
SAMLのシステム開発費用は、利用者数、接続先数、既存システムの改修範囲で大きく変わります。初期費用は20万円から5,000万円以上まで幅があります。
方式別の費用の目安、費用の内訳、見積もりの取り方を順に見ていきます。全体像は、下のリンク先の完全ガイドで確認できます。
▼全体ガイドの記事
・SAMLのシステム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
SAMLのシステム開発費用の相場の目安
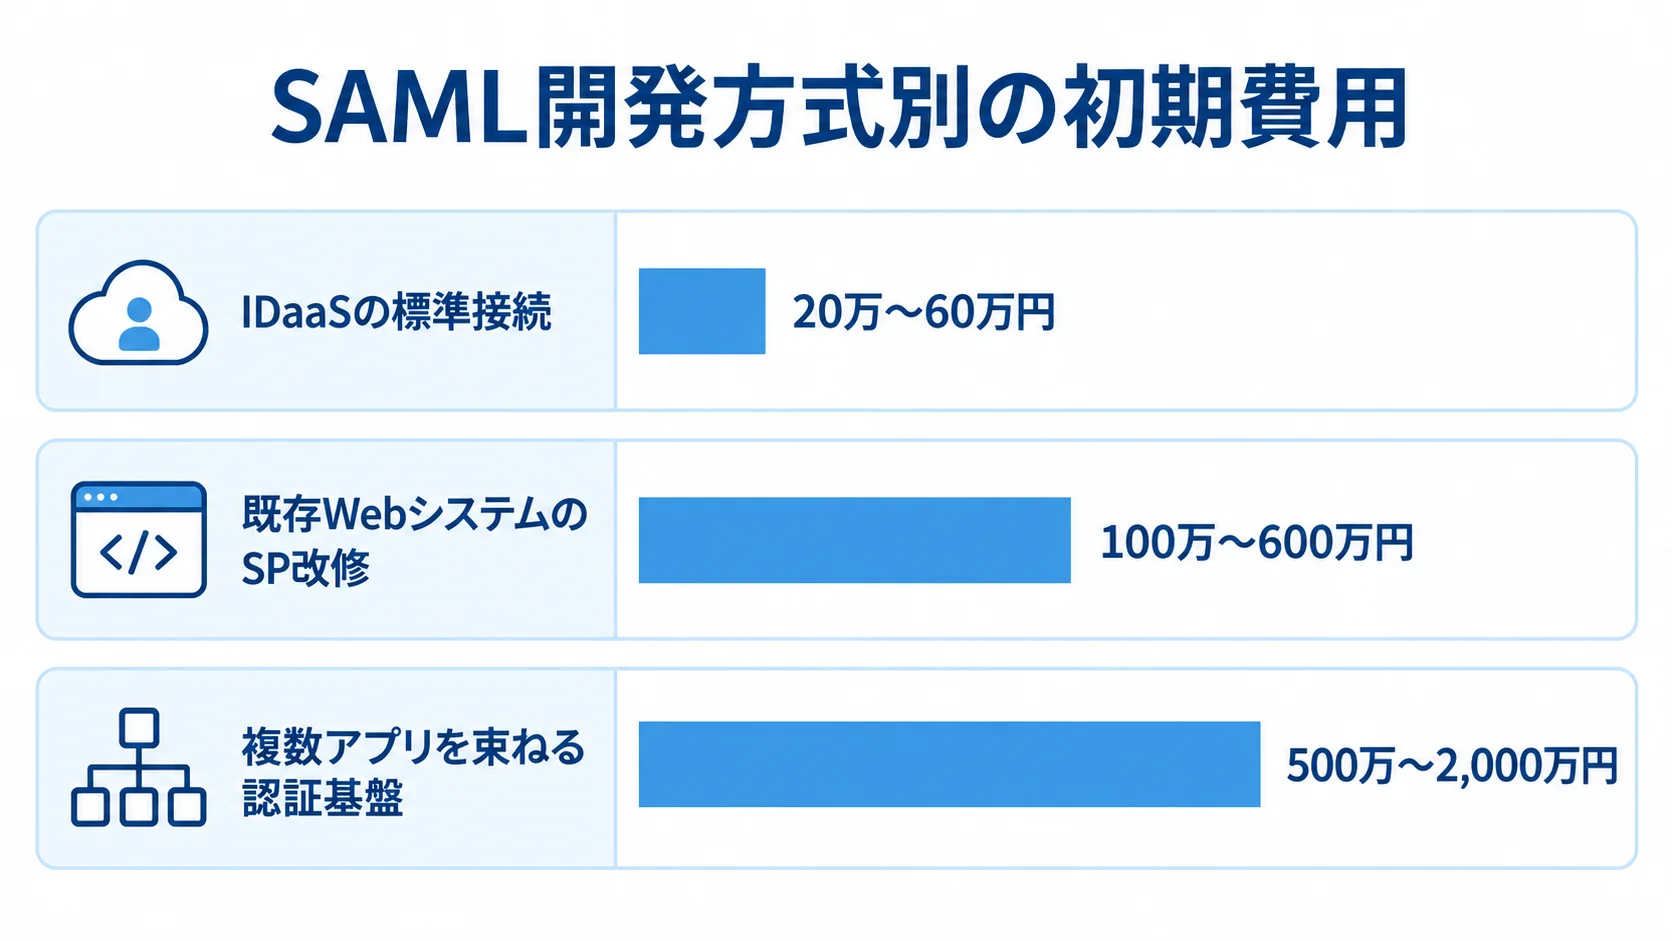
SAML開発費は、業務システムの人月単価と、認証・属性連携・既存改修の工数をもとに推定して決めます。初期設定の数十万円から、認証基盤の構築の数千万円まで幅があります。
また、ライセンス費と導入支援費は分けて考えます。個別開発は、作業範囲と期間を分けて判断します。
方式別の初期費用と開発期間の目安
初期費用と開発期間は、接続の方式によって大きく違います。代表的なSaaSを1〜3個、標準コネクターでつなぐ方式は、既存システムの改修や認証基盤の構築に比べて、費用も期間も小さくなります。
- IDaaSの標準接続:初期20万〜60万円、期間2〜8週間
- 既存WebシステムのSP改修:100万〜600万円、1〜4か月
- 複数アプリを束ねる認証基盤:500万〜2,000万円、3〜9か月
上記の初期設定の目安には、メタデータ交換、NameIDや属性のマッピング、MFA方針、受入テストが含まれます。
契約後の設定支援が無償か有償かで、金額は変わります。さらに、SP改修の対象はログイン画面だけでなく、セッション管理や権限変換にも及びます。
SP改修の対象をエラー表示、ログ、証明書更新、総合テストまで広げると、工数はそのぶん増えます。
認証基盤の金額は、複数SaaSやAD、人事データベースとの連携を想定しています。なお、SCIM、MFA、端末制御まで含む場合もあります。
公開されているIDaaS料金の読み方
2026年8月時点の公開料金は、ユーザー数と契約条件をそろえて比べる必要があります。
- HENNGE One Identity Edition:1ユーザー月額300円から
- HENNGE One IdP Pro:月額500円から。最低契約200ID以上なら、200IDで月6万〜10万円、年72万〜120万円
- HENNGE Oneの1,000ID:月30万〜50万円、年360万〜600万円
- GMOトラスト・ログイン:SSOプロ+SaaS管理は1ユーザー月額500円。30名以上・12か月契約で、30IDなら月1.5万円、年18万円
金額は税別です。初期設定や導入支援の費用、追加オプション、契約条件は、別途確認します。
この料金は、HENNGE株式会社の「価格とプラン」と、GMOグローバルサイン株式会社の「料金・機能」に掲載されています(両社とも2026年8月確認)。
初期費用と3年TCOによる総額の見方
初期費用と継続費用を分け、3年TCOで見積もってもらいます。
- 初期費用:設定、アプリ改修、既存アカウント移行、管理者教育
- 継続費用:IDaaSや追加ライセンス、証明書、インフラ、運用監視、保守
- 保守範囲:証明書更新、接続先追加、退職者の即時無効化、障害時の再ログイン、脆弱性対応
最低契約ID数が多い場合や、SCIM・監査ログ・端末制御が別料金の場合は、2年目以降の費用が増える可能性があります。
一般的な業務システムでは、初期開発費の年15〜25%を保守費の参考にすることがあります。ただし、これはSAML固有の相場ではありません。
初年度の費用だけでなく、3年TCOとして見積書に記載してもらいます。
SAMLのシステムの構成と費用への影響
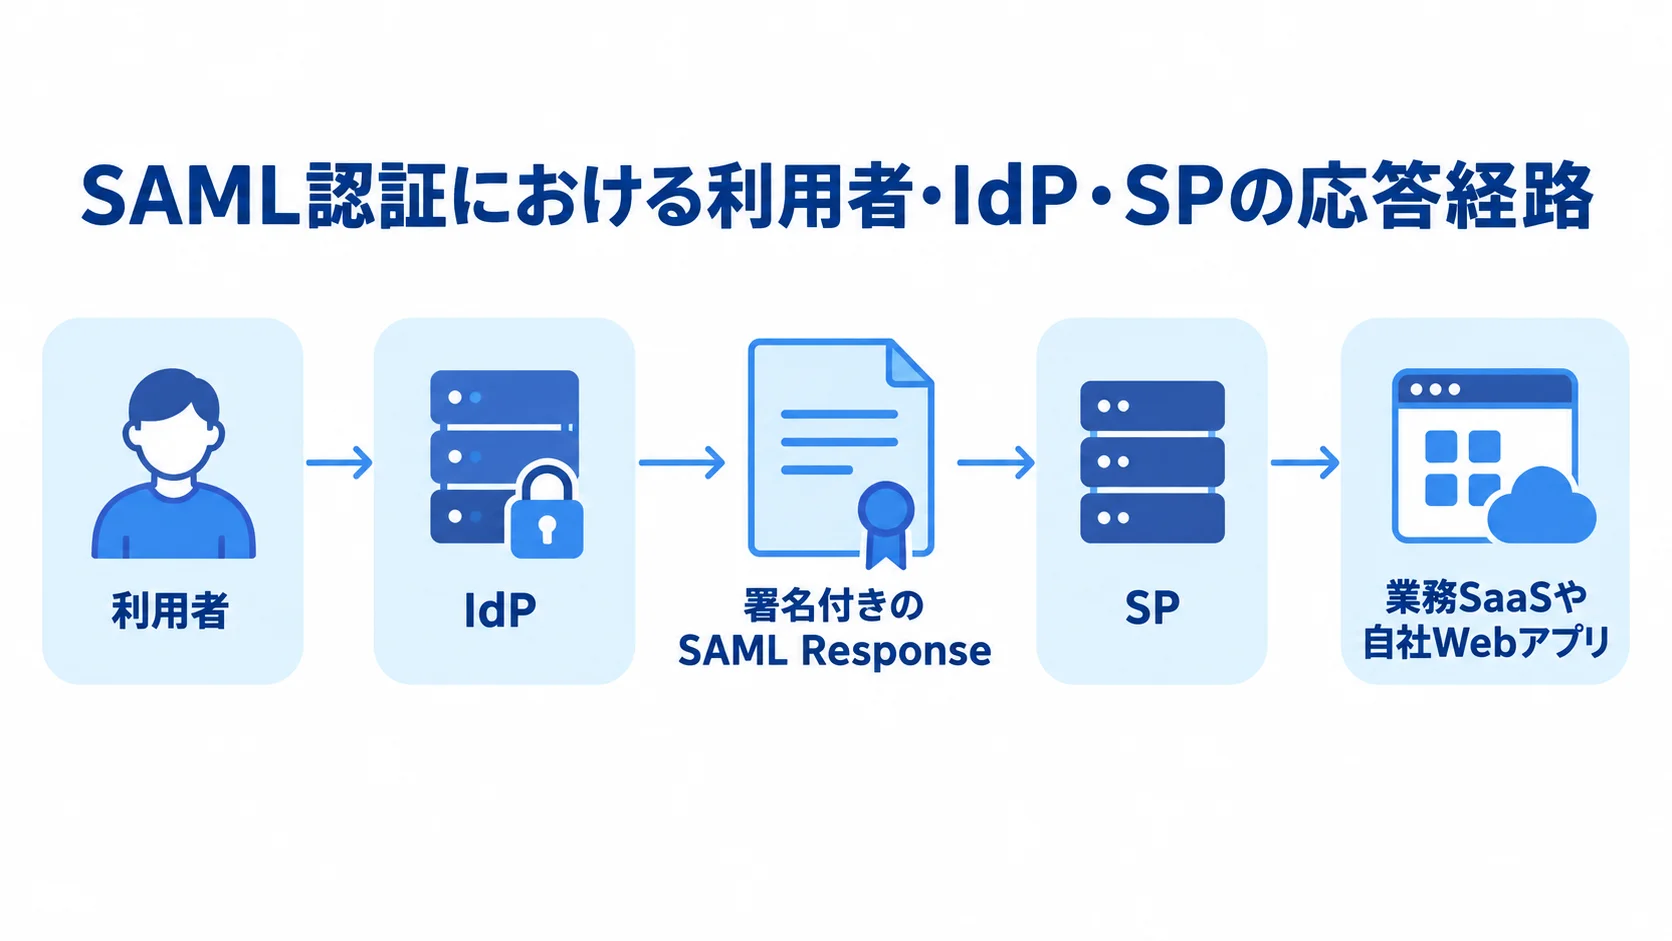
SAMLのシステムには、利用者、IdP(認証を担うサービス)、SP(利用するWebシステム)が関わります。
Microsoft Entra IDやHENNGE OneなどのIdPが利用者を認証し、業務SaaSや自社WebアプリなどのSPへ、署名付きのSAML Responseを返します。
費用は認証の流れだけでは決まらず、IdPの選定、SPとして接続するアプリ数、属性や権限の管理場所で変わります。
IdPとSPの役割別の見積もり内訳
見積書に「SAML対応」とひとまとめにせず、IdP設定、SP改修、連携作業を分けて記載してもらいます。
- IdP設定:本人確認、MFA、グループ管理、条件付きアクセス、監査ログ
- SP改修:NameID、メール、部署、役職、グループを検証し、自社システムのユーザーと権限に結び付ける
- 連携作業:属性マッピング、権限変換、接続テスト
Microsoft 365を契約している企業では、Microsoft Entra ID P1が含まれている場合があります。
その場合は、追加ライセンス費を抑えられる可能性があります。ただし、条件付きアクセス、IDガバナンス、アプリケーションプロキシでは、必要なライセンスが変わります。
既存契約を「無料」と決めつけず、対象ユーザーと機能を販売代理店やSIパートナーに確かめます(出典:Microsoft「Microsoft Entraのプランと価格」、2026年8月確認)。
SAMLの守備範囲と、MFA・ゼロトラストの扱い
SAMLは、認証した事実や属性を連携するためのプロトコルです。強い認証そのものを担うものではありません。
- 認証強度:パスワードレス、FIDO2やパスキー、MFA、端末の健全性確認
- アクセス管理:最小権限、ライフサイクル管理
- 接続条件:NameID、ACS URL、Audience、署名証明書、属性名の一致
- 受入条件:属性欠落時の権限、退職者停止、証明書切れ、IdP障害時の代替ログイン
上の認証強度とアクセス管理は、IdPや周辺のIAM機能で実現します。
MFAなどの追加機能は、ライセンス、設定、テストの費用を増やします。そのため、要件定義では「SAML連携」と「認証強度」を別々の項目にします。
SAMLのシステム開発の進め方
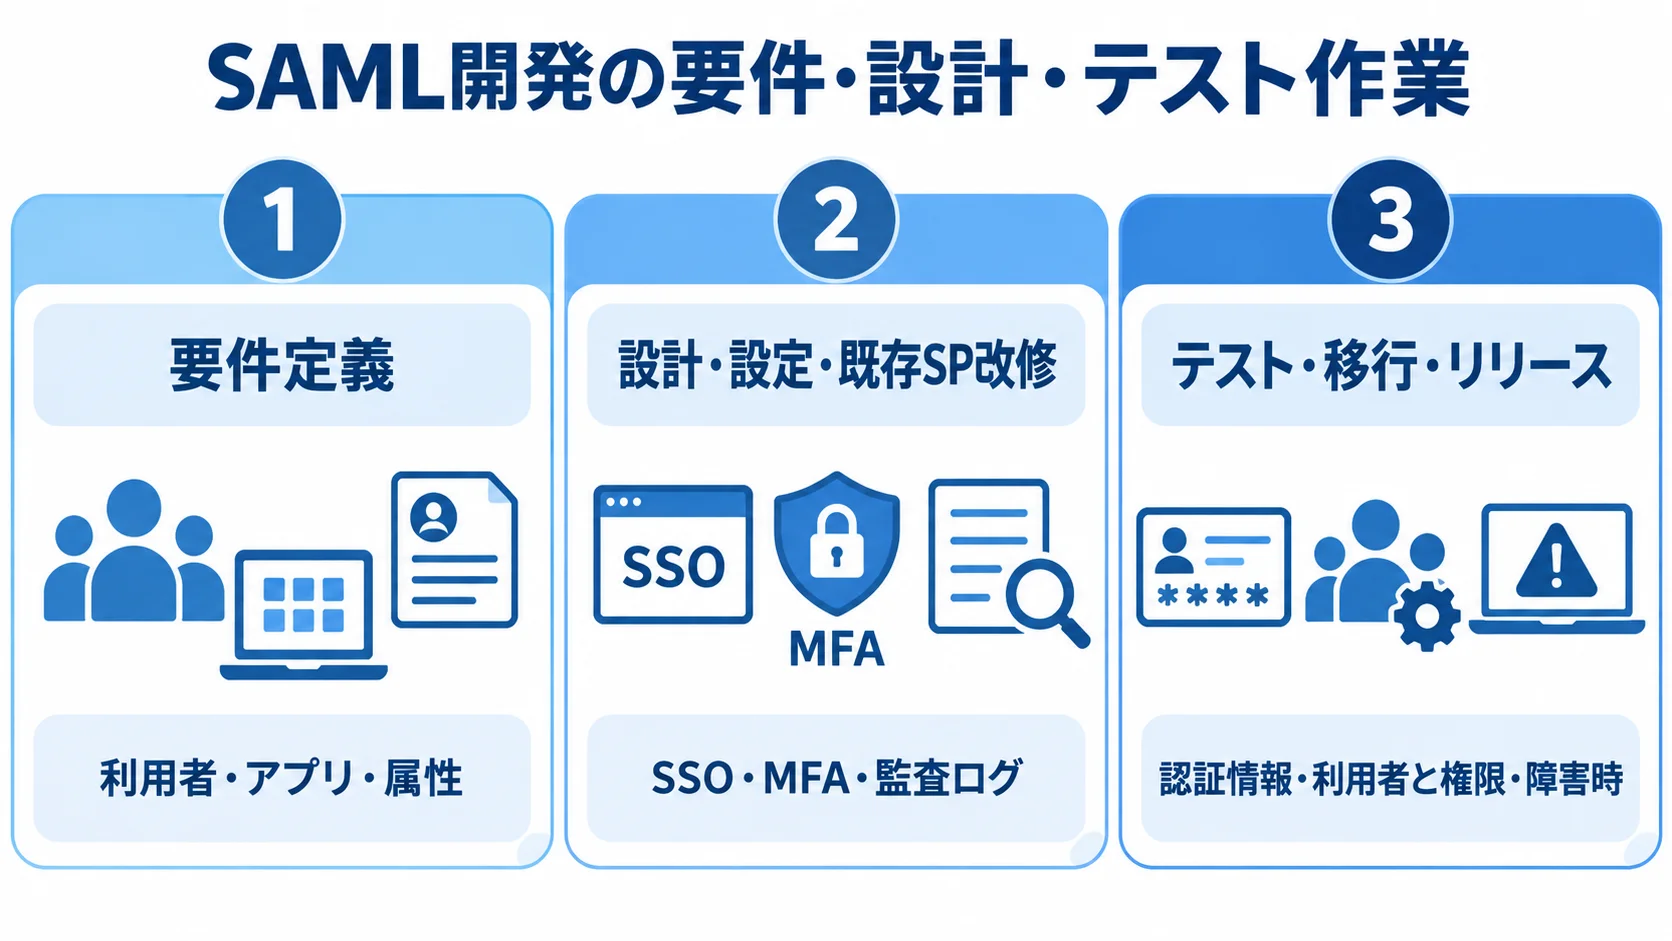
認証方式を先に決めるより、利用者と接続先を洗い出してから進める方が、費用のぶれを抑えやすくなります。小規模な標準接続でも、まず要件を整理し、設定とテストを行ったうえで、リリースと運用設計へ進みます。
要件定義での利用者・アプリ・属性の確定
まず利用形態を分けてから、規模と接続条件を一覧にします。
- 利用形態:社内、子会社・取引先とのB2B、顧客向けサービス
- 規模と運用:利用者数、接続アプリ数、ディレクトリ、ログ保存期間
- 可用性と停止:データ所在地、可用性、退職・異動後の無効化時間
- 接続情報:Entity ID、ACS URL、Single Logout URL、NameID形式、属性名、署名・暗号化方針
一覧がないと、比較の条件がそろいません。たとえば、A社は代表アプリ1個、B社は全アプリとSCIMを含むなど、前提が食い違ってしまいます。
各項目を「必須」「できれば」「将来対応」に分けておくと、初期費用と将来費用を別々に整理できます。
設計・設定・既存SP改修の作業範囲の分け方
IDaaSの標準機能を使うか、既存SPを改修するかによって、作業範囲を分けます。
- IDaaS:SSO、MFA、監査ログ、プロビジョニングを先に設定
- 独自要件:アダプターやAPIで補完
- 既存SP:ユーザー識別子、部署・グループからの権限変換、既存セッション、ログアウト、エラー画面を設計
- レガシーアプリ:リバースプロキシ、エージェント、フォーム認証代行、認証アダプターを検討
既存WebシステムをSP化する場合は、SAMLライブラリを組み込むだけでなく、ほかの設計も必要です。
レガシー対応はアプリ改修費を抑えられる一方、通信経路と画面遷移、障害の切り分けと将来の保守に費用がかかります。
選ぶ際は、短期の設定費だけでなく、運用担当者が扱える構成かどうかも含めて考えます。
本番障害を防ぐテスト・移行・リリース
テストでは、正常なログインだけでなく、失敗条件や障害時の動作も確かめます。
- 認証情報:期限切れ証明書、署名不一致、時刻ずれ、属性欠落
- 利用者と権限:権限変更、退職者、同一IDの重複
- 障害時:IdP・SP障害、SLO失敗
- Response検証:Issuer、Audience、Destination、Recipient、InResponseTo
- 追加確認:NotBefore、NotOnOrAfter、RelayState、XML署名ラッピング対策
本番移行は、代表アプリでPoCを行ったあと、少人数のパイロットを経て段階的に展開します。既存のログインはすぐには止めず、緊急時の管理者経路、切り戻し条件、問い合わせ窓口を決めておきます。
証明書の更新担当も決めておくと、移行期間の追加工数を見積もりに反映できます。
Microsoft Learnは、SAML SSOでAuthnRequestをIdPへ送り、HTTP POSTなどでResponseをSPへ返す流れを説明しています(出典:Microsoft Learn「シングルサインオン SAMLプロトコル」、2026年更新版)。
SAMLのシステム費用の内訳
費用は作業時間だけでなく、設定の対象と運用責任の範囲で構成されます。見積書では、要件定義と設計、設定・開発とテストを分けて確認します。移行と教育、ライセンスと保守も、別の項目として確認します。
人件費の役割別・工数別の内訳
一次Q&Aにある一般的な業務システムの人月単価の目安は、役割ごとに異なります。
- PG:50万〜90万円
- SE:65万〜110万円
- PM:90万〜150万円
- 案件固有の工数:認証設計、セキュリティレビュー、権限整理、テスト設計、移行計画、運用引き継ぎ
上の単価は、SAML固有の単価ではありません。同じ100万円でも、要件定義を含むか設定作業だけかによって、中身は変わります。
特に、複数接続先で属性名やログイン方式が異なる場合は、アプリごとの調整が必要です。
見積書には、「標準設定は何個まで」「個別マッピングは何時間まで」と明記してもらいます。また、想定を超えた場合の追加単価と承認手順も決めておくと、予算超過を管理しやすくなります。
連携・移行・テストの費用
連携元と移行対象を整理してから、必要な設計と作業を見積もります。
- アカウント連携:AD、LDAP、人事マスター、Microsoft 365、Google Workspaceから作成・停止・属性変更を受け取る元を設計
- 自動化:SCIMやAPIによる入社・異動・退職時のプロビジョニング
- データ移行:ID名寄せ、重複アカウントの整理、権限の洗い出し
- 利用者対応:初期パスワード、招待メール、利用者案内
自動化では、データ項目の整合を取る必要があります。さらに、例外処理、エラー通知、再実行の設計も欠かせません。
管理者教育、操作手順書、障害時の一次対応は、初期費用を増やします。その一方で、稼働後の問い合わせを減らせます。
見積もりに「データ移行は対象外」と書かれていないかを確かめます。
ライセンス・保守・証明書によるランニングコスト
年間費用と運用責任を確かめたうえで、クラウドと自社運用の違いを比べます。
- ライセンス・機能:IDaaS、追加ユーザー、接続先追加、MFA、端末制御、監査ログ保存
- サービス運用:サポート、監視、インフラ、証明書更新
- 自社・SIer運用:オンプレミスやハイブリッド環境のサーバー、冗長化、バックアップ、パッチ、監視、災害対策、証明書・秘密鍵管理
- 社内工数:担当者が毎月使う作業時間を金額換算
公開料金には最低ID数と契約期間があるため、費用は実際の利用者数とは別に計算する必要があります。
クラウドIDaaSは初期構築を抑えやすい一方で、継続的なID単価が発生します。社内工数も3年TCOに含めると、総額で比べられます。
SAMLのシステム費用が変わる要因と費用を抑える工夫
30人の企業が1つのSaaSを接続する場合と、1,000人の企業が100以上の業務システムを段階移行する場合では、費用も期間も異なります。
主な要因は、ID数、アプリ数、属性・権限の複雑さ、システムの古さです。さらに、認証強度、可用性、移行対象、運用体制も費用に関わります。
利用者数と接続アプリ数の絞り込み
初期の対象範囲を決めるため、契約対象の利用者と接続先を分けて整理します。
- 利用者範囲:従業員、協力会社、顧客、休眠アカウント
- 接続時期:今すぐ必要、半年以内に追加、将来候補
- 接続方式:標準SAMLで足りるSaaS、独自対応が必要な業務システム
IDaaSのライセンス費は、ユーザー単価と最低契約数で決まります。また、設定費はアプリ数と例外処理で増えます。
標準SAMLのSaaSは標準設定に寄せます。一方で、独自属性や複雑な権限変換が必要なシステムは、個別開発に分けます。
標準の領域はパッケージやIDaaSに寄せ、独自の中核部分を疎結合にすると、初期費用と将来の変更費用を抑えやすくなります。
レガシー対応とセキュリティ要件の費用への影響
既存環境と必要なセキュリティ条件から、費用が増える要因を整理します。
- レガシー環境:独自セッションやフォーム認証では、SAMLライブラリだけで済まない場合がある
- 構成条件:閉域網、子会社・取引先の複数IdP、マルチテナント、24時間運用、災害対策
- 認証・制御:MFA、端末証明書、IP制限、条件付きアクセス、監査ログ
- 個人データの管理:アクセス制御、識別・認証、不正アクセス防止、漏えい防止
リバースプロキシとアプリ改修は、保守性や障害切り分けも含めて比べます。
セキュリティ機能を入れる場合は、ライセンス以外にポリシー設計と例外対応も必要です。
個人データの管理策は、SAML導入とは別に評価します(出典:個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」、2026年8月参照)。
代表アプリのPoCによる初期投資の抑制
全社展開を急ぐと、未確定の属性や例外処理まで作り込むことになりがちです。
- PoC対象:代表的なSaaS、最も古いWebシステム、権限が複雑なアプリの3パターン
- 検証内容:SAMLログイン、属性マッピング、MFA、ログ、アカウント停止
- 方式の使い分け:企業SaaSはSAMLを継続し、新規Webアプリ、モバイル、顧客向けサービスはOIDCやパスキーを併用する方法
PoCの結果を本番の見積もりに反映すれば、実装できない機能を前提にした費用を避けられます。
Microsoft Learnは、従来型Webアプリや詳細な属性連携にはSAMLが、APIにはOIDCが適すると説明しています。認証基盤と業務アプリの結合を弱めておくと、方式を変えるときの二重投資を抑えられます(出典:Microsoft Learn「Microsoft Entra IDでのシングルサインオンとは」、2026年更新)。
SAMLのシステムの見積もりの取り方
見積もりは、総額の安さより、同じ条件で比べられるかどうかを優先して見ます。
業者に渡す資料と質問はそろえます。見積もりでは、公開料金や設定支援、個別開発と移行、保守を分けて示してもらいます。製品ベンダーとSIerでは提供範囲が異なるため、この分け方が比較の前提になります。
発注側は、誰が設計、設定、障害対応を担うのかも確かめます。
要件書に記載する接続情報と運用条件
RFPや要件書では、接続情報と運用条件を分けて記載します。
- 対象と役割:利用者数、対象組織、接続アプリ、IdPとSP、SAML対応・独自改修・レガシーの区別
- 連携仕様:Entity ID、ACS URL、NameID、属性、権限変換、MFA、SCIM、SLO
- 運用条件:監査ログ、証明書更新、ログ保存期間、障害時の代替ログイン
- 移行・受入:環境分離、テストユーザー、利用者周知、切替日、切り戻し条件、受入基準
「環境構築」「接続設定」「アプリ改修」「移行」「教育」が一式になっている見積もりは、内訳を質問して比べられる状態にします。
複数社の比較と料金表の条件
比較先と評価条件をそろえ、料金表がどこまでを範囲に含むかも確かめます。
- 比較先:IDaaSベンダー、認証製品を扱うSIer、既存Webシステムを改修できる開発会社
- 機能・連携:IdP・SP、OIDC・SCIM・MFA・パスキー、ADや人事連携、レガシー対応
- 契約条件:最低ID数、期間、サポート、データ保管、SLA、移行支援
- 料金比較:公開月額を自社規模に近い30・200・1,000IDで年額換算。初期支援、接続先追加、SCIM、監査ログ、端末制御、保守も加える
公開料金がない製品は推測せず、「見積もり」と記載してもらいます。対応アプリ数だけで順位を付けないようにします。
Okta Workforce Identityは、SSOに加えて、ライフサイクル管理、アクセス制御、オンプレミスアプリ向け機能を提供します。
単価だけでなく、必要な機能を含む契約範囲で評価します(出典:Okta「Workforce Identityで組織のアクセスを保護」、2026年8月確認)。
契約と保守のリスクの確認
契約と保守の責任範囲を、見積書と契約書で確かめます。
- 資産管理:ソースコード、設定ファイル、SAMLメタデータ、秘密鍵・証明書の管理責任
- 運用品質:監査ログの所有者・保存期間、障害時のSLA、証明書期限通知、脆弱性対応
- 契約終了:接続先追加料金、データ返却、別ベンダーへの移行
- 保守作業:属性変更、退職者停止、障害調査、接続先追加の対応範囲
証明書は、有効期限の90日前などに通知する運用を決めておきます。さらに、本番反映とロールバックを担当する人も明確にします。
保守が問い合わせ対応のみか、記載した作業まで含むかによって、年間費用は変わります。
よくある質問(FAQ)
よく寄せられる質問は、初期費用と月額の違い、古いシステムへの対応、SAMLとOIDCの使い分けです。
公開料金と推定レンジは分けて示し、見積もり時の確認条件と合わせて回答します。
SAMLのシステム開発は最低いくらからできますか?
標準的なIDaaS設定だけなら、初期20万〜60万円程度が推定レンジです。
既存WebシステムのSP改修は100万〜600万円程度です。一方、複数アプリや人事連携を含む基盤は500万〜2,000万円程度です。
いずれも一律の公開価格ではありません。金額は、アプリ数と属性に加え、MFA、SCIM、テスト、移行の範囲で変わります。
古いWebシステムでもSAML対応できますか?
古いWebシステムも対応できる可能性があります。まず代表画面でPoCを行い、そのうえで本番方式を決めます。
- アプリ本体の改修:システム内部を変更してSAMLに対応
- 前段での対応:リバースプロキシ、エージェント、フォーム認証代行、認証アダプターを利用
- 方式ごとの確認:権限連携、セッション、ログアウト、通信経路、保守性
検証結果を見てから、本番方式と費用を決める流れになります。
SAMLを導入すればMFAやゼロトラストも実現できますか?
MFAや端末状態、接続元、リスク判定を組み合わせて実現します。SAMLは、その中で認証の結果や属性を連携する役割を担います。
最小権限やログ分析も、IdPや周辺のIAM機能で補います。
見積もりでは、プロトコル設定の費用と、MFA、端末制御、監査ログ、運用設計の費用を分けて確認します。
SAMLとOIDCはどちらを選べばよいですか?
用途に応じて方式を選ぶため、既存の資産と新規の領域を分けて考えます。
- SAMLが適する場合:既存企業向けSaaS、詳細な属性連携、従来型Webアプリ
- OIDCを検討しやすい場合:新規Webアプリ、モバイル、API、顧客向けサービス
- 段階移行:既存資産はSAML、新規領域はOIDCやパスキーで運用
すべてを一方に寄せず、段階的に移行すると、将来の開発費を抑えやすくなります。
見積もりでは何を質問すればよいですか?
見積もりを依頼する際は、利用規模と機能、導入後の費用と責任を確かめます。
- 規模・契約:利用者数、接続先数、最低契約ID数、契約期間
- 導入作業:初期設定、属性マッピング、SCIM、移行、テスト
- 運用・機能:MFA、監査ログ、証明書更新、保守、障害時のSLA
- 金額条件:オプション込みの年額・3年TCO、追加作業の単価と承認条件
公開料金にも、オプションと導入支援を加えて、年額と3年TCOを確認します。追加作業の単価と承認条件は、書面で受け取ります。
まとめ:初期費用だけでなく総額で見るSAMLの費用
IDaaS設定は初期20万〜60万円、既存WebシステムのSP改修は100万〜600万円が目安です。一方、複数アプリや人事データベース、SCIM、MFAを含む基盤は500万〜2,000万円程度です。
マルチテナント、オンプレミスとクラウドの併用、高可用性や厳格な監査では、大規模案件になる可能性があります。その場合は、2,000万〜5,000万円以上、期間6〜18か月程度となることがあります。
公開料金と推定開発費を分けた比較
公開料金と要件ベースの見積もりは、条件を分けて比べます。
- 公開料金:HENNGE OneやGMOトラスト・ログインの月額を基準にする
- 契約条件:最低ID数、契約期間、初期設定、追加オプションを加味する
- 既存契約:Microsoft 365のP1・P2や条件付きアクセスなど、必要機能を確認する
- 個別見積もり:公開価格がない製品やSIは、推測せず要件と工数から比較する
代表アプリのPoCと3年TCOによる始め方
発注の前に要件を整理してから、PoCと総額比較を順に行います。
- 要件整理:利用者数、接続アプリ、IdP・SP、NameID、属性、権限、署名証明書、MFA、SCIM、ログ、アカウント停止
- 実施計画:テスト、移行、保守、SLAを確認
- 構成選定:代表アプリでPoCを行い、標準領域はIDaaS、独自要件はカスタム開発に分ける
- 費用比較:月額ライセンス、初期設定、開発、運用、証明書更新、教育を含む3年TCO
この順に比べていくと、SAMLのシステムを適正な費用で導入する近道になります。
▼全体ガイドの記事
・SAMLのシステム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。