
SE・SIerの運用保守で起こりがちな失敗・課題・注意点・リスクは、責任分界、ベンダーロックイン、保守移管など委託の各場面に表れ、多くは契約の詰めの甘さが原因です。発注企業が事前に避けるには、失敗の型と防ぎ方を場面ごとに押さえておくことが近道です。
最初のつまずきは後々まで尾を引きます。全体像をまだ把握していない方は、まずSE/SIerの運用保守の完全ガイドから読むことをおすすめします。
▼全体ガイドの記事
・SE/SIerの運用保守の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
責任分界が有耶無耶になるリスク
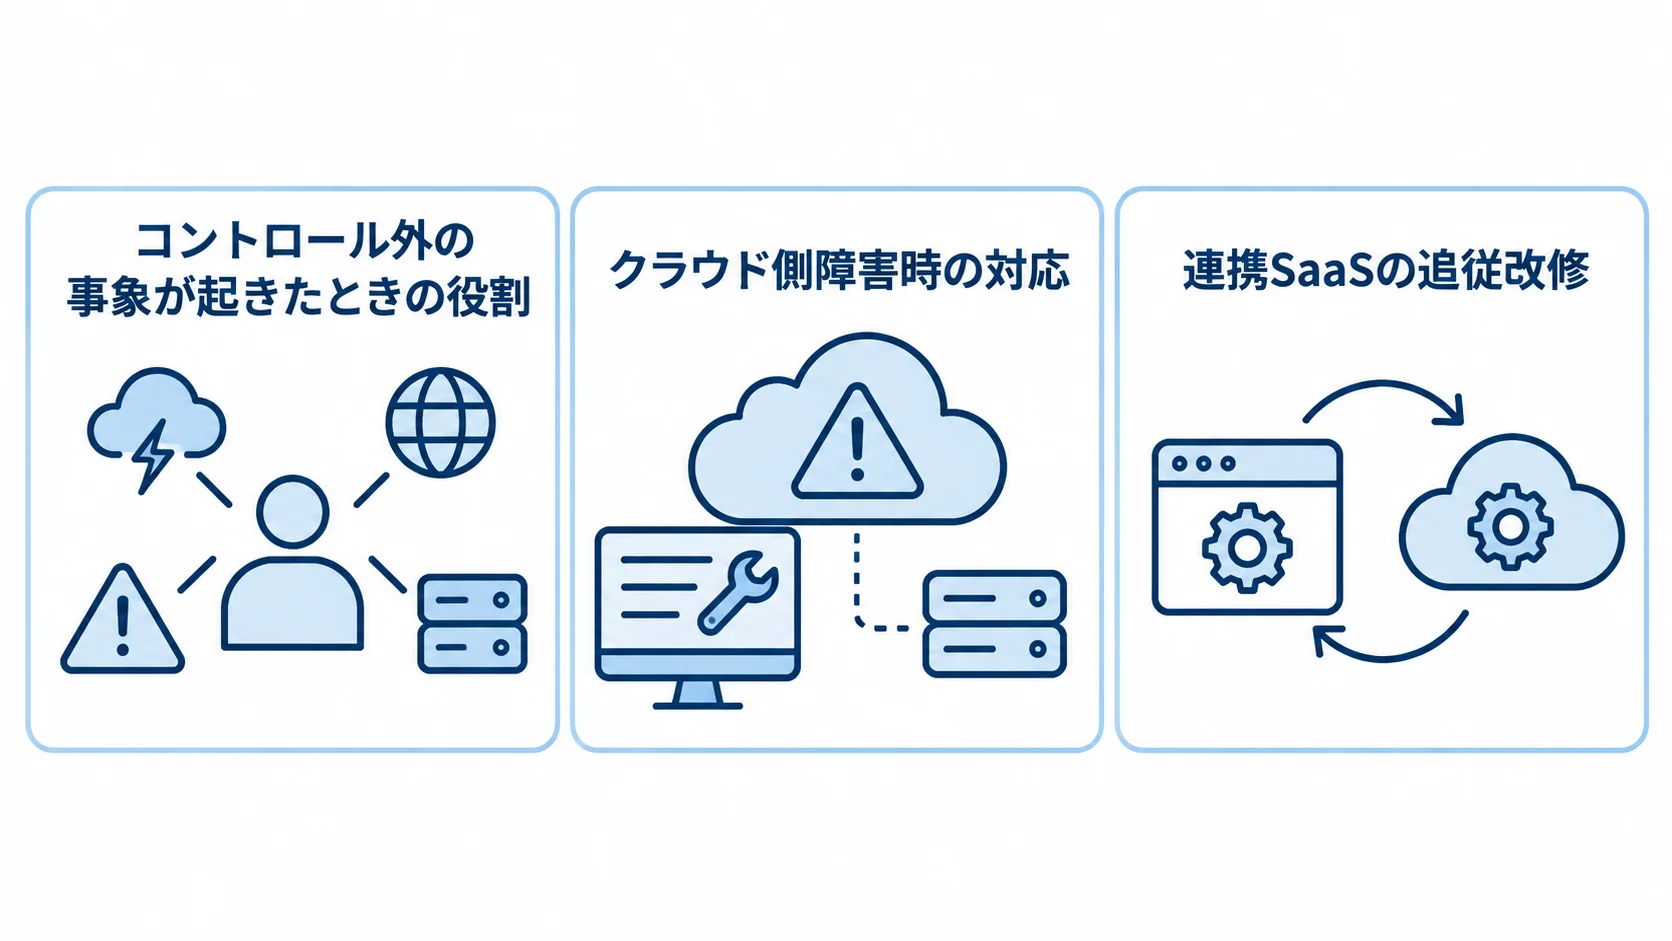
現代の運用保守で最大かつ最も見落とされがちなリスクが、責任分界の有耶無耶です。SaaS・クラウド・AI連携が前提となった今、障害の原因がベンダーのコントロール外にあるケースが激増しました。
たとえば、クラウド事業者側の障害、連携SaaSのAPI仕様変更、AIのハルシネーションが、そうした原因にあたります。「誰の責任で、誰が費用を持つか」が契約で定義されていないと、障害のたびに不毛な押し付け合いが起きます。
クラウド側障害で「うちの責任ではない」と放置されるリスク
クラウド基盤の障害でシステムが停止したとき、保守ベンダーに復旧義務はありません。問題は、「自分たちの責任ではない」を理由に、状況把握も顧客への報告もしないケースです。
ユーザー企業からすれば、原因が自社開発か基盤かは関係なく、システムが止まっている以上、何が起きていて、いつ復旧するのかを知りたいはずです。ここで保守ベンダーが沈黙すると、SLAで稼働率99.9%(月の停止許容約43分)を定めていても(出典:ripla)、実害から守られないという矛盾が生じます。
このリスクを防ぐには、契約段階で「直せない障害でも、何をするか」を定義しておくことです。
責任分界の有耶無耶は、契約に「コントロール外の事象が起きたときの役割」を書き込むことでしか防げません。
契約では、直せない障害への対応と、連携SaaSの仕様変更に伴う追従改修の担当を、保守の範囲として定めておきます。
- クラウド側障害時の対応:一次切り分け、状況報告、復旧後の動作確認の範囲
- 連携SaaSの追従改修:API仕様変更に伴う改修の担当と費用
原因が曖昧でSLAペナルティが適用されないリスク
保証型SLAでペナルティ条項を入れていても、それが機能しないリスクがあります。減額の相場は月額の数%にとどまることが多く、実際の損害をカバーするには不十分です。
さらに深刻なのは、障害の原因が「自社開発の不具合か、クラウド側か、SaaS側か」で曖昧になり、「当社の責任とは言えない」とされてペナルティが適用されない現実です。原因究明が有耶無耶なまま時間が過ぎ、結局誰も責任を取らないという結末は珍しくありません。
このリスクへの対策は、ペナルティの「実効性」を契約で担保することです。恒久対応の期限は、たとえば5営業日以内と数字で決めておきます(出典:ripla)。
ペナルティの額そのものより、「原因をうやむやにできない仕組み」を作ることが、SLAを絵に描いた餅にしない鍵になります。
SLAの実効性を確かめるときは、こうした点を見ます。
- 障害時の原因究明(RCA):保守側の義務とし、恒久対応の提示期限も契約に入れる
- 原因の切り分けが付かない場合:責任の所在をどう扱うかの取り決め
ベンダーロックインと法的トラブルのリスク
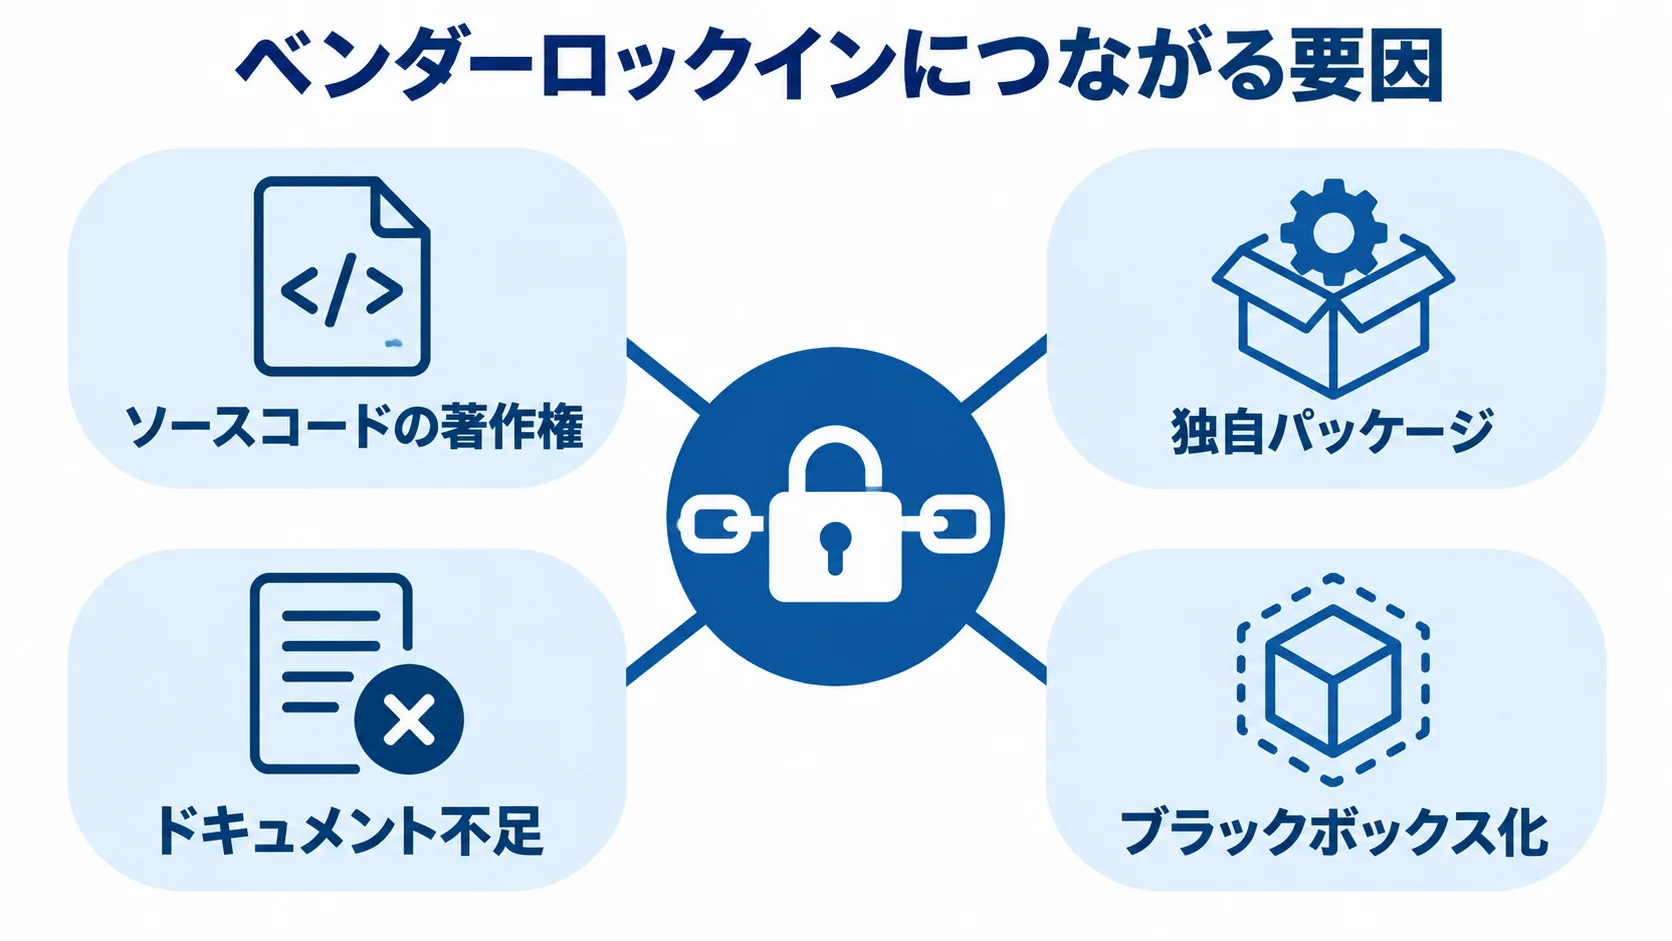
運用保守を長く続けるうちに陥りやすいのが、特定ベンダーから抜けられなくなるベンダーロックインです。保守費が高止まりしても乗り換えられず、改善要望も通りにくくなる「塩漬け」状態は、ユーザー企業の交渉力を著しく削ぎます。さらに深刻なのは、これが法的トラブルにまで発展するケースです。
ソースコード著作権を盾に移管を拒まれるリスク
もっとも厄介なロックインが、ソースコードの著作権を盾にした移管拒否です。契約でソースコードの著作権の帰属を明確にしていないと、ベンダーが「これは当社の著作物であり、開示・移管はできない」と主張することがあります。その結果、別ベンダーへの引き継ぎが法的に行き詰まります。
さらに、ベンダー独自のパッケージから派生して開発されている場合、その派生部分の取り扱いを盾に、移管そのものを拒まれることもあります。こうなると、不本意な保守契約を続けるか、システムを作り直すか、という二択を迫られます。
このリスクは、契約の入口で防ぐべきものです。帰属先は、できればユーザー企業とし、少なくとも利用・改変・第三者への開示の権利は確保しておく必要があります。
すでに塩漬けに陥っている場合は、契約書の著作権条項と解除条件を法務とともに精査し、契約解除に向けたステップを冷静に踏むことになります。法的ロックインは、技術ではなく契約の問題であることを理解しておく必要があります。
移管を拒まれないためには、契約書で著作権の帰属と独自パッケージの扱いを確かめておきます。
- 著作権の帰属先:契約書で明記されているか
- 独自パッケージの扱い:契約終了後の取り扱いの取り決め
ドキュメント不足でブラックボックス化が進むリスク
法的なロックインと並んで深刻なのが、ドキュメント不足による実質的なロックインです。運用手順書、構成情報、障害対応履歴、改修の経緯といったドキュメントが整備されていないと、たとえ著作権をクリアしても、別ベンダーがシステムを理解できず、引き継げません。
長く同じベンダーに任せきると、知見がそのベンダーの担当者の頭の中だけに蓄積され、システムがブラックボックス化していきます。
費用相場の内訳では、管理報告が5〜10%を占めるとされています(出典:ripla)。この費目をドキュメント整備のコストとして正当に評価すべきです。ドキュメントは、平時には価値が見えませんが、乗り換えや内製化を考えた瞬間に、それが整っているかどうかが運命を分けます。ブラックボックス化は、日々の小さな手抜きの積み重ねで進行する、静かなリスクなのです。
ドキュメントに関して契約で定める事項を挙げます。
- ドキュメントの定期納品:保守契約の成果物として位置づける
- 構成情報・手順書の定期提出:最新の状態に保ち、月次報告とは別に提出させる
保守移管の失敗と想定外費用のリスク
ベンダーを変えると決めた後にも、移管そのものの失敗というリスクが待っています。さらに、移管の有無にかかわらず、契約に書かれていない作業で想定外の費用を請求される落とし穴もあります。これらは運用保守の終盤や節目で顕在化し、計画を狂わせます。
引き継ぎ難航と二重コストで移管が頓挫するリスク
保守移管が失敗する典型は、引き継ぎの難航です。旧ベンダーが非協力的だったり、ドキュメントが不足していたりすると、新ベンダーがシステムを把握できず、移管が長期化します。
移管は通常2〜3か月を要し、その間、旧ベンダーと新ベンダーの双方に費用を払う「二重コスト」が発生して、想定の予算を圧迫します。この期間の二重コストを見込まずに計画すると、初年度のコスト増に経営層が難色を示し、移管自体が頓挫しかねません。
協力が契約上の義務になっていないと、旧ベンダーには協力する動機がなく、移管がスムーズに進みません。
さらに、移管期間中の役割分担と、新ベンダーが理解すべきドキュメントの引き渡し範囲を、移管計画として事前に合意しておくことが、頓挫を防ぎます。移管の失敗は、技術ではなく、契約と計画の不備から生じます。
移管の計画では、事前に合意しておく事項を挙げます。
- 移管の評価:複数年のTCOで比べているか
- 旧ベンダーの引き継ぎ協力:契約上の義務として書き込まれているか
OSS保守・データ復旧など契約外の想定外費用リスク
運用保守の最後の落とし穴が、契約に明記されていない作業で発生する想定外費用です。代表的なのが、OSS(オープンソース)のサポート終了に伴う対応、データ消失時の復旧作業、そしてクラウド事業者側の障害に起因した追加対応です。
これらは、「保守費に含まれている」と思い込んでいたところ、いざ発生したときに「契約範囲外なので別途請求します」と言われ、数十万〜数百万円規模の追加費用に直面するパターンです。
このリスクへの対策は、契約段階で「想定外を想定する」ことに尽きます。
年間保守費は開発費の15〜20%が相場とされますが(出典:ripla)、この相場に収まっていても、想定外費用の手当てが抜けていれば、実際の総支出は膨らみます。費用のリスクは、月額の安さではなく「何が含まれ、何が含まれないか」の明確さで決まることを、忘れないでください。
想定外費用を防ぐための観点を挙げます。
- OSSのEOL・データ復旧・クラウド側障害:月額に含めるか、別見積もりにするか
- 軽微改修と仕様変更対応の境界:工数の上限などで線引きしているか
内製化移行の頓挫と属人化・丸投げのリスク
ベンダー依存からの脱却を目指して内製化に踏み出したものの、その移行自体が頓挫する——これも運用保守でよく見られる失敗です。さらに、委託を続ける場合でも「丸投げ」によって自社がシステムを理解しなくなり、属人化と判断力の空洞化が静かに進むリスクがあります。
これらは派手な障害として表面化しないぶん、気づいたときには手遅れになりやすい、根の深いリスクです。
採用難とノウハウ移転の失敗で内製化が頓挫するリスク
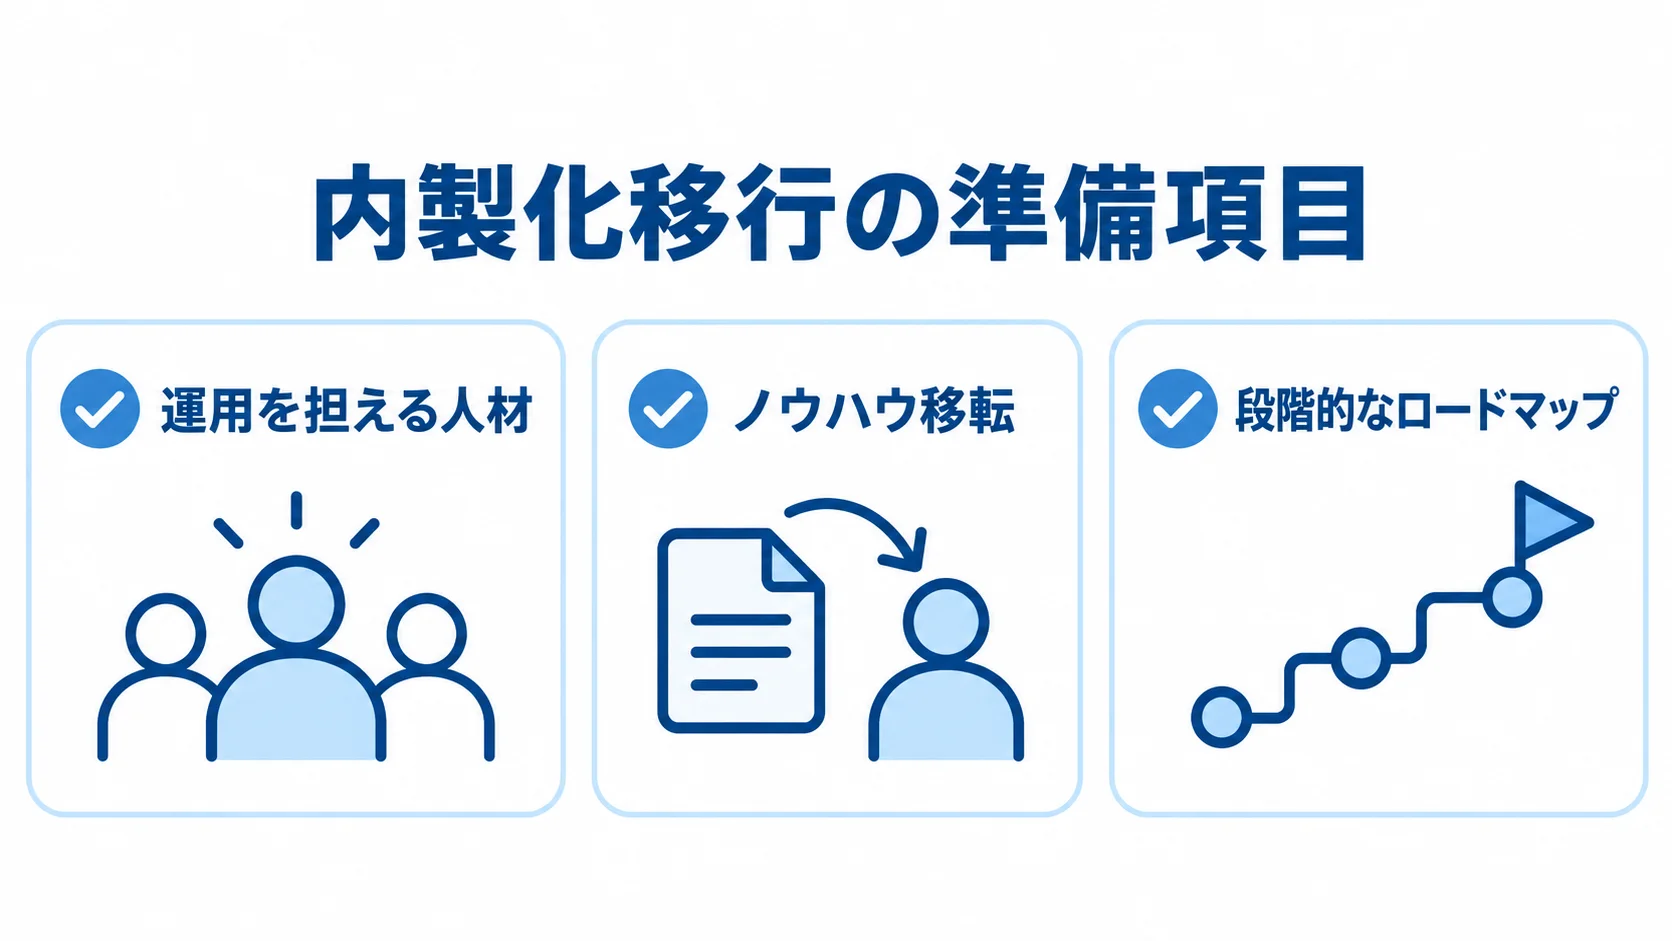
内製化の失敗の典型は、運用を担える人材を確保できないことです。運用要員の市場相場は人月60万〜150万円とされ(出典:ripla)、この水準のエンジニアを採用・維持し続けるのは中小企業には重い負担です。
さらに、採用できても、既存ベンダーが持つノウハウを社内へ移転できなければ、内製チームはシステムを理解できず立ち往生します。「内製化すればコストが下がる」という期待だけで踏み出し、人材とノウハウの裏付けがないまま見切り発車すると、運用品質がかえって低下し、結局ベンダーに出戻る、という最悪の二重投資に陥ります。
このリスクを抑えるには、内製化を一足飛びに行わず、段階的なロードマップを描くことです。ドキュメントの整備と引き継ぎ期間を確保したうえで、採用すべきスキルと単価感を見極めます。
ベンダーからの月次報告を読み込み、障害や問い合わせの傾向を社内で把握し続けることが、内製チームを育てる材料になります。内製化の失敗は、技術力ではなく「移行計画とノウハウ移転の設計の甘さ」から生じることがほとんどです。
内製化の準備で確かめたい点を、箇条書きにします。
- 既存ベンダーからのノウハウ移転:契約上の協力義務として取り付けてあるか
- 委託と内製の併用期間:内製比率を上げる段階を決めているか
丸投げで判断力が空洞化し、改善が止まるリスク
委託を続ける場合に忍び寄るのが、「丸投げ」による判断力の空洞化です。運用保守を外部に任せること自体は合理的ですが、月次報告を読まず、問い合わせや障害の傾向も把握しない状態が続くと、システムの状況が社内に残りません。
すべてをベンダー任せにすると、自社にシステムを理解する人がいなくなります。そうなると、ベンダーの提案が妥当かを判断できず、保守費が膨らんでも気づけず、改善の機会も逃します。
攻めのIT投資が求められる時代にあって、JUASの2025年調査ではIT予算を増額する企業が49.5%にのぼります(出典:JUAS)。そのうえ、丸投げ体制ではその投資の方向性すら自社で描けなくなります。
このリスクへの対策は、「委託しても、理解と判断は手放さない」という規律を持つことです。委託先からの月次報告は必ず読み、その内容を次の改善投資の根拠にします。
委託する範囲は、定型・反復業務に絞る設計を徹底します。費用相場の内訳では、管理報告が5〜10%を占めるとされています(出典:ripla)。
また、この報告を「読み飛ばす事務」にせず、「自社がシステムを理解し続けるための窓」として使えるかどうかが、空洞化に陥るかの分かれ目です。運用を外に出すことと、システムへの理解を失うことは、まったく別物だと心得てください。
月次報告を読むときの観点は、こちらです。
- 月次報告の数字:障害件数、問い合わせの傾向、軽微改修の内容
- 社内に残す判断:意思決定や予算に関わる判断
保守費の高止まりと惰性更新のリスク
派手な障害や法的トラブルと違い、静かに企業の体力を削っていくのが、保守費の高止まりと、それに気づかず契約を更新し続ける「惰性更新」のリスクです。
毎月支払っている保守費が相場から逸脱していても、内訳が見えなければ気づけず、前年と同じだからと漫然と更新を重ねます。この積み重ねが、数年で大きな無駄を生みます。これは「払いすぎ」という、もっとも見えにくいリスクです。
内訳ブラックボックスで相場逸脱に気づけないリスク
保守費が一式で請求され、内訳が見えないと、その金額が妥当かどうかを判断できません。年間保守費は開発費の15〜20%が目安とされます(出典:ripla)。その内訳は、定期保守が20〜30%、監視が15〜25%、障害対応が25〜35%です。
さらに、問い合わせが10〜20%、軽微改修が10〜15%、管理報告が5〜10%という比率が標準的です(出典:ripla)。この比率を知らずに一式の金額だけを見ていると、多重下請けや待機要員のコストが上乗せされ、相場を超えて請求されていても気づけません。
ほとんど発生していない障害対応に高い固定費が積まれている、というケースは決して珍しくないのです。
運用要員の人月単価は60万〜150万円が相場とされます(出典:ripla)。相場という物差しを持つこと自体が、高止まりに対する最大の防御策になります。
このリスクを防ぐには、保守費を機能別の内訳に分解させ、相場比率と照らして点検することです。「監視・定期保守・障害対応・軽微改修を分けて見積もってほしい」と求めるだけで、ブラックボックスの中身が見えてきます。内訳が示されていれば、機能ごとの金額の大きさと、体制の規模が人月単価と釣り合うかを確かめられます。
- 機能別の内訳:監視、定期保守、障害対応、軽微改修ごとに示されているか
- 体制の規模:運用要員の人月単価から逆算できるか
見直しをしないまま惰性で更新を続けるリスク
保守契約は自動更新されることが多く、「特に問題がないから」と毎年同じ条件で更新を重ねるうちに、契約が実態と乖離していくリスクがあります。システムは年々変化し、当初は必要だった手厚い監視が過剰になっていたり、逆に新たに加わった連携先への対応が契約に含まれていなかったりします。
月次報告が「特に問題ありませんでした」の一行で終わるベンダーに漫然と払い続けるのは、品質管理が形骸化しているサインを見逃しているのと同じです。惰性更新は、何もしないことが最大のリスクになる典型例です。
このリスクへの対策は、契約更新のタイミングを「現状診断の機会」として活用することです。あわせて、システムの変化に契約内容が追従しているかも点検します。
年間保守費が相場の15〜20%に収まっていても(出典:ripla)、その中身がシステムの現状に合っていなければ無駄が生じます。惰性を断ち切り、定期的に契約を「測り直す」習慣こそが、静かなコスト流出を止める唯一の方法です。
更新の前に確かめたいのは、保守費の中身と、現行ベンダーに求める条件の見直しです。
- 保守費とSLAの点検:内訳を相場比率と照合し、SLA実績を目標と比べる
- 相見積もり:内訳の透明化や条件見直しを現行ベンダーに求める材料
まとめ
SE・SIerの運用保守の失敗・リスクを整理すると、その大半は「契約と責任分界の詰めの甘さ」という一点に行き着きます。クラウドやSaaSのコントロール外障害で責任が有耶無耶になるリスクや、ソースコード著作権とドキュメント不足によるベンダーロックインのリスクがあります。
引き継ぎ難航と二重コストによる移管失敗のリスクや、OSS保守やデータ復旧といった契約外の想定外費用のリスクもあります。いずれも、契約の入口で、コントロール外の事象の役割、著作権の帰属、引き継ぎ協力義務を明文化し、想定外費用の扱いも決めておけば、軽減できるものばかりです。
加えて、内製化に踏み出すなら採用とノウハウ移転を段階的なロードマップで設計し、委託を続けるなら丸投げによる判断力の空洞化を避けることも欠かせません。また、組織側のリスクにも目を配る必要があります。
失敗を避けるうえで大切なのは、運用保守を「うまく動かす技術の問題」ではなく「契約とドキュメントで備えるリスク管理の問題」として捉える発想です。SLAのペナルティは実効性まで、ドキュメントは乗り換え可能な状態まで、想定外費用は契約の明記まで踏み込んで初めて、リスクは現実的に管理できます。
riplaはフルスクラッチ受託と国内運用保守の立場から、責任分界の明確化とロックインを生まない契約設計、想定外費用まで見据えた保守体制づくりを支援しています。全体像の確認には、あらためて完全ガイドをご活用ください。
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。