
セキュリティ運用支援システムのパートナーは、得意領域、監視・対応範囲、自社の体制との適合性で比べると、導入後の運用につながりやすくなります。
6社それぞれの得意領域と費用の見方、発注前に確認したい項目を、順に見ていきます。
▼全体ガイドの記事
・セキュリティ運用支援システム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
セキュリティ運用支援システムのパートナー選びが重要な理由
導入の成否は、製品の機能数よりも、運用の決め方で左右されます。アラート判定や重大度の分類に加え、端末隔離やアカウント停止を誰の承認で実行するかまで決めておくと、事故の際に迷いにくくなります。
運用は、経営層や取引先への報告形式までつながって初めて、業務で使えるものになります。
適切なパートナー選定が成否を分ける理由
導入後の負担と対応品質は、委託先と自社の運用設計の組み方で変わります。そのため、比べる際は次の4点が手掛かりになります。
- 委託範囲:ログ通知だけを頼む場合から、影響調査、端末隔離、原因究明、復旧支援まで含む場合まで幅があります。
- 夜間体制:CSIRTや夜間要員が足りない場合は、24時間365日の監視時間に加え、連絡先、初動目標、封じ込め操作を見ておきます。
- 検知品質:PoCで代表的な攻撃シナリオを使い、検知精度と通知時間を測ります。
- 運用確認:チケット起票、承認付き自動対応、月次レポートの品質を、PoCの段階で見ておく項目です。
契約範囲によって、担当者の負担と費用は大きく変わります。
とくにログ欠損や誤検知が多いSIEM・SOARでは、アラートが無視されるおそれがあります。
発注前に確認すべきポイント
候補の会社に監視対象と運用条件を先に伝えておくと、各社の提案を同じ条件で比べやすくなります。
- 監視対象:ファイアウォール、WAF、クラウド、認証基盤、メール、サーバー、端末、SaaS
- 運用条件:ログの保存期間、1日あたりのログ量、監視を希望する時間帯、休日の連絡網
- 連携と権限:既存のEDR・ITSM、端末隔離の権限、個人情報を含むログの保管場所
IPAは2026年3月、「中小企業の情報セキュリティ対策ガイドライン」第4.0版を公開しました。
人材の確保・育成に関する付録も追加されています(出典: IPA、2026年)。
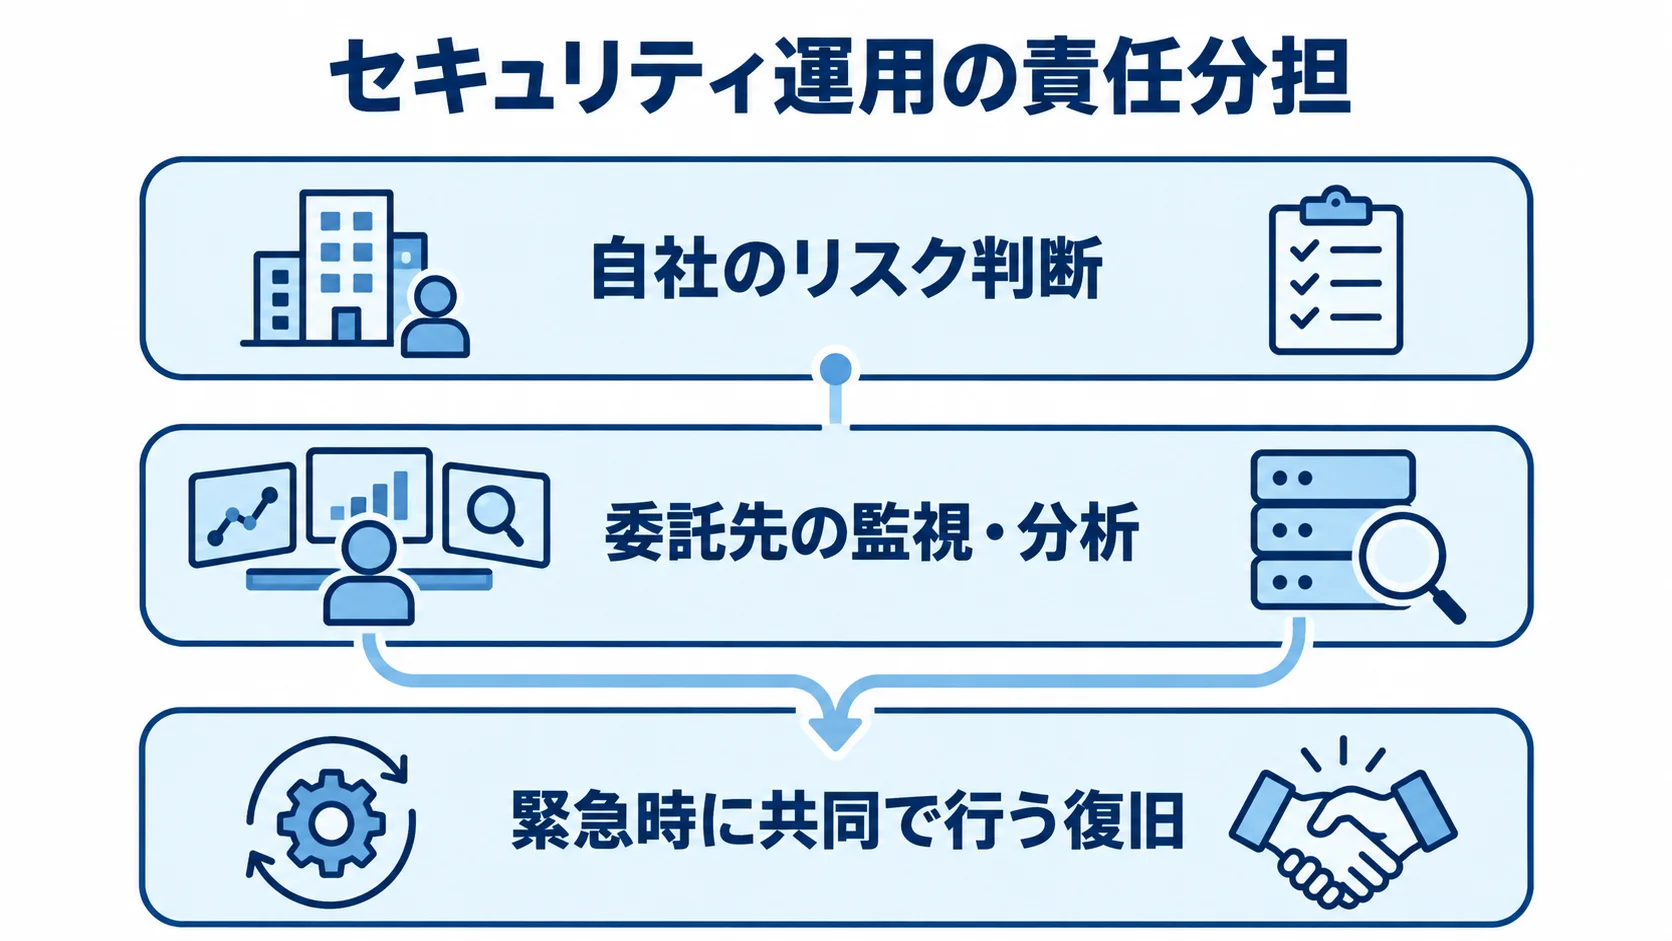
外部に委託する場合でも、丸投げは避けます。自社のリスク判断、委託先の監視・分析、緊急時に共同で行う復旧を分けて設計しておくと、どこまでを誰が受け持つかが明確になります。
株式会社ripla|コンサルから開発まで一気通貫で支援
riplaは、IT事業会社として社内DXを推進してきた経験を活かし、コンサルティングから開発まで支援しています。
ビジネスへの成果創出と、システムの定着支援に強みがあります。
営業・顧客・生産・販売管理など、幅広い基幹システムの構築・導入実績があるため、業務要件に合わせた対応ができる体制です。
特徴と強み
riplaでは、業務に合わせた機能開発と、既存環境を生かす導入方法の両方を検討できます。
- 業務と判断者:守る業務と事故時の判断者を決める段階から、コンサルから開発まで支援します。
- 業務機能:資産台帳、インシデント管理、承認ワークフロー、レポート機能を組み込みたい企業にとって、相談しやすい会社です。
- 既存製品との連携:SIEM、EDR、クラウド、認証基盤は置き換えず、APIやCSVで情報をつなぎ、画面や通知に整える方法も検討できます。
- 段階導入:承認付きプレイブックから始めて、業務への影響を抑えた自動封じ込めを設計できます。
得意領域・実績
相談の際は、業務への定着まで見据えて、開発範囲と現在の課題を整理します。
- 定着支援:複数の基幹業務を横断した構築・導入実績があり、情シス、総務、法務、経営層への定着に向きます。
- 相談材料:アラート対応、手作業の報告、資産管理の不備、監査指摘をあらかじめ共有します。
- 依頼範囲:製品監視、運用ポータル、既存システム連携のうち、どれを中心に頼むかを決めます。
- 開発と定着:業務要件に合わせて開発したうえで、導入後の定着まで支援します。
NRIセキュアテクノロジーズ株式会社|SOC・クラウド運用の専門家への委託
NRIセキュアテクノロジーズ株式会社は、コンサルティングや診断を提供しています。加えて、製品・ソリューションやSOC・マネージドセキュリティも手がけています。
公式サイトでは、NeoSOCやEDR・MDRを案内しています。
クラウドセキュリティ管理と脆弱性管理も掲げており、導入と継続運用をまとめて検討できます。
特徴と強み
NRIセキュアは、クラウド監視から専門家による事故対応まで相談できます。
- クラウド監視:クラウドのログやアラートを集めて分析する作業を支援します。
- 責任分界:複数のコンソールを使う企業は、監視対象と責任の境界を整理したうえで相談できます。
- 体制強化:事故対応や訓練、脅威インテリジェンスまで整えたい場合にも候補になります。
- 追加費用:個別フォレンジック、復旧支援、ルール調整の費用を、ほかの料金と分けて確認します。
パブリッククラウドのマネージドサービスでは、WAFやネットワークファイアウォールが対象になります。CSPMや仮想マシンの脆弱性管理も含まれます。標準の監視・通知に含まれる作業範囲も、あわせて確認します。
得意領域・実績
監視対象や統治要件が多い環境では、事例と見積もり条件をそろえて比べます。
- 適した環境:大企業、複数クラウド、海外拠点など、監視・統治要件が多い企業向けです。
- 事例確認:マネージドセキュリティ、SOC、EDR、AWS WAFの事例を、自社の状況と照らして比べます。
- 見積もり:ログ量、対象、時間、月次報告、重大度別の通知、事故調査を分けて示してもらいます。
- 夜間判断:24時間365日監視の有無と、自社で夜間に判断する担当者を決めます。
自社と近い規模や業界の導入事例があるかを確かめておくと、運用後の体制を考えやすくなります。
TIS株式会社|Google Security OperationsでSIEM活用を支援
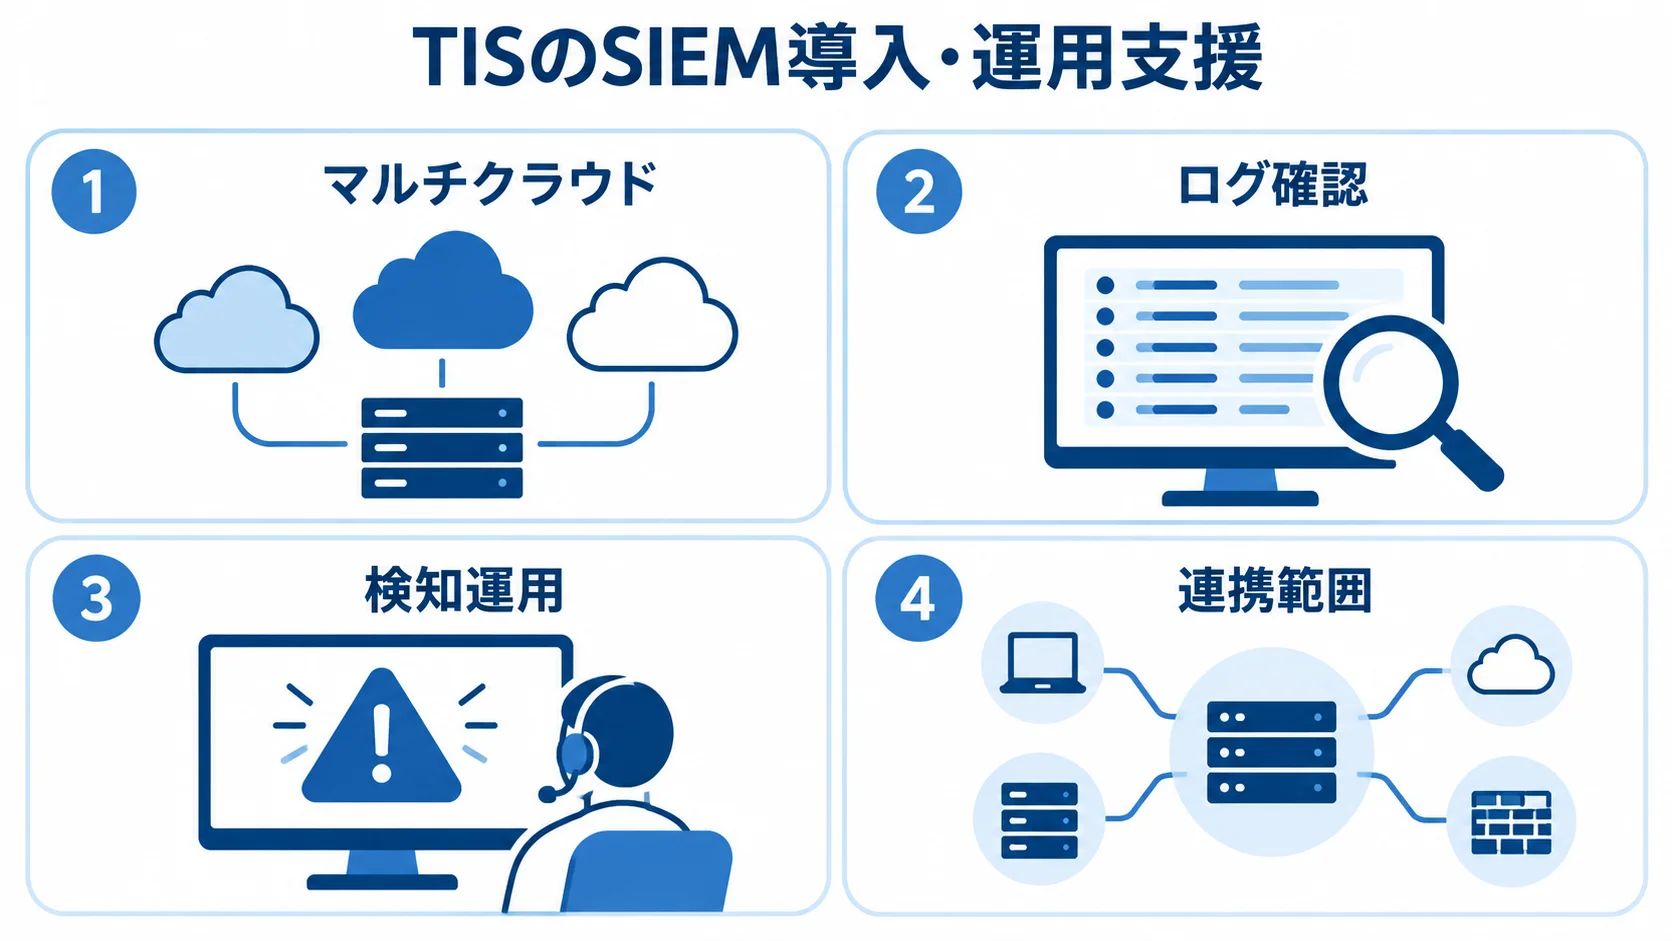
TIS株式会社は、Google Security Operationsを活用したSIEMの導入と運用を支援しています。環境分析、初期構築、運用支援を一体で行います。
同サービスは、2025年3月26日に提供開始が発表されています(出典: TISニュースリリース、2025年)。
特徴と強み
TISのSIEM支援では、複数クラウドのログを扱う設計と運用方法を詰めていきます。
- マルチクラウド:Google Cloud、AWS、Microsoft Azureへの対応を掲げ、統合SIEMを目指しています。
- ログ確認:クラウド、認証、ネットワーク、端末のログについて、形式と収集の可否を確かめます。
- 検知運用:検知ルール、脅威情報、誤検知の調整、アラートの優先度づけを行います。
- 連携範囲:初期のユースケースと、SOAR・チケット管理とのつなぎ方を決めます。
統合SIEMにより、リスクの可視化と迅速な対応を目指せます。さらに、初期範囲を決めておくと、導入後の運用像が明確になります。
得意領域・実績
導入後の運用まで含めて、必要な支援と自社側の役割を整理できます。
- 導入対象:Google Security Operationsで、マルチクラウドの分析基盤を整えたい企業向けです。
- 立ち上げ支援:人材が足りない場合は、現状調査、構想整理、導入、運用支援と段階を踏んで導入できます。
- 費用分担:ライセンスやログ量に応じた課金と、設計・構築・監視の費用を分けて見積もります。
- 責任分界:24時間365日監視の際は、SOCの分析・通知と自社対応の境界をRACIで確認します。
株式会社ラック|JSOCで国内の監視・緊急対応を支援
株式会社ラックは、「LAC Falcon」を基盤の一つとして、JSOCのマネージド・セキュリティ・サービスを展開しています。
監視に加えて、診断や教育を組み合わせて相談できます。CSIRT構築やインシデント対応も、同じ窓口で組み合わせられます。
特徴と強み
JSOCを利用する際は、平時の監視から事故対応までの委託範囲を決めておく必要があります。
- 監視体制:自社SOCを新設する前に、国内アナリストによる監視と事故相談窓口を整えます。
- 初動設計:ネットワーク、クラウド、WAF、端末ごとの通知先と初動手順を定めます。
- 対応範囲:通知、分析説明、封じ込め、調査、再発防止のどこまでを含むかを見ておきます。
- 追加費用:事故補償、診断、訓練の費用は、通常監視と事故時の費用を分けて見積もります。
得意領域・実績
自社の体制や目的に照らして、JSOCのメニューと見積もり条件を確かめます。
- 相談領域:国内監視、緊急対応、診断、教育を一社にまとめて相談したい企業向けです。
- メニュー確認:業界、拠点数、既存製品、希望時間に近いJSOCの内容を確かめます。
- 見積もり条件:デバイス数、ログ、アラート、報告、緊急連絡、対応時間の条件を示します。
- 契約期間:CSIRT育成までの支援か長期委託かで、教育・引き継ぎ条件が変わります。
NEC|大規模ネットワークや公共領域の運用監視に対応
NECは、ActSecure χ(カイ)マネージドセキュリティサービスなどを提供しています。SOCアナリストが製品ログを収集・分析します。
公式情報では、24時間365日の監視を案内しています。対象はファイアウォールやIDS/IPS、EDRで、クラウドゲートウェイの監視も含みます。MDRや事故対応フォレンジックも案内しています。
特徴と強み
大規模環境では、監視だけでなく、事故時の権限や手順まで事前に設計します。
- 一括支援:大規模環境で、設計、導入、監視、障害・インシデント対応をまとめたい企業が検討しやすい会社です。
- 高可用性環境:LGWAN-ASPや金融・公共では、データ、運用拠点、監査の条件を確かめます。
- 事故調査:端末隔離やファストフォレンジックを含むメニューもあります。
- 権限委託:誤検知時の復旧、承認者不在時の判断、操作ログの保存期間を明記します。
得意領域・実績
拠点や調達要件に合うかどうかは、対応範囲と契約条件を並べて見ると判断しやすくなります。
- 適した環境:複数拠点や公共系で、NEC製品と他社製品を含めて24時間365日監視したい場合に向きます。
- 対応範囲:一次切り分け、事故調査・報告、脆弱性対応を一つにまとめられるかを確かめます。
- 見積もり条件:端末数、ログ量、監視時間、現地対応、冗長化、既存保守の条件を提示します。
- 調達条件:公共・金融では、SLA、再委託、障害報告、データの所在、返却の条件を確認します。
NECの料金には、個別に設定するメニューもあります。
調達の際は、運用要件と契約終了時の条件まで比べます。
トレンドマイクロ株式会社|EDR・クラウド・メールを横断するMDR
トレンドマイクロ株式会社は、Trend Service One Completeを提供しています。同サービスは、24時間365日の監視を行います。
監視対象は、メールやエンドポイント、サーバーのテレメトリーデータです。クラウドワークロードやネットワークのテレメトリーデータも対象になります。
相関分析と専門家の分析により、緊急性の高いイベントを通知します。
重大インシデントの際には、事後調査や復旧に向けた支援も行います。
特徴と強み
トレンドマイクロのMDRでは、専門家による監視と、自社システムとの連携範囲をあわせて見ます。
- 監視範囲:端末を中心に、メールやクラウドへ広げ、優先順位付けと専門家による調査を受けられます。
- アナリスト体制:専任の担当者がいなくても、人がイベントを確認し、緊急度ごとに通知します。
- システム連携:製品対応と、資産台帳・承認・ITSMの社内開発は別々に考え、必要に応じて開発会社と役割を分けます。
- 契約確認:Trend Vision Oneのデータ範囲、他社製品との連携可否、隔離・復旧の実行者、インシデント対応の確約時間を確認します。
得意領域・実績
既存ライセンスを踏まえたうえで、サービス範囲と運用コストの両面から適合性を見ます。
- サービス適合:既存製品を生かしつつ、24時間365日のMDRと重大事故支援を加えたい企業向けです。
- 監視対象:メール、端末、サーバー、クラウドと保有ライセンスを照合します。
- 価格条件:ユーザー数や端末数、製品、範囲、事故対応によって変わるため、一律の価格では見積もれません。
- 総コスト:監視、調査、復旧、教育、報告と5年間の自社工数を比べます。
セキュリティ運用支援システムのパートナー選びのポイント
6社はランキングではなく、用途の違いで比べています。開発・業務連携、クラウドSIEM、国内SOCを用途とする会社があります。大規模運用、グローバルガバナンス、EDR/MDRを用途とする会社もあります。
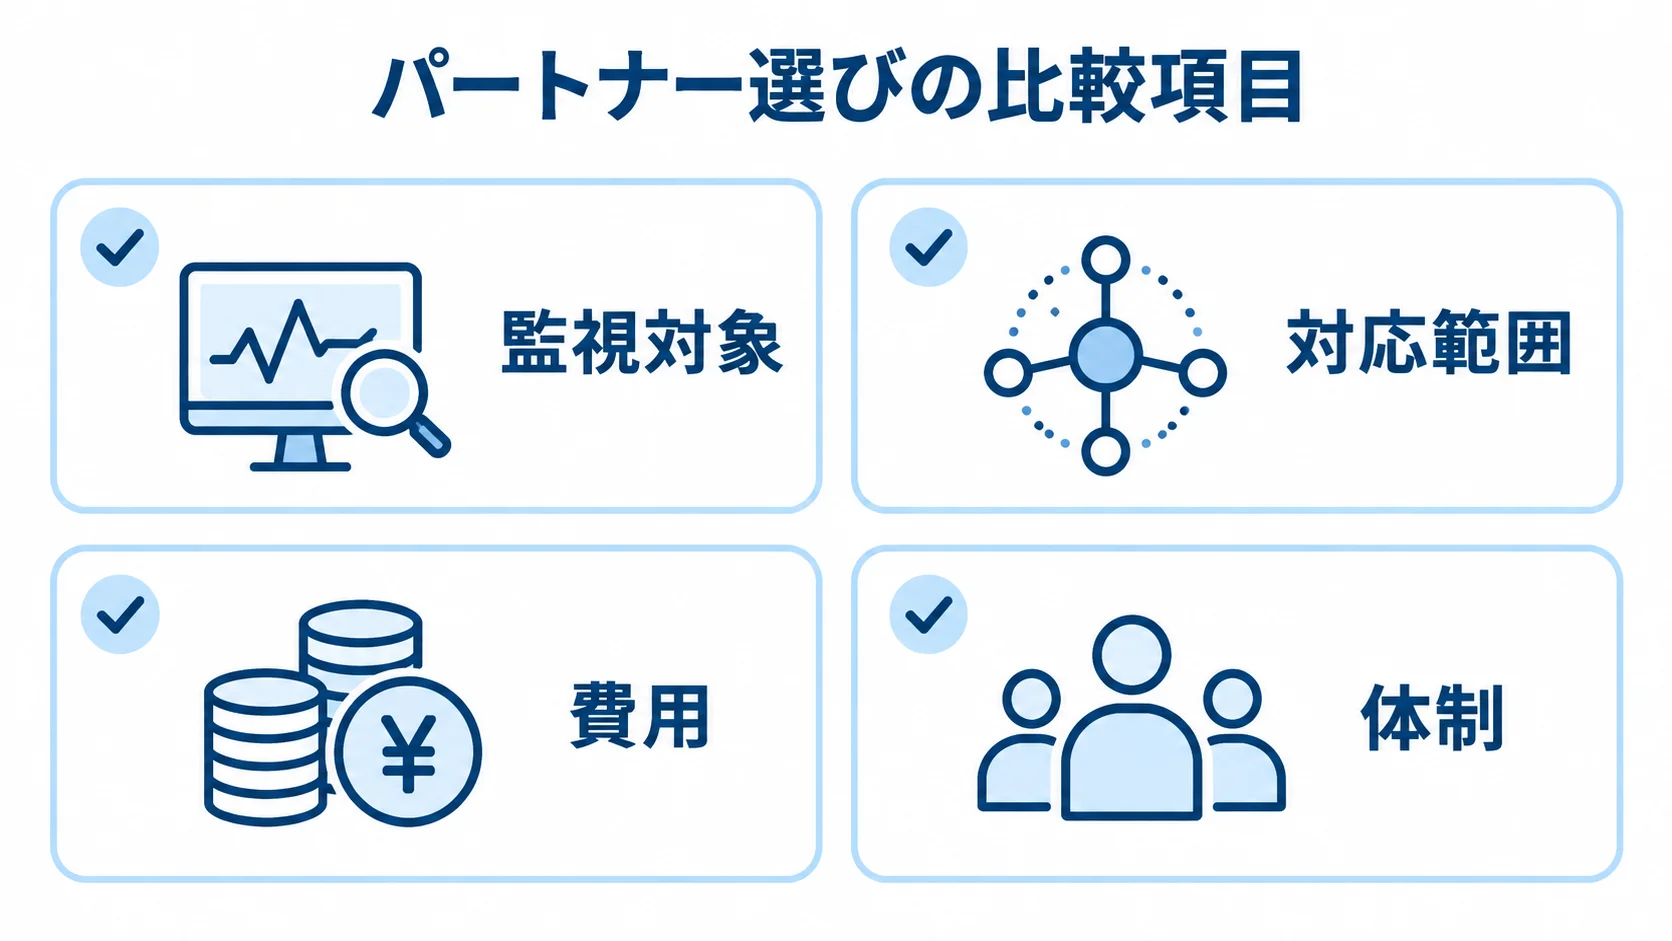
自社の課題に近い会社に、同じRFPを渡します。そのうえで、監視対象と対応範囲、費用と体制を同じ粒度で確かめます。
実績と経験の確認方法
実績は、社名や件数だけでなく、自社に近い事例で確かめます。ログ量や拠点数、業界が近いかを見ます。さらに、クラウド構成や監視時間の事例も比べます。
検知から通知、封じ込めまでの流れを、匿名のケースで説明してもらいます。原因調査、経営報告、再発防止まで含まれるかも、契約範囲に照らして確認します。
技術力と専門性の評価
技術面は、扱える製品の数よりも中身で比べます。比較する技術項目は、製品の数に加えて、分析、連携と権限、継続性にまたがります。提案書やPoCでは、検知の中身から、つなぎ方、事業の継続まで確かめます。
- 分析:ログの正規化、相関分析、脅威インテリジェンス、検知ルールの調整
- 連携と権限:API、SOAR自動化、MFA/RBAC、操作監査
- 継続性:バックアップ、DR、ログの返却・削除
自動対応は、業務を止めてしまうおそれがあります。そのため、承認フローとロールバック手順も評価の対象にします。
プロジェクト管理体制の確認
導入を滞りなく進めるには、委託先の工程管理と、担当者同士の連携を把握しておく必要があります。
- 工程と責任者:要件定義からPoC、設計、ログ連携、ルール調整、受入テスト、教育、運用移管まで、担当を明記します。
- 参加体制:専任PM、SOCアナリスト、クラウド・ネットワーク、インシデント対応がどの場面で参加するかを確かめます。
- 引き継ぎ:再委託先や担当が代わる場合に、どう受け渡すかを確認します。
費用は要件によって変わります。既存サービスの初期設定は、初期0〜100万円、月額10〜30万円程度が推定レンジです。
複数ログを扱う中規模のSOC/MDRでは、初期300万〜1,500万円、月額30万〜150万円程度が目安です。
SIEM/SOARの個別構築や複数拠点への移行では、初期1,500万〜5,000万円、月額100万〜500万円程度になる場合があります。
これらは全国平均ではなく、予算の仮置きです。ログ量や資産数、監視時間を基に、SLAも加えて組み立てています。
NTTPCのクラウドWAFセキュリティオペレーションサービスは、月額10万8,350円(税込)からです(出典: NTTPC、2026年)。
サイバーセキュリティソリューションズでは、セキュリティソフト1種につき月額5万円という監視例があります(出典: サイバーセキュリティソリューションズ、2026年)。
WAFのサイト数や通信量、最低利用期間は、別料金になる場合があります。ログ連携や事故対応も、別料金の対象になることがあります。そのため、月額だけで比べないようにします。
2025〜2026年は、AIによるアラート要約・一次対応や、クラウドSIEM/SOARを含む提案も見られます。
ASMによる外部公開資産の把握や、サプライチェーン評価を含む提案も見られます。
AIで分析を速められる可能性はあります。一方で、誤判定時の責任や、個人情報を含むログの扱いは残ります。
自動化の対象と、アナリストが再確認する条件を確かめます。
監査用の説明記録も、あわせて見ます。
よくある質問(FAQ)
製品から事故対応までをまとめて委託できるかを見たうえで、自社に残す判断と運用を明確にしておきます。
セキュリティ運用支援システムとは何ですか?
ログ収集、検知、分析を続けるシステムと運用サービスの総称です。通知から改善までの運用も含みます。
SIEMやEDR単体とは違い、アラート判断や対応手順まで設計する点が特徴です。
SOCとMDRはどちらを選べばよいですか?
SOCはセキュリティイベントを監視・分析する組織や機能です。
MDRは主にEDRなどを利用し、検知・調査・対応まで支援するマネージドサービスです。
ログ全体を横断分析するか、端末の検知と初動対応を強化するかを、保有製品と担当体制から選びます。
セキュリティ運用支援システムの費用はいくらですか?
小規模監視は月額10万〜30万円程度、中規模SOC/MDRは月額30万〜150万円程度が推定目安です。公開料金ではなく要件から算出したレンジです。
費用は、ログ量や監視時間、対象製品によって変わります。ルール調整やインシデント対応の範囲、データ保存、初期構築の有無でも変わります。
初期費用、月額費用、事故時の追加費用を分けた見積もりを依頼します。
まとめ
各社の得意領域は異なるため、自社の課題に合わせて比べます。riplaは業務整理から開発、定着まで支えます。NRIセキュアとラックは専門的なSOCに、TISはクラウドSIEMに強みがあります。
NECは大規模運用、トレンドマイクロはEDR・MDRの強化を検討する際の候補になります。
自社の運用課題に合う会社の選び方
まずは、守る資産と収集するログを整理します。そのうえで、監視時間、アラート後の判断者、封じ込め・復旧の担当も明らかにします。
PoCやRFP、相見積もりを行います。次に、費用や誤検知、通知速度を確かめます。さらに、レポート、教育、契約終了時のデータ返却も確認すると、運用に使える仕組みを作りやすくなります。
相談時に伝える対応範囲
「24時間監視を導入したい」と伝えた段階では、各社の提案を比べにくくなります。
既存EDRやクラウド、認証の環境を伝えます。WAFとITSM、監査要件を共有します。さらに、夜間連絡網も伝えます。
開発範囲とSOC・MDRへの委託範囲を明確にしておけば、各社の提案を、自社に合うかどうかで比べられます。
▼全体ガイドの記事
・セキュリティ運用支援システム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。