
セキュリティ運用支援システムの費用は、ログ量、監視時間、対応権限、連携数によって変わります。初期費用は0〜100万円、月額費用は10万〜30万円程度からです。
費用の幅は、守る範囲と対応の深さで変わります。内訳と要因を分けて見ると、各社の見積もりを比べやすくなります。
▼全体ガイドの記事
・セキュリティ運用支援システム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
セキュリティ運用支援システムの概要
セキュリティ運用支援システムは、企業のIT資産やログを横断して監視し、脅威の検知から初動対応、報告、再発防止までを支える仕組みです。
セキュリティ運用支援システムは、複数の仕組みを組み合わせた構成を指す言葉で、1つの製品名ではありません。組み合わせに入るものには、SIEM、SOAR、EDR/XDRなどがあります。脆弱性管理や資産管理を加える構成もあり、SOC/MDRやチケット管理を組み合わせる場合もあります。
製品導入だけのセキュリティ対策との違い
セキュリティ製品は、危険な通信や不審な挙動を検知できます。一方で、検知後の判断や連絡、隔離の承認者は、製品だけでは自動では決まりません。
運用支援では、誤検知か攻撃かを誰が判断し、何分以内に誰へ連絡するかを設計します。そのうえで、端末隔離やアカウント停止を誰の承認で行うかを決めます。さらに、対応履歴の管理と月次の改善についても、取り決めておきます。
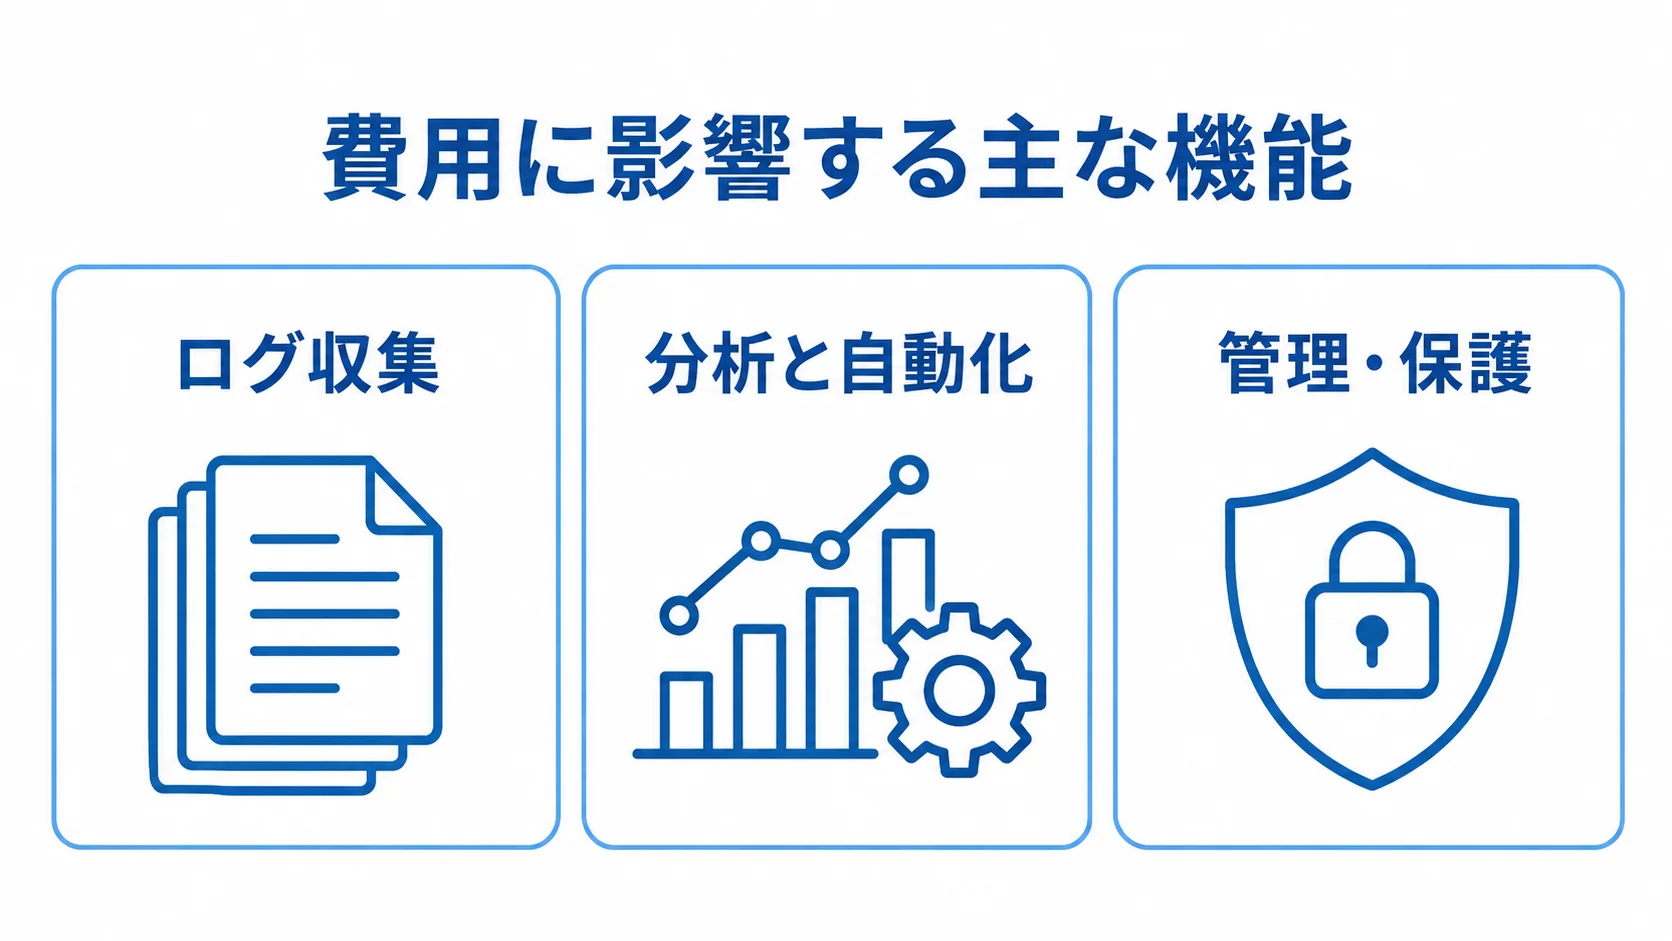
費用に影響する主な機能
費用を比べるには、導入範囲にどの機能を含めるかを確かめる必要があります。
- ログ収集:ファイアウォール、WAF、認証基盤、クラウド、サーバー、端末、メール、SaaSのログ
- 分析と自動化:複数イベントを分析するSIEM、端末隔離や通知を自動化するSOAR
- 管理・保護:脆弱性・資産一覧、インシデント記録、監査レポート、MFA、権限・操作ログ
バックアップや災害復旧まで含めると、初期の設計と運用費が増えます。特に、ログ保管期間と監視対象数は月額に直結しやすい項目です。
セキュリティ運用支援システムの費用相場
対象を絞った監視であれば、月額10万〜30万円程度から始められます。一方で、中規模SOC/MDRは月額30万〜150万円程度、個別SIEM/SOAR構築は初期1,500万〜5,000万円、月額100万〜500万円程度が推定レンジです。
公開料金のあるサービスと、要件定義後に個別見積もりとなる開発案件は性質が異なります。そのため、両者の金額を同じ表に並べて単純に比べないよう注意が必要です。
スモールスタートは初期0〜100万円・月額10〜30万円程度
監視対象を1〜2種類の機器やソフトに絞り、営業時間内の相談や簡易的なMDRから始める場合、初期0〜100万円、月額10〜30万円程度が目安です。
サイバーセキュリティソリューションズの公開例では、PC300台未満で基本料金は月額10万円です。監視機器・ソフトウェアは1種につき月額5万円です。
さらに、基本料金に3種類の監視を加えた例は月額25万円です。これは同社の料金例であり、市場全体の平均価格ではありません。
WebサイトやWAF中心なら月額10万8,350円からの公開例
Webサイトや公開APIを対象に、WAF、IDS/IPS、FWを監視する場合の目安と公開例を示します。
- 費用目安:初期10〜100万円、月額10万8,350円〜30万円程度
- 監視範囲:NTTPCのサービスはWAFとIDS/IPSの24時間365日有人監視を含む
- 公開プラン:ベーシック10Mbps
このプランの月額料金は、税込10万8,350円からです(出典:NTTPC「クラウドWAFセキュリティオペレーションサービス」、2026年確認)。
料金は、サイト数やトラフィックによって変わります。さらに、専用ポリシーやシグネチャを個別に調整すると、料金にも差が出ます。
中規模以上の費用の広がり(初期300万円〜1億円超)
規模や個別開発の範囲によって、初期費用と月額費用の推定レンジは広がります。
- 中規模SOC/MDR:初期300万〜1,500万円、月額30万〜150万円程度
- 個別開発:初期1,500万〜5,000万円、月額100万〜500万円程度
- 大企業向け:初期5,000万円〜1.5億円超、月額300万〜1,000万円超もあり得る
中規模SOC/MDRでは、EDRやクラウド、認証、FWなどのログを集約して、月次報告と一次対応を行います。
個別開発には、ログ基盤や相関ルールが含まれます。さらに、SOARプレイブックやITSM連携、冗長化、監査対応も含まれます。
大企業向けでは、複数拠点や複数言語、専用SOCを含む場合があります。また、フォレンジックやCSIRT支援が加わることもあります。各レンジの金額は、要件定義後の個別見積もりが必要です。
費用の内訳と区分(初期費用・月額費用・追加対応費)
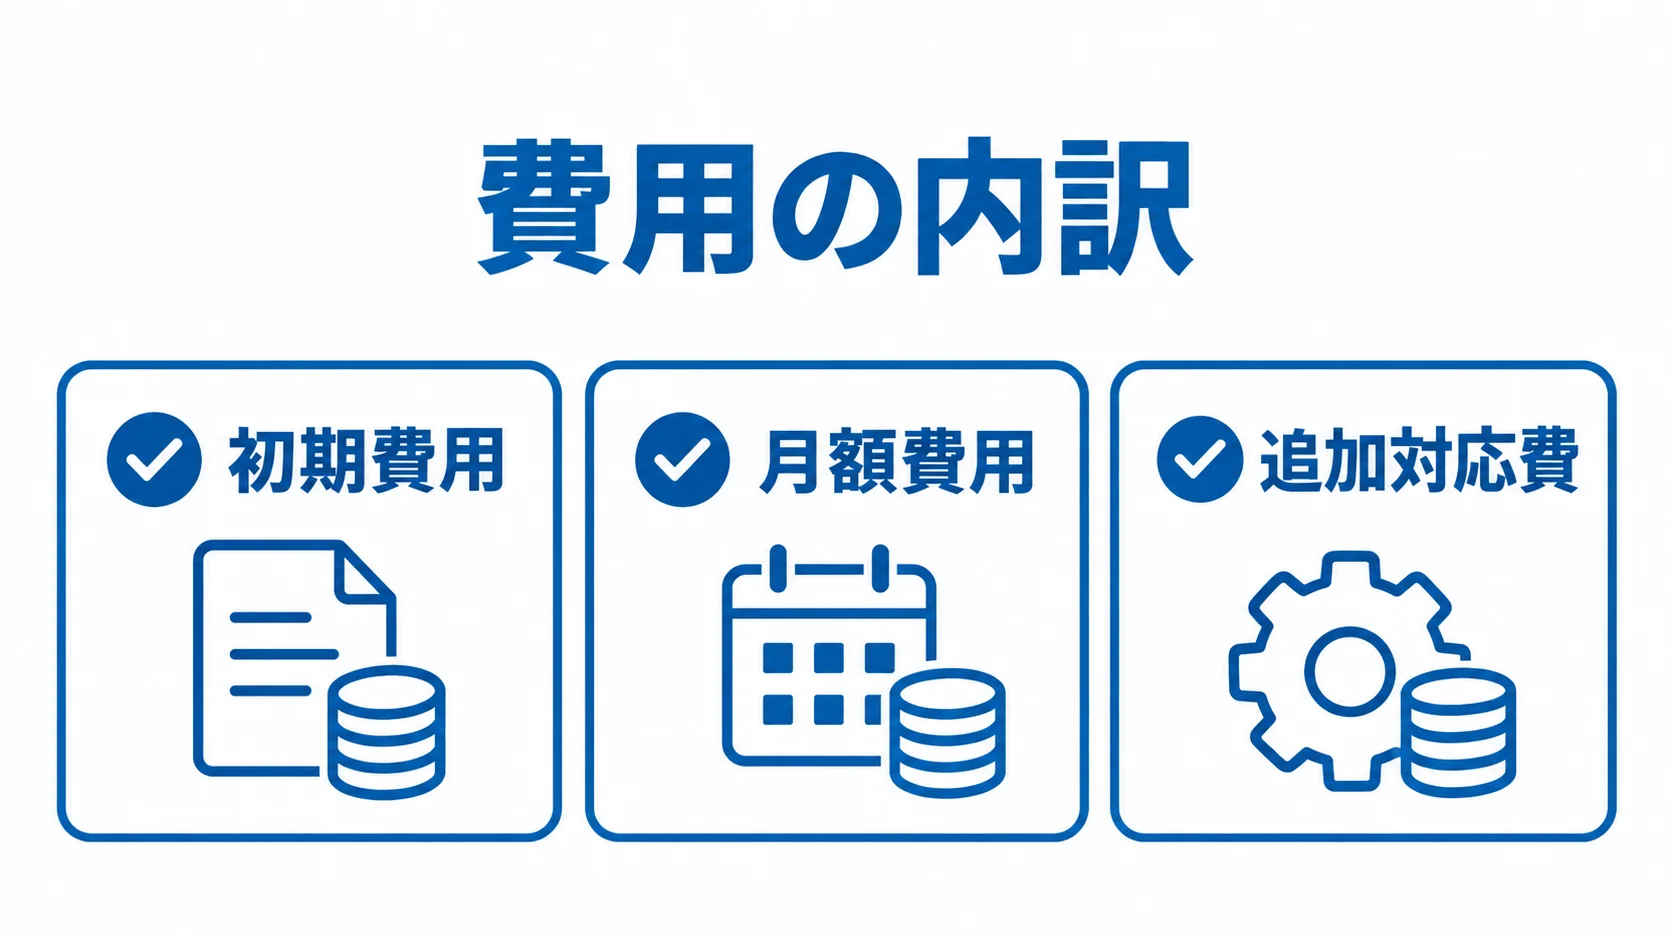
見積書は、製品ライセンス代だけでなく、導入時の設計・連携費を分けて確認します。毎月の利用料・監視料と、事故発生時の追加対応費も、それぞれ別に見ておきます。
ログ保管、ルール調整、夜間の電話連絡、原因調査が別料金なら、月額が安く見えても年間費用は大きくなります。
初期費用に含まれる設計・連携・PoC
初期費用を確認するときは、どこまでが準備作業に含まれるかを見ます。
- 調査・設計:現状調査、資産の洗い出し、脅威シナリオ、ログ収集、SIEMデータモデル設計
- 接続・設定:ネットワークやAPI接続、検知ルール、通知先の初期設定
- 運用準備:手順書、教育、受入テスト
- PoC:代表的な攻撃シナリオで検証する
PoCでは、検知精度と通知時間、誤検知率を確かめます。さらに、ログ欠損や端末隔離の承認フローも確認しておきます。
導入期間の目安は、既存製品の初期設定なら1〜2か月、複数ログ源の連携なら3〜6か月です。個別開発や複数拠点への移行では、6〜12か月以上かかる場合があります。
月額費用に含まれるライセンス・ログ・監視
月額の見積もりでは、どの費用が月額に含まれているかを確かめます。
- 製品・ログ:SIEM・EDRのライセンス、ログ取り込み量と保管容量
- 監視対象:端末、サイト、アカウントの数
- 運用サービス:SOCアナリスト、脅威インテリジェンス、月次レポート
クラウドSIEMでは、保存期間を延ばすほど、ストレージや検索の費用が増える場合があります。
24時間365日の監視には、営業時間内の監視より交代要員やエスカレーション体制が必要になります。また、同じ製品でも監視の範囲によって、月額は変わります。
インシデント対応・復旧・訓練の追加費用
契約前に、月額に含まれる監視と追加対応の範囲を分けて確かめます。
- 事故対応:端末隔離、解析、フォレンジック、原因究明、復旧は別料金の場合がある
- 報告支援:顧客や関係機関へ伝える連絡も、追加料金になることがある
- 訓練・見直し:年1回の演習、復旧テスト、大幅なルール再設計、監査資料作成
重大度ごとに、対応範囲と追加料金が発生する条件を確かめておきます。
費用が変動する要因
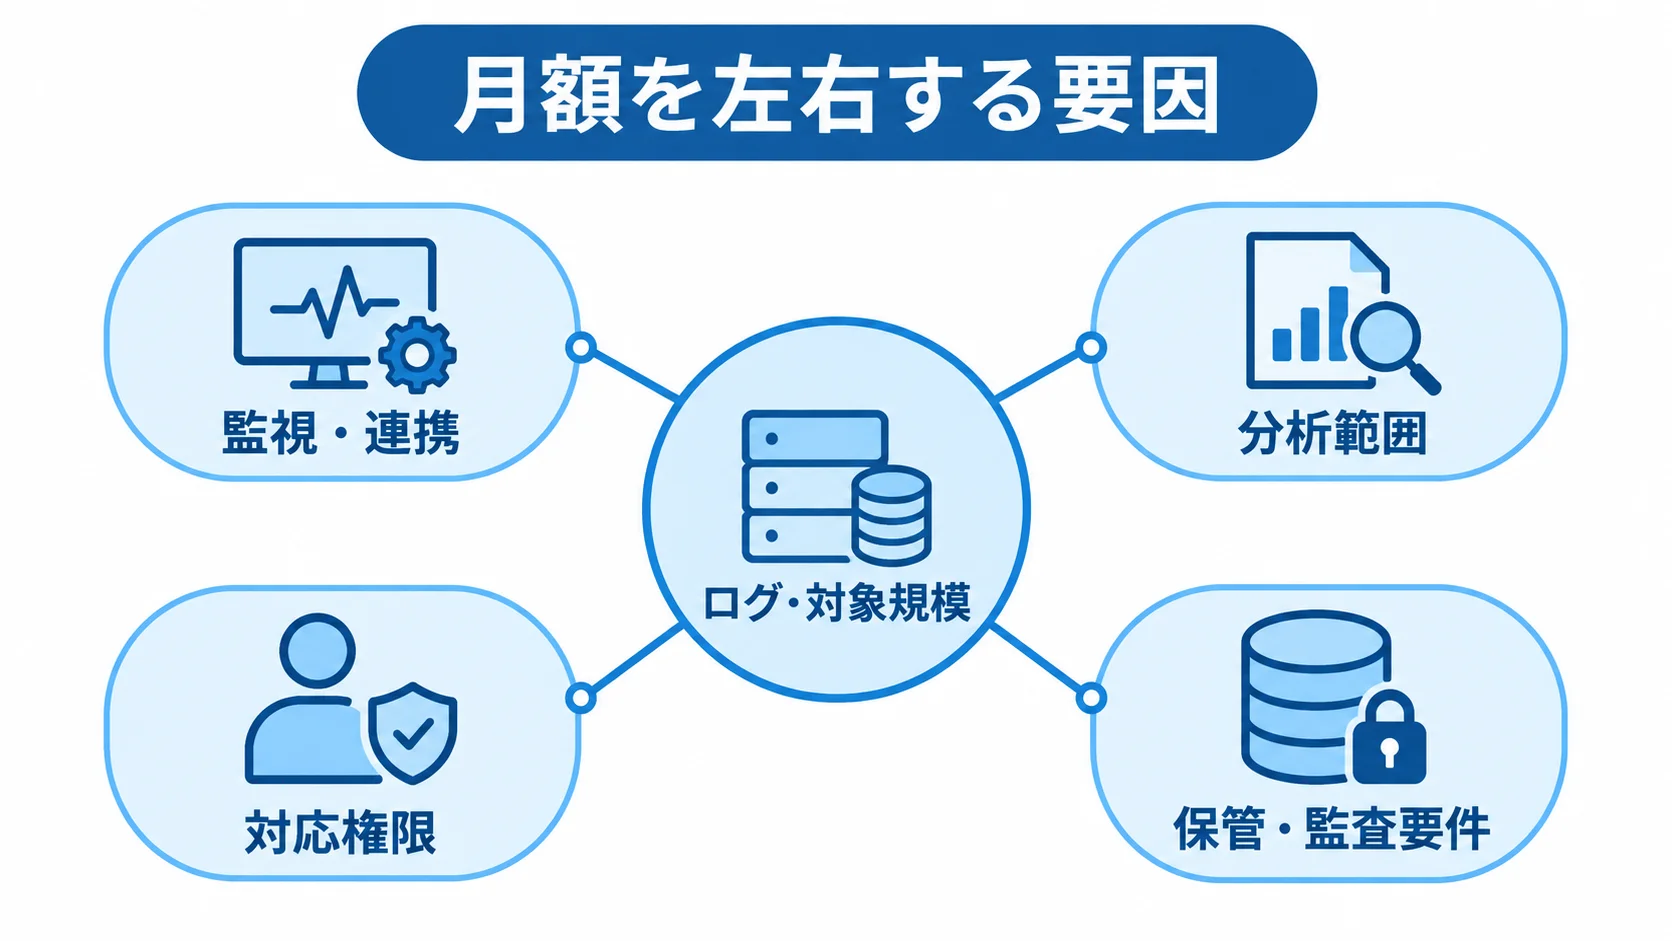
同じセキュリティ運用支援システムでも、守る範囲と対応の深さによって、企業ごとの見積額は異なります。相見積もりでは、要因ごとに条件をそろえると比べやすくなります。
月額を左右するログ量・資産数・監視時間
月額を左右する要因は、5つの観点にまとめられます。各社の見積もりは、同じ条件で比べるのが基本です。
- ログ・対象規模:1日あたりのログ量と保管期間、端末・サーバー・クラウドアカウント・Webサイト・拠点・ユーザー数
- 監視・連携:営業時間内か24時間365日か、コネクターやAPIの数
- 分析範囲:検知ルールの調整と脅威インテリジェンス
- 対応権限:通知のみか、一次切り分けや封じ込めまでか
- 保管・監査要件:国内保管、長期保存、冗長化、監査証跡
一次対応と復旧対応の責任分界による金額差
見積書を比べるときは、委託する対応の段階をそろえておくと、金額差の理由がわかります。
- 通知のみ:委託費用は比較的抑えられるが、判定や封じ込めは社内で担うため担当者の負担は大きくなる
- 一次対応:SOCが影響範囲を調査し、承認後に端末を隔離して、チケットを起票し、経営層へ報告する。高度な運用設計が必要
- 復旧まで委託:原因究明や修復作業に、専門家の稼働費と緊急対応費が加わる場合がある
見積書には、各工程を誰が担うかを明記してもらいます。対象は、検知、判定、通知、封じ込め、復旧、再発防止の各工程です。
データ所在地・監査・契約条件
認証ログや個人データを外部クラウドへ送る場合は、その利用条件を確かめておく必要があります。
- データ管理:保管場所、委託先・再委託先、管理者権限
- 契約終了時:データの返却・削除方法
個人情報保護委員会は、被害を最小限にするための安全管理措置を示しています。措置には、ネットワーク遮断、アクセス制御、暗号化、記録と見直しなどがあります(出典:個人情報保護委員会「標的型メール攻撃や不正アクセス等による個人データ漏えいの防止」、2025年更新)。
法令対応は、製品名で判断せず、自社のリスクと業務継続の要件に置き換えて見積もります。
開発・導入を進めながらのコストの抑え方
費用を抑える基本は、重要な資産と攻撃シナリオに絞り、標準機能を使うことです。運用しきれない高度な機能は、先に買わないようにします。
目指すのは、安さよりも、担当者が継続して判断でき、事故時に被害を抑えられる構成です。
重要資産からの段階導入
まずは被害が大きい資産から対象にし、全社のログを無制限に集める形は避けます。対象は、個人情報を扱う公開システム、認証基盤、管理者端末、重要サーバーなどです。
導入は次の3段階で進めます。各段階で、PoCと本番費用の妥当性を確かめられます。
- 資産台帳とログ連携、重大アラートの通知を整える
- クラウドやSaaSを追加する
- SOARの自動化や監査レポートを拡張する
標準機能とAPIの優先、スクラッチ開発の絞り込み
開発費を検討するときは、まず製品の標準対応範囲を把握しておきます。
- 既存製品を中心にする:クラウドSIEM、EDR、脆弱性管理製品を使う
- 標準連携を使う:APIで資産台帳、チケット、社内ポータル、承認フローをつなぐ
- 独自開発を限定する:認証・暗号・ログ収集・検知をゼロから開発すると、テストと脆弱性対応費がかかる
独自開発は、標準機能で足りないレポートや社内承認などに絞るのが基本です。
誤検知の削減と月次改善による監視費の抑制
導入後にアラートを放置すると、監視費を払っていても重要な通知が埋もれてしまいます。そのため、判断と自動化の範囲を決め直す必要があります。
- 検知状況を確認:件数、誤検知率、重大度別の対応時間、未対応チケット、ログ欠損を見て不要ルールを整理
- 自動化を段階導入:誤操作が業務停止につながる可能性があるため、承認付きで始め、実績後に範囲を広げる
- 判断箇所を維持:人が確かめる工程を残すことが、結果として復旧費用の抑制につながる
見積もりのポイントとRFPの書き方
見積もりの精度は、発注前にどれだけ条件をそろえられるかで決まります。そのため、守る業務と資産、利用中の製品を先に整理しておきます。
ログの種類と1日あたりの量、保存期間、監視時間もまとめます。さらに、通知方法や対応権限、SLA、法務・監査条件も書き出しておきます。
要件が曖昧なまま価格だけを比べると、安く見えた提案でも、後から追加費用が発生しやすくなります。
RFPへの監視対象と対応レベルの明記
見積もりを依頼するときは、必要な条件を具体的に定めてから、各社へ伝えます。
- 対象と検知:資産の台数、拠点数、クラウド環境、接続ログ源、保管期間、検知する攻撃シナリオ
- 連絡と権限:重大アラート通知時間、電話・メール、休日連絡先、隔離・IP遮断の承認者
- レポートと契約:原因調査の範囲、月次報告、契約終了時のログ返却
TISはSOCの24時間365日監視も支援します(出典:TIS「Google Security Operations 活用支援サービス」、2025年3月)。同サービスは、方針策定、ログソース整理、設計、アラート対応フローも整えます。
RFPの条件には、製品名よりも、必要な運用成果を書くようにします。
複数社の見積もりの同条件比較
提案を判断するときは、価格だけでなく支援内容も含めて見ます。
- 製品提供会社:製品と運用サービスの範囲
- 導入支援会社:同規模・同業種の実績、設計・開発の範囲
- SOC/MDR事業者:監視時間、ルール調整、再委託先、事故時の連絡経路
NRIセキュアの事例では、支援領域として、マネージドセキュリティサービス・SOC、EDR、クラウドセキュリティ、システム設計・開発などが紹介されています(出典:NRIセキュア「導入事例」、2026年確認)。
見積書は、初期費用と月額費用を分けてもらいます。そのうえで、従量課金、オプション、緊急対応費も別に記載してもらいます。
検収条件と運用移管の確認
開発の完了は、合意した検収基準に沿って判定します。
- ログ処理:定めた形式で収集し、時刻・ユーザー・資産を正しく関連付ける
- 機能確認:指定シナリオのアラート、通知・チケット起票、権限分離、操作ログ
- 運用移管:ルール変更、脆弱性対応、復旧、教育、月次会議を納品物と期間に含める
運用移管を条件に含めておくと、完成後に社内へ丸投げされるリスクを減らせます。
セキュリティ運用支援システムのよくある質問
費用のほかに、内製と外注の分担、24時間監視の必要性、導入後の責任範囲も検討が必要です。見積もり前に確認しておきたい質問を、順に取り上げます。
中小企業でも24時間365日の監視が必要ですか?
最初から24時間365日の監視にする必要はありません。ただし、重要な公開サービスや個人情報を扱う業務が夜間も稼働し、社内で判断できない場合は、重大アラートだけを常時通知するMDRも選べます。
営業時間内の監視から始める方法もあります。その場合は、許容停止時間、夜間の連絡担当、取引先とのSLAを基準に、監視時間を決めます。
セキュリティ製品を導入すれば運用支援は不要ですか?
製品を入れたあとも、運用支援が必要になる場合があります。製品は検知や防御を担いますが、誤検知の判定、業務への影響を踏まえた封じ込め、経営層への報告、復旧の優先順位付けには、組織の判断が必要です。
専門人材と当番体制があれば、内製も可能です。一方で、夜間対応や複数製品の相関分析が難しい場合は、SOC/MDRで運用の抜けを補えます。
予算はIT費用の何割を見ておけばよいですか?
セキュリティ対策にIT予算の15〜20%を充てる参考値があります。ただし、これは全社の対策全体の目安で、監視システム単体の相場ではありません。
ライセンス、端末対策、教育、診断、監視、事故対応を含めた年間予算として考えます。そのうえで、自社のリスクと取引先の要件に合わせます。
判断の基準は、金額の割合だけでなく、重大資産の保護と対応時間を満たせるかどうかです。
監視会社へ委託すれば事故対応もすべて任せられますか?
契約内容によって異なります。通知、一次切り分け、端末隔離、原因究明、復旧、顧客や関係機関への連絡は、別々の業務にあたります。
これらすべてが月額監視に含まれるとは限りません。そのため、重大度別の通知時間、対応者、承認者、追加費用、証跡の受け渡しを、契約書とRACIに定めておきます。
定めた内容は、実際のアラートを想定した訓練で確かめておきます。
まとめ
対象を絞った監視は初期0〜100万円、月額10〜30万円程度です。中規模SOC/MDRは初期300万〜1,500万円、月額30万〜150万円程度が推定の目安です。
個別SIEM/SOAR構築は、初期1,500万〜5,000万円、月額100万〜500万円程度です。大規模や複数拠点では、さらに広がります。
これらは、公開料金と案件条件から組み立てたレンジであり、確定価格ではありません。
守る範囲と責任分界の先決め
次の進め方であれば、必要な安全性を保ちながら、過剰な初期投資や運用費を抑えやすくなります。
- 対象条件:ログ量、資産数、監視時間、保管期間をそろえる
- 責任範囲:通知時間、一次対応と復旧の境界を決める
- データ条件:所在地と契約終了時のログ返却を確認する
- 導入と改善:重要資産から段階的に広げ、標準機能・APIを優先。月次で誤検知と対応時間を見直す
- 見積もり相談:資産と対応フローを整理し、同じRFPで複数社へ依頼する
公開料金と推定レンジの区別と予算化
金額の根拠は、見積もりの条件と合わせて扱います。
- 公開料金:NTTPCやサイバーセキュリティソリューションズなど、料金を公開しているサービスは、対象条件と初期費用・月額費用を比べる
- 推定レンジ:SOC/MDRや個別開発の金額は確定価格として扱わない
推定額は、ログ量、連携数、対応範囲、人員体制から組み立てます。同条件のRFPで、正式な見積もりを取得します。
▼全体ガイドの記事
・セキュリティ運用支援システム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。