
セキュリティ運用支援の発注は、守るべき重要資産の特定から始まります。委託範囲を決め、PoCで検証してから本番運用へ移すことで、事業を止めない運用基盤につながります。
発注形態から委託先の比較まで、各段階で決めることを順に説明します。全体像は完全ガイドもご覧ください。
▼全体ガイドの記事
・セキュリティ運用支援システム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
セキュリティ運用支援システムを外注する前に知るべき全体像
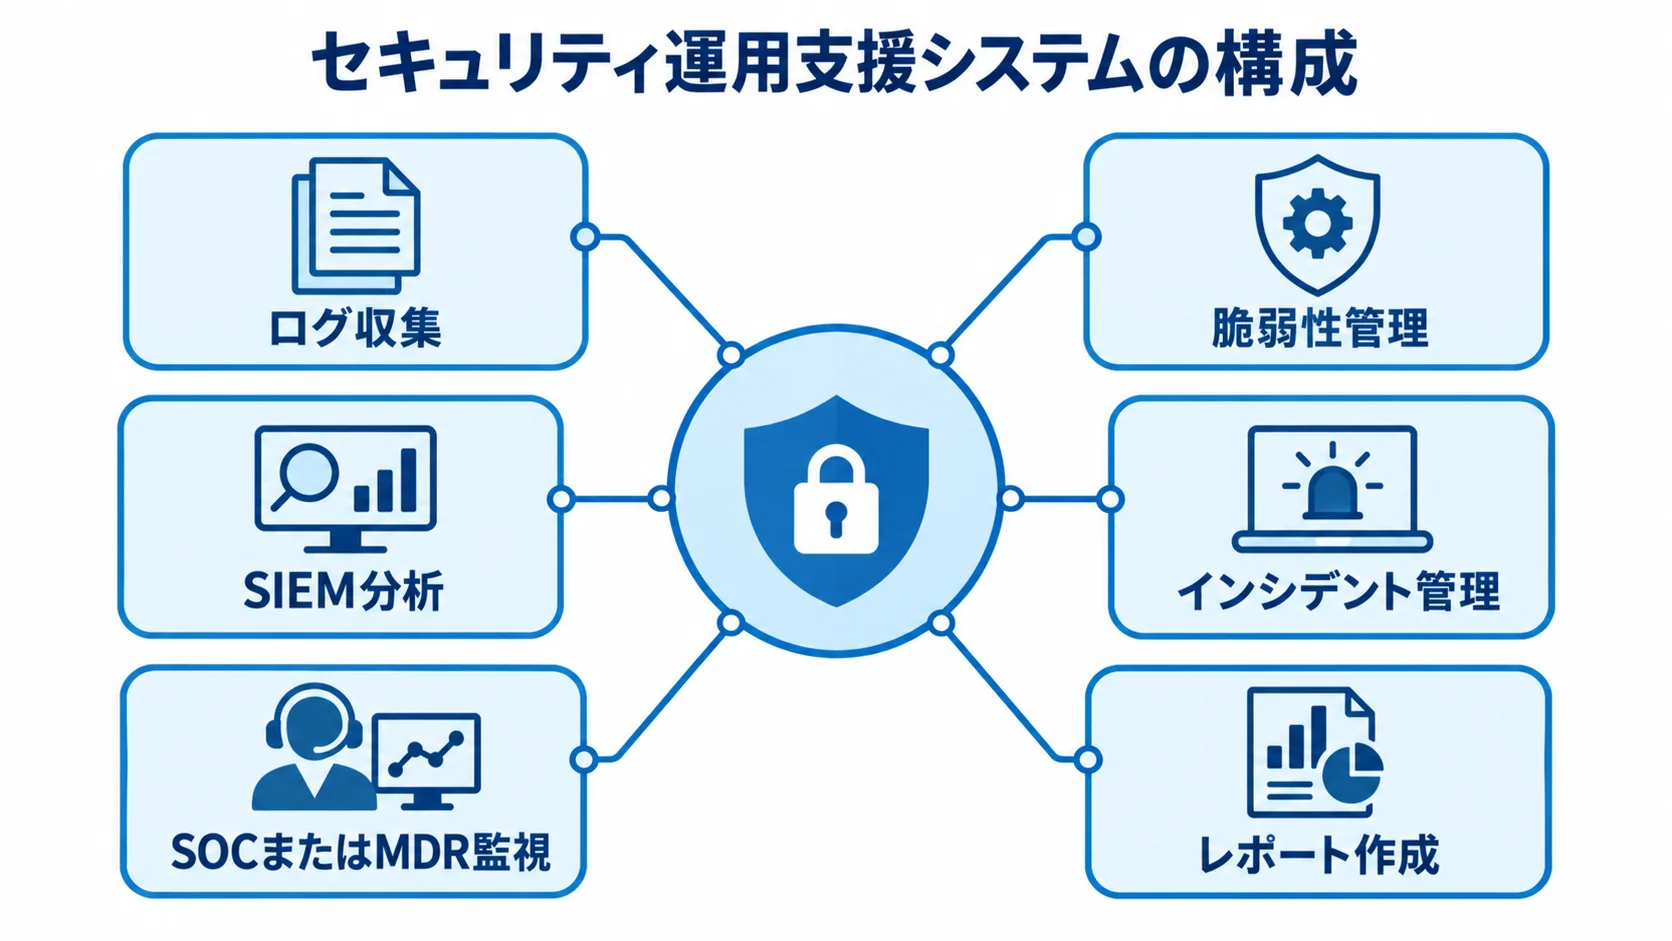
セキュリティ運用支援システムは、単一の製品名ではありません。ログ収集、SIEM分析、SOCまたはMDR監視、脆弱性管理、インシデント管理、レポート作成を組み合わせ、継続運用する仕組みです。
発注する側は、購入する製品だけでなく、担当者、監視時間、判断基準、対応範囲を決めておく必要があります。
製品導入と運用支援は別の発注対象
EDR、XDR、WAF、SIEM、SOAR、脆弱性管理ツールを導入しても、アラートを確認する人がいなければ被害の発見が遅れます。
運用支援では、ファイアウォールや認証基盤、クラウドなどからログを集めます。サーバーや端末、メール、SaaSのログも対象になります。
- 相関分析:時刻・ユーザー・資産情報をそろえ、異なる機器のイベントを横断して分析する
- 判定と初動:SOCアナリストが誤検知か重大インシデントかを判定し、必要に応じて通知や端末隔離に進みます。
「セキュリティ監視」だけを依頼すると、通知後の責任が曖昧になります。そのためRFPでは、監視対象や通知方法、対応時間を書き、通知後の責任を誰が持つかを決めておきます。封じ込め権限や原因調査などの分担も、あわせて明確にしておきます。
外注を検討する企業に多い課題
外注を検討する背景には、監視や人員体制の課題があります。
- アラート判定:件数が多く、誤検知と本当の攻撃を自社だけでは見分けにくい課題があります。
- ログの確認:Microsoft 365、AWS、Azure、Google Cloud、EDR、ネットワーク機器のログを個別に確認している企業もあります。
- 兆候の把握:アカウント乗っ取りや権限濫用など、複数のログにまたがる兆候を見落としやすくなります。
- 人員体制:夜間や休日の対応人材を確保できず、担当者の属人化や疲弊が進むケースもあります。
発注の目的は、監視業務の削減にとどまりません。経営層へのリスク報告や、監査・取引先審査への説明、重大事象時の連絡網も整えて、事業を止めない運用基盤を作ります。
発注者は、内製領域と外部委託領域を分けておくと、過剰な機能や費用を避けられます。
発注形態の選択肢:内製・MSS・共同運用・個別開発
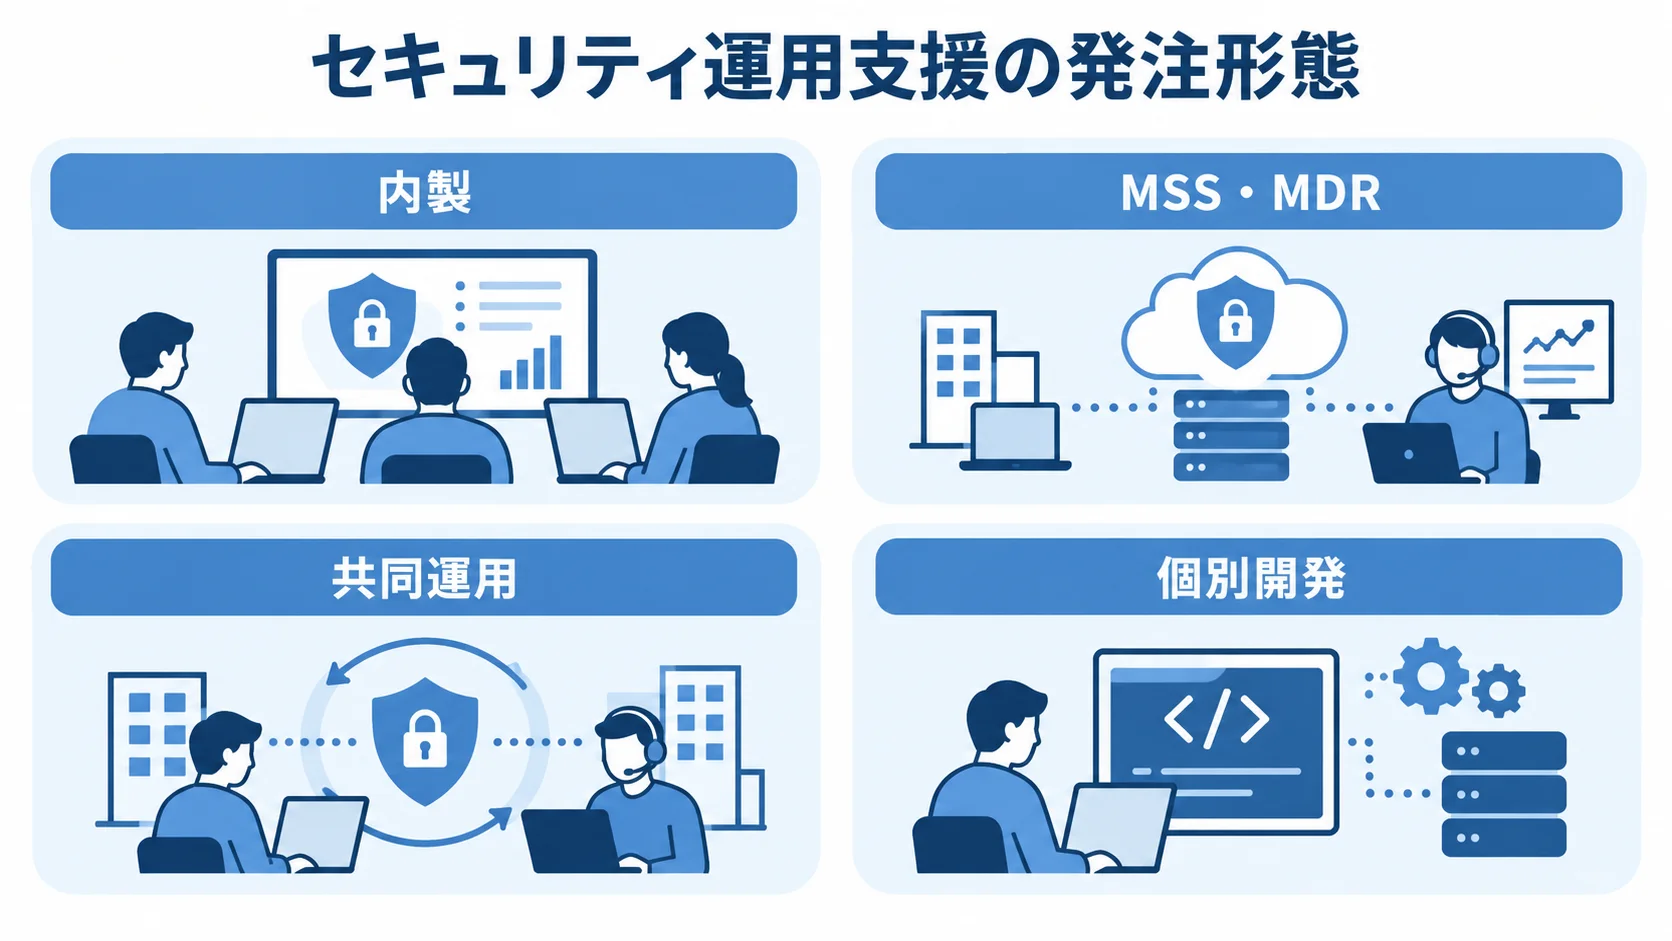
発注形態は、人材や監視ログの状況に応じて組み合わせて決めます。夜間対応やインシデント時の意思決定権も、組み合わせを考えるときの材料になります。すべてを外部に任せるか、自社で作るかの二択ではありません。
MSS・MDRへ監視と一次対応を委託する形態
MSSとMDRは人材不足を補う形態です。端末隔離やアカウント停止を委託先が実行するのか、発注者の承認を挟むのかによって、実効性とリスクが変わります。
- MSS:機器やログの監視、分析、レポート作成を委託します。
- MDR:EDRやXDRを中心にした、脅威の検出と対応の支援
MSSはマネージドセキュリティサービス、MDRはマネージドディテクション&レスポンスの略です。
導入対象は、重要資産と代表的な攻撃シナリオから選びます。たとえば、公開WebサイトにはWAFとIDS・IPSを、端末にはEDRを、クラウドには認証ログと管理操作ログを使います。
NTTPCは、WAF・IDS・IPSの24時間365日有人監視を提供しています。公式ページでは、月額10万8,350円(税込)からの料金を公開しています(出典:NTTPC公式サービス情報、2026年8月確認)。
NTTPCの料金は、対象や帯域が限られたWAF系サービスの例で、SIEMや全社SOCの相場ではありません。
SIerとの共同運用とハイブリッド開発
既存のIT運用や業務システムと連携する場合は、SIerや開発会社との共同運用が適しています。
- 共同運用:標準機能を使い、ログ基盤、チケット、承認、社内ポータルを連携させる
- 個別開発:標準機能で合わない資産台帳、受付、通知、レポートなどに絞る
- 製品活用:暗号、認証、ログ保全、検知は、実績ある製品とAPIを核にする
独自開発は、社内承認や業界固有の報告書など、標準機能が業務に合わない部分に限ります。そうすることで、ゼロから監視基盤を作るより期間とリスクを抑えられます。
発注書には、ライセンス責任やAPI仕様変更を誰が担うかを記します。脆弱性対応やバージョンアップ時の検証についても、担当を明記しておきます。
RFPと要件整理で明文化する監視対象・対応範囲・SLA
RFPは、解決したい課題と求める提案内容を候補会社へ伝える文書です。製品名を先に指定せず、まず守る資産と想定脅威を記します。そのうえで、通知時間や社内体制、予算上限の考え方も書きます。
発注者は、各社が同じ条件で提案できるよう、現状の構成図とログ量の概算も添付します。
RFPに必ず入れるべき現状情報
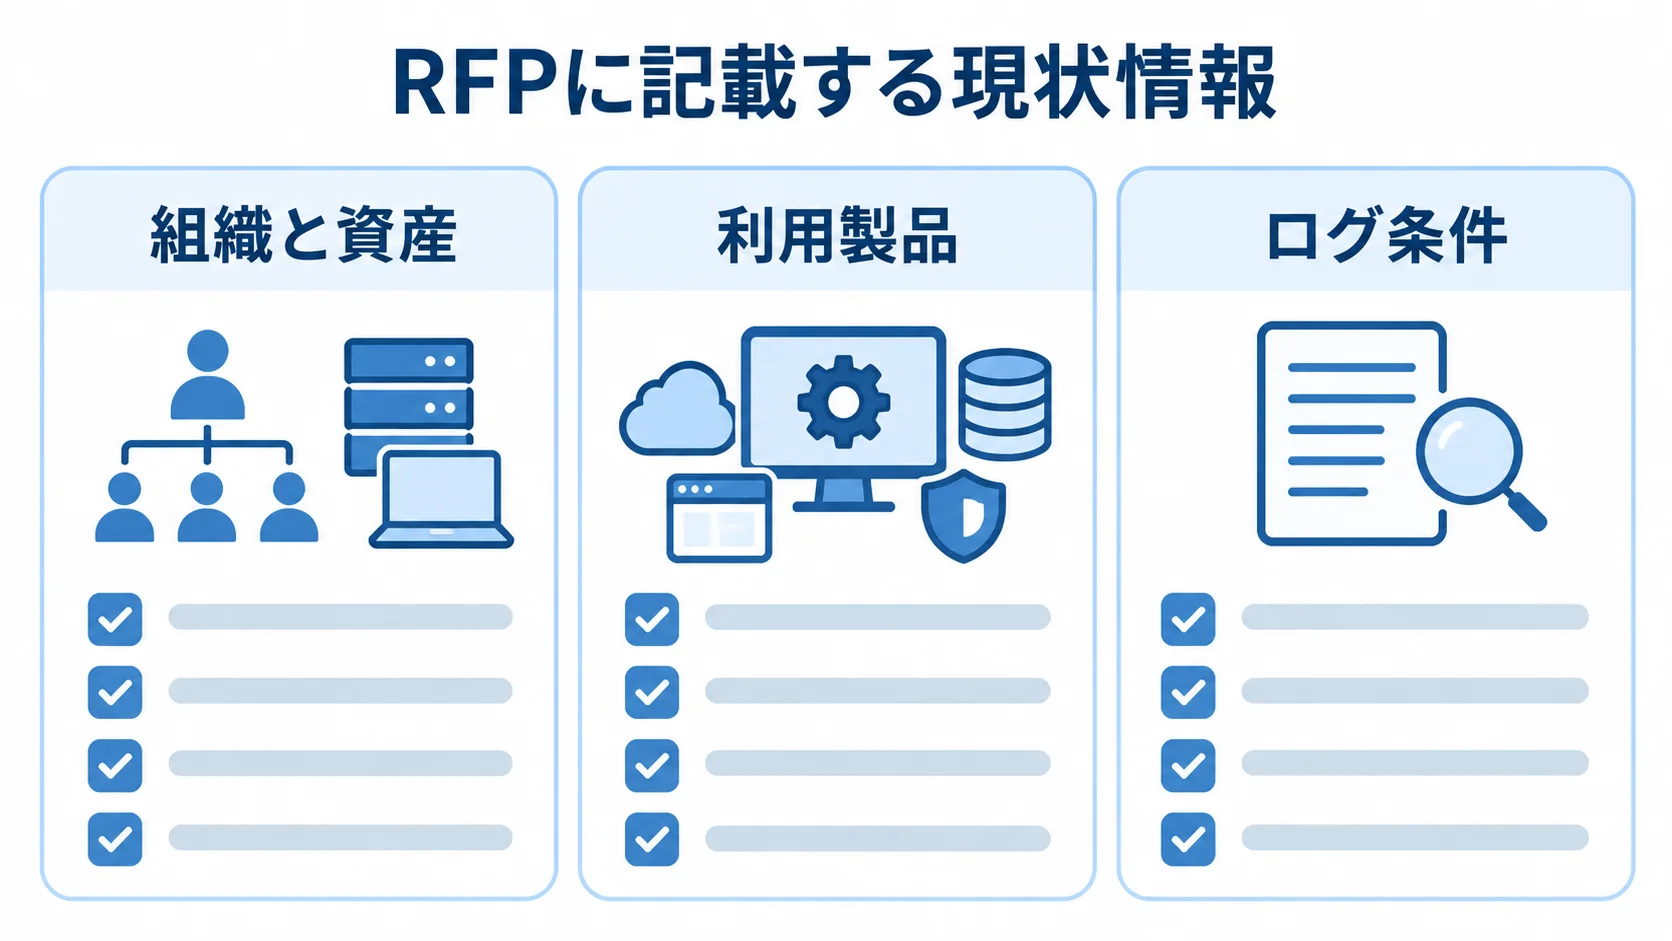
候補会社が構成と規模を把握できるよう、次の現状情報を整理します。
- 組織と資産:拠点、従業員、端末、サーバー、クラウドアカウント、公開Webサイトの数
- 利用製品:EDR、WAF、ファイアウォール、IDaaS、メールサービス
- ログ条件:1日あたりの量、保存期間、個人データ・認証ログの有無、保存場所の社内規定
数字が不明なら、直近7日間または1か月の実績を取り、平均値と繁忙期の増加幅を候補会社に渡します。
重要資産は、顧客情報のデータベースや公開サイトを中心に定義します。加えて、決済・受発注のシステムと特権アカウントも重要資産に含めます。そのうえで、資産ごとに停止許容時間と復旧目標を設定します。
監視対象を一律に増やすより、重要資産に厚い監視を割り当てるほうが、費用と運用負荷を管理しやすくなります。
監視・通知・対応のSLAとRACI
SLAでは、監視時間を営業時間内、平日夜間を含む時間帯、24時間365日のいずれかで明示します。
重大度ごとに、検知から一次判定、電話やメールでの通知、初動開始までの目標時間を分けて定めます。
重大度1は何分以内、重大度2は何時間以内のように、測定できる表現で書きます。「迅速に対応」といった書き方では、達成したかどうかを判断できません。
- 責任分担:一次分析は委託先、業務判断・顧客や取引先への説明は発注者
- 承認を伴う作業:端末隔離のように、発注者の承認後に委託先が実行する例もあります。
- 共同作業:原因調査と再発防止を、委託先と発注者の双方で支援する
個人情報保護委員会は、被害を抑える仕組みとしてネットワーク遮断を挙げています。あわせて、暗号化やパスワード管理、従業者研修も示しています(出典:個人情報保護委員会FAQ、2025年7月更新)。
発注者は、RFPでこの考え方を製品名ではなく実行手順に落とし込みます。
契約形態の決め方:要件の確定度と成果物の性質
要件定義や初期設定、監視、インシデント対応などでは、適した契約がそれぞれ異なります。たとえば、初期構築は成果物で区切り、継続的な監視は役務として契約するといった分け方があります。
価格だけで選ぶと、要件変更の扱いや検収基準が曖昧なまま残りがちです。そのため、成果物が明確な作業と継続的な役務を分けて契約します。
請負契約と準委任契約の使い分け
請負契約は合意した成果物の完成と検収を重視し、準委任契約は専門家による業務遂行を重視します。
- 請負:納品物と合格条件を定められる初期構築が対象になります。
- 準委任:専門家による継続運用や、状況で変わる作業を任せる
請負では、設定書や運用設計書を成果物にできます。ダッシュボードやプレイブック、テスト結果も、成果物として定められます。ただし、未知のログ形式や環境制約があると、固定価格のまま要件が広がり、追加費用や品質問題につながります。
準委任は、アラート分析やルール調整、月次レビューなどに適しています。脆弱性棚卸しやインシデント対応支援も、準委任に適した作業です。
準委任でも、稼働時間に加えて対応時間帯や担当者のスキルを、契約書やSLAに明記します。月次報告や重大事象のエスカレーションも、同じ書面に書いておきます。
PoCから本番運用への段階的な発注
要件が固まらない段階では、全社展開を一括で契約せず、PoC、初期構築、本番監視、改善に分けて発注します。
- PoC:代表的なログを接続し、攻撃シナリオの検知や通知、誤検知、ログ欠損を検証する
- 初期構築:PoCで得た結果を、本番環境の設定に反映する
- 本番移行:検収を終えてから、本番監視へ移す
- 改善:運用結果を見直して、対応手順を更新する
PoCでは、誤検知の確認にかかる時間も測ります。端末隔離やアカウント停止は、業務への影響を確かめられる承認付きの手順から始めます。
本番移行の検収では、機能が動くかだけでなく、運用できるかも確認します。実際に、重大度別の通知や休日の連絡を試します。権限設定や操作ログ、バックアップからの復元も確かめます。
発注者は、月次レポートのサンプルやインシデント訓練の実施結果も、合格条件に含めます。
契約開始時に、ログの返却や設定情報の引き渡し、移行支援の有無を決めておくと、ベンダーロックインを避けやすくなります。
セキュリティ運用支援システムの費用相場と見積もり内訳
費用は、初期と月額を分けて見積もります。見積もりの前提には、監視対象数、ログ量、保存期間などを含めます。監視時間や対応権限、SLA、インシデント対応などの条件も、前提として書き添えます。
このシステム単体の全国平均を示す公的統計は確認できません。そのため、公開料金と業務システムの人件費・工数を組み合わせた、予算検討用のレンジを示します。
示したレンジは、正式な金額ではなく、同じ前提で候補会社から見積もりを取るための目安です。
規模別に見た初期費用と月額費用の目安
小規模の目安は、1〜2種類の製品を営業時間内または簡易MDRで監視する場合の予算仮置きです。
- 小規模:初期0〜100万円、月額10〜30万円程度
- 中規模SOC・MDR:初期300万〜1,500万円、月額30万〜150万円程度
- SIEM・SOAR個別構築:初期1,500万〜5,000万円、月額100万〜500万円程度
- 大規模・複数拠点:初期5,000万円〜1.5億円超、月額300万〜1,000万円超の可能性
PC台数300台未満の場合は基本月額10万円で、監視機器・ソフトウェア1種につき月額5万円が示されています(出典: NTTPC公式サービス情報、2026年8月確認)。
基本料金に3種類を加えた例は、月額25万円になります。
対象機器や契約条件が異なるため、これは全社の相場として扱えない公開例です。
中規模SOC・MDRでは、EDRやクラウド、認証のログを扱います。ファイアウォールなど、ほかの複数のログも対象になります。月次報告や一次対応も含む場合の推定レンジです。
ログ連携の設計や検知ルール、誤検知の調整などに加えて、運用手順や教育、24時間対応まで含めるほど、費用は上限に近づきます。
対象になるのは、SIEM・SOARを個別に構築する場合です。長期ログ保管やITSM連携、冗長化、監査機能も、個別に構築するなら対象に含まれます。
費用は予算として仮置きし、要件定義後に調整します。
大規模SOCは、複数拠点やグループ会社、海外に対応し、フォレンジックやCSIRT支援も含む構成を想定しています。特定企業の見積額ではなく、ログ量やタイムゾーン、専門人材、対応範囲を組み合わせた推定です。
見積書に幅がある場合は、何が下限と上限を分けているのかを確認します。
初期費用以外に見落としやすいコスト
費用は初期、月額、追加対応に分けて確認します。
- 初期費用:調査、要件定義、設計、製品設定、ログ連携、ダッシュボード、検知ルール、プレイブック、テスト、教育、移行
- 月額費用:ライセンス、データ取り込み、ログ保管、監視、分析、レポート、問い合わせ、ルール更新
- 別料金の例:原因調査、フォレンジック、復旧、休日の現地対応、追加ログ源、長期保管、個別レポート
参考までに、一般的な業務システムの一次Q&Aでは、SE月額80万〜120万円、人件費比率40〜60%、請負契約は準委任契約より1.3〜1.5倍程度高い傾向が示されています。
これはセキュリティ運用支援の公開平均ではありません。そのため、専門性や夜間対応、バックアップ要員などを含めて体制の厚みを評価し、秘密保持や再委託管理の条件も確かめます。導入期間は、既存クラウドの初期設定で済むか、複数のログ源を連携するか、個別開発や複数拠点に及ぶかで大きく変わります。
- 既存クラウド:初期設定なら1〜2か月が目安
- 中規模導入:複数ログ源を連携する場合は3〜6か月
- 個別開発・複数拠点:SIEM・SOAR開発や移行は6〜12か月以上
短期間の見積もりでは、要件定義やデータ整備、試験などが省かれていないかを確かめます。運用移管や訓練が抜けていないかも、あわせて見ます。
委託先の選び方と見積比較で確認するポイント
委託先は、知名度や機能数だけでなく、類似環境の運用経験や体制を確認して選びます。インシデント対応の実績や、契約終了時の引き継ぎも見ます。
製品販売会社、導入・設計を担うSIer、SOC・MDR専門会社は、それぞれ役割が異なります。1社にまとめて依頼する場合も、各社の責任を分けて比較します。
実績・技術・運用体制を同じ質問で比べる方法
導入後の運用力を比べるため、実績、技術、運用体制を同じ質問で確認します。
- 実績と担当者:類似環境の経験と、対応する担当者
- 技術:ログ連携、検知、アクセス制御、記録保全の能力
- 運用体制:夜間対応、改善、再委託、データ管理の条件
実績は社名や導入件数だけでなく、従業員数や端末数、拠点数、クラウド構成も確認します。監視対象や契約期間、重大インシデント時の対応内容が、自社に近いかを見ます。
可能であれば、匿名化された月次レポートやアラートのサンプル、エスカレーション表、障害時の連絡記録を確認します。
発注者にとっては、営業担当に加えて、SOCアナリストやプロジェクトマネージャー、開発担当者と話せる会社が望ましいです。
技術面では、ログ形式とAPIへの対応に加えて、ログ欠損や時刻ずれの検知も確認します。テナント分離やMFA・RBAC、操作ログとバックアップの保全も見ておきます。
誤検知の調整や脅威情報の更新、担当交代、夜間の二次対応のほか、再委託先やデータ保管場所、海外移転の有無も質問します。
一例として、TISは2025年3月、Google Security Operationsの活用支援を開始しました。SIEM導入支援に加え、アラート対応フローと分析ルールを整えた24時間365日監視も案内しています(出典:TISニュースリリース、2025年3月26日)。
ツール名より、導入後の運用まで説明できるかが重要です。
見積書の比較観点:金額より前提条件
契約後の追加費用や対応範囲の差を見落とさないよう、見積もりの前提条件をそろえて比べます。
- 費用:初期、月額、従量課金、追加作業
- 契約:最低利用期間、更新、解約、値上げ条件
- 範囲:保管期間、監視時間、封じ込め、対象製品
安価な見積もりは、保管期間が短かったり、営業時間内のみの監視だったり、封じ込めが別料金だったりする場合があります。対象製品が限られていることもあります。
一方で、高額な提案には、専任アナリストや24時間365日対応が含まれることがあります。冗長化や月次改善、訓練、インシデント対応まで入ることもあります。
比較表には、監視時間やログ源の数、保管期間などを並べます。通知時間や一次対応、封じ込めなどの項目も同じ表に入れておくと、比べやすくなります。
不明点への回答は口頭で済ませず、それが提案書や仕様書、SLA、契約書のどこに反映されるかを確認します。
最終段階では、PoCなどの短期間の評価を行い、実ログで検知精度と通知時間を測ります。あわせて、誤検知の調整工数や、発注者に毎月残る確認作業も把握しておきます。
AIのアラート要約や自動対応を使う場合は、要約の根拠と最終判断者を明確にし、誤った封じ込めを防ぐ承認の仕組みも整えてから採用します。
よくある質問
費用や委託範囲、導入期間に関する疑問を取り上げます。答えは自社の状況によって変わるため、FAQをそのまま契約条件にせず、RFPの質問項目として候補会社に確認してください。
セキュリティ運用支援システムの外注費用はいくらですか?
小規模監視は初期0〜100万円、月額10〜30万円程度、中規模SOC・MDRは初期300万〜1,500万円、月額30万〜150万円程度が、予算用の推定レンジです。
個別SIEM・SOAR構築や大規模運用では、これよりさらに増えます。見積もりを取る際は、ログ量や監視時間、対応権限、保管期間をそろえ、公開料金と個別案件の推定を区別して見ます。
内製と外注はどちらを選べばよいですか?
業務判断と対外説明は自社が担い、ログ収集、一次分析、定型通知、夜間監視を外注する共同運用が現実的です。
専任人材がいて監視対象が限られ、営業時間内の対応で足りる企業は、内製比率を高められます。
24時間365日監視や複数製品の相関分析には、MSS・MDRを活用しながら社内CSIRTを育てる方法が適しています。
要件が整理できていない状態でも相談できますか?
相談できます。端末数や拠点数、クラウド、既存製品、守りたい業務、夜間対応の要否を整理しておくと、提案の精度が上がります。
要件が不明な場合は、現状調査とPoCを先に発注します。そのうえで、検知対象と責任分界を確かめてから、本番契約へ進みます。
IPAの「中小企業の情報セキュリティ対策ガイドライン」第4.0版(2026年公開情報)は、経営者が守る情報資産と社内方針を整理する参考になります。
まとめ
発注では、製品名や月額料金に加えて、検知対象や監視時間を含め、一つの運用として設計します。通知から一次対応、封じ込め、復旧支援、レポート、データ返却までの流れも、この中に入れておきます。
重要資産と想定インシデントを整理し、現状ログや保存期間、必要なSLA、責任分担をRFPに記します。
発注前に確認する四つのポイント
発注準備では、形態の選択、RFP、見積もりの比較、実地検証の順に確認します。
- 委託範囲を、内製、MSS・MDR、共同運用、個別開発から決める
- 端末数やログ量、保存期間、対応時間をそろえたRFPを作る
- 初期、月額、従量、追加対応、契約期間に分けて、見積もりを比べる
- PoCや訓練で、通知や承認、封じ込めが機能するかを確かめる
相場の数字は予算の仮置きです。要件と責任分界を詰め、正式な見積もりを取得してください。
最初の相談で共有する資料
最初の相談では、構成図や資産台帳、利用製品、ログ保存状況などを共有します。重大資産一覧や緊急連絡先、予算、開始希望時期も、あわせて伝えます。
資料がそろわなくても、現状調査やPoC、RFP作成の支援から始められます。また、導入後も月次改善と訓練を続ければ、事業継続に役立つ仕組みとして育てられます。
▼全体ガイドの記事
・セキュリティ運用支援システム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。