
セキュリティ運用支援システムの導入は、要件整理と選定で方針を決め、設計・開発とテストを経て稼働させ、定着させる順で進みます。この流れを通して、検知から復旧までの運用を社内に根づかせます。
各工程で決めることと、費用・見積もりの確認点も順に扱います。全体像は、セキュリティ運用支援システム開発の完全ガイドもご覧ください。
▼全体ガイドの記事
・セキュリティ運用支援システム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
セキュリティ運用支援システム開発の全体像
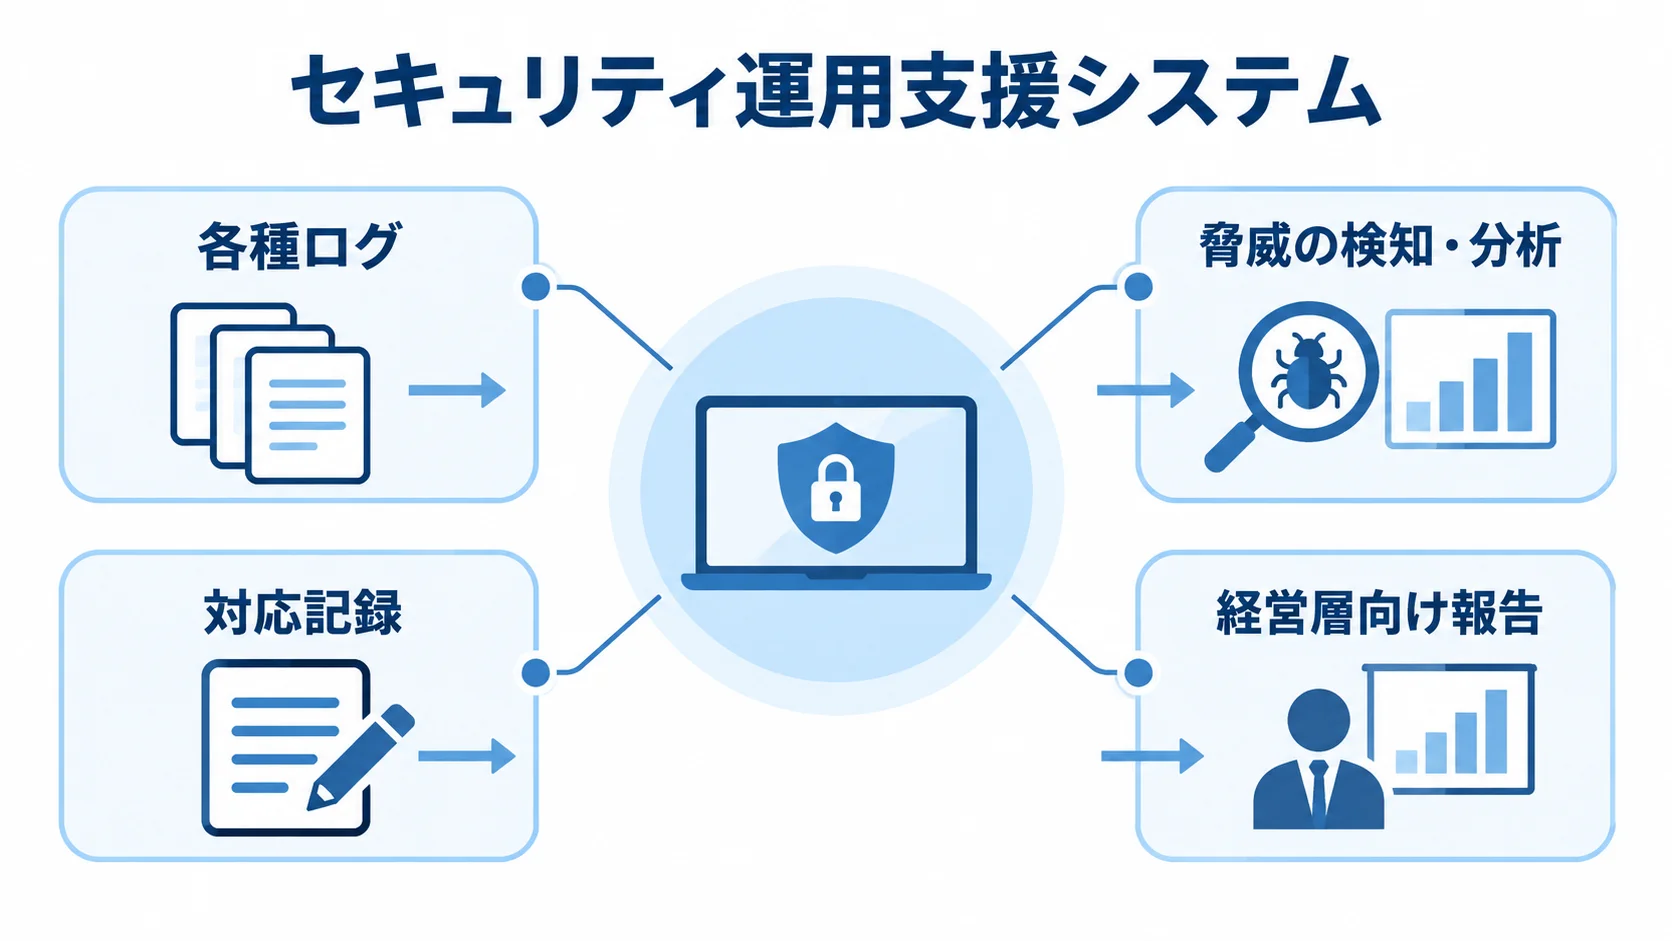
セキュリティ運用支援システムは、各種ログを集め、脅威の検知・分析から通知、対応記録、経営層向け報告までを継続的に支える仕組みです。
対象のログには、ファイアウォール、WAF、認証基盤があります。クラウドやサーバーのほか、端末、メール、SaaSなども対象になります。製品だけでなく、技術、人、手順、責任分界を組み合わせた業務システムとして捉えます。
「対策製品」と「運用支援」の役割の違い
EDRやSIEMはアラートやログを取得します。ただし、重要度を判断する人がいなければ通知が増え、インシデントを見逃すおそれがあります。
運用支援には、誤検知の判定、影響範囲の調査、担当者への連絡、隔離やアカウント停止の承認、復旧後の報告と再発防止が含まれます。そのため、RFPには検知内容に加えて、検知後に誰が何分以内に何をするかを明記します。
基本構成と責任分界
基本構成は、「ログ源→収集エージェントまたはAPI→ログ基盤・クラウドSIEM」の流れです。次に、相関分析と脅威情報をSOCアナリストまたは自動対応につなぎ、チケット、通知、レポートへ渡します。
自社の情シス、CSIRT、ネットワーク運用、法務、広報、委託先を配置し、RACIで責任を分けます。たとえば、SOCが一次判定と影響範囲の報告を担い、業務停止を伴う端末隔離は自社責任者の承認後に行う例があります。
また、個人情報保護委員会は、被害時のネットワーク遮断など、被害を最小化する仕組みの導入と適切な運用を示しています。その出典は、「標的型メール攻撃や、その他不正アクセス等による個人データの漏えい等の被害を防止するために」(個人情報保護委員会、2025年7月更新)です。
セキュリティ運用支援システム開発の進め方
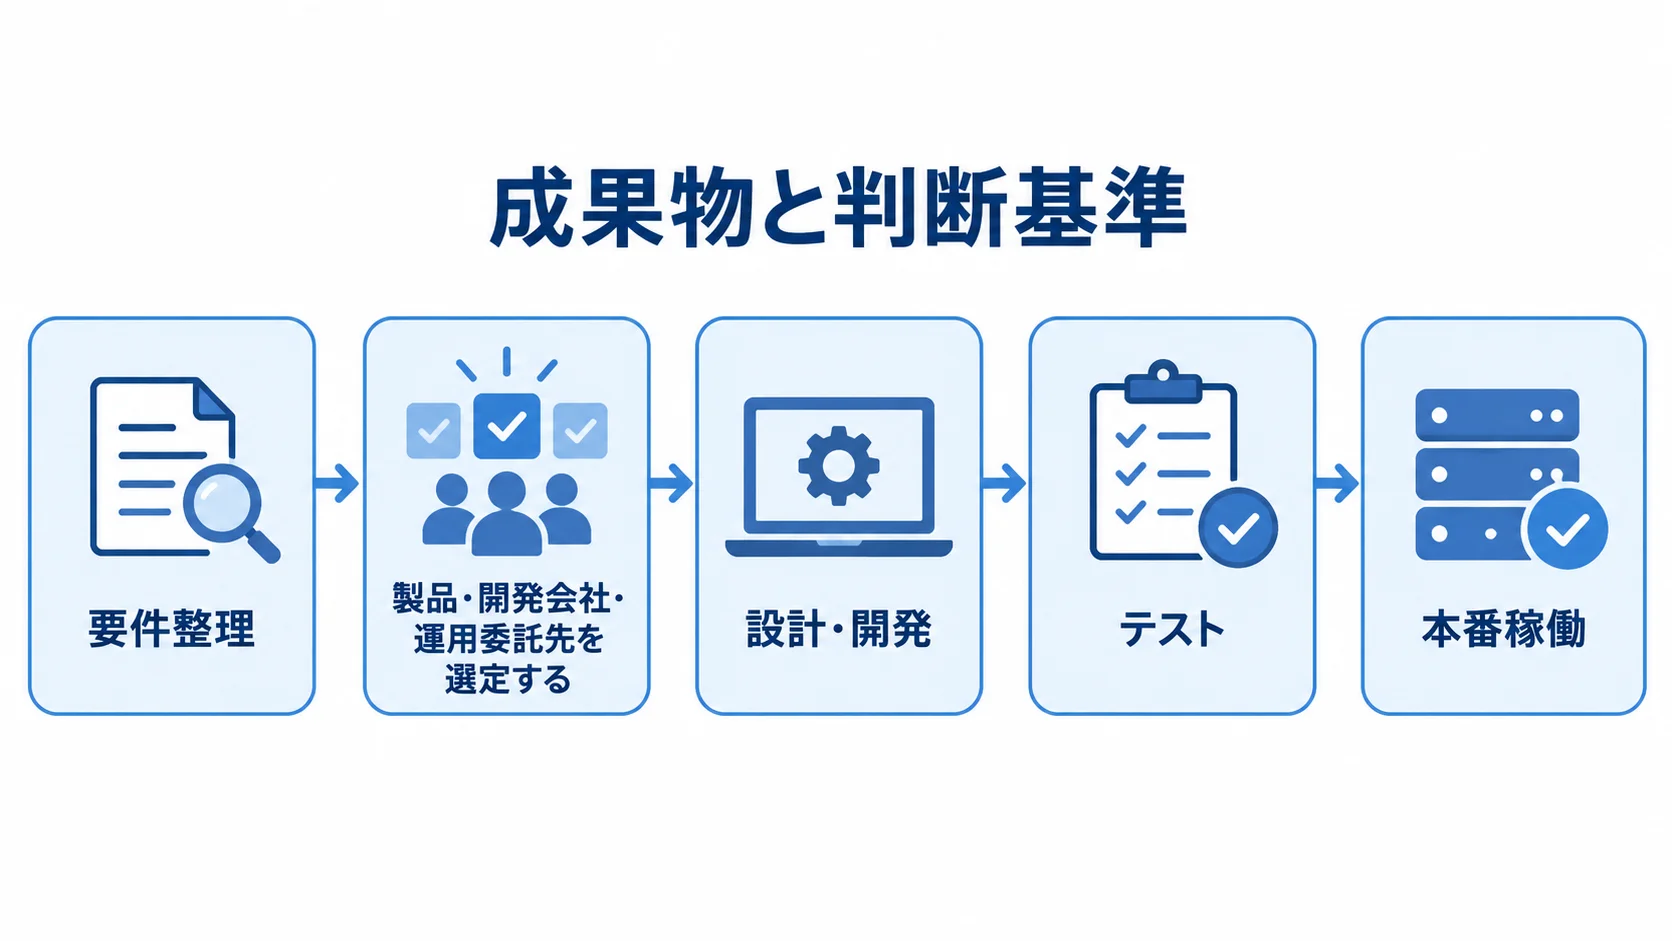
ツール比較から始めると失敗しやすいため、先に守る対象と対応業務を定義します。監視範囲は段階的に広げ、各段階の成果物と判断基準をそろえます。そのうえで、次工程へ進む前にゲートを設けます。
導入期間の目安は、既存サービスの初期設定だけなら1〜2か月です。複数ログ源をつなぐ中規模の導入なら3〜6か月、SIEM・SOARの個別開発や複数拠点の移行なら6〜12か月以上です。なお、期間は機能数だけでなく、ログ連携、権限審査、訓練、運用移管の時間も含めて考えます。
フェーズ1:要件整理で守る対象と対応基準
要件整理では、重要な業務やデータ、利用者、保有資産を洗い出します。あわせて、接続先と許容できる停止時間も確認します。
監視の対象は、社内端末に加えて、Microsoft 365、AWS、Azure、Google Cloudなどのクラウドも含みます。さらに、SaaS、VPN、認証基盤、委託先との接続も対象です。
想定する攻撃シナリオは五つ前後に絞ります。たとえば、特権アカウントの不正利用、ランサムウェア感染、公開Webサイトへの攻撃、クラウド設定ミス、委託先経由の侵入などです。
要件整理では、資産台帳、ログ源一覧、データ分類を文書にまとめます。そのうえで、検知ユースケースや重大度定義、連絡網を整えます。RACI、ログ保存期間、SLA案も、同じ文書に加えます。
MUSTとWANTを分けておくと、最初から全資産を監視しなくて済み、予算と運用負荷が安定します。対象の選び方は、次の観点で確認します。
- 検知可能性:対象の攻撃を具体的なログで観測できるか
- 夜間連絡:通知を受ける担当者が決まっているか
- 対応権限:端末隔離やアカウント無効化の権限があるか
- 社内連携:法務・広報への連絡条件が決まっているか
フェーズ2:製品・開発会社・運用委託先の選定
委託先を比べるときは、製品・開発・監視の役割を分けて確認します。たとえば、TISはGoogle Security Operationsの導入から運用までを支援しています。アラートを24時間365日監視し、必要に応じて初期対応も提供しています(出典: TIS公式サービスページ、2026年2月更新)。
あわせて、質問票には、データの保管場所や再委託先、管理画面のMFA・RBACを入れます。また、操作ログ、契約終了時のデータ返却、障害時の代替手段も入れます。「24時間365日対応」という表示が、監視だけを指すのか、通知・封じ込め・復旧支援まで含むのかも確かめます。
- 役割:製品会社はSIEM・SOAR、SI会社は連携・画面開発、SOCは監視・一次対応を担う
- 発注形態:人材が少ない場合、製品導入と監視を一体で任せるか分離する
- 比較軸:同規模・同業種の実績、ログ源、課金、監視、通知目標、ルール調整、隔離権限、追加料金を比べる
NECのActSecure χでは、SOCアナリストがログを収集・分析します(出典: NEC「運用・監視ソリューション」、2026年確認)。また、Trend Service One Completeは、複数領域のテレメトリーを相関分析します。その対象は、メール、エンドポイント、サーバー、クラウド、ネットワークです(出典: トレンドマイクロ公式サービスページ、2026年確認)。
フェーズ3:設計・開発でのログと対応フローの連携
設計・開発では、ログ連携、保管、自動化、画面と監査記録について、次の内容を決めます。
- ログ設計:収集内容と頻度、時刻・ユーザー・端末・資産番号の正規化を決める
- 保管と連携:無期限には保存せず、分析用・監査用・長期保管用に分けて、ログ量に応じたSIEMの性能を設計する
- 連携障害:APIが使えない場合は、エージェント、syslog、ファイル連携を検討し、ログの欠損を通知する
- 自動化:チケット・通知・調査情報の収集は自動化し、影響の大きい隔離・遮断・停止は承認付きにする
- 画面と監査:日時、重大度、資産、根拠、推奨対応、判断・承認履歴を表示し、変更者と承認者を分けて差分を記録する
フェーズ4:テストによる検知・通知・対応の一連の検証
つなぎ目の不具合まで確かめるには、画面やAPIの動作確認に加えて、代表的な攻撃シナリオを使い、検知から対応完了までを一連で試験します。
- 一連の流れ:ログ取込、相関分析、重大度判定、チケット化、通知、担当者判断を通して確認する
- 試験項目:検知、性能、権限、障害、復旧の試験と訓練を計画し、それぞれの合格条件を決める
- 誤検知・未検知:攻撃と正常作業を区別できているかを、両方の面から重点的に見る
- 所要時間:検知、通知、内容理解、対応完了をSLAと照らし、自社の実行力も評価する
誤検知では、大量ログイン、休日の管理作業、定期バックアップを重大な事象として扱わないかを確かめます。一方で、未検知では、権限昇格、異常な持ち出し、EDR停止、ログ転送の途絶を実際に試します。
フェーズ5:稼働時の監視範囲と連絡手順の確定
本番稼働は全社一斉にせず、重要業務や代表的なクラウド環境から段階的に始めます。切替前には、ログの到着と時刻同期、通知先、休日・夜間の電話番号を確認します。さらに、エスカレーション期限と障害時の代替連絡手段も確認します。
監視対象外の資産が残る場合は、対象外の理由と追加予定日を台帳に記録します。そのうえで、稼働を判定するため、次の項目を確認します。
- ログと通知:MUSTのログ源が揃い、重大度別の通知先が登録済み
- 手順と復旧:一次対応手順を参照でき、バックアップからの復旧を試験済み
- 権限と報告:利用者が最小権限で、月次レポートの指標に合意済み
誤検知が急増する場合に備えて安定稼働期間を設け、ルールの変更履歴と問い合わせを記録します。
フェーズ6:定着化による月次改善と訓練
稼働日は、運用の出発点です。稼働後は、指標の確認と改善、定期的な点検と訓練を回して、自社の判断力を保ちます。引継ぎの文書も、この時期に整えておきます。
- 月次指標:アラート件数、重大インシデント数、誤検知率、検知・通知・対応時間、未対応脆弱性、ログ欠損
- 定期点検:四半期ごとに資産と権限を洗い出し、訓練と復旧テストは半期から年次で行う
- 改善会議:重大アラート、ルール変更の理由、対応遅延の原因、次月の改善項目を確認する
- 引継ぎ:連絡網、判断基準、復旧手順、契約上の責任分界を文書にまとめる
IPAの「中小企業の情報セキュリティ対策ガイドライン第4.0版」は、対策を段階的に実現する考え方を示しています。加えて、限られた人員でロードマップを作る際にも参照できます(出典: IPA、2025年公開の第4.0版)。
セキュリティ運用支援システムの費用相場
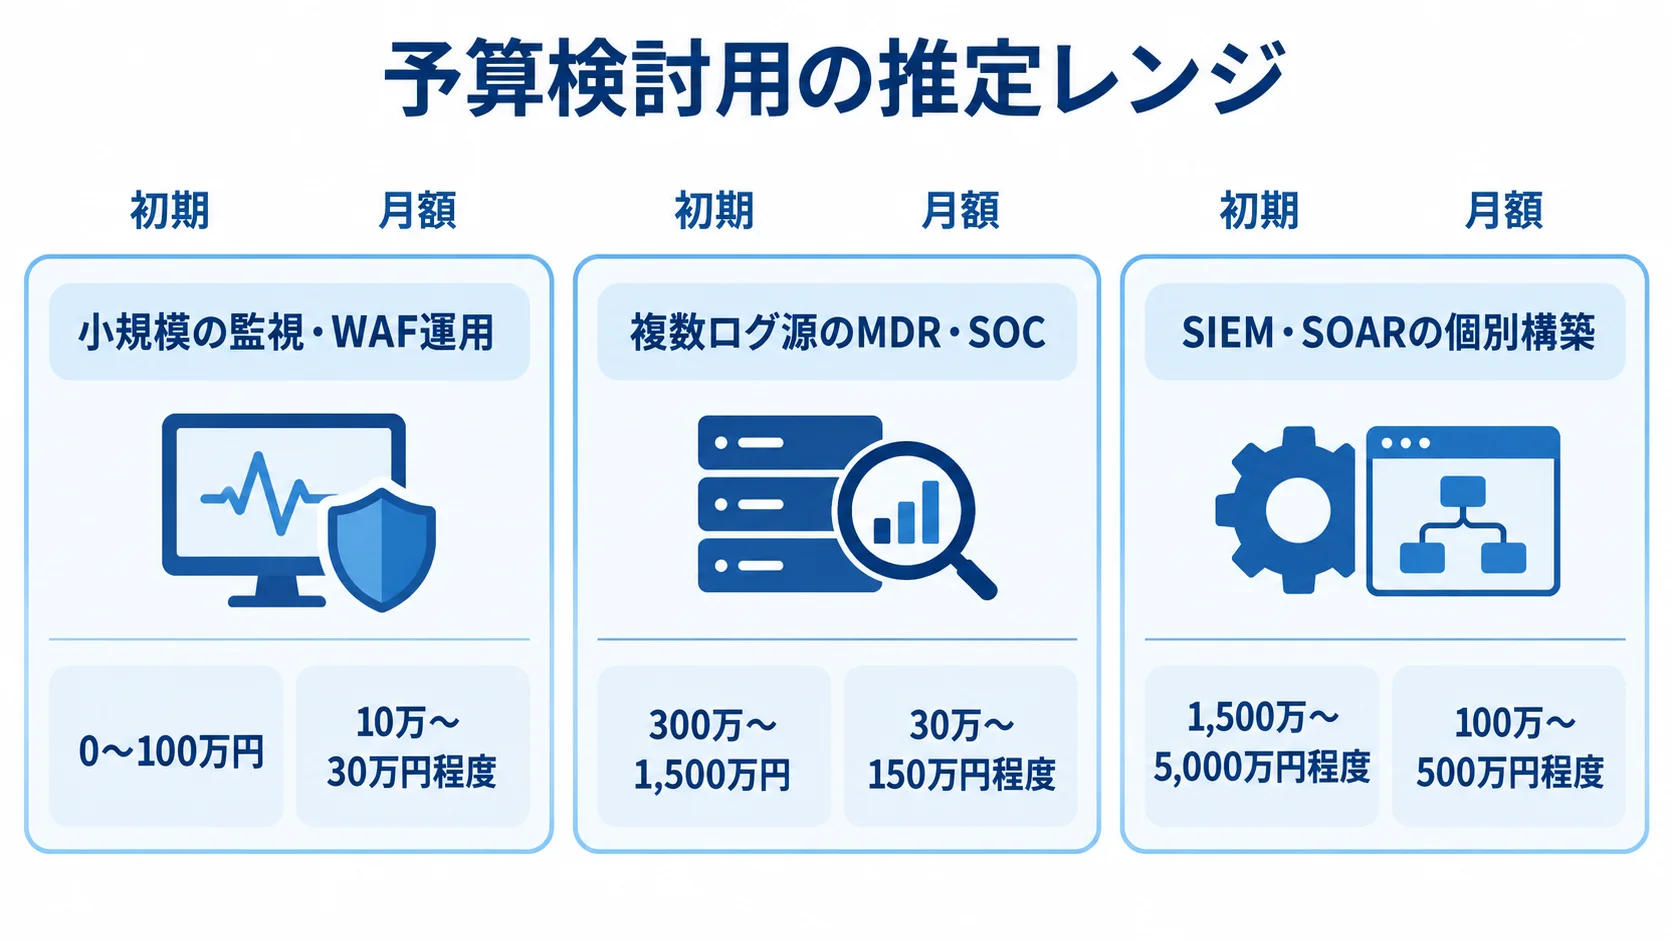
費用は、初期の要件整理・設計・連携・開発費と、稼働後のライセンス・ログ保管・監視・改善費に分けて考えます。公的な全国平均はありません。
以下の金額は、2025〜2026年に確認できる公開料金と、機能・人員・工数から組み立てた予算検討用の推定レンジです。税区分、最低利用期間、ログ量、資産数、監視時間、対応範囲で変わるため、発注額と同一視しないでください。
小規模の監視・WAF運用の費用感:月額10万〜30万円程度
対象になるのは、1〜2製品を営業時間内に監視する構成、簡易MDR、Webサイト・WAF中心の構成です。
- 予算の起点:小規模構成は初期0〜100万円、月額10万〜30万円程度
- 公開例:NTTPCは月額10万8,350円(税込)から有人監視などを提供(出典: NTTPC公式サービスページ、2026年確認)
- 適用条件:Webサイト数や通信量などに条件があり、SOC全体の一般相場ではない
NTTPCのサービスは、WAF・IDS/IPSの有人監視、通知、月次レポートなどを含みます。ただし、初期設定、ポリシー調整、連絡網登録、既存ログ接続、追加インシデント対応は、別料金になる場合もあります。
月額の監視対象、通知方法、対応時間、月次報告、問い合わせ回数を確かめます。そのうえで、必要なオプションを含めた年間費用で比べます。
複数ログ源のMDR・SOCは初期300万〜1,500万円、月額30万〜150万円程度が目安
中規模構成の費用は、ログ連携の範囲と運用体制を含めて見積もります。金額がどの前提や変動要因から出ているかは、項目ごとに分けて読みます。
- 構成:EDR、クラウド、認証、ファイアウォールを統合し、月次報告・一次対応を含む
- 費用の前提:連携設計、検知ルール、調整、手順書、教育、24時間対応を加味した推定値
- 変動要因:ログ量で保管・検索費用が増え、監視対象の種類で設計・調整工数が増える
- 人件費参考:一般システムの一次Q&AはSE月額80万〜120万円、開発費の人件費比率40〜60%程度
このレンジは、連携設計や24時間対応などを加味して推定した値です。公開価格の単純平均ではありません。
人件費の参考値は、公的なセキュリティ運用の相場ではありません。専門人材や24時間体制の費用を保証するものでもありません。
見積もりでは、設計、分析、監視、当番、教育、改善会議を役割ごとに分けて示してもらいます。
SIEM・SOARの個別構築の初期費用:1,500万〜5,000万円程度
個別構築の費用は、開発範囲と運用体制の規模に応じて変わります。
- 開発範囲:ログ基盤、長期保管、相関ルール、プレイブック、ITSM・社内ポータル連携、冗長化、監査、運用移管
- 大企業の範囲:複数拠点、グローバル監視、複数言語、フォレンジック、CSIRT支援
- 大企業の費用:初期5,000万円〜1.5億円超、月額300万〜1,000万円超の可能性
- ハイブリッド:基盤・暗号・検知は実績製品を使い、独自部分を個別開発する
- TCO比較:5年間のライセンス、保存、監視、教育、連携、契約終了時の移行費用を含める
個別開発の推定月額は100万〜500万円程度です。また、独自開発の対象は、資産台帳、承認ワークフロー、チケット、経営報告などです。
スクラッチ開発が、そのまま高機能・高安全を意味するわけではありません。一方で、費用とリスクのバランスを取りやすいのは、ハイブリッド方式です。
見積もりを取る際のポイント
見積もりの差は、単価よりも、監視対象やログ量、対応時間から生じます。また、責任範囲とチューニング、報告と契約条件も、差の出どころです。そこで、同じRFPを複数社へ渡し、含まれる内容をそろえて比べます。
安い提案には、通知後の対応が含まれない、ログ保管期間が短い、初期ルール作成が別料金、夜間の通知がメールのみといった場合があります。そのため、価格だけでなく範囲も確認します。
RFPに書く監視対象・ログ量・対応時間
RFPには、対象の数、ログと運用の条件、測定できる要件を数字で書きます。そのうえで、成果物と運用資料、検収の方法も指定します。
- 対象数:拠点、端末、サーバー、クラウドアカウント、ネットワーク機器、Webサイトの数を記載
- ログと運用:ログ量・保存期間、監視時間、利用者数、既存製品、API有無を明記
- 測定可能な要件:重大な不正ログインを検知したら、SOCが5分以内に分析し、登録責任者へ電話・メールで通知
- 成果物:要件定義書、構成図、ログ源一覧、検知ユースケース、プレイブック、RACIを指定
- 運用資料・検収:手順書、テスト計画、教育資料、月次・障害報告見本を指定し、検知・通知・承認・記録・報告を実試験
検知後の責任分界とSLAの数値比較
提案は、担当工程と数値で示したSLAの二つに分けて確認します。そのうえで、責任分界は、契約書と運用手順書の両方に記載します。
- 担当工程:検知、分析、通知、封じ込め、究明、復旧、対外報告、再発防止を割り当てる
- 承認・連絡:監視会社が隔離するか、顧客の承認が要るか、警察・JPCERT/CC・個人情報保護委員会への連絡を判断する人を決める
- SLA:重大度別の検知・分析・通知・回答時間、自動遮断、誤遮断時の復旧を確認する
- 連絡・報告:休日の連絡先、障害時の代替運用、月次レポートの提出日を押さえる
- 運用条件と費用:月額外のインシデント対応やフォレンジックは、単価・最低時間・出張費・緊急割増を事前に確認し、事故時の予算判断を早める
クラウド・委託・契約終了時のリスク確認
クラウドの利用やログ内の個人情報は、契約前に確かめておきます。委託の終わり方とPoCの条件も、同じ時点で確認します。
- 外部保管:所在地、暗号化、鍵、権限、再委託、バックアップ、復旧、監査証跡を確認
- 個人情報:個人・取引先情報は設計の初期に法務・プライバシー・取引先審査を通す。マスキングと収集の最小化で費用とリスクを抑える
- 契約終了:ログ、ルール、プレイブック、チケット履歴、レポート、設定の返却形式と削除時期を決める
- PoC:本番費用と分けて、本契約前に精度、欠損、負荷、隔離の安全性を確認し、過剰投資を防ぎやすくする
なお、独自ルールがベンダーの管理画面にしかない場合は、乗り換え時に再構築費用が発生します。
よくある質問
自社の人数や既存製品に加えて、夜間の意思決定、ログ保存要件、事故時の責任者も確認すると、サービス選びの条件が具体化します。
セキュリティ運用は内製と外部委託のどちらがよいですか?
専任の人材、夜間の交代要員、インシデント対応の経験があれば内製できます。ただし、24時間すべてを自社で運用する必要はありません。
ログ監視と一次分析はMDR・SOCへ委託し、業務停止や対外説明は自社で判断する、ハイブリッド方式も現実的です。委託範囲は、監視、通知、封じ込め、復旧に分けて決めます。
セキュリティ運用支援システムは何から始めればよいですか?
まず、重要業務と資産を洗い出し、想定インシデントを三〜五個に絞ります。そのうえで、必要なログと対応者を定義します。
次に、既存のEDR、認証、クラウド、ファイアウォールから代表的なログを集めて、PoCで検知精度、通知時間、担当者負荷を確かめます。出発点は、製品名よりも守る対象と対応基準です。
AIや自動化を使えばセキュリティ担当者は不要になりますか?
担当者が不要になるわけではありません。ただし、AIによるアラート要約や自動化は、情報収集、優先順位付け、定型チケット作成の負荷を下げます。
業務停止の判断、誤検知の責任、顧客・取引先への説明、復旧方針の決定は、人が担います。自動封じ込めは承認付きから始め、実績とテストを確認した範囲で広げます。
費用を抑えながら導入する方法はありますか?
重要業務に関係するログ源から始め、監視対象を段階的に増やします。また、既存のクラウドSIEM、EDR、認証基盤の標準機能も活用します。
独自開発は、資産台帳、承認、チケット、社内レポートなど、必要な部分に絞ります。費用は初期費用だけでなく、ログ量課金、保存期間、ルール調整、夜間対応、追加対応費を含む年間TCOで比べます。
まとめ
最初に確認する検知後の対応基準
導入前に、重要資産、想定攻撃、必要なログ、重大度、通知先、端末隔離の承認者を確認します。価格や製品名よりも、検知から通知、封じ込め、復旧、報告までを実行できる体制が、見積もりの精度と導入効果を高めます。
相談前のRFPと資産台帳の準備
相談前に情報を整理しておくと、提案内容を比べやすくなります。各社が同じ前提で答えられるよう、資料と現状の把握を先にそろえておきます。
- 相談資料:資産台帳、製品一覧、想定インシデント、保存期間、監視時間、夜間連絡網、RACI案
- 現状確認:情報が不足していれば、調査や小規模PoCで検知精度、負荷、追加費用を確かめる
- 開発の流れ:要件整理を行い、製品・開発会社・SOCを選定して、ログと対応を設計・試験する
- 導入後:月次改善、権限の見直し、訓練を続け、自社の判断を保ちながら段階的に導入する
- 個別開発費:初期1,500万〜5,000万円程度を目安にする
参考として、スモールスタートの推定額は初期0〜100万円、月額10万〜30万円程度です。中規模のMDR・SOCは、初期300万〜1,500万円、月額30万〜150万円程度です。
公開価格と推定値は、分けて扱います。そのうえで、ログ量、監視時間、SLA、対応権限、保存場所、契約終了時のデータ返却をそろえて、相見積もりを取ります。
▼全体ガイドの記事
・セキュリティ運用支援システム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。