
Spinnakerのシステム開発は、成果物の配備とリリースを制御する仕組みを、複数のサービスと連携させながら段階的に導入する取り組みです。安全なリリースの標準化に役立ちます。
仕組み、導入の進め方、費用、ツールと支援先の選び方を順に取り上げます。詳しくは関連記事もご覧ください。
▼関連記事一覧
・Spinnakerのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
・Spinnakerのシステム開発でおすすめの開発会社/ベンダー6選と選び方
・Spinnakerのシステム開発の見積相場や費用/コスト/値段について
・Spinnakerのシステム開発の発注/外注/依頼/委託方法について
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
Spinnakerのシステムの概要
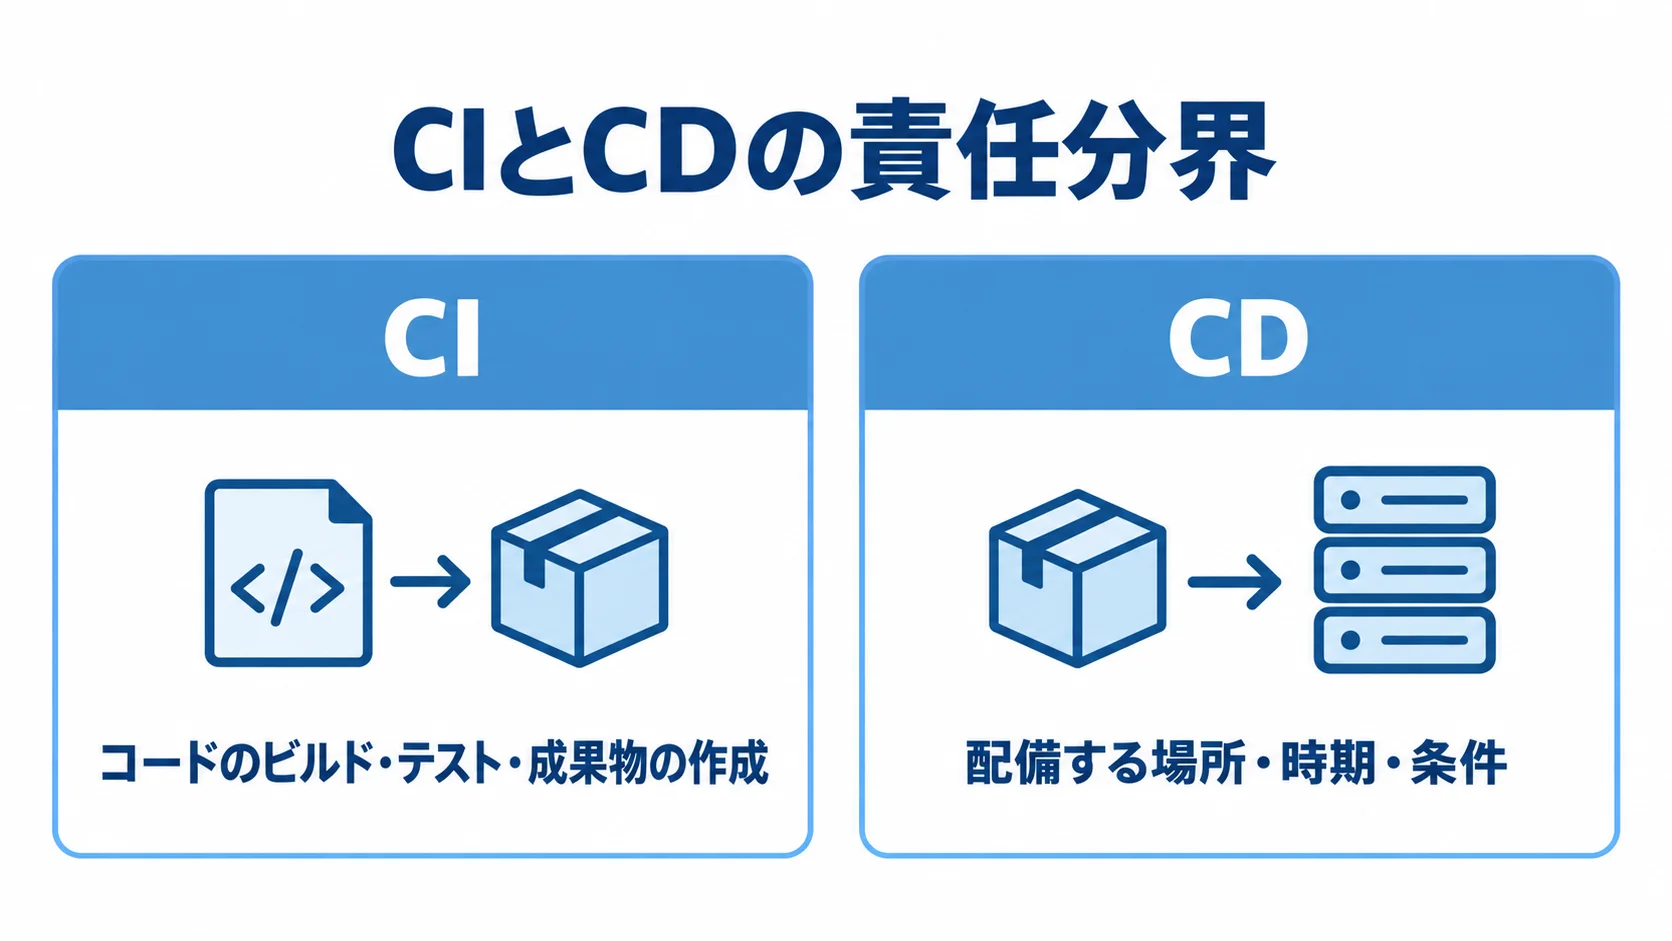
Spinnakerは、ソースコードをコンパイルするCIよりも、配備とリリース制御を担うCDに重点を置いています。ビルド済みのコンテナや仮想マシンのイメージを受け取り、開発、検証、本番環境へ順に昇格させる流れを、パイプラインで再現します。
CIとCDを分けて考える基盤
CIはコードのビルド、テスト、成果物の作成を受け持ちます。CDは、成果物をどこへ、いつ、どの条件で配備するかを受け持ちます。
Spinnakerは既存のCIから成果物を受け取り、承認や品質判定を挟んで、複数の配備先へ届けます。
責任の境界が曖昧なままだと、ビルドの失敗と配備の失敗を切り分けにくくなります。そのため、導入の最初に境界を決めておく必要があります。
パイプライン・ステージ・トリガーによる流れの再現
パイプラインは一連のリリース手順のことで、ステージはその中の処理単位です。各ステージを組み合わせて、配備の流れを作ります。
- ステージ:成果物取得、デプロイ、テスト、手動承認を組み合わせる処理単位です。待機、Webhook、通知、ロールバックも、同じ単位で組めます。
- トリガー:リポジトリ変更、イメージ登録、外部CIの完了、API呼び出しなどを、起点として使います。
- 定義管理:定義ファイルをレビューし、バージョン管理の対象にすると、属人化を抑えられます。
複数の配備先と高度なリリース制御での価値
複数のクラウドアカウントやKubernetesクラスタ、仮想マシンとコンテナが混在する組織に向いています。
Blue-Green方式では新旧の環境を切り替え、カナリア方式では一部の利用者へ先に配備できます。問題が起きた場合は、既知のバージョンへ戻せます。
少数のアプリを一つのKubernetes環境へGitの変更どおりに同期するだけなら、小規模なGitOpsツールの方が運用しやすい場合があります。
Spinnakerの全体像と主な種類
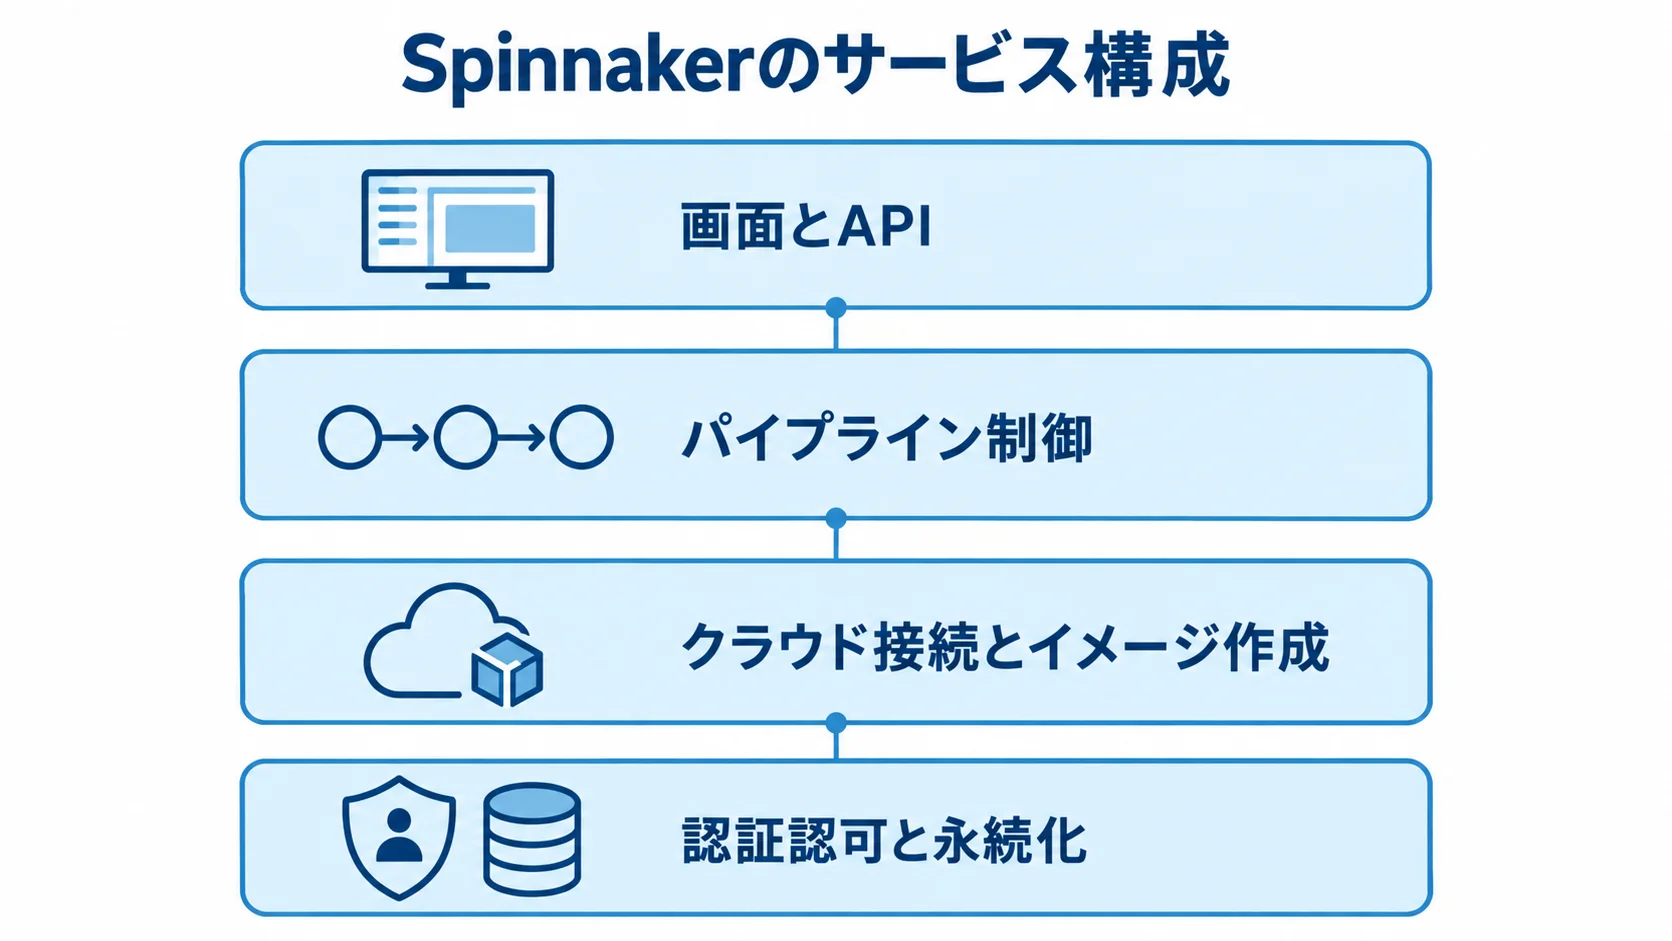
Spinnakerは、複数のマイクロサービスが連携するプラットフォームです。画面やAPI、パイプライン制御を含め、役割を分けて持っています。クラウド接続やイメージ作成、認証認可、永続化も、それぞれ別の役割として分かれています。
柔軟性がある一方で、可用性とアップグレードの設計が必要です。
画面とAPIという操作の入口
各サービスの役割を分けて見ると、操作や連携の流れを把握しやすくなります。
- DeckとGate:Deckは管理画面、GateはAPIの入口です。
- Orca:ステージの順序、待機、失敗、再試行を含め、パイプライン実行を調整します。
- 連携サービス:CIやイベントとの連携を受け持ちます。
利用者は画面から、アプリやパイプラインを確認します。一方、外部システムはAPIを通じて、実行や状態取得を行います。また、通知や自動起動を設計する際は、各サービスに渡す認証情報を、あらかじめ明確にしておきます。
クラウド接続と成果物管理の役割
配備を支える接続層、イメージ作成層、外部サービスは、それぞれ役割が異なります。
- 接続層:クラウド接続と配備操作を抽象化する層です。
- イメージ作成層:Roscoに相当し、仮想マシンイメージなどを準備します。
- 外部サービス:コンテナレジストリやオブジェクトストレージ、データベース、Redisなどが関係します。
Clouddriverに相当する接続層は、クラウドアカウントやKubernetesクラスタの情報を取得します。ロードバランサやサーバーグループの情報も、同じ層で取得します。
Spinnaker本体だけで構成を決めると、外部サービスのバックアップや障害復旧の検討が抜けることがあります。
停止時間とリスクで選ぶデプロイ方式
方式ごとに、環境費用や停止リスク、段階展開の方法が異なります。そのため、許容停止時間などに合わせて選びます。
- ローリング更新:少しずつ入れ替えるため、余分な環境を抑えられます。
- Blue-Green:新環境へ切り替え、短時間で戻せる一方、二つの環境を同時に維持する費用がかかります。
- カナリア:一部のトラフィックや利用者に先に配備し、全体へ広げるかどうかを見極める方式です。
カナリアでは、エラー率やレイテンシ、業務指標を比べます。あわせて、許容停止時間、データベースの互換性、切り戻し時間も評価の対象になります。
Spinnakerのシステム開発・導入の進め方
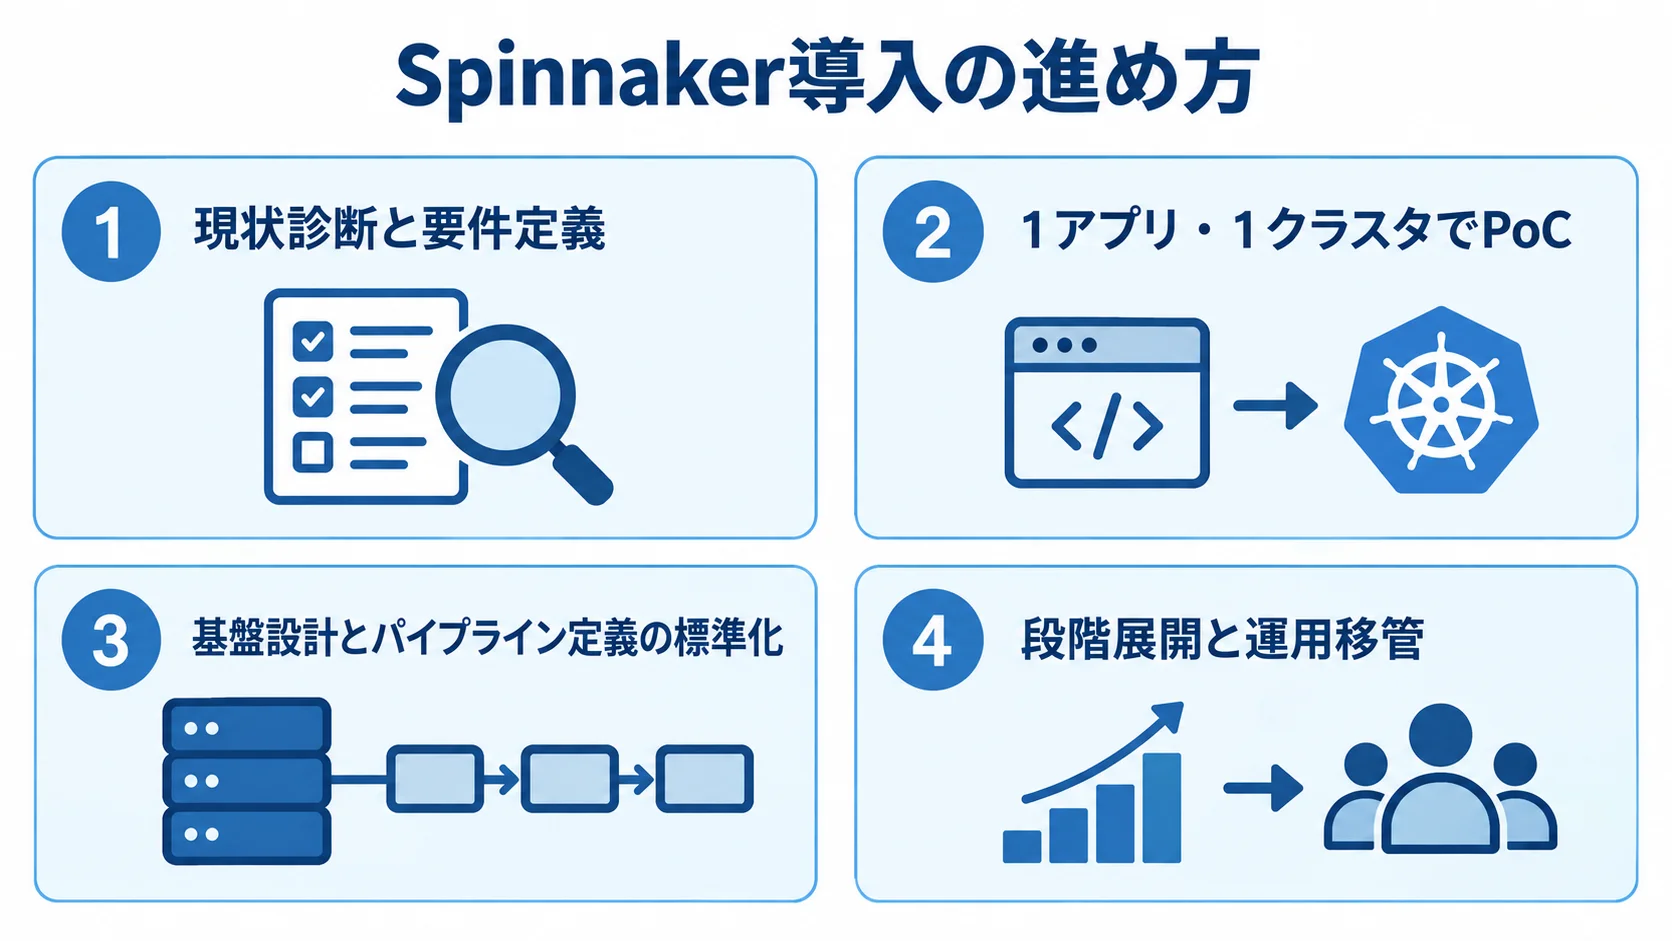
導入は、インストール作業より先に、現在のリリース課題と目標を決めることから始めます。
まず、対象アプリ数や配備先数、1日あたりのリリース回数などを一覧にします。承認の要否やSLO、監査要件も整理します。これにより、必要な機能と不要な機能を切り分けられます。
1. 現状診断と要件定義
そのうえで、CIや成果物の保管場所、Kubernetesや仮想マシン、クラウドアカウントを洗い出します。監視や認証、承認、インシデント対応の現状も確認します。
- 配備の高速化:配備を速くしたい課題を、測定できる目標として書き出します。
- 失敗率の低減:失敗率を下げたい課題を、測定できる目標にしておきます。
- 本番操作の監査:操作を監査できるようにしたい課題を、測定できる目標に定めます。
- 手順の共通化:複数の環境を同じ手順にしたい課題を、測定できる目標にまとめます。
導入の前後で比べられるよう、導入前の数値を押さえておきます。対象は、リリースのリードタイムや変更失敗率、平均復旧時間、ロールバック時間です。
2. 1アプリ・1クラスタでのPoC
全社の本番環境を一度に移行せず、影響範囲を限定したPoCを組み立てます。
成果物の取得、開発から検証への昇格、手動承認を経て、本番相当環境への配備と失敗時の切り戻しまで、一連の流れで検証します。
比べる指標が揃う前にカナリア分析を加えると、判定が形だけのものになることがあります。そのため、先にデプロイとロールバックを安定させ、その後で品質判定を加えます。
3. Kubernetes・認証・権限・永続化の設計
導入にあたっては、公式ガイドが示す前提と、本番で求められる要件を分けて確認します。
- 導入前提:2026年の公式ガイドは、Kubernetesクラスタ、kubectl、Kustomizeを前提としています。
- 最低リソース:少なくとも6コアと18GBメモリに加え、設定やパイプラインを保持する外部ストレージが必要です。
- 本番設計:ここで挙げたのは最低条件で、冗長化や監視、バックアップ、複数アカウントを含む推奨サイズではありません。
- 基盤の設計項目:名前空間やネットワーク、TLSの設計に加えて、秘密情報の保管場所と障害時の復元方法も、設計書にまとめます。
- 構成と移行:現行の構成方法と対応バージョン、既存環境からの移行手順を確認しておきます。
2026年の公式情報では、Halyardは非推奨で、Kustomizeを使う構成が中心になっています(出典: Spinnaker公式インストールガイド、2026年)。
4. パイプラインの標準化と定義のコード管理
画面で一つずつ個別に設定すると、同じ承認や通知の内容が少しずつ食い違い、保守が難しくなります。
そこで、環境名、アカウント名、イメージタグの命名規則を決めます。タイムアウトや承認者、通知先の決め方は、同じ規則で揃えておきます。
共通テンプレートとアプリ固有の差分を分けたうえで、パイプライン定義をGitなどでレビューします。こうしておくと、変更者と変更時期を追跡できます。
5. 段階展開と運用移管
PoCで確かめた手順は、重要度の低いサービスから段階的に展開します。移管後の復旧まで、あわせて準備しておきます。
- 全社一括での切り替えは、失敗時の影響や問い合わせが集中しやすいので避けます。
- 各段階で成功率や配備時間、ロールバック時間、障害検知時間を測り、手作業が残った箇所を改善します。
- 構成図や部品表、バージョン情報に加えて、Kustomizeマニフェスト、IaC、プラグインを引き継ぎます。
- 設定値や権限一覧、バックアップ手順を成果物に含めます。障害対応Runbookやアップグレード計画、脆弱性の修正期限も含まれます。
- 外部支援が終わった後も自社で復旧できるように、障害を想定した引き継ぎ演習まで行います。
Spinnakerのシステム開発費用相場とコストの内訳
費用は、無料のOSSライセンスと、有料の構築・運用サービスに分けて考えます。
以下は2025〜2026年時点の発注予算の目安です。金額は、既存Kubernetesの有無や対象アプリ数によって変わります。クラウド数や認証方式、監査レベルでも差が出ます。
これは、必要な工程と運用の人月から組み立てた概算で、一律の公開価格ではありません。
▶ 詳細はこちら:Spinnakerのシステム開発の見積相場や費用/コスト/値段について
初期費用の幅:300万円から5,000万円以上
初期費用は、対象とする環境やアプリ数、必要な機能によって、規模ごとに変わります。
- PoC:既存のKubernetesに対し、1クラウド、1〜3アプリ、開発環境だけを構築する場合は、300万〜800万円程度です。
- 本番小規模:5〜20アプリを対象に、認証やRBAC、ステージングと本番、監視を含み、800万〜1,500万円程度です。
- 中規模:複数のクラウドとクラスタを対象に、カナリアや承認、監査ログを備えます。テンプレートや移行、教育まで含めて、1,500万〜3,000万円程度です。
- 大規模:多地域で厳格なSLAを求める場合や、内製化支援を含めると、3,000万〜5,000万円以上になることがあります。
期間の目安は、PoCで1〜2か月、本番小規模で2〜4か月です。中規模では4〜6か月、大規模では6〜12か月以上になります。
見積もりでは、要件定義を10〜12%、設計と環境構築を22〜24%に配分する形が目安です。実装は48〜50%、テストは15〜17%ほどです。こう配分すると、項目の抜けを確認しやすくなります。
既存のクラウド基盤や監視が整っていれば、期間は短縮できます。一方で、権限や監査の要件が厳しい場合は、延びやすくなります。
クラウド基盤と周辺サービスの料金
OSSのライセンス料とは分けて、基盤と周辺サービスの費用を見積もります。
- クラスタ関連:クラスタ管理やワーカーノード、ディスク、ロードバランサ、IPアドレスが対象です。
- 周辺費用:レジストリやログ、通信、データベース、Redisの費用も、別途かかる場合があります。
主要なマネージドKubernetesでは、通常サポートのクラスタ管理料金が、1クラスタあたり0.10米ドル/時です(出典: 主要クラウドの公式料金表、2026年)。
730時間で換算すると、約73米ドル/月です。この数字は制御プレーンの料金だけで、計算資源やストレージは含みません。
非本番の最低構成は月10万〜30万円、本番の冗長化と監視、複数環境を含む構成は月30万〜100万円程度と仮置きできます。
実額は、リージョンやインスタンスタイプ、通信量によって変わります。ログの保存期間や冗長化の方式でも変わるため、料金計算ツールで確認します。
保守運用費の範囲:アップグレードと障害対応
保守費の目安と、契約に含まれる作業は分けて確認します。
- 基本保守:初期費用の年15〜25%ほどを仮置きします。
- 対象業務:アップグレードや脆弱性・障害対応、パイプライン改修、クラウドAPI変更、教育までを、確認すべき範囲とします。
- 手厚い運用:24時間対応や厳格なSLA、専任担当、マネージド運用の場合、月額50万〜200万円程度を仮置きできますが、公開定価ではありません。
- 契約条件:対応時間や一次応答、復旧目標を見積書に明記します。対象範囲やアップグレード回数、除外条件も、同じ見積書で示してもらいます。
Spinnakerと他のCD・GitOpsツールの比較
ツールは、機能の数ではなく、配備先の複雑さと運用体制で選びます。Spinnakerは、複数のクラウドや仮想マシン、複数のクラスタ、高度な昇格やカナリアを扱う場合に向いています。
Kubernetes中心でGitを唯一の正とし、少数のアプリを同期するだけなら、専用のGitOpsツールが合う場合があります。
Spinnakerが向くケース
複数の配備先に同じ昇格ルールを適用する場合や、手動承認と自動判定を組み合わせる場合は、候補になります。
Blue-Greenやカナリアを標準機能として使いたい場合も、Spinnakerは選択肢に入ります。
既存のCIやレジストリ、監視、ITSM、認証基盤をつなぐ場合や、チームごとに異なる配備手順を共通化したい場合にも、適します。
Spinnakerを選ばない方がよいケース
一つのクラスタに少数のアプリを配備し、Gitのマニフェストを自動で同期できれば十分な場合は、サービス数や学習コストが過剰になる可能性があります。
Kubernetesの運用担当者がいない場合や、認証・監視・バックアップを整備できない場合は、導入を急ぐべきではありません。OSSであることだけを理由に選ぶと、運用負荷が削減効果を上回ることがあります。
リリース制御と運用負荷による比較の観点
候補ごとに機能と運用の負担を並べ、必要な要件を満たすかを確認します。
- 配備機能:クラウド数や仮想マシンとKubernetes対応、承認、カナリア、ロールバックを確認します。
- 管理機能:監査ログやRBAC、API、テンプレートやプラグインが対象です。
- 運用性:バックアップやアップグレードの難しさ、夜間障害の担当、設定変更のレビュー体制を見ます。
- 将来性:代替ツールへ移行できるかも評価します。
公開クラウドの公式比較ガイダンスも、機能だけでなく、専門性や拡張性、統合性、運用コストを要件に合わせる考え方を示しています(出典: 公開クラウドのGitOps選定ガイダンス、2026年)。
Spinnakerの開発会社/ベンダーの選び方
支援先は、インストールだけでなく、クラウドやKubernetes、認証認可を一体で設計できるかで選びます。さらに、監視や開発者体験、運用移管まで含めて扱えるかを確かめます。
公開実績や対応バージョン、対象クラウド、構築後の保守範囲を、同じ質問票で比べます。そうすると、宣伝文句に左右されにくくなります。
実績の構成と成果の確認
導入実績の説明では、Spinnakerのバージョンや配備先、アプリ数、クラスタ数、リリース頻度を確認します。
認証方式やカナリアの有無、運用期間も確認します。また、導入前後のリードタイムや変更失敗率、復旧時間など、検証できるKPIを示せるかも確かめます。
守秘義務で詳細を出せない場合は、構成の類似性と担当範囲を、匿名で説明してもらいます。
技術力の評価(セキュリティと移行計画まで)
提案内容は、構成の互換性や権限と秘密情報の管理、移行後の運用まで確認します。
- 互換性:Kustomizeを使う現行構成、データベースのバージョン、プラグインとの互換性です。
- 基盤の安全性:クラウドIAMの最小権限、Secretsの保管、TLSの設定を見ます。外部公開範囲や監査ログ、バックアップも、確認の対象です。
- Fiatの権限:RBACでREAD、WRITE、EXECUTEの権限を付与できます。
- 運用移行:認証だけで安全と判断せず、権限設計と設定レビューを行います。古い方式からの移行、アップグレード、障害時の手動復旧、支援終了後の内製化まで、確認します。
- 成果物の保護:署名、依存ライブラリとコンテナのスキャン、SBOMを要件にします。
権限は、アカウントやアプリごとに設定します。未設定のリソースが制限なしになる初期挙動に、注意が必要です(出典: Spinnaker公式RBACドキュメント、2026年)。
秘密情報の混入に備えて、脆弱性の修正期限やコードレビュー、監査証跡も要件に入れます。公的なDevSecOps指針も、ビルド・テスト・パッケージ・配備を含むソフトウェアサプライチェーン全体の保護を重視しています(出典: 公的なCI/CDサプライチェーンセキュリティ指針、2024年)。
工程別・運用別の見積もりとRFPの項目
見積書は、工程別と運用別に分けてもらいます。「Spinnaker構築一式」のように一括で示されると、どこに費用がかかるかを把握しにくくなります。
- 構築工程:要件定義やPoC、Kubernetes準備、Spinnaker設定の各工程です。
- 連携と検証:CI・レジストリ連携や認証認可、監視、テスト、移行を、それぞれ分けて書きます。
- 定着支援:教育や運用保守、追加アプリのオンボーディングを、別々の項目にします。
- 対象外費用:クラウド費用やライセンス、夜間対応、バージョンアップ回数について、含むかどうかを明記します。
RFPには、対象アプリと配備先、目標のリリース頻度を記載します。停止許容時間やロールバック目標時間も、あわせて書きます。
必要な認証と権限、監視メトリクス、監査ログの保存期間を提示します。障害対応時間や成果物の引き渡し範囲、支援終了時の移管方法も、示しておきます。
複数社に同じ条件を渡し、価格だけでなく、設計の妥当性と運用担当者の実績を比べます。
▶ 詳細はこちら:Spinnakerのシステム開発でおすすめの開発会社/ベンダー6選と選び方
▶ 詳細はこちら:Spinnakerのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
▶ 詳細はこちら:Spinnakerのシステム開発の発注/外注/依頼/委託方法について
Spinnakerのシステムに関するよくある質問
導入前によく相談される疑問に答えます。費用、必要な基盤、他ツールとの違いを分けて考えると、自社で必要な検証の範囲を決めやすくなります。
Spinnakerは無料で使えますか?
SpinnakerのOSSライセンス料は基本的に無料ですが、システム全体が無料になるわけではありません。
Kubernetesや計算資源、ストレージ、監視、認証の費用に加えて、構築作業も必要です。アップグレードや障害対応、教育などの費用もかかります。
開発環境での検証と、本番でSLAや24時間対応を求める構成を分けて予算化します。
Spinnakerの導入にKubernetesは必要ですか?
本番向けの公式な推奨導入では、Kubernetesクラスタが前提です。2026年の公式ガイドは、少なくとも6コア・18GBメモリ、kubectl、Kustomizeを示しています。
小規模なローカル導入も選べますが、更新時に停止しやすい方法です。本番では、マイクロサービスとしてKubernetesへ配置する構成を基本に検討します。
古いHalyardの手順で導入しても問題ありませんか?
新規に導入する場合は、Halyard中心の古い記事だけを根拠にするのはおすすめできません。
2026年の公式情報では、Halyardは非推奨で、Kustomizeを使う構成が中心です。
既存環境から移行する場合は、現在のバージョンや独自プラグイン、設定、データを確認します。ロールバックの手順も、あわせて確かめます。検証環境を用意してから、本番へ進めます。
Spinnakerのセキュリティで最初に確認することは何ですか?
まず、認証やFiatによるRBAC、クラウドIAMを確認します。そのうえで、TLSや秘密情報の保管、監査ログ、ネットワーク分離も見ます。
Fiatの権限は、アカウントとアプリケーションの両方に影響します。READ、WRITE、EXECUTEの意味は、分けて設計します。
パイプライン定義やWebhookに秘密情報を直接書かないようにし、短期資格情報や最小権限、レビュー、スキャン、SBOMを組み合わせます。これにより、誤配備とサプライチェーンリスクを抑えられます。
まとめ
Spinnaker導入で押さえる要点
Spinnakerは、ビルド後の成果物を複数の環境やクラウドへ配備するCD基盤です。承認やカナリア、Blue-Green、ロールバック、監査を、標準化して扱えます。
複雑な配備先と高度なリリース制御に強みがあります。一方で、Kubernetesや複数のマイクロサービスを含むプラットフォームとして設計します。永続化や認証、監視、アップグレードも、その中で扱います。
導入前に決める次の一歩
導入の判断は、PoC、費用の把握、ツールの適合性の確認を、順に進めます。
- 1アプリ・1クラスタのPoCで成果物取得から復旧までを検証し、権限や監視、テンプレートを整えてから、段階展開と運用移管へ進みます。
- 初期費用は、PoCの300万〜800万円程度から、複数クラウドや厳格な運用を含む場合は3,000万〜5,000万円以上まで広がります。
- OSSの無料だけでなく、クラウド料金や人件費、保守、障害対応を含む総保有コストで比べます。
- Kubernetesの一環境で少数のアプリなら、より軽量なGitOpsツールが適する場合もあります。
- リリース頻度や停止許容時間、監査要件を整理します。運用担当者と将来の配備先も確かめ、必要な制御を満たす最小構成から始めます。
この進め方が、Spinnakerのシステム開発を成功させる近道です。
▼関連記事一覧
・Spinnakerのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
・Spinnakerのシステム開発でおすすめの開発会社/ベンダー6選と選び方
・Spinnakerのシステム開発の見積相場や費用/コスト/値段について
・Spinnakerのシステム開発の発注/外注/依頼/委託方法について
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。