
Vagrantのシステム開発は、用途の分け方、他ツールとの使い分け、段階的な導入を押さえることで、開発・検証環境の再現性を高める取り組みです。
基本構成、導入手順、費用相場、運用上の注意点を、順に見ていきます。各テーマの詳細は関連記事もご覧ください。
▼関連記事一覧
・Vagrantのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
・Vagrantのシステム開発でおすすめの開発会社/ベンダー6選と選び方
・Vagrantのシステム開発の見積相場や費用/コスト/値段について
・Vagrantのシステム開発の発注/外注/依頼/委託方法について
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
Vagrantのシステムの全体像
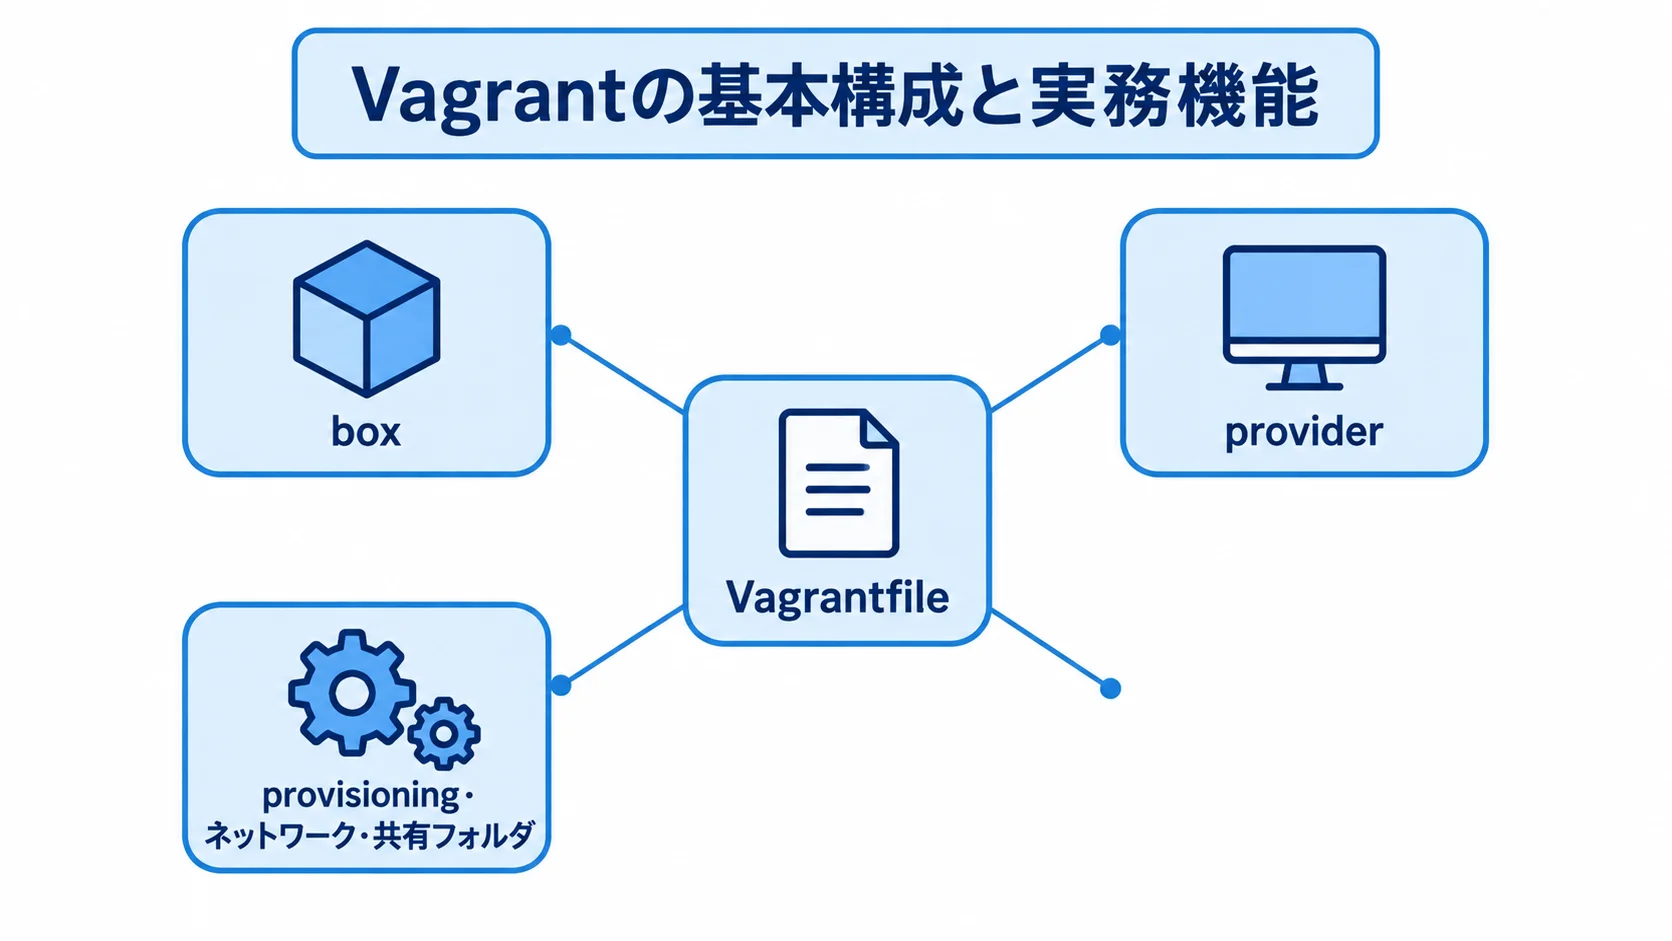
Vagrantは、仮想マシンの作成、起動、停止、破棄をコマンドで管理するツールです。
Vagrantの環境は、設定ファイルのVagrantfile、OSのひな形であるbox、VMを動かすproviderの組み合わせで成り立ちます。VagrantfileはRuby形式ですが、単純な設定なら専門知識がなくても編集できます。
公式ドキュメントは、プロジェクト単位のVagrantfileをバージョン管理し、チームが同じ設定から環境を作る方法を案内しています(出典:Vagrant公式Vagrantfileドキュメント、2026年8月確認)。
Vagrantfile・box・providerの基本構成
Vagrantfile、box、providerは、それぞれ設計図、初期状態、実行基盤の役割を受け持ちます。
- Vagrantfile:使うOS、VM台数、IPアドレス、ポート、初期化処理を記す設計図です。
- box:OSやVagrant接続用の初期状態をまとめた配布単位です。
- provider:VirtualBox、Hyper-V、有償VM providerなど、VMの実行基盤です。
- 互換性:boxの形式はproviderごとに異なり、別providerで使えるとは限りません。
boxはprovider固有のため、同じ名前でも別々のboxが必要になります。公式資料もこの点を説明しています(出典:Vagrant公式Providerドキュメント、2026年8月確認)。
provisioning・ネットワーク・共有フォルダの役割
OSだけでは開発環境になりません。そこで、provisionerによって必要なソフトウェアを自動で入れます。
- ソフトウェア投入:ShellやAnsibleなどのprovisionerで、Webサーバー、DB、バッチ環境、テストツールを設定します。
- 外部接続:VMから外部へ接続する用途はNATです。
- ホスト接続:ホストからVMへ接続する用途はポートフォワーディングです。
- VM間接続:仮想マシン同士をつなぐ用途はprivate networkです。
- ソース共有:synced folderでホスト側のソースコードをゲストへ見せ、普段のエディターでVM上のアプリを実行できます。
共有フォルダの性能やシンボリックリンクの挙動は、OSとproviderによって変わります。そのため、チーム全員が同じ設定で確認します。
Vagrantのシステム開発の種類
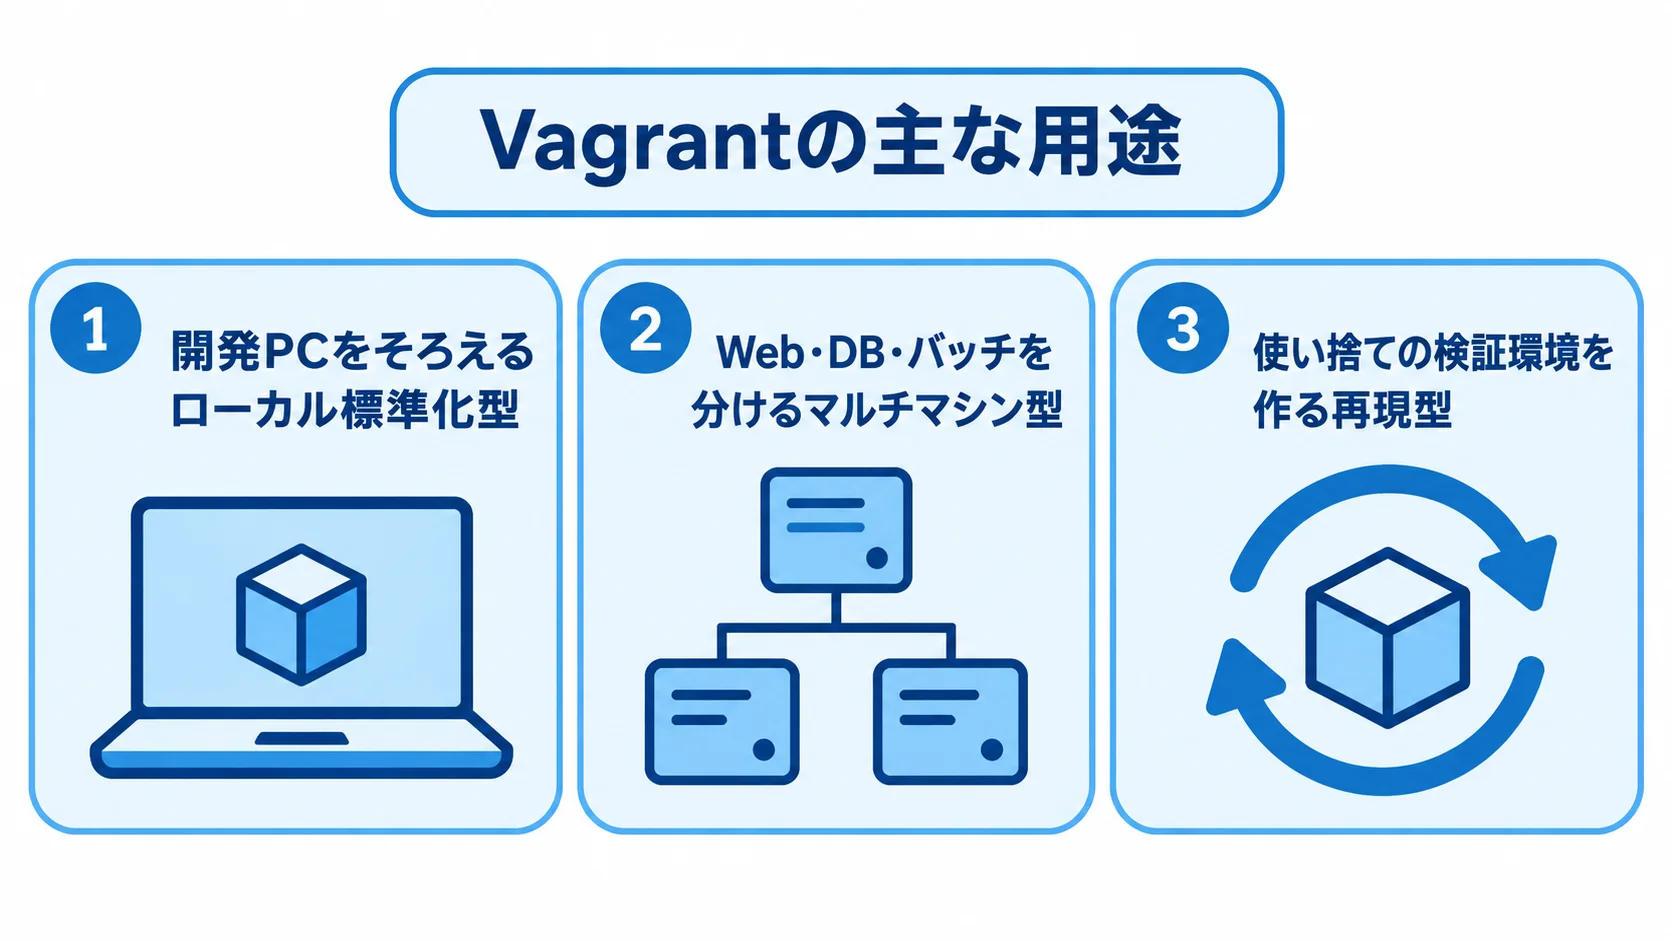
Vagrantの導入は、解決したい問題によって構成が変わります。開発PCの標準化、複数サーバーの検証、使い捨て環境の再構築などが例です。
用途を先に分けておくと、必要以上に大きな基盤を作る失敗や、本番環境までVagrantで管理してしまう失敗を避けやすくなります。
開発PCをそろえるローカル標準化型
この方式では、開発者それぞれのPCに同じWeb、DB、バッチ環境を作ります。新しく加わったメンバーは、リポジトリを取得してからproviderを準備し、vagrant upを実行します。
そのため、手順書を見ながら何時間もソフトウェアを入れる作業を減らせます。さらに、Vagrantfileやprovisioningで版を固定すると、「AさんのPCだけ動く」「本番では再現するのにローカルでは再現しない」といった差を小さくできます。
Web・DB・バッチを分けるマルチマシン型
業務システムの場合は、役割分担、VM間の接続、試験条件を次のように分けて考えます。
- 役割分担:アプリケーション、データベース、ジョブ実行基盤を別々に配置します。
- VM間接続:Web、DB、バッチの3台を定義し、private networkで接続します。
- 試験条件:ポート、ホスト名、DB初期データ、ジョブ実行条件をコードでそろえ、結合テストや障害再現を同じ条件で始めます。
利用者が増えるなら、メモリとCPUの割り当て、起動時間、共有フォルダのI/Oがボトルネックにならないかを検証します。
使い捨ての検証環境を作る再現型
互換性確認、障害再現、データ移行のリハーサルには、検証用VMを短期間だけ作り、テスト後に破棄する運用が向いています。vagrant haltはVMの停止、vagrant destroyはVMとそのデータの削除に使います。
ただし、boxは複数プロジェクトで共有でき、destroyしてもダウンロード済みのboxは消えません。公式チュートリアルでも、環境の停止・再開と不要環境の破棄は分けて説明されています(出典:Vagrant公式セットアップチュートリアル、2026年8月確認)。
Vagrant・Docker・クラウド・Terraformの使い分け
選ぶときは、VMが必要か、コンテナで足りるか、本番のクラウド資源をコード化するかを分けて考えます。
Vagrantは、OS、systemd、ネットワーク設定を含むVM環境の再現に強いです。一方、Dockerは、アプリと依存ライブラリを軽量なコンテナで扱うことを得意とします。
Terraformはクラウド資源の構築を、Packerはイメージの作成を担います。どちらもVagrantとは役割を分けて考えられます。
Dockerはアプリ単位、VagrantはOSを含むVM単位の違い
Linux上でWebアプリとDBを動かすだけであれば、起動が速く共有しやすいDockerが適する場合があります。
一方で、異なるカーネル設定やsystemd、複数OSのテストでは、Vagrantが要件に合いやすくなります。レガシーなミドルウェアやネットワーク分離のテストも、Vagrantが合いやすい場面です。
VagrantのVM内でDockerを動かす併用構成もあります。ただし、層が増えるため、障害時に確認する場所を事前に決めておきます。
Vagrantと本番クラウドの役割の違い
利用環境の範囲に応じて、役割は次のように分かれます。
- Vagrant:開発者PCや一時的な検証サーバーで再現可能なVMを管理します。
- 本番基盤:高可用性、負荷分散、監視、バックアップ、災害対策、権限管理を含みます。
- TerraformなどのIaC:本番クラウド資源やネットワークを宣言的に管理します。
- Packer:本番用イメージを作成します。
- 使い分け:手元で作り直す環境ならVagrant、本番資源の継続管理ならクラウド向けIaCです。
環境の粒度と運用責任による選び方
まずは、OSまで同じにするのか、アプリだけをそろえるのかを確認します。次に、クラウド資源を継続して管理するかを確認します。OSやsystemd、複数ネットワークが要件なら、Vagrantが候補になります。
- Docker:アプリの依存関係とサービス連携が中心の場合。
- Terraform:クラウドの構成を管理する場合。
- Packer:再利用可能なマシンイメージを作る場合。
技術名だけで決めず、対象範囲と起動時間を比べます。そのうえで、必要メモリ、セキュリティ境界、担当者が保守できるかも確認します。
Vagrantのシステム開発・導入の進め方
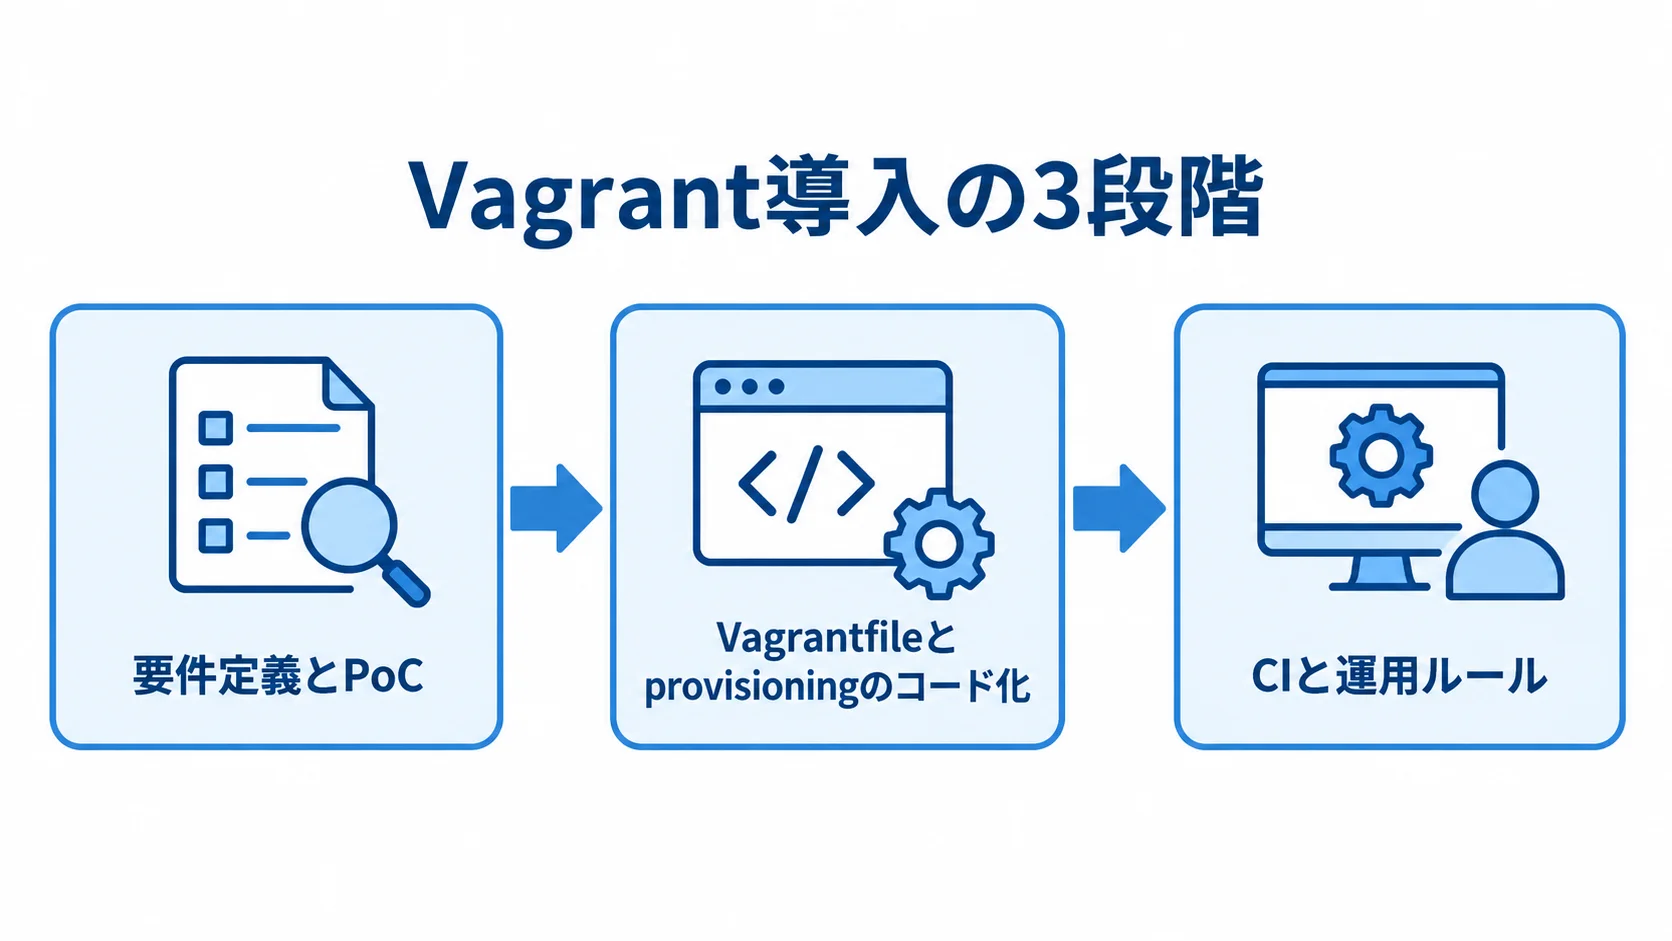
全社展開を急がず、まずは対象システムと代表的な開発者を決めて、小さなPoCから始めます。そのうえで、目的と環境差の原因を定め、必要なVMや対応OSとCPUを決めます。さらに、利用データとCIの有無も決めておきます。
更新担当も、先に決めておきます。次の3段階で進めると、費用とリスクを管理しやすくなります。
要件定義とPoCによる適用範囲の決定
適用範囲を絞ったうえで、PoCでは次の項目を確かめます。
- 課題の整理:構築時間、環境差、障害再現、外部開発者の受け入れに分けて捉えます。
- 基準の記録:改善前の時間や失敗件数を記録します。
- 小規模起動:代表PCと既存boxまたは安全性を確認した社内boxで、Web・DB・バッチを起動する段階です。
- 動作確認:初回起動時間、再現性、CPU・メモリ、共有フォルダ速度、ネットワーク。
- 再構築確認:テストデータ投入と、destroy後の再構築の可否。
PoCで解決できなかった問題は、本番展開後に持ち越さないようにします。
Vagrantfileとprovisioningのコード化
構成、接続先、認証情報を分けて管理し、再利用できる設定にします。
- Git管理:Vagrantfile、ShellやAnsible、boxの版、プラグイン、起動手順、テストデータ投入方法を管理します。
- VM構成:構成例はWeb VM、DB VM、バッチVMの3台です。private networkに固定名を付けます。
- 接続先:アプリの接続先は環境変数で切り替えます。
- 認証情報:秘密鍵、パスワード、クラウド認証情報は直書きせず、安全に分離します。
公式ページでは、2026年8月確認時点でVagrant 2.4.9と、macOS向けのAMD64・ARM64版が案内されています。版の固定は、Vagrant本体だけでなく、box、provider、ホストOS、CPUにも広げます(出典:Vagrant公式インストールページ、2026年8月確認)。
CIと運用ルールによる再現性の維持
再現性を保つため、検証、更新、緊急時の対応条件を定めます。
- 定期検証:boxやOSの更新後も再現できるかを確認します。
- CI実行:destroy、up、provision、アプリテストを定期実行し、失敗時は通知します。
- box更新:変更、脆弱性修正、互換性、ロールバックを記録し、旧版はすぐに削除しません。
- 運用ルール:月次または四半期の更新日、緊急脆弱性の対応期限、利用者の問い合わせ先、Vagrant廃止条件を文書化します。
Vagrantのシステム開発にかかる費用相場と内訳
Vagrant本体はオープンソースです。VirtualBoxを使う最小構成なら、ライセンス費用0円から始められます。
boxを公開・共有する公式レジストリにも、標準の無料ティアがあります。ただし、無料で始められても、案件全体が無料になるとは限りません。
案件全体では、設計、box作成、provisioningに費用がかかります。さらに、CIや検証サーバー、脆弱性対応の費用も必要です。
文書や保守にも費用がかかります。また、PCや有償providerを使う場合は、その分も加わります。
以下の金額は、業務システムの開発基盤・環境自動化案件をもとにした2025〜2026年向けの概算です。Vagrant専用の公的な料金統計ではない点に注意してください。
▶ 詳細はこちら:Vagrantのシステム開発の見積相場や費用/コスト/値段について
小規模導入の費用目安(30万〜100万円)
1〜5人程度向けに、1〜2台のVMを用意する導入が対象です。作るものは、Vagrantfile、Shell provisioning、基本手順書です。初期費用は30万〜100万円、期間は2〜4週間が目安です。
既存boxを使い、対応OSやproviderを一つに絞るほど、費用を小さくできます。一方で、レガシーOSや複雑なネットワークを含めると、同じ人数でも工数が増えます。個別PC対応やテストデータのマスキングも、工数を押し上げる要因になります。
見積書は、「Vagrant導入一式」とひとくくりにせず、VM数やprovisioner数で分けて確認します。対応環境と手順書の範囲も、別々の項目として見ます。
部門導入の費用目安(100万〜400万円)
5〜20人向けに、Web・DB・バッチの複数VMを整える場合が対象です。Ansibleを使い、GitやCIと連携させる構成とし、box更新方針と権限管理も含みます。
初期費用は100万〜400万円、期間は1〜3か月が目安です。主な工数は、手作業の手順を読み解いて自動化することです。さらに、OSやミドルウェアを固定し、他の担当者も再構築できるかを検証します。
社内レジストリや検証サーバーに加えて、ログ監視と脆弱性スキャンも入ると、設計・移行・運用整備の費用が、ソフトウェア費用を上回る場合があります。
全社・大規模導入の費用目安(400万〜1,200万円以上)
大規模導入では、対象範囲と利用環境の組み合わせを見積もります。
- 規模と費用:20人以上なら初期費用400万〜1,200万円、期間3〜6か月が目安です。
- 対応範囲:複数provider、社内レジストリ、SSOや権限、監査ログ、移行、運用設計を含みます。
- 複数環境:CPUアーキテクチャやprovider別にboxを作り、各組み合わせをテストします。
- 上振れ要因:PC更新、有償provider、クラウド検証VM、診断、個人情報のマスキングで費用が上がります。
保守費は、初期費用の15〜20%を基準に試算できます。目安として、小規模は年4.5万〜20万円、部門導入は年15万〜80万円、大規模は年60万〜240万円程度です。
ただし、サポート時間や脆弱性対応の範囲は、明細化して確認する必要があります。
Vagrantのシステム開発会社・ベンダーの選び方
Vagrant対応を掲げる会社は多くありません。製品名の掲載だけでなく、仮想化や構成管理、CI/CDを扱えるかを確認します。さらに、業務システムの開発・保守を任せられるかも見ます。
Vagrantfileに加えて、boxのライフサイクルやOSの脆弱性を説明できる会社が適しています。テストデータ、開発PCの差、引き継ぎについても説明できるかを確かめます。
見積もりを比べるときは、初期構築費と運用費を分けて見ます。あわせて、納品後に誰が何を担当するかも明確にしておきます。
Vagrantfileと更新履歴による実績の確認
公開事例の数より、中身を示せるかが大切です。匿名化したVagrantfileやbox構成、provisioningテストを見せられるか、CI結果や障害の切り分け手順も確認します。
Vagrantの事例を公開できない場合は、同様のVM自動構築や開発環境の標準化を、どこまで担当したかを尋ねます。
boxの更新担当がいない状態や、担当者の退職後に変更できない状態を避けるため、ソースコードや設計書、操作手順、変更履歴を納品対象にします。
対応範囲と見積の前提の比較
比較表には、人数やVM数、OSやCPUを並べます。providerやbox数、アプリ・DB・バッチの構成も入れます。
CIや社内レジストリの扱いも、同じ表で比べます。診断やマスキングの範囲、文書や教育、月次サポート時間も記載します。
障害の受付時間や、脆弱性の報告期限、box再ビルドの日数も確認します。再委託の有無や、契約終了時のソースコード・データの返却と消去も見ておきます。さらに、「対応可能です」という回答を、納品物と検収条件に落とし込みます。
技術面談による保守体制の確認
担当予定者には、box起動や共有フォルダ遅延への対応を尋ねます。さらに、ホストOS更新後のprovider不具合や、DB初期化の繰り返し失敗への対応も質問します。
- 原因の切り分け:ログ、provider、box、provisioner、ホスト側の仮想化機能を順に確認する説明があるかを見ます。
- 相談体制:設計・運用の技術者の参加と、引き継ぎ後の問い合わせ窓口を確認します。
▶ 詳細はこちら:Vagrantのシステム開発でおすすめの開発会社/ベンダー6選と選び方
▶ 詳細はこちら:Vagrantのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
▶ 詳細はこちら:Vagrantのシステム開発の発注/外注/依頼/委託方法について
Vagrant導入後のセキュリティと運用の注意点
boxやprovisioningにはソフトウェアが集まるため、出所と更新を管理しないと、サプライチェーンのリスクが高まります。
公開boxは無条件に信頼しないことが前提です。そのうえで、公開元やchecksum、版を確認し、providerやOSのサポート期限も見ておきます。
業務データをローカルVMへ持ち込む場合は、リスクを優先して判断します。特に、個人情報や認証情報の扱いに注意します。また、端末紛失、共有フォルダ、ログ出力のリスクも見ます。
box・プラグイン・OSの台帳管理
box、プラグイン、OSは台帳に記録し、版の固定と更新の手順を決めておきます。
- 台帳の基本項目:box名と版、取得元、checksum、provider、アーキテクチャを記録します。
- 関連情報:OS、ミドルウェア、provisioner、プラグインを記載します。更新日、脆弱性状況、利用プロジェクトも残します。
- 版の固定:最新版を自動で取り込むと、意図しない変更を招く可能性があります。
- 更新手順:更新用ブランチで脆弱性スキャンと回帰テストを行い、確認後に展開します。
公式のbox形式では、providerを示すmetadataの確認が欠かせません。また、ファイルの中身と対応providerも検査します(出典:Vagrant公式Box Formatドキュメント、2026年8月確認)。
秘密情報と個人情報を開発環境に持ち込まない設計
認証情報は、注入する方法と、保存後に残る場所を分けて管理します。
- 認証情報:パスワード、APIキー、SSH秘密鍵、接続文字列を設定ファイルやboxへ埋め込まず、実行時に注入します。
- 残存先:共有設定、ログ、スナップショット、バックアップの保存場所と削除期限を決めます。
実データが必要な場合でも、本番データをそのまま複製せず、匿名化、マスキング、ダミーデータ化を行います。
個人情報保護委員会は、テストデータで個人データを使う範囲を必要最小限にし、置換などの対策を検討する考え方を示しています(出典:個人情報保護委員会FAQ、2026年8月確認)。
更新・障害・終了の責任分界
更新、障害、利用終了に必要な管理項目は、運用を始める時点で決めておきます。
- 更新責任:box・OSの更新担当、脆弱性評価の期限、provider新版の検証担当を決めます。
- 障害記録:Vagrantfile変更、checksum、provider・ゲストOS・アプリのログと再現手順を残します。
- 利用終了:OSSと周辺コンポーネントをSBOMや台帳にまとめ、利用停止や別方式への移行条件も定めます。
OSSの利用では、ポリシーやSBOM、サプライチェーン、人材育成が課題になるとの調査結果があります。そこで、担当者教育と引き継ぎを計画します(出典:IPA「OSS利用状況に関する調査」、2025年度)。
Vagrantのシステム開発に関するよくある質問
導入前によくある質問を、最後にまとめます。Vagrantは、PCやOSの条件によって挙動が変わるため、対象端末と業務システムでの検証が前提になります。
Apple SiliconのMacでもVagrantは使えますか?
使える構成はありますが、Vagrant本体、provider、boxが同じCPUアーキテクチャに対応するかを確認します。
公式配布ページにはARM64版もありますが、既存のx86_64向けboxが、そのまま動くとは限りません。
ARM64版boxや対応providerを選ぶか、CIや検証用の別ホストで同じテストを行います。いずれの場合も、対象端末を含めて互換性を確認します。
WindowsではHyper-VとVirtualBoxを併用できますか?
環境によっては競合するため、併用を前提にせず、社内の標準providerを一つ決める方法があります。
WindowsでHyper-Vを有効にした状態でVirtualBoxを組み合わせると、問題が起きる場合があると、公式情報でも説明されています(出典:Vagrant公式インストールドキュメント、2026年8月確認)。
Hyper-VかVirtualBoxかを決め、provider別のboxを用意するかも決めます。そのうえで、対象PCすべてで起動とネットワークを確認します。
共有フォルダが遅い場合はどうすればよいですか?
共有範囲と保存先を見直すと、速度が改善することがあります。
- 共有方式:ソース全体の常時マウントを見直し、providerに合う方式を選びます。
- 保存先:DBデータや大量の依存ファイルは共有せず、ゲスト側ディスクを使う方法があります。
synced folderの挙動は、ホスト、ゲスト、方式によって異なります。そのため、性能に加えて、ファイル権限とテスト結果も確認します(出典:Vagrant公式Synced Foldersドキュメント、2026年8月確認)。
Vagrantを使わない方がよいケースはありますか?
開発環境がコンテナで足りる場合や、対象PCにVMを動かすメモリ・権限がない場合は、別方式を優先します。
本番クラウドの構築や監視、高可用性が主目的なら、別方式を優先します。既存のVagrantfileやboxの更新担当がいない場合は、導入前に担当者を確保します。
再現性や運用コスト、担当者のスキルを比べます。起動時間やセキュリティも比べ、より単純な方式で要件を満たせるなら、そちらを選びます。
まとめ:環境の再現性を軸にしたVagrantのシステム開発
Vagrantは、開発・検証用VMを再現する仕組みです。業務システム本体を動かすものとは別に、Vagrantfile、box、provider、provisioner、ネットワーク、共有フォルダを組み合わせて使います。
開発PCの標準化、複数VMの結合テスト、障害再現、短期検証に強みがあります。Vagrantは本番クラウドを担うものとは別に位置づけ、Docker、Terraform、Packerとも役割を分けます。
小さな検証と費用・運用責任の明確化
導入を判断する際は、費用の範囲、事前検証、導入後の管理を順に確認します。
- 費用範囲:OSSライセンス料のほか、設計や box、provider、PCを含めます。CIやセキュリティ、保守の費用も見込みます。
- 初期費用:小規模30万〜100万円、部門導入100万〜400万円、全社・大規模400万〜1,200万円以上です。
- PoC:代表システムと利用者で起動時間、再現性、共有フォルダ、CPU・メモリ、データ、更新手順を確認します。
- 運用管理:boxの出所・checksum・版や秘密情報、脆弱性を管理します。SBOMや担当者、終了条件も含みます。
外部委託での納品後の保守範囲
経験年数のほか、技術面、引き継ぎ、契約後の責任分界を確認します。
- 技術と成果物:Vagrantfile、box更新ログ、CI、脆弱性対応、障害再現を確認します。
- 引き継ぎ:手順書、教育、契約終了時の引き継ぎも確認します。
- 責任分界:更新・承認者、障害受付時間、データ消去時期を定めます。
Vagrantの開発は、環境を一度作って終わる案件ではなく、同じ環境を安全に作り続けるための基盤づくりとして計画します。
▼関連記事一覧
・Vagrantのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
・Vagrantのシステム開発でおすすめの開発会社/ベンダー6選と選び方
・Vagrantのシステム開発の見積相場や費用/コスト/値段について
・Vagrantのシステム開発の発注/外注/依頼/委託方法について
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。