
DevOpsを支える機能は、役割の異なる4つの要素で構成されます。
- ソース管理とCI/CD:変更の記録と、テスト・デプロイの自動化
- IaCとコンテナ基盤:実行環境のコード化による再現性と、移行のしやすさ
- 監視・可観測性:システムの状態把握と、異常の兆候の早期検知
- セキュリティ自動化:開発の流れへの検査の組み込みと、安全性の維持
これらがどう連携し、どんな役割を果たすかを理解しておくことが、ツール選定や体制づくりの前提になります。本記事は、DevOpsに強い開発が備えるべき必要機能・標準機能を、発注企業の視点から役割の単位で詳しく解説します。
ここで言う「機能」は、DevOpsという開発・運用のアプローチが提供する「役割」や「カバー範囲」のことで、特定の製品のメニュー項目ではありません。たとえばCI/CDは、単なる自動化ツールではなく、品質を担保しながら変更を素早く届ける役割を担います。DevOps全体の設計思想を体系的に把握したい方は、あわせてDevOps強いの完全ガイドもご覧ください。
▼全体ガイドの記事
・DevOps強いの完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
ソース管理とCI/CDパイプラインの機能
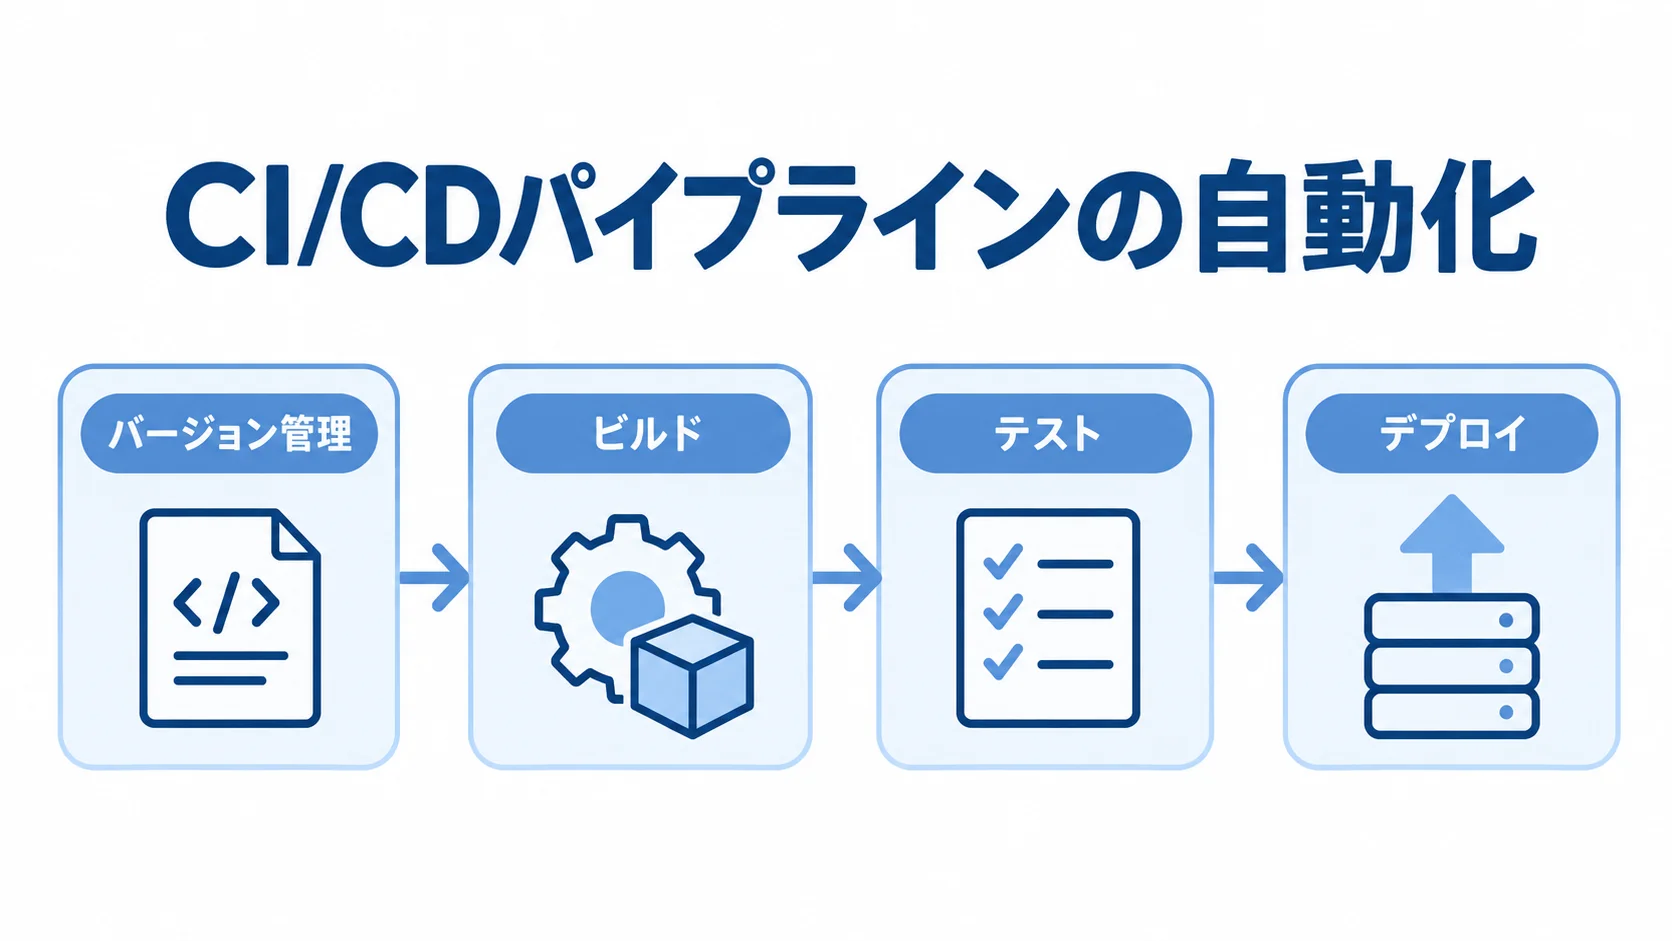
DevOpsの土台となるのが、ソースコードのバージョン管理と、それを起点に動くCI/CD(継続的インテグレーション/継続的デリバリー)パイプラインの機能です。
すべての変更をコードとして記録し、その変更を合図に、ビルド・テスト・デプロイが自動で流れます。この一連の仕組みが、DevOpsの中核を成します。
ここが整っていなければ、ほかのツールを導入してもDevOpsは機能しません。だからこそ、最初に押さえるべき、もっとも基本的な機能群です。
バージョン管理とブランチ運用の機能
バージョン管理は、ソースコードの変更履歴をすべて記録し、誰がいつ何を変えたかを追跡できるようにする機能です。Gitに代表されるバージョン管理システムは、複数の開発者が並行して作業するための「ブランチ」という機能を提供します。
本流のコードに影響を与えずに新機能を開発し、レビューを経てから統合する、という安全な開発の流れを支えるのがブランチ運用です。問題が起きたときに過去の状態へ戻せる「巻き戻し」の安心感も、この機能がもたらす大きな価値です。
DevOpsの観点では、バージョン管理は保管庫ではなく自動化の起点です。コードをマージする行為が、そのままテストやデプロイの引き金になるため、どのブランチをどう使い、いつ本番に反映するかを最初に設計することが、パイプライン全体の安定性を左右します。チームの規模やリリース頻度に合った運用ルールを決めることが、ソース管理機能を活かす前提条件になります。
自動ビルド・テスト・デプロイのパイプライン機能
CI/CDパイプラインは、コードの変更を受けて、ビルド(実行可能な形への変換)、テスト(品質の自動検証)、デプロイ(本番への反映)を一連の流れとして自動実行する機能です。GitHub ActionsのようなCI/CDサービスを使えば、プルリクエストのマージを合図に、定義した手順が順番に自動で走ります。
各段階で問題が見つかればパイプラインが止まり、不具合を含んだコードが本番へ流れるのを防ぎます。手作業を排して品質を担保しながら変更を届けるのが、パイプライン機能の役割です。一次データによれば、パイプライン・コード管理・セキュリティスキャンを含むDevOps系SaaSの利用料は月数万円程度とされており、得られる開発スピードと品質の向上を考えれば、投資対効果の高い基盤投資だと言えます。
パイプラインは、CI(継続的インテグレーション)とCD(継続的デリバリー)の二段階で考えると理解しやすくなります。CIは「変更を頻繁に統合し、その都度自動テストで品質を確かめる」工程で、CDは「テストを通過したものを自動的にリリース可能な状態にする」工程です。パイプライン機能は、DevOpsの「速さ」と「安全さ」を両立させる心臓部です。
IaCとコンテナ実行基盤の機能
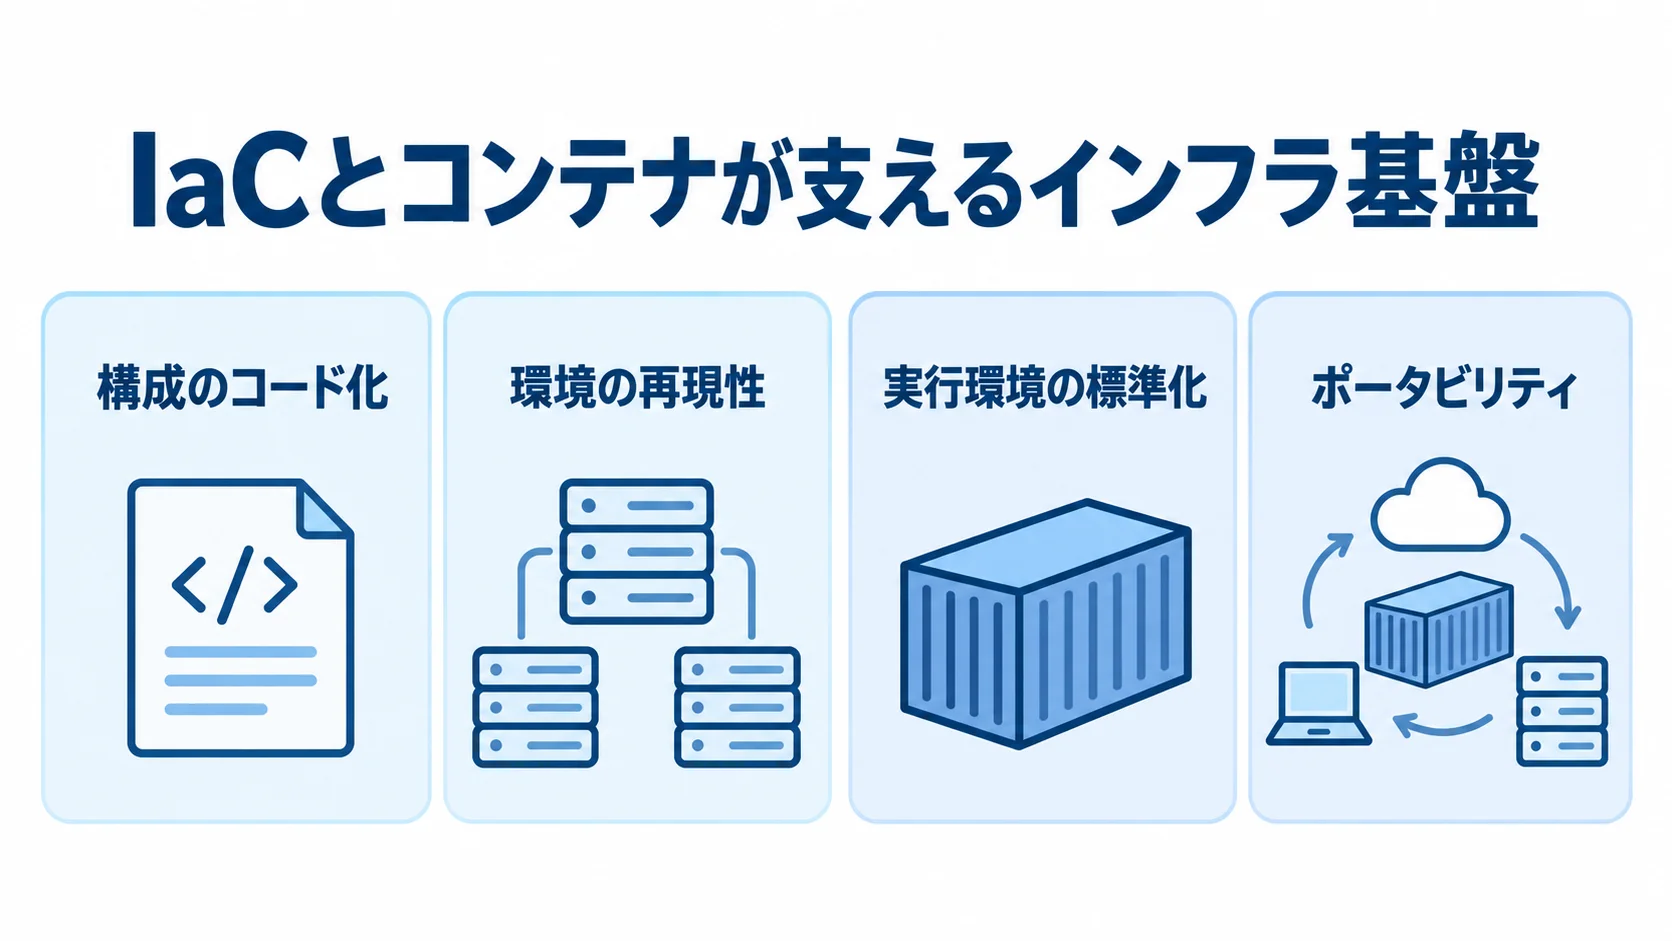
アプリケーションを動かす「土台」を自動で用意する機能が、Infrastructure as Code(IaC)とコンテナ実行基盤です。
これらは、インフラ構築の手作業をなくし、環境の再現性と可搬性を担保します。CI/CDがアプリケーションの変更を扱うのに対し、IaCとコンテナは、その変更が動く「環境」そのものを扱います。DevOpsを開発工程だけでなくインフラ運用まで広げるうえで、欠かせない機能群です。
インフラをコード化するIaCの機能
IaCは、サーバーやネットワーク、データベースの構成を、手作業の設定ではなくコードとして記述し、そのコードを実行して環境を自動で構築する機能です。これにより、開発・ステージング・本番の各環境を、同じコードから寸分違わず生成できます。「開発環境では動いたのに本番では動かない」という環境差異に起因するトラブルを、根本からなくせる点が最大の価値です。
構成がコードとして残るため、バージョン管理や変更履歴の追跡も可能になります。また、IaCは属人化の解消という面でも大きな意味を持ちます。従来、インフラの設定は特定のベテランエンジニアの経験と勘に依存しがちで、その人がいないと環境を再現できない事態が起きていました。
IaCで構成をコード化すれば、その知識がチーム全体に共有され、誰でも同じ環境を再構築できます。一次データでは、クラウド開発の費用の約8割が人件費とされており、環境構築の自動化によるエンジニア工数の削減は、コスト面でも直接的な効果を持ちます。IaCは、インフラ運用を「個人技」から「チームの標準作業」へ変える機能です。
コンテナによる実行環境の標準化機能
コンテナは、アプリケーションと、その実行に必要なライブラリや設定を一つの単位にまとめる機能です。これにより、開発者のPCでも、テスト環境でも、本番のクラウドでも、まったく同じ条件でアプリケーションが動く「ポータビリティ」が得られます。コンテナ実行基盤としては、ECS Fargateのようなマネージドサービスを使えば、サーバーそのものの管理を意識せずにコンテナを動かせます。
必要な分だけコンテナを増減できるため、負荷に応じた柔軟なスケーリングと、リソースの無駄のない運用が実現します。コンテナのもう一つの重要な役割が、ベンダーロックインの緩和です。コンテナはクラウドをまたいで動かせる標準的な形式のため、特定のクラウド事業者の独自サービスに深く依存せずに済みます。
リサーチでも、独自サービスの使いすぎによるロックインのリスクと、コンテナによるポータビリティの担保の重要性が指摘されています。IaCで環境を再現可能にし、コンテナで実行環境を標準化する。この二つを組み合わせれば、マネージドサービスの利便性と将来の移行可能性を両立でき、インフラ基盤は堅牢かつ柔軟になります。
監視・可観測性とスケーリングの機能
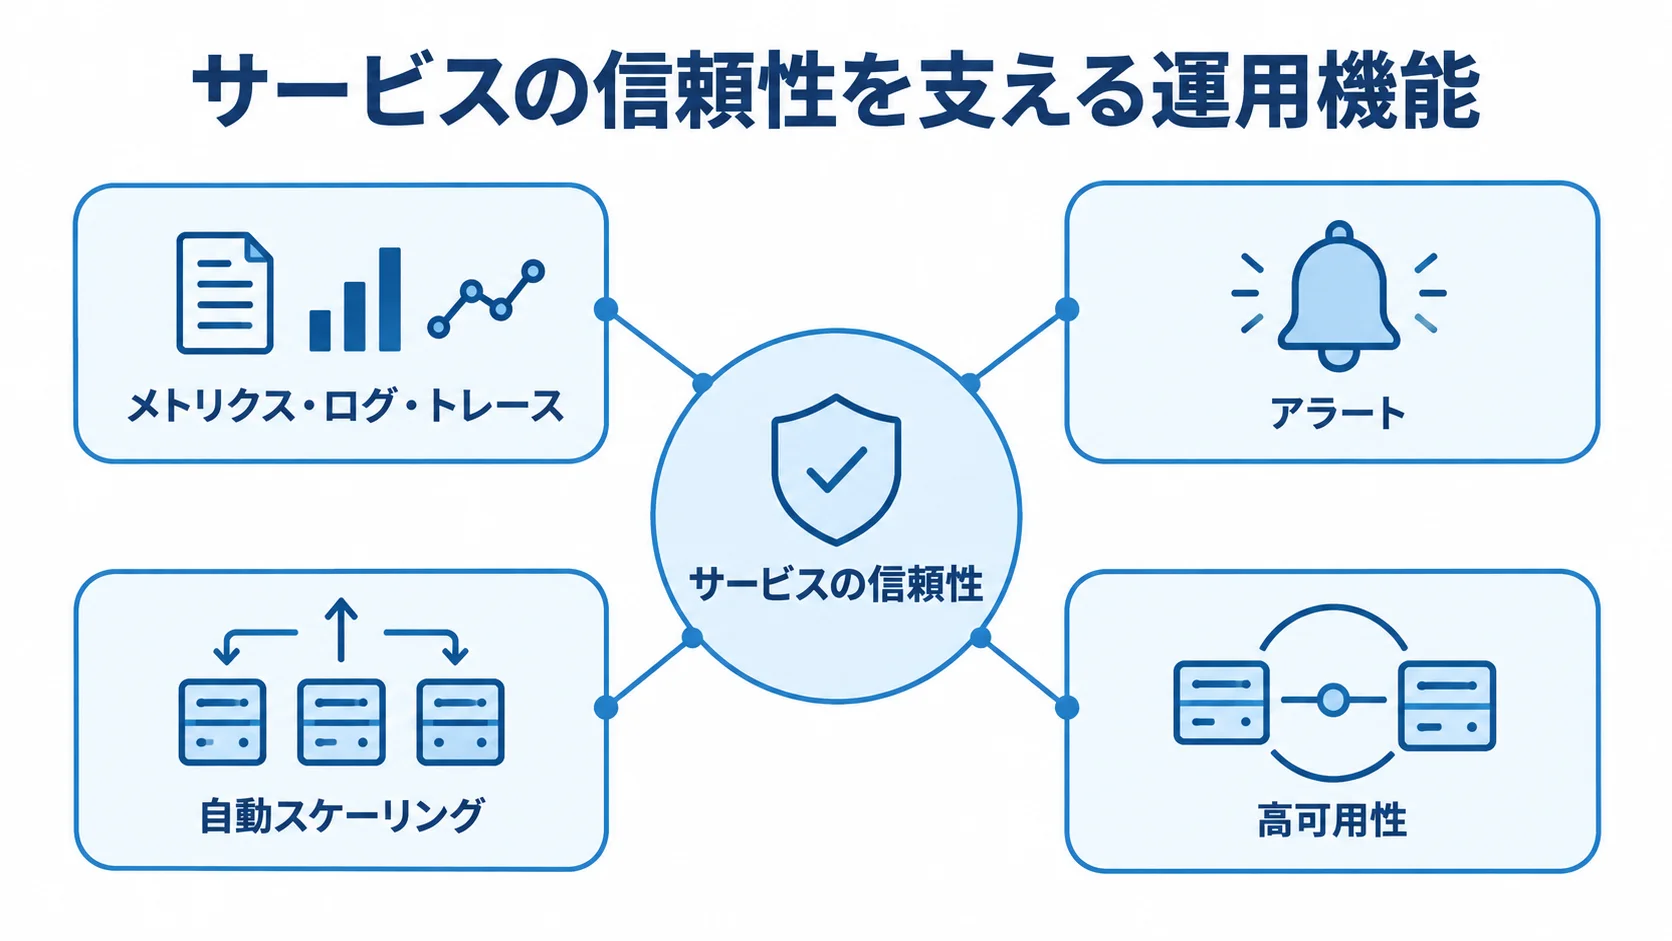
システムを安定して動かし続けるために欠かせないのが、監視と可観測性、そして負荷に応じた自動スケーリングの機能です。
DevOpsは「作って終わり」ではなく「動かし続けて改善する」取り組みです。そのため、運用フェーズを支えるこれらの機能が、重要な役割を果たします。
システムが今どんな状態にあるかをリアルタイムに把握し、問題の兆候を早期に捉え、負荷の変動に自動で対応する。この一連の仕組みが、サービスの信頼性を支えます。
メトリクス・ログ・トレースの可観測性機能
可観測性とは、システムの内部状態を外から把握できる度合いのことです。具体的には、CPU使用率やリクエスト数といった「メトリクス(数値指標)」、何が起きたかを記録する「ログ」、リクエストがシステム内をどう流れたかを追う「トレース」という三つの情報を組み合わせます。これにより、システムの状態を多角的に見える形にできます。
Datadogのような監視ツールを使えば、これらの情報を一か所に集めて確認でき、一次データではホストあたり月15〜23ドル程度の料金水準とされています。「今、何が起きているか」を数値で見える状態にすることが、迅速な障害対応の前提になります。
可観測性の機能が整っていると、障害が起きてから人が気づくのではなく、異常の兆候を捉えて先回りで対応できるようになります。あらかじめ「この指標がこの値を超えたら通知する」というアラートを設定しておけば、問題が深刻化する前に手を打ち、対応を後手から先手へ切り替えられます。この転換を支えるのが、メトリクス・ログ・トレースを統合した可観測性の機能で、運用の質を一段引き上げるものです。
自動スケーリングと高可用性の機能
自動スケーリングは、システムへの負荷に応じて、処理を担うリソースを自動で増減させる機能です。アクセスが急増したら自動でサーバーやコンテナの数を増やし、落ち着いたら減らします。そのため、繁忙期に向けてあらかじめ過剰にリソースを用意しておく必要がなくなり、コストと性能のバランスを取りやすくなります。
サーバーレス構成では、この自動スケーリングが基盤側に組み込まれているため、開発者がスケーリングを意識する場面はさらに少なくなります。負荷変動に強いシステムをつくるうえで、運用上きわめて重要な機能です。自動スケーリングと並んで重視されるのが、高可用性を確保する機能です。
高可用性を確保する機能は、次の二つで成り立ちます。
- マルチAZ:複数のデータセンター領域にシステムを分散配置し、一部の設備に障害が起きても別の領域で処理を続け、全体が止まるリスクを下げます。
- 冗長化と負荷分散:サーバーやデータベースを冗長化し、負荷分散装置を組み合わせた構成が、中規模のクラウド構築では一般的とされています。
一次データでは、この高可用性構成の費用相場は50万〜60万円程度が一つの目安とされています。自動スケーリングと高可用性の機能を組み合わせることで、止まりにくく、無駄のないシステム運用が実現します。
セキュリティ自動化とAPI連携の機能
DevOpsの成熟とともに重要性が増しているのが、セキュリティをパイプラインに組み込む「DevSecOps」の機能と、システム間をつなぐAPI連携の機能です。
セキュリティの確認は、開発の最後にまとめて行うのではなく、開発の流れの中に自動で組み込みます。一方、API連携では、外部サービスや基幹システムとAPIでつなぎ、業務全体を自動化します。この二つが、現代のDevOps基盤の付加価値を高めています。
パイプラインに組み込むセキュリティスキャン機能
セキュリティスキャンは、コードや依存ライブラリ、コンテナイメージに潜む脆弱性を自動的に検出する機能です。DevSecOpsの考え方では、このスキャンをCI/CDパイプラインに組み込み、コードがマージされるたびに自動でセキュリティチェックが走るようにします。問題が見つかればパイプラインが止まり、脆弱性を含んだコードが本番へ流れるのを防ぎます。
セキュリティ自動化の価値は、人手によるチェックの限界を補える点にあります。手動のセキュリティレビューは、専門知識を要するうえに見落としも起きやすく、リリースの頻度が上がるほど追いつかなくなります。一方で、自動スキャンであれば、すべての変更に対して漏れなく一定の基準でチェックでき、検出の品質も安定します。
セキュリティを開発の後工程に追いやらず、最初から開発の流れの中に織り込みます。この機能が、安全なソフトウェアを継続的に届けることを支えます。スキャンをパイプラインに組み込む場合の費用は、次の二つの面から捉えられます。
- 利用料:パイプライン・コード管理・セキュリティスキャンを含むDevOps系SaaSは、一次データで月数万円程度とされています。
- 事故との比較:セキュリティ事故が起きた場合の損害と比べれば、極めて費用対効果の高い投資です。
セキュリティ自動化は、速さと安全さを両立させるDevOpsに不可欠な機能だと言えます。
API GatewayとサービスをつなぐAPI連携機能
API連携は、システムと外部サービス、あるいはシステム内のサービス同士を、APIという標準的なインターフェースでつなぐ機能です。API Gatewayは、外部からのリクエストを受け付け、適切な処理へ振り分ける入り口の役割を果たします。Lambdaのようなサーバーレス関数とAPI Gatewayを組み合わせれば、リクエストに応じて必要な処理だけを実行する、軽量で柔軟なAPI基盤を構築できます。
一次データによれば、こうしたサーバーレスAPI構成は、アクセスが少〜中程度なら月数百円から、無料枠内に収まることも多いとされています。API連携の機能が充実すると、システムは「単独で完結するもの」から「他のサービスと連携して価値を生むもの」へと広がります。外部のSaaSと連携して業務を自動化したり、社内の複数システムをAPIでつないでデータを一か所に集めたりと、応用範囲は多彩です。
riplaは、フルスクラッチ受託と運用の伴走という立場から、CI/CDからIaC、監視、セキュリティ自動化、API連携までを一気通貫で設計し、自社業務に最適化したDevOps基盤づくりを支援しています。これらの機能を「自社にどう組み合わせるか」こそが、DevOpsを成果につなげる鍵になります。
まとめ
DevOpsに強い開発が備えるべき機能は、ソース管理とCI/CDパイプラインという土台の上に積み重なっています。その上に、IaCとコンテナによる環境の自動化、監視・可観測性と自動スケーリングによる安定運用が重なり、セキュリティ自動化とAPI連携が付加価値を生みます。
バージョン管理がすべての自動化の起点となり、パイプラインが品質を担保しながら変更を届けます。IaCとコンテナは環境の再現性と可搬性を支え、可観測性は運用を先手に変えます。さらに、自動スケーリングと高可用性は止まりにくいシステムをつくり、セキュリティスキャンは安全さを開発の流れに織り込み、API連携はシステムの価値を広げます。
これらの機能は、すべてを一度に揃える必要はありません。そのため、自社の課題に照らし、もっとも効果の見えやすいCI/CDから着手し、段階的にIaC、監視、セキュリティへと広げていくのが現実的な進め方です。大切なのは、個々のツールの機能を網羅することではなく、それらを「自社の業務にどう組み合わせ、どう連携させるか」という設計の視点です。
riplaはフルスクラッチ受託と国内開発、クラウド構築・運用の伴走を組み合わせ、必要な機能を過不足なく組み立てるDevOps基盤づくりを支援しています。全体像の確認には、あらためて完全ガイドをご活用ください。
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。