
結論からいうと、EUのAIサイバーセキュリティ計画は、モデル評価、安全なテスト環境、脆弱性対応を強化し、AI時代の攻撃に備えるロードマップです。
以下では、計画の3つの柱、AIが変えるリスク、既存制度との関係、企業の準備を整理します。
AIシステム開発の種類・工程・費用・会社選定までの全体像については、無料ホワイトペーパー「AIシステム開発の完全ガイドブック」で詳しく解説しています。
EUアクションプランの3つの柱
欧州委員会の公式説明では、計画は3つの目的を掲げています。対象はモデル提供者に限らず、重要インフラの運営者や公共機関などにも及びます。
- 先端AIの安全な利用:市場投入前評価、第三者評価、安全なアクセスを整える
- EUの防御力強化:AI攻撃への備え、脆弱性管理、パッチ適用、重要オープンソースの保護を進める
- 防御向けAI能力の拡大:企業や研究機関などがAI防御製品を開発し、実運用へ展開できる環境をつくる
計画はモデルの安全性だけでなく、評価力、安全なテスト環境、脆弱性の修正運用、人材、計算資源も一つのサイクルとして扱います。
AIが変えるサイバーリスクは「速さ」と「規模」
先端AIは、脆弱性の特定や攻撃の自動化を通じて、サイバー作戦を高速化・大規模化する可能性があります。
攻撃者が調査から悪用までに必要な時間や専門知識を減らすと、従来の月次パッチや属人的な調査では追いつきにくくなります。
文書は、データやモデルのポイズニング、敵対的攻撃、プロンプトインジェクションもAI固有のリスクとして挙げています。
SOCや開発工程でAIを使う場合、誤検知だけでなく、入力データの改ざんや危険な指示への誘導も評価が必要です。
AIの出力を実行権限につなぐ場合は、その操作がもたらす影響も確認します。
企業が先に棚卸しするAIサイバー接点
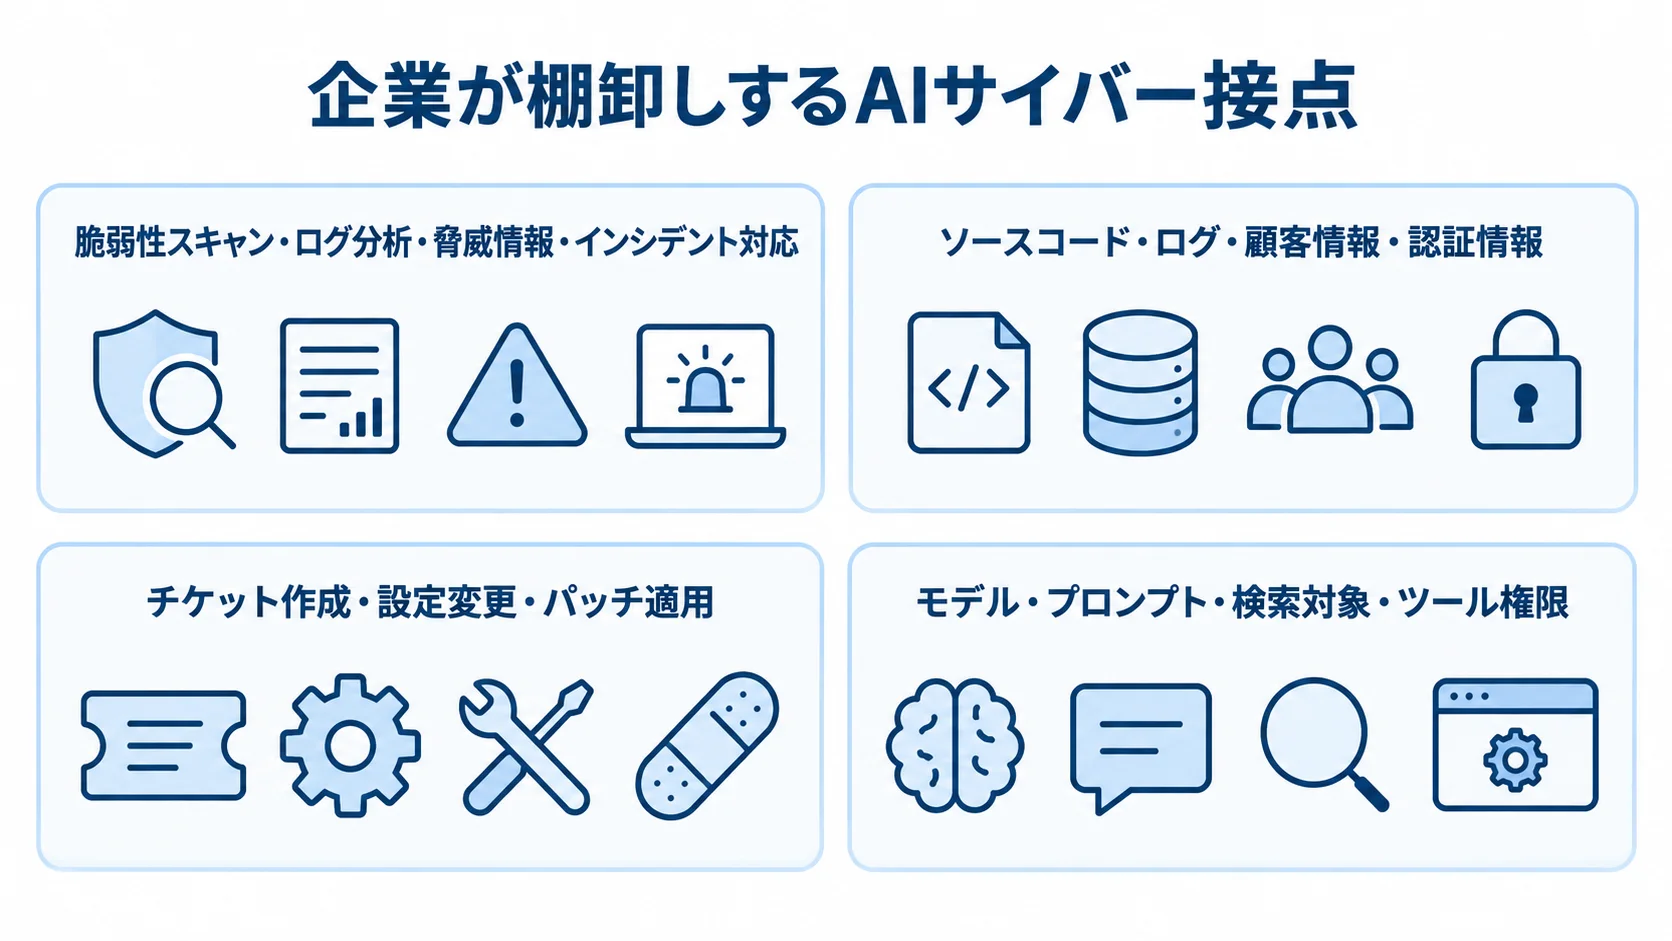
企業がAI利用のリスクを把握するには、次の接点を棚卸しします。
- 脆弱性スキャン、ログ分析、脅威情報、インシデント対応でのAI利用
- 入力に含まれるソースコード、ログ、顧客情報、認証情報
- チケット作成、設定変更、パッチ適用など外部操作への接続
- モデル、プロンプト、検索対象、ツール権限の承認者と記録方法
AIエージェントでは、会話の品質に加えて権限と監査証跡を設計します。
社内の導入状況の把握には、シャドーAIエージェント対策や、運用時の可観測性を扱うAgentOpsの観点も役立ちます。
評価能力と安全なテスト環境を整える
第1の柱では、AIモデルの市場投入前評価を欧州で強化します。サイバーセキュリティを含むモデル評価能力を2027年に支援する方針です。
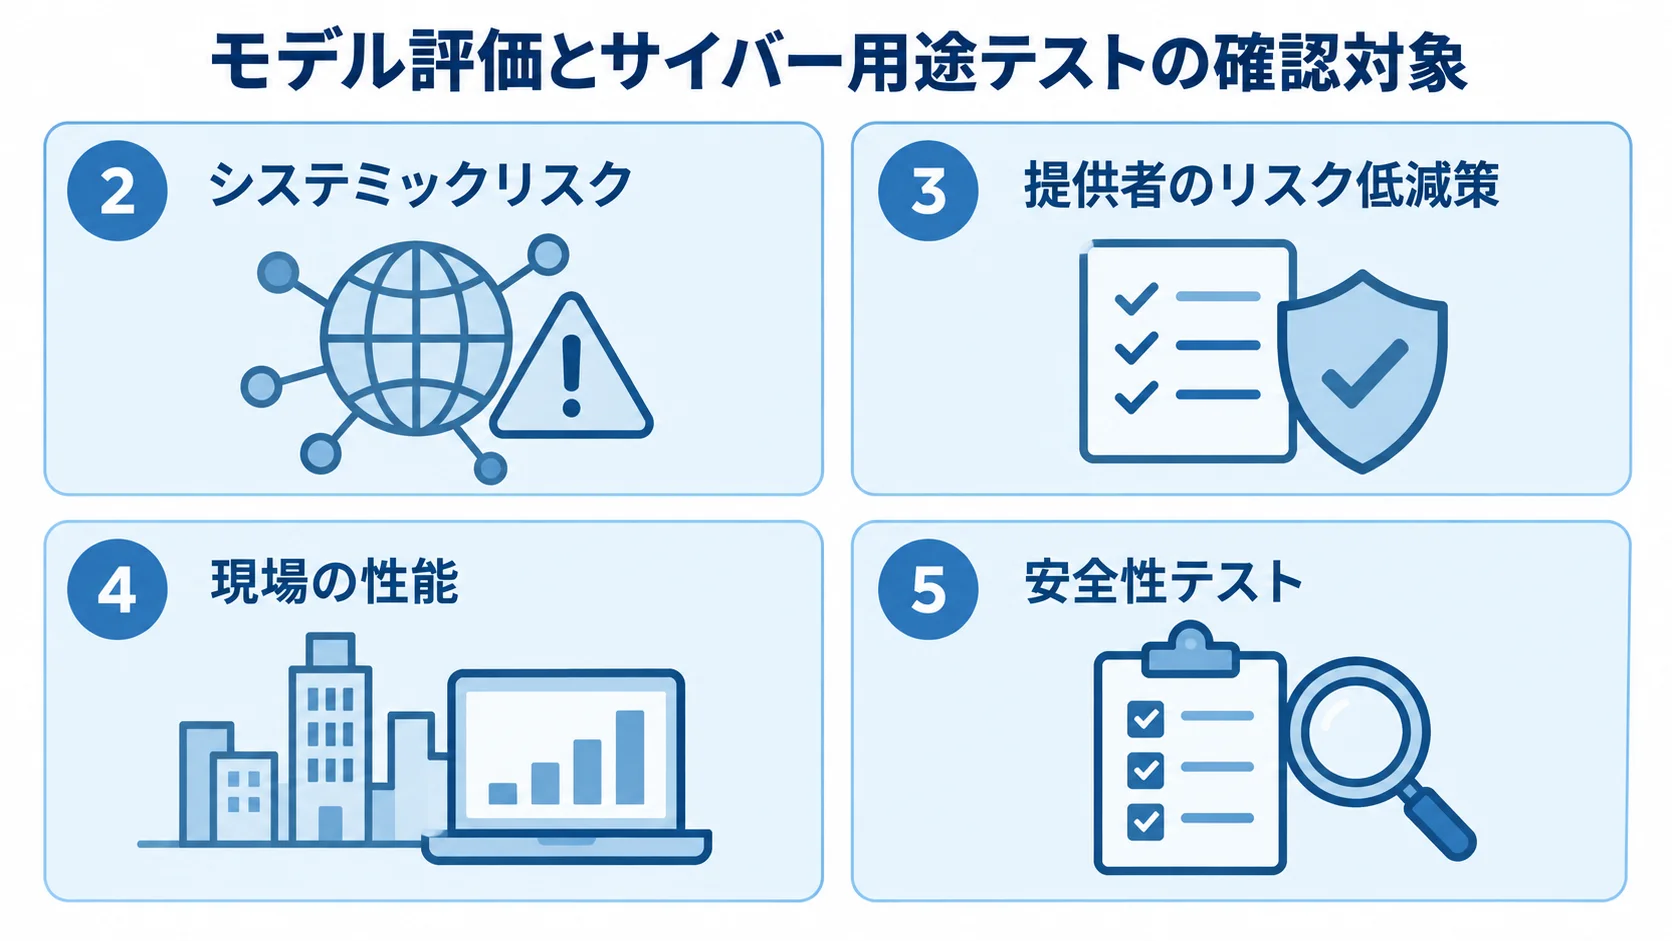
第三者評価者の基準や資格要件を整理し、モデルの能力と提供者のリスク低減策を独立に確認できる環境を育てます。
欧州委員会とENISAは、先端AIのサイバー利用に関する構造化アクセスの指針を2026年第4四半期に策定する計画です。
ENISAと共同研究センター(JRC)は、同時期に安全なテストプラットフォームを開発する計画です。
重要インフラを直接危険にさらさず、サイバーレンジなどの制御環境で脆弱性スキャン、修正、インシデント対応を試す想定です。
「AI Act対応のモデル評価」と「サイバー防御のためのAIテスト」は別の活動です。
前者はモデルのシステミックリスクと低減策を確認し、後者は特定のセキュリティ業務でAIが実用に耐えるかを試します。
自社でも、法令・契約上の評価と、現場の性能・安全性テストを別の証跡として管理すると整理しやすくなります。
AI ActやNIS2との関係は「置き換え」ではなく補完
今回の文書は、AI ActやNIS2を置き換える新しい単独法ではありません。
欧州委員会は、AI Act、Cyber Resilience Act(CRA)、NIS2指令、金融分野のDORAなどを補完する計画だと明記しています。
対象にはCyber Solidarity Actも含まれます。
| 枠組み | 主な役割 | アクションプランとの接点 |
|---|---|---|
| AI Act | AIシステムや汎用AIモデルのリスク管理、サイバーセキュリティ、システミックリスクへの対応 | 市場投入前評価、第三者評価、モデル提供者のリスク低減策を支える |
| NIS2指令 | 重要・重要度の高い事業体のネットワークと情報システムに対するリスク管理 | AIを悪用した攻撃を想定し、監督、脆弱性開示、パッチ適用を強化する |
| CRA | デジタル要素を持つ製品のセキュリティ・バイ・デザインとライフサイクル管理 | AI時代の脆弱性管理、セキュア開発、迅速な修正を後押しする |
| DORA | 金融事業者のデジタル・オペレーショナル・レジリエンス | 金融機関がAIを含む新しいサイバーリスクを既存のリスク管理へ取り込む際の基盤になる |
NIS2の対象事業体や重要インフラの運営者は、AI導入を別プロジェクトとして孤立させないことが大切です。
既存のリスク評価、インシデント対応、サプライチェーン管理、脆弱性開示、パッチ適用にAI特有の攻撃経路と依存関係を加えます。こうした統合で、監査と運用の実効性を高めやすくなります。
日本企業がEU域内の顧客や拠点、重要なデジタル製品・サービスに関わる場合は、適用対象と責任分担を法務・セキュリティ担当で確認してください。
国内の実務資料であるAI事業者ガイドライン第1.2版とEUの制度要件を照合する方法も有効です。
企業が今始める4つの準備
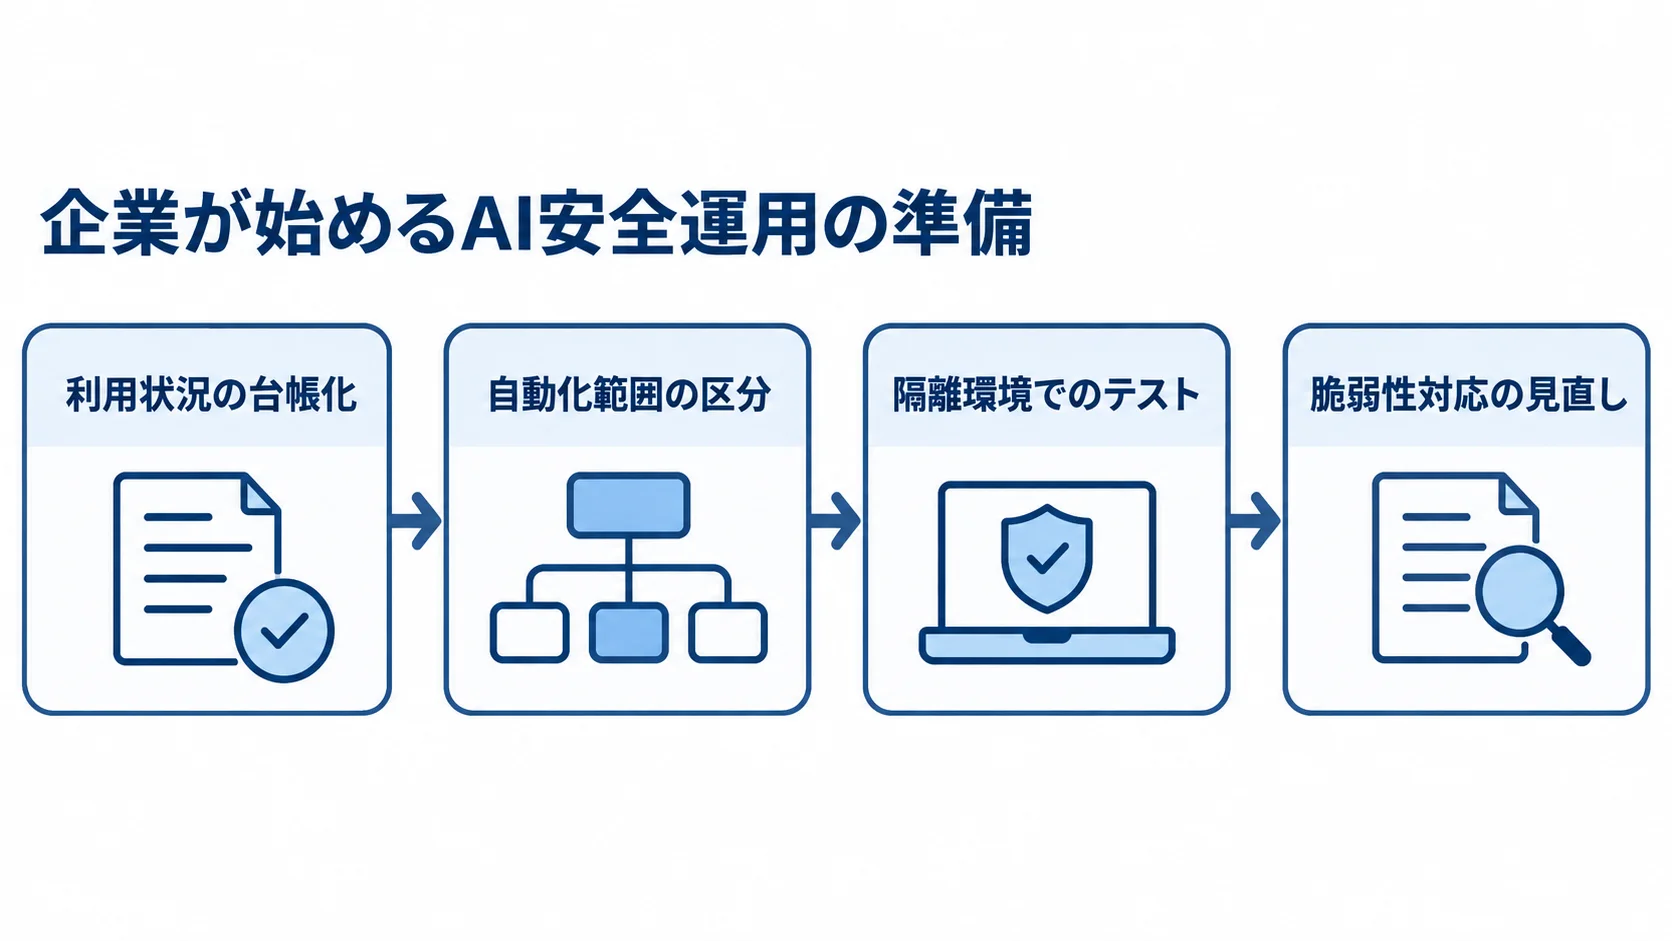
AIを安全に運用するため、企業は利用状況の把握から脆弱性対応までを順に整えます。
- 利用状況の台帳化:業務、入力データ、モデル、ツール権限、出力の承認者を記録する
- 自動化範囲の区分:検知・優先順位付けまでか、修正・設定変更までかを分ける
- 隔離環境でのテスト:実環境への接続前に誤動作、プロンプトインジェクション、データ汚染、権限逸脱を試す
- 脆弱性対応の見直し:発見、報告、修正、再テスト、パッチ展開の期限を見直す
導入判断では、モデルの精度だけでなく、停止やログ取得ができること、権限を最小化できることも確認します。
ベンダーやモデルが変わっても代替手段があるかも確認します。
EUの計画が重視するのは、攻撃者の速度に対抗できる安全な運用能力を組織として持つことです。
よくある質問(FAQ)
Q. EUのアクションプランは新しい法律ですか?
今回の文書は欧州委員会のCommunication(政策文書)で、AI ActやNIS2指令のような単独の新法ではありません。
既存のAI・サイバーセキュリティの枠組みをAI時代に機能させるため、施策と実行方針を示しています。
Q. AIによるサイバー攻撃だけを対象にしていますか?
いいえ。AIを悪用した攻撃への備えに加え、防御側がAIを安全に利用することも対象です。脆弱性検知、トリアージ、脅威情報、対応、修正のほか、評価能力、安全なテスト環境、人材育成も含みます。
Q. AI Actのモデル評価とサイバー用途のテストは同じですか?
同じではありません。AI Act対応の評価は、モデルのシステミックリスクや提供者の低減策を確認します。
サイバー用途のテストは、脆弱性スキャンやインシデント対応など、特定業務で安全かつ有効に使えるかを確認します。
Q. 日本企業は何を確認すればよいですか?
まずEU域内の顧客、拠点、重要サービス、デジタル製品との関係を整理し、適用され得る制度と責任主体を確認します。
そのうえで、AI利用台帳、データと権限、ログ、停止手順、脆弱性対応の期限を既存のセキュリティ運用へ組み込んでください。
まとめ
欧州委員会の2026年7月7日アクションプランは、AIによる攻撃の高速化と、AIを防御に使う機会を見据えた計画です。
主な論点は、市場投入前のモデル評価、欧州の評価能力、安全なサイバーテスト環境、AI支援の脆弱性対応、欧州の技術・人材基盤です。
AI Act、NIS2、CRA、DORAなどを個別に読むだけでなく、自社のAI利用台帳、権限管理、隔離テストを一つの運用サイクルとして見直します。
脆弱性対応とインシデント手順も組み込み、EUの動きを実務へつなげることが第一歩です。
参考情報:
欧州委員会「Commission presents EU Action Plan on Cybersecurity and Artificial Intelligence」
欧州委員会「EU Action Plan on Cybersecurity and Artificial Intelligence」
EUR-Lex「COM(2026) 577 final」
EUR-Lex「Regulation (EU) 2024/1689(AI Act)」
EUR-Lex「Directive (EU) 2022/2555(NIS2)」
関連記事
AI運用の統制や評価を検討する際は、次の関連記事も参考になります。
▼開発を相談する前に読みたい無料ホワイトペーパー
・AIシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。