
OpenAIは2026年8月、フロンティアモデル向けにZero Data Retention(ZDR)を継続提供すると公式Xで表明しました。対象はAPI利用です。
ZDRは、処理後に対象顧客のプロンプトや出力などを保持しないデータ制御オプションです。機密データを扱う企業は、最新のモデル利用と保持方針を分けて確認できます。
同時に、Private Safety Processingをプレビューする方針も示されました。社員が個々のやり取りを見ずに、不正利用をセッション横断で検知する仕組みです。
※本記事は2026年8月24日時点の情報です。
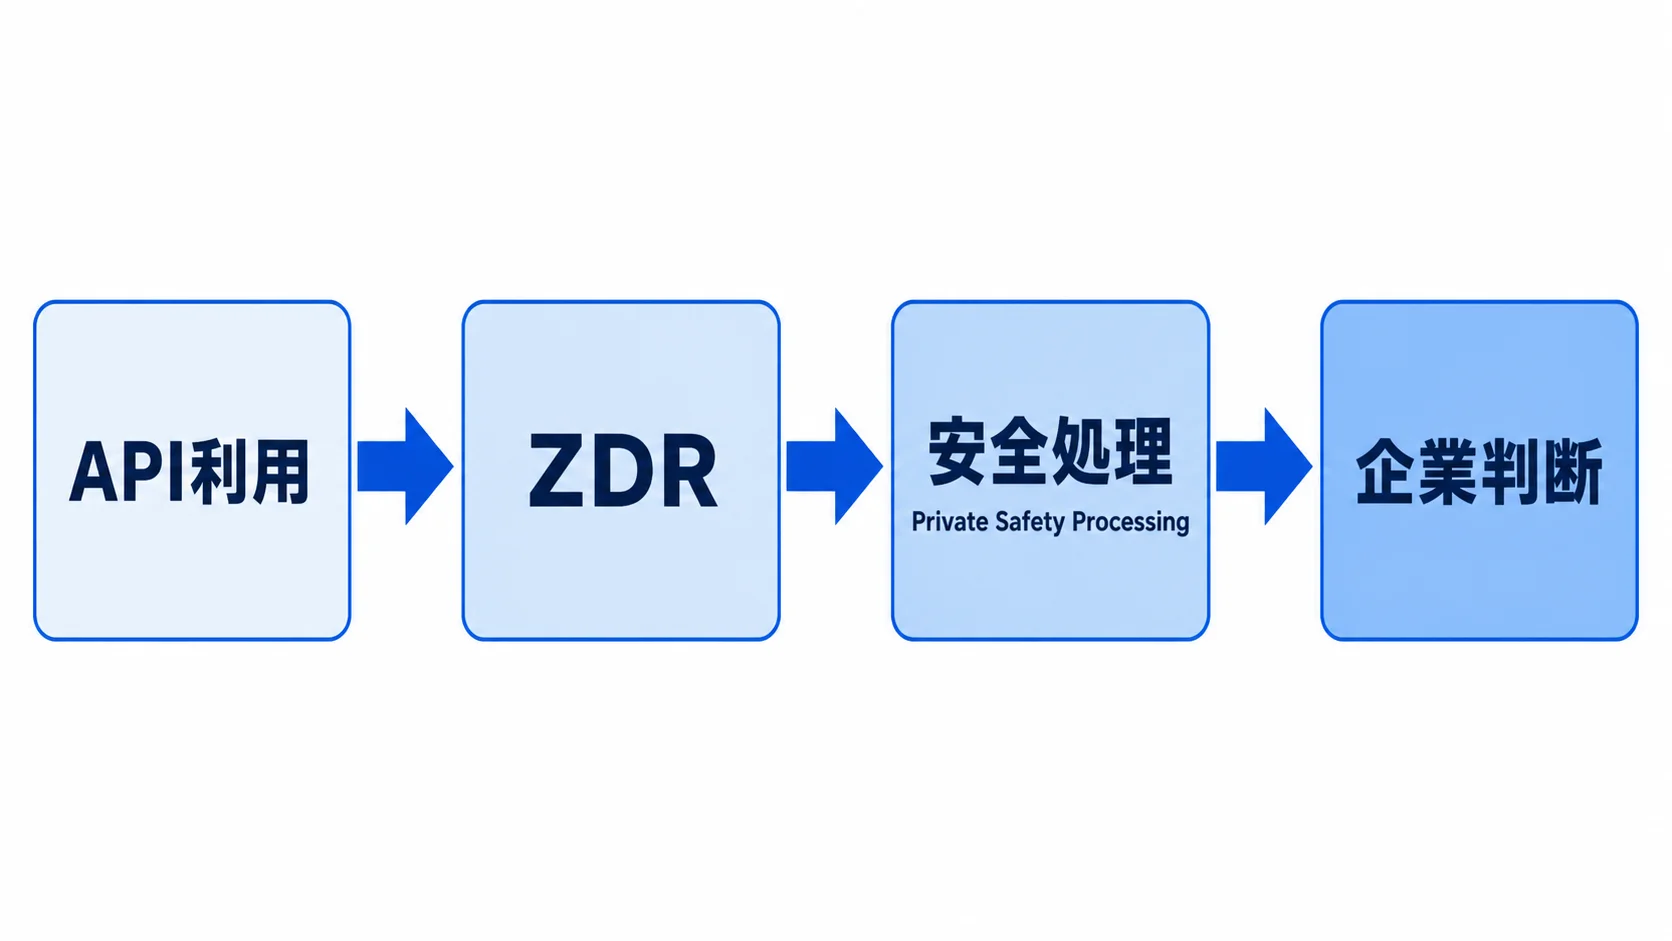
ZDRとは|APIのプロンプトと出力を保持しない選択肢
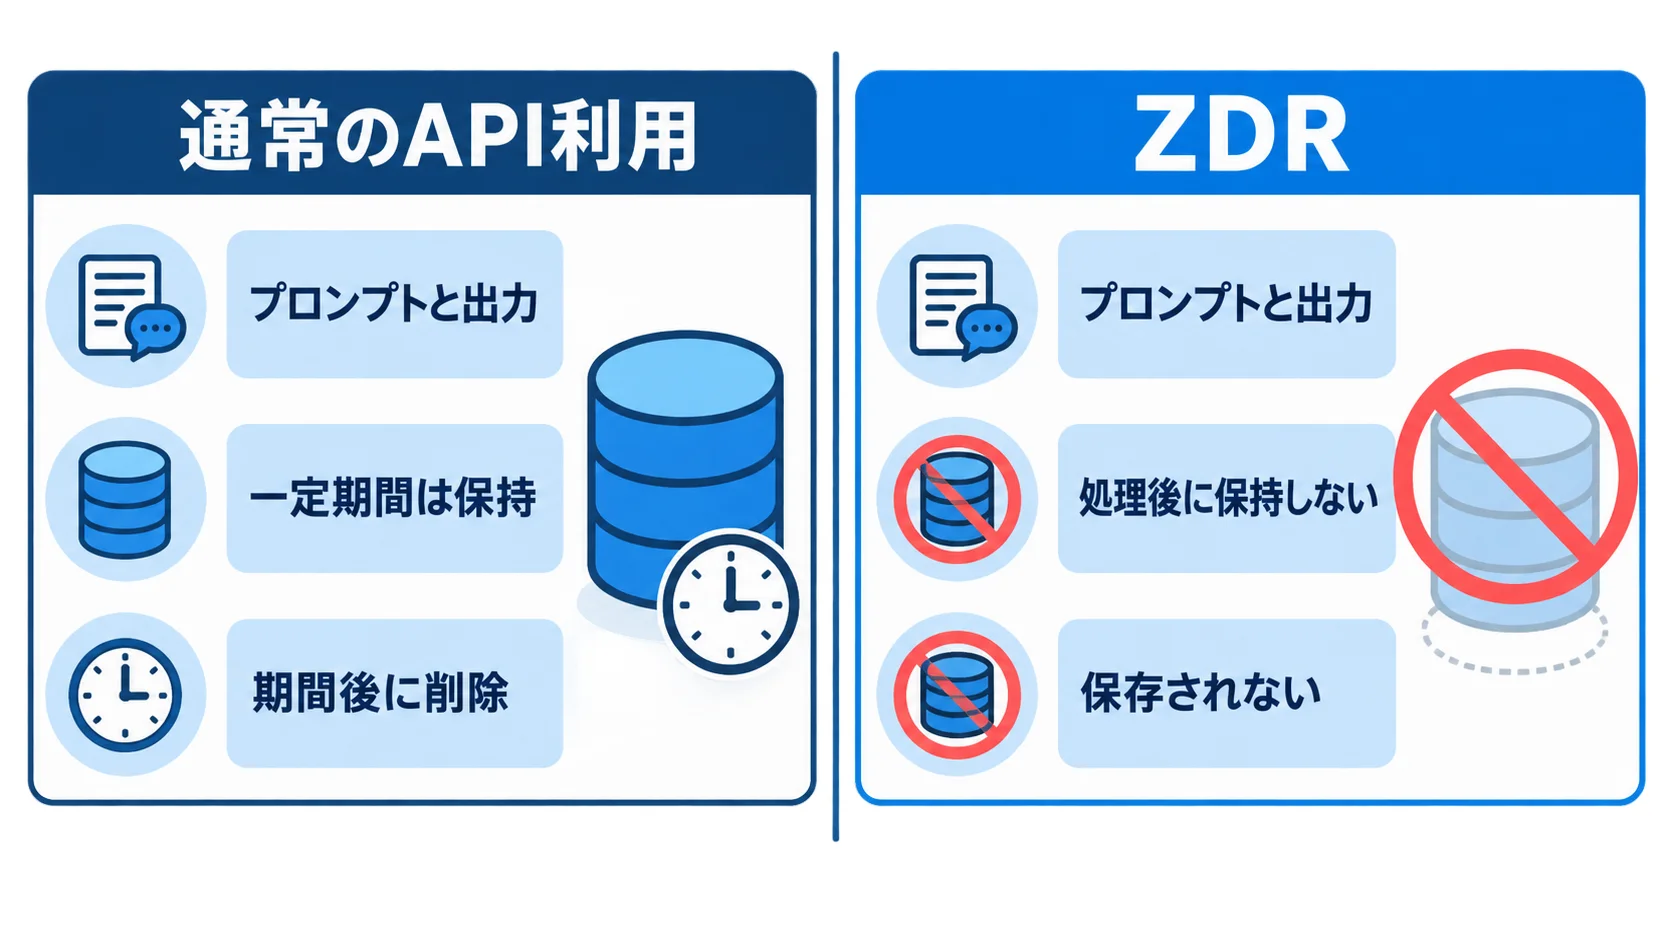
Zero Data Retentionは、対象となる顧客のプロンプト、応答、その他のコンテンツを、処理後に保持しないAPIのデータ制御オプションです。
顧客コンテンツは、OpenAI社員によるレビューの対象にもなりません。機密データをAPIへ送る企業にとって、入力と出力の扱いを契約・運用の軸にできます。
また、顧客が明示的にオプトインしない限り、エンタープライズデータはOpenAIモデルの学習に使われません。
保持されないことと、社内での入力ルールが不要になることは別です。誤送信や権限外の利用を防ぐ仕組みは、企業側で整えます。
今回の表明は、フロンティアモデルでもZDRを継続提供するという内容です。対象モデルの具体名を示すものではありません。
ZDRは、ChatGPTのブラウザ利用に自動で適用される設定ではありません。APIのデータ制御と、ChatGPTコンシューマーの利用条件を混同しないことが大切です。
ポイント
ZDRは、API処理後に対象顧客のプロンプトや出力などを保持しない選択肢です。フロンティアモデル向けにも継続提供されますが、ChatGPTのブラウザ利用とは適用範囲が異なります。
通常APIとの違い|保持ポリシーと契約条件を分けて確認
通常のAPI利用では、サービス提供や不正利用検知のため、入出力が一定期間保持される運用があります。OpenAI APIの一般的な説明では、通常は最大30日間が示されています。
法的な保持義務がない場合、通常の保持期間を過ぎたデータは削除されます。これは、今回のZDR表明とは別に確認する一般的なAPI方針です。
| 確認項目 | 通常のAPI利用 | ZDR |
|---|---|---|
| 処理後の顧客コンテンツ | 一定期間の保持があり得る | 保持しない |
| 社員による個別内容のレビュー | 契約・運用条件の確認が必要 | 顧客コンテンツはレビュー対象外 |
| 利用形態 | 一般的なAPI利用 | 申請・承認を受けたAPI契約 |
ZDRが承認されると、リクエスト完了後に保存されない扱いになります。APIの設定だけでなく、契約上の適用範囲も確認してください。
たとえば、APIを使う社内アプリと、社員が直接使うサービスを同じデータ管理として扱わないことが必要です。データの入口ごとに、保持期間と閲覧可能者を整理します。
保持期間の確認では、入力だけでなく応答や関連コンテンツも対象にします。処理後のデータがどの条件で残るかを、契約文書と運用表で照合します。
改正個人情報保護法の確認とあわせ、個人情報や機密情報をどのAPIへ送るかを社内で整理すると、導入判断を進めやすくなります。
ポイント
通常APIでは一定期間の保持があり得る一方、ZDRは処理後に顧客コンテンツを保持しない契約・承認の枠組みです。APIとChatGPTの利用経路を分けて管理しましょう。
Private Safety Processing|内容を見ずに不正利用の兆候を検知
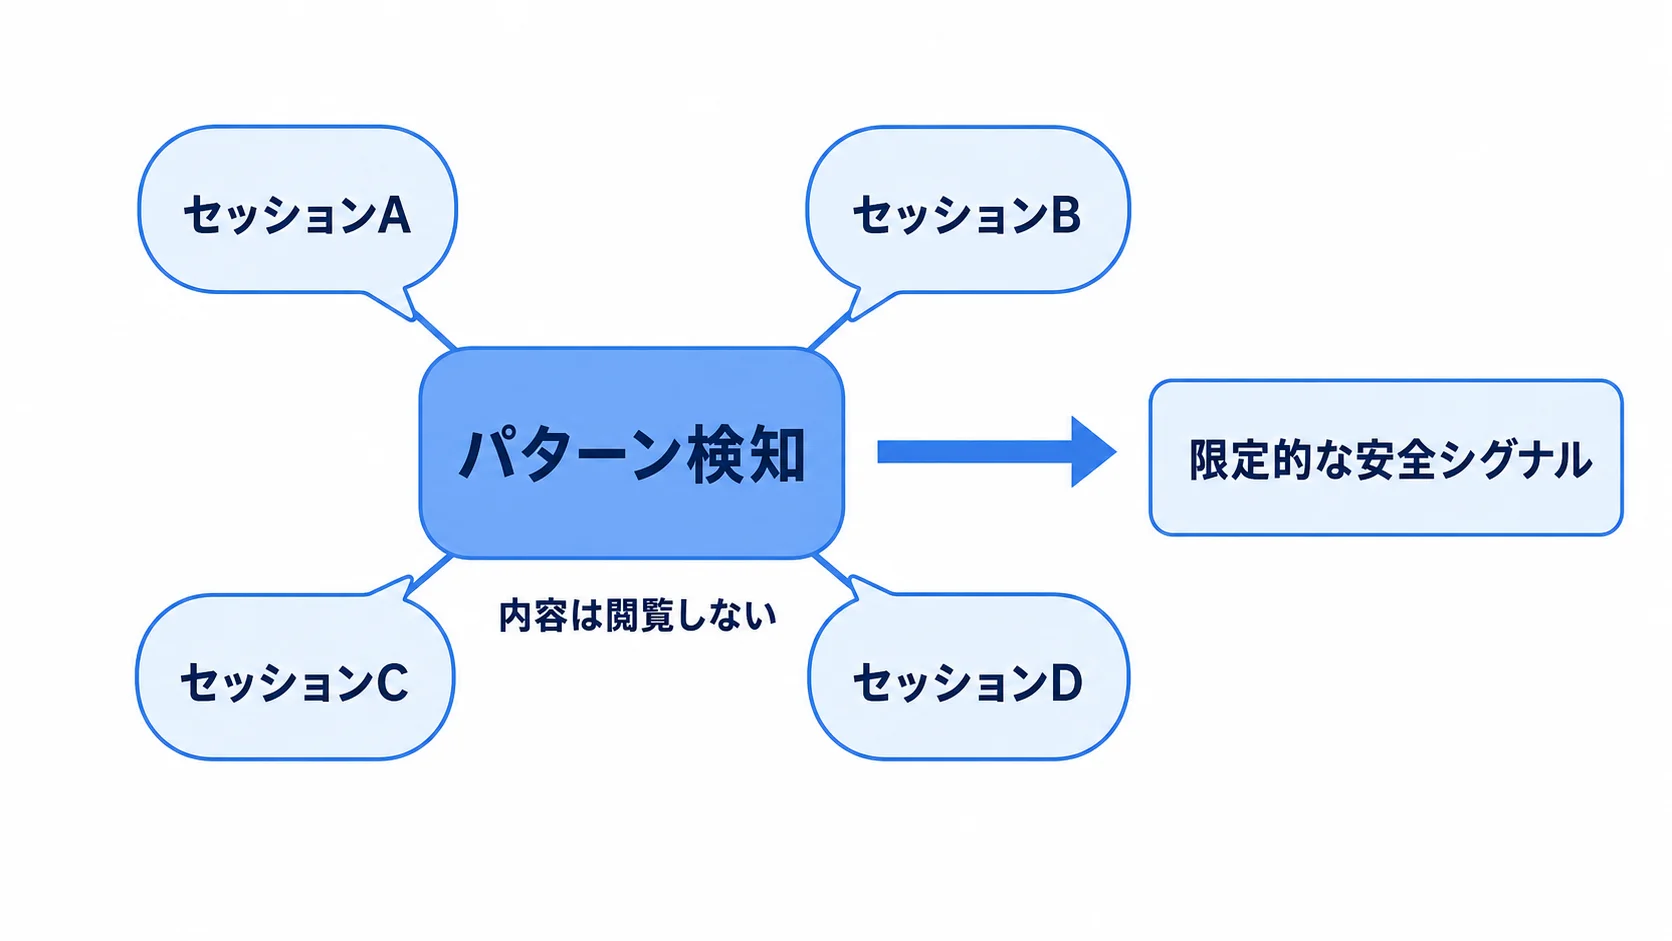
Private Safety Processingは、ZDR環境でも不正利用の検知を行うための仕組みとしてプレビューされます。2026年8月時点では、一般提供ではありません。
関連するやり取りのパターンをセッション横断で調べ、疑わしい不正利用について範囲を絞ったシグナルを返します。
- OpenAI社員が個々のプロンプトを閲覧しない
- OpenAI社員が個々の応答を閲覧しない
- 疑わしい活動のカテゴリを示す限定的なシグナルを返す
自動システムが不正利用を疑う場合、OpenAIにはリスクのある活動のカテゴリを示す限定的な安全シグナルが渡ります。元の顧客コンテンツそのものを渡す設計ではありません。
企業側から見ると、ZDRによる保持抑制と、Private Safety Processingによる不正利用検知を両立させる考え方です。二つの機能の役割を分けて説明できます。
このシグナルは、アカウント停止などの執行判断の材料になります。安全監視とコンテンツ閲覧を同じものとして扱わない点が重要です。
試験運用が進められており、9月に本格展開する計画とされています。導入時は、プレビューであることと今後の提供範囲を確認してください。
ポイント
Private Safety Processingは、個々のプロンプトや出力を社員が見ずに、関連セッションのパターンから限定的な安全シグナルを返すプレビューです。2026年8月時点ではGAではありません。
申請・契約条件|企業向けAPIの事前承認制
ZDRは、一般的な無料枠や従量課金の標準アカウントに自動適用されるものではありません。エンタープライズAPI顧客を主対象とする、申請可能な契約形態です。
利用には事前承認が必要です。対象顧客は、一般にエンタープライズAPI契約を通じて申請し、適格な利用目的を示します。
申請前には、機密データを使う業務の範囲と、利用するAPIの経路を説明できるようにします。承認後も、対象外の経路を混ぜない管理が必要です。
- APIを利用する企業・組織であること
- 適格な利用目的を持つこと
- 申請と事前承認を経ること
- 契約上の適用範囲を確認すること
したがって、ZDRを検討する企業は、まずAPI経由の処理を洗い出します。ChatGPTのブラウザセッションをZDR契約の対象とみなすことはできません。
社内システムがResponses APIやChat Completions APIを使う場合も、どの契約・申請に紐づくかを確認します。
ZDRという名称だけで、全経路の保持がなくなると判断しないことが大切です。
ポイント
ZDRはエンタープライズAPI顧客を主対象とした申請・事前承認制の契約形態です。無料枠、標準の従量課金アカウント、ChatGPTブラウザ利用への自動適用ではありません。
企業の導入判断|機密データの経路と安全運用を確認
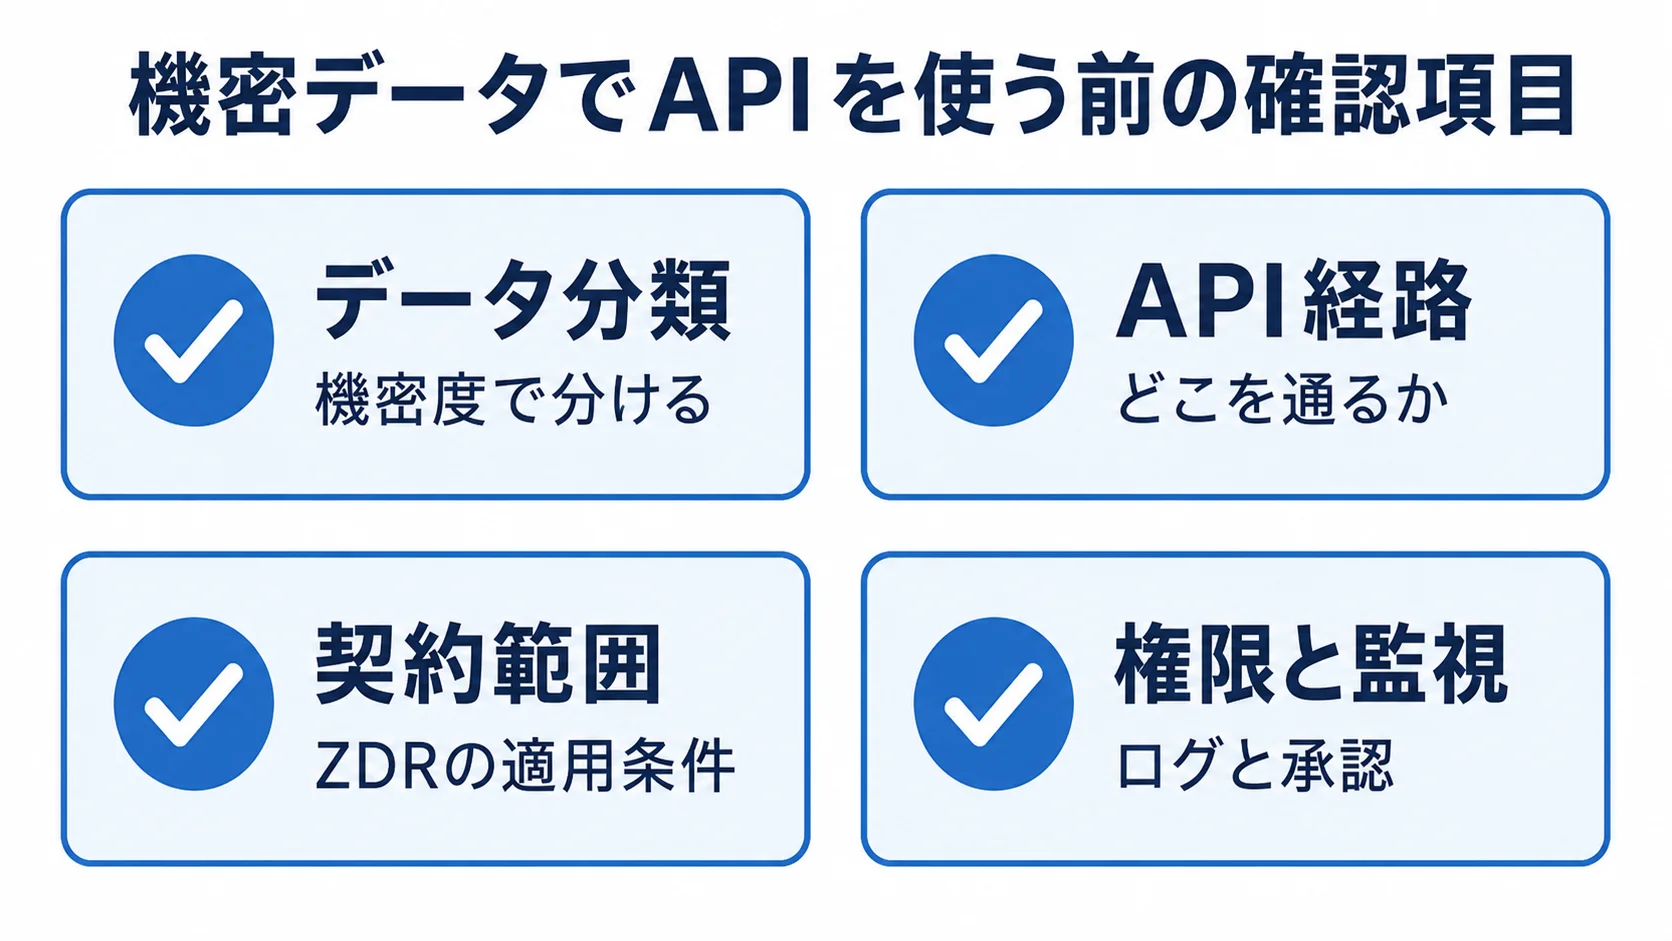
ZDRの継続提供は、金融記録、医療情報、機密性の高い事業データ、独自研究データを扱う企業の検討材料になります。
ただし、導入を決める前に、データの種類と送信経路を確認します。ZDRの契約対象と、実際のアプリの通信先が一致していることが前提です。
データの種類と経路を棚卸しする
- 個人情報や医療情報など、規制上の確認が必要なデータ
- 金融記録や独自研究データなど、機密性の高いデータ
- APIとChatGPTを含む、利用者とデータの入口
分類したデータごとに、どのサービスへ、どのAPI経路で送るかを記録します。直接入力と社内アプリ経由では、確認すべき契約も変わります。
業務フローに担当者を置くと、申請範囲と実際の利用を定期的に見直せます。特に複数部署でAPIを使う場合は、一覧表を共通化します。
保持ゼロだけで導入可否を決めない
ZDRは保持に関する重要な選択肢ですが、利用権限、入力内容、出力の確認、事故時の連絡方法も運用に含めます。
- 申請・承認済みの契約範囲
- Private Safety Processingの提供段階
- 社内のアクセス権限と利用ログ
- 機密データを入力する業務の責任者
企業向けAIエージェントの導入を検討する場合も、サービス単位ではなく業務単位でデータの入口を確認します。
EU域内の事業や規制対応が関係する場合は、EU AI Actの透明性も確認対象になります。ZDRだけで法令上の対応が完了するわけではありません。
さらに、回答の参照先を絞るDomain Exclusionのような統制と組み合わせると、入力後の利用場面も管理しやすくなります。
判断表には、対象データ、API経路、契約の確認者、利用部門を記録します。技術部門だけでなく、法務や情報管理部門も確認できる形にします。
Private Safety Processingはプレビューなので、提供状況を定期的に確認します。安全監視の説明を、社内の利用者向けにも用意しておくと運用が安定します。
ZDRを採用するかは、保持期間だけでなく、契約、経路、権限、監視を合わせて判断するテーマです。
導入前の確認結果を残しておけば、部署や用途が増えたときも、同じ基準で再評価できます。
ポイント
機密データを扱う企業は、データ分類、API経路、ZDRの契約範囲、Private Safety Processingの提供段階、社内権限を一つの導入判断表で確認しましょう。
よくある質問(FAQ)
Q. ZDRとは何ですか?
ZDRは、対象顧客のプロンプト、応答、その他のコンテンツをAPI処理後に保持しないデータ制御オプションです。ChatGPTのブラウザ利用に自動適用される設定ではありません。
Q. 通常のAPI利用とZDRはどう違いますか?
通常のAPI利用では、サービス提供や不正利用検知のため一定期間保持されることがあります。ZDRは、処理後に対象顧客のコンテンツを保持しない申請・承認済みのAPI契約です。
Q. Private Safety Processingは何をしますか?
関連するやり取りをセッション横断で調べ、疑わしい不正利用について限定的な安全シグナルを返します。OpenAI社員が個々のプロンプトや応答を見る仕組みではありません。
Q. ZDRは誰でも使えますか?
一般的な無料枠や標準の従量課金アカウントに自動適用されるものではありません。エンタープライズAPI顧客が申請し、事前承認を受ける契約形態です。
まとめ
OpenAIは2026年8月、フロンティアモデル向けZDRの継続提供を公式Xで表明しました。ZDRはAPI処理後に対象顧客のプロンプトや出力などを保持しない選択肢です。
Private Safety Processingは、個々の内容を社員が見ずに不正利用の兆候を検知するプレビューです。導入企業は、保持方針と安全監視を別々の確認項目として扱います。
ポイント
機密データを扱う企業は、ZDRの申請・契約範囲、APIとChatGPTの違い、Private Safety Processingの提供段階、社内の権限とログを確認してから導入を判断します。
関連記事
- 改正個人情報保護法を解説|生成AI利用企業が確認すべき課徴金制度と対応
- ChatGPT Workを解説|企業向けAIエージェントによる資料作成と業務活用
- EU AI Actを解説|日本企業が確認すべき透明性と人間監督の要件
- AI事業者ガイドライン第1.2版を解説|7原則と企業の運用ポイント
- Claude for Financial Servicesを解説|金融業務向けAIエージェントの活用ポイント
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。