
OWASPは、公式のセキュリティガイド「LLM Prompt Injection Prevention」「AI Agent Security」「MCP Tool Poisoning」で、外部データを未信頼な入力として扱い、入力検証、命令とデータの分離、最小権限、監視、敵対的テストを組み合わせる対策を示しています。RAG(検索拡張生成)で社内DBやWeb情報を検索し生成AIの回答に利用する企業は、この整理が示す境界の甘さが「間接プロンプトインジェクション」につながる点に注意が必要です。
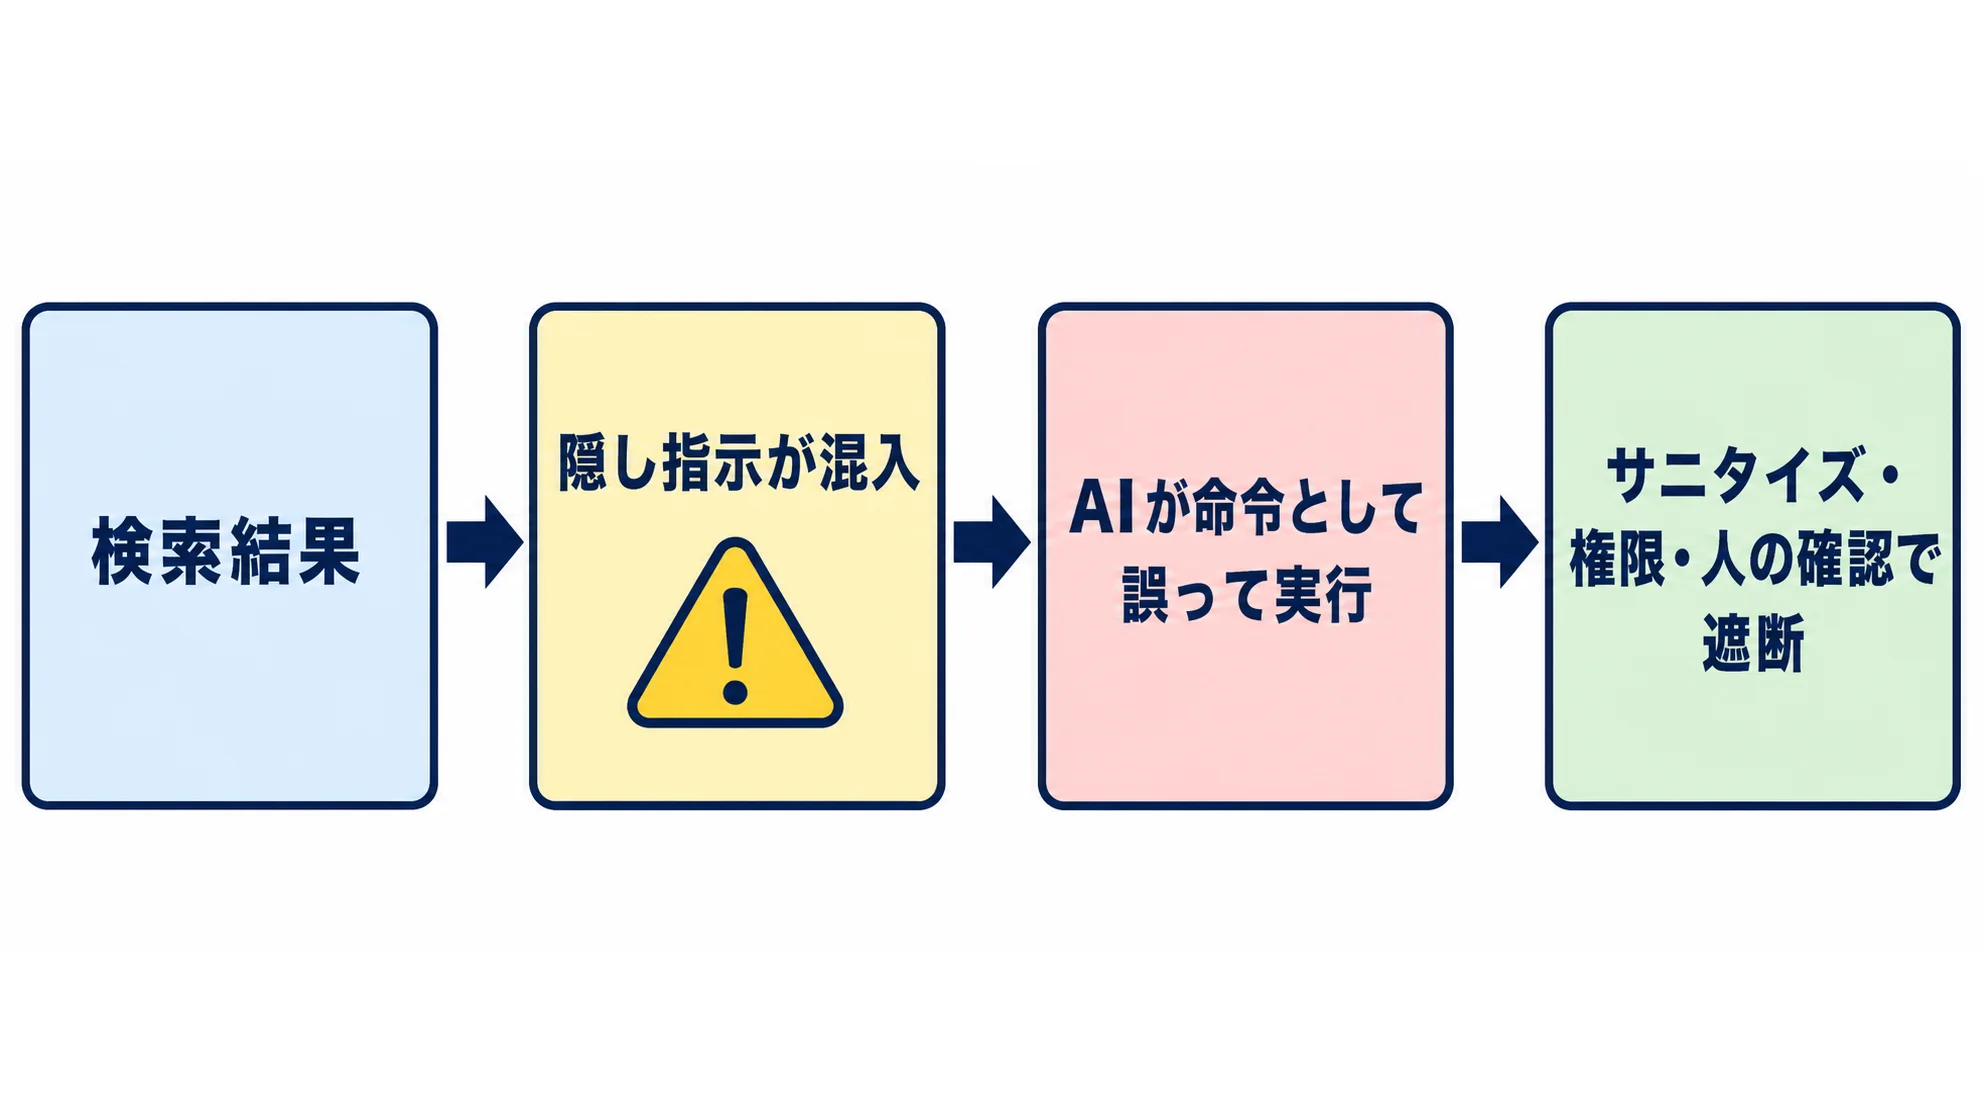
検索結果に悪意ある指示が含まれると、AIがその文書をデータではなく命令として扱い、機密情報の回答、誤った要約、外部ツールの不正利用につながる可能性があります。企業のIT部門や事業責任者は、検索精度だけでなく、取得した文書がモデルや接続ツールへどう影響するかを評価する必要があります。
防御をシステムプロンプトだけに頼ると、モデルや検索基盤の変更で挙動が変わる可能性があります。ここでは、RAGでプロンプトインジェクションが起きる経路と、企業が実装すべき5つの防御を順に整理します。
※本記事は2026年8月時点の情報です。
AIシステム開発の種類・工程・費用・会社選定までの全体像については、無料ホワイトペーパー「AIシステム開発の完全ガイドブック」で詳しく解説しています。
RAGでプロンプトインジェクションが起きる経路
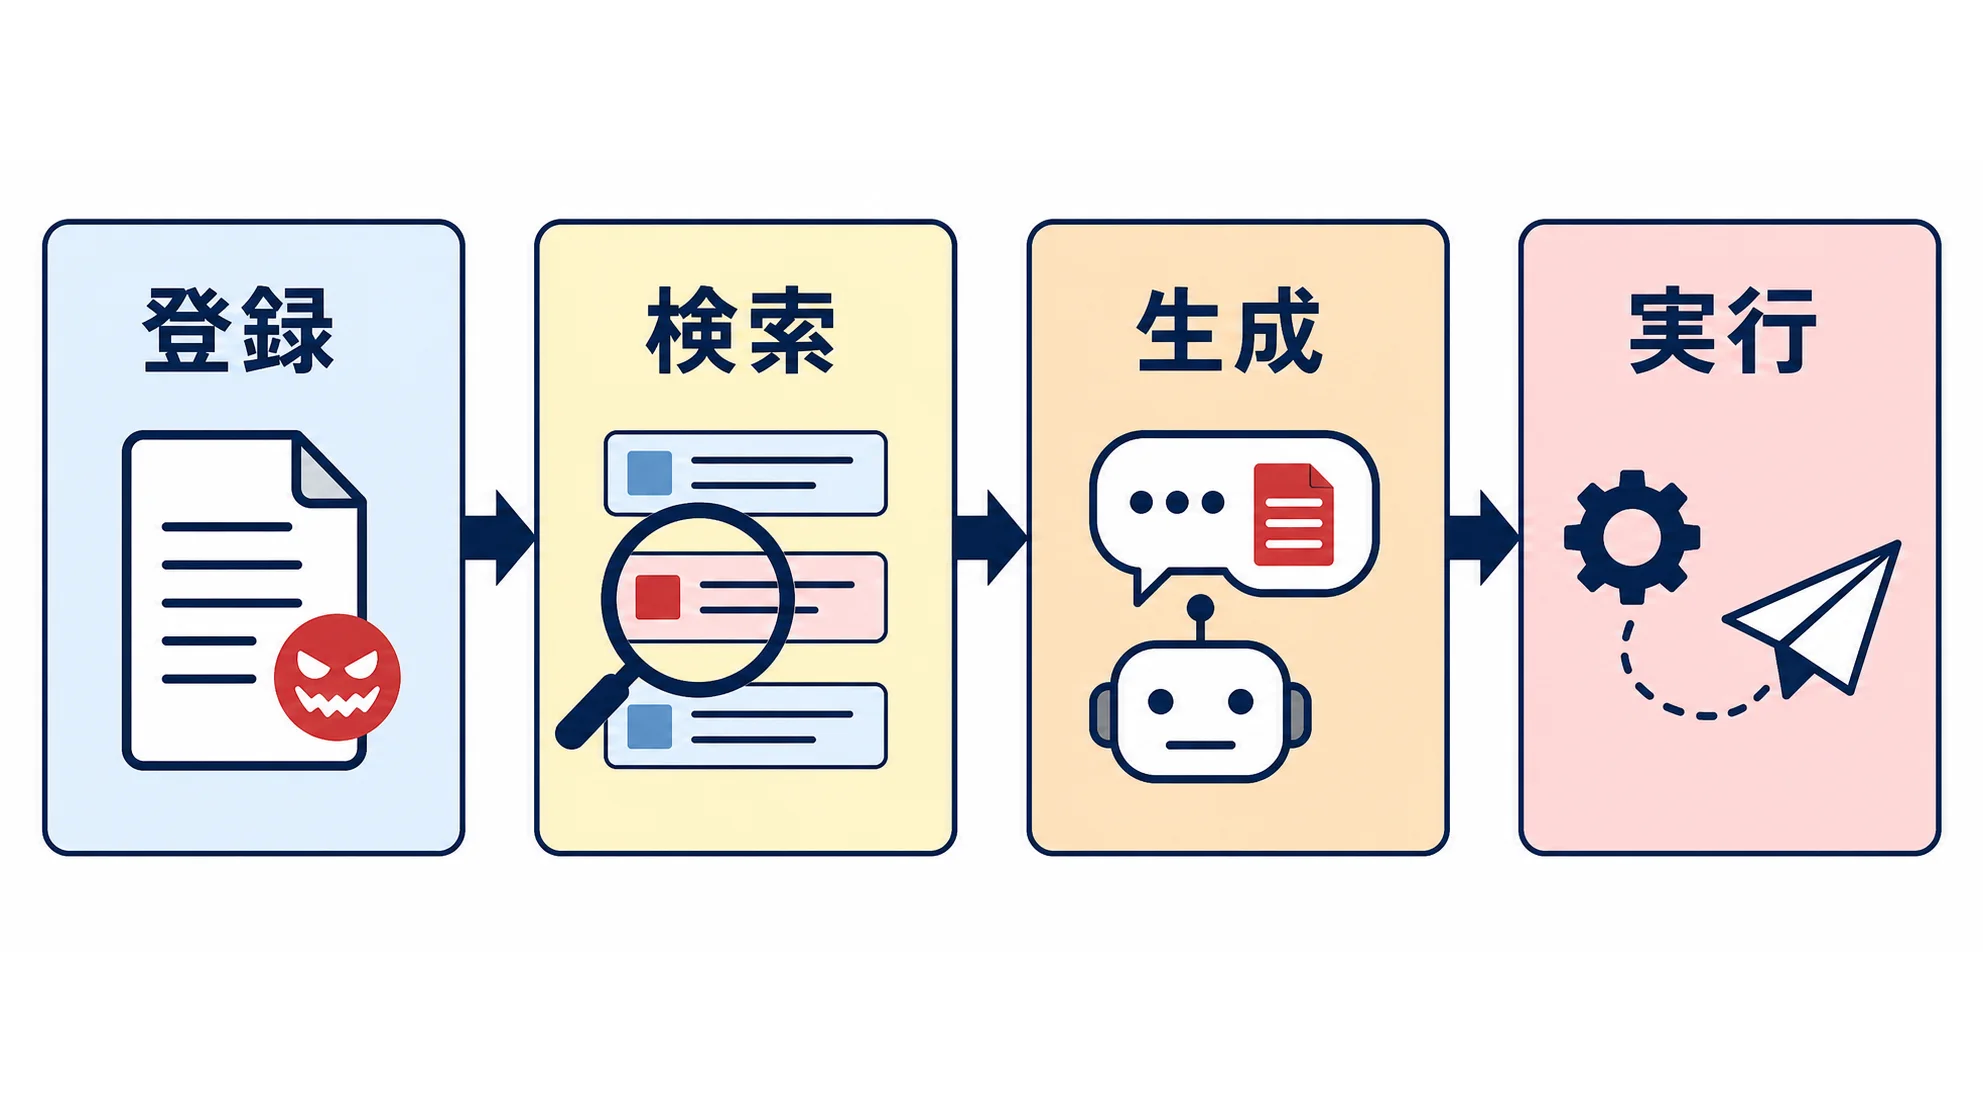
攻撃者は、検索対象のWebページ、アップロード文書、FAQ、メール、ナレッジベースへ、ユーザーの本来の質問とは無関係な指示を埋め込むことがあります。RAGがその文章を取得してモデルのコンテキストへ入れると、指示と引用データの境界が曖昧になります。
境界が崩れると、機密情報の回答、誤った要約、外部ツールの不正利用につながる可能性があります。次の表は、登録から実行までの各段階でどのような確認が必要かを整理したものです。
| 段階 | リスク | 確認項目 |
|---|---|---|
| 登録 | 悪意ある文書が知識ベースに入る | 作成者、承認、マルウェア、更新履歴 |
| 検索 | 不適切な文書が結果に混ざる | アクセス権、出典、信頼度、テナント分離 |
| 生成 | 文書中の指示を命令として解釈する | データと命令の区切り、出力検証 |
| 実行 | ツール呼び出しや外部送信へ進む | 最小権限、人の承認、監査ログ |
ポイント
攻撃者は登録・検索・生成・実行のいずれかの段階で境界を突こうとします。命令と引用データを明確に分離し、各段階の確認項目を運用へ組み込むことが防御の出発点です。
企業が実装する5つの防御
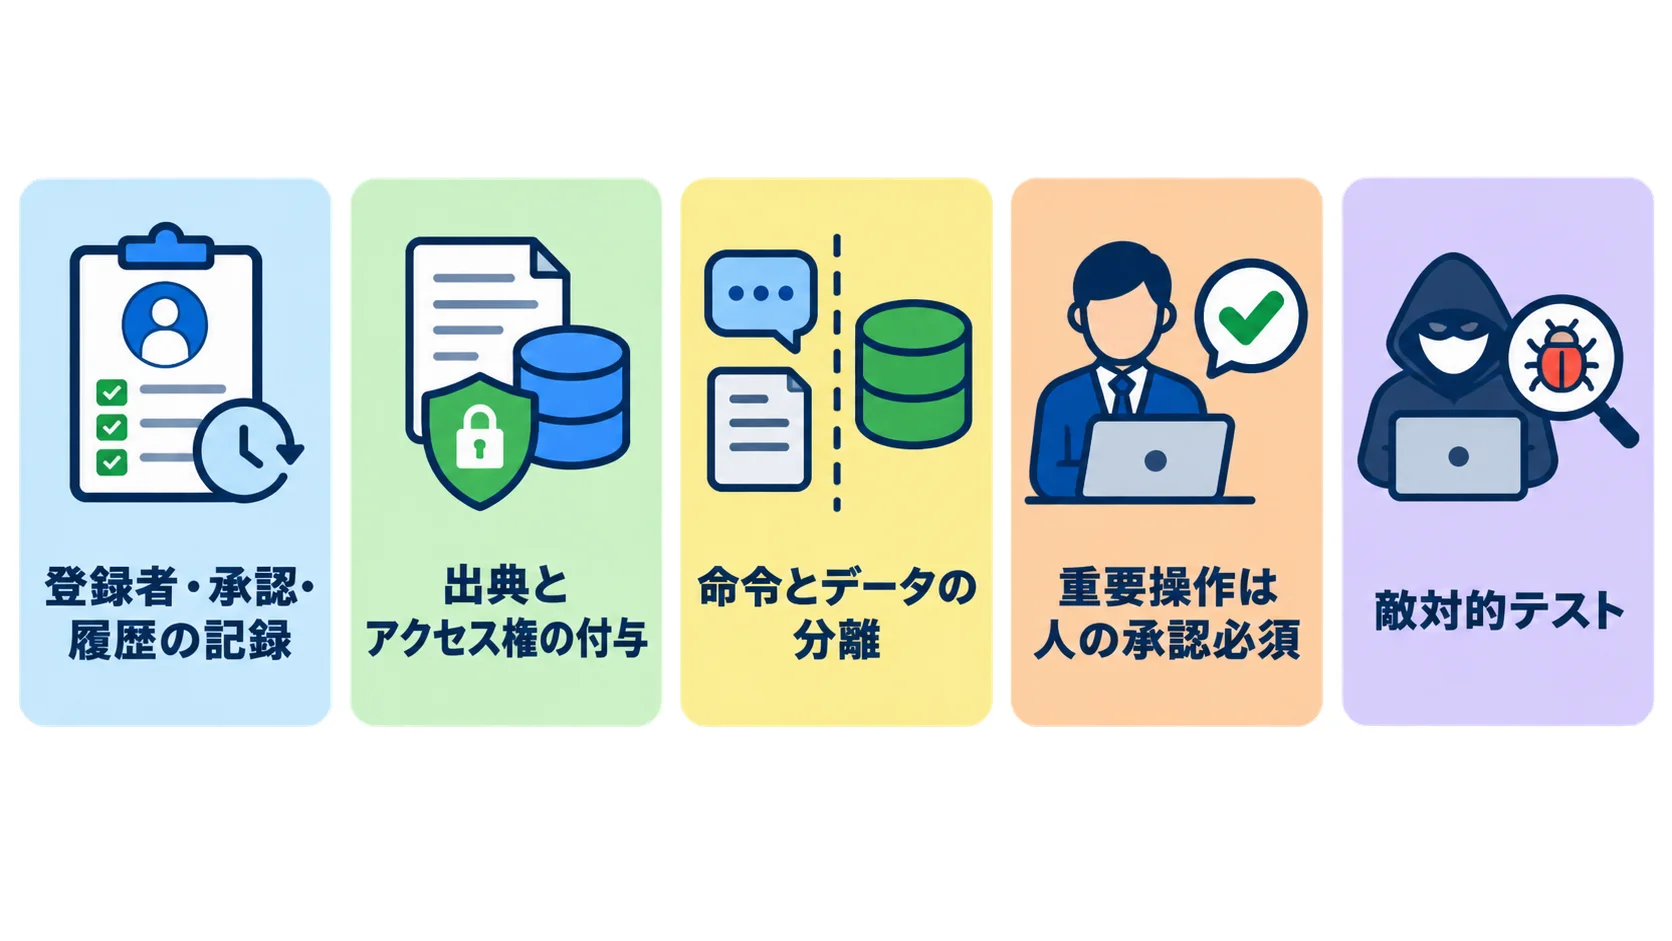
RAGを安全に運用する企業は、登録から実行までの各段階に対応する、次の5つの防御を組み合わせています。
- 文書の登録者、承認者、更新履歴、対象ユーザーを記録する
- 検索結果に出典とアクセス権を付け、テナント間の混入を防ぐ
- 取得文書を命令ではなく引用データとして明示的に区切る
- 外部送信、更新、削除、決済などを人の承認なしに実行させない
- 悪意ある文書、隠しテキスト、長い指示、権限逸脱を含むテストを行う
防御をシステムプロンプトだけに依存すると、モデルや検索基盤の変更で挙動が変わる可能性があります。RAGの評価では、回答の正確さに加え、出典、拒否、データ漏えい、ツール利用、監査ログを測ります。
AgentOpsやAIエージェント統制の台帳へ、RAGのデータソースと権限を含めましょう。
ポイント
5つの防御は単独ではなく組み合わせが前提です。システムプロンプトだけに頼らず、出典・拒否・データ漏えい・ツール利用・監査ログをAgentOpsやAIエージェント統制の台帳で継続的に評価しましょう。
よくある質問(FAQ)
Q. RAGのプロンプトインジェクションとは何ですか?
検索された文書やWeb情報に含まれる悪意ある指示が、AIの命令として扱われ、本来の目的とは異なる回答や行動を誘導する攻撃です。
Q. 社内文書だけなら安全ですか?
安全とは限りません。社内文書にも誤情報、意図しない指示、過剰な権限を持つデータが混ざる可能性があります。登録者、承認、アクセス権、更新履歴を管理してください。
Q. 対策はプロンプトを強くするだけでよいですか?
不十分です。データと命令の分離、入力検証、出典、最小権限、人の承認、監視、敵対的テストを多層で組み合わせます。
Q. RAGの安全性は何を評価しますか?
回答の正確さだけでなく、適切な出典、アクセス権、拒否、機密情報の非開示、ツール呼び出し、異常時のログと停止を評価します。
まとめ
RAGは検索結果をAIへ渡すため、取得文書に含まれる悪意ある指示や誤情報が、回答やツール利用へ影響する可能性があります。外部データを未信頼として扱い、文書管理、アクセス権、命令とデータの分離、最小権限、人の確認を組み合わせましょう。
導入前は、悪意ある文書と権限逸脱を含むテストを行い、回答品質だけでなく出典、漏えい、拒否、ログ、停止を評価することが重要です。
参考情報:
OWASP「LLM Prompt Injection Prevention」
OWASP「AI Agent Security」
OWASP「MCP Tool Poisoning」
ポイント
外部データは常に未信頼として扱い、文書管理・アクセス権・命令とデータの分離・最小権限・人の確認を多層で組み合わせることが、RAGを安全に運用する前提になります。
関連記事
▼開発を相談する前に読みたい無料ホワイトペーパー
・AIシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。