
C言語のリバースエンジニアリングは、ネイティブコードに変換された実行ファイルを解析する、専門性の高い作業です。需要の場面から、進め方、発注先の選び方、費用、法的リスクまでを、発注する側の視点で順に見ていきます。
C言語のリバースエンジニアリングの概要
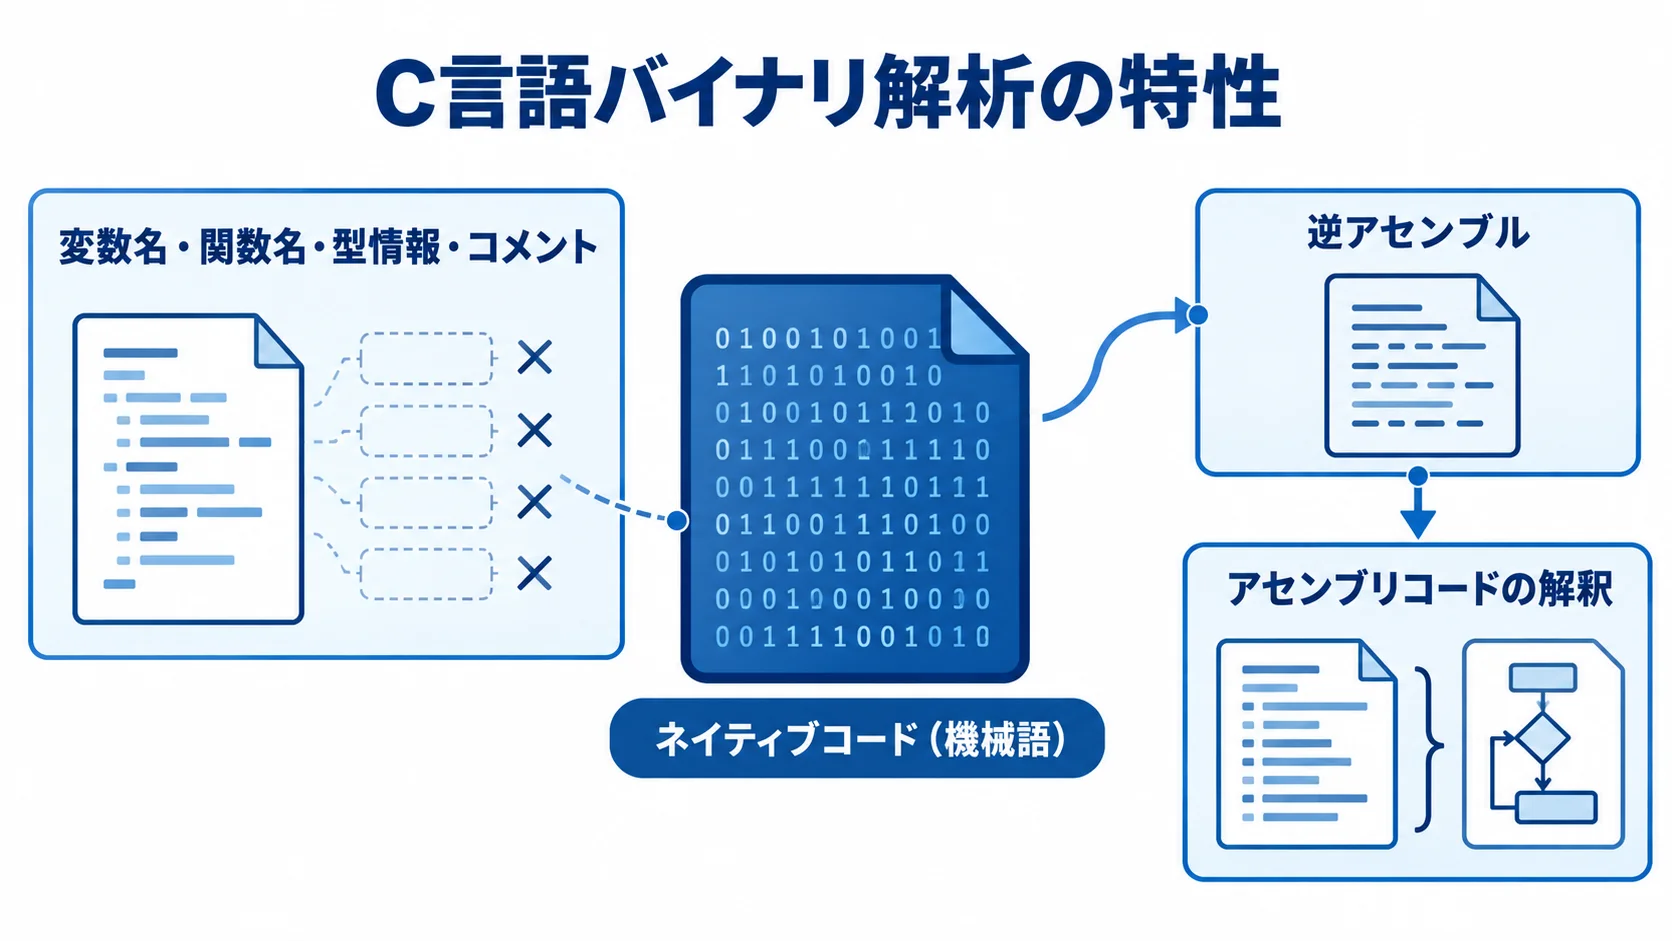
リバースエンジニアリングとは、既存のソフトウェアやシステムを解析し、設計・仕様・動作ロジックを明らかにするプロセスです。C言語のリバースエンジニアリングは、この技術のなかでも特に専門性の高い分野です。
C言語のプログラムは、コンパイルによってネイティブコード(機械語)に変換されます。そのため、解析の対象となるバイナリには、変数名・関数名・型情報・コメントが全て消えた状態で残ります。
JavaやC#のような中間言語は、逆コンパイルでほぼソースコードに近い形に復元できます。一方、C言語のバイナリはそうした変換ができないため、逆アセンブル(機械語からアセンブリ言語への変換)と、アセンブリコードの解釈というより高度なアプローチが必要です。
C言語バイナリ解析の特性と難易度
C言語の特性をつかむには、他の言語カテゴリと比べるのが近道です。中間言語系やスクリプト言語系はソースコードに近い形を読み取れますが、C言語はネイティブコードに完全変換されるため、解析の出発点が大きく異なります。
- 中間言語系(Java・C#・VB.net):逆コンパイルツールで可読性の高いコードを復元でき、制御構造やクラス設計を把握しやすいのが特徴です。
- 中間言語系の注意点:復元コードの品質(スパゲティコード化リスク)が問題になります。
- スクリプト言語系(PHP・Python):ソースコードが読める形で存在するため、「難読化解除」と「設計意図の読み解き」が主な作業です。
- C言語:ネイティブコードへの完全変換が行われるため、逆コンパイルではなくバイナリ解析が中心になります。
C言語の解析の流れは、逆アセンブル、制御フロー分析、動的解析の順です。
また、C言語はx86・x64・ARM・MIPS・RISCなど多様なプロセッサアーキテクチャ向けにコンパイルされます。命令セットはアーキテクチャごとに異なるため、解析者は対象の命令セットに習熟している必要があります。
組み込みシステムでは独自のRISCアーキテクチャが使われることもあり、IDA ProやGhidraが対応していない場合は、プロセッサ固有のプラグインの開発・入手が必要になることもあります。
C言語リバースエンジニアリングが必要とされる主な場面
C言語リバースエンジニアリングが実務で必要とされる場面は、大きく4つあります。第一は、製造業・公共インフラの組み込みシステムのモダナイゼーションです。
制御装置・FA機器・医療機器のC言語制御プログラムは、設計書がないまま20〜30年稼働しているケースも多くあります。そのため、機器更新や機能追加のときに、仕様書の復元が必要になります。
第二は、IoT機器・ルーター・ネットワーク機器のファームウェアセキュリティ診断で、C言語ファームウェアに潜むバッファオーバーフロー・整数オーバーフロー等のメモリ安全性問題の検出が目的です。第三は、ベンダーロックイン解消のための互換システム開発です。第四は、マルウェア解析・脅威インテリジェンスで、C言語製マルウェアやエクスプロイトコードの動作を解明することです。
▶ 詳細はこちら:C言語のリバースエンジニアリングの進め方・手順・工程を解説
C言語リバースエンジニアリングで実施する目的とメリット
実施の目的とメリットを正確に理解しておくと、解析の範囲(スコープ)を適切に決められ、費用対効果も評価できます。目的が曖昧なまま進めると、解析の方向性が定まらず、工数が膨らむ原因になります。
レガシーシステム刷新・技術継承・ブラックボックス解消
製造業や公共インフラでC言語リバースエンジニアリングが求められる最大の動機は、設計書が存在しないまま稼働し続けるブラックボックスシステムの解消です。担当エンジニアの退職や引き継ぎ不備で、「動いているが誰も中身を理解していない」状態のC言語制御プログラムは、機器更新・法令対応・機能追加のたびに深刻な障害になります。
リバースエンジニアリングで業務仕様書・設計書を復元すると、若手エンジニアが保守できる状態を作れます。さらに、技術継承と組織的な知識資産化も実現できます。
スクラッチ開発との比較では、C言語リバースエンジニアリングによる仕様書復元が有効なのは、現行システムの業務ロジックを70%以上引き継ぐ必要がある場合です。不要な機能や過去の遺物まで移植すると、新システムが肥大化するおそれがあります。そこで、リバースエンジニアリングで現行機能の棚卸しを先に行い、本当に必要な機能だけを新システムに実装する進め方が有効です。
セキュリティ脆弱性診断・IoTファームウェア保護
C言語は、メモリ管理をプログラマが直接行う言語です。そのため、バッファオーバーフロー・ヒープオーバーフロー・整数オーバーフロー・フォーマット文字列バグといったメモリ安全性の問題が生じやすく、サイバー攻撃の主要な起点になっています。
IoTデバイスや産業制御機器(ICS/SCADA)のC言語ファームウェアには、こうした脆弱性が未発見のまま長期稼働しているケースが多くあります。このため、リバースエンジニアリングによるセキュリティ診断の需要が急増しています。
ルーター機器のSPIフラッシュから抽出したバイナリをBinwalkで解凍したところ、PEM DSA秘密鍵とOpenSSH公開鍵が平文で格納されていた事例が報告されています。また、UART経由のダンプでは、デバッグインターフェースが開放されたままの事例も多く見つかっています。こうした脆弱性を製品出荷前と運用中のどちらで見つけるかは、サイバーリスク管理に直結します。
C言語リバースエンジニアリングの進め方
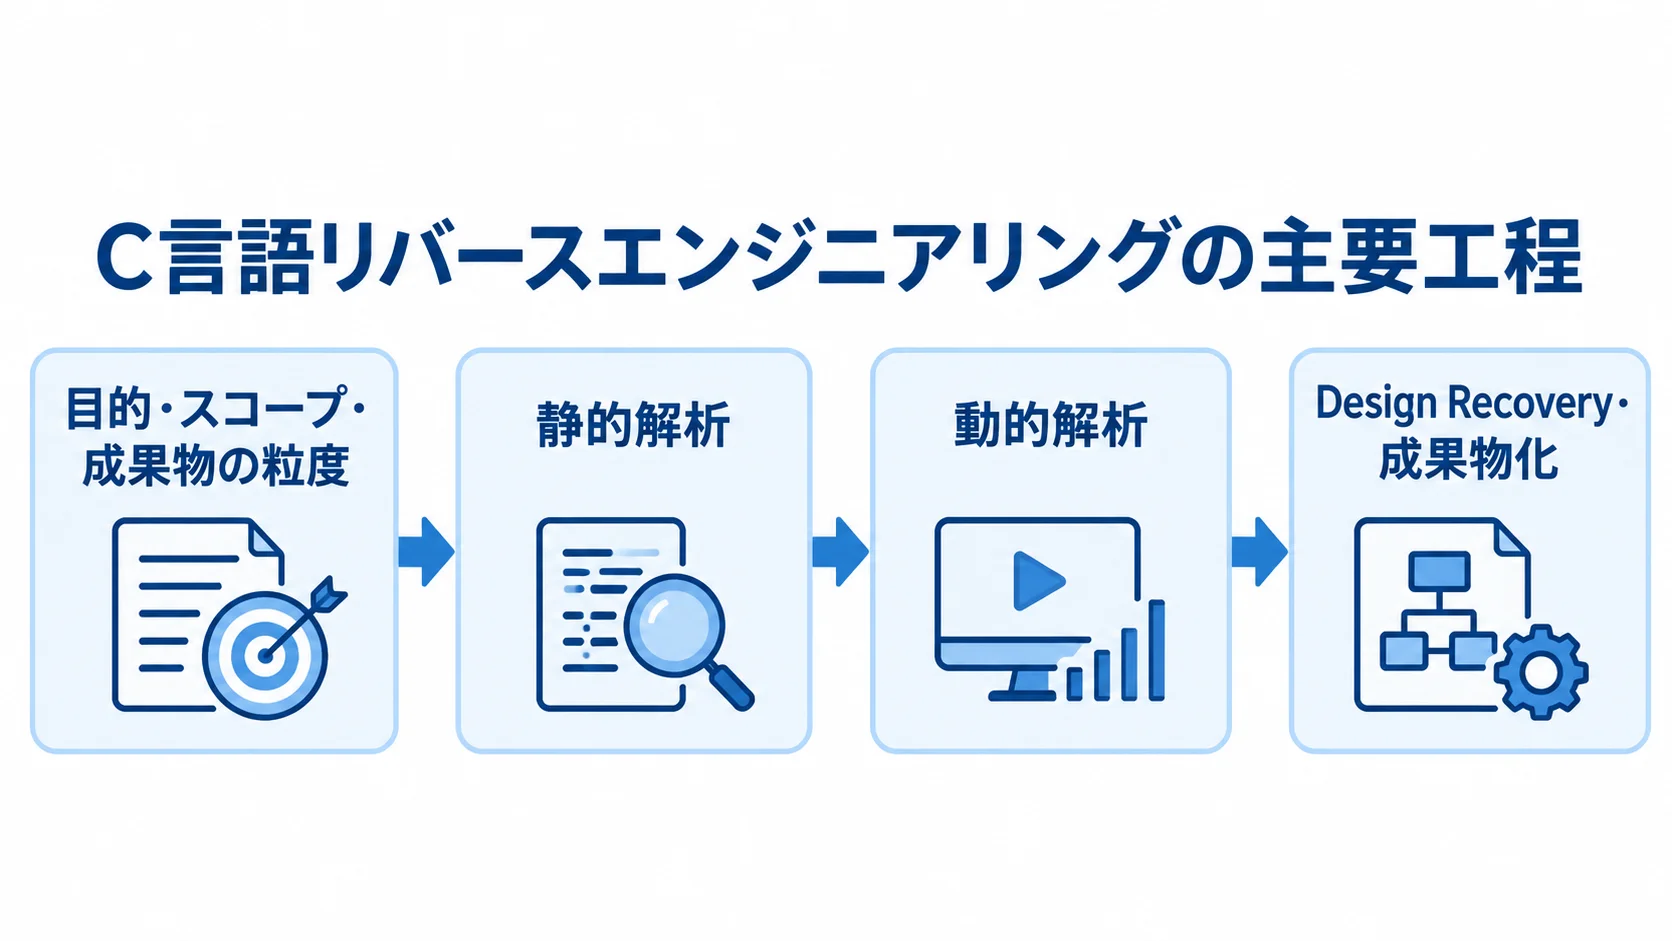
C言語リバースエンジニアリングを体系的に進めるには、6つの工程を順に踏みます。まずは各工程の概要をつかみ、詳細は子記事で確認してください。
対象選定・ツール準備・静的解析(工程1〜3)
工程1では、解析の目的・スコープ・成果物の粒度を明確にします。目的を「何のために解析するか」で定めておかないと、広大なバイナリの中で優先すべき関数を判断できません。組み込みデバイスの場合は、UART/SPI/JTAGインターフェース経由のファームウェアダンプ作業も、この段階に含まれます。
工程2では、解析ツールを選定・準備します。業界標準はIDA Pro(逆コンパイル品質・ライブラリ認識が最優秀)とGhidra(無料OSS・チーム協調解析に優秀)で、ファームウェア解析にはBinwalkも必須です。
工程3の静的解析では、バイナリを実行せずに逆アセンブルを行い、関数リスト・制御フローグラフ(CFG)・クロスリファレンスを生成して全体構造を把握します。コンパイラ最適化や制御フロー平坦化難読化が施されたバイナリへの対処も、静的解析フェーズの重要な課題です。
動的解析・Design Recovery・成果物化(工程4〜6)
工程4の動的解析では、バイナリを実際に実行しながら、デバッガ(GDB/x64dbg)でブレークポイントを設定します。実行時の挙動・条件分岐・メモリ状態をリアルタイムで観察します。静的解析では把握しにくい「特定入力に対する反応」と「業務ロジックの実行経路」は、動的解析で補います。
工程5のDesign Recovery(抽象化)は、解析結果を実装レベル、設計レベル、仕様レベルへと段階的に抽象化する工程です。熟練したリバースエンジニアの経験が最も問われる工程で、業務部門との定期的なレビューを組み込み、業務ロジックの誤解釈を早期に修正することが品質確保の鍵になります。
工程6では、解析結果をフローチャート・業務仕様書・詳細設計書のいずれかの粒度で成果物にまとめます。最終品質チェックの核心は保守性の確認で、若手エンジニアが理解できるレベルか、業務ロジックのWhy説明が含まれているかを見ます。
▶ 詳細はこちら:C言語のリバースエンジニアリングの進め方・手順・工程を解説
開発会社の選び方
C言語リバースエンジニアリングの発注先選びは、プロジェクトの成否を大きく左右する要素です。「C言語が開発できる会社」と「C言語バイナリを解析できる会社」は、求められる専門性が大きく異なります。そこで、技術実績・体制・目的との適合性を軸に評価します。
実績と技術力の確認ポイント
実績確認では、C言語バイナリ解析の具体的な事例を商談で提示してもらうことが、最初に確認すべき点です。事例は、対象プラットフォーム・アーキテクチャ・解析規模が分かる形で示してもらうと、各社を比べられます。
発注側は、使用ツール(IDA Pro/Ghidra/Binary Ninja/Binwalk)の習熟度と、アセンブリ言語の読み書きの経験を確認します。組み込みシステム向けの案件では、JTAG/UARTインターフェースの構築経験も見ておきます。
目的によって適した会社の種類は異なるため、それを理解したうえで選ぶことが重要です。セキュリティ脆弱性診断が目的なら、セキュリティ専門企業として脆弱性診断の実績(CVE発見経験等)を確認すると有効です。仕様書復元やモダナイゼーションが目的なら、業務系SIとしてレガシーシステム刷新の実績を確認します。
プロジェクト管理体制とクリーンルーム対応の評価
プロジェクト管理体制では、業務部門レビューの日程をどう組み込むか、進捗報告の頻度と形式、解析が予想より困難になった場合の追加見積もりの進め方を確認します。
第三者ソフトウェアの解析が含まれる場合は、クリーンルーム手法を自社のプロセスとして運用できる体制があるかを、必ず確認してください。クリーンルーム手法は、解析チームと開発チームの完全分離や、法務・仲介担当者の配置によって成り立ちます。
運用体制がない会社に、著作権上デリケートな案件を任せることは、法的リスクの観点から避けるべきです。解析データのセキュリティ管理(隔離環境・データ廃棄方針)も、ベンダー選定で見るべき評価軸です。
▶ 詳細はこちら:C言語リバースエンジニアリングでおすすめの開発会社・ベンダー6選
C言語リバースエンジニアリングの費用相場
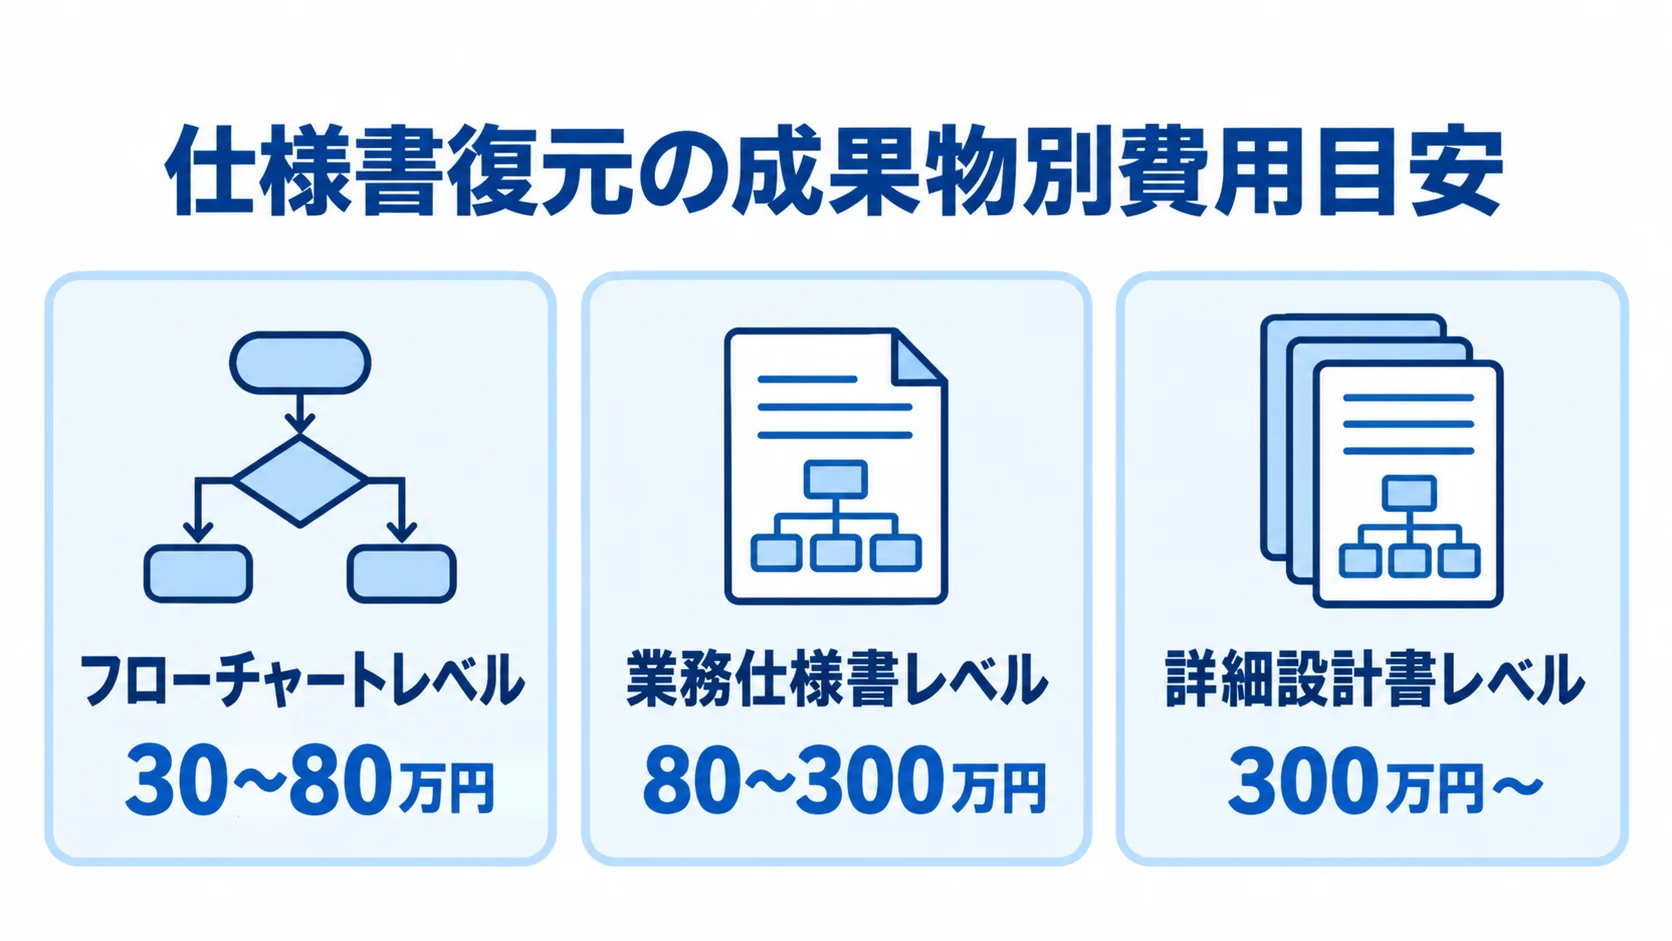
費用は、成果物の粒度、解析対象の規模、C言語固有の追加コスト要因によって大きく変わります。予算を組むには、まず費用の構造をつかんでおくことが大切です。
規模別・目的別の費用目安
ソースコード解析による仕様書復元(LOC従量課金)の相場は、基本料金30万円(4,000行まで)と、超過分1行あたり50円が業界標準です。成果物別に見ると、フローチャートレベルは30〜80万円、業務仕様書レベルは80〜300万円、詳細設計書レベルは300万円〜が目安です。
組み込みシステムのファームウェア解析は、バイナリのみの場合はLOCに換算できません。そのため、バイナリサイズと推定関数数をもとに工数を見積もります。1MBのファームウェアで標準的な解析工数は、150〜450万円(1〜3ヶ月)が目安です。
セキュリティ脆弱性診断は、自動ツール診断10〜30万円、手動診断(標準)50〜150万円、IoT/組み込みファームウェアのペネトレーションテスト100〜250万円が相場です。C言語システムのモダナイゼーション全体では、手法によってリホスト(数千万〜1億円台)からリビルド(5億円以上)まで幅があります。さらに、特急対応の場合は通常費用の20〜60%増になります。
費用を左右するC言語固有の要因
C言語バイナリの費用を大きく変える固有の要因として、特に大きいのが難読化の有無と種類です。制御フロー平坦化が施されたバイナリは、解析工数が1.5〜2倍に増えます。
組み込みデバイスの場合は、UART/SPI/JTAGインターフェース対応のファームウェアダンプ工数が5〜20万円(1〜3日)追加されます。対象プロセッサアーキテクチャが一般的でない場合(独自RISC命令セット等)は、プロセッサ固有プラグインの開発・入手コストも加わります。
コンパイラ最適化レベルも費用を左右します。たとえば、-O3でコンパイルされたバイナリは関数のインライン展開が多く、解析が複雑になります。これらの要因を事前に調べてベンダーに提供すると、見積もりの精度が上がり、追加費用の発生リスクを下げられます。
▶ 詳細はこちら:C言語リバースエンジニアリングの費用相場・見積もりの考え方
外注・発注方法と注意点
C言語リバースエンジニアリングを外注する際は、発注の手順を正しく踏むことで、成果物の品質と費用を管理できます。なかでも発注前の準備は、特に大切なフェーズです。
発注先の種類と選択基準
発注先は、大きく「セキュリティ専門企業」と「業務系SIer」の2種類に分けられます。セキュリティ専門企業は、バイナリ解析・ペネトレーションテスト・脆弱性診断を主なサービスとしており、IDA Pro/Ghidraに高度に習熟し、ファームウェアダンプの経験を持つエンジニアが在籍しています。
C言語ファームウェアのセキュリティ脆弱性診断(バッファオーバーフロー検出等)や、マルウェア解析が目的であれば、セキュリティ専門企業が適しています。
業務系SIerは、レガシーシステムの仕様書復元と、後続のモダナイゼーション開発を一貫して支援する強みがあります。対象となるのは、業務部門との協業実績やクリーンルーム手法の運用体制を持つ会社です。仕様書復元・技術継承・モダナイゼーション全体の支援が目的であれば、業務系SIerが適しています。
発注前に準備すべきドキュメントと情報整理
発注前には、対象システムの資産棚卸し(バイナリの所在・バージョン・プラットフォーム・サイズ)、目的と成果物の粒度の定義、業務部門のレビュー参加体制の構築を済ませておくことが大切です。
RFP(提案依頼書)には、C言語固有の項目を明記しておきます。具体的には、対象プロセッサアーキテクチャ・難読化の有無・ファームウェアダンプの要否・使用ツール要件です。こうしておくと、各社から比較可能な提案を受け取れます。
契約には、NDA・クリーンルーム手法の条項・データ管理方針を盛り込みます。さらに、プロジェクトを進める際の業務部門×IT部門×ベンダーの役割分担を明確にしたWBSを設定します。
▶ 詳細はこちら:C言語リバースエンジニアリングの発注・外注・依頼方法
法的リスクと対策:著作権法30条の4・クリーンルーム手法
C言語リバースエンジニアリングを行う際は、著作権法・不正競争防止法・EULAの関係を理解し、法的リスクを抑える措置を講じる必要があります。特に、第三者が開発したソフトウェアを対象とする場合は、事前に法務の確認を受けることが欠かせません。
著作権法第30条の4と非享受目的の立証
平成30年の著作権法改正(第30条の4)により、非享受目的のリバースエンジニアリングは原則として合法になりました。非享受目的とは、マルウェア解析・セキュリティ調査・仕様書復元など、「著作物の表現を享受することを目的としない利用」を指します。
ただし、「非享受目的」の立証責任は解析を実施する側にあります。そのため、目的・手順・発見事項を詳細なレポートとして記録し、事後に証明できる状態を保っておくことが重要です。解析専用PCを業務環境から隔離することと、解析過程を記録することが、非享受目的の物理的・論理的な証拠になります。
EULAの「リバースエンジニアリング禁止」条項は、互換性確保のために必要不可欠なときや、独占禁止法上の不公正取引に該当するときには、無効となる可能性があります。
クリーンルーム手法の実務と歴史的事例
解析で得た情報をもとに競合製品を開発する場合は、クリーンルーム手法(Clean Room Method)を使うのが、著作権侵害を避けるための標準的な方法です。解析チーム(Dirty Room)は対象バイナリを解析して、純粋な機能仕様書を作成します。開発チーム(Clean Room)は、その仕様書だけを参照して新しく実装し、元のバイナリには一切触れません。
この工程の分離が手法の核心で、解析チームと開発チームの間には、法務・仲介担当者を置きます。担当者は、仕様書に著作権で保護された「表現」が混ざっていないかを検査し、「機能」と「アルゴリズム」だけを抽出します。これは、フェニックス・テクノロジーズのIBM BIOS互換開発(1980年代)の歴史的事例から学べる、大切な教訓です。
不正競争防止法(営業秘密)の観点からは、解析対象が「秘密管理性・有用性・非公知性」の三要件を満たす場合のリスクについて、法務部門に確認することを推奨します。
C言語特化の解析ツール紹介
C言語バイナリ解析に使うツールは、解析の目的・対象プラットフォーム・チーム規模・予算によって変わります。主要ツールの特性を理解して選ぶことで、解析効率に大きな差が出ます。
静的解析ツール:IDA Pro・Ghidra・Binary Ninja・Binwalk
IDA Pro(Hex-Rays社)は業界標準の逆アセンブラ・逆コンパイラで、C言語バイナリの解析精度と、標準ライブラリ関数の自動認識(FLIRT技術)が最高水準です。x86/x64/ARM/MIPS等の多くのアーキテクチャに対応し、組み込みファームウェアの解析にも適しています。価格は数十万〜百万円単位と高額ですが、商用プロジェクトでの使用実績は最も豊富です。
Ghidraは、NSAが開発・公開した無料のOSSで、チーム協調解析(プロジェクト共有・注釈の共同編集)に優れ、コストを抑えたいチームに最適です。Binary Ninjaは、Python APIによるスクリプティングの一貫性が高く、大量の関数の自動ラベリングに向いています。Binwalkは、組み込みファームウェア向けに、圧縮・暗号化されたイメージの内部構造を解析・解凍します。
このツールは、LinuxコマンドラインとPython APIから使え、ファームウェアのファイルシステム・設定ファイル・暗号鍵などの検出に有効です。組み込みC言語ファームウェアのセキュリティ評価に欠かせないツールです。実際に、Mikrotik社のルーターのSPIフラッシュから抽出したバイナリをBinwalkで解凍した結果、PEM DSA秘密鍵が見つかった事例が報告されています。
動的解析ツール:GDB・x64dbg・JTAGデバッガ
動的解析ツールは、解析対象の環境によって使い分けます。Linuxや組み込みLinux環境ではGDB(GNU Debugger)が標準で、gdbserver経由のリモートデバッグにより、組み込みデバイス上のC言語プロセスを解析できます。Windows環境では、無料の高機能デバッガx64dbgが広く使われ、C言語実行ファイルのブレークポイント設定・ステップ実行・メモリダンプが可能です。
組み込みデバイスのJTAGデバッグには、OpenOCD(オープンソース)やSegger J-Link(商用)などのJTAGデバッガを使用します。JTAGでプロセッサを停止させ、メモリやレジスタを読み出すことで、実行中のC言語ファームウェアの状態を詳しく確認できます。
UARTポートを利用したコンソール接続では、ブートログやデバッグ出力を解析して、ファームウェアの構造・バージョン情報・設定ファイルの場所などを収集できます。Belkin N300ルーターの解析では、UARTインターフェース経由のPythonスクリプトで4,096バイト×512回に分割して読み出し、約2時間で200万バイト全量のダンプに成功した事例があります。
よくある質問(FAQ)
よく寄せられる質問を、回答とあわせて紹介します。
自社製品のC言語バイナリを解析することは合法ですか?
自社が権利を保有するソフトウェアのリバースエンジニアリングは、原則として合法です。著作権は自社が保有しているため、どのような目的での解析も問題ありません。
ただし、開発を外注したシステムで「著作権が開発ベンダーに帰属する」という契約になっている場合は、ベンダーとの間で著作権の帰属を確認する必要があります。また、自社製品に組み込んだ第三者のライブラリやOSSを解析する場合は、各ライブラリのライセンス条件の確認が必要です。
第三者(競合他社・取引先等)が開発したソフトウェアのC言語バイナリを解析する場合は、法務部門か専門弁護士に確認することを強く推奨します。確認点は、「非享受目的」に該当するか(著作権法第30条の4)、EULAの条項と整合するか、不正競争防止法(営業秘密)に抵触しないかです。解析目的(セキュリティ診断・仕様書復元・互換性確保)によって、法的評価は異なります。
C言語リバースエンジニアリングはどれくらいの期間がかかりますか?
期間は、解析対象の規模・難易度・成果物の粒度によって大きく変わります。小規模な仕様書復元(4,000行相当・フローチャートレベル)なら2〜4週間、中規模な業務仕様書の作成(3万行相当)なら1〜3ヶ月です。大規模なシステム全体の詳細設計書作成では、3〜6ヶ月以上かかります。
組み込みシステムのファームウェア解析は、バイナリサイズと対象アーキテクチャの難易度によって、1〜6ヶ月の幅があります。制御フロー平坦化等の難読化が施されている場合は、さらに長期化します。
まず対象バイナリの事前評価(難易度調査)を短期間で行い、推定工数を把握してから本格解析に進む段階的な進め方が、スケジュールリスクの管理に有効です。
まとめ
C言語のリバースエンジニアリングは、ネイティブコードへの完全変換という特性から、他の言語より高い専門性が求められる分野です。主な需要は、組み込みシステム・産業機器・IoTファームウェアのブラックボックス化解消、セキュリティ脆弱性診断、レガシーシステムのモダナイゼーションの3つです。
技術面では、IDA Pro・Ghidra・Binary Ninjaによる静的解析、GDB・x64dbgによる動的解析、UART/SPI/JTAGによるファームウェアダンプ、制御フロー平坦化難読化への対処が中心になります。これらを6工程の体系的なプロセスとして進めることが、成功の前提です。
費用は、成果物の粒度(フローチャート30〜80万円、業務仕様書80〜300万円、詳細設計書300万円〜)と解析の難易度によって変わります。モダナイゼーション全体では、数千万〜数億円規模になります。
発注にあたっては、RFP作成、クリーンルーム条項を含む契約、業務部門の参加体制という3つの準備が重要です。法的リスクについては、著作権法第30条の4の非享受目的の要件を満たすための記録整備が基本になります。
競合製品の開発を伴う場合は、クリーンルーム手法を適用することが基本原則です。各トピックの詳しい内容は、子記事で解説しています。
▼ 関連記事
・C言語のリバースエンジニアリングの進め方・手順・工程を解説
・C言語リバースエンジニアリングでおすすめの開発会社・ベンダー6選
・C言語リバースエンジニアリングの費用相場・見積もりの考え方
・C言語リバースエンジニアリングの発注・外注・依頼方法
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。