
とくにフリーランスとして活動するセキュリティエンジニアは、柔軟な働き方を実現しながら、高収入を目指せる職種として注目されています。単価はスキルや案件内容、働き方で差があり、脆弱性診断(1案件)は10万〜30万円、SOC運用支援(週3常駐)は月額40万〜80万円が目安です。
月収60万円で12ヶ月働けば、年収は720万円になります。本テーマに関する全体ガイドは、以下の記事をご覧ください。
▼全体ガイドの記事
・フリーランスエンジニアの案件・単価の完全ガイド
フリーランスセキュリティエンジニアの仕事内容
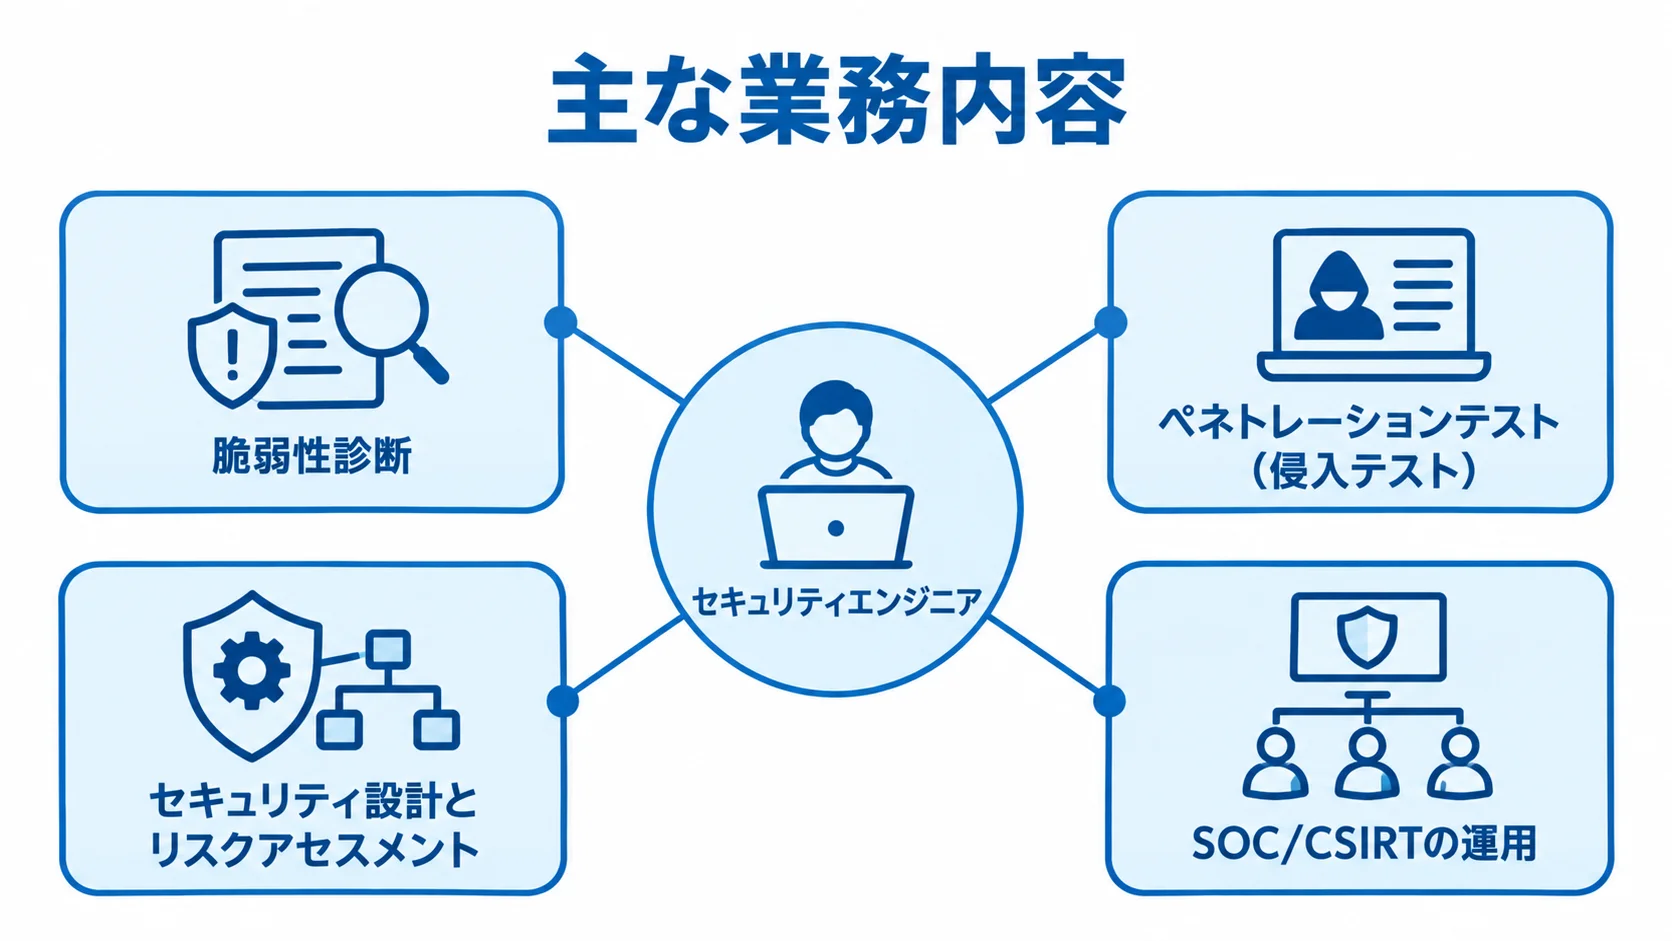
フリーランスのセキュリティエンジニアは、企業やプロジェクト単位でセキュリティ強化を支援する専門職です。システム開発だけでなく、セキュリティポリシーの策定や脆弱性診断まで、幅広い業務を担います。
主な業務内容
中心となるのは、システムの弱点を見つける診断業務です。
- 脆弱性診断:Webアプリケーションやネットワークを対象に、弱点を見つけます。
- ペネトレーションテスト(侵入テスト):攻撃者と同じ視点で、実際に突破できるかを試します。
そのほか、セキュリティ設計とリスクアセスメントを行ったり、SOC/CSIRTの運用を支援して監視体制を構築したりします。さらに、ログ分析で不正アクセスを検知し対応することや、インシデント対応体制の整備、クラウド(AWS/GCP/Azure)のセキュリティ設定の支援も担います。
また、対象はスタートアップから大手企業まで、情報資産を扱うすべての組織になります。
フリーランスに求められるセキュリティスキル
独立して活動するには、専門知識に加えて、幅広いスキルと責任意識が求められます。
技術スキル
技術面では、幅広い基礎知識に加えて、実際に手を動かした経験が求められます。
- 通信の仕組み:ネットワーク(TCP/IP、DNS、FW、WAFなど)の基礎が確認されます。
- OS・ミドルウェア:脆弱性に関する知識と、その対策です。
Webセキュリティ(XSS、CSRF、SQLインジェクションなど)の知識や、ログ分析とIDS/IPSの利用経験も欠かせません。加えて、AWS/GCP/Azureなどクラウド環境のセキュリティ設計も求められます。
特定のツールや分野に特化すると、案件獲得につながりやすくなります。
コンサルティング・提案力
この分野では、相手の立場に合わせて話せることが求められます。
- 提案の進め方:セキュリティ要件のヒアリングと提案能力が確認されます。
- 説明力・教育力:非エンジニアにも分かる言葉で、リスクや対策を伝えます。
セキュリティポリシーやガイドラインの策定を支援する場面もあります。企業から求められるのは、作業をこなすだけでなく、伴走型のパートナーとして価値を出せる人材です。
必須となるマインドセット
姿勢の面では、扱う情報の重さを自覚しているかどうかが問われます。
- 情報管理:情報漏洩を絶対に起こさないという責任感が確認されます。
- 学習意欲:新しい脅威や攻撃手法を、継続して学び続ける姿勢です。
秘密保持や契約遵守への高い意識も欠かせません。セキュリティの仕事は信頼が前提になるため、姿勢と行動の両方を通じて、その信頼を得続けることが大切です。
セキュリティエンジニアとして独立するまでのステップ
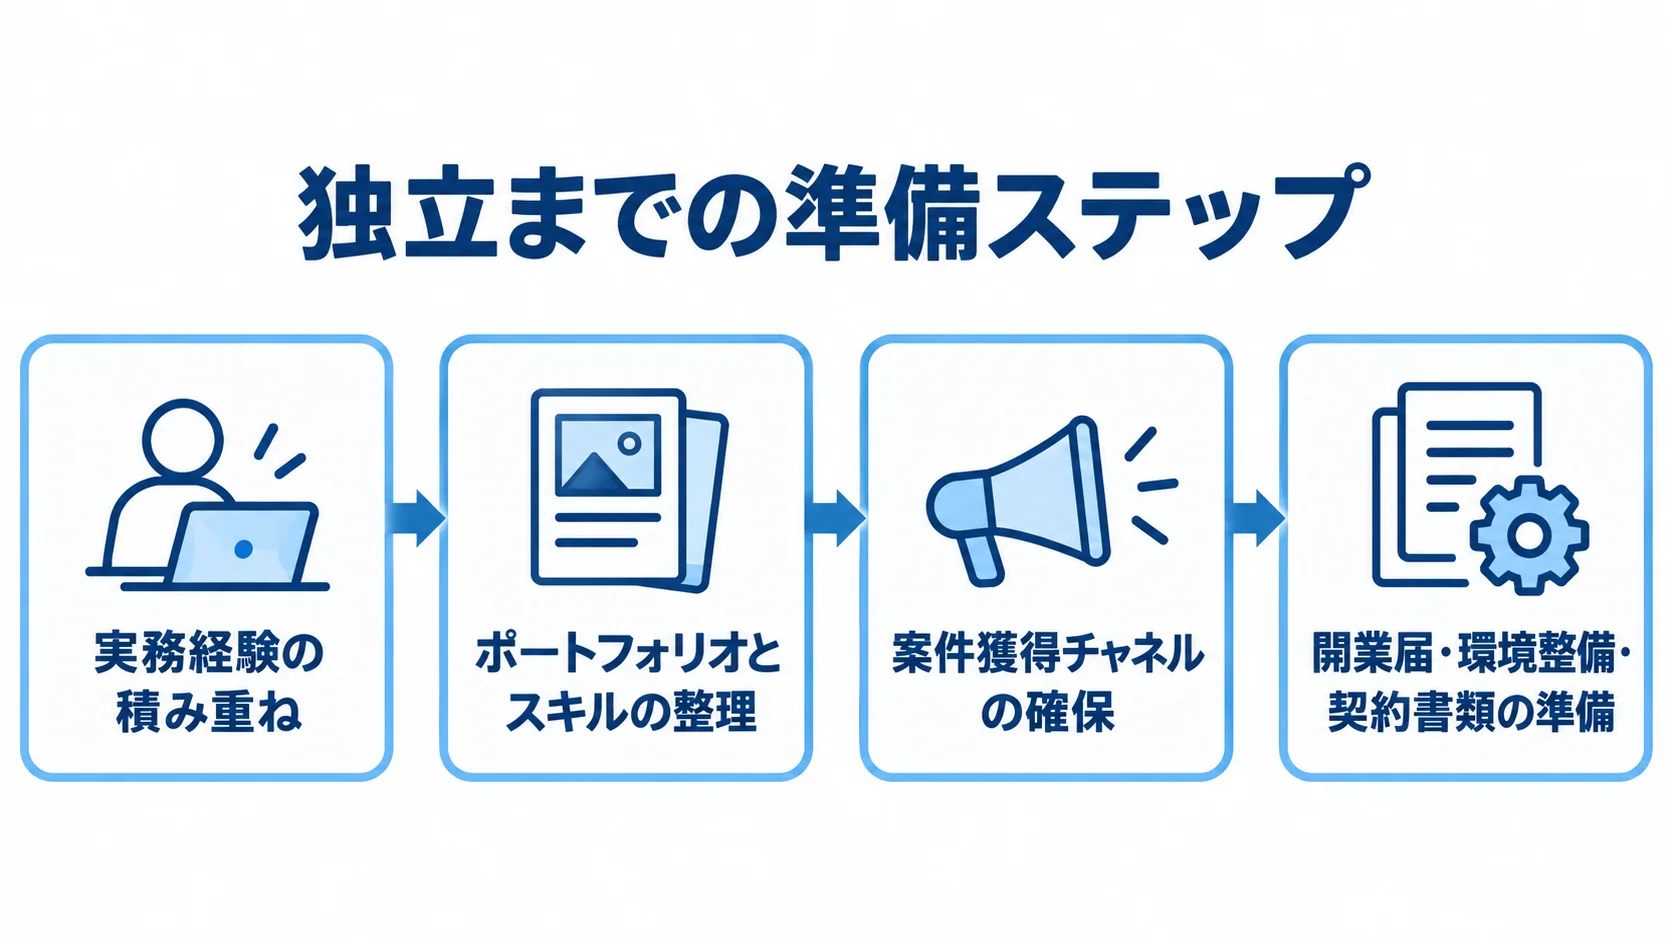
会社員としての経験を経て独立する人が多いセキュリティエンジニアですが、段階を踏んで準備すると、成功する確率は高まります。
ステップ1:実務経験の積み重ね
独立の準備は、まず実務で力をつけることから始まります。
最初はSIerや社内SE、セキュリティベンダーで経験を積むのが基本です。なかでも、脆弱性診断、ログ監視、インシデント対応の経験は、独立後の強みになります。
ステップ2:ポートフォリオとスキルの整理
次の段階では、これまでの仕事を相手に伝わる形にまとめます。
- プロジェクトの概要:携わったプロジェクトの概要を、守秘義務の範囲内で確認します。
- 手がけた技術:使ったツールや、対応した脆弱性の具体例です。
また、実績や成果(セキュリティ事故の未然防止など)も示せると、信頼の材料になります。ただし、どの情報も守秘義務を守れる範囲で示すことが前提です。
ステップ3:案件獲得チャネルの確保
案件の入口は、一つに頼らず用意しておくことが大切です。
- エージェント登録:フリーランスエージェントに登録します(例:レバテック、ITプロパートナーズ)。
- コミュニティ参加:セキュリティ系のSlackコミュニティや勉強会に加わります。
X(旧Twitter)やQiitaで知見を発信し、信頼を目に見える形にする方法もあります。こうした経路を持つことは、継続的な受注にもつながります。
ステップ4:開業届・環境整備・契約書類の準備
独立にあたっては、税務の手続きと業務環境、契約書類の準備が欠かせません。
- 税務の届け出:税務署への開業届の提出と青色申告申請を確認します。
- 端末・通信の環境:VPN、ウイルス対策、端末分離などを整えます。
契約書類では、秘密保持契約(NDA)のテンプレートを用意し、請求書・契約書のフォーマットも整えます。個人で業務を請け負うには、法務や労務の知識も求められます。
フリーランスセキュリティエンジニアの年収・単価事情
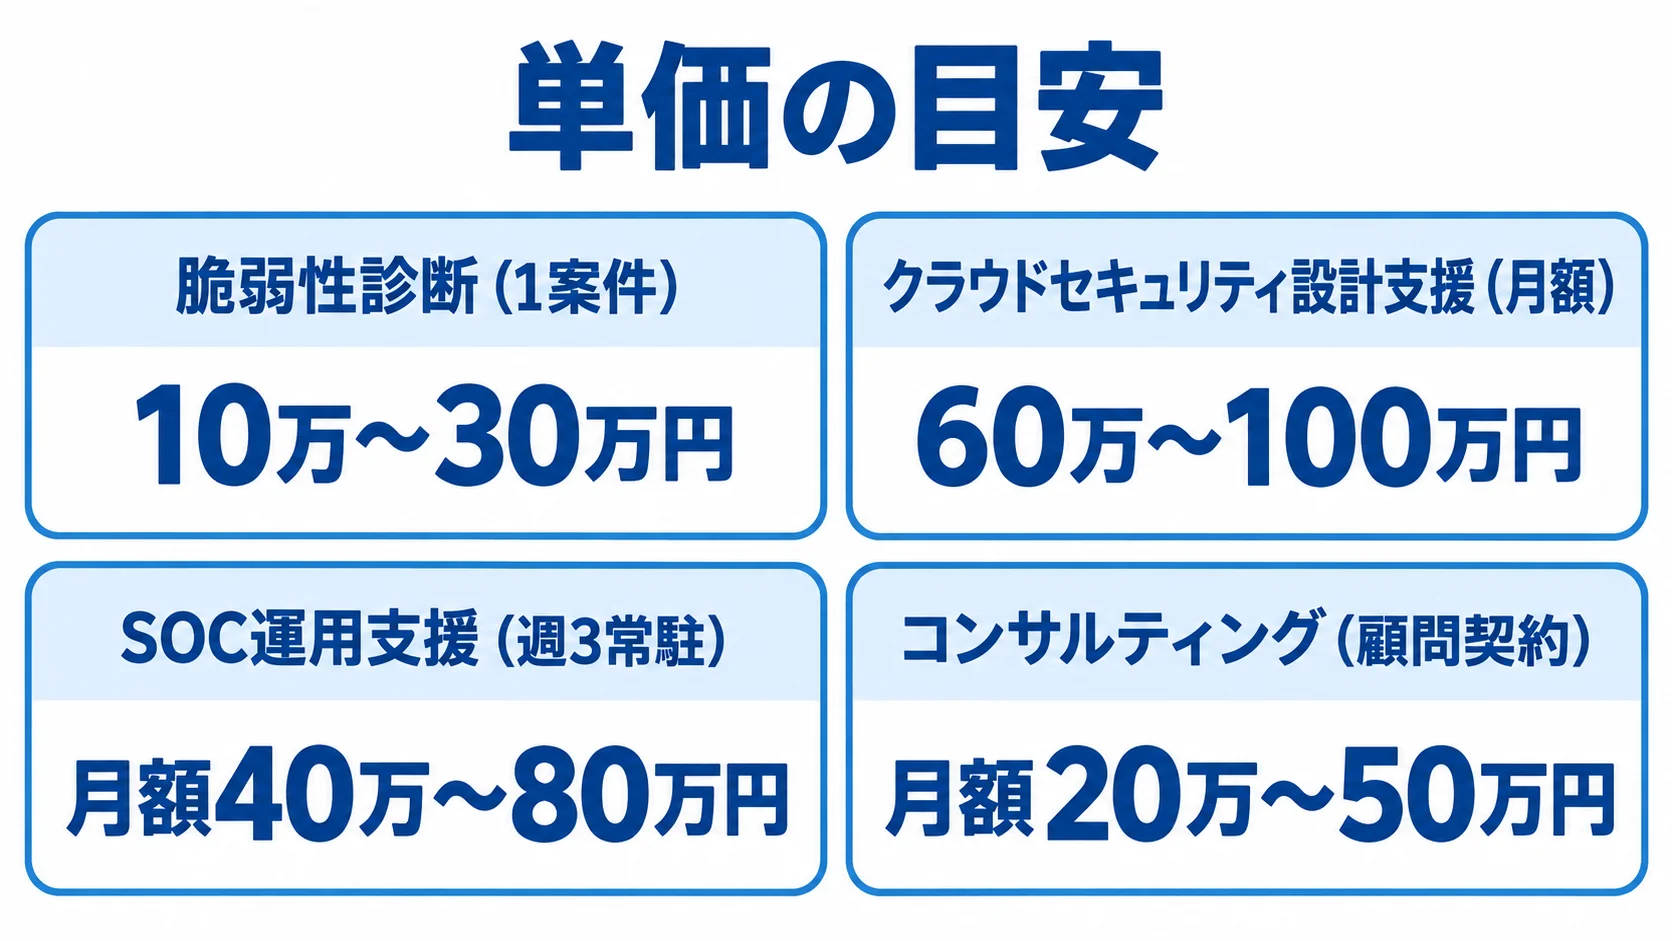
フリーランスの収入は、スキル・案件内容・働き方によって異なります。とはいえ、セキュリティエンジニアは比較的高単価を狙いやすい分野です。
単価の目安
単価の目安として確認するのは、脆弱性診断(1案件)とクラウドセキュリティ設計支援(月額)です。
- 脆弱性診断(1案件):10万〜30万円
- クラウドセキュリティ設計支援:月額60万〜100万円
SOC運用支援(週3常駐)は月額40万〜80万円、コンサルティング(顧問契約)は月額20万〜50万円です。
専門性が高いぶん、信頼関係ができると長期契約につながることも多いです。
年収イメージ
年収は、月収に年間の稼働月数を掛けて求めます。
- 基本の計算:月収60万円×12ヶ月=年収720万円を確認します。
- 案件の組み合わせ:高単価プロジェクトと副業的案件を組み合わせれば、年収1,000万円以上も可能です。
技術力に加えて、提案力やドキュメント力を備えている人ほど、収入が安定しやすくなります。
案件獲得における信頼の築き方と営業戦略
セキュリティ案件は、守れる人に任されるものです。その信頼を得るには、具体的な対策と営業方法が必要です。
実績と姿勢のセット提示
相手に信頼してもらうには、実績だけでなく、対応の姿勢も示す必要があります。
- 対応の実績:「過去に対応したセキュリティ課題」を整理しておきます。
- 報告の仕方:脆弱性報告の丁寧さや、報告の流れを明示します。
インシデントが起きた場合の対応プロセスも、説明できるようにしておきます。安心感が伝わるコミュニケーションは、営業での差別化につながります。
資格取得による信頼性の裏付け
信頼性を裏付ける手段として、資格も役立ちます。
- 情報処理安全確保支援士(IPA):信頼の裏付けとして確認されます。
- CISSP:Certified Information Systems Security Professionalの資格です。
ほかにも、AWS Security – SpecialtyやCEH(Certified Ethical Hacker)といった資格があります。
取得した資格は、提案資料やプロフィールにも記載して、信頼の証拠として活用します。
長期契約を前提とした提案
提案の仕方として、継続的な支援を含めた形も考えられます。
- 定期診断:年2回など、定期的な脆弱性診断を提案します。
- 啓発・整備:セキュリティ啓発研修や、社内ガイドラインの整備を支援します。
たとえば、障害発生時の緊急対応は、月額固定と対応時間制を組み合わせた契約にする形もあります。
一度きりで終わらせず、継続支援の形を示すと、安定収入につながります。
今後の需要とフリーランスとしての将来性
サイバー攻撃の高度化やクラウド活用の拡大により、セキュリティ人材は今後も長期的に求められる分野です。また、フリーランスだからこそ活躍できる場面も、ますます増えていきます。
スタートアップや中小企業では、セキュリティ体制の支援が求められています。また、クラウド移行に伴うセキュリティの再設計や、医療・教育・行政など個人情報を扱う分野での対応支援も挙げられます。
生成AIの活用やAPI公開に伴うセキュリティリスクの評価も、この分野の仕事です。フリーランスの柔軟さを保ちつつ、社会的に必要とされる分野で活躍できる点が、セキュリティエンジニアの魅力です。
まとめ
セキュリティエンジニアとしてフリーランスで活躍するには、専門知識はもちろん、信頼されるための行動と営業力が不可欠です。ニーズの高まりと技術の進化を背景に、自由度の高いキャリアを築いていけます。
業務領域は、脆弱性診断からクラウド、ポリシー策定まで幅広いのが特徴です。独立には、実務経験とポートフォリオ、営業チャネルが必要です。
高単価で長期の案件につながりやすいのも、この分野の強みです。信頼されるための提案力や資格、態度が武器になります。社会的なニーズが高く、将来性も抜群です。
フリーランスという選択肢を生かして、セキュリティのプロとして自由に働く未来を手に入れられます。
本テーマに関する全体ガイドは、以下の記事をご覧ください。
▼全体ガイドの記事
・フリーランスエンジニアの案件・単価の完全ガイド
株式会社riplaが運営するエンジニア向けSlackコミュニティ「TECHer COMPOSE UP」では、フリーランス・副業エンジニアの方に向けて、非公開の案件紹介やキャリア相談、仲間との交流の場を提供しています。
- フリーランスとしての不安を解消したい
- もっと良い案件に出会いたい
- 現役エンジニアとつながって情報交換したい
など、興味を持ってくれた方はぜひ「TECHer COMPOSE UP」のSlackワークスペースにご参加ください!
以下のリンクから今すぐ無料で参加できます!

株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>

株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。