
アクセス管理システムの開発会社は、支援範囲、対象ユーザー、連携方式の3つで比べます。そのうえで、認証から権限運用まで任せられるかを基準に選びます。
6社それぞれの特徴、選ぶ前に確認したいこと、費用の目安を紹介します。全体像は、アクセス管理システム開発の完全ガイドもご覧ください。
▼全体ガイドの記事
・アクセス管理システム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
アクセス管理システムのパートナー選びが重要な理由
アクセス管理システムは、人事情報をもとにアカウントを作成し、異動や退職に応じて権限を変更・停止する仕組みです。ログインの入口を整えるだけでは対応しきれないため、開発を任せる会社の選び方が重要になります。また、認証や操作の記録を監査できる状態に整えると、セキュリティと運用効率の両方に効果が出ます。
論理アクセスと物理アクセスの切り分け
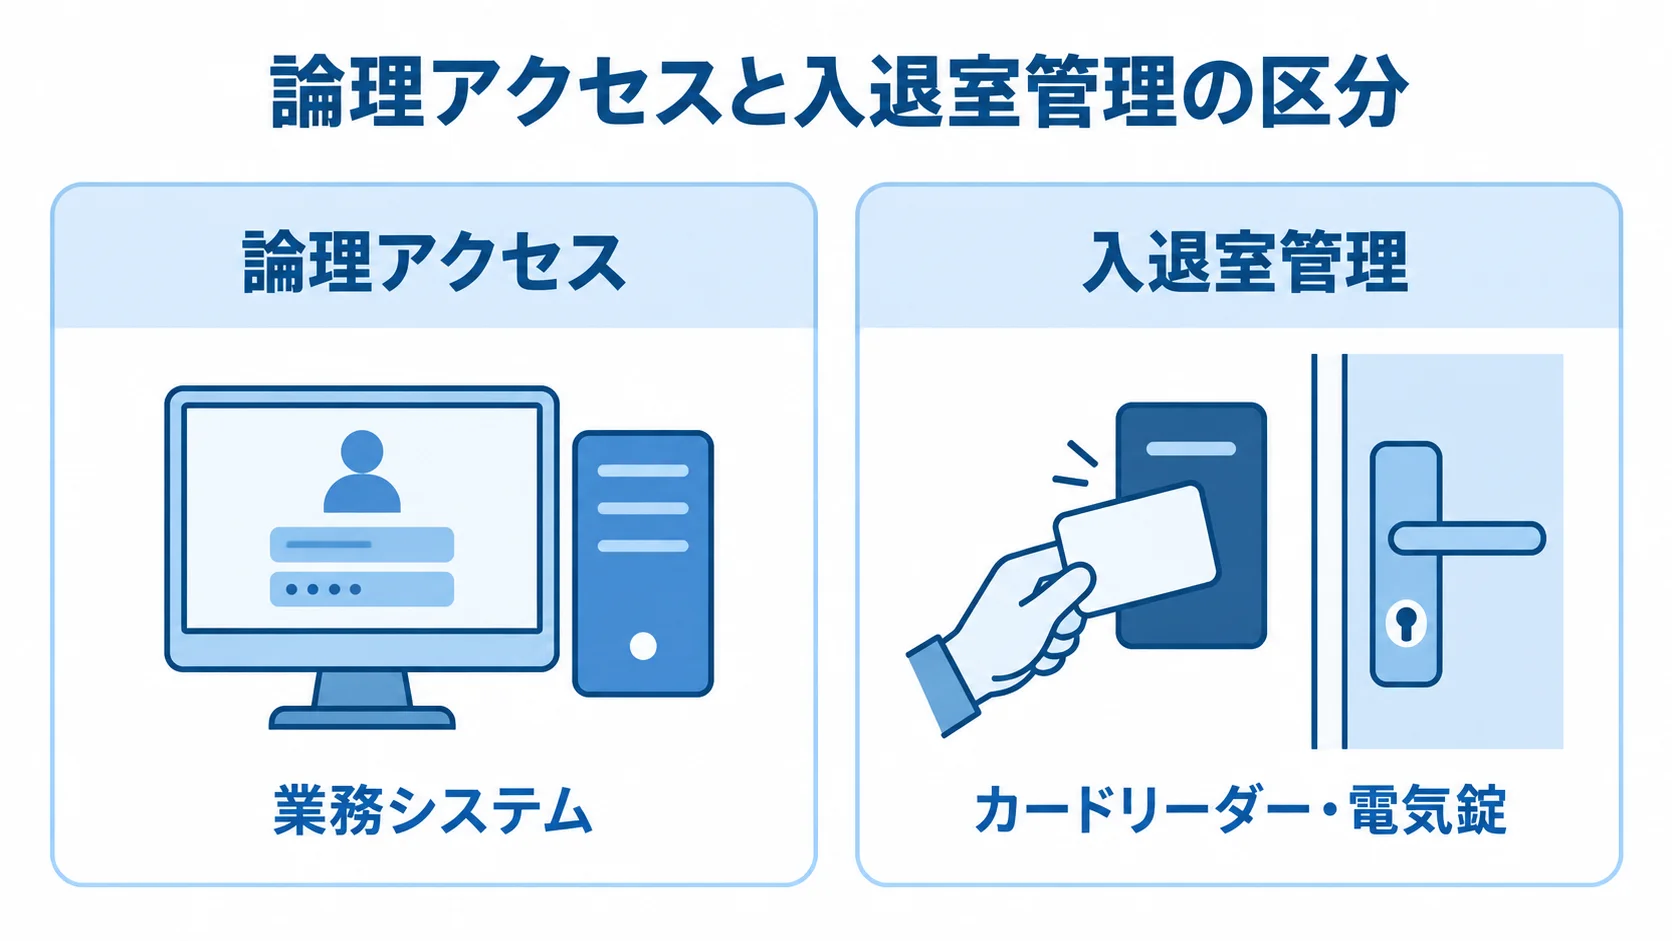
今回扱う論理アクセスは、誰がどの端末や場所から、どの業務システムをどこまで使えるかを制御する仕組みです。認証は本人確認、認可は許可する操作の判定を指します。
IDライフサイクル管理は、入社・異動・退職に伴うアカウントの変化を扱います。一方で、入退室管理は、カードリーダーや電気錠、現地施工、来訪者受付などが中心です。
両者を混同すると、必要な会社や見積もりの前提が大きくずれます。
SSO導入だけでは残る退職者と過剰権限の問題
SSOを導入するとログイン操作は減ります。ただし、人事台帳と各システムのIDが連携していなければ、退職者アカウントの停止漏れは解消されません。
兼務や委託先、ゲスト、API用のサービスアカウントまで考えると、認証製品の設定だけでは足りず、業務ルールと権限モデルの設計が必要になります。
個人情報保護委員会も、個人データにアクセスできる者の権限を適切かつ定期的に管理する考え方を示しています(出典:個人情報保護委員会「アクセス制御を講じるための手法」、2026年確認)。
株式会社ripla|コンサルから開発まで一気通貫で支援
riplaは、コンサルティングから開発まで一気通貫で支援します。IT事業会社として社内DXを進めた経験を生かし、事業成果の創出とシステムの定着を支えます。
営業・顧客・生産・販売管理など、幅広い基幹システムの構築・導入実績があり、業務要件に合わせて柔軟に対応できる体制です。
特徴と強み
アクセス管理開発は、利用者と業務システムを整理し、認証と認可を分けて要件にすることから始まります。riplaは、業務フローや既存システムを確認しながら進めます。
- 標準機能:SaaSで対応できる範囲の見極め
- 既存システム:改修が必要な範囲の切り分け
- 個別開発:不足する機能を業務要件に合わせて開発
製品の導入だけでなく、現場で運用できるよう、権限の申請や承認、見直しの流れまで検討したい企業に向いています。
得意領域・実績
複数部門にまたがる基幹システムの構築・導入を検討する企業に適しています。
従業員向けIAMに加えて、顧客向けログインやAPI認可など、自社サービスに合わせた開発も相談できます。取引先ごとのテナント分離も、相談の対象になります。
利用者区分、対象システム、必要な権限、移行期限を最初に共有すると、既製IDaaSと開発の境界を整理できます。
野村総合研究所(NRI)|大規模なIAM構想と統合を支援
野村総合研究所(NRI)は、従業員IDや消費者向けWebサービスの顧客IDなど、利用者と用途の異なるIAMを扱う総合系SIerです。
公式情報では、OpenStandia KAID、Uni-ID Libra、Keycloak、midPointなどを組み合わせる構成が示されています。また、OktaやMicrosoft Entra IDも選択肢に含まれます。
製品を一つに固定せず、グループ全体のID統合方針や将来の認証基盤を設計したい場合の候補です。
特徴と強み
NRIの強みは、SSOやMFAをゼロトラスト、ネットワーク、端末、ログ監視などと関連づけて、全体を設計しやすい点です。
複数のグループ会社で異なるActive Directoryやクラウドサービスを統合する場合は、共通のID属性、認証強度、権限申請の責任者を定義できます。
製品機能に業務を合わせるのではなく、監査要件や事業計画から逆算したい企業に向いています。
得意領域・実績
大規模企業や複数法人、顧客向けサービスと従業員向けシステムを同時に扱う企業に適しています。公式情報には、オープンソースを含む複数の選択肢があります。
候補製品だけでなく、標準プロトコルと移行時のデータ設計を提案依頼書に明記しましょう。障害時の代替認証や運用監視の担当範囲も、あわせて記載してから見積もりを取ると比べやすくなります。
SCSK|人事発令や兼務を含むID管理に対応
SCSKは統合認証基盤の導入・運用を支援し、アクシオが提供するクラウドID管理サービス「Keyspider」を扱います。
公式ページでは、Keyspiderを人事発令、兼務、業務日付など、日本企業に多い要件に対応するクラウドサービスとして紹介しています。
人事情報からクラウドとオンプレミスの各システムへIDや権限を連携したい企業には、業務運用と認証基盤を一緒に検討できる候補です。
特徴と強み
Keyspiderは、組織変更に伴う権限運用を意識した機能を案内しています。たとえば、ロールベース管理やIDの予約配信に加えて、兼務や引き継ぎ期間の機能も挙げられています。
公式ページに掲載されている定価は1ユーザー月額300円です。ただし、実際の費用は、対象システム数や連携方式によって変わります。初期設定やサポート契約なども、費用を左右する要素です。
人事システムのデータ項目、異動発令の反映時期、承認者の変更方法を確認しておくと、導入後の手戻りを抑えられます。
得意領域・実績
SCSKは統合認証基盤で15年以上の導入実績を公式に訴求し、企画・検討から構築・運用まで支援する体制を示しています。
既存システムを残してID管理をクラウドへ移したい企業や、内部統制のため権限変更の記録を整理したい企業に適しています。
Keyspiderを採用する場合は、SCSKとアクシオなどサービス提供元の担当範囲を、契約前に明確にしておきましょう。
IIJ|ネットワーク・クラウドとIDaaSをまとめて支援
IIJはクラウド型のID管理・認証サービス「IIJ IDサービス」を提供しています。SAML 2.0とOpenID Connect 1.0準拠サービスへのSSOに対応しています。
公式情報では、グループ単位の認証・認可、Active Directory連携、FIDO2やデバイス証明書による多要素認証を案内しています。
また、Microsoft 365とのID・ライセンス連携についても案内されています。ネットワークやクラウド基盤の運用も相談したい企業に向いています。
特徴と強み
IIJ IDサービスは、SSOに加えて、接続元や利用者グループに応じたアクセス制御を設計できます。SAMLやOpenID Connect対応のSaaSは、標準で連携します。
対応していない古いシステムには、公式に案内されているプロキシ認証も検討できます。社外アクセスや端末条件、認証方式を段階的に強化したい場合の候補になります。
得意領域・実績
Microsoft 365や既存ADを利用する企業、ネットワークと認証を一体運用したい企業に適しています。
公式情報には、IIJ IDサービスを起点とするIDライフサイクル管理のほか、要件に応じてオープンソースを組み合わせるIAMソリューションも掲載されています。
提案時には、データの保管場所や障害時の認証継続を確認しましょう。AD停止時の代替手段とログ保存期間も、あわせて押さえておきましょう。
HENNGE|HENNGE OneでSaaSのSSO・MFAを導入
HENNGEは、クラウドセキュリティサービス「HENNGE One」を提供するベンダーです。Identity EditionはSAML 2.0やOpenID ConnectによるSSO、多要素認証に対応します。
ユーザーポータルとセルフパスワードリセットも、公式に案内されています。また、Microsoft EntraやGoogle Workspaceとのユーザープロビジョニングも案内されています。
SaaSが増え、情シスがアプリごとのアカウント管理から解放されたい企業に向いています。
特徴と強み
公式価格はIdentity Editionが1ユーザー月額300円からです。100ユーザーなら、単純計算で月額3万円、年額36万円からがライセンスの目安です。
税や最低契約数は、別途確認が必要です。初期設定や連携支援、オプションも、個別に確かめておきましょう。SSOを入口にMFA、端末証明書、オンプレミスWebシステムへのリモートアクセスを段階的に追加できます。
得意領域・実績
Microsoft 365やGoogle Workspaceを使う企業に向いています。SalesforceやBoxなどを含め、クラウドサービス中心の企業が対象です。
複雑な職務分掌、顧客向けアプリの細かなAPI認可、独自承認ワークフローが中心なら、SIerや開発会社との連携が必要です。
導入事例や連携対象を確認し、自社の代表的な5〜10アプリで検証してから全社展開する進め方が安全です。
インターナショナルシステムリサーチ(ISR)|アクセス制限とパスワードレスの強み
インターナショナルシステムリサーチ(ISR)は、国産IDaaS「CloudGate UNO」を開発・提供しています。SSOとアクセス制限に、IAMや多要素認証を組み合わせたサービスです。
公式価格は、Standard Plusが1ユーザー月額400円、Enterprise Plusが500円、Smart Packが600円です。ただし、プランによってActive Directory連携やデバイス証明書の扱いが異なるため、必要な認証強度に応じてプランを比べてください。
特徴と強み
CloudGate UNOは、接続元IPや端末、証明書を組み合わせて、アクセス条件を設計したい企業に適しています。生体認証やパスキーも、アクセス条件の要素として使えます。
利用者と端末を細かく制御しながら、パスワードレスへ段階的に移行する場合に検討しやすいサービスです。
導入前に、例外運用を確かめる必要があります。スマートフォンを持たない従業員や派遣社員の扱いのほか、共有端末や紛失時の再登録も含まれます。
得意領域・実績
ISRの公式事例では、利用するサービスや認証方式の異なる導入例が紹介されています。
- エステー株式会社:Google Workspaceとオンプレミス業務システムを統合。
- アルヒ株式会社:Google WorkspaceやSalesforceの認証を強化。
- M&A総合研究所:パスキーや端末証明書を活用。
導入事例ページは2025年7月時点で1,400契約・70万ユーザーと案内しています。
数字は更新されるため、提案時点の最新値と、自社に近い業種・規模の事例を確認してください。
アクセス管理システムのパートナー選びで確認するポイント
6社はそれぞれ立ち位置が違います。NRI、SCSK、IIJは要件整理や統合、既存接続を相談しやすいSIer・サービス事業者です。
HENNGEとISRは、自社のIDaaSを中心に導入するベンダーです。必要な支援範囲を分けてから比べると、価格と提案内容の違いが見えてきます。
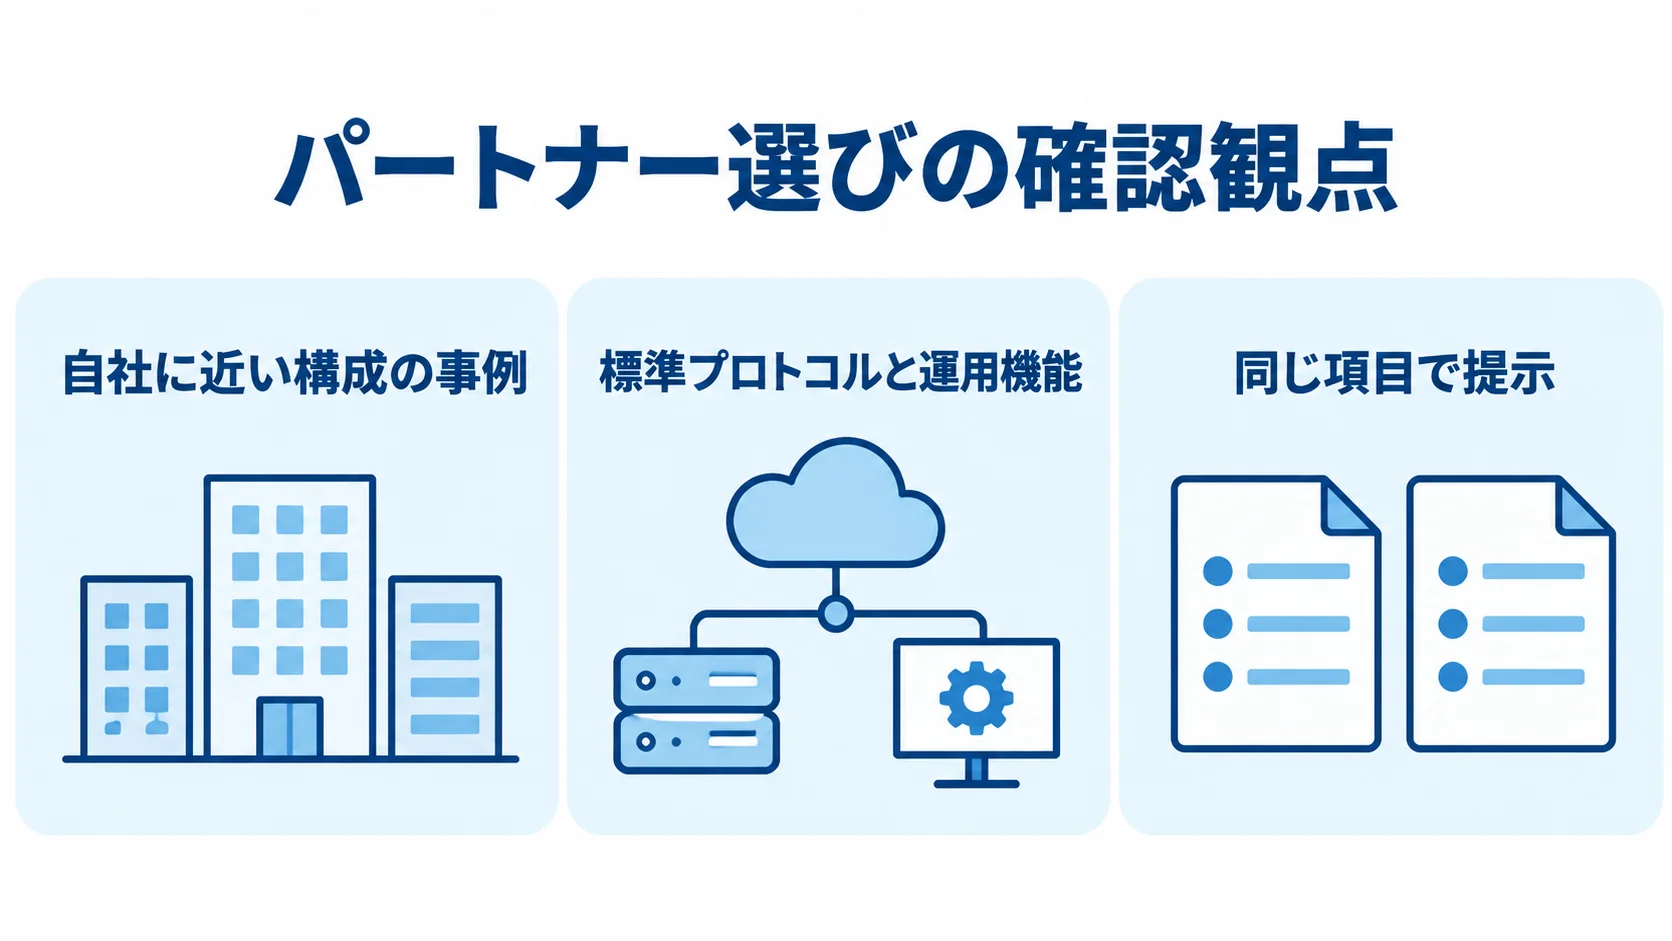
導入実績の確認:導入社数より自社に近い構成
導入社数の多さより、自社と条件が近い事例があるかが決め手になります。比べる条件は次の4つです。
- 規模:従業員数と対象アプリ数
- 環境:オンプレミスの有無
- 利用者:委託先やゲストの割合
- 導入条件:認証方式と移行期間
既存システムがSAMLやOpenID Connectに対応しない場合、代理認証、リバースプロキシ、個別改修のどれを使うかで、費用と将来の保守性が変わります。
可能であれば、事例の担当者に導入前の課題と例外運用を聞いてみてください。
技術要件:標準プロトコルと運用機能の確認
RFPには、接続方式と権限運用の要件を書きます。仕様や機能のうち、自社に必要なものを確かめてください。
- 標準連携:SAML 2.0、OpenID Connect、OAuth 2.0、SCIM
- 既存環境:Active Directoryや人事システムとの連携
- 権限管理:RBAC、ABAC(属性・場所・時間・端末状態)、特権ID、申請・承認
- 運用・監査:期間限定権限、定期的なアクセスレビュー、SIEM連携
IPAは2025年7月の不正ログイン相談が144件で過去最多になったと公表し、パスキーや多要素認証を推奨しています(出典:IPA「インターネットサービスへの不正ログインによる被害が増加中」、2025年)。そのため、パスワードだけを前提にした提案は避ける必要があります。
見積もりとプロジェクト管理の範囲のそろえ方
公開料金があるIDaaSでは、1ユーザー月額300〜2,670円程度です。
例として、HENNGE One Identity Editionは300円から、CloudGate UNOは400〜600円です。Okta Workforce IdentityはStarterが940円、Essentialsが2,670円からです(出典:各社公式価格ページ、2026年確認)。
100ユーザーならライセンスだけで月額3万〜26万7,000円、年額36万〜320万4,000円程度です。ただし、税や最低契約数は含まれず、初期設定や連携開発、移行の費用もかかります。教育や監視の費用も、ライセンスとは別に見ます。
公開料金とは別に、初期費用は利用人数や接続先の構成を踏まえて比較します。
- 小規模:50ユーザー以上200ユーザー未満、SaaSを3〜10個接続し、初期費用は50万〜300万円。
- 中規模:200〜1,000ユーザー、AD・人事連携やオンプレミス接続を含み、初期費用は300万〜1,000万円程度。
- 大規模:1,000ユーザー超で複数法人、IGAやPAM、段階移行を含む場合、1,000万〜3,000万円以上になることもあります。
候補会社には、初期費用、年額ライセンス、連携1本あたりの費用を同じ項目で提示してもらいましょう。
運用支援や追加ユーザー単価、解約時のデータ返却も、同じ項目に含めてもらうと確認しやすくなります。
これは公開料金と類似する認証基盤案件から整理した推定レンジで、特定会社の見積額ではありません。
よくある質問(FAQ)
アクセス管理システムは、製品機能だけでなく、自社の利用者、対象システム、運用体制を基準に選びます。導入前によく聞かれる質問に答えます。
アクセス管理システムは開発とIDaaSのどちらがよいですか?
SaaS中心で標準的なSSOやMFAを早く導入したい場合はIDaaSが適しています。
- 顧客向けサービス:独自認可や複雑なテナント分離が必要なら、不足部分を開発する構成も選択肢です。
- 特殊な業務要件:特殊な承認フローや既存システムとの細かな連携が必要な場合は、IDaaSを中核にして個別開発を組み合わせる方法が現実的です。
標準機能と開発の境界を比べてください。
MFAやパスキーは全社員に必須ですか?
法律で一律の製品や認証方式が決まっているわけではありませんが、認証強度は、個人データの量や機微性、アクセス環境に応じて高めることが大切です。
まずは管理者や重要システムでMFAを必須にします。そのうえで、スマートフォンを持たない従業員や共有端末、緊急時のブレークグラスアカウントの例外ルールを設計してから、対象を広げるとよいでしょう。
アクセス管理システムの導入費用はいくらですか?
公開料金のあるIDaaSなら、100ユーザーで月額3万〜26万7,000円程度が一つの目安です。初期設定やアプリ連携、ユーザー移行は別途かかります。MFA展開や教育、ログ監視、運用代行も、別途見込む必要があります。
初期費用は小規模導入で50万〜300万円、中規模導入で300万〜1,000万円程度が目安です。
ユーザー数とアプリ数を示し、複数社から同じ条件で見積もりを取りましょう。
まとめ
会社選びでは、SSOの機能数だけでなく、IDライフサイクルや最小権限、MFAまで同じ基準で比べてください。
権限レビューや監査ログ、既存システム連携も含めて確認すると、比べる条件がそろいます。
6社には役割の違いがあります。riplaは業務要件に合わせた開発、NRIは大規模IAM構想、SCSKは日本企業向けID管理、IIJはネットワーク・クラウド統合に強みがあります。HENNGEはSaaS向けIDaaS、ISRはアクセス制限・パスワードレスを重視する場合の候補です。
最初に作る資料は利用者・システム・権限の一覧
候補会社へ相談する前に、利用者区分と対象システムを一覧にします。従業員、取引先、顧客、ゲスト、サービスアカウントに分けて整理します。
対象にはSaaS、オンプレミスシステム、APIを含めます。入社・異動・退職の反映期限や、管理者権限の承認者も整理しておきます。ログ保存期間や障害時の代替手段も、あわせて押さえます。
重要システムでパイロットを行い、ログイン失敗や問い合わせの状況を確認してから、段階的に展開するのがおすすめです。
運用を含む総額で見る発注先の選び方
ライセンスが安くても、連携開発や権限設計、運用教育に工数がかかれば、総額は変わります。見積もりでは、各費用を分けて提示してもらいましょう。
- 導入時:初期費用、追加連携、移行
- 運用時:ライセンス、教育、監視、保守
- 契約終了時:データ返却
3社程度で比較し、退職者の停止漏れや過剰権限を減らし、アクセス管理を業務に定着させるところまで支援できる会社を選びます。そうすることで、長期的な成果につながります。
▼全体ガイドの記事
・アクセス管理システム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。