
アクセス管理システムの開発では、対象ユーザー、認証・認可の範囲、連携方式、運用体制によって、必要な機能と導入の進め方が変わります。全体像、種類と機能、導入手順、費用、開発会社の選び方、運用と監査の順に説明します。各テーマの詳しい内容は、下の関連記事もご覧ください。
▼関連記事一覧
・アクセス管理システム開発の進め方/やり方/流れや方法/手法/工程/手順
・アクセス管理システム開発でおすすめの開発会社/ベンダー6選と選び方
・アクセス管理システム開発の見積相場や費用/コスト/値段について
・アクセス管理システム開発の発注/外注/依頼/委託方法について
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
アクセス管理システムの全体像
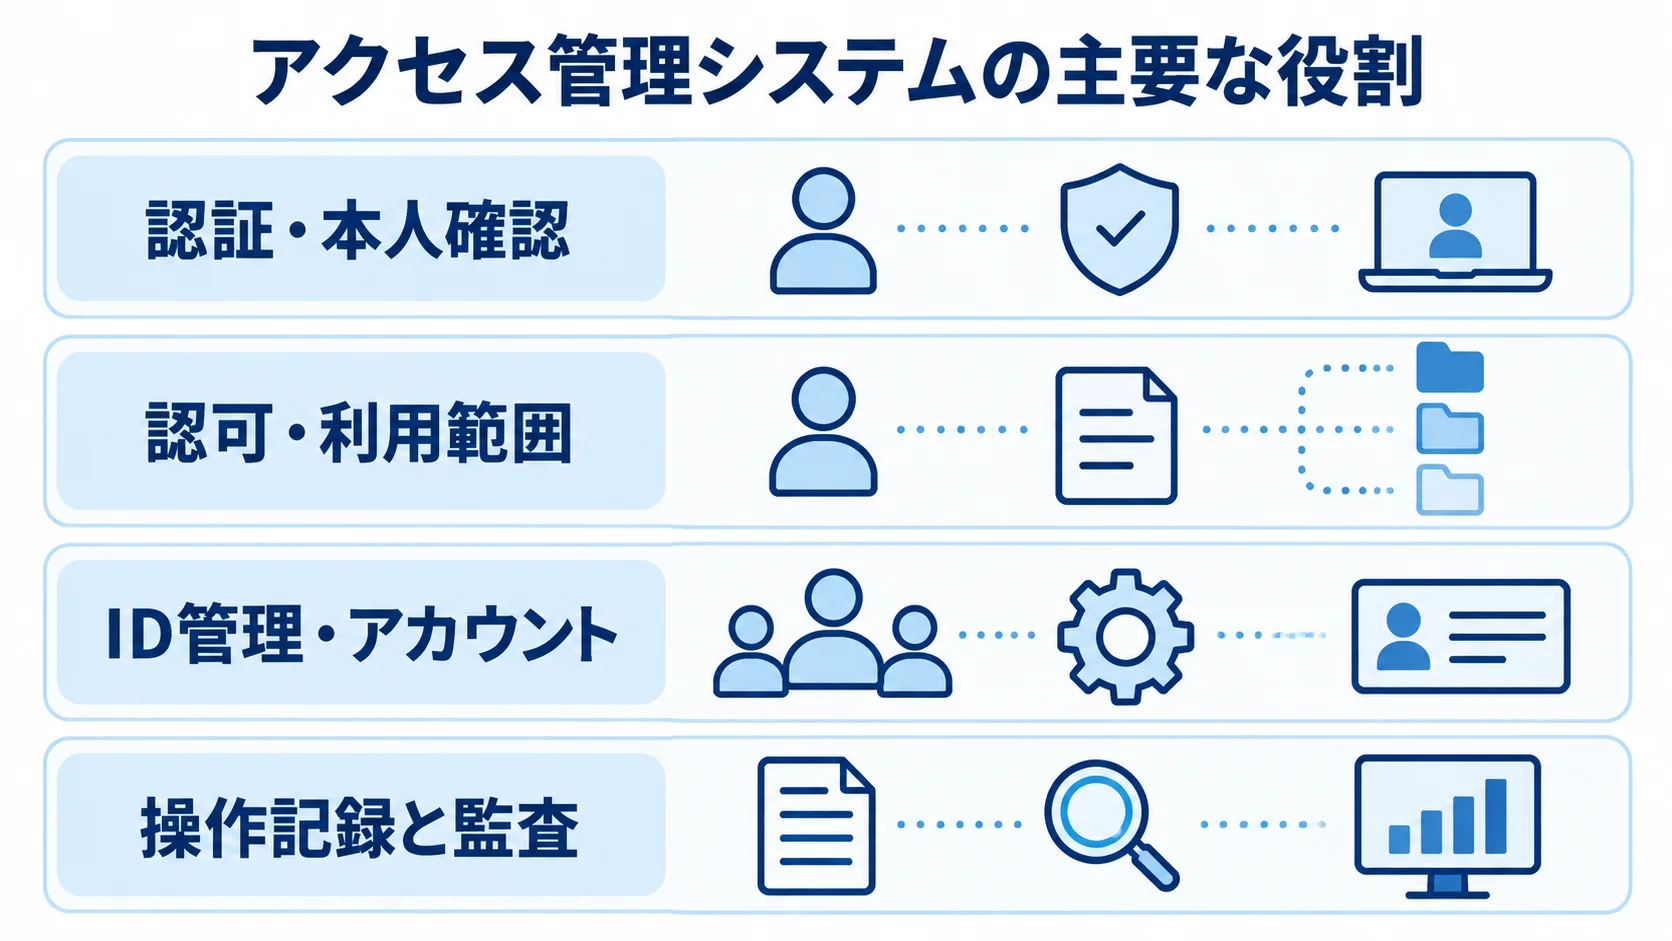
アクセス管理システムは、情報資産への入口を継続的に管理する仕組みです。本人確認を行う認証、利用範囲を決める認可、IDライフサイクル、操作記録と監査を組み合わせるもので、ログイン画面だけを指すものではありません。対象には従業員のほか、派遣社員、委託先、取引先、顧客、サービスアカウントも含まれます。
認証・認可・ID管理の役割の違い
認証、認可、ID管理は、それぞれ確認する対象と行う処理が違います。
- 認証:利用者が誰かを確かめる処理。
- 認可:閲覧、更新、承認などの操作を制御する仕組み。
- ID管理:入社・異動・退職に応じてアカウントを扱う作業。
認証には、多要素認証があります。多要素認証では、パスワードに加えて、認証アプリ、ワンタイムパスワード、端末証明書、生体認証、パスキーのいずれかを組み合わせます。そのため、パスワードが漏れた場合も、追加の確認を求められます。
IDでは、氏名、所属、雇用区分、役職を管理します。加えて、契約期間、利用目的、拠点、上長、有効期限も押さえます。IDは人事や契約の情報を起点に、入社時に作成し、異動時に見直し、退職時に停止できるようにします。自動化できない例外は申請・承認に回し、判断者を記録します。また、自動化によって、手作業による削除漏れを減らせます。
論理アクセスと入退室管理の要件の分け方
「アクセス管理」は、業務システムやクラウドへの論理アクセスを指すほか、建物や部屋への入退室管理を指す場合もあります。そのため、中心になるのは、従業員・取引先・顧客のIDや認証、認可を扱う論理アクセスです。
入退室管理も対象に含める場合は、論理アクセスにはない設備や現地対応を確認する必要があります。
- 設備:カードリーダー、電気錠、入退室ログ、来訪者管理。
- 現地対応:現地施工や停電時の解錠。
これらが加わると、費用と導入体制が変わります。両者は連携できますが、同じ要件にまとめると抜け漏れの原因になります。
オフィスへの入室が許可されていても、個人情報データベースの閲覧まで許可されるとは限りません。そのため、建物、端末、ネットワーク、アプリ、データごとに、許可する対象と判断条件を分けて設計します。
アクセス管理システムの種類と主要機能
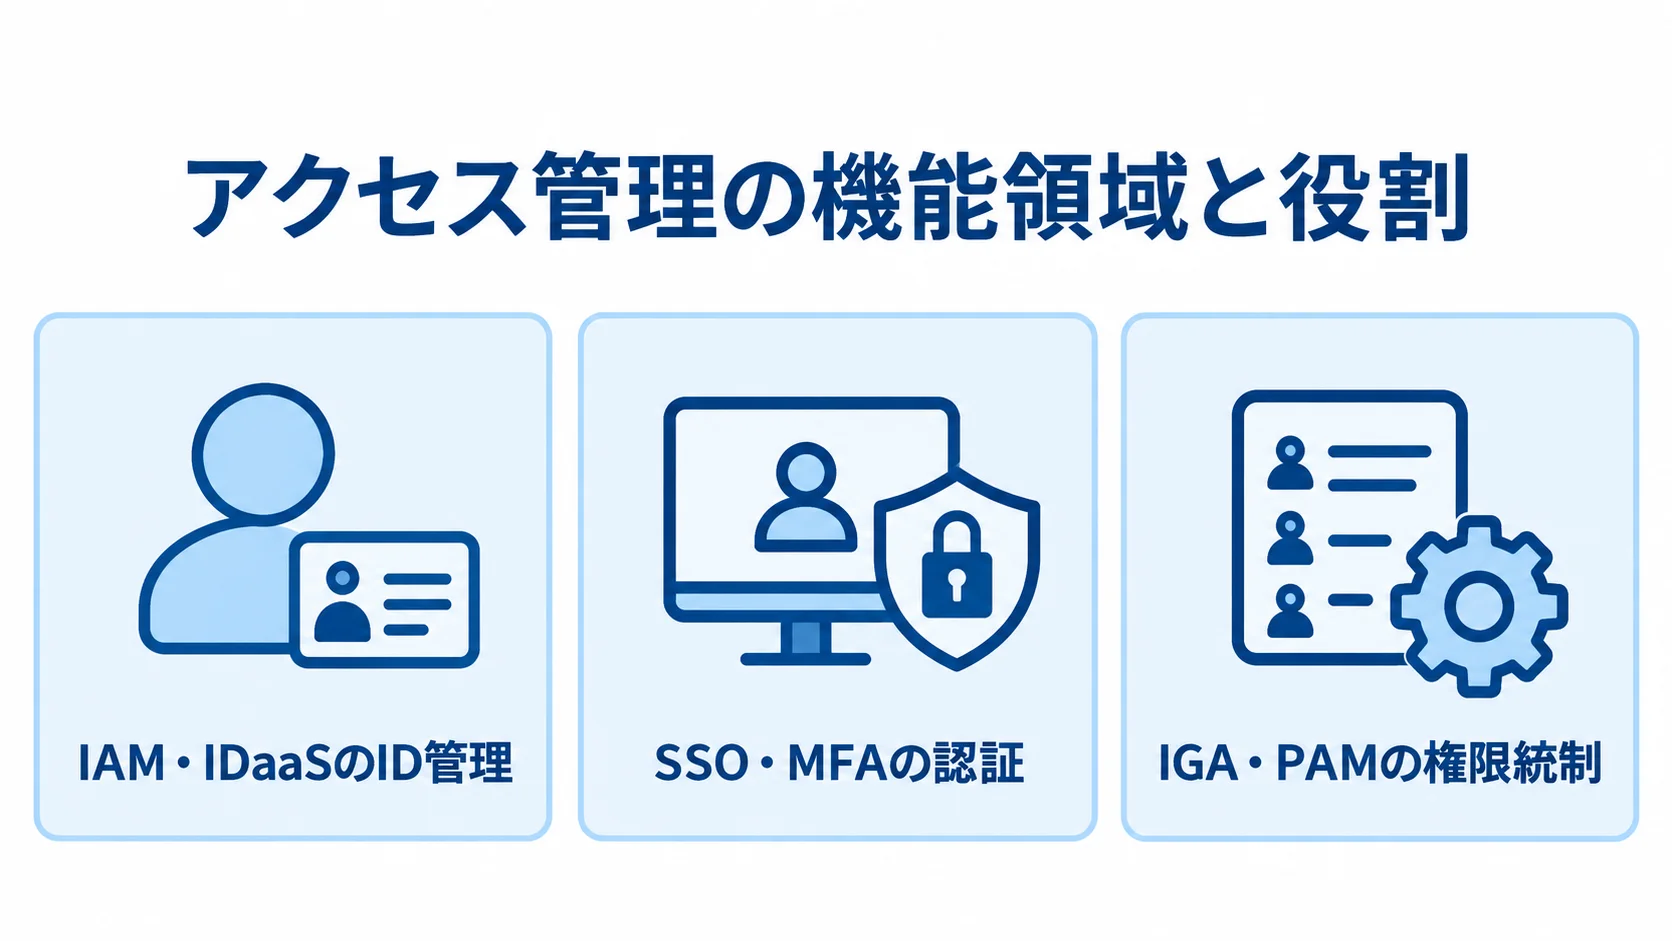
製品や開発方式は、必要な機能を基準に選ぶことが大切です。必要な機能は、対象ユーザー、連携アプリ、権限の複雑さ、監査要件によって変わり、SSOやMFAの有無だけでは決まりません。
既存の認証基盤や運用担当者の数も確認します。そのうえで、機能が標準搭載か、設定で対応できるか、追加開発が必要かを、課題ごとに整理します。
IAM・IDaaS・SSO・MFAの役割の違い
製品や機能を選ぶ際は、各領域が解決する課題を分けて捉えます。
- IAM・IDaaS:ID管理の仕組みと、そのクラウド提供の形態。
- SSO・MFA:複数サービスの認証と本人確認を担う機能。
- IGA・PAM:権限の統制と、特権IDの保護を担う領域。
IAMは、認証、認可、IDライフサイクル、監査を含む総称です。IDaaSは、その機能をクラウドから提供する形態です。
SSOは、一度の認証で複数サービスを使える機能で、MFAは本人確認を強化する機能です。ただし、退職者の停止や過剰権限の削除、ログ確認は、SSOとは別に行う必要があります。
IGAは、申請、承認、棚卸し、職務分掌を統制します。一方、PAMは特権IDを保護し、利用するときだけ権限を貸し出します。
従業員が少なくSaaS中心の企業であれば、SSO・MFA・基本的なライフサイクル管理から始められます。複数法人や監査要件がある場合はIGAを、管理者権限が多い場合はPAMを加えます。
認証連携・権限判定・ログの一体設計
連携方式、権限判定、監査ログの範囲は、合わせて設計します。
- SSO・API:SAML 2.0、OpenID Connect、OAuth 2.0の利用。
- ユーザー連携:SCIMによる自動連携。
- 権限判定:RBACとABACの使い分け。
標準プロトコルに対応していない古いWebシステムや独自アプリには、代理認証、リバースプロキシ、CSV連携、API改修を検討します。また、連携する本数に加えて、退職時の停止が反映されるまでの時間や、通信に失敗した場合に再送できるかも確認します。
RBACは、たとえば「営業部の承認者」のような役割ごとに権限をまとめる方式です。管理しやすい一方で、例外が増えると役割が乱立しがちです。また、ABACは、部署や職位、契約期間などの属性と、接続元、端末状態、時間帯などの条件で判定する方式です。
ログには、認証の成功だけでなく、権限変更、拒否、管理者操作、API呼び出しも含めます。そのうえで、SIEMなどへ送る範囲と保存期間を決めます。
アクセス管理システムの開発・導入の進め方
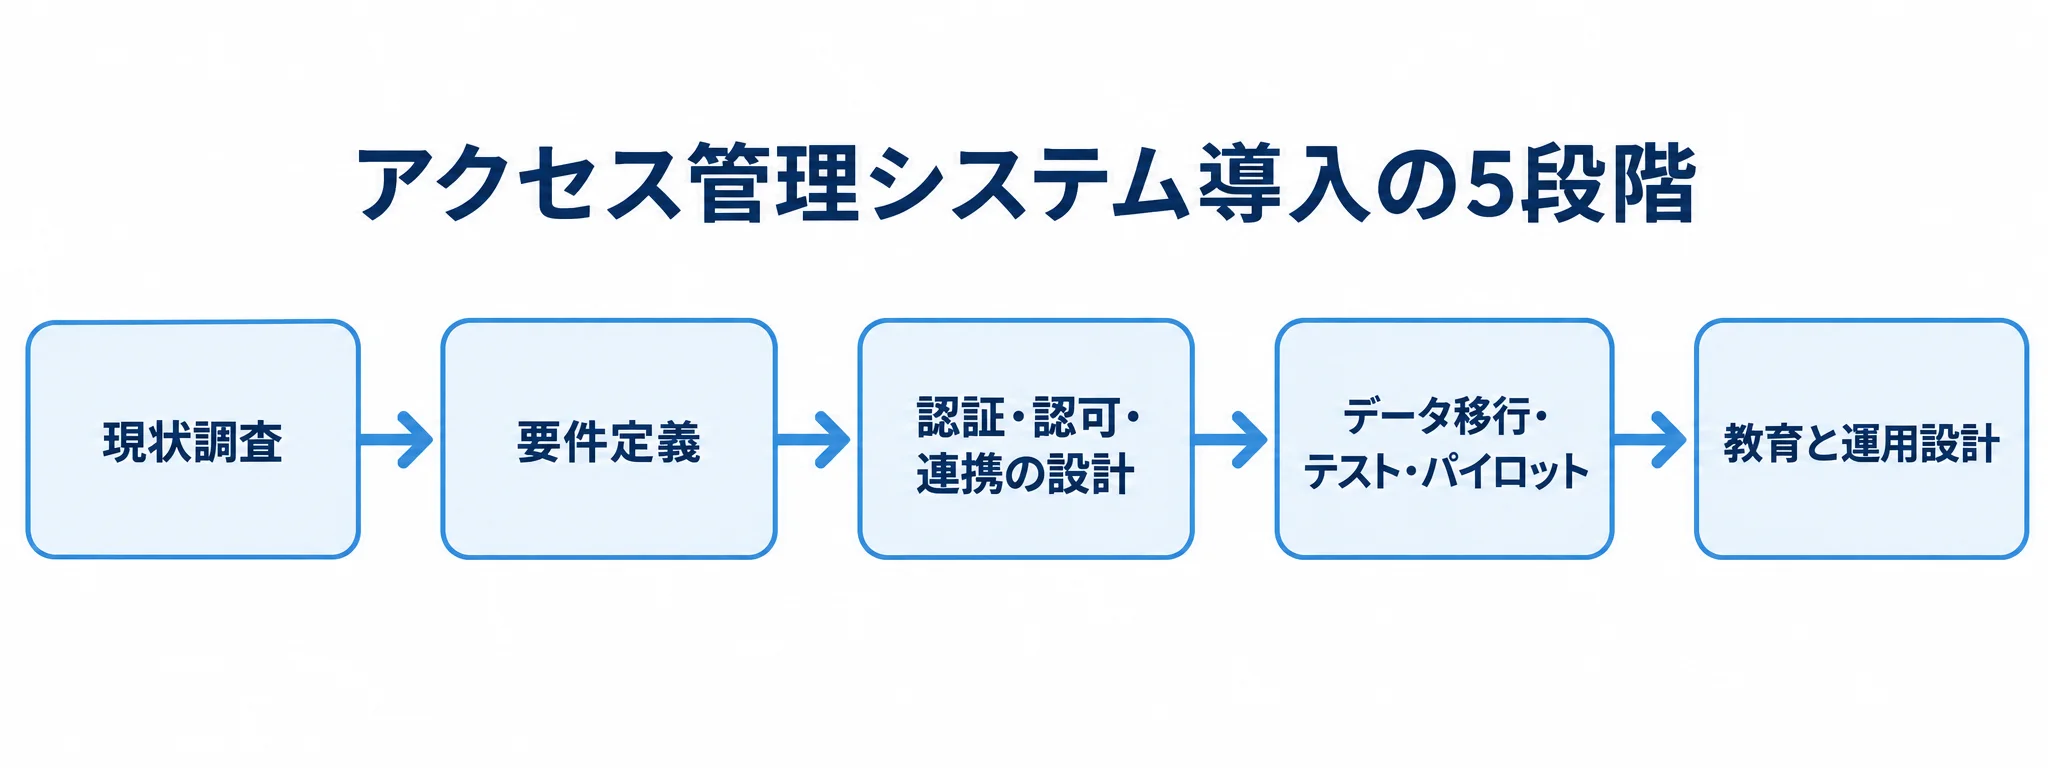
サービス契約を結んでも、導入は終わりません。まずユーザー台帳と権限を整理し、対象アプリの優先順位と認証方式を決めることから始めます。
移行、テスト、利用者教育、運用設計までを、一つのプロジェクトとして進めます。アプリは重要度と連携のしやすさで対象を分け、段階的に移します。また、代表部門で検証してから広げると、失敗を抑えやすくなります。
1. 現状調査でユーザー・アプリ・権限の洗い出し
利用者とアカウントの範囲は、利用者、対象、記録の3つの観点でそろえて記録します。
- 利用者:従業員、派遣社員、委託先、ゲスト、顧客、サービスアカウント。
- 対象:業務システム、共有フォルダ、DB、管理画面、API。
- 記録:方式、管理者、権限根拠、最終利用日、停止方法。
Excelや個別の画面に情報が分散している場合は、台帳の重複と未使用IDを先に把握します。現状を見ないまま製品を選ぶと、連携の改修や権限の作り直しが増え、見積もりと導入期間も膨らみます。
作る資料には、アプリ一覧と、部署・役割ごとの権限マトリクスを含めます。加えて、入社・異動・退職の業務フロー、緊急時の管理者権限の利用手順、監査で示す証跡も整理します。
2. 要件定義でMUSTとWANT、例外運用の整理
要件定義では、「安全にする」「ゼロトラストにする」といった目標を、判定条件と業務シナリオに変換します。
- 社外からの管理画面利用:MFAを必須とする。
- 退職者:指定時刻までに全アカウントを停止。
- 管理者の削除操作:追加承認が必要。
- 90日間未使用の権限:レビュー対象。
例外になるケースとして、スマートフォンを持たない従業員、共有端末、夜間勤務、海外拠点があります。委託先の短期利用や障害時の緊急アクセスも洗い出し、期限、承認者、代替認証、利用後の確認、ログの扱いを決めておきます。
個人情報保護委員会は、識別に基づくアクセス制御や権限の最小化を示しています。その手法には、必要最小限のアクセス、制御機能の有効性検証、定期的な権限管理も含まれます(出典: 個人情報保護委員会「アクセス制御を講じるための手法」、2026年確認)。
3. 認証・認可・連携の設計と開発
設計では、IDの正となるシステムと、同期の条件を決めておきます。
- ID情報:属性、IDの一意性、同期頻度、エラー時の再処理。
- SSO・API:SAML 2.0、OpenID Connect、OAuth 2.0の範囲。
- ユーザー連携:SCIMを使えるかの確認。
古いシステムを一度に改修せず、代理認証や段階移行を使う場合もあります。その場合も、最終的には標準方式に寄せる計画を残しておきます。
部署、職位、業務、契約期間などを組み合わせて、閲覧、更新、出力、削除、承認の単位で権限を許可します。権限設計では、役割を増やしすぎないことが大切です。管理者権限は、申請と承認の後に、期間を限って付与します。
ブレークグラスと呼ばれる緊急用アカウントについては、保管者、利用条件、利用後の変更、責任者への通知を定めておきます。
4. データ移行・テスト・パイロットによる安全性の確認
移行時は、IDと権限の不整合を整理したうえで、件数以外の条件も照合します。
- 整理対象:重複ID、表記ゆれ、退職者、期限切れの委託先。
- 確認対象:共有アカウント、過剰な管理者権限。
- 照合内容:所属人数、停止済みID、権限別人数、ログイン可否。
パスワードを移行できない場合は、再設定の手順と初回ログイン時の本人確認も案内します。テストでは、MFAの失敗、端末の紛失、連携の停止、同期の遅れ、異動日の変更を再現します。さらに、退職後の再ログイン、権限の期限切れ、ログ容量の超過、認証基盤の障害も確認します。
パイロットでは、一部門や重要アプリ数個で試行し、失敗率、問い合わせ数、認証時間、例外申請数を測ります。その結果を見て対象を増やすと、全社展開時の混乱を抑えられます。
5. 教育と運用設計による導入後の定着
利用者と管理者に必要な操作を分けて案内し、問い合わせ窓口も決めておきます。
- 利用者:初回登録、MFA再登録、端末紛失、パスキー追加。
- 管理者:登録、異動、退職、権限申請、緊急アクセス。
- 問い合わせ:連絡先と一次切り分けの担当者。
利用者には、ログインできない場合の連絡先も伝えます。また、管理者には、ログ確認と監査資料の出力も教育します。障害が認証基盤、対象アプリ、利用者の設定のどこにあるかを、判断できるようにしておきます。
月次または四半期ごとに、権限レビュー、退職者の停止、休眠ID、管理者権限、証明書、ログ保存を確認します。加えて、アプリ追加時の審査、データ分類、認証方式、責任者、終了時のID削除は、標準の手順として定めておきます。
アクセス管理システムの費用相場とコストの内訳
費用は、ユーザー数に加えて、アプリ数、オンプレミスの有無、権限の複雑さ、既存のID連携の影響を受けます。移行、MFAの展開、ログ監視、ヘルプデスク、研修、権限レビューも費用を左右します。そのため、公開料金は比較の起点とし、初期設定や連携費を含めた総額で判断します。
▶ 詳細はこちら:アクセス管理システム開発の見積相場や費用/コスト/値段について
ライセンス費の月額の幅(1ユーザー300円台から2,000円台)
2026年8月時点の複数の公式料金ページを見ると、月額料金は機能や契約条件によって幅があります。
- 基本機能:SSO・MFA・ID管理を含み、月額300円台から。
- 機能をまとめたプラン:月額800円から1,000円程度。
- 上位プラン:ライフサイクル管理等を含み、月額2,000円台の例。
- 統合認証基盤:月額1,049円、1,499円、1,799円相当の例。
料金の例は各サービスの公式料金ページに基づきます(出典: 各サービスの公式料金ページ、2026年8月確認)。公開価格は、年契約の条件や最低ID数、税区分によって変わるほか、既存契約への包含、オプション、代理店の初期費用でも差が出ます。
100ユーザーの場合、ライセンスだけで月額3万円台から27万円程度、年額36万円から324万円程度になります。この試算には、導入支援、アプリ改修、移行、問い合わせ対応、ログ監視は含まれていません。見積書では、これらを分けて確認します。
初期導入・開発費と規模・連携数の関係
標準コネクタを中心にした小規模な導入から、複数法人や個別開発を含む構成まで、費用と期間は規模に応じて広がります。
- 小規模:50〜200ユーザー、SaaS3〜10個で50万〜300万円、1〜3か月。
- 中規模:200〜1,000ユーザーで300万〜1,000万円、3〜6か月。
- 大規模:1,000ユーザー超などで1,000万〜3,000万円以上、6〜12か月以上。
- 個別開発:顧客ID等の実装は、300万〜1,500万円程度を起点とします。
小規模は標準コネクタ中心の想定で、要件整理、テナント設定、MFA方針、初期移行、管理者教育が含まれます。中規模は、人事、オンプレミス、権限申請、ログ連携を行う想定です。大規模には、複数法人、IGAやPAM、職務分掌、段階移行が含まれます。
個別開発の対象には、顧客ID、テナント分離、API認可、パスキー、監査ログ、アカウント復旧が含まれます。個別開発は、セキュリティ試験や継続保守を含めると費用が上振れします。上記は公開料金と類似案件からの推定で、特定企業の見積額ではありません。
ランニングコストと見積もりの比較項目
月額ライセンスのほか、追加ユーザーの単価、契約条件、運用支援の費用も確認します。
- 利用・連携:最低契約数、追加ユーザー、アプリ追加、証明書更新。
- 運用:ログ容量、監視、ヘルプデスク、権限の見直し、障害対応。
- 契約終了:データ返却、設定出力、別基盤への移行支援。
相見積もりでは、初期費用、年額ライセンス、連携費を、同じ項目で並べて比べます。移行、教育、運用、追加改修も、同じ表に入れておきます。
100人、500人、1,000人の3パターンで、組織が拡大したときの単価も比べます。初期費用が安くても、例外権限やアプリ連携の追加で費用が増える場合があります。そのため、3年から5年の総保有コストで比べます。
アクセス管理システムの開発会社・ベンダーの選び方
選定では、製品会社、導入支援を行うSIer、認証・認可を個別に開発する会社の役割を分けて考えます。既製のIDaaSで解決する場合と、自社サービスの独自認可を開発する場合とでは、必要な専門性が異なります。
価格や機能数に加えて、要件定義、移行、運用、障害時に、どこまでを誰が受け持つかを提案できるかを見ます。
実績の確認観点:自社に近い条件
実績は、導入社数やロゴの多さよりも、自社に近い条件があるかで見ます。
- 規模と環境:ユーザー数、アプリ数、オンプレミスの有無。
- 利用者と要件:委託先・顧客の利用、権限の複雑さ、監査。
- 導入後:移行期間、体制、運用、残った制約。
可能であれば、導入前の課題や移行対象も説明してもらいます。さらに、担当者がSAML、OpenID Connect、SCIMの同期失敗を扱えるかも確認します。複数IDの統合、RBACとABAC、特権ID、ログ保全、障害時の代替認証について、経験があるかも確認します。また、業務部門、情報システム、監査、個人情報保護の関係者をまとめ、合意を支えられる体制が望まれます。
RFPで確認する連携・移行・運用の質問
RFPでは、利用条件と運用要件を具体的に示し、各社の提案内容を比べます。
- 規模・利用者:ユーザー数、アプリ数、利用者内訳、組織変更頻度。
- 連携・統制:認証、人事連携、オンプレ接続、申請、職務分掌。
- 運用:退職停止期限、ログ期間、SIEM、障害復旧目標。
未確定の項目は、候補会社に質問を出してもらうと、要件の抜けを見つけられます。提案は、標準機能、設定、追加開発、運用に分けて記載してもらいます。
要件定義書、権限一覧、連携仕様を出してもらい、内容を確認します。テスト計画、移行手順、運用手順、障害連絡網も、確認の対象になります。
設定情報の返却形式も確認します。契約が終わった後にもデータ、ログ、設定、設計書を出せるよう、所有者と方法を定めておきます。返却と移行の方法を事前に決めておくと、ベンダーロックインのリスクを抑えられます。
▶ 詳細はこちら:アクセス管理システム開発でおすすめの開発会社/ベンダー6選と選び方
▶ 詳細はこちら:アクセス管理システム開発の進め方/やり方/流れや方法/手法/工程/手順
▶ 詳細はこちら:アクセス管理システム開発の発注/外注/依頼/委託方法について
導入後の運用・監査で確認するポイント
導入後の管理では、組織やシステムの変更を運用に組み込んでおくことが欠かせません。アプリの追加、異動、委託の終了が起きたときは、権限を見直します。端末の交換、認証基盤の障害、法令や監査方針の変更にも、その都度対応します。月額サービスを契約しても、権限の見直しや例外の確認をしなければ、過剰な権限は残ったままになります。
定期レビューによる不要な権限と休眠IDの削除
レビューと監査では、権限の必要性と操作記録を定期的に確かめます。
- 権限:所属、役割、付与理由、承認者、期限、最終利用日。
- 対象者:退職者、休職者、契約終了者、休眠ゲスト。
- 操作記録:登録・変更・削除、認証、管理者操作、緊急アクセス。
上長に加えて、データ所有者やシステム管理者も業務上の必要性を確認し、不要な権限を削除します。共有アカウントは、別の条件で確認します。ログは、改ざんを防いだうえで、必要な期間保存します。
ログの検索、出力、保管の責任者を決めておきます。あわせて、異常な場所からのログイン、短時間の大量失敗、深夜の特権操作を検知した後の担当も定義します。
MFA・パスキー・条件付きアクセスの段階的な強化
認証強化は、利用環境とリスクを踏まえて段階的に進めます。
- 認証方式:MFAやパスキーの利用。
- 条件付きアクセス:利用者、端末、場所、時間、アプリを考慮した判定。
- 展開順:重要な管理者や情報へのアクセスから始める。
IPAは2025年7月、不正ログインに関する相談が144件に達したと公表しました。また、パスキーや多要素認証の設定を推奨しています(出典: IPA「インターネットサービスへの不正ログインによる被害が増加中」、2025年)。
全員に一律で強い認証を適用すると、共有アカウントなどの回避策が使われる可能性があります。そのため、重要度と環境に応じて展開します。
ゼロトラストは、ネットワーク内にいるだけでは信頼せず、リクエストごとに状況を確認する考え方です。製品名を指す言葉ではありません。利用者、端末、アプリ、データ、状況を確認する仕組みで、管理者や重要情報から始め、一般利用者、委託先、顧客へ広げます。例外を一時的に許可する場合は、期限と再確認を設けます。利便性と安全性を見ながら、改善を続けます。
アクセス管理システムに関するよくある質問
導入前によく寄せられる質問を、ここでまとめます。費用や導入方式は、自社の利用者、アプリ、権限、運用体制に当てはめて検討します。
アクセス管理システムは小規模企業にも必要ですか?
必要です。従業員が少なくても、SaaSや顧客情報が増えると、退職者の停止漏れや管理者権限の放置が起きやすくなります。IGAやPAMのような高機能な仕組みから始める必要はありません。ID台帳、SSO、MFA、入社・異動・退職の停止フローから始めると、負担と効果のバランスを取りやすくなります。
SSOを導入すればMFAや権限管理も不要ですか?
MFAや権限管理も、SSOとは別の役割として必要です。SSOはログインをまとめ、MFAは本人確認を強化し、権限管理はデータや操作を制限します。特に、重要なアプリや管理者操作にはMFAを求めます。また、入社・異動・退職に合わせて権限を変え、利用状況を定期的にレビューします。
アクセス管理機能はスクラッチ開発すべきですか?
一般的な従業員認証、SSO、MFAは、成熟した標準機能のサービスを活用するほうが、安全性と保守性を保ちやすいです。顧客テナント、細かなデータ単位の認可、契約状態に連動する権限などは、標準機能では表現しにくい場合があります。そのため、その部分をAPIや個別開発で補う構成が現実的です。
認証情報の保管、セッション、パスキー、アカウント復旧、脆弱性対応まで継続して責任を負えるかで判断します。
導入期間と費用はどれくらいかかりますか?
標準コネクタ中心の50〜200ユーザーなら、初期50万〜300万円、1〜3か月が目安です。人事連携、オンプレミス、複雑な権限、複数法人、IGAやPAMを含めると、初期300万〜3,000万円以上、3〜12か月以上になる可能性があります。ライセンス、設定、連携改修、移行、教育、運用を分けて見積もり、3年から5年の総額で比べます。
アクセス管理システムの導入で押さえるべきポイントまとめ
アクセス管理は、ログインの利便性を高めるだけでなく、権限の付与期間を統制し、変更の証跡を残す基盤です。入退室管理とは対象が異なります。そのうえで、論理アクセスの範囲を定め、利用者、アプリ、権限、ログ、運用責任を整理します。
最初に取り組むID・権限・退職者停止の把握
導入の第一歩は、ID台帳と権限を洗い出し、重要アプリを選ぶことです。全機能を一度に選ぶ必要はありません。
SSO、MFA、退職者停止を優先し、その後に申請、定期レビュー、特権ID、条件付きアクセス、ログ監査へと広げます。このように段階的に進めると、現場の負担を抑えながら統制を強化できます。
価格・機能・体制の総額と将来運用での比較
総額と運用体制を比べるときは、見積もりや提案の中身を3つの観点から確かめます。
- 費用:月額ライセンス、初期設定、連携、移行、教育、監視、権限レビュー。
- 運用・契約:障害対応、終了時の移行、成果物の返却、責任分界。
- 会社の実績:近い規模・連携条件での経験と標準方式への対応。
導入後も、組織や脅威の変化に合わせて見直せる体制を選びます。
▼関連記事一覧
・アクセス管理システム開発の進め方/やり方/流れや方法/手法/工程/手順
・アクセス管理システム開発でおすすめの開発会社/ベンダー6選と選び方
・アクセス管理システム開発の見積相場や費用/コスト/値段について
・アクセス管理システム開発の発注/外注/依頼/委託方法について
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。