
IDaaSを使う場合、1ユーザーあたり月額300〜2,670円程度、初期の導入費は50万〜3,000万円以上が目安です。
金額はユーザー数や連携範囲、権限の複雑さによって変わります。費用の内訳と要因を押さえると、見積もりの差を比べやすくなります。
▼全体ガイドの記事
・アクセス管理システム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
アクセス管理システムの全体像
アクセス管理システムは、誰がどの端末や場所から、どのシステムのどの操作まで利用できるかを管理する基盤で、単にログイン画面を設置する仕組みではありません。認証・認可・IDライフサイクル・監査ログを組み合わせて作るため、費用を正しく見積もるには、まず「何を管理するシステムか」を決める必要があります。
論理アクセス管理が扱うID・認証・権限
導入範囲を決めやすくするには、対象IDの範囲と、IDの発行・認証・権限管理を把握しておくことが有効です。
- 対象ID:従業員・取引先・顧客のIDを管理
- 主な機能:認証、認可、ID更新、レビュー、操作ログ
代表的な機能には、IDの登録・変更・削除、シングルサインオン(SSO)、多要素認証(MFA)があります。
役割や属性に応じた認可と、特権ID管理も扱います。入社・異動・退職の情報を人事システムと連携して自動反映すれば、削除漏れや過剰権限を減らせます。
料金は、IDaaSのユーザー課金を中心に、初期設定、アプリ連携、ユーザー移行、運用支援が積み重なって決まります。
SAML 2.0やOpenID Connectに対応したSaaSだけなら、短期間で進めやすい傾向があります。一方で、SCIMに未対応の古い業務システムや独自の権限モデルを持つシステムが増えるほど、設計・開発費は膨らみます。
入退室管理の費用体系
入退室設備を含めるかどうかで、機器費や現地工事の有無が変わります。そのため、見積もりの対象を先に確認しておく必要があります。
- 機器・工事:カードリーダーや電気錠、現地配線
- 見積範囲:論理アクセスと入退室設備を分ける
オフィスや工場で「アクセス管理」といえば入退室を指す場合があり、その場合は見積もりが変わります。顔認証端末、入退室ログ、来訪者管理も対象に含まれます。
論理アクセスと入退室を一体化する場合もあります。その際、設置工事や保守部品が必要な構成では、見積もりにその分を反映します。
見積もり後に想定外の作業が加わると、予算も納期も大きくずれるおそれがあります。そのため、RFPや見積依頼書には対象サービスと含めない設備を明記しておくと、各社の前提をそろえて比べやすくなります。
アクセス管理システムの費用相場の目安
IDaaSの公開ライセンスは、1ユーザーあたり月額300〜2,670円程度です。初期の導入・連携費は、50万〜300万円程度から検討するケースが多いです。
中規模では初期300万〜1,000万円です。大規模なグループ統合や、IGA・PAMまで含む場合は、1,000万〜3,000万円以上になることもあります。
導入・開発費は個別見積もりが中心になります。ここで示す初期費用のレンジは、公開ライセンス価格と一般的な認証基盤・業務SaaS連携案件をもとにした推定です。
公開ライセンスの月額300〜2,670円程度
公開料金を比べるときは、プラン単価と、契約時に別途かかる条件を合わせて確認します。
- 公開価格:月額300〜2,670円程度のプランがある
- 契約条件:初期費用や最低ID数も確認する
公開料金では、HENNGE One Identity Editionは月額300円からです。CloudGate UNOは、Standard Plusが月額400円、Enterprise Plusが月額500円、Smart Packが月額600円です。
Microsoft Entra IDは、P1が1ユーザーあたり月額1,049円相当、P2が月額1,499円相当です。いずれも年払いの表示です。
Okta Workforce Identityは、Starterが月額940円から、Essentialsが月額2,670円からです。価格は各社の公式料金ページを、2026年8月に確認しています。
ただし、これらは同じ機能・条件で比べた価格ではありません。Microsoft 365にMicrosoft Entra IDが含まれる場合や、保有ライセンスで使える機能がある場合は、追加費用が変わります。
契約条件では、CloudGate UNOは公式ページで初期セットアップ費用が別途とされ、新規契約の最低購入ID数は100IDです。Oktaも年間契約で、公式ページには年間契約最低額24万円の注記があります。
ユーザー規模別のライセンス試算
ユーザー数別の金額は、公開単価による機械的な試算です。含まれる費用と除外条件を確認しておきます。
- 100ユーザー:月額3万〜26万7,000円程度
- 試算条件:税や初期設定費、サポート費は含まない
公開価格の下限300円と上限2,670円を単純に当てはめると、100ユーザーの年額は36万〜320万4,000円程度です。
同じ計算では、500ユーザーで月額15万〜133万5,000円、年額180万〜1,602万円程度になります。1,000ユーザーでは、月額30万〜267万円、年額360万〜3,204万円程度です。
この金額はライセンスのみの試算で、契約期間、最低ID数、既存契約は反映していません。
たとえば従業員100名でSaaSを8個使う会社でも、全員に同一の上位プランが必要とは限りません。管理者や特権ユーザーだけに高度な機能を付けられるかで、実額は変わります。
ゲストや休職者の課金方法、月間アクティブユーザー課金か登録ユーザー課金かでも、実額は変わります。見積もりでは「対象ユーザー数」ではなく、課金対象となるIDの定義まで確認してください。
規模別の導入・開発費
導入規模によって初期費用と期間の幅は変わります。利用者数と連携範囲に照らして見比べてください。
- 小規模:初期50万〜300万円、期間1〜3か月程度
- 中規模:200〜1,000ユーザー、初期300万〜1,000万円、期間3〜6か月程度
- 大規模:1,000ユーザー超で複数会社を統合、初期1,000万〜3,000万円以上、期間6〜12か月以上
50〜200ユーザーでSaaSを3〜10個接続する小規模導入を想定します。標準コネクタを中心に使い、要件整理、テナント設定、MFA方針、初期ユーザー移行、管理者教育までを含みます。
アプリ側の改修や大規模なデータクレンジングは、別費用になりやすいです。中規模の構成は、Active Directoryや人事連携、権限申請、ログ連携を含みます。
大規模案件では、初期費用がさらに増え、期間も長くなる場合があります。IGA・PAM、職務分掌、段階移行、監査証跡、24時間運用を含む構成です。
これらは特定ベンダーの見積額ではなく、リサーチノートに記載した推定レンジです。
アクセス管理システムの費用内訳
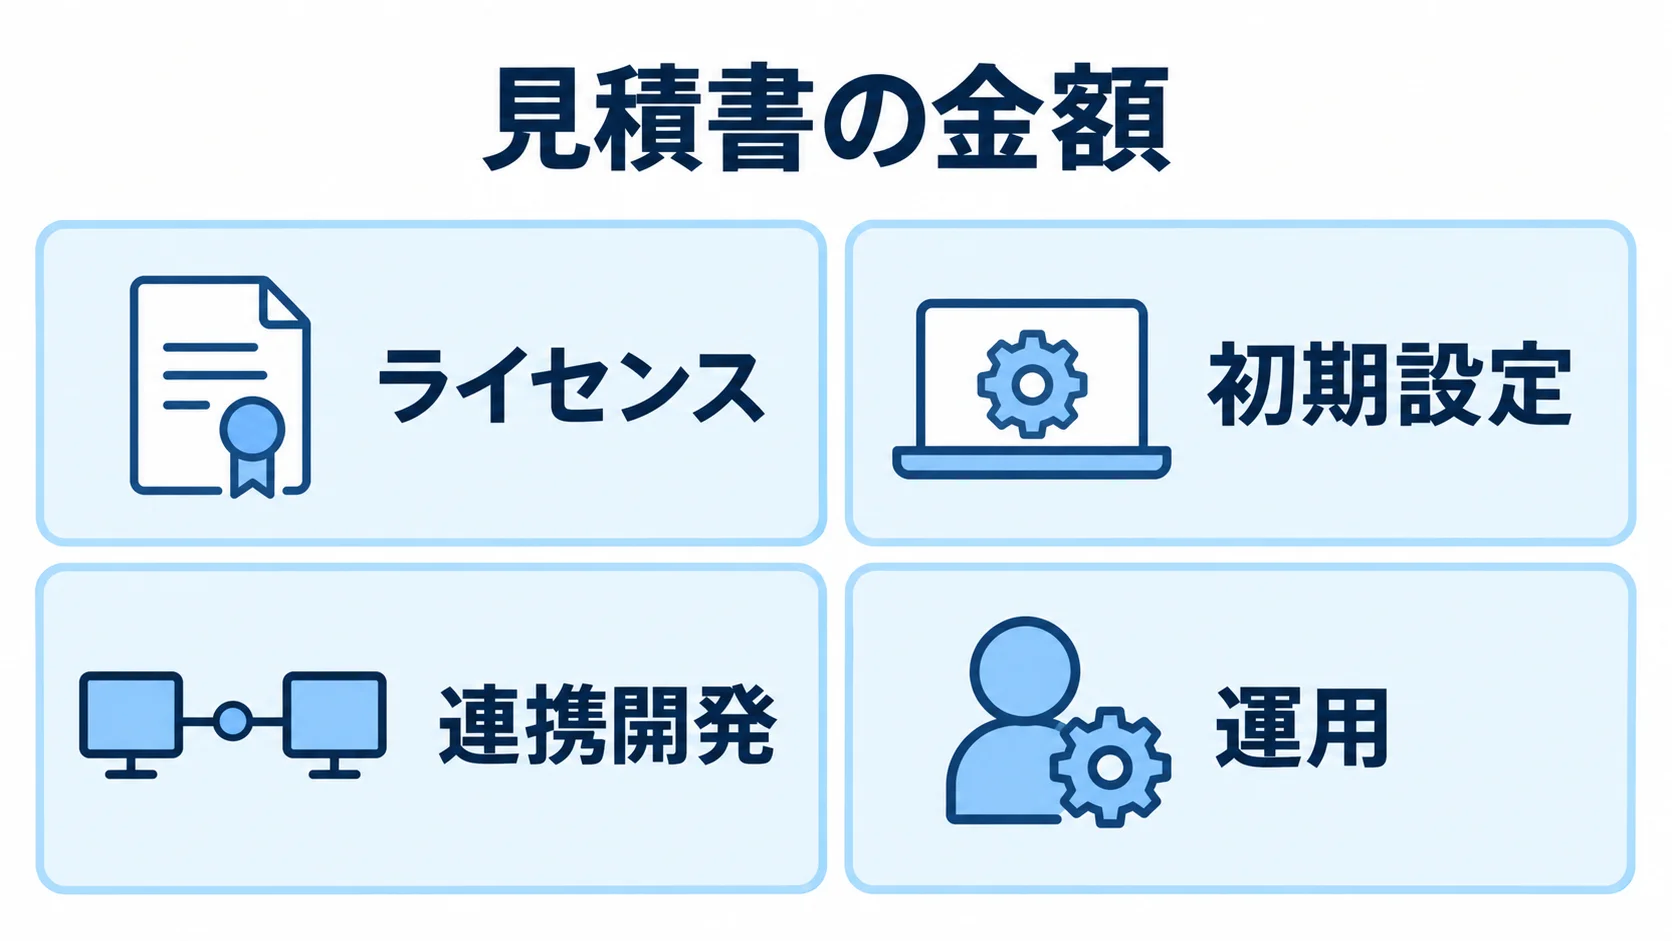
ライセンスや初期設定、要件定義の費用とは別に、導入の前後に発生する作業の費用も見積もりに入ります。
- 連携開発:アプリや人事システムとの接続
- 移行:ユーザー移行と重複IDの整理
- テスト:パイロットと移行テスト
- 教育:管理者教育
- 運用:ID棚卸し、監視、サポートの運用費
月額料金が安くても、標準連携が使えず毎年多くの運用作業が残るなら、5年間の総保有コストは高くなります。反対に、初期費用が高くても、退職者の停止や権限の見直しを自動化できれば、情シスの作業時間を減らせる可能性があります。
要件定義・設計費と権限の複雑さ
権限の付与条件や業務フローの範囲を決めると、必要な設計工数を見積もれるようになります。
- 権限設計:役割や属性、期間などの条件を整理
- 業務設計:申請・承認や退職処理の自動化範囲を決める
要件定義では、アプリ一覧やユーザー台帳、入社・異動・退職のフローを中心に整理します。雇用区分や権限一覧、監査要件も対象になります。
営業部の社員と外部委託先、派遣社員、システム管理者では許可範囲が異なり、部署別の権限だけでは足りません。
RBACに加えて、契約期間や端末状態を条件にするABACが必要になると、設計工数が増えます。条件には、接続元IPや時間帯も含まれます。
最小権限と特権ID、期間限定の権限、定期的なアクセスレビューの実装範囲も、費用に影響します。承認履歴を監査証跡として保存する設計は、SSOとMFAだけの場合より要件が増えます。
見積依頼では、退職処理や権限申請をどの業務フローまで自動化するかを記載します。
アプリ・人事・オンプレミス連携の費用
接続方式と人事データの状態を整理すると、アプリ連携に必要な作業が見えてきます。
- 接続方式:SAML・OpenID Connect・SCIMの対応を確認
- データ整備:人事項目や変換、再処理、監視を見積もる
連携費は接続本数だけでなく、方式によって決まります。対応するSaaSだけを接続する場合は、短期間で進めやすい傾向があります。
SCIMに未対応のシステムへAPIやCSVで登録する場合は、プロビジョニングの仕組みが必要です。
古いオンプレミス環境では、リバースプロキシや代理認証が必要になる場合があります。ネットワーク接続や証明書、アプリ改修などの作業が伴うこともあります。
人事連携では、社員番号や所属、役職のほか、雇用区分や発令日、退職日を扱います。表記揺れや重複IDが残ったまま自動連携を始めると、誤った権限付与につながります。そのため、マスターデータの整備作業も見積もりに含めます。
ID棚卸し・監視・サポートの運用費
運用後に続く作業を決め、ログ監視の条件も定めておくと、ライセンス以外の継続費用が見えてきます。
- 日常運用:ID更新、権限レビュー、問い合わせ、障害対応
- 監視・保管:ログ容量や監視時間、緊急連絡を決める
運用時には、証明書の更新や認証障害の復旧が続きます。設定変更や監査対応も含め、社内運用なら担当者の作業時間、外部委託なら月額運用費として見積もります。
退職者アカウントを手作業で停止すると、処理件数とともに負荷や停止漏れのリスクが高まります。
ログの保存期間と保存先も確認してください。認証ログや操作ログ、権限変更ログをSIEMやEDRへ送る場合は、連携設定や検索、アラートルールの費用も見積もります。また、24時間365日監視を付ける際は、標準サポートとの違いを契約書で確認します。
アクセス管理システム開発・導入の進め方
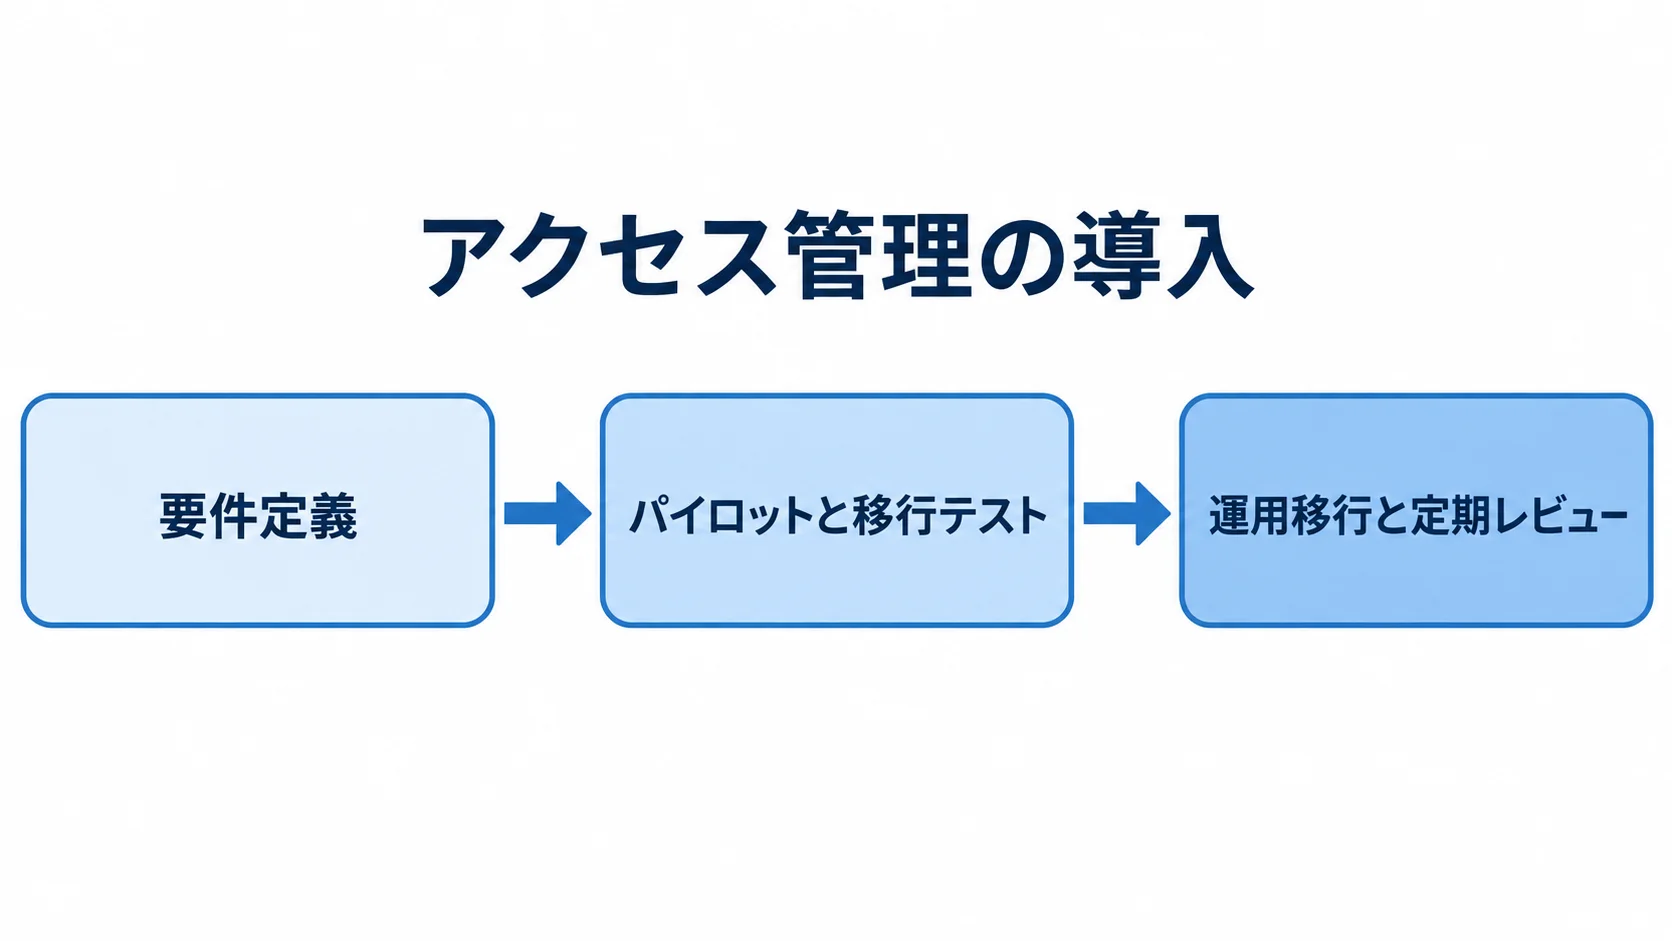
アクセス管理の導入では、現在の権限を整理し、対象を絞ってパイロットを行い、利用者のログイン状況と運用負荷を確かめながら段階展開する方が安全です。製品を契約して設定画面を埋めるだけでは、導入は終わりません。
費用を抑えるためにも、最初に優先順位を決めておくことが欠かせません。
要件定義での対象範囲と優先順位の決め方
導入対象と優先順位を決めるには、利用者やアプリ、必要な認証条件を先に洗い出します。
- 対象と優先度:アプリや利用者、MUST・WANTを整理
- 認証条件:利用者や端末、場所に応じて定義する
認証方式や権限の付与者、退職時の停止方法も、あわせて確かめます。
ログの保存先と監査要件も含めて整理します。
優先順位の例として、第1段階ではSSO、MFA、退職者停止をMUSTとし、権限申請の高度なワークフローや特権IDの自動貸出は第2段階にする方法があります。
ゼロトラストという言葉だけで要件を決めるのは避けてください。判定に使う条件は、ユーザーや端末、場所に加え、時間やアプリの重要度、アクセスリスクも含めて定義します。
全員に同じMFAを強制せず、社外アクセスや管理者操作には強い認証を求めます。現場端末の利用条件や、スマートフォンを持たない従業員向けの代替手段も含めて設計します。
代表部門でのパイロットと移行テスト
全社展開の前に動作と移行手順を確かめると、認証切替による業務影響を抑えられます。
- パイロット:代表部門で失敗や問い合わせ、遅延を測る
- 移行テスト:退職・異動や障害時の切り戻しを確かめる
ログイン失敗やMFAの問い合わせ、認証遅延の件数を測ります。権限不足や例外申請の件数も、あわせて押さえます。
全社一斉の切り替えでは、ログインできない利用者や想定外の権限不足により業務が止まるおそれがあります。パイロットの期間と合格条件を見積もりに含めると、追加作業が発生した際に判断しやすくなります。
ユーザー移行では、重複IDや無効アカウントを確認します。共有アカウントや期限切れの委託先IDも対象です。
移行リハーサルでは、正常系だけでなく、MFA端末の紛失やIdP障害時の代替認証、管理者の緊急用アカウントも試します。移行テストでは、退職者の停止や異動後の権限変更も確かめます。
運用移行と定期レビューの計画
リリース後も運用を続けられるよう、担当者と権限レビューの進め方を決めます。
- 運用担当:案内、問い合わせ、承認、ログ確認の役割を決める
- 定期レビュー:不要権限や期限切れIDを確認する
「誰がいつ何にアクセスしたか」を確認できるよう、認証ログと操作ログを一体で考える必要があります。権限レビューは月次または四半期ごとに行い、使われていないサービスアカウントも確認します。
運用費を後から削ると、ログ監視やレビューが形だけになりやすいので注意が必要です。
初期見積もりでは、設定変更の回数や管理者教育の範囲を定めます。証明書更新や障害対応のほか、ベンダーへの問い合わせと年次監査の支援範囲も、あわせて決めておきます。
運用を引き継ぐ際は、設計書や設定一覧を受け取れる契約にしておきます。連携仕様、ログ定義、復旧手順も含めると、ベンダーロックインを抑えられます。
アクセス管理システムの費用が変動する要因
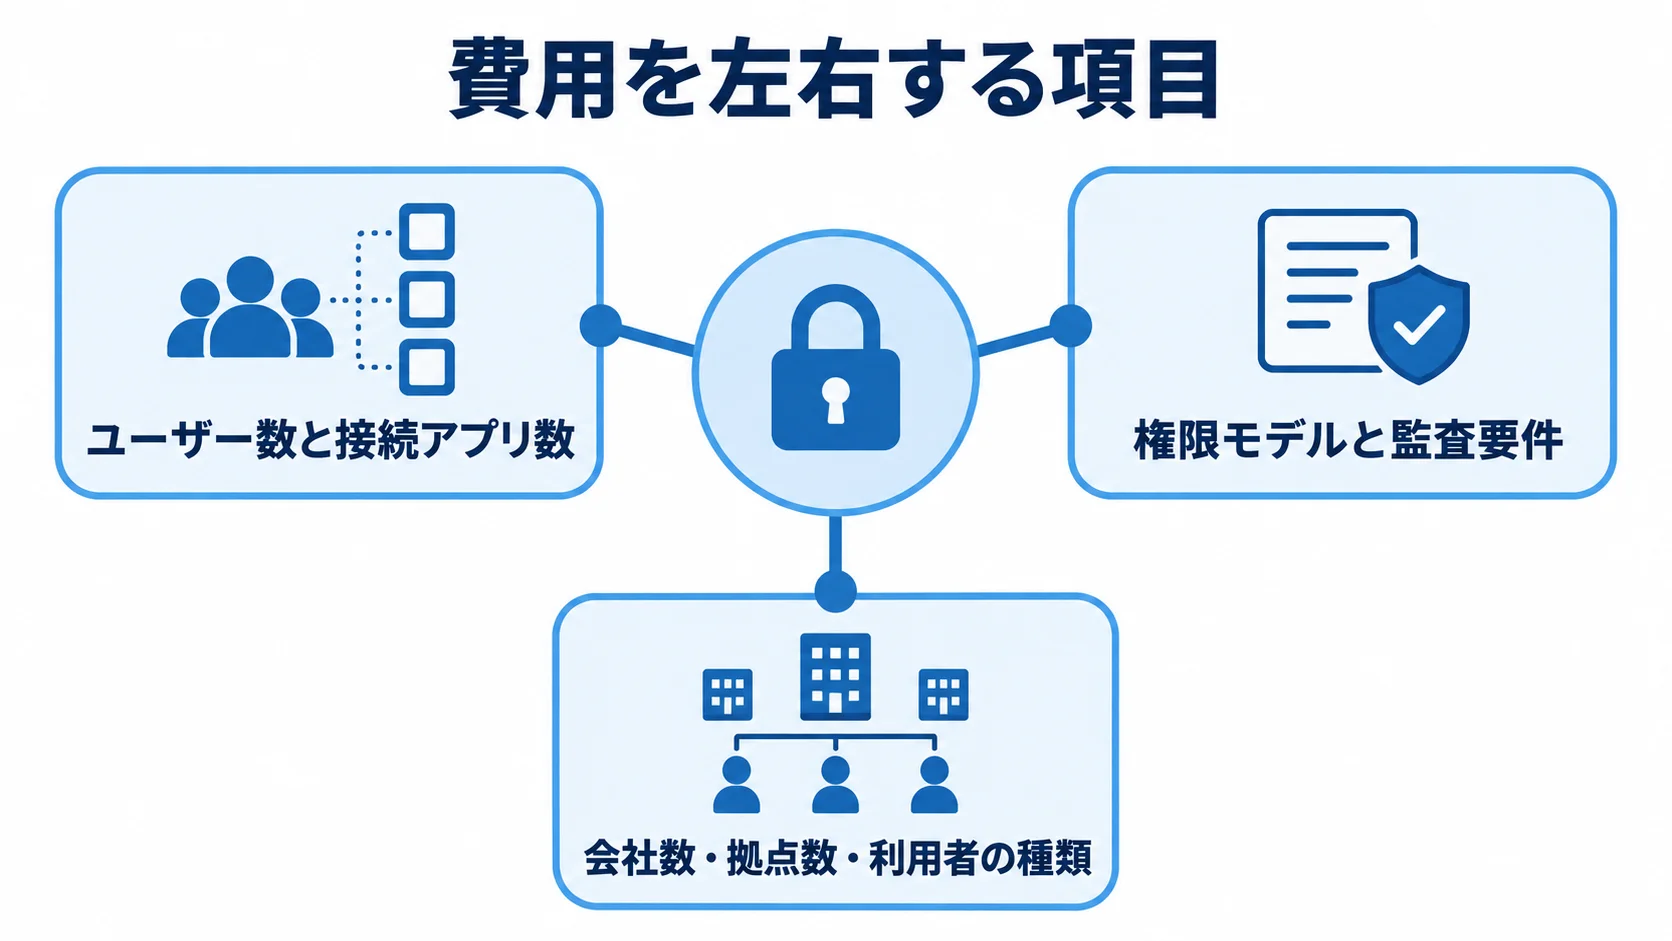
同じ500ユーザーの導入でも、SaaSを3個接続する会社と、SaaS・オンプレミス・顧客向けサービスを20個以上接続する会社では、必要な作業が異なります。
費用を左右する項目を先に把握しておけば、見積もりの増減を「高い・安い」だけでなく、必要な作業の差として説明できます。
ユーザー数と接続アプリ数による基本料金
ユーザー課金とアプリ連携の条件はプランごとに異なるため、契約単位を確認します。
- ユーザー数:最低契約数や追加ID単価を確認する
- 接続アプリ:認証方式や権限テストの範囲を把握する
多くのIDaaSはユーザー単位の料金体系で、ユーザー数が増えるほど年額ライセンスも増えます。管理者IDの扱いや、ゲストや委託先、休職者の扱いも、契約前に確かめてください。
アプリ連携が無制限のプランもあれば、利用するコネクタや上位プランで機能が変わる場合もあります。
接続アプリが増えると、設定の作業だけでなく、各アプリの認証方式や権限テストの管理も増えます。属性マッピングや障害時の連絡先、所有者の管理も必要です。
利用頻度が低いアプリまで初期段階で一度に移行すると、費用とリスクが高まります。重要度の高いアプリから始め、利用状況を確認して段階的に対象を増やす方法が有効です。
権限モデルと監査要件の複雑さ
必要な権限条件と監査ログの範囲によって、設計や保管にかかる費用が変わります。
- 認可条件:案件・顧客・端末・時間帯の違いを整理
- 監査ログ:必要な操作の種類と保管範囲を決める
部署と役職だけで権限を決めるなら、比較的シンプルに設計できます。一方で、案件や顧客ごと、契約期間や地域によってアクセス条件が変わる場合は、属性や条件を組み合わせた認可が必要です。端末状態や時間帯の条件が加わると、組み合わせた認可の範囲はさらに広がります。
特権IDの貸し出しや職務分掌を加えると、上位プランや追加開発が必要になる可能性があります。さらに、承認者の多段階化や定期レビューの証跡も、設計の範囲を広げます。
監査で求められるログの粒度も確認します。ログイン成功や失敗だけで足りるか、それとも操作内容まで必要かで、対象システムと保管コストが変わります。
個人情報保護委員会の「アクセス制御を講じるための手法」は、識別・認証、無権限アクセス防止、権限の適切な管理を示しています。個人情報を扱う場合は、要件整理の参考にできます。出典は個人情報保護委員会の公開情報で、2026年8月に確認しています。
会社数・拠点数・利用者の種類による上振れ
会社や利用者の区分が増えるとID統合や運用調整が必要になるため、組織構成も見積もりに含めます。
- 組織差:会社ごとの人事コードや認証基盤を調整
- 利用者区分:社外利用者や拠点ごとの運用も見積もる
グループ会社の統合では、命名規則や退職処理、承認ルールも調整の対象です。
取引先や顧客には、従業員とは異なるライフサイクルとサポートが必要です。顧客向けサービスでは、B2Bのテナント分離やAPI認可、同意管理を考えます。パスキーやアカウント復旧、レート制限も対象になり、単純な社内SSOより開発費が大きくなりやすいです。
海外拠点や複数地域を含む場合は、データの所在や現地の認証方式を確認します。言語や時差、障害時の連絡体制も含めて整理します。オンプレミス環境が残る場合は、ネットワーク経路や証明書の更新を担当する人も必要です。
利用者数だけでなく、組織・拠点・利用者区分の数を見積もりに記載すると、後から追加費用が発生しにくくなります。
アクセス管理システムのコストを抑えるポイント
コストを抑えるには、安全性と運用負荷を保ったまま、不要な機能や重複するライセンス、手作業でしか残らない工程を減らすことが基本になります。最も安い製品を選ぶだけでは、この目的は果たせません。
初期費用と月額費用だけでなく、3〜5年の総保有コストと、社内担当者が費やす時間を合わせて比較します。
標準機能の活用と段階導入
標準機能を活用して個別開発を抑えるには、優先機能と導入順を決めます。
- 標準機能:標準コネクタやMFA、ログを活用する
- 段階導入:重要アプリから追加機能を広げる
Microsoft 365やGoogle Workspaceの既存連携を活用し、標準プロトコルで接続できるか確認すると、個別開発を抑えられます。
独自画面や独自認証は作らず、最初から標準プロトコルに合わせます。対応できない古いシステムだけを個別連携にする方法が現実的です。
導入は段階に分けられます。第1段階はSSO・MFA・退職者停止です。第2段階では人事連携や権限申請、レビュー、SIEM連携を加え、第3段階では特権IDと条件付きアクセスを強化します。
段階に分けると、問い合わせや例外運用の状況を見ながら次の段階を判断できます。使われない機能への先行投資も避けられます。
ユーザー台帳と権限の事前整理
台帳や権限の不整合を先に把握すると、移行作業と外部委託の範囲を整理できます。
- 事前整理:重複IDや休眠ID、過剰権限を確認
- 責任分界:社内準備と専門会社の作業を分ける
ユーザー台帳や権限一覧の整理を後回しにすると、導入会社がデータ整備まで請け負うことになり、作業費が増えます。
共有アカウントや退職者の情報も、移行の前に洗い出します。そのうえで、誰が正しいデータの責任者かを決めてください。社内で準備できる範囲を明確にすると、外注する作業を必要な部分に限定できます。
ただし、費用を抑えるために全作業を社内で抱える必要はありません。権限設計や認証方式は専門知識が必要で、誤った設定は情報漏えいと業務停止につながります。
データの重複確認は社内、認証・認可の設計と移行テストは専門会社というように、責任分界を決めると品質と費用のバランスを取りやすくなります。
ライセンス費だけでなく総保有コストでの比較
導入費だけでなく、運用作業やセキュリティ面を含めた総額で比べます。
- 費用項目:初期費、年額、連携、運用、移行を比較
- 効果確認:社内作業時間と安全面の効果も見る
比較表には、初期費用や年額ライセンス、連携1本あたりの費用を並べます。追加ユーザー単価や最低契約数、サポートも並べます。
運用代行やログ保管は、欄を分けて書きます。移行支援と解約後のデータ返却も、同じ表に入れます。
パスワードリセットや退職処理にかかる社内時間も確認します。
HENNGE OneとActive Directoryの連携により、アカウント管理業務を年間120時間以上削減した公式導入事例があります。効果は業務量や運用方法によって変わります。出典はHENNGE One導入事例で、2026年8月に確認しています。
削減効果を評価する際は、「何時間減るか」だけでなく、削除漏れや権限の見直しができるようになるかも見ます。
IPAは2025年に不正ログインによる被害増加を注意喚起し、パスキーや多要素認証を推奨しています。出典はIPA「インターネットサービスへの不正ログインによる被害が増加中」(2025年)で、2026年8月に確認しています。
安全性への投資は、人件費の削減だけで判断しないでください。事故時の復旧費や監査対応、信用低下のリスクも含めて評価します。
アクセス管理システムの見積もりを取る際のポイント
相見積もりを取るなら、同じ前提条件を渡し、各社がどの作業を含めたかをそろえて比較します。費用総額だけを提示されると、安い理由が作業範囲の不足なのか、標準機能の活用なのか判断できません。
見積書の内訳と前提条件を確認し、追加費用が発生する条件も先に聞いておくことが大切です。
見積もり依頼書に記載する利用者・アプリ・権限
各社の見積もり条件をそろえるため、利用者・アプリ・認証要件を具体的に示します。
- 利用条件:利用者、拠点、端末、アプリを記載する
- 連携要件:人事方式、MFA、ログ、プロトコルを確認
最低限、従業員数と取引先・顧客数を記載します。会社数や拠点数、利用端末も、あわせて書きます。接続するSaaSとオンプレミスの一覧、既存のActive DirectoryやEntra IDの有無も整理します。
人事システムの連携方式やMFAの対象、権限レビューの頻度も記載します。ログ保存期間も書き添えます。
アプリごとに、SAMLやOIDC、SCIMの対応状況を確認します。LDAPやAPI、CSVも対象に含めて確認します。
見積もりでは、共有アカウントやサービスアカウントを対象にするか決めます。ゲストユーザーや期間限定の委託先IDについても、対象かどうかを判断します。
顧客向けサービスの場合は、顧客IDの新規登録やパスワードレス、ソーシャルログインの要件を別枠で整理します。テナント分離やアカウント復旧、API認可も、同じ枠で扱います。
社内向けIDaaSと顧客向け認証基盤を同じ価格帯で考えると、必要なセキュリティ機能と開発範囲を見誤りやすくなります。
製品会社と導入支援会社の役割の違い
製品提供と導入支援では担当範囲が異なるため、役割ごとの対応内容を確認します。
- 製品会社:標準機能やプロトコル、ログの有無
- 導入支援会社:設計、連携、移行、運用体制の範囲
IDaaSの提供会社と、要件定義から既存システム連携、運用移行まで担うSIerでは役割が異なります。月額料金だけで選ばず、標準プロトコルや人事連携の対応を確認します。退職者停止と権限レビューも、確認項目に含めます。
オンプレミス接続やログ保存、障害時の認証継続を確認します。データ返却や導入後の運用体制も、あわせて押さえておきます。
候補企業には、似た規模や業界、連携方式の事例を質問します。担当者の専門性や成果物、テスト範囲も聞いておきます。追加費用の条件は、特に確認が必要です。
NRI、SCSK、IIJなどのSI・基盤支援会社と、HENNGE、GMOグローバルサイン、ISRなどのIDaaS提供会社を組み合わせる形もあります。
特定企業の導入効果やランキングを前提にせず、自社要件に合う責任分界で選ぶことが重要です。
契約・移行・終了時の条件
導入後の移行や契約終了時にも費用が生じるため、契約条件を開始前に確認します。
- 契約前:最低数や料金、サポート、試用条件
- 契約終了:データ返却やログ閲覧、移行費
契約前には、最低契約ID数や年契約か月契約かを確認します。料金改定や追加IDの単価、プラン変更も確かめます。試用期間、初期セットアップ費、サポート時間も押さえておきます。
Microsoft 365など既存契約に含まれる機能を見落とすと、重複ライセンスを購入することになります。
既存契約の機能で足りない要件を無理に実現しようとすると、運用で補うコストが増えます。そのため、機能の差も比較してください。
終了時には、設定情報やユーザー情報を返してもらえるかを確認します。監査ログや連携データの返却形式、移行支援費の有無も確かめます。契約終了後にログを閲覧できる期間も、あわせて押さえます。
認証基盤は導入後の移行範囲が広いため、価格だけでなく、他サービスへ移行できる標準性とデータの可搬性も評価します。長期的な費用を抑えることにつながります。
アクセス管理システムのよくある質問(FAQ)
アクセス管理システムの費用は、ライセンスと開発・導入作業を分けて考えると整理しやすくなります。見積もり前によく聞かれる点を、費用と進め方に絞って答えます。
100ユーザーのアクセス管理システム費用はいくらですか?
公開ライセンスだけなら、1ユーザーあたり月額300〜2,670円程度が基準です。100ユーザーなら月額3万〜26万7,000円、年額36万〜320万4,000円程度と試算できます。
初期設定やSSO連携、MFA展開は別費用です。ユーザー移行や教育、運用支援も、別に見る必要があります。小規模導入の初期費用は、50万〜300万円程度が推定レンジです。
アクセス管理機能をスクラッチ開発するといくらですか?
自社サービス向けの認証・認可機能をスクラッチ開発する場合は、300万〜1,500万円程度を推定レンジとして検討できます。
顧客IDや課金、同意管理まで作り込む場合は、開発の範囲が大きく広がります。B2Bのテナント分離やAPI認可、パスキー、監査ログ、アカウント復旧まで含めると、3,000万円以上になる可能性もあります。
認証情報を自社で保持する責任と、脆弱性対応や継続的な機能更新の運用費も含めて判断します。
IDaaSの月額料金だけで導入できますか?
月額料金だけでは導入できないケースが一般的です。理由は、初期セットアップや既存アプリの連携、ユーザー台帳の整理が別途必要になるためです。
MFAの展開や権限設計も欠かせません。移行テストや管理者教育、運用設計まで含めて、作業の範囲を見ておきます。
標準コネクタが使えるSaaS中心の小規模導入なら、作業を抑えやすい傾向があります。オンプレミスや独自認証がある場合は、個別開発や追加テストを見込む必要があります。
アクセス管理システムの費用を抑えるにはどうすればよいですか?
まずユーザー台帳と権限を整理し、SSO・MFA・退職者停止などの優先度が高い機能から、標準機能で導入します。
接続アプリを重要度順に分け、パイロット後に段階展開すると、不要な個別開発と手戻りを抑えられます。
相見積もりでは、初期費用や年額ライセンス、連携費を同じ条件で比較してください。運用費や最低契約数、将来の移行費用も、並べて見比べます。
まとめ:アクセス管理システムの総額と運用
アクセス管理システムの公開ライセンスは、確認できた公式料金を基準に1ユーザーあたり月額300〜2,670円程度です。100ユーザーならライセンスだけで月額3万〜26万7,000円程度です。
初期設定や連携、移行、教育、運用を含めると、小規模導入でも初期50万〜300万円程度の推定レンジです。中規模では300万〜1,000万円、大規模なグループ統合では1,000万〜3,000万円以上になることがあります。
ライセンス・初期費用・運用費の把握
価格を左右するのは、ユーザー数だけではありません。接続アプリの数や、SAML・OIDC・SCIMなどの連携方式、オンプレミスの有無も、総額に響きます。
権限の複雑さや会社・拠点数、社外ユーザーの比率も影響します。ログ監査や特権ID、運用体制も、総額を左右します。
見積書では、初期費用や年額ライセンス、連携費を並べてください。追加ユーザー単価や最低契約数、サポートも書き込みます。ログ保管や移行・終了条件も、同じ表に含めてください。
対象範囲と優先順位の整理
アクセス管理の進め方を選ぶ前に、守る対象と導入の優先順位を整理します。
- 対象範囲:論理アクセスと入退室管理を分ける
- 段階導入:SSO・MFAから試し、機能を追加していく
守るべき情報資産や利用者、アプリを洗い出します。退職・異動の流れも、あわせて押さえます。
稼働後の運用では、権限レビューやSIEM連携、特権ID管理を段階的に追加します。
設計書・設定情報・ログを自社で管理できる状態にすると、将来の運用費とベンダーロックインのリスクを抑えやすくなります。
▼全体ガイドの記事
・アクセス管理システム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。