
Amazon CloudWatchのシステム開発は6フェーズで進みます。まず要件整理と方式選定で範囲を決め、次に監視設計と開発、テストで形にします。そのうえで段階稼働と運用定着へ進みます。守るサービスと対応体制を決め、最小構成で検証してから対象を広げることで、異常検知から復旧までを整えられます。
▼全体ガイドの記事
・Amazon CloudWatchのシステム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
Amazon CloudWatchのシステムの概要
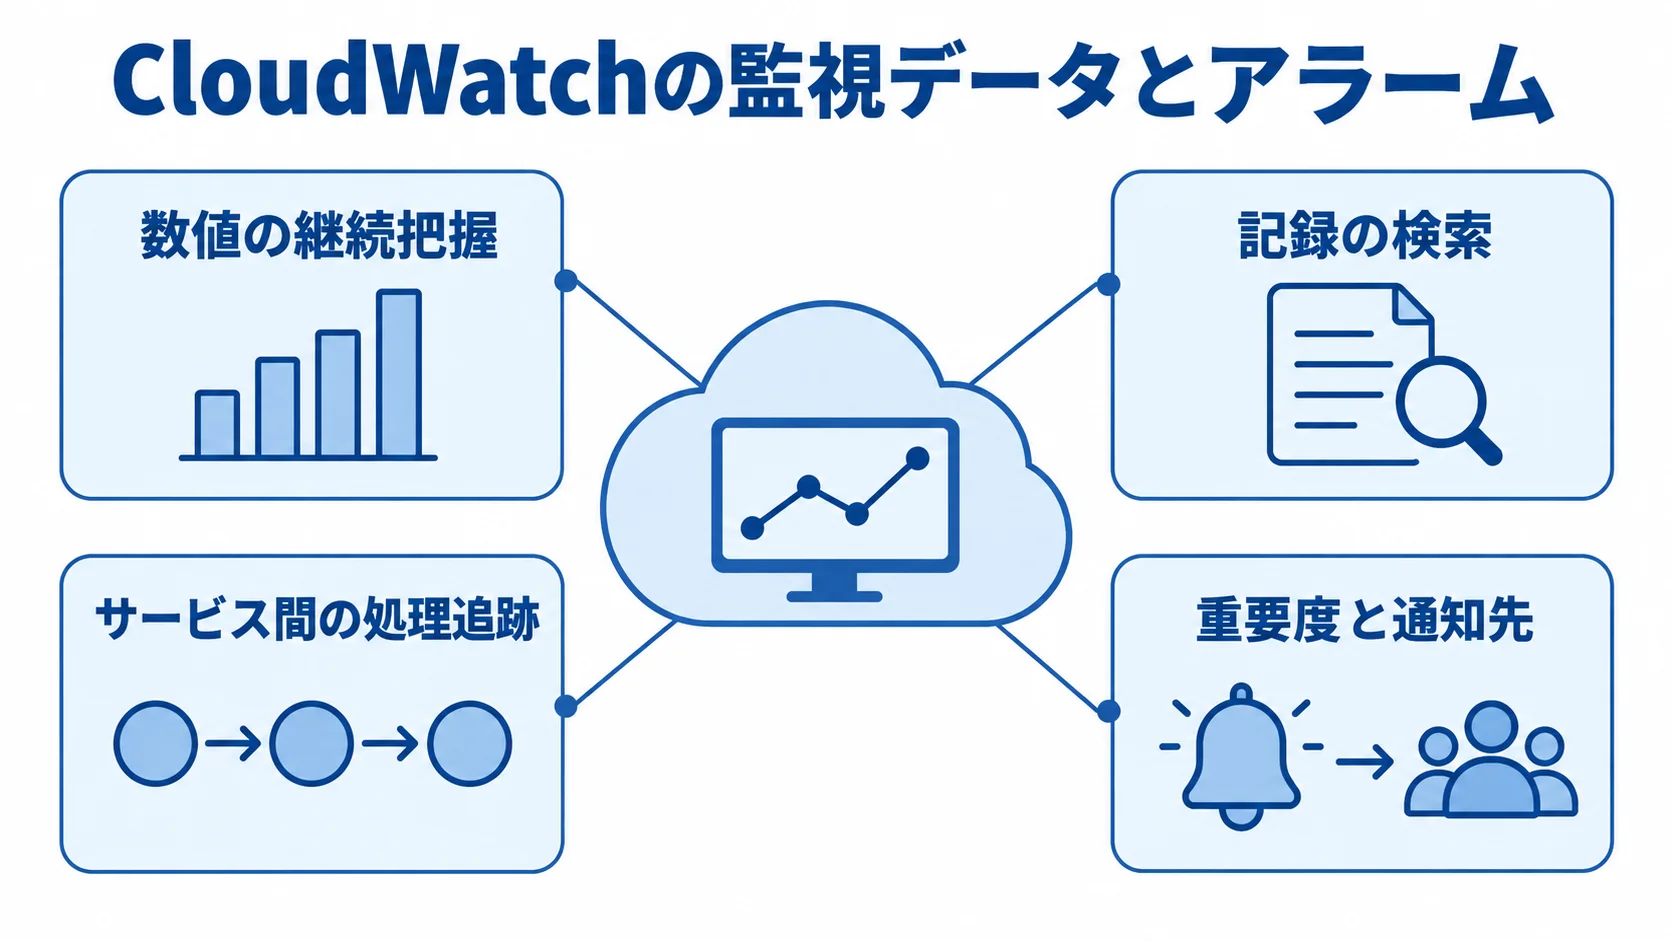
Amazon CloudWatchは、AWSリソースのメトリクスとログを集める監視基盤で、イベントやトレースも扱います。EC2やLambda、RDSなどのAWSサービスの状態を把握できます。ECS、EKS、ALB、API Gatewayなども対象に含まれます。
実運用では、何を監視し、どの条件で検知し、誰へ通知するかを決めておく必要があります。さらに、何分以内に何をするかまで設計に含めます。
CloudWatchが担う役割と監視対象
監視データは、数値の継続把握、記録の検索、障害箇所の追跡で役割が分かれるため、対象に応じて必要なデータを選びます。
- メトリクス:CPU使用率、メモリ、レイテンシー、エラー率、スループットなどの数値。
- ログ:アプリやOS、コンテナ、監査関連の記録を残し、Logs Insightsで障害時刻の前後を絞り込めます。
- カスタムメトリクス:AgentやAWS SDKで、EC2のメモリ・ディスク使用量、業務処理件数、キュー滞留数も集めます。
- アラーム:重要度、欠測時の扱い、評価期間、通知先、復旧条件の組み合わせ。
通知は、SNSからメールやチャットへ届けられます。また、EventBridge、Lambda、Systems Manager、Auto Scalingと連携させると、自動対応も組めます。
ただし、自動復旧は誤検知時の影響が大きいため、まず通知とRunbookによる手動確認から始めます。十分な検証を経てから自動化します。
Metrics・Logs・Tracesの組み合わせ方
メトリクス、ログ、トレースは役割が異なります。まずメトリクスで、異常が起きた時刻を見つけます。
ログは何が起きたかを調べるために使い、トレースは遅延や失敗が起きたサービス間の処理を追うために使います。
たとえば、APIの5xxエラー率が上がった場合は、次の順に調べます。
- メトリクスのアラームで、異常が起きた時間を検知します。
- Logs Insightsで、該当時間のアプリケーションログを検索できます。
- X-RayやApplication Signalsで、依存先の遅延を確認できます。
CloudTrailはAWS API操作の監査記録を残すもので、CloudWatchは性能や運用状態を観測するものです。そのため、監視と監査では目的、保持期間、権限を分けて考えます。
ログに個人情報やアクセストークンを出さない設計も欠かせません。その対策として、ログレベルの制御やマスキング、KMSでの暗号化を要件に含め、保持期間も決めます。
Amazon CloudWatchのシステム開発の進め方
CloudWatchは、アラーム設定から始めると運用でつまずきやすい領域です。そのため、監視の目的を決めたうえで、6フェーズを順に進めます。その際は、守るサービスと対応体制を先に決め、最小構成で検証してから対象を広げます。
フェーズ1:要件整理と目的・SLOの設定
監視の目的を、障害の早期発見、顧客影響の把握、復旧時間の短縮などに分けます。監査証跡の記録も目的に含まれます。さらに、事業に関係するSLOを決めると、必要なデータとアラームの優先順位が明確になります。
- 測定対象:可用性、レイテンシー、エラー率、バッチ完了時刻、キュー滞留数。
- 検知と対応:「注文処理の失敗を5分以内に検知し、担当者が15分以内に切り分ける」などと定めます。
監視対象は、AWSアカウントやリージョン、VPCを起点に洗い出し、一覧にします。実行基盤では、EC2、ECS・EKS、Lambdaが対象になります。RDSやALBに加えて、API GatewayとS3も一覧に入れます。WAF、外部API、業務バッチも対象に含めます。
対象ごとに、指標とログ元、保存期間、個人情報の有無を記録します。担当者と通知の緊急度も決めます。営業時間外の連絡方法や、欠測を異常とみなすかも確認します。
監視対象の漏れは、CloudTrailとの役割分担とあわせて確認します。要件は「すべてのログを保存する」のような広い書き方を避け、測定できる形で書きます。
フェーズ2:監視方式とサービスの選定
監視の中心をAWS標準のCloudWatchに置くか、既存の監視製品と併用するかを決めます。AWS以外も含めて横断して監視する場合は、外部製品も候補に入ります。
- CloudWatch中心:AWSリソース中心で、権限管理やAWS連携を簡素にしたい場合に検討します。
- 外部製品と併用:マルチクラウド、既存NOC、APM分析、複数環境の横断運用が必要な場合の候補です。
Datadog、New Relic、Grafana、Zabbixなどと併用する場合は、同じログを二重に収集して課金が増えないかを確かめます。
複数アカウントの場合は、監視用のアカウントと、各システムのソースアカウントを分ける構成も選べます。
さらに、クロスアカウント観測性を使うと、連携先のメトリクスやログ、トレース、Application Signals、SLOを扱えます。この機能はAWS公式資料に記載されています(出典:AWS「CloudWatch cross-account observability」、2026年8月確認)。
共有するテレメトリとIAM権限を設計し、Organizationsの運用やリージョン、ログ閲覧範囲も決めます。共有範囲が広いほど、権限も広がります。
フェーズ3:監視設計と開発
監視対象とデータの対応表を作り、それぞれに正常、警告、重大の状態と通知先を割り当てます。指標は対象によって違うため、ALB、アプリとRDS、Lambdaの場合を例に挙げます。
- ALB:リクエスト数、5xxエラー、ターゲット応答時間、異常ターゲット数の監視。
- アプリとRDS:エラー率、処理時間、失敗件数、CPU、空き容量、接続数、レプリカ遅延。
- Lambda:実行時間、エラー、スロットリング、同時実行数、ログ量を見ます。
ロググループ名や保持期間、ログクラス、暗号化キーを標準化します。タグやサブスクリプションフィルター、Logs Insightsのクエリも標準化の対象です。
標準メトリクスでは取れないメモリやディスクの情報には、CloudWatch Agentの利用を検討します。
構造化ログには、リクエストIDとユーザー操作の種別を含めます。また、外部APIの応答とエラーコードも記録します。ただし、メールアドレスやトークンは出さない設計にします。
設定はTerraform、CloudFormation、AWS CDKなどのIaCでコード化します。手作業で設定すると、担当者が変わったときに再現できず、環境間の差分が障害の原因になります。
設計書には設定値のほか、確認コマンドやエスカレーション先、復旧判断、ロールバック条件も書いておきます。
フェーズ4:通知と障害対応のテスト
アラームと対応手順が機能するか、リソースや外部依存に異常を起こして確かめます。
- リソースとアプリ:CPU高騰、ディスク逼迫、アプリエラー、DB接続数超過の再現。
- 外部依存と通知:外部API遅延、ログ欠測、通知先停止を再現します。
アラームの遷移や、SNSやチケットに届く通知の内容を確認します。また、Runbookだけで一次切り分けができるかも確かめます。
通知が届いたことに加えて、検知、通知、初動、復旧の時間も測定します。
アラーム疲れを防ぐには、しきい値を厳しくする前に、重要度と対応の有無を整理します。深夜に電話で呼び出す重大アラームは、顧客影響やデータ損失につながる条件に絞ります。一方で、翌営業日に確認する警告は、チャットやチケットに送ります。
複合アラームや異常検知、欠測時の扱い、メンテナンス時の抑制も試します。なお、誤検知が続くアラームを放置すると、障害を見逃すおそれがあります。
フェーズ5:安全な稼働と移行
重要度の高いサービスから、監視を段階的に有効化します。開発、ステージング、本番でログ量やアラーム条件が異なる場合は、環境ごとの差を明示します。
- 切り替え準備:ダッシュボード、通知経路、オンコール担当者、連絡網、変更承認者の確認。
- 移行方法:全システムへ一度に展開せず、一定期間は旧監視と並行して稼働させる案も検討します。
移行の完了は、障害を検知できるか、対応者が手順を理解しているかを含めて見ます。ログの保持と権限制御、AWS請求の増加も確認します。
納品物として、IaCコードや構成図、監視項目一覧、アラーム一覧を整理します。さらに、Runbookや権限一覧、テスト結果、未解決課題も含めます。
フェーズ6:運用の定着と改善
月次または四半期ごとに、アラーム件数や誤検知率、平均検知時間、平均復旧時間を確認します。さらに、未対応チケットやログ量、CloudWatch利用料も見ます。
- 監視の更新:サービス変更やAWSリソース追加に合わせた、変更管理と監視設計の連動。
- 障害後の改善:ポストモーテムでしきい値、ログ、Runbookを見直し、再発防止の自動化につなげます。
外部委託の場合は、24時間365日の監視に加えて、切り分けや復旧操作、顧客報告、AWSサポートへの問い合わせ、月次報告まで、どこまでを受け持つかを契約で確認します。
内製の場合は、担当者一人に知識が集中しないよう、手順を共有しておきます。対象は、ダッシュボードやLogs Insights、アラーム変更、権限申請、障害演習です。
毎月の運用で使われ、改善が回り続ける状態を、定着と考えます。
Amazon CloudWatchの費用相場とコストの内訳
費用は、AWS利用料と導入・開発費、運用・保守費に分けて考えます。
CloudWatchには初期費用や最低利用料がなく、利用量に応じて月末に課金されます。この内容は、AWS公式料金ページ「Amazon CloudWatch Pricing」を2026年8月に確認したものです。
無料利用枠はあるものの、料金はログ量や保存期間、検索量、カスタムメトリクス、アラーム、トレースによって変わります。
AWS利用料に影響するログ量と保持期間
AWS公式料金ページでは、CloudWatch Logsの無料枠が案内されています(2026年8月確認)。取り込み、アーカイブ保存、Logs Insightsのスキャンを合わせた5GBなどが対象になります。料金は、アカウントやリージョン、機能によって異なります。
- ログ量:1日あたりの出力量と、ログの圧縮前サイズ。
- 利用期間と検索:保持日数、月間スキャン量、Live Tailの利用時間の試算。
企画時の料金例は、AWS公式料金をもとに、米国東部(バージニア北部)を前提にした目安です。実際の額は、日本リージョン、無料枠、他サービス料金、適用階層によって変わるため、確定見積もりではありません。
- ログ取り込み:標準クラスの最初の10TBまで、1GBあたり0.50米ドル。
- Logs Insights:スキャンは1GBあたり0.005米ドル。
- 監視項目:標準解像度アラームは、1アラーム指標あたり月0.10米ドルかかります。
- カスタムメトリクス:最初の階層で、1メトリクスあたり月0.30米ドル程度。
- 説明用換算:1米ドル=150円の場合、ログ100GBは約7,500円、標準アラーム100個は約1,500円。
Lambdaでは、ログの段階料金と、S3やAmazon Data Firehoseへの追加配信先が発表されました。AWS公式発表のタイトル前半は「Amazon CloudWatch launches tiered pricing and」です。続きは「additional destinations for AWS Lambda logs」です。2025年5月1日の発表です。
米国東部(バージニア北部)では、LambdaログをCloudWatchへ送る料金が1GBあたり0.50米ドルから段階的に0.05米ドルまで下がります。S3やFirehoseへの配信も、0.25米ドルから0.05米ドルまでの段階料金です。大量ログでは、検索用の短期ログと長期アーカイブを分ける設計が費用管理に役立ちます。
開発会社への費用の目安
アプリのログ改修、IaC、複数アカウントを含むほど、開発費は大きくなります。セキュリティや障害演習、既存監視連携、24時間運用も、範囲に入れるほど費用が上がります。
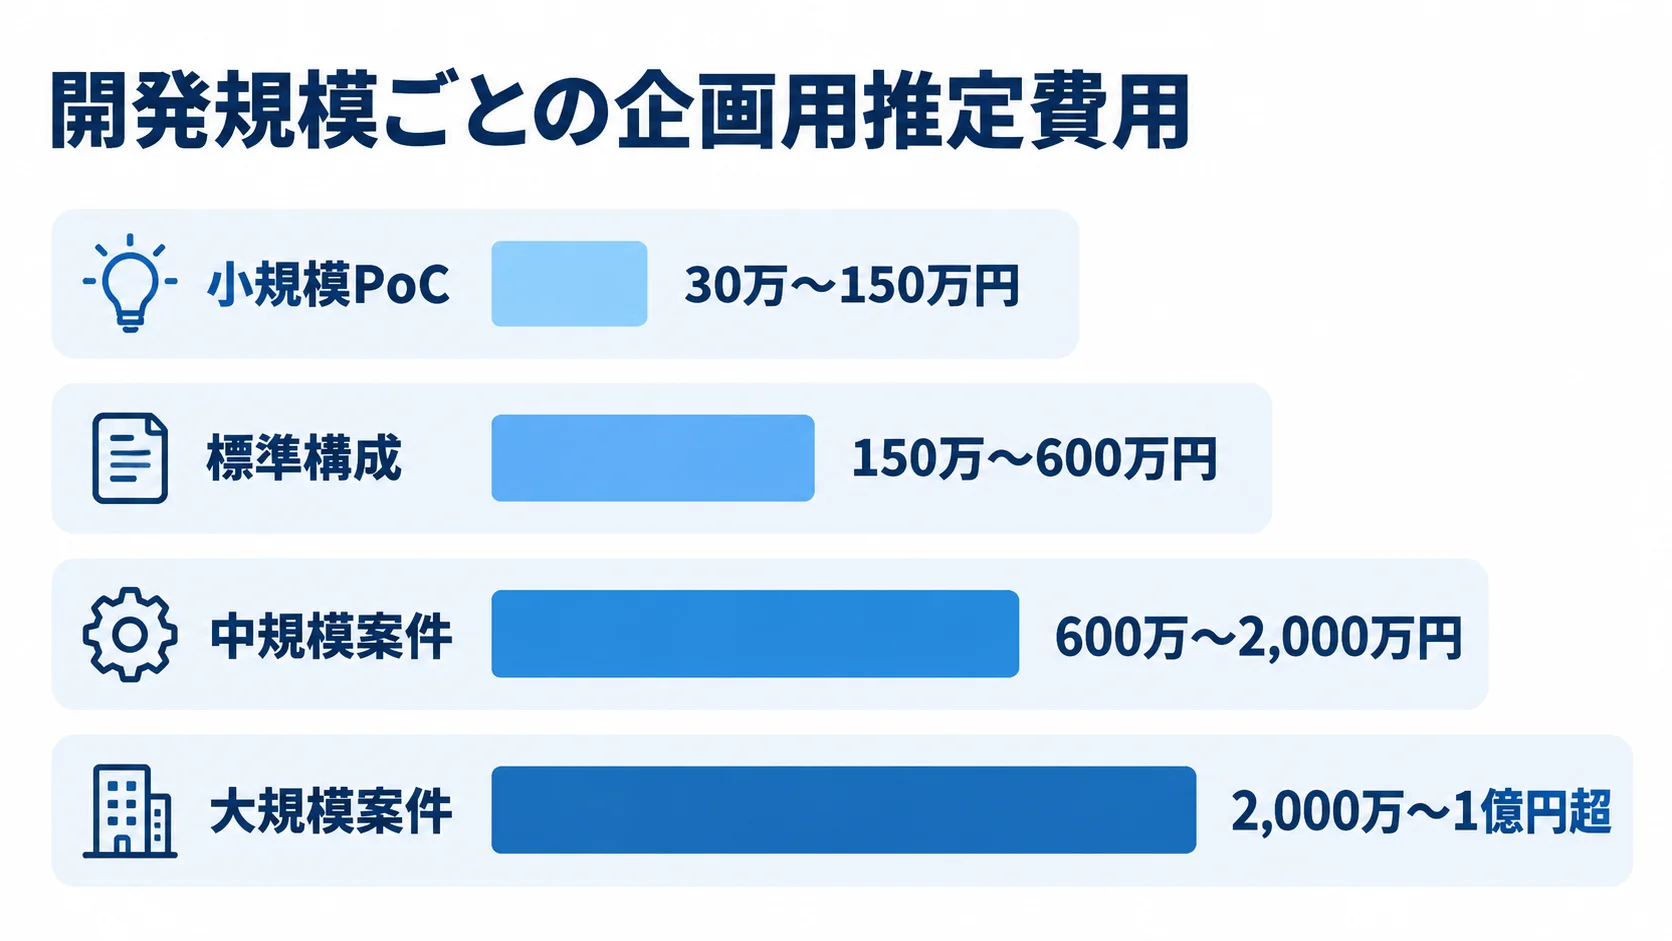
次の金額と期間は、類似規模のAWS監視・運用開発案件から算出した企画用の推定で、一律の公開価格ではありません。
- 小規模PoC:30万〜150万円、期間は2週間〜2か月程度。
- 標準構成:150万〜600万円、期間は1〜4か月程度。
- 中規模案件:600万〜2,000万円、期間は3〜9か月程度。
- 大規模案件:2,000万〜1億円超、期間は6〜18か月以上。
小規模PoCは1〜10リソースが対象で、基本メトリクス、5〜20個程度のアラーム、簡易ダッシュボード、通知、試験までが含まれます。標準構成は20〜100リソースが対象で、アプリやOSのログ、Logs Insights、権限を含みます。さらに、Runbookと運用引き継ぎも含まれます。
中規模は、複数アカウントやEKS・ECS、Application Signals、IaCに加えて、チケット連携と教育を含みます。大規模は金融・公共相当で、複数リージョンや監査、移行、24時間運用、冗長化を含みます。
監視対象数と成果物を示して見積もりを取ります。
各開発費には、AWS利用料やデータ転送のほか、Lambda、SNS、S3、KMSの料金は含まれません。AWS Supportや外部監視製品の料金も、開発費の対象外です。
Amazon CloudWatchの見積もりを取る際のポイント
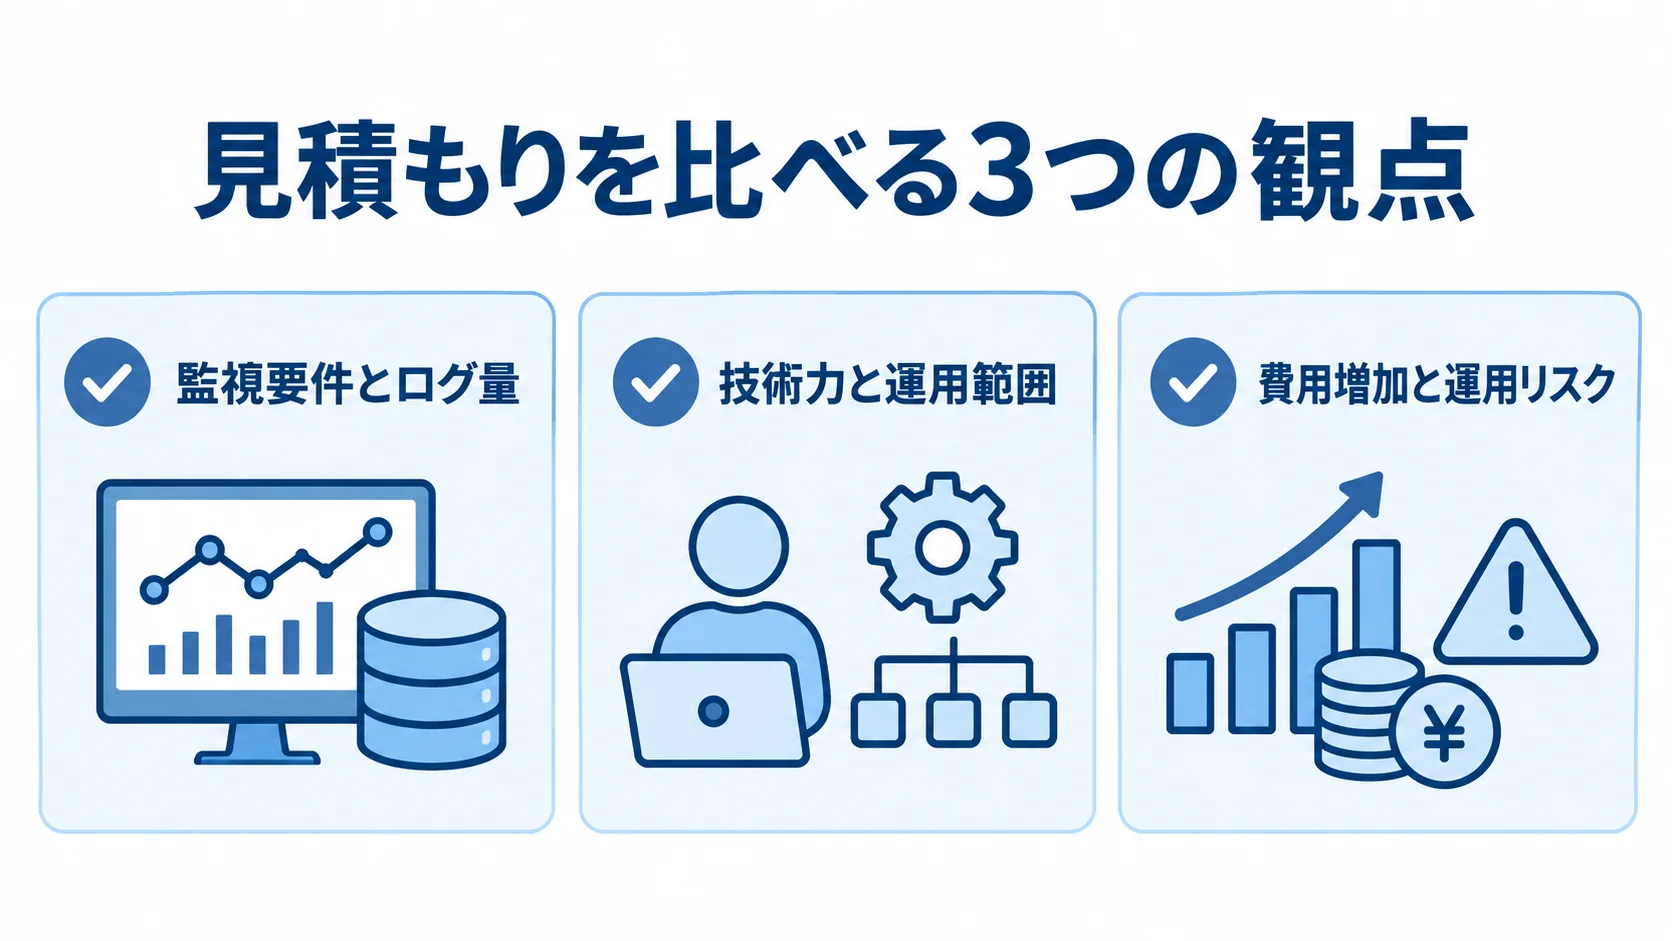
アラーム数が同じでも、見積もりの前提が違えば比べられません。監視対象や収集データ、環境数、アカウント数、ログ量を同じ前提にそろえます。そのうえで、保持期間、通知先、対応時間、成果物もそろえます。
前提がそろえば、金額の差が作業範囲によるのか単価によるのかを見分けられます。
監視要件とログ量の整理
見積もり依頼書には、対象サービスと台数、AWSアカウント数、リージョン、環境数を書きます。さらに、既存製品や24時間対応の有無、希望SLOも記載します。
- データと機能:ログ出力量、保持期間、検索頻度、カスタムメトリクス数、アラーム数。
- 情報と監視範囲:個人情報・決済情報の有無、ダッシュボード数、トレース、外形監視の要否。
分からない項目は「未計測」と書き、PoCで測る前提にします。運用成果物の範囲も、見積書に明記します。
見積もりでは、構成図や監視・アラーム一覧、ダッシュボード、IaCコードを確認します。IAM設計、保持・マスキング方針、Runbookも見ておきます。
テスト仕様と結果、操作マニュアル、教育、運用引き継ぎも確認します。見積もりが「設定一式」のような書き方だと、設計情報が不足し、追加費用やベンダーロックインにつながりかねません。
開発会社の技術力と運用範囲
CloudWatchの設定経験のほか、AWS基盤、アプリログ改修、OpenTelemetry、IaCを確認します。マルチアカウント、セキュリティ、既存製品との連携も見ます。
- 対応範囲:通知、一次切り分け、復旧操作、顧客報告のどこまでを担うか。
- 提案の根拠:類似案件の対象やログ量、アラーム設計、運用体制。
可能であれば、デモや小規模PoCで確認します。また、Application Signalsでは、標準化指標や相関トレース、サービスマップ、SLOを扱えます。AWS公式資料のタイトルは「Application performance monitoring」で、2026年8月に確認しました。
機能を使う提案では、対象言語、計装方法、データ量、追加料金、既存コードへの影響を具体的に説明できる会社を選びます。
費用増加と運用リスクの見積もり項目
ログの過多や長期保存、全量検索、複数製品への二重送信、カスタムメトリクスのディメンション増加は、費用増につながります。
- ログ費用:環境別のログレベルの分け方、検索用ログと長期保管用S3の使い分け。
- 保管と請求:ライフサイクルでの削除・アーカイブと、AWS料金を委託費と分けた確認。
契約前には、請求上限や月次レビューの方法を決めておきます。運用では、担当者不在や誤検知、個人情報の混入、過大な権限、IaCの未納品を想定します。
最小権限やMFA、TLS、KMSを確認し、アクセスログやマスキング、保存期限も見ます。委託先の操作記録も含めて、閲覧権限を一覧にします。
契約終了時の設定移管も確認します。AWSの責任共有モデルを踏まえると、法令や業界基準への対応は、CloudWatchの導入後も別途確認が必要です。
Amazon CloudWatchのシステム開発に関するよくある質問
CloudWatchの導入では、無料利用の範囲や監視対象、開発会社への依頼方法がよく問われます。費用と作業範囲を分けて考えると、準備と比較の基準が見えてきます。
Amazon CloudWatchは無料で使えますか?
一部の標準メトリクスや無料利用枠はありますが、CloudWatch全体が無制限に無料ではありません。ログやカスタムメトリクス、アラーム、ダッシュボード、トレースなどは、利用量や機能に応じて課金されます。
AWS公式料金ページとAWS Pricing Calculatorを使い、リージョンと利用量を前提に試算します。
CloudWatchでは何を監視すればよいですか?
顧客への影響が大きいサービスから、可用性、レイテンシー、エラー率、リソース枯渇、業務処理の失敗を監視します。
EC2のCPUの数値からは、メモリ不足やアプリのエラー、外部API遅延が分からない場合があります。そこで、メトリクスで検知し、ログで調べ、トレースで依存関係を確認します。PoCでは、この役割分担が実際の復旧に使えるかを検証します。
CloudWatchの設計や運用を開発会社へ依頼できますか?
依頼できます。設定の代行だけか、AWS基盤やログ改修、セキュリティ、IaC、障害対応、24時間365日運用まで含むかで、会社と費用が変わります。
見積もり前に対象、ログ量、対応時間、SLO、成果物、契約終了時の移管方法を整理し、複数社を同じ条件で比べます。
小規模PoCから始めて、技術力と運用の相性を確かめる方法もあります。
生成AIのシステムにもCloudWatchを使えますか?
使えます。Application Signalsで、Amazon BedrockのAPI呼び出しを観測する例もあります。
出典はAWSの資料です。タイトルは「Example: Use Application Signals to troubleshoot generative AI applications」です。続きは「interacting with Amazon Bedrock models」です。資料は2026年8月に確認しました。
観測できるのは、識別情報と利用状況です。
- 識別情報:モデルID、Guardrails ID、Knowledge Base IDの扱い。
- 利用状況:メトリクスやトレースで見る、入力・出力トークン数やレイテンシー。
プロンプトや個人情報は、無制限に記録しない前提で、マスキングや保持期間、権限、トークン量と費用を先に決めます。
まとめ
CloudWatch開発では、事業上重要なSLOを決めたうえで、対象を洗い出します。Metrics・Logs・Tracesの役割を分け、通知後の対応まで設計します。監視設定の数を増やすこと自体は、目的になりません。
進め方の要点
要件整理、方式選定、設計開発、テスト、段階稼働、運用定着の6フェーズで進めます。その際は、顧客影響の大きいサービスでPoCを行います。
IaCとRunbookで再現性を確保してから、監視対象を広げます。
費用と運用の要点
CloudWatch従量課金、開発初期費用、運用・保守費は分けて考えます。見積条件には、ログ量や保存期間、検索量、アラーム数、メトリクス数を記載します。さらに、対応時間と成果物も書いておきます。
AWS利用料と委託費を別々に確認できるようにします。条件を整理すると、対応者不在や想定外のログ料金を抑えやすくなります。
▼全体ガイドの記事
・Amazon CloudWatchのシステム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。