
Amazon CloudWatchのシステム開発では、監視対象、検知基準、保存期間を決め、データの収集から通知・復旧までを一続きに設計します。
この設計が運用の改善に役立ちます。各テーマの詳細は、次に並べた関連記事で扱っています。
▼関連記事一覧
・Amazon CloudWatchのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
・Amazon CloudWatchのシステム開発でおすすめの開発会社/ベンダー6選と選び方
・Amazon CloudWatchのシステム開発の見積相場や費用/コスト/値段について
・Amazon CloudWatchのシステム開発の発注/外注/依頼/委託方法について
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
Amazon CloudWatchのシステム全体像
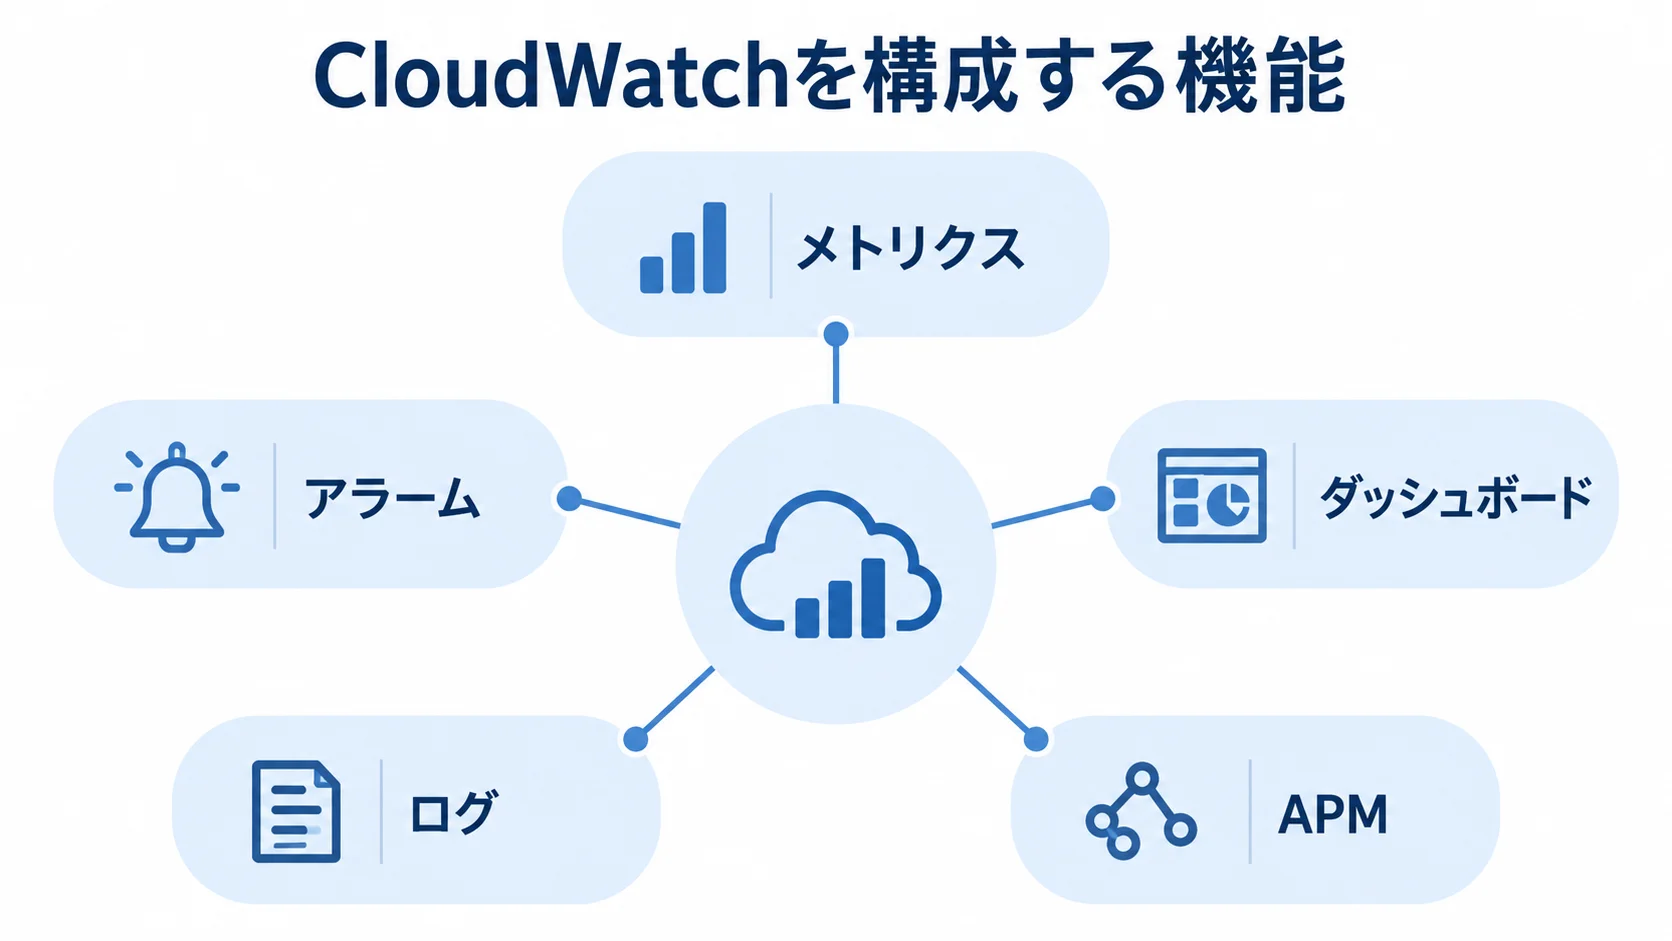
Amazon CloudWatchは、単独で完結する監視画面ではありません。監視対象からデータを受け取り、分析結果を担当者や自動化処理へ渡す仕組み全体として設計します。監視画面だけに目を向けると、その先の通知や対応が設計から漏れやすくなります。
監視の対象には、EC2、ECS、EKSなどの実行基盤が含まれます。ほかにも、Lambda、RDS、ALB、API Gateway、S3などが対象になります。AWS公式ドキュメントでは、CloudWatchを複数の機能からなるサービス群と説明しています。
機能の中心は、メトリクス、アラーム、ダッシュボードです。このほか、ログやAPM、クロスアカウント監視、OpenTelemetry対応なども機能に含まれます(出典: AWS公式ドキュメント、2026年)。
インフラ以外も含む監視対象
サーバーのCPU使用率やメモリ使用量だけを見ていると、利用者が感じる障害を見逃すことがあります。そのため、事業上重要な指標も監視対象に含めます。
- API:エラー率
- 注文処理:失敗件数
- バッチ:完了時刻
- 利用者体験:ログイン成功率や画面応答時間
CloudWatch Agentを使うと、EC2やオンプレミスサーバーから、メモリ、ディスク、プロセス、ログなどを収集できます。さらに、カスタムメトリクスを送れば、技術状態と業務状態を同じダッシュボードで確認できます。
基本構成は収集・分析・通知・対応の流れ
基本構成では、データを集めて分析したあと、異常を判定して通知や自動処理につなげます。特に、復旧までを定義しておかなければ、データが増えても復旧時間は短くなりません。
- AWSリソースやアプリケーションからのデータ収集
- Metrics、Logs、Tracesとしての蓄積
- ダッシュボードやLogs Insightsでの分析
- Alarmによる異常の判定
- SNS、EventBridge、Lambda、Systems Managerなどへの通知と自動処理
通知先をチャットにする場合も、重大度と担当者、一次対応の期限を決め、エスカレーション先まで事前に定めておきます。
Amazon CloudWatchの種類と関連サービスの役割
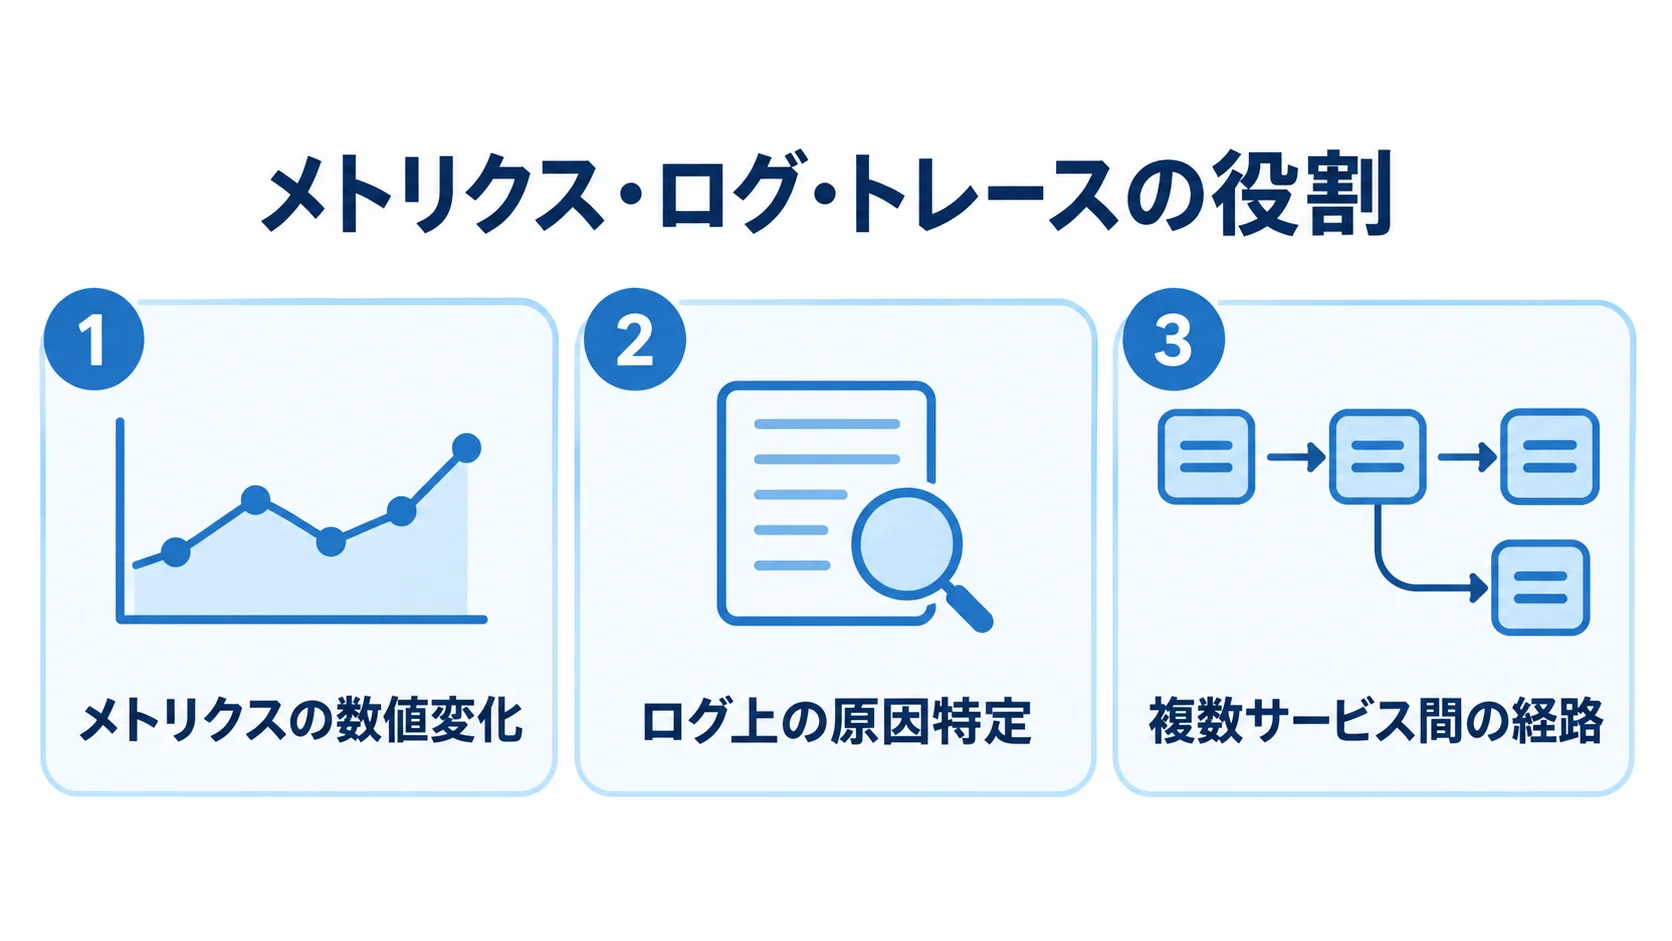
CloudWatchのシステム開発では、各機能を有効にするだけでなく、データを何の目的で使うかを整理します。メトリクスは数値の変化、ログは原因、トレースは複数サービス間の経路を確認するために使います。
用途を分けておけば、過剰な収集やアラームの乱発を抑えられます。
メトリクスとログの役割の違い
メトリクスは、CPU使用率やリクエスト数などを時系列の数値として扱います。レイテンシーやエラー率も含まれます。閾値を超えたときのAlarmや、健康状態を俯瞰するダッシュボードに適しています。
CloudWatch Logsは、アプリケーションやOSのログを保存します。コンテナや監査関連などのログも扱え、Logs Insightsで条件検索や集計ができます。
開発の段階では、原因調査に必要なログレベルと構造化形式を決めます。さらに、保持期間とマスキングのルールも定めておきます。
Application Signalsとトレースでみるアプリの体験
アプリの遅延やエラーを調べるには、アプリ側の処理と利用者側の状態をそれぞれ確認します。インフラの数値だけでは、この二つが見えにくいためです。
- Application Signals:サービス単位のゴールデンメトリクスとSLO
- トレース:X-Ray連携で、API Gateway、Lambda、コンテナ、データベース間の遅延箇所の追跡
- Synthetics・RUM:外形監視と実ユーザーの体験の計測
SyntheticsやRUMを加えると、サーバーは正常でも画面を使えないケースを把握しやすくなります。
CloudTrailとEventBridgeの監査・自動化の役割
CloudWatchとCloudTrailは似た名前のログを扱いますが、監視、監査、自動化という役割は異なります。
- CloudWatch:性能・可用性・運用状態のリアルタイム監視と自動対応に適します(出典: AWS公式決定ガイド、2025年)。
- CloudTrail:誰がいつどのAPI操作をしたかを記録する監査証跡です。
- EventBridge:イベントを受けて処理を起動します。アラーム後のチケット発行、Lambda実行、運用通知などに利用できます。
CloudWatchシステムの構成で決めるべき項目
構築品質は、設定の数ではなく、必要な情報が適切な粒度で届くかで決まります。開発前には、監視対象、取得データ、保存期間を一覧にします。アラーム条件、通知先、対応者も、同じ一覧で管理します。
特に、本番環境と開発環境で同じルールを使うか、環境ごとにログレベルを変えるかは、先に決めておきます。これにより、後から設定を作り直すリスクを減らせます。
SLOから逆算するアラーム条件
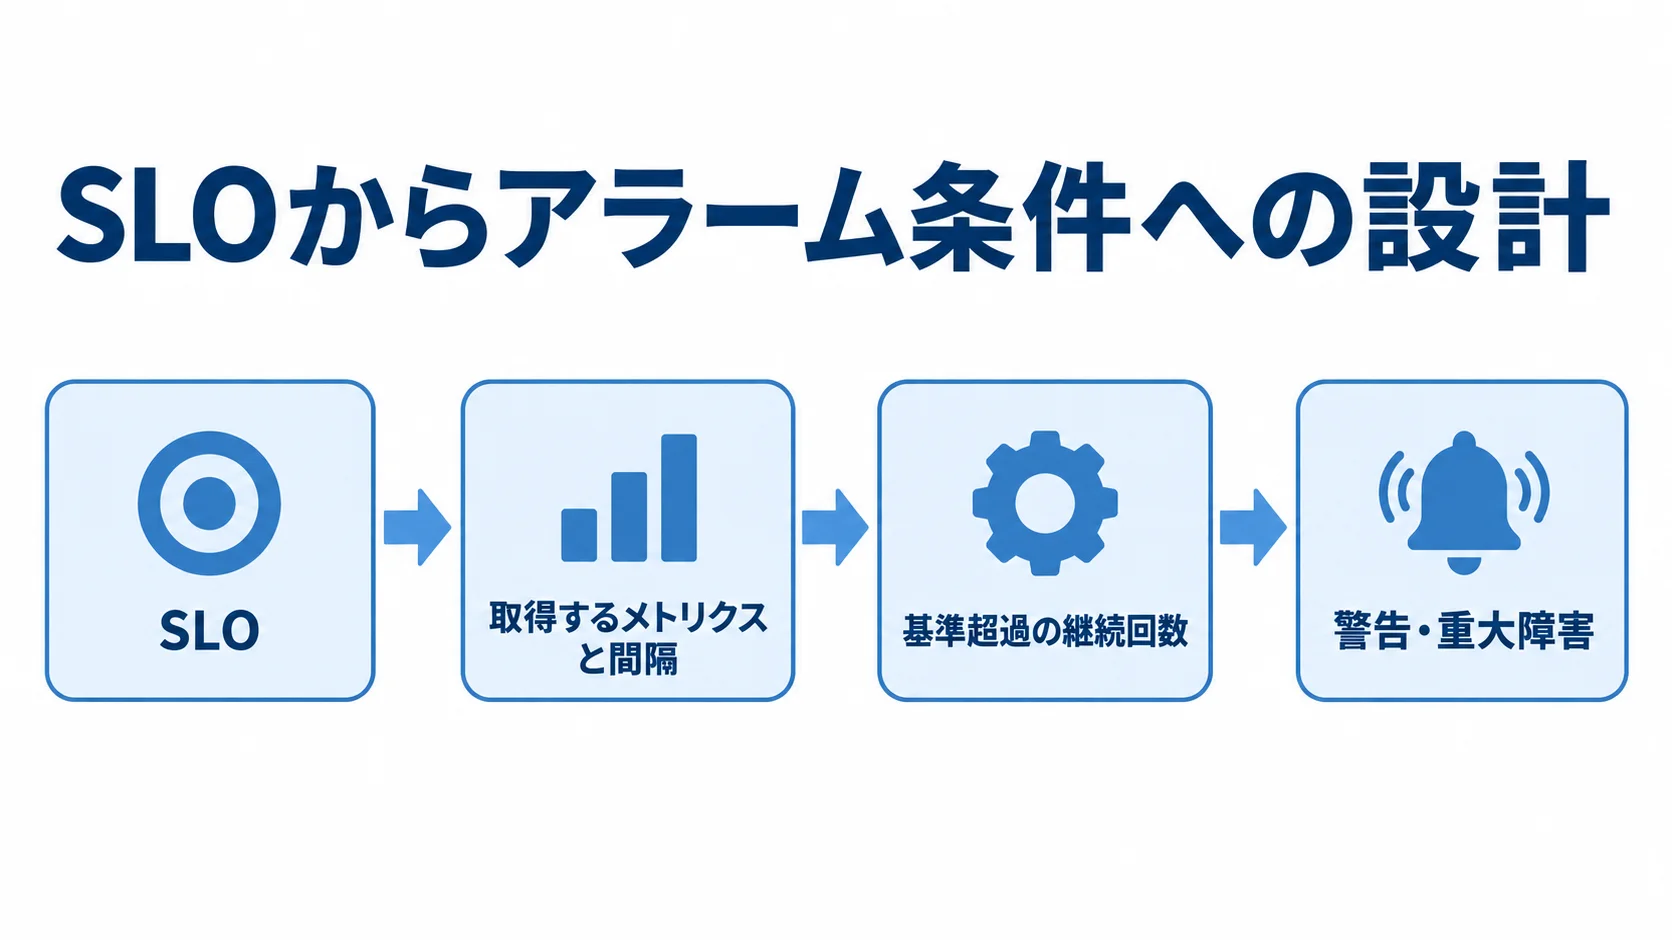
最初に、サービス利用者に約束する品質を決めます。たとえば、可用性99.9%、APIの95パーセンタイルレイテンシーなどです。決済エラー率やバッチ完了時刻も例になります。
発注側と開発会社で、取得するメトリクスと間隔、基準超過が何回続いたら警告や重大障害とするかを定めます。
CPUが80%を超えたら通知するのに加えて、利用者への影響と関連付けると、対応が必要なアラームを絞り込めます。
複数アカウントでの監視用アカウントの設計
開発・検証・本番や事業部ごとにAWSアカウントが分かれると、個別ログインでの確認が複雑になります。そこで、クロスアカウントオブザーバビリティを使えば、中央の監視用アカウントから横断的に確認できます。
監視用アカウントからは、複数アカウントのメトリクス、ログ、トレースを参照できます。横断ダッシュボードやアラームも、ここから構成できます。
2025年には、AWS GovCloudにも提供範囲が広がりました。そのため、規制対応が必要な環境でも、適用できるかを確認しやすくなっています(出典: AWS公式What’s New、2025年)。
IaCで設定を再利用できる状態づくり
ロググループや保持期間、アラームを手作業で作ると、環境差や設定漏れが生まれます。ダッシュボードやIAM権限も、手作業では設定漏れが起こりがちです。
設定をInfrastructure as Code(IaC)で定義しておけば、同じ内容を複数の環境へ展開できます。
- IaCの手段:Terraform、CloudFormation、AWS CDKなどを利用できます。
- 変更管理:レビューと変更履歴の記録
- 設定タグ:環境名、サービス名、重大度、担当チーム、データ分類を持たせます。
- 棚卸し:不要なアラームやロググループの定期的な確認
Amazon CloudWatchシステム開発の進め方
重要なサービスでPoCを行い、検知から復旧までを確認してから横展開する進め方が安全です。要件定義を省くと、ログ形式、権限、通知先、保持期間をあとで決め直すことになり、費用と期間も増えやすくなります。
技術設定と運用設計は、次の流れで同時に進めます。
▶ 詳細はこちら:Amazon CloudWatchのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
要件定義で決める監視の目的と範囲
まず、対象のアカウントとリージョン、サービス、業務上の重要度を整理します。そのうえで、利用者への影響、必要な検知時間、復旧目標、ログ保持期間を確認します。
監視対象にはEC2やRDSなどの基盤に加えて、API、バッチ、外部連携、業務KPIも含めます。24時間365日の対応か、営業時間内の確認か、自動復旧を許容するかによって、重大度と通知経路が変わります。
成果物には、監視項目とアラームの一覧、通知マトリクスを含めます。権限一覧と運用フローも残しておきます。
PoCによる検知から復旧までの実証
影響の大きい1つのサービスを選び、標準メトリクスとCloudWatch Agentを構成します。アプリケーションログや基本アラーム、通知、ダッシュボードも設定し、一通りの流れを組み立てます。
合否基準には、平常時にアラームが鳴らないことに加えて、障害時の動きを含めます。エラーを意図的に起こし、検知時間や通知先を確かめ、ログから原因を特定できるか、Runbookに沿って復旧できるかを見ます。
個人情報や認証情報がログに出ないか、権限のない担当者が機密ログを見られないかも検証します。
本番展開と運用引き継ぎ
PoCのあとは、IaCで設定を標準化して、開発・ステージング・本番へ展開します。リリース前には、欠測時の扱い、タイムゾーン、メトリクス単位を確かめます。ログ構造やアラーム抑制、通知の重複も、テストで確認します。
運用を始めたら、月次でアラームの件数と対応結果を確認します。そのうえで、誤検知や未対応、不要なログを見直し、検索量の増加にも目を向けます。
導入が完了するのは、設定を納品した時点ではなく、担当者が障害時に迷わず動ける状態になった時点です。
Amazon CloudWatchの費用相場とコストの内訳
CloudWatchには初期費用や最低利用料金がなく、利用量に応じた従量課金です。費用は、CloudWatch利用料、監視対象のAWSリソース料金、開発会社や運用サービスへの委託費に分かれ、それぞれ別に発生します。
2026年8月に確認したAWS公式料金では、無料利用枠にログ関連の5GBが含まれています。このほか、カスタムメトリクス10個、標準解像度アラーム10個、カスタムダッシュボード3個なども示されています(出典: AWS公式料金ページ、2026年)。ただし、リージョンや機能によって条件は異なります。
▶ 詳細はこちら:Amazon CloudWatchのシステム開発の見積相場や費用/コスト/値段について
ログ量と監視の粒度で変わるCloudWatch利用料
米国東部リージョンの公開料金を基準にした例を見ていきます。
- Logs取り込み:最初の10TBは1GBあたり0.50米ドルです。
- 標準解像度アラーム:メトリクス1個あたり月0.10米ドルが目安です。
- カスタムメトリクス:最初の階層は1個あたり月0.30米ドルが目安です。
- Canary:5分間隔で1か月動かす場合、1回0.0012米ドルの例です。
- Canaryを5個継続:約53.57米ドルになります。
料金は、無料利用枠やリージョンによって変わります。ログクラスやデータ量でも変わるため、ここでの数値は計算例として扱います。
2025年には、Lambdaログにボリューム階層価格が導入され、CloudWatch LogsからS3やFirehoseへ配信する選択肢も追加されました(出典: AWS公式What’s New、2025年)。
短期のCloudWatch Logsと長期のS3アーカイブを使い分けます。さらに、環境別のログレベルや不要フィールドの除外を組み合わせると、費用と調査性のバランスを取りやすくなります。
規模で大きく変わる開発会社への初期費用
開発費と期間は、CloudWatchの設定範囲や対象リソースの規模によって変わります。
- 小規模PoC:CloudWatch設定中心で30万〜150万円、2週間〜2か月程度です。
- 標準構成:20〜100リソース、150万〜600万円、1〜4か月程度。アプリ・OSログ、Logs Insights、権限、Runbook、引き継ぎを含みます。
- 中規模:600万〜2,000万円、3〜9か月程度となる例があります。
- 大規模:複数リージョン・監査・24時間365日運用・既存監視/SIEM連携で、2,000万〜1億円超、6〜18か月以上の可能性があります。
中規模の案件には、複数アカウントやEKS、ECSが含まれる場合があります。Application SignalsやIaC、チケット連携が加わることもあります。
これらは公定価格ではなく、監視設計やアプリ改修、データマスキングを含む類似のAWS監視案件からの企画用推定です。テストや教育、移行も含まれます。
円換算では、説明用の為替仮定は置かず、AWS Pricing Calculatorと実際の利用量をもとに見積もります。たとえば、1米ドル=150円などの仮定は置きません。
AWS利用料と分けて考える運用・保守費
運用費を見積もるときは、業務範囲と対応体制を、AWS利用料とは分けて確認します。
- 運用業務:アラーム監視、一次切り分け、Runbook更新、月報、AWS料金分析、設定変更、定期訓練など。
- 保守費の目安:初期開発費の10〜20%を年間保守費として仮置きする考え方もあります。
- 契約条件:SLA、対応開始時間、復旧操作の範囲、月間作業時間、緊急対応単価を明記します。
- AWS利用料:委託費に含めるか、利用者が直接負担するかを分けて記載します。
営業時間内の対応と24時間365日のオンコールでは、必要な体制が異なります。また、月額固定の運用費と変動するAWS請求を別建てにすると、ログ量や検索量の急増を見つけられます。
月次のレビューでは、データ量が最も多いロググループや未使用のアラームを確認します。長期間検索されないログやカスタムメトリクス数も見直します。
Amazon CloudWatchの開発会社・サービスの選び方
依頼先に任せる範囲は、設定代行とAWS基盤設計、アプリログ改修に分けて考えます。さらに、IaCやセキュリティ、24時間運用も項目ごとに整理します。
CloudWatchの知識があっても、障害時のアプリ切り分けや業務部門との連携にまで対応できるとは限りません。そこで、自社の運用体制と不足している機能を整理してから、候補を比較します。
技術対応範囲と実績の適合度の確認
候補先には、監視対象数に加えて、AWSサービス、コンテナ、サーバーレス、データベースの種類を伝えます。外部APIや既存監視製品も含めます。
- 監視機能:Agent、Logs Insights、Application Signals、X-Ray、OpenTelemetryへの対応
- 構成管理:クロスアカウント監視、Terraform、CloudFormationへの対応
公開事例だけでなく、同じ規模、運用時間、セキュリティ要件への対応経験も確認します。
契約前に確かめる運用体制と対応時間
開発後に、誰がアラームの確認や一次切り分けを担い、復旧操作やエスカレーションをどこまで受け持つかを確認します。24時間365日の監視でも、通知だけか、原因調査や復旧まで含むかで内容は異なります。
重大度ごとの対応開始時間や連絡手段、休日対応を具体化します。障害報告書や月次会議、改善提案をどの範囲まで行うかも、あらかじめ決めておきます。
可能であれば、想定障害を使ったデモやトライアルで、アラームから復旧までを確かめます。
成果物と移管条件によるベンダーロックインの防止
契約前には、成果物と移管条件を次の観点で確認します。
- 納品物:監視項目一覧、アラーム設定、ダッシュボード、IaCコード、ログ保持設定を見積書に記載。IAMポリシーやRunbook、テスト結果、教育資料も含む。
- 移管条件:設定の所有権、リポジトリ管理者、アカウント権限、ログやダッシュボードの移管方法
契約終了時に設定を持ち出せない、手順が共有されない、変更のたびに高額な依頼が必要になる。こうした状態は、長期的なコストとリスクにつながります。
▶ 詳細はこちら:Amazon CloudWatchのシステム開発でおすすめの開発会社/ベンダー6選と選び方
▶ 詳細はこちら:Amazon CloudWatchのシステム開発の発注/外注/依頼/委託方法について
CloudWatchシステムで起こりやすい失敗と対策
監視は、導入後も調整し続ける仕組みです。最初から完璧を目指さず、障害対応に必要な信号を絞り込みます。そのうえで、実際のインシデントや訓練の結果から見直していきます。
設計時に見落とされやすいのは、ログ量やアラーム数です。権限や通知後の行動も、後回しになりがちな項目です。
アラーム疲れを防ぐ重大度と抑制条件
CPUやディスクなど、すべての指標にアラームを設定すると通知が増え、重要な障害が埋もれてしまいます。そこで、重大度を決めたうえで、利用者への影響、継続時間、関連アラームをもとに通知条件を設計します。
- 通知抑制:メンテナンス時間やデプロイ中の通知の抑制
- 重複集約:同一原因の通知をまとめて扱う
- 月次見直し:行動につながらないアラームの削除、またはダッシュボード確認への切り替え
ログの出し過ぎに備える保持期間と出力レベル
本番でデバッグログを常時出力したり、アクセスログを長期保存したりすると、取り込みや保存、検索の料金が積み上がります。
ログはINFO、WARN、ERRORなどに分け、開発環境と本番環境で出力レベルを調整します。保持期間は無期限にせず、短期の検索用と長期の保管用に分けます。
個人情報や認証情報を記録しないというルールを、ログ仕様に明記します。アクセストークンや決済情報も、記録しない対象に含めます。
非機能要件に含める権限とデータ保護
ログの閲覧者を広げすぎると、業務情報の漏えいにつながります。そのため、IAMの最小権限やMFA、TLSを設計します。KMS暗号化やCloudTrailの操作記録、ロググループごとのアクセス制御も含めます。
データ保護機能やマスキングを使う場合も、機密情報をログに出さない設計を優先します。
保存地域や越境、委託先の権限を確認します。業界ガイドラインや契約上の監査要件も確かめます。CloudWatchを使うだけで、法令への準拠が保証されるわけではありません。
Amazon CloudWatchシステムに関するよくある質問
Amazon CloudWatchのシステム開発で、特に質問されやすい内容をまとめます。
料金や監視範囲は環境によって変わります。開発期間や運用体制も、環境次第で違います。そのため、一般的な考え方と、自社で確認すべき事項を分けて読んでください。
Amazon CloudWatchは無料で使えますか?
一部の標準メトリクスや無料利用枠はありますが、CloudWatch全体が無制限に無料になるわけではありません。
ログの取り込み・保存・検索は、利用量に応じて課金されます。カスタムメトリクスやアラーム、ダッシュボードも課金の対象です。トレースやSyntheticsも、利用量や機能に応じて課金されます。
無料利用枠の最新条件を確認したうえで、AWS Pricing Calculatorに監視対象数と1日あたりのログ量を入れて試算してください。保持期間と検索量も加えます。
CloudWatchのシステム開発にはどのくらいかかりますか?
基本メトリクスと少数のアラームによるPoCは、2週間〜2か月程度が目安です。ログ設計や権限、Runbook、複数環境への展開を含む標準構成は、1〜4か月程度です。
複数アカウントやコンテナ、トレース、IaCを含み、24時間運用まで加わると、3〜9か月以上かかる場合があります。
監視対象の洗い出しや、アプリ側のログ改修、セキュリティ審査、運用訓練の有無によって、期間は大きく変わります。
開発会社や運用サービスには何を確認すべきですか?
監視対象やログ量、保持期間、アラーム数、SLOを伝えます。そのうえで、対応時間や既存ツール、セキュリティ要件、IaCの要否も共有し、成果物と対応範囲を確認します。
通知だけか、原因調査や復旧操作まで含むかを尋ねます。あわせて、AWS利用料と委託費をどう分けるか、契約終了時に設定やRunbookを移管できるかも確認します。
PoCや障害訓練、月次のコストレビュー、運用改善が提案に含まれているかは、比較の材料になります。
まとめ:監視設定ではなく運用システムとしてのCloudWatch設計
Amazon CloudWatchのシステム開発では、AWSリソースとアプリのメトリクス、ログ、トレースを集め、分析、通知、自動対応までつなげます。
重要なのは、事業上重要なSLOを決めて必要な信号を適切な粒度で取得することです。そのうえで、障害時の対応者とRunbookを明確にします。
導入前に押さえるポイント
監視対象と業務KPIを決め、メトリクス・ログ・トレースの役割を分けます。ログの保持期間とマスキング、IAMの最小権限、複数アカウントの集約、アラーム後の対応体制も決めます。
費用は、CloudWatch利用料と関連AWSサービス費、開発費、運用委託費に分けます。ログ量と検索量を前提に試算します。
重要サービスでのPoCで検知から復旧までを確認したうえで、IaCで標準化して対象を広げる進め方が現実的です。
依頼先を比較するときの最終確認
契約前に、必要な技術対応と、運用・移管の範囲を整理して確認します。
- 技術・運用:CloudWatch設定、アプリログ改修、セキュリティ・監査、既存監視連携、24時間対応、障害訓練。
- 納品・移管:IaC納品、AWS料金分析、内製化や移管への対応。
自社の運用体制と不足範囲を整理したうえで、PoCの合否基準や成果物、保守範囲、SLAを見積書と契約書に反映できる依頼先を選びます。そうすると、長く使えるシステムにつながります。
▼関連記事一覧
・Amazon CloudWatchのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
・Amazon CloudWatchのシステム開発でおすすめの開発会社/ベンダー6選と選び方
・Amazon CloudWatchのシステム開発の見積相場や費用/コスト/値段について
・Amazon CloudWatchのシステム開発の発注/外注/依頼/委託方法について
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。