
AMLシステム開発は、自社のリスク評価を起点に要件を定め、データ連携の設計と段階導入を経て、稼働後の継続検証まで進める流れです。
全体像は、下に示す完全ガイドで詳しく扱っています。
▼全体ガイドの記事
・AMLシステム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
AMLシステムの全体像
AMLシステムは、本人確認から顧客管理、取引検知、調査、疑わしい取引の届出、監査までをつなぐ基盤です。検知の理由と判断に使った情報を後から説明できることが、特に重要です。
対象業種は銀行に限らず、証券、保険、資金移動、暗号資産交換、決済事業にも広がっています。
AMLシステムの主な機能
顧客の受け入れから届出までの業務は、5つの機能に分けて支えられています。
- 本人・法人確認:KYC(本人確認)と、法人の実質的支配者の確認を含みます。
- 顧客リスク評価:国籍、住所、業種、商品、利用チャネルなどをもとに格付けします。
- スクリーニング:制裁、PEP、反社会的勢力、ネガティブニュースの確認。
- 取引・ケース管理:取引モニタリングとアラートへの対応を支援します。
- 調査・報告:個別の調査から、届出の支援、レポーティングまでを担います。
高リスク顧客には、EDD(厳格な顧客管理)を適用できる設計にします。また、制裁リストの検索では、表記の揺れやアルファベットの順序、地名の慣用表記を考慮することが欠かせません。
取引モニタリングは、金額、頻度、送金先、地域、口座関係、通常パターンからの逸脱を検知します。検知には、ルールや統計分析、機械学習などを使います。
生成AIで調査を要約する場合も、最終判断と承認は担当者が行います。そのうえで、入力と出力の記録も残す必要があります。
AMLシステムの構成
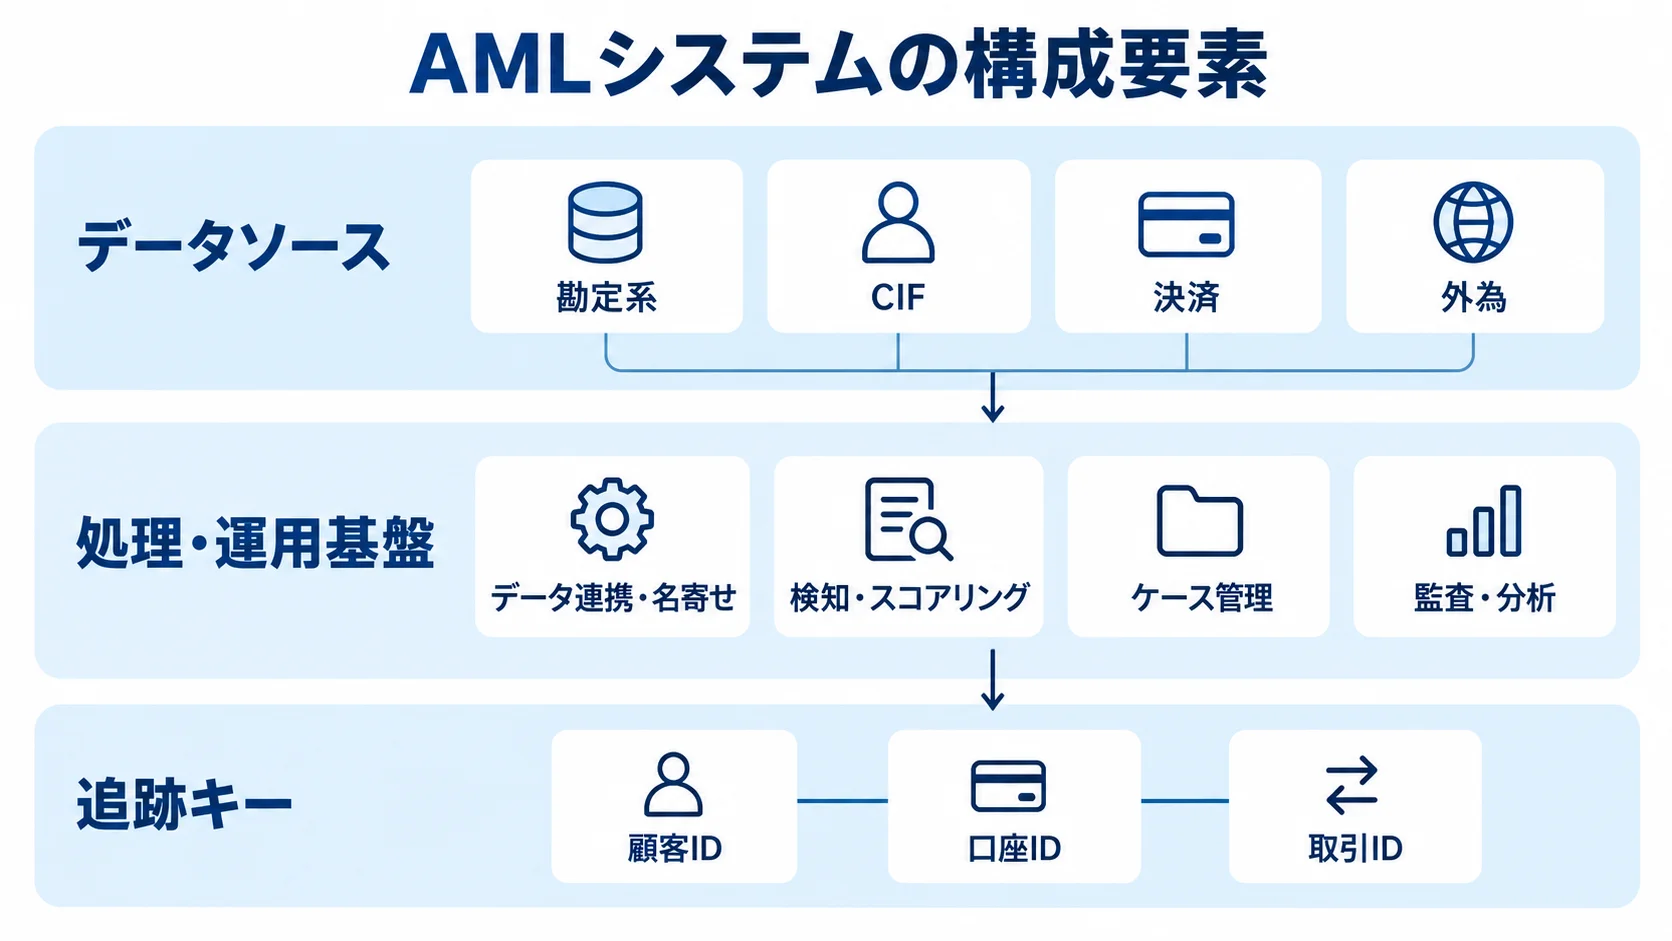
AMLシステムは、データの取得から検知、調査、監査までを一つの流れとして組み立てます。構成要素は、データソース、処理・運用基盤、追跡キーの3つです。
- データソース:勘定系、CIF、決済、外為などが元データになります。ネットバンキング、口座開設、本人確認、外部リストも含めます。
- 処理・運用基盤:データ連携・名寄せ、検知・スコアリング、ケース管理、監査・分析。
- 追跡キー:顧客ID、口座ID、取引IDを結び、届出判断まで追跡します。
リアルタイム処理と夜間バッチを分けて設計すると、性能と費用を調整しやすくなります。さらに、データの発生源から検知、調査結果、届出判断までを追跡できる設計が求められます。
金融庁の2026年3月改訂資料は、有効性検証の前提として、正確なデータの把握・蓄積と分析可能な整理を示しています(出典:金融庁「マネロン等対策の有効性検証に関する事例集」改訂版、2026年)。AIの種類を選ぶ前に、データ品質と業務上の説明責任を設計しておくことが先決です。
AMLシステム開発の進め方
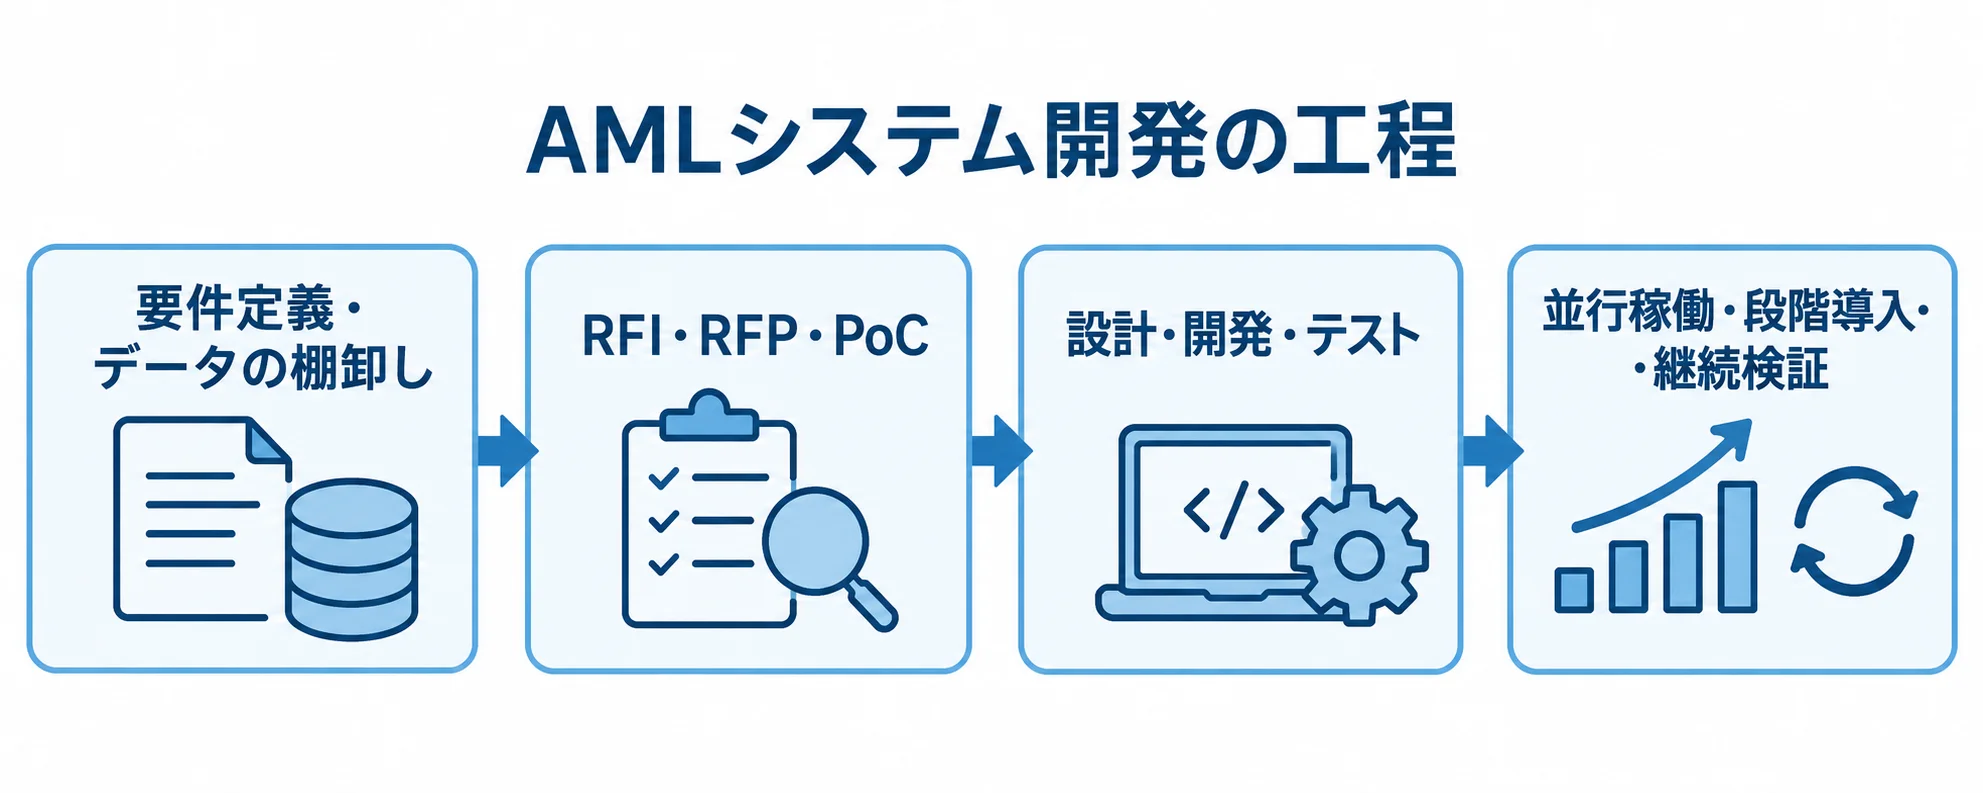
AMLシステム開発は、要件定義、データの棚卸し、RFI・RFP、PoC、設計・開発、テストの順に進みます。
テストのあとは、並行稼働と段階導入を経て、継続検証を行います。
自社のリスクに合わない標準シナリオをそのまま採用すると、アラートが過剰になる場合があります。そこで、各工程で発注側が何を判断するかを明確にし、要件の丸投げを防ぎます。
1. 目的とリスク評価に基づく要件定義
要件定義では、対象にする業務と優先するリスクを決めます。その判断は、業務の範囲、事業の特徴、リスクと成果の3つの面で行います。
- 対象業務:口座開設時のKYC、制裁・PEP検索、顧客リスク評価、取引監視、ケース管理。
- 事業の特徴:業態、顧客層、取引量、対応国。商品、チャネル、現行システムも含みます。
- リスクと成果:監査・当局の指摘と高リスク業務を洗い出し、業務成果を決めます。
目的は、「高リスク顧客を漏れなく管理する」などの業務成果で定めます。AI導入は、その成果を得るための手段として考えます。
この段階でまとめる内容には、対象業務、リスク評価、検知シナリオ、アラート優先度を含めます。そのほか、調査期限、承認者、監査証跡の要件も盛り込みます。
金融庁の2026年改訂関連資料は、外部委託や共同システム利用時も、自社の取引特性とリスクを分析し、追加対応を検討するよう示しています(出典:金融庁「マネー・ローンダリング及びテロ資金供与対策に関するガイドラインの一部改正案・コメント概要」、2026年)。そのため、共同利用サービスでも、自社が判断する範囲と追加設定を先に決めます。
2. データの棚卸しと連携・名寄せの設計
棚卸しと設計では、次の項目を一つずつ確認します。
- 連携条件:ソース、項目定義、更新頻度、欠損、履歴期間を見ます。名寄せキーと、API・ファイル方式も含めます。
- 表記差:氏名の漢字・ローマ字、住所、法人番号、国・通貨コード、取引日時のタイムゾーン。
- 利用項目:データ辞書にシナリオ別項目、取得不能時の代替策、エラー処理を定めます。
本番データの全量移行前に、顧客・口座・取引のサンプルで、名寄せ率、欠損率、重複率、連携遅延を測ります。準備を後回しにすると、顧客リスクと取引が結び付かない問題が開発の終盤で判明し、費用や納期に影響します。また、データリネージ、つまり発生源から加工・検知・調査までの流れを追える状態も、設計書とテスト計画に含めます。
3. RFP・PoC・並行稼働を経た段階的なリリース
RFI・RFPでは、取引量とピーク性能、リアルタイム性を確かめます。シナリオと閾値の編集権限、機械学習の説明可能性、ケース管理、権限分掌も確認します。
監査ログ、障害時の手作業、データ出力、API、可用性、SLAについて質問します。リスト更新や法令変更時の責任分界も、同じように確かめます。同業・同規模の導入経験と、稼働後の調整体制も見ます。
PoCとリリースは、次の流れと観点で進めます。
- PoCでは、過去取引、既存アラート、調査結果を使います。
- 再現率、誤検知率、アラート件数、1件あたりの調査時間、処理遅延、説明根拠を測定します。
- 目標値は、ベンダーの一般値よりも自社の現状値をもとに、改善幅を定めます。
- 既存システムと並行稼働し、検知漏れと調査フローの抜けを確認します。
- 制裁スクリーニング、KYC、取引モニタリングなどを段階的に広げます。
運用に入ったら、月次でデータ品質とアラート処理量を確認します。そのうえで、四半期ごとにシナリオと閾値を見直し、年次で有効性を検証します。
金融庁は2026年3月、複数業態のモニタリング事例を反映した事例集を改訂しました(出典:金融庁「マネロン等対策の有効性検証に関する事例集」改訂版、2026年)。
導入後も、検証結果を次の改善に反映する仕組みを作っておきます。
AMLシステムの費用相場とコストの内訳
AML専用製品の価格は、顧客数、取引量、対象国、外部リストで変わります。さらに、連携本数、処理速度、既存環境によっても違いが出ます。
国内ベンダーの標準価格表は限られるため、次に示す金額は、公開価格や金融系システムの相場、リサーチノートを照合した記事執筆用の推定です。ただし、個別案件の見積価格ではありません。予算の初期仮説として使い、RFPで条件をそろえて再確認してください。
導入方式別の費用と期間の目安
検索やKYCに絞る構成と、独自モデルや大量取引を扱う構成では、費用と導入期間が異なります。
- 小規模SaaS・API:検索・KYC・簡易監視向け。初期0〜500万円、月額10万〜100万円または従量課金、1〜3か月。
- クラウド・パッケージ:金融機関向けで既存システムと連携。初期500万〜3,000万円、年額500万〜3,000万円程度、3〜9か月。
- 追加開発・ハイブリッド:初期3,000万〜1億円、年額1,000万〜5,000万円程度、6〜12か月。
- 大規模スクラッチ:初期5,000万円〜数億円、12〜24か月以上。
小規模構成は、対象国や取引量が限られ、口座開設基盤へAPIで接続できるフィンテック事業者に向いています。
一方で、大規模スクラッチは、独自モデル、大量取引、複雑な権限やオンプレミス基盤を含む場合の目安です。このレンジは、条件を限定して推定したものなので、国内AML専用製品の価格を一律に示すものではありません。
Alibaba CloudのSMART AMLは、2025年11月更新の価格表で、各機能にワンタイムのセットアップ費を掲げています。対象はネームスクリーニング、顧客リスク評価、取引モニタリングで、各機能の費用は36,000米ドルです。
取引モニタリングは1取引0.19米ドルです(出典:Alibaba Cloud「Financial Intelligence Engine Pricing」、2025年11月更新)。日本の金融機関向けの相場ではありませんが、初期費用と顧客数・取引量に応じた従量費の例です。
初期費用以外に必要なランニングコスト
費用の内訳と比較項目を分けて把握すると、導入後にかかる予算も見積もれます。
- 初期費用:ライセンス、クラウド、要件定義、改修、連携の費用がかかります。データ整備、テスト、移行、研修、運用設計も必要です。
- 別料金の可能性:名寄せ、過去データ移行、アラート再現テスト、監査ログ保存。
- 継続費:クラウド、ストレージ、リスト更新、監視、保守にかかる費用です。ルール・閾値調整、検証、再学習、監査、教育も含みます。
- 再学習の目安:年1〜2回、1回50万〜200万円程度。データ量と支援範囲で変わります。
- 比較期間:初期費用だけでなく、5年TCO(総保有コスト)で比べます。
規制や犯罪手口の変化に備える改善費を見込まないと、導入後に現場の負担が増える可能性があります。
たとえば、クラウド型を初期3,000万円、年額1,500万円とすると、5年総額は1億500万円です。スクラッチを初期1億円、年額保守2,000万円とすると、5年総額は2億円になります。
機能、性能、データ量、要員費が異なるため、単純比較はできません。そのため、月額の安さだけでなく、規制更新やモデル検証まで含めて判断します。
AMLシステムの見積もりを取る際のポイント
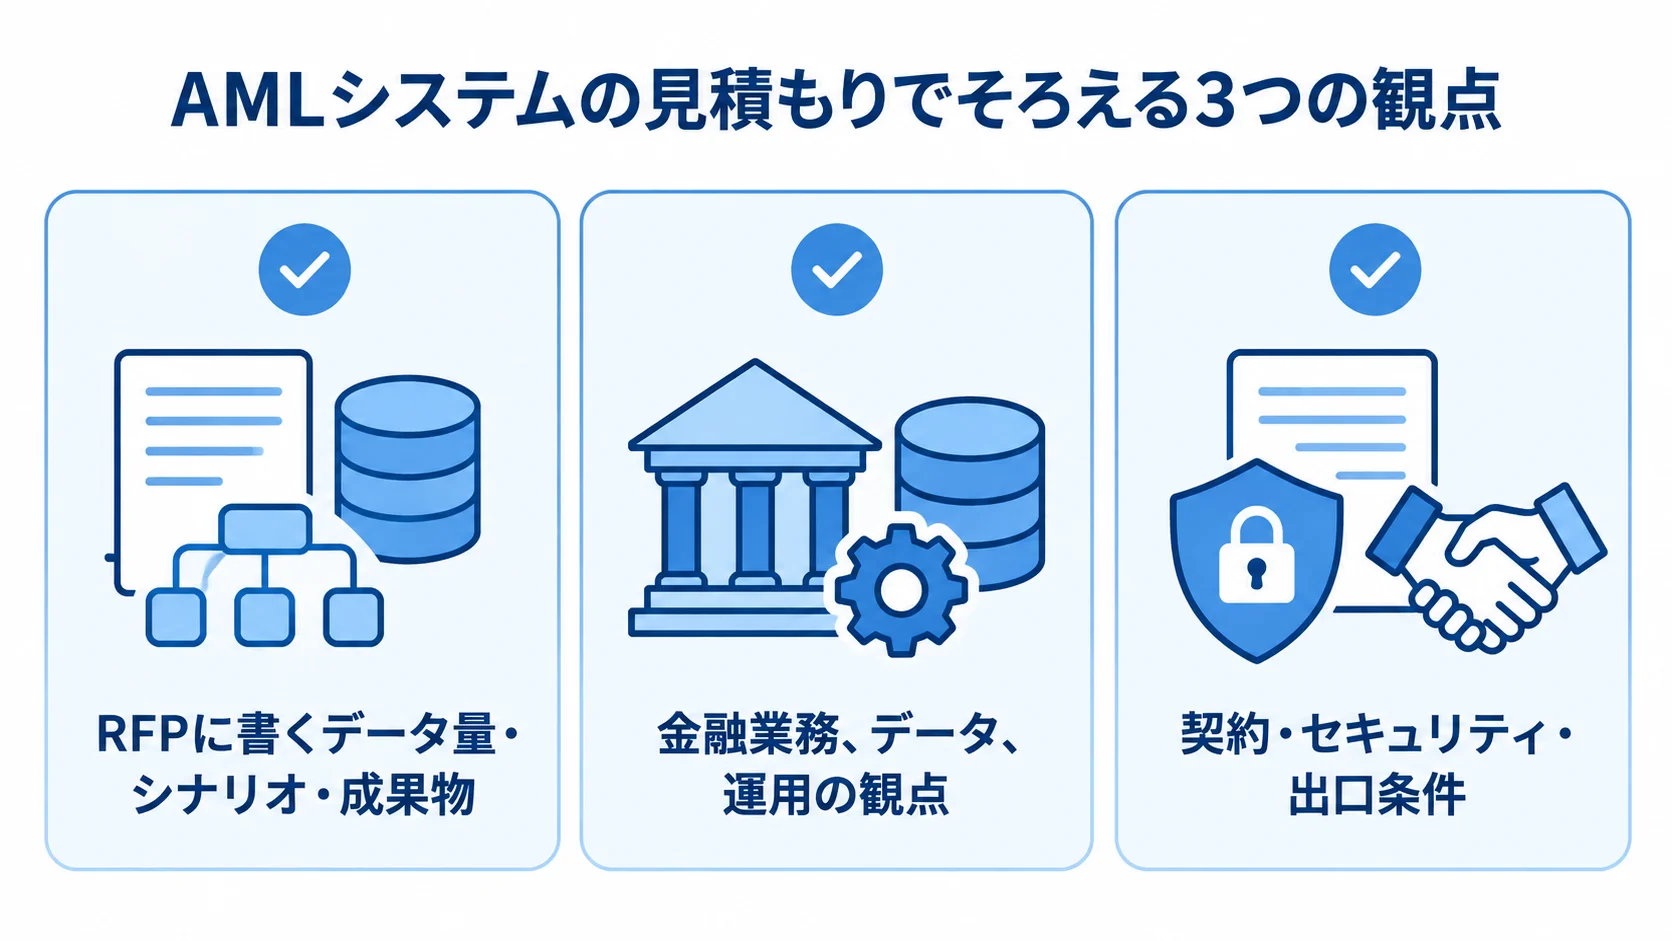
見積もりを比べるときは、機能数よりも、処理速度、履歴年数、シナリオ数、ケース管理や届出支援の有無を見ます。これらで工数が変わるからです。条件をそろえたうえで、価格だけでなく、品質、期間、責任分界、将来の変更しやすさも比べます。
RFPに書くデータ量・シナリオ・成果物
RFPには、データ量、機能、成果物を具体的に書きます。
- データ量と連携:顧客・口座数、1日あたりとピーク時の取引件数、対象国、リストを示します。更新頻度、保存期間、連携方式も記載します。
- 機能と運用:KYC、顧客リスク評価、スクリーニング、取引監視、ケース管理、届出支援の範囲。
- 成果物:要件定義書、データ辞書、接続仕様、シナリオ・権限設計。テスト・移行計画、運用・教育資料、監査ログ仕様も含みます。
リアルタイム性、必要シナリオ、権限分掌、画面・帳票の要件も示します。受入条件は、画面の表示だけでなく、過去の疑わしい取引を再現できるかで定めます。あわせて、顧客リスクに応じて優先度が変わるか、判断理由を追跡できるかを確認します。
開発会社の選び方(金融業務、データ、運用の観点)
開発会社を選ぶ際は、次の比較の観点を確認します。
- 金融業務と運用:現行環境の理解、同業・同規模の実績、稼働後の支援を確認します。
- データと検証:統合力があり、検知シナリオやモデルの検証方法を説明できる会社を選びます。
- 方式の特性:パッケージは導入速度・規制更新、SaaSは初期負担・拡張性が強みです。
- SaaSの条件:データ所在地、委託先、従量課金、解約後の扱い。
- 共同システム:標準機能、追加シナリオ、データ・アラートの確認可否を質問します。
たとえば、NTTデータは2025年9月、ACSiONと連携し、法人向け口座開設から取引モニタリングまでを一貫して扱うサービスの提供開始を発表しました。2027年度までに50以上の金融機関への導入を目指すとしています(出典:NTTデータ「マネロン・不正利用を防ぐ、法人口座向けの対策サービスを提供開始」、2025年)。
共同利用型も候補の一つとして、自社の業務に合うかを確かめながら比べます。
見積時に確認する契約・セキュリティ・出口条件
見積段階では、契約条件、セキュリティ要件、解約時の扱いを次のように整理します。
- 運用契約:復旧目標、漏えい報告期限、脆弱性、リスト更新、モデル承認。再委託、監査協力、SLA、責任分界も含めます。
- セキュリティ:暗号化、多要素認証、最小権限、職務分掌、特権ID。改ざん防止ログ、バックアップ、災害復旧、手作業継続も含みます。
- 返却対象:顧客・取引情報、アラート、調査記録、判定理由、モデル・シナリオ版、監査ログ。
- 返却条件:データの形式、返却期間、費用を契約に記載します。
委託後も、金融機関のリスク管理責任は残ります。また、金融庁の資料も、自社での検討と有効性検証を重視しています。
失敗要因は、項目定義の先送り、未検証の閾値、権限未決定、既存システムの一括停止です。そのため、サンプルデータによるPoC、並行稼働、運用責任者の明確化、契約上の移行支援でリスクを減らします。提案を選ぶ際は、最も安い提案より、リスクを測定しながら改善できる提案を優先します。
AMLシステムに関するよくある質問(FAQ)
適切な構成は、業態やリスク、顧客数、取引量によって異なります。費用、AI、期間、外部委託の疑問に、順に答えます。
AMLシステムの開発費用は最低いくらかかりますか?
費用は、システムの構成と対象範囲によって異なります。
- 小規模SaaS・API:制裁リスト検索やKYC向け。初期0〜500万円、月額10万〜100万円または従量課金。
- 金融機関向け:監視、ケース管理、複数連携、監査証跡を含む場合、初期500万〜3,000万円以上の場合があります。
顧客数、取引量、連携本数、過去データ移行で金額が変わるため、範囲を定めて複数社から見積もります。
AMLシステムにAIを導入すれば誤検知はなくなりますか?
AIを導入しても、誤検知や検知漏れが必ずなくなるとは限りません。
- 調整項目:顧客・取引データに合う学習データ、シナリオ、閾値、調査フローを整えます。
- 検証項目:PoCと運用で再現率、誤検知率、アラート件数、1件あたりの調査時間、判断根拠を確認します。
- AIと人の役割:AIは優先順位付けや調査要約に使い、最終判断・承認・モデル変更管理は人が担います。
AMLシステムの開発にはどのくらいの期間が必要ですか?
小規模SaaS・APIは1〜3か月、パッケージ導入は3〜9か月、中規模追加開発は6〜12か月が目安です。大規模スクラッチは12〜24か月以上かかります。
データの欠損、名寄せ、移行、審査、並行稼働によって、期間は前後します。また、テストや並行稼働を短縮すると、検知漏れや監査対応のリスクが高まります。
AMLシステムを外部委託しても自社で検証する必要がありますか?
外部委託や共同システムを使う場合でも、自社で検証する必要があります。自社の規模、事業モデル、顧客層、取引特性、リスクに合うかを検討し、そのうえで必要な追加対応を決めます。
ベンダーには、シナリオや閾値、データの網羅性、アラートと調査工程の連携を確認します。また、検証結果と判断記録は、自社で保存します。
まとめ
製品の機能数やAIの有無より、自社の業務に合うかで比べます。
自社のリスク評価を起点に、KYC、顧客リスク評価、スクリーニング、取引監視、ケース管理、監査証跡をつなぎます。そのうえで、データの正確性と業務フローをPoCで確認します。
費用と期間の考え方(5年TCO・段階導入)
推定初期費用は、小規模SaaS・APIが0〜500万円、金融機関向けが500万〜3,000万円、中規模追加開発が3,000万〜1億円です。
大規模スクラッチは5,000万円〜数億円が目安です。加えて、保守、検証、教育、監査、移行を含む5年TCOで比べます。
高リスク領域から始めて並行稼働を経たうえで対象を広げると、移行リスクを抑えられます。
次の一歩:データ辞書とRFPの作成
次の二つの作業を進めます。
- 顧客・口座・取引データ、既存シナリオ、アラート件数と処理時間、監査課題を整理します。
- 対象業務、データ量、検知、連携、セキュリティ、SLAをRFPにまとめます。返却条件と受入条件も、同じRFPに盛り込みます。
導入後も検知率、説明可能性、アラート量、調査品質、有効性検証を継続して改善します。
▼全体ガイドの記事
・AMLシステム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。