
AMLシステムは、顧客確認、取引検知、調査と証跡をつなぐリスク管理基盤です。導入方式と自社のリスクに合わせて段階的に整えると、有効性を説明しやすくなります。
機能と種類、導入の進め方、費用、選定と運用を順に並べています。各テーマの詳細は関連記事もご覧ください。
▼関連記事一覧
・AMLシステム開発の進め方
・AMLシステム開発でおすすめの開発会社6選と選び方
・AMLシステム開発の見積相場・費用
・AMLシステム開発の発注・外注・委託方法
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
AMLシステムの全体像
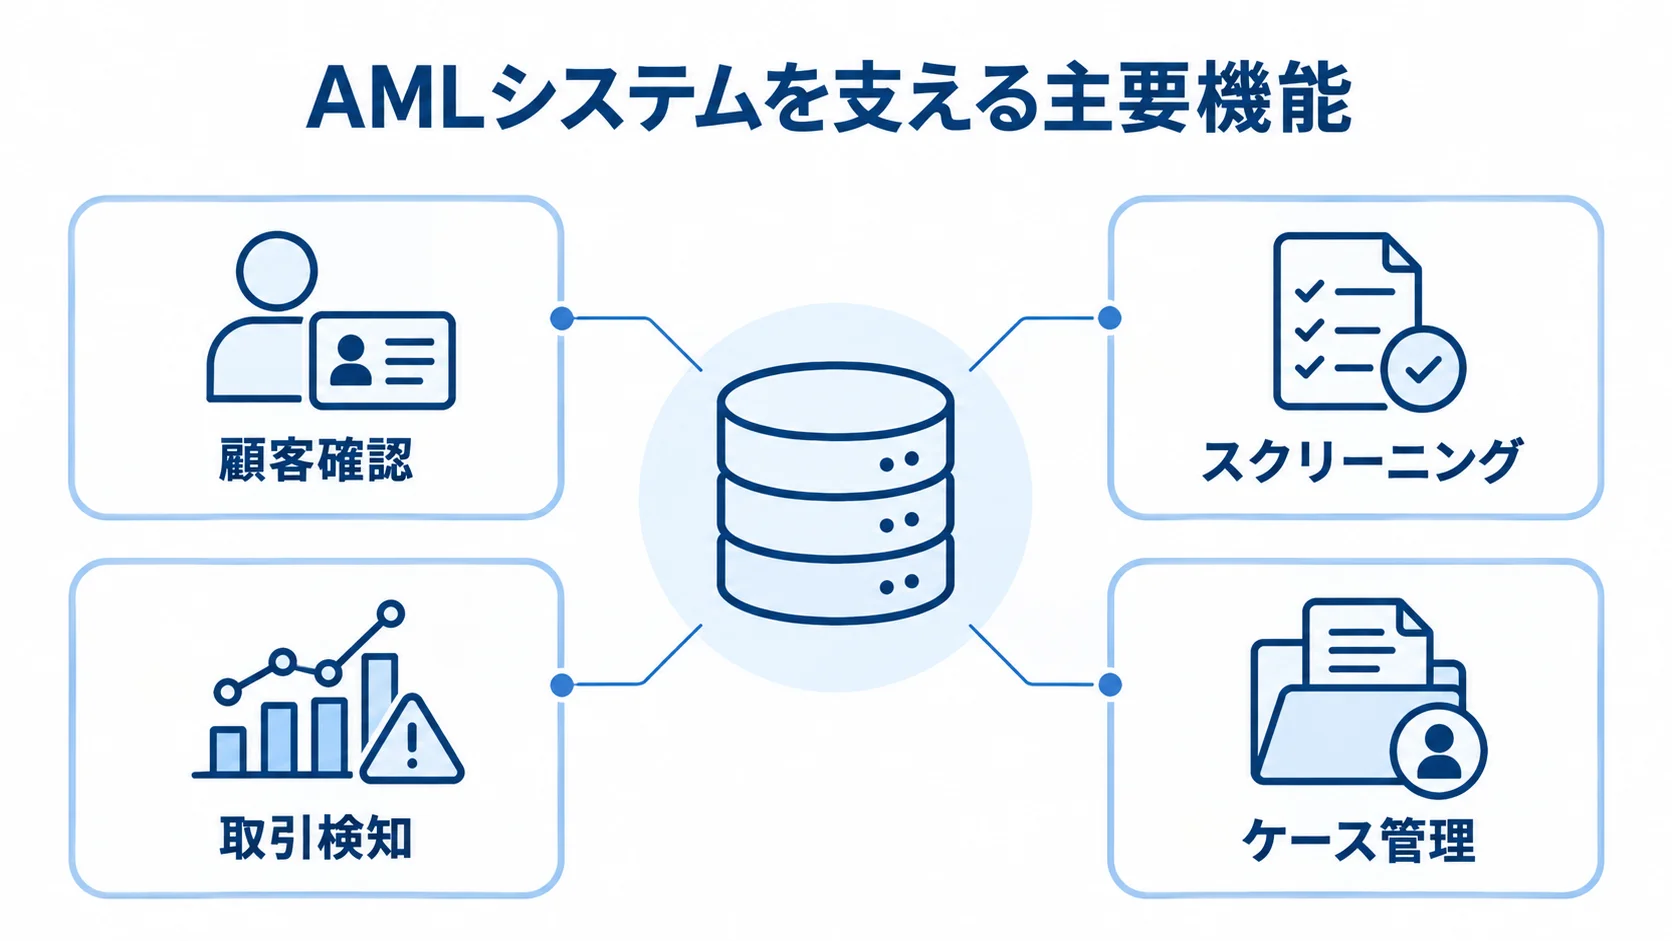
AMLシステムは、顧客の入口から取引、調査、承認、届出、監査までを記録するリスク管理基盤です。不正検知は、その中の一機能にあたります。
金融庁は2025年の資料で、AML/CFT態勢の有無だけでなく、リスクに対して実効性を説明できる有効性検証も重視しています。そのうえで、説明は合理的かつ客観的に行うことが求められます(出典:金融庁「マネー・ローンダリング等及び金融犯罪対策の取組と課題」2025年6月)。
AML・CFT・KYC・CDD・EDDの違い
AML/CFTに関する用語は、顧客確認から継続的な管理までの役割で分けて捉えると、混同しにくくなります。
- AML・CFT:マネー・ローンダリングとテロ資金供与の対策を、まとめて指す呼び方です。
- KYC:本人確認を中心とする顧客確認です。
- CDD:顧客の属性や取引目的、実質的支配者、リスクを把握する顧客管理です。
- EDD:高リスクと判断された顧客について、追加資料、上位者承認、詳しい取引確認を行う強化管理です。
入口の確認だけでは、取引が始まった後の変化を捉えきれません。そこで、顧客ID、口座ID、取引IDを結び、入口の情報を調査画面や届出判断へ引き継げる形にしておきます。
主要機能は顧客確認・検知・調査・証跡の四つ
AMLシステムの機能は、確認、検知、調査、証跡の流れで捉えると全体像をつかみやすくなります。具体的には、顧客確認とスクリーニングが確認、取引検知が検知、ケース管理が調査と証跡を担います。
- 顧客確認:本人・実質的支配者の確認と、顧客リスクの格付け。
- スクリーニング:制裁、PEP、反社、ネガティブニュースとの照合。
- 取引検知:ルールや統計モデルで、通常の行動から外れた動きを捉える。
- ケース管理:調査、承認、届出判断の経緯と根拠の記録。
顧客確認では、国籍、居住地、業種、商品、チャネルなども管理します。スクリーニングでは、表記ゆれや別名の名寄せ、再照合、重複アラートの整理が欠かせません。
取引モニタリングでは、金額、頻度、送金先、国・地域、口座間の関係などを見ます。検知後は、理由と関連取引をケースにまとめ、担当者や期限、判断、承認者などを保存します。エスカレーションの経緯と、届出または未届出の理由も残し、後から判断を再現できるようにします。
データ連携とデータリネージ
AMLシステムの構成とデータ品質を確認しておくと、検知から判断までの流れを追いやすくなります。
- 構成:データソース、連携・名寄せ、検知・スコアリング、ケース管理、監査・分析基盤の五つで成り立ちます。
- データソース:勘定系、決済、外為、ネットバンキング、顧客情報、本人確認、外部リストなど。
- データリネージ:項目の取り込み時期、使われたルールやモデル、最終判断への影響までたどれる状態。
顧客名の漢字・カナ・英字、住所、法人番号などの形式が異なると、名寄せや集計が崩れます。国・通貨コード、口座番号、取引日時の形式がずれた場合も、同じように崩れます。
導入前には、データ辞書と名寄せキーを確認し、履歴の保持期間、欠損率、更新頻度も確かめます。小さなサンプルで顧客の統合率と取引の連結率を測っておくと、名寄せの崩れを本番より前に見つけられます。
AMLシステムの種類と提供形態
AMLシステムは、機能の範囲に加えて、提供形態と既存システムとの関係で比べると整理できます。小規模事業者が一部の機能をAPIで使う形から、大規模金融機関が複数の業務を統合する形まで、幅があります。
対象業務と取引量は、方式を選ぶ前に定めておきます。
クラウド・SaaS型の特徴
クラウド・SaaS型では、制裁リスト検索、KYC、顧客リスク評価、簡易的な取引モニタリングなどを、サービスの形で利用します。
自社でサーバーを用意する負担は小さく、対象国や取引量が限られたフィンテックや決済事業者に向いています。
段階導入の初期フェーズでも使いやすく、口座開設画面や決済基盤からAPIで確認処理を呼び出せます。
契約費用は、月額や年額の金額だけでなく、課金の範囲と運用条件まで含めて確認します。
- 課金:顧客数や取引件数による従量料金、リスト更新費。
- 追加作業:追加ルール、データ保管、専門家によるチューニングが別料金かどうか。
- 契約条件:データ所在地、再委託先、SLA、監査権限。契約前に決めておく項目です。
- 終了・障害時:障害時の代替運用と、解約時のデータ返却。
パッケージ・共同利用・ハイブリッド型の特徴
提供形態ごとの特性は、自社のリスクや運用条件と照らし合わせて比べます。
- パッケージ型:一般的なシナリオ、ワークフロー、監査機能を使えます。ただし、自社に合わないルールは誤検知や負荷を増やす場合があります。
- 共同利用型:運用とデータ処理を集約できます。その分、自社のリスク評価と責任分担は明確にしておく必要があります。
- ハイブリッド型:既存基盤を残して分析・ケース管理を加えるため、移行リスクを抑えながら優先順に導入できます。
ハイブリッド型で分けて導入する対象には、制裁スクリーニング、KYC、取引モニタリング、ケース管理が含まれます。
既存ルールと並行して稼働させる期間を設けるなら、二重計上やアラートの統合方法も設計しておきます。
スクラッチ型の特徴と保守責任
スクラッチ型を選ぶかどうかは、適用条件と、選定後の責任・開発範囲を合わせて確かめます。
- 適用条件:独自の顧客リスクモデル、複雑な口座・決済構造、特殊なリアルタイム処理、深い基幹連携が必要な場合に候補となります。
- 実装と責任:判断基準を細かく実装できる一方、保守の責任は自社側で大きくなります。
- 継続対応:規制・制裁リストの更新、モデル検証、脆弱性対応、担当者の異動、将来のデータ移行。
- 開発範囲:標準機能は設定で使い、差別化に関わる判断や連携だけを追加開発すると、費用・納期・保守性のバランスを取りやすくなります。
選定では、最も高機能な方式よりも、リスクに必要な機能を現場が続けて運用できるかを見ます。
AMLシステム開発・導入の進め方
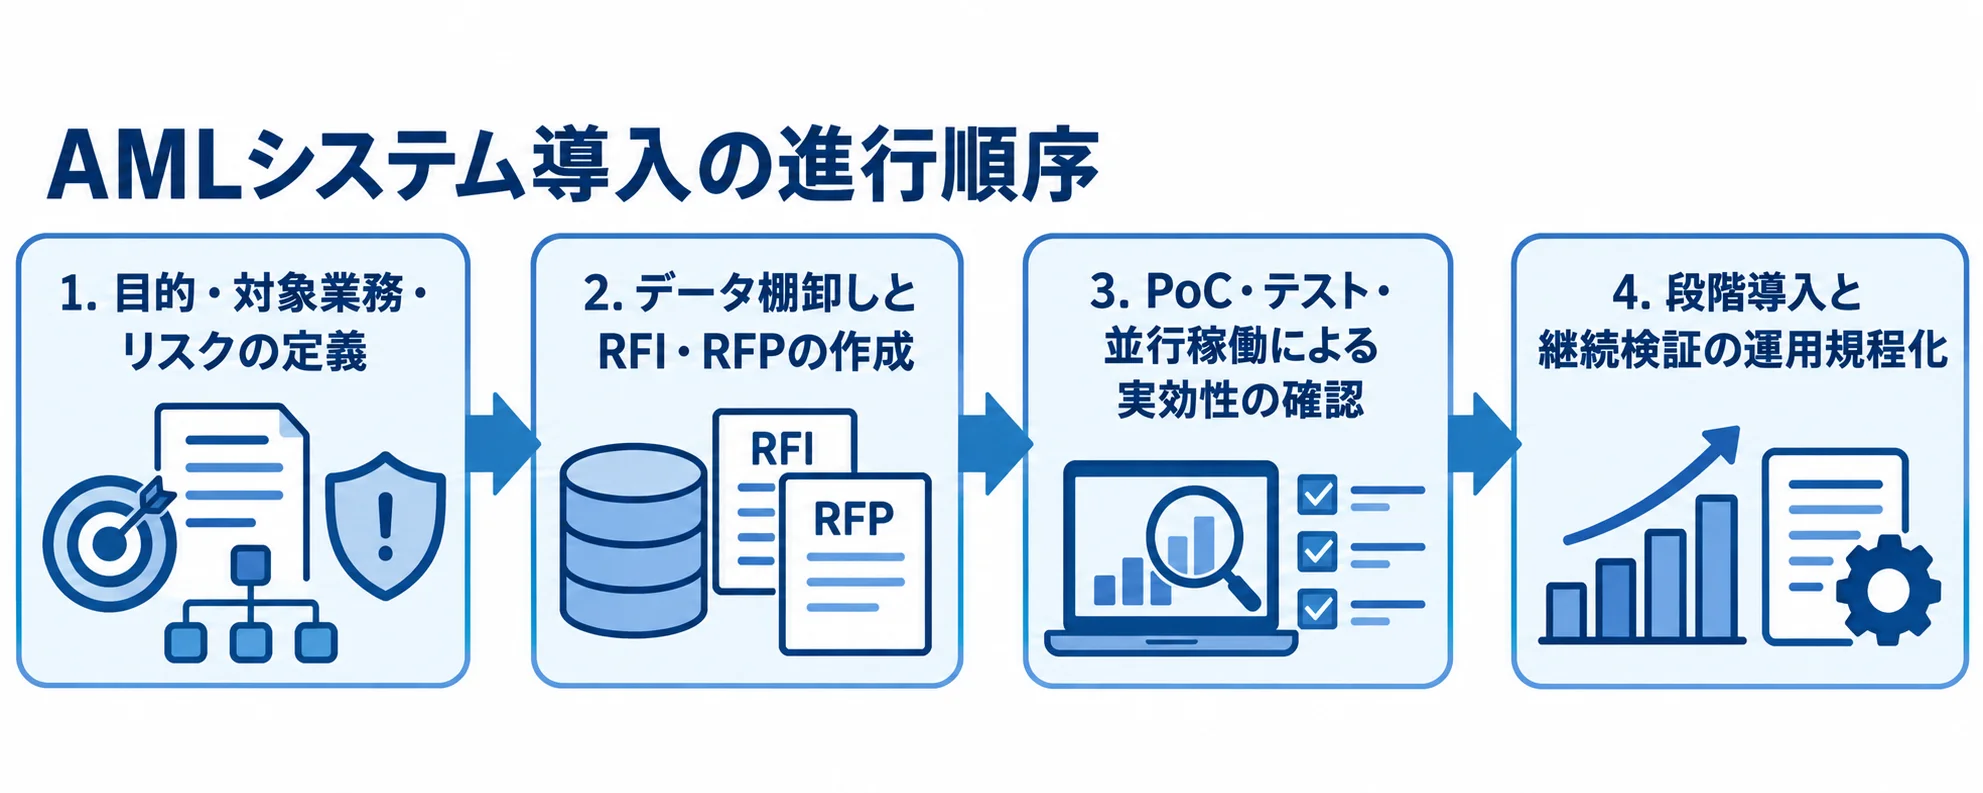
AMLシステムは、自社のリスク評価と業務を起点に導入します。導入は、要件定義とデータ棚卸し、RFI・RFPから始まり、PoCや並行稼働を経て、段階導入と継続検証へ進みます。各段階で成果物を残しておくと、後から判断の経緯を追えます。
1. 目的・対象業務・リスクの定義
対象業務は、口座開設時のKYCや制裁・PEP検索、顧客リスク評価から、取引監視、ケース管理、届出支援までを含めて定めます。
業態、顧客数、取引量、ピーク時の処理量を整理します。対象国や商品、チャネルも洗い出し、現行システムや監査・当局の指摘も書き出します。
成果物は、業務スコープ表、リスク評価、優先順位です。現状の課題と目標KPIも残します。「アラートを減らす」だけでなく、アラート1件あたりの調査時間、期限内処理率、重大な見逃し、証跡の再現性などで改善を測ります。
2. データ棚卸しとRFI・RFPの作成
データを棚卸しし、RFI・RFPで要件と責任分界をはっきりさせます。
- データ棚卸し:ソース、項目、データ型、更新頻度を整理します。過去履歴や欠損、名寄せキー、連携方式も書き出します。
- システム要件:顧客・口座・取引の件数と増加率、リアルタイム性、シナリオ編集、スコアリング、権限、監査証跡の記載。
- 運用要件:外部リストの更新、障害時の運用、データ出力、SLA、法規制更新の責任分界を明記します。
- 業務判断:業務側で、検知の対象リスクと検知理由、優先度、期限、承認者、エスカレーション条件を決めます。
ルール一覧と権限表を先に作れば、製品デモの印象だけで選んでしまう失敗を防げます。
開発会社に要件を任せきりにしないため、要件は発注側が業務判断として書き出し、システムでその判断を再現できる状態にしておきます。
3. PoC・テスト・並行稼働による実効性の確認
PoCでは過去の取引で検知の精度を測り、リリース前のテストと並行稼働で本番に耐えるかを確かめます。
- PoC:過去の取引、既存アラート、調査結果を使い、検知率と誤検知率、件数を測ります。
- 調査・表示:1件あたりの調査時間、処理遅延、関連顧客・取引の表示、説明可能性。
- AI・高度な分析:判断に影響したデータや特徴を、担当者が確認できるかどうか。
- リリース前:欠損、重複顧客、リスト更新、タイムゾーンを試験します。通信遅延、権限の誤設定、復旧、ピーク取引量もテストします。
- 並行稼働:一定期間は既存システムと結果を比べ、重大な検知漏れがないと確かめてから切り替えます。
4. 段階導入と継続検証の運用規程化
導入の順序と継続検証の頻度は、運用規程に定めておきます。
- 段階導入:制裁検索、KYC、ケース管理から始めて、取引監視、動的なリスク更新、AIの優先順位付けへ広げます。
- 月次確認:データ品質とアラート処理量の点検。
- 四半期確認:シナリオと閾値の見直し。
- 年次・変更時:モデルの有効性を検証します。
また、金融庁は2026年3月、預金取扱金融機関、暗号資産交換業者、資金移動業者などの事例を反映した『マネロン等対策の有効性検証に関する事例集』の改訂版を公表しました(出典:金融庁「マネロン等対策の有効性検証に関する事例集」の改訂版)。
導入の完了を通過点と考え、変化するリスクに有効だったと説明できる運用を、計画の段階から設計します。
▶ 詳細はこちら:AMLシステム開発の進め方
AMLシステムの費用相場とコストの内訳
国内のAMLシステムの価格表は、公開情報が限られています。費用は、顧客数や取引量、対象国、リスト、連携本数によって変わります。加えて、リアルタイム性とケース管理の複雑さも費用に影響します。
ここに示すのは、金融系システムの相場や公開価格、リサーチノートをもとにした、記事執筆用の推定の目安です。個別案件の見積金額にはあたりません。
導入方式ごとの費用と期間の目安
方式ごとの初期費用、運用費、期間には幅があるため、自社の機能範囲や連携条件に照らして目安を使います。
- 小規模SaaS・API:簡易モニタリングの場合、初期費用は0円から500万円程度です。
- 小規模の運用費:月額10万円から100万円程度か、従量課金が目安です。
- クラウド・パッケージ:金融機関向けは初期500万円から3,000万円程度、年額500万円から3,000万円程度です。
- 追加開発・ハイブリッド:中規模の場合、初期3,000万円から1億円程度、年額1,000万円から5,000万円程度です。
- スクラッチ・オンプレミス:大規模の場合、初期5,000万円から数億円です。
小規模SaaS・APIの導入期間は、1か月から3か月程度と想定されます。本人確認や決済画面との連携が複雑になるほど、期間は延びます。
金融機関向けの構成では、導入期間が3か月から9か月程度、中規模の追加開発・ハイブリッド構成では6か月から12か月程度が目安です。
大規模なスクラッチやオンプレミスでは、12か月から24か月以上かかる場合があります。
海外の公開価格表には、2026年6月更新の例として、機能ごとのセットアップ費用36,000米ドルが掲載されています。取引モニタリングは0.19米ドル/取引と示されています(出典:海外クラウドAMLサービスの公開価格表、2026年6月更新)。
この価格は日本の金融機関向けではありませんが、初期設定費と、顧客・取引単位の従量課金を分けて考える際の参考になります。
見積に含める連携・移行・検証・教育
初期費用には、ライセンスやクラウドの利用料、要件定義、連携などが含まれます。データ整備、移行、テスト、研修、運用設計も、見積の対象に入ります。
初期仮説の構成比を把握しておくと、提案を並べて見たときに違いがつかめます。
- ライセンス・利用料:初期仮説では40%から60%程度。
- 要件定義・カスタマイズ・連携:20%から30%程度。
- テスト・移行・研修:10%から20%程度。
- 運用支援・モデル検証:10%から20%程度。
これらは目安であり、大規模な案件ではデータ統合とテストの比率が高まります。継続費用には、リスト更新や保管、監視、保守が含まれます。ルール追加、閾値調整、モデル再検証、監査、教育、障害支援も、継続費用に入ります。
データ整備や履歴移行はライセンスに含まれないことが多いため、顧客名や住所、法人番号、国コードなどの品質を、見積の前提として明記しておきます。
5年TCOによる比較
初期費用だけでなく、保守や移行を含めた5年TCOを、同じ条件で比べます。
- サービス例:初期3,000万円、年額1,500万円なら5年間で1億500万円です。
- スクラッチ例:初期1億円、年額2,000万円なら5年間で2億円です。
これは単純化した比較例です。初期費用だけで選ぶと、保守、従量課金、移行、調整、監査対応の費用が後から発生する可能性があります。
5年TCOでは、費用に加えて、調査時間、重大案件を調べる体制、規制更新、停止時の継続性、ベンダー変更時の移行費も見ます。見積書で「含む・含まない・前提・追加単価」を分けて書くと、比べやすくなります。
▶ 詳細はこちら:AMLシステム開発の見積相場・費用
AMLシステムの開発会社・サービスの選び方
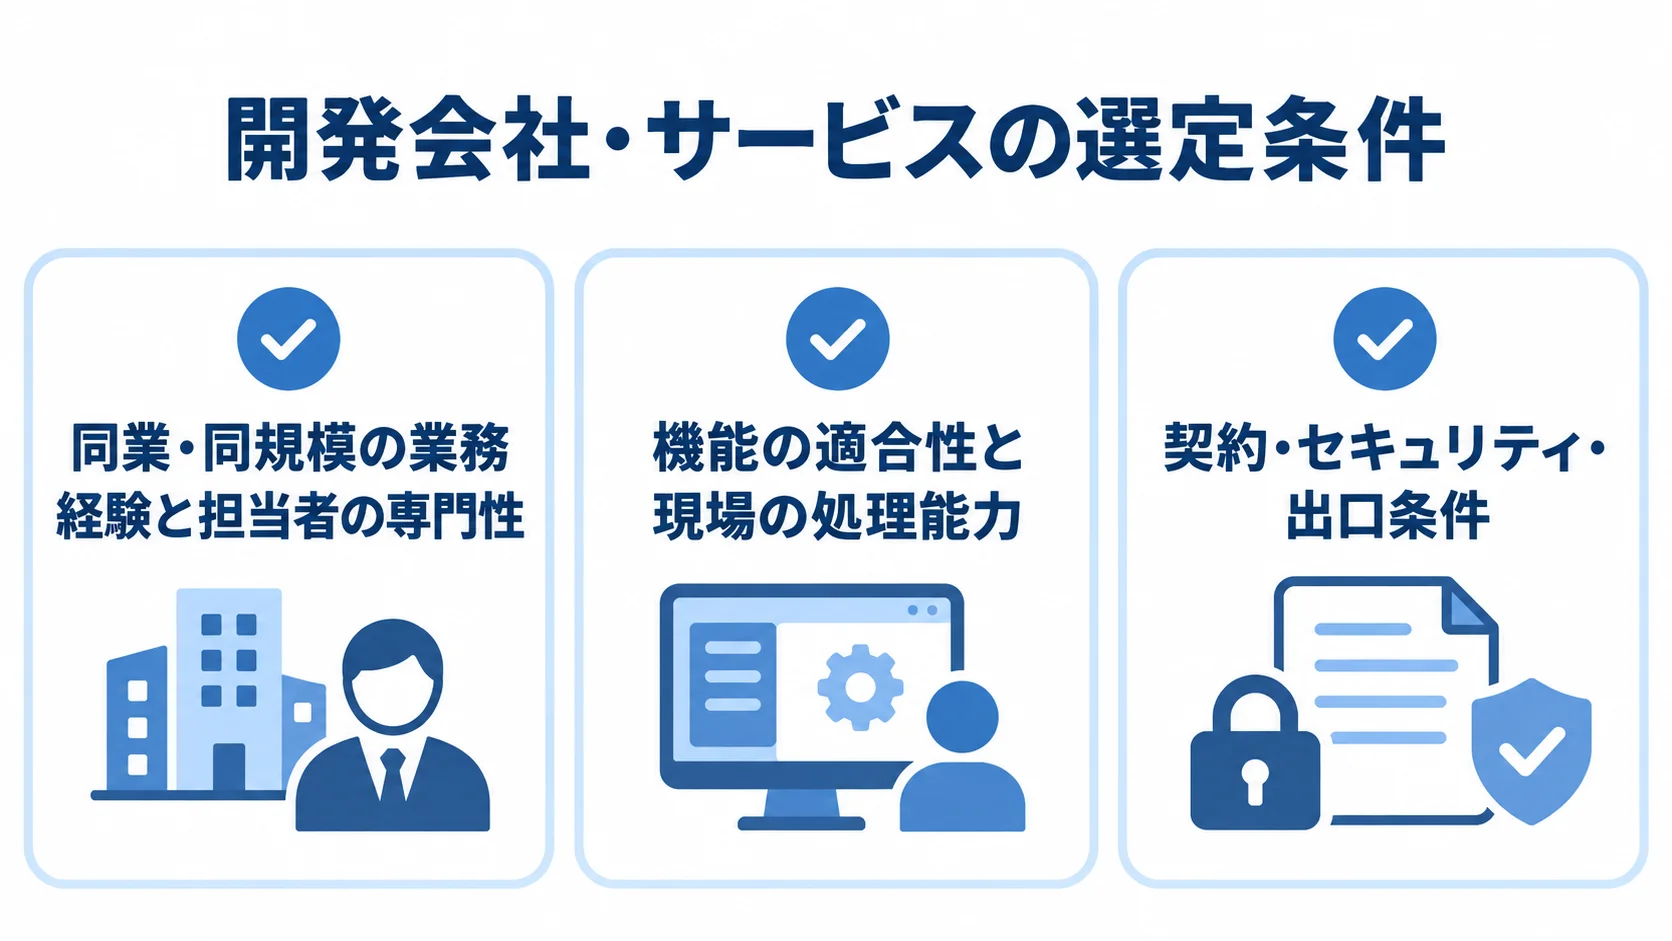
会社やサービスは、知名度や機能数だけでなく、自社のリスク評価をシステムと運用に反映できるかで選びます。
業務理解や連携力、データ品質の改善、検知の測定を見ます。監査証跡、導入後の調整、障害・解約時の責任分界も確認します。
同業・同規模の業務経験と担当者の専門性
同業での経験と担当者の専門性は、実績、業務知識、導入体制、デモの四つの面から確かめられます。
- 導入実績:導入社数や受賞歴に加えて、近い業態、顧客数、取引量、対象国、リアルタイム性の案件があるかどうか。
- 業務知識:担当者が、KYCやCDD、EDD、制裁スクリーニングの流れを説明できるかを見ます。取引モニタリング、届出、内部監査まで話せるかも確かめます。
- 担当体制:製品、導入、データ連携、セキュリティ、運用支援の担当者。契約後も同じ体制が続くかどうか。
- デモ:顧客の取引から、関連口座、過去アラート、検知理由、担当者の判断、承認、監査ログまでを一続きで追う。
機能の適合性と現場の処理能力
必須機能は、顧客・取引の管理、検知・調査、統制・報告の三つに分けて確かめます。顧客リスク評価や実質的支配者の確認、制裁・PEP・反社のスクリーニングは、その土台になります。
機能の有無に加えて、リスク別の閾値や優先度、変更履歴、承認履歴を設定・保存できるかを確かめます。
- 顧客・取引管理:リスク評価、実質的支配者確認、制裁・PEP・反社照合。
- 検知・調査:取引監視、シナリオ編集、アラート集約、ケース管理。
- 統制・報告:権限管理、監査ログ、レポート。
機能の数より、過去データで件数、重大案件の再現、誤検知、調査画面の遷移と時間を測り、現場が継続して処理できるかを確かめます。
契約・セキュリティ・出口条件
契約前には、クラウド運用、更新責任、終了条件を確かめておく必要があります。
- クラウド運用:保存場所、暗号化、アクセス権、再委託、脆弱性対応。インシデント報告、バックアップ、復旧時間、ログ保存期間も含みます。
- 更新責任:外部リストやモデルの更新責任、変更時の事前通知、規制・制度変更への対応範囲を、契約書やSLAに記載します。
- 終了条件:データ形式、履歴・ログの返却、移行支援、削除証明、API停止後の猶予、追加費用。
移行しやすいデータモデルと出力機能は、将来の変更時にデータが閉じ込められるリスクを抑えるうえで役立ちます。
▶ 詳細はこちら:AMLシステム開発でおすすめの開発会社6選と選び方
AMLシステムの発注・外注・委託での確認事項
外部サービスや開発会社へ委託しても、リスク管理の責任は自社に残ります。
共同利用のシステムを使う場合も、自社の規模やビジネスモデル、顧客層、取引状況に合うかを検討します。そのうえで、委託先を監督できる体制を整えておく必要があります。
RFPに書く業務・データ・性能・証跡の条件
RFPは業務、データ、性能・証跡、契約要件の四つに分け、それぞれ具体的な確認条件を書きます。
- 業務:顧客、商品、国、チャネル、取引類型、検知シナリオ。リスク更新、EDD、ケース状態、承認経路、届出支援。
- データ:項目定義、件数、ピーク量、履歴、連携頻度。欠損、名寄せキー、個人情報・機密情報の扱い。
- 性能・証跡:リアルタイム処理の遅延、バッチ締切、可用性、バックアップ。障害時の手作業、監査証跡、AIの説明根拠、モデル変更の承認。
- 契約・移行:SLA、インシデント報告、成果物の権利、データ返却、解約・移行支援。
条件は、数値や確認方法で具体的に定めます。「高性能」や「柔軟に対応」といった表現のままでは、契約後に確かめる方法がありません。
発注側・受託側・運用側の責任分担
発注側・受託側・運用側の責任を分け、契約全体で漏れがないか確かめます。
- 発注側:リスク評価、業務ルール、検知シナリオ、承認権限。受入基準、社内教育、継続検証も担います。
- 受託側:設計・開発、連携、テスト、脆弱性対応。障害報告、変更履歴、技術文書も担当します。
- 運用側:アラート調査、品質確認、ルール変更、モデル検証、監査対応。
委託先が判断を自動化する場合でも、最終承認や届出を担う役職は自社で定めておきます。
再委託先の一覧や監査方法、情報漏えい時の連絡経路、復旧責任、契約終了時の対応も、あらかじめ確かめておきます。
業務委託、開発、SLA、個人情報・機密情報の扱いは、まとめて全体の責任分界として確かめます。
PoCと受入テストの基準
PoCと受入テストの合否条件、AIを使う場合の判断範囲は、契約前に決めておきます。
- システム確認:連携成功率、処理時間、重複、権限、ログ。関連取引の表示、再処理、リスト更新、復元。
- 検知評価:重大案件の見逃し、調査時間、判断理由の説明可能性。
AIは、証拠の検索や要約、関連取引の提示、アラートの優先順位付けから使い始める方法があります。
最終判断と承認は人が行う方式にすると、安全性を保ちやすくなります。また、モデルやプロンプトの変更は記録し、変更前後の検知結果を比べられるようにしておきます。
▶ 詳細はこちら:AMLシステム開発の発注・外注・委託方法
AI・セキュリティ・運用KPIの設計
AIやクラウドを使う場合は、検知精度に加えて、説明可能性、再現性、データ保護、有効性検証を設計します。成果は、現場が扱えるアラート量と、監査・当局へ根拠を示せることに置きます。
AIの優先順位付けと調査補助
AIは、効果とリスクを確かめたうえで、段階的に導入します。
- 活用例:顧客・取引の関係発見、逸脱のスコア化、証拠整理、調査メモの下書き。
- リスク:学習データの偏り、未知の類型、説明できないスコア、生成AIの誤り、機密情報の目的外利用。
- 比較:ルールベースの結果を残したうえで、AIによる優先順位付けと照らし合わせます。
- 検証:重大案件の再現、誤検知・未検知、担当者の判断時間、説明文の正確性を見ます。
- 生成AI:参照情報を画面で確かめられるようにし、AIの文章だけでは承認できない制御を設けます。
セキュリティとITレジリエンス
保護する情報と、安全に運用を続けるための要件を整理します。
- 保護対象:本人確認資料、法人情報、取引履歴、照合結果、調査メモ。
- セキュリティ:暗号化、多要素認証、最小権限、職務分掌を設計します。特権ID管理、ログ、改ざん防止も対象です。
- 復旧・継続:バックアップや災害復旧、脆弱性対応、委託先監査を備えます。障害時の手作業、暫定ルール、復旧後の再処理も決めます。
システムの停止や外部サービスの障害は、顧客の受け入れや取引処理に影響します。
金融庁は2025年に、金融分野のサイバーセキュリティに関する方針やガイドラインを案内しています。組織全体のITリスク管理ともつなげて考えます(出典:金融庁「金融分野のサイバーセキュリティ」)。
導入後のアラート量と有効性
運用KPIには、件数だけでなく、処理の滞留や検知品質も含めます。
- 処理状況:期限内処理率、滞留件数、調査時間。
- 検知品質:重大案件の再現、誤検知、重複アラート。
- データ・変更:欠損やルール変更の反映時間。
検知率だけを高めると、アラートが増えて処理しきれなくなる場合があります。そのため、検知の有効性と業務負荷を合わせて見ます。
月次会議では、KPI、代表アラート、未処理理由、データ品質を確認します。リスト更新、障害、ルール変更も、同じ会議で扱います。また、四半期ごとにリスク評価とシナリオを見直します。
年次または重要なモデル変更の際は、入力データ、モデルバージョン、検証結果、承認、判断根拠をまとめておきます。こうした記録が、導入効果を説明する証拠になります。
AMLシステムに関するよくある質問(FAQ)
検討の際は、機能や費用に加えて、自社のリスクに必要な範囲、委託責任、AIの扱い、導入後の検証を確かめます。
AMLシステムはすべての会社に必要ですか?
必要な機能と規模は、業態や顧客、商品、チャネルによって変わります。対象国や取引量、リスク評価も、判断の材料になります。銀行と同じ構成を、すべての事業者が導入する必要はありません。
本人確認や制裁・PEP検索、顧客リスク評価、取引監視、ケース管理のうち、自社のリスクに必要な範囲から段階的に整えます。
AMLシステムはSaaSとスクラッチのどちらが良いですか?
短期間で標準機能を使うなら、SaaSやパッケージが候補になります。独自モデルや複雑な基幹連携が必要な場合は、追加開発やスクラッチを検討することになります。
標準機能を使いながら重要な差分を追加するハイブリッド型は、移行や並行稼働のリスクを抑えられるため、適する場合もあります。
AMLシステムの導入費用はどのくらいですか?
小規模SaaS・APIから大規模スクラッチまで、方式ごとに初期費用の推定目安が異なります。
- 小規模SaaS・API:0円から500万円程度。
- 金融機関向けクラウド・パッケージ:500万円から3,000万円程度。
- 中規模の追加開発:3,000万円から1億円程度。
- 大規模スクラッチ:5,000万円から数億円程度。
顧客数や取引量、連携の内容によって変わります。データ整備や移行、テスト、運用支援も費用に響くため、初期費用だけでなく5年TCOで比べます。
AIを使えばAMLの誤検知はなくなりますか?
AMLでAIを使う場合は、検知精度と、実務での確認方法を合わせて見ます。
- 限界:AIを導入しても、誤検知や検知漏れが自動的になくなるわけではありません。
- 検証方法:ルール、統計、機械学習、ネットワーク分析を組み合わせ、過去データで重大案件の再現率や誤検知率を見ます。
- 調整:調査時間と説明根拠も確かめながら、閾値やルールを調整します。
- 判断・監査:最終判断は人が行い、AIが使ったデータと根拠を監査できる状態にします。
AML業務を外注すれば自社の責任はなくなりますか?
外注後も、自社の規模や顧客、取引に応じたリスク評価や委託先の監督、検知・調査の有効性検証については、責任が残ります。
RFPや契約では、業務判断、運用、データ管理、障害報告を明確に分けます。監査や再委託、データ返却、解約時の移行支援も、役割ごとに分けて定めます。
AMLシステム完全ガイドのまとめ
AMLシステムは、制裁照合や取引監視にとどまりません。KYC・CDD・EDDや顧客リスク評価から、検知、調査、承認、届出、監査証跡までを、自社のリスク評価とデータでつなぐ基盤です。
リスク・データ・業務・証跡の設計
対象業務とリスクを定め、データを棚卸ししてから、RFI・RFPを作成します。PoCと並行稼働では、検知の有効性や誤検知、調査時間、説明可能性を確かめます。
段階導入の後は、月次・四半期・年次の検証を運用規程に定めます。費用は、連携や移行、リスト更新、調整、保守、監査を含む5年TCOで比べます。
最初の一歩は現状データと調査フローの棚卸し
まず、顧客・口座・取引の項目と既存ルール、アラート件数を整理します。あわせて、調査時間、承認経路、監査ログ、委託範囲も洗い出します。優先リスクと機能を定めたうえで、複数の方式を同じ受入基準と5年TCOで比べます。
導入は、変化するリスクに有効だったと、継続して説明できる仕組みをつくる取り組みです。
▼関連記事一覧
・AMLシステム開発の進め方
・AMLシステム開発でおすすめの開発会社6選と選び方
・AMLシステム開発の見積相場・費用
・AMLシステム開発の発注・外注・委託方法
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。