
API連携の開発をベンダーに依頼するときは、依頼前に整理するRFP(提案依頼書)と要件定義書の質が成否を左右します。この記事は、要件定義に絞って、RFP・要件定義書・提案依頼書の書き方を発注企業の視点から解説します。
要件が曖昧なまま発注すると、見積もりがぶれ、「想定していた連携ができていない」というトラブルに直結します。全体像を掴みたい方は、まずAPI連携の完全ガイドをお読みください。
▼全体ガイドの記事
・API連携の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
連携対象と業務要件の定義
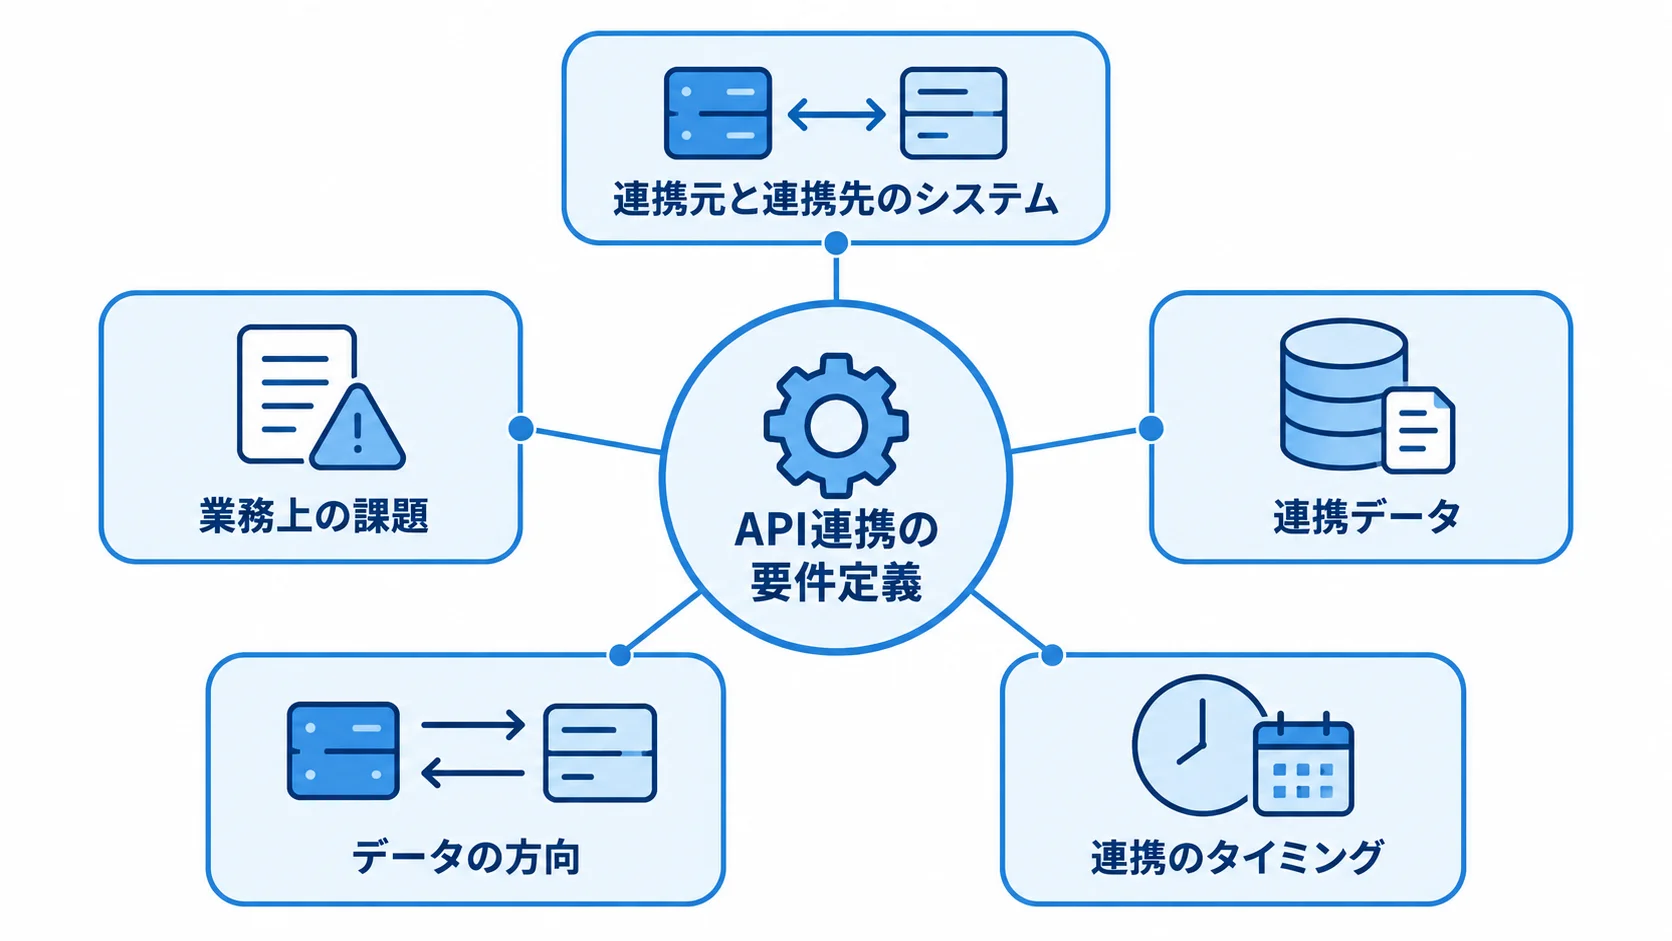
API連携の要件定義は、まず「何と何を、なぜつなぐのか」を明確にすることから始まります。連携元と連携先のシステムを具体的に特定し、その連携でどんな業務上の課題を解決したいのかを言語化します。
ここが曖昧だと、技術的にはつながっても業務が楽にならない、的外れな連携になりかねません。要件定義では、業務改善の目的を先に置き、そこから逆算して機能を組み立てることが大切です。
連携データ・方向・頻度の具体化
連携対象を定義したら、次に「どのデータを、どちらからどちらへ、どんな頻度で流すか」を具体化します。たとえば受注データなら、注文番号や数量、金額といった項目を一つずつ洗い出し、連携元と連携先でそれぞれどう対応するかを整理します。
データの方向(片方向か双方向か)と、連携のタイミング(リアルタイムか、1時間ごとか、1日1回のバッチか)も、ここで決めます。この粒度まで詰めておくと、ベンダーは正確に工数を見積もれます。
連携頻度は、業務の要件とコストのバランスで決めます。在庫の売り越しを防ぎたいならリアルタイム連携が望ましいものの、夜間に一括処理すれば足りる業務なら、バッチ連携のほうがシンプルで安価に作れます。
すべてをリアルタイムにすると、開発も運用も重くなります。そのため、本当にリアルタイムが必要な連携はどれかを業務目線で見極めることが、過剰投資を避ける要件定義のコツです。データ、方向、頻度の三点を具体化することが、見積もりのぶれを抑える出発点になります。
- 項目の対応:商品コードや配送先も含め、連携元と連携先の対応を項目ごとに書き出す
- タイミング:在庫の売り越しを防ぐ必要があるかなど、業務の要件から決める
連携先APIの仕様・制約の事前確認
連携先のAPI仕様と制約の事前確認は見落とされがちですが、想定していた機能が連携先のAPIになかったと開発の終盤で分かると、設計の大幅なやり直しにつながります。連携先がSaaSの場合は、仕様を自社で変えられないため、この確認を念入りに行います。また、認証方式も要件定義の段階で確認しておく必要があります。
呼び出し回数の制約は、料金にも直結します。一次データでは、API呼び出しはAWSやAzureで月100万回まで無料、超過分は100万回あたり0.2ドル程度です。一方で、GCPは月200万回まで無料といった水準が示されています。
連携先APIの仕様書を取り寄せ、必要な機能・制約・料金を一覧にしておくことが、後の手戻りを防ぐ確実な準備になります。
- 機能・制約:必要なデータの取得・更新が公開APIでできるか、呼び出し回数の上限
- 料金:従量課金や回数制限が、想定する連携件数の上限を超えないか
連携先のAPIにも同様の従量課金や回数制限があることが多いため、上限を超えた場合のコストも、要件定義の段階で見積もっておくことが大切です。
非機能要件の決め方
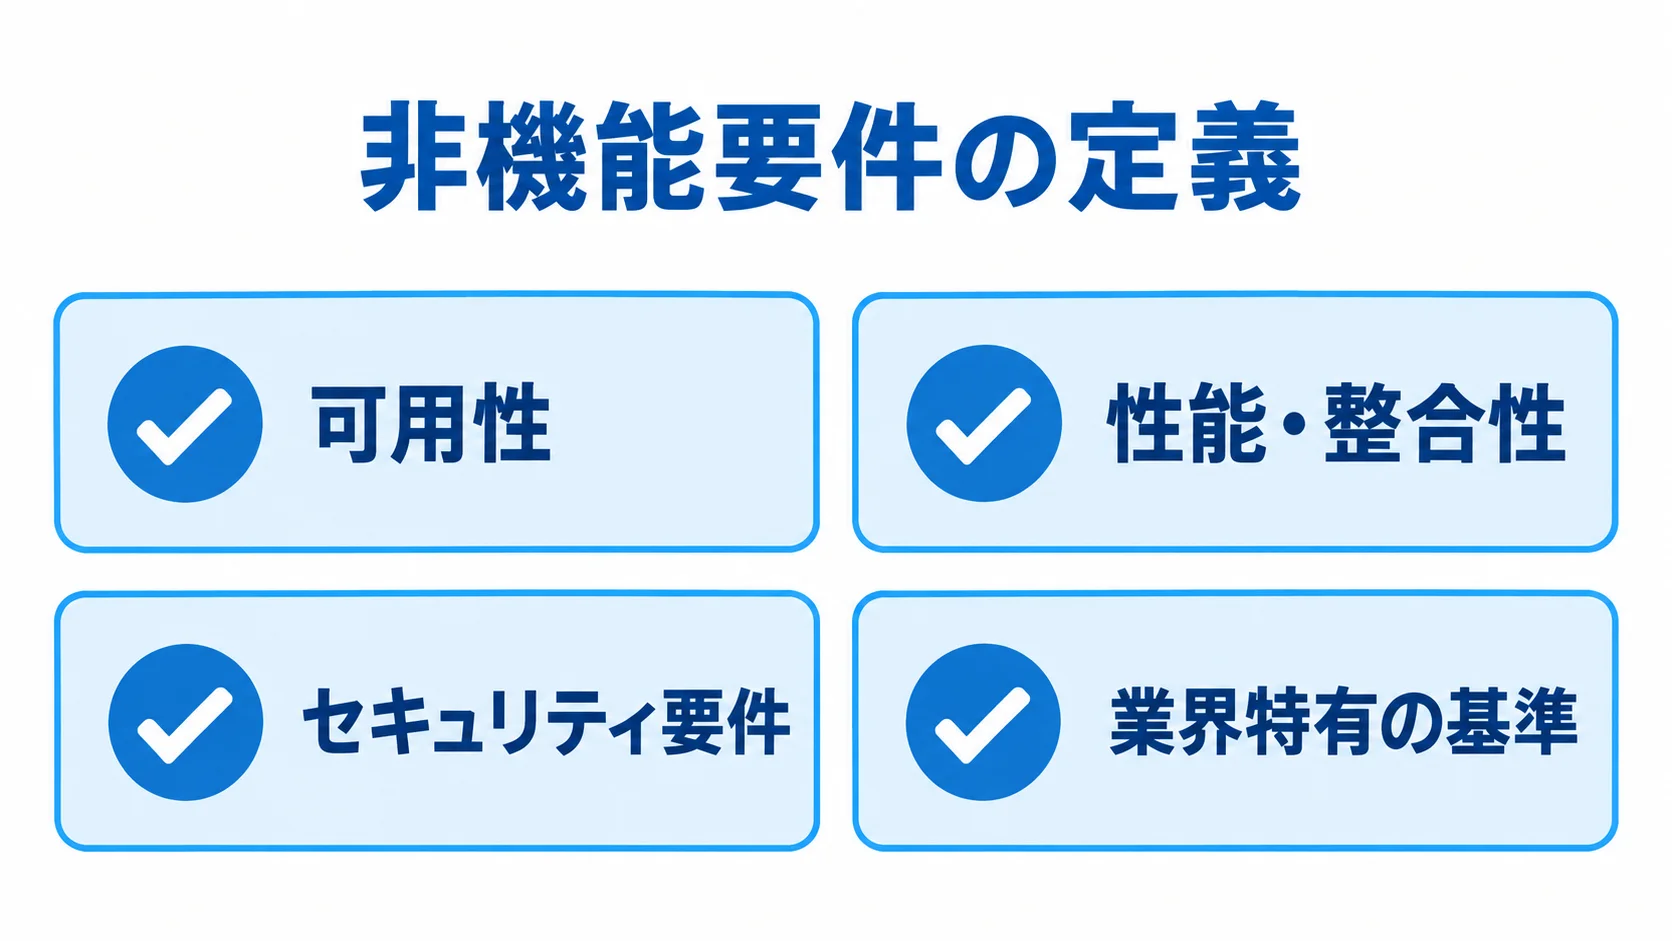
API連携の要件定義で差がつくのは、可用性・性能・セキュリティといった非機能要件の定義です。機能要件が「何ができるか」を定めるのに対し、非機能要件は「どれだけの信頼性・速度・安全性で動くか」を定めます。
ここを曖昧にすると、平常時は動いても、負荷がかかったときや障害時に期待どおり動かないという品質トラブルにつながります。非機能要件こそ、ベンダー間の提案の質が分かれる領域です。
可用性・性能・データ整合性の目標値
非機能要件の出発点は、可用性と性能の目標値です。
クラウドでは、マルチAZ(複数のデータセンターにまたがる冗長構成)で可用性を高める手法が一般的です。一次データでも、中規模構成として高可用性を備えた構成相場が示されています。
連携の途中で処理が失敗したとき、片方のシステムだけが更新されて不整合が残る事態をどう防ぐかが問われます。
これらの目標値を数値で定義しておくことで、ベンダーは適切なアーキテクチャを提案でき、発注側も提案の妥当性を判断できるようになります。
- 可用性:止まると業務に響く中核の連携か、翌朝の復旧で足りる連携か
- 性能・整合性:1秒あたりの処理件数、完了までの許容時間、失敗時の再試行や重複排除の方法
業務への影響が大きい連携には、高可用性が求められます。一方で、夜間バッチのように翌朝の復旧で足りる連携なら、過剰な可用性は不要です。連携ごとに「どこまで止められないか」を見極め、目標値を設定します。
セキュリティと業界コンプラ要件
API連携は外部とデータをやり取りするため、セキュリティ要件は必ず明記します。通信の暗号化や認証方式、アクセス権限の制御といった要件を、要件定義書に盛り込みます。監査ログの保全も、あわせて要件に含めます。
とくに欠かせないのが、自社が属する業界のコンプライアンス要件です。一次データでも、金融分野のFISC安全対策基準や、医療分野の3省2ガイドラインといった業界特有の基準への対応が、競合が手薄な差別化領域として挙げられています。これらの要件を満たせる連携かどうかは、要件定義の段階で前提として固めておく必要があります。
クラウドを使う場合は、責任共有モデルの理解も欠かせません。クラウド事業者が守る範囲と自社が守るべき範囲は分かれており、その境界があいまいだと、セキュリティの穴が生まれます。たとえばインフラの物理セキュリティは事業者の責任ですが、APIのアクセス制御やデータの暗号化設定は利用者側の責任です。
ゼロトラストの考え方に基づき、「内部だから安全」と決めつけない設計を要件に織り込むことも、近年は標準的な要件になりつつあります。
- 責任の境界:事業者が守る範囲と自社が守る範囲を、要件定義の段階で分けて書く
- アクセスの検証:内部からの通信も含め、すべてのアクセスを検証する設計方針
責任分界とPoC評価軸の設計
API連携の要件定義では、機能や非機能に加えて、責任分界とPoC(概念実証)の評価軸も設計します。責任分界とは「誰がどこまで責任を持つか」を決めることで、PoCは本格開発の前に実現性を検証する取り組みです。この二つを設計しておくことが、リスクを抑える鍵になります。
連携先のSaaSや、開発を委託するベンダー、自社の三者が、それぞれ何を担うのかを明確にしておかないと、トラブル時に責任の押し付け合いになり、復旧が遅れます。
連携先・ベンダー・自社の責任範囲
責任分界では、連携が止まったときに誰が一次対応するかを決めます。連携先のAPI仕様が変わったときに誰が追従するか、データ不整合が起きたときの復旧責任は誰が負うかも、契約のレベルで明確にします。
とくに連携先が自社でコントロールできないSaaSである場合は、その仕様変更にどう備えるかを、運用体制の責任として定めておくことが大切です。曖昧なまま発注すると、トラブル時に「それは聞いていない」という認識のずれが生じます。
あわせて、運用フェーズの体制も要件として整理します。一次データでは、AWS運用代行(監視・障害一次対応)は初期・月額とも数万円程度です。また、サポートプランはビジネス向けで月額最低100ドル程度から、エンタープライズでは月1万5,000ドル以上のケースもあると示されています。
連携基盤を作ったあとに誰が監視し、障害時にどう動くかは、要件定義の段階で決めておきます。必要なサポート費用も予算に織り込んでおけば、「作ったが運用できない」という事態を防げます。
- 一次対応:連携が止まったときの初動を、連携先・ベンダー・自社のどこが担うか
- 運用費:監視・障害対応とサポートプランの費用を、予算に含める
PoCの検証範囲と合格基準
API連携で技術的な不確実性が高い場合は、本格開発の前にPoCを実施し、実現性を検証することが有効です。PoCで何を、どこまで検証し、何をもって合格とするかという評価軸は、要件定義の段階で明確に定めておきます。
一次データでも、競合がPoCの評価軸や期間の目安まで踏み込めていない点が、差別化の余地として挙げられています。評価軸が曖昧なPoCは「なんとなく動いた」で終わり、本番化の判断材料になりません。
具体的には、連携先APIで必要なデータが取得できること、想定の件数を処理しても性能要件を満たすこと、障害時にリトライが正しく機能することなどを検証項目にします。合格ラインも、あらかじめ定めておきます。
期間の目安も決めておくと、検証が際限なく長引くのを防げます。さらに、PoCの結果が合格基準を満たして初めて本格開発に進むという関門を設けることで、「PoC不在のまま本番化して失敗する」という典型的なリスクを避けられます。
要件定義に評価軸を組み込むことが、堅実な投資判断の土台になります。
- 検証項目:取得できるデータ、想定件数での性能、障害時のリトライ
- 期間と合格ライン:検証が長引かないための期間の目安と、事前に定めた合格ライン
RFPに盛り込むべき項目と費用前提
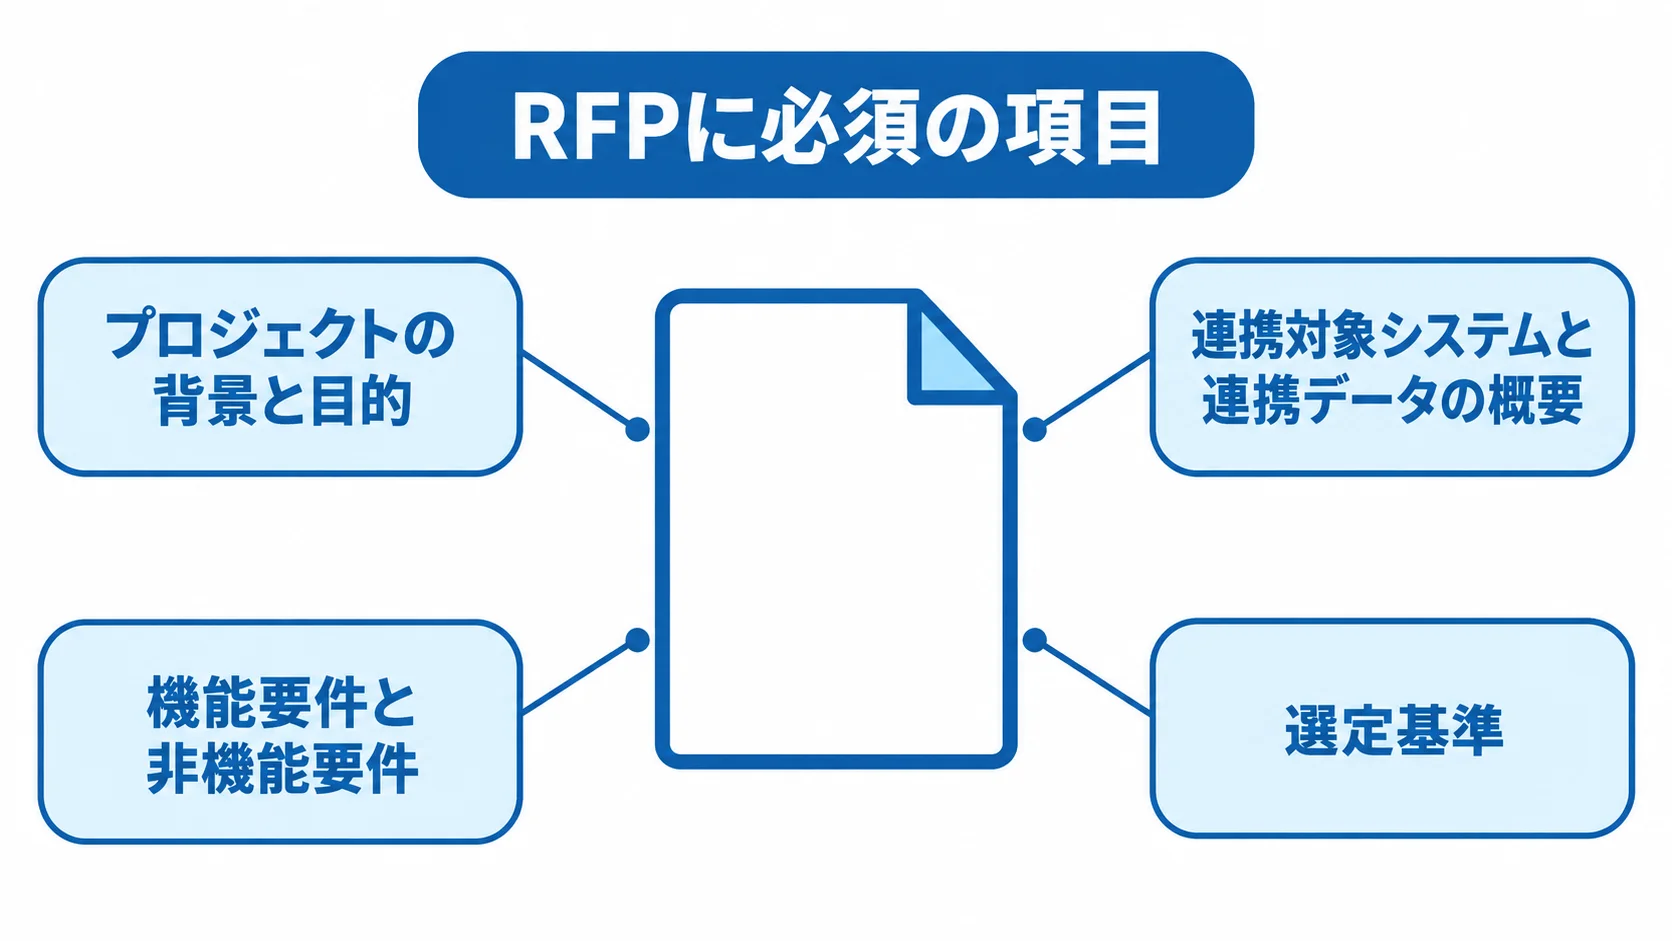
要件を整理できたら、それをRFP(提案依頼書)にまとめ、複数のベンダーに提案を求めます。RFPは、ベンダーが正確な提案と見積もりを出すための情報を、過不足なく伝える文書です。
ここに必要な項目が揃っていれば、各社の提案を同じ土俵で比較でき、技術力・費用・体制を公平に評価できます。逆に、情報が不足したRFPでは、各社が異なる前提で見積もるため、金額を比べても意味のない数字になってしまいます。
RFPに必須の項目
RFPには、プロジェクトの背景と目的、連携対象システムと連携データの概要、機能要件と非機能要件を盛り込みます。残りの項目も含めて網羅しておくと、ベンダーは前提をそろえて提案できます。
とくに連携件数やデータ量は、従量課金の試算や性能設計に直結します。そのため、現状の数値と将来の見込みの両方を伝えることが大切です。
選定基準を明示することも、良いRFPの条件です。価格だけで選ぶのか、技術力や運用体制、セキュリティポリシーを重視するのかを示しておくと、ベンダーは自社の強みを的確にアピールでき、発注側も評価しやすくなります。
一次データでも、委託先選定では相見積もり、技術力、セキュリティポリシーの確認が重要だと示されています。複数社から提案を取り、同じ基準で比較することが、適正な発注の基本です。
- 数量・予定:想定する連携件数とデータ量、希望するスケジュールと予算感
- 運用・体制・基準:運用・保守の範囲、提案してほしい体制と実績、選定基準
費用構造と予算の組み方
RFPで予算感を伝えるには、API連携の費用構造を理解しておく必要があります。一次データによれば、クラウド開発の費用は約80%が人件費で、人月単価は初級が月25万〜50万、ミドルが月50万〜80万です。
シニア・アーキテクトは、月65万〜120万以上とされています。連携の規模が大きいほど、関わるエンジニアの工数が増え、費用も上がります。
サーバーレスのAPI構成そのものは、アクセスが少なければ月数百円程度に収まります。一方で、費用の本体は開発工数だという構造を押さえておくことが大切です。
あわせて、初期構築だけでなく運用・保守の費用も予算に織り込みます。一次データでは、保守運用は年で開発費の10〜20%が目安とされ、PM費用も開発費の10〜20%とされています。
API連携は連携先の変化に追従し続ける必要があるため、作って終わりではなく、継続的な保守費が発生します。
riplaはフルスクラッチ受託と国内開発の立場から、こうした費用構造を透明に示し、初期と運用の両面で過不足のない要件と予算の設計を支援しています。RFPは、安く発注するためというより、適正な品質と費用で発注するための道具と捉えることが大切です。
- 開発工数:人月単価と工数で決まる開発費が、費用の本体になる
- 保守・運用費:開発費の10〜20%を目安にした保守運用費と、PM費用の見込み
まとめ
API連携の要件定義とRFPは、四つの要素で骨格が決まります。連携対象と業務要件の定義、非機能要件の決め方、責任分界とPoC評価軸の設計の三つに、RFPの必須項目と費用前提を加えたものです。
何と何を、どんな頻度で、どこまでの信頼性でつなぐのかを具体化し、業界コンプラ要件や責任分界、PoC合格基準まで明文化しておくと、ベンダーは正確に提案できます。発注側も、その提案を同じ土俵で比較できます。
一次データが示す人月単価や保守費の構造を踏まえれば、初期と運用の両面で適正な予算を組めます。
要件定義で大切なのは、「すべてを盛り込むこと」ではなく、「業務目的から逆算して、本当に必要な要件を過不足なく定義すること」です。
連携頻度や可用性は業務に応じて見極めたうえで、PoCで実現性を確かめてから本格開発に進みます。この段階的な進め方が、API連携の失敗リスクを下げます。
riplaはフルスクラッチ受託と国内開発を組み合わせ、業務から逆算した要件整理と、適正な費用・品質での発注を一貫して支援します。全体像の確認には、あらためて完全ガイドをご活用ください。
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。