
API連携の失敗は、外部への依存、見積もりの甘さ、設計・テスト不足、運用体制とセキュリティの四つに分けられます。これらは後になって、連携停止やデータ事故、予算超過という形で表面化します。
本記事は、発注企業の視点で、API連携の失敗・課題・注意点・リスクを体系的に整理しています。全体像をまだ把握していない方は、まずAPI連携の完全ガイドから読むことをおすすめします。
▼全体ガイドの記事
・API連携の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
外部依存とベンダーロックインのリスク
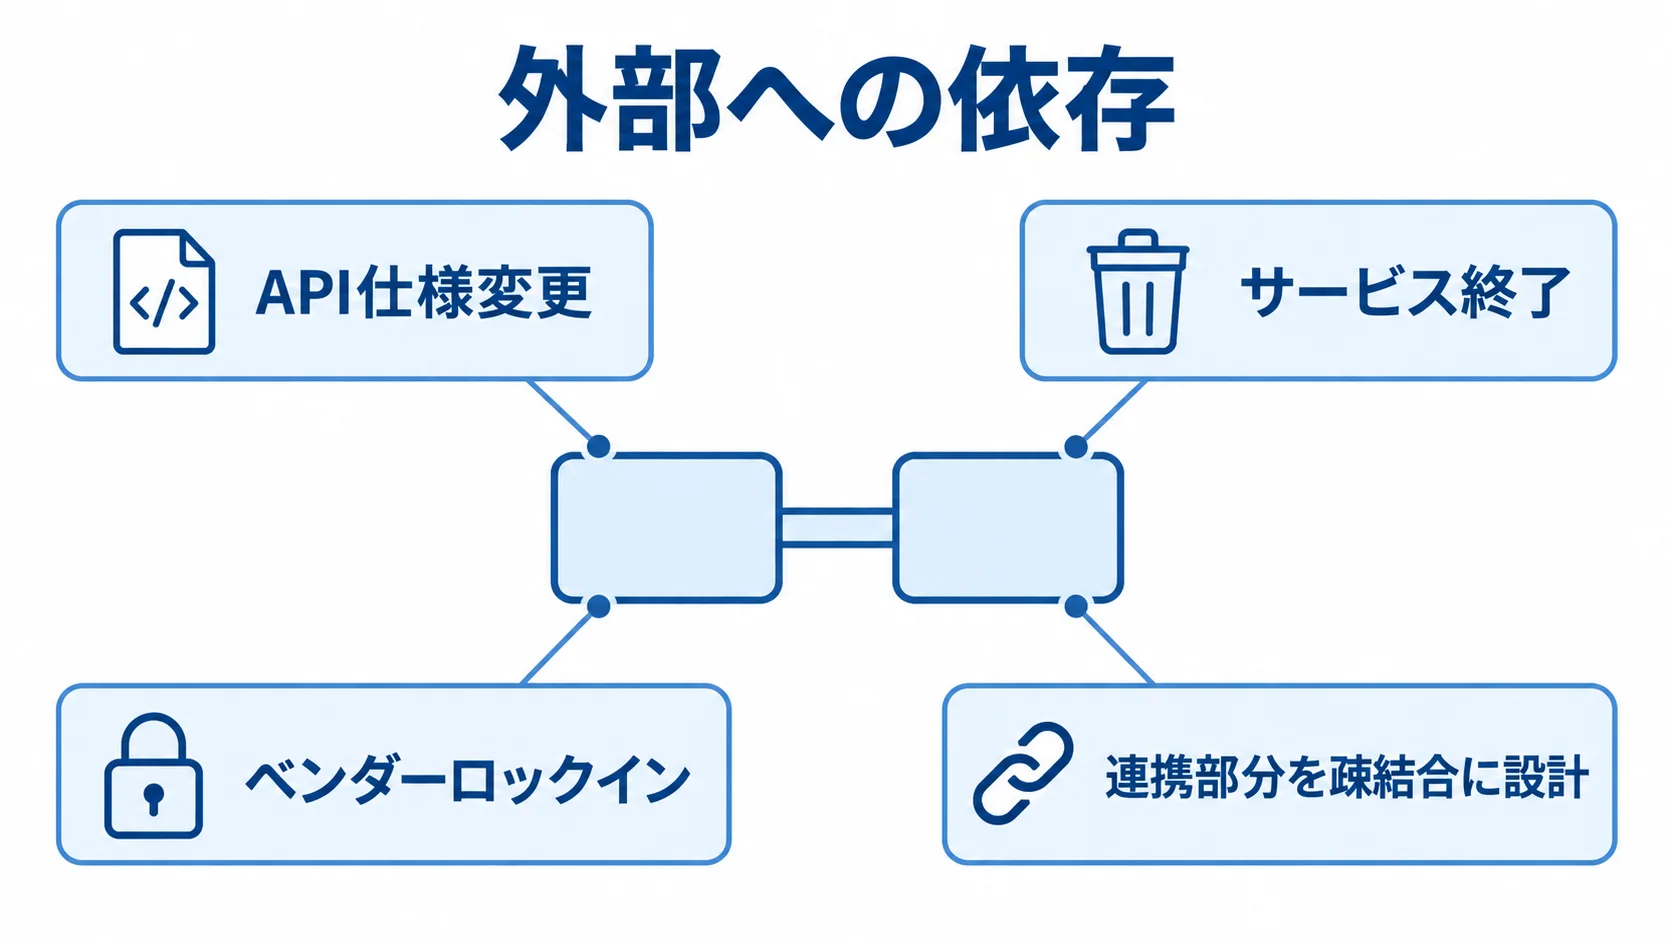
API連携で最も大きなリスクは、自社では制御できない外部への依存です。連携先のSaaSやクラウド事業者の都合で、API仕様が変わったり、料金が上がったり、サービスそのものが終了したりすると、自社の連携も直接影響を受けます。
外部依存をどう管理するかが、API連携を長く安定して使い続けられるかの分かれ目になります。リスクを軽く見て特定の外部サービスに深く依存しすぎると、後で身動きが取れなくなります。
連携先のAPI仕様変更・サービス終了リスク
もっとも頻繁に起きる失敗は、連携先のAPI仕様変更で、ある日突然連携が止まることです。外部APIは、サービス提供側の判断でバージョンが上がり、旧バージョンが廃止されます。これに気づかず古い仕様のまま運用していると、廃止の瞬間に連携が止まります。
特に深刻なのが、連携先のサービス終了です。依存していたSaaSがサービスを畳めば、代替先への移行を迫られます。どちらも自社の努力では防げない外部要因であるため、起こることを前提に備えるしかありません。
回避策は、連携先の開発者向けお知らせやリリース情報を定期的に確認し、バージョン廃止の予告に前もって対応する運用を定めることです。あわせて、特定のサービスにしかない独自機能に深く依存しすぎないよう、可能な範囲で代替できる余地を残しておきます。
また、連携部分を疎結合に設計しておけば、連携先を差し替えやすくなり、いざというときの移行コストを抑えられます。「外部は変わる」という前提を、設計と運用の両面に織り込むことが、このリスクへの最大の備えです。
変更の通知が来たあとに慌てないよう、対応の役割を先に決めておきます。
- 受け取り窓口:連携先からのお知らせを誰が確認し、誰が判断するか
- 移行の期限:廃止予告から移行を終えるまでの期間を、開発会社と先に合わせておく
ベンダーロックインに陥る課題と回避策
クラウドや特定SaaSの独自機能を使い込みすぎると、後から他社へ移れなくなる、ベンダーロックインのリスクが生じます。
独自サービスを使いすぎるとロックインに陥るリスクも、一次データで指摘されています。料金の値上げや方針転換があっても乗り換えられず、不利な条件を受け入れざるを得なくなる、という課題が挙げられています。
便利な独自機能ほど深く依存しやすく、気づいたときには移行が現実的でなくなっていることが、このリスクの怖いところです。
回避策として、一次データでは、コンテナによって移植しやすさを確保することや、複数クラウドにまたがるマルチクラウド運用が挙げられています。
特定の事業者に強く縛られる独自機能は、本当に必要な部分に絞ります。移植しやすい標準的な技術で組める部分は、標準寄りにしておきます。こうした設計判断が、将来の選択肢を残します。
ただし、ロックインの回避を過度に追求すると、設計が複雑になってコストも上がります。そのため、どこまで独自機能を使い、どこは標準で守るかを、事業の重要度に応じて見極めることが、現実的な落としどころになります。
独自機能の使い方は、後からの移行を見越して決めておきます。
- 利用機能の一覧:独自機能の名前と、その機能に依存する業務の範囲を書き出しておく
- 持ち出しの手順:データの取り出し方と切り替えの流れを、契約前に確かめる
見積もりの甘さと隠れコストの落とし穴
API連携の失敗には、技術ではなくお金にまつわるものも多くあります。初期の見積もりが甘いと、開発を進めるうちに費用が膨らみます。また、運用フェーズで予想外のコストが発生する、という落とし穴もあります。
API連携は一見シンプルに見えても、データ変換や例外処理、連携先の従量課金まで含めると、想定より費用がかさむことが珍しくありません。見積もりの中身を理解しないまま進めると、予算超過という形で失敗が表面化します。
仕様変更と従量課金で膨らむ追加費用
費用が膨らむ典型は、開発途中の仕様変更です。特に、要件定義が甘いまま着手すると、後から「この連携も必要だった」「このデータ項目が抜けていた」といった追加要望が次々に出てきます。そのたびに、工数と費用が積み上がります。
一次データでも、要件定義の精度が仕様変更コストの抑制に直結すると示されています。そのため、連携の対象や頻度を最初に詰め、扱うデータと例外時の振る舞いも決めておくことが、追加費用を抑える最大の防御策になります。
運用フェーズでは、従量課金の隠れコストにも注意が必要です。一次データでは、API呼び出しがAWSやAzureで月100万回まで無料で、超過分は100万回あたり0.2ドル程度です。
さらに、データ転送量の急増が追加費用につながるとも示されています。連携件数が想定より増えると、無料枠を超えて従量課金が膨らみます。
また、AI系APIでは、たとえば画像認識APIが月数千枚の無料枠を超えると、従量課金が発生します。連携件数の将来の増加を見込んでコストを試算しておかないと、運用が始まってから「思ったより高い」という事態に陥ります。
仕様変更と従量課金への備えは、契約の段階で扱いを決めておきます。
- 仕様変更の扱い:追加要望が出たときに、どの範囲を見積もりに含めるかを決める
- 従量課金の見込み:連携件数の見込みと、無料枠を超えたときの費用の目安を開発会社と共有しておく
保守費を見落とした予算計画の失敗
もう一つの隠れコストが、運用・保守の費用です。API連携は作ったあとも、連携先の変化への追従、認証トークンの更新、障害対応といった保守が継続して必要になります。
一次データでは、保守運用の費用は年で開発費の10〜20%が目安とされています。初期構築費だけを見て予算を組み、保守費を見落とすと、運用フェーズで予算が足りなくなります。
サポート費用も、予算に織り込む必要があります。一次データでは、AWSやAzureのビジネス向けサポートが月額最低100ドル程度から、エンタープライズでは月1万5,000ドル以上のケースもあるとされています。
運用代行を使う場合の費用も含め、「作った後にいくらかかり続けるか」を初期段階で把握しておくことが大切です。
riplaは、フルスクラッチ受託と国内開発の立場から、初期構築費だけでなく運用・保守まで含めた総額を透明に示し、「作ったが運用できない」という予算計画の失敗を防ぐことを重視しています。費用の失敗は、見積もりの段階で誠実に総額を示すことで、大半が防げます。
予算表には、初期費用と運用費を分けて載せておきます。
- 保守の担当:連携先の変化に誰が追従し、障害対応を誰が受け持つかを決める
- 運用代行の費用:監視や一次対応を外部に任せる場合は、その月額を別の行で計上する
設計・テスト不足が招く障害
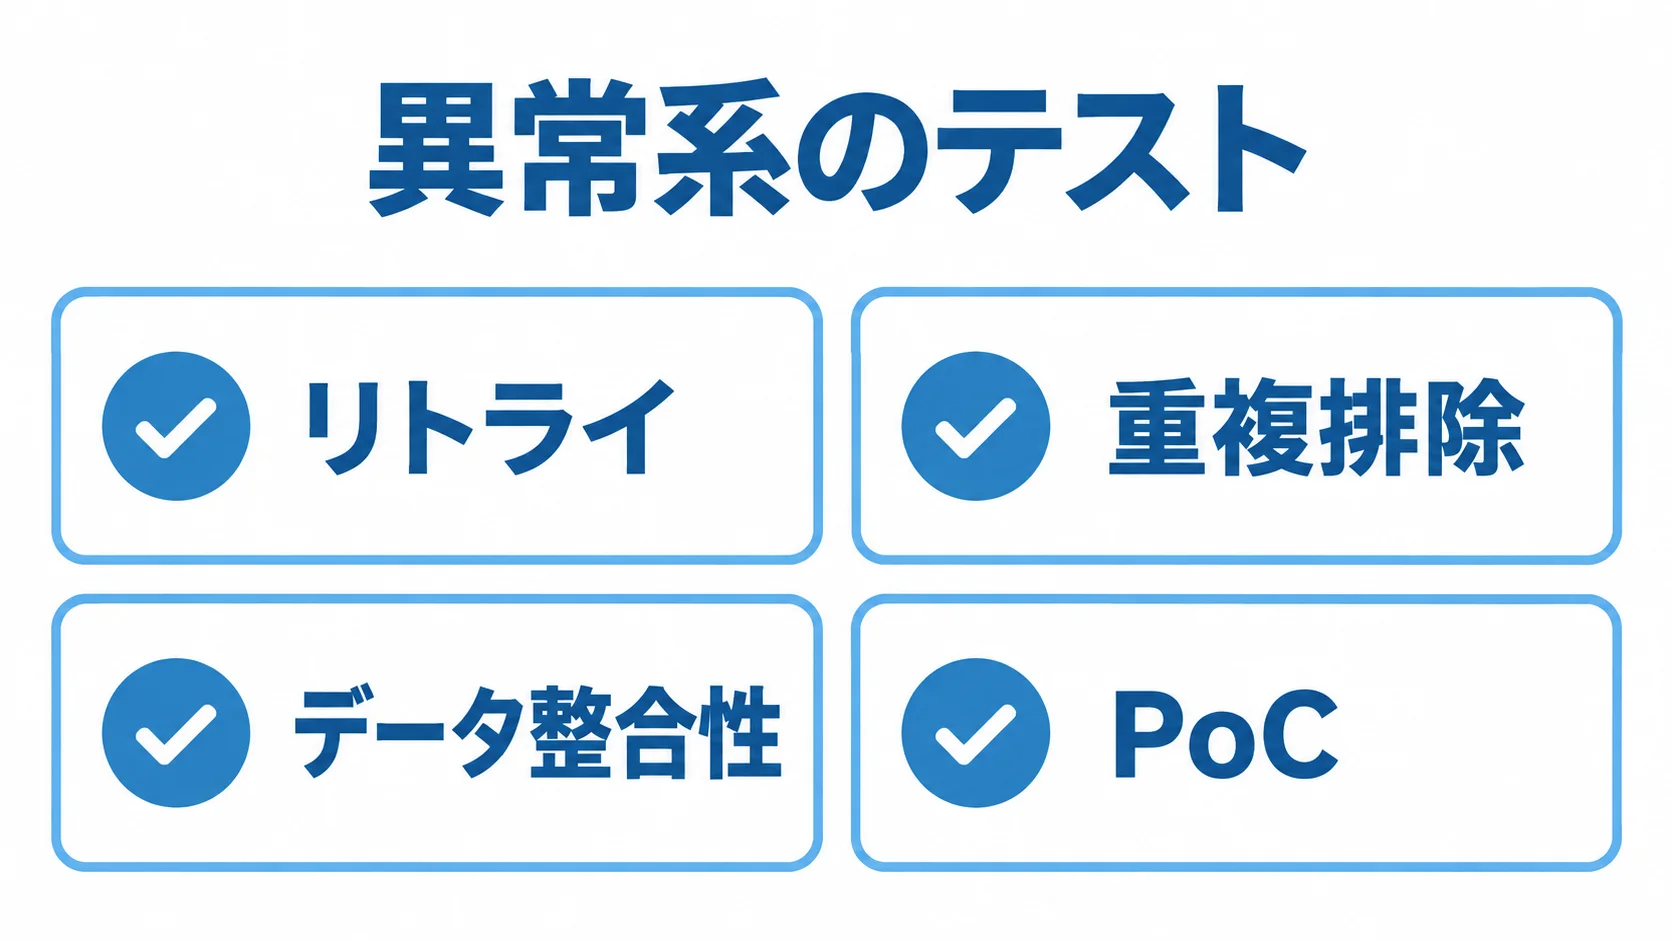
API連携の障害の多くは、正常系(うまくいく場合の動き)だけを作り込み、異常系(うまくいかないときの動き)の設計やテストを軽視したことが原因です。連携が「うまくいくとき」だけを想定して作ると、ネットワーク障害や連携先のメンテナンス、想定外のデータが来たときに、簡単に壊れてしまいます。
API連携は外部との通信を伴う以上、失敗は必ず起こるという前提で設計しなければなりません。ここを怠ると、本番運用で繰り返し障害に悩まされることになります。
例外設計・整合性担保の不足による事故
典型的な事故は、例外設計の不足によるデータの欠落や二重処理です。連携の途中で処理が失敗したとき、リトライの仕組みがなければ、データがそのまま失われてしまいます。
一方で、失敗したと思って再送したところ実は成功していて、同じデータが二重に登録される事故もあります。
これらを防ぐには、失敗時に間隔をおいて再試行するリトライ、データを退避して後で再連携する仕組み、二重処理を防ぐ重複排除の設計が欠かせません。正常系の何倍もの労力を異常系にかけることが、事故を防ぐ近道です。
データ整合性の担保不足も、深刻な事故につながります。複数のシステムを連携で更新する際、片方だけ更新されてもう片方が失敗すると、システム間でデータが食い違います。在庫と受注、受注と請求のように密接に関わるデータが不整合になると、業務に直接の混乱を招きます。
どこまで整合性を保証するか、不整合が起きたときにどう検知して復旧するかを、設計段階で決めておきます。そのうえで、テストで検証しておくことが、事故を未然に防ぐ要件になります。
例外時の動きは、処理ごとに一覧にして確かめておきます。
- リトライの上限:何回まで再試行し、そのあと誰が失敗に気づけるようにするかを決める
- テストの優先順位:異常系のテストを、本番で起きやすいケースから順に組む
PoC不在のまま本番化する失敗
技術的な不確実性が高い連携を、実現性の検証なしに本格開発へ進める失敗も後を絶ちません。一次データでも、PoC(概念実証)不在のまま本番化することがリスクとして挙げられています。
確かめるべきことは、連携先のAPIで本当に必要なデータが取れるか、想定の件数で性能が出るかです。障害時に正しく回復するかも、検証しないまま開発を進めると、終盤になって「そもそも実現できない」という致命的な問題が発覚し、大きな手戻りになります。
回避策は、不確実性の高い連携では、本格開発の前にPoCを実施することです。そのうえで、「何を、どこまで検証し、何をもって合格とするか」という評価軸を事前に定めておきます。
一次データでは、競合がPoCの評価軸や期間の目安まで踏み込めていない点が、差別化の余地として挙げられています。評価軸が曖昧なPoCは「なんとなく動いた」で終わり、判断材料になりません。そのため、合格基準を満たして初めて本格開発に進む関門を設けることが、本番化での大失敗を防ぐ確実な手立てです。
riplaは、異常系から逆算した設計とPoCによる検証を重視し、本番で止まらない連携づくりを支援しています。
PoCの進め方は、開始の前に決めておきます。
- 検証の範囲:本格開発で使う機能のうち、どこまでをPoCで試すかを絞り込む
- 合否を判断する担当:発注側と開発会社のどちらが合否を判断するかを、事前に決めておく
運用体制とセキュリティの欠陥
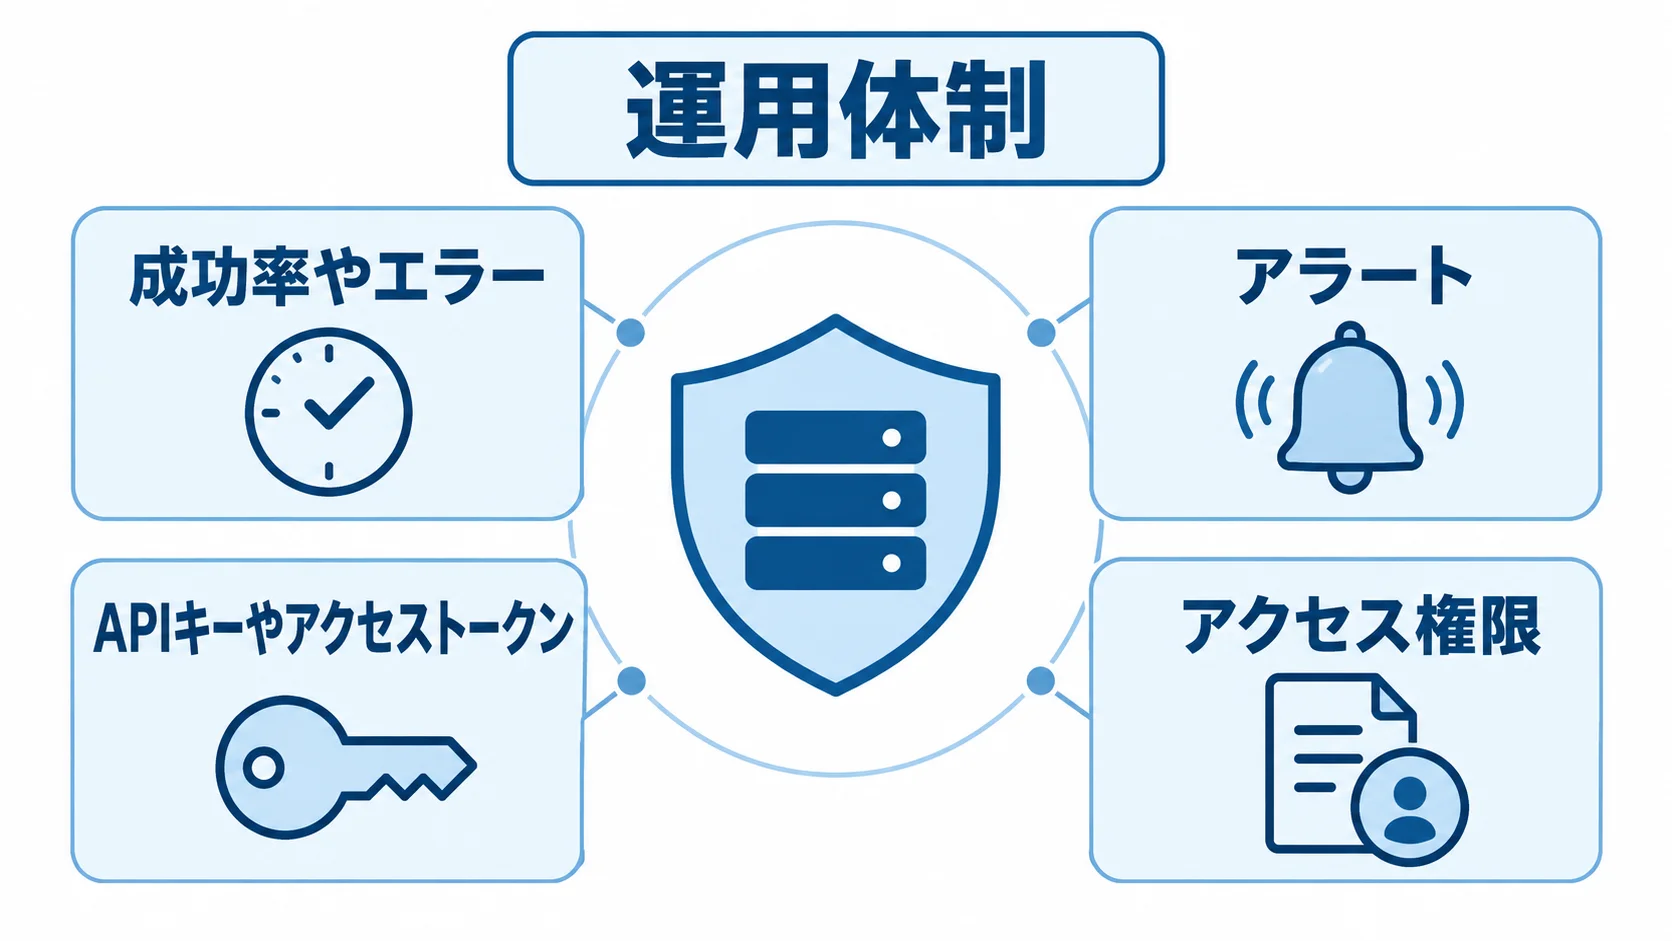
API連携の失敗は、開発フェーズだけでなく運用フェーズにも潜んでいます。連携を作ったあとに、誰がどう監視し、障害時にどう動くかを決めていなければ、止まっても気づかず、気づいても直せない事態に陥ります。
さらに、外部とデータをやり取りするAPI連携では、セキュリティの欠陥が情報漏えいという最悪の結果に直結します。運用体制とセキュリティは、最後に失敗が表面化しやすい領域です。
監視不在で連携停止に気づけない失敗
運用の失敗でもっとも多いのが、監視の不在です。連携が止まっても誰も気づかず、半日や一日が過ぎてから現場の異変で発覚する、というケースが頻発します。
受注データが連携されず手作業に逆戻りしたり、在庫が更新されず売り越しが起きたりします。気づくのが遅れるほど、被害は拡大します。そのため、連携の成功率やエラーを常時監視し、異常があれば即座に通知するアラートを組み込んでおくことが、この失敗を防ぐ基本です。
運用体制も、あわせて明確にしておく必要があります。自社で監視するのか運用代行に任せるのか、障害時に誰が一次対応するのかを決めておかないと、いざというときに動けません。
一次データでは、AWS運用代行(監視・障害一次対応)が初期・月額とも数万円程度、サポートプランがビジネス向けで月額最低100ドル程度からと示されています。誰が、何を、どう監視し、障害時にどう動くかを運用設計として固めることが、止まらない連携の前提になります。
通知を受けたあとの動きは、担当と時間帯ごとに分けておきます。
- 通知の受け手:アラートが鳴ったときに、最初に対応する担当を一人決める
- 時間外の連絡先:業務時間外に止まった場合の連絡の流れと、対応の範囲を事前に書いておく
認証情報の管理不備とコンプラ違反リスク
セキュリティの失敗で深刻なのが、認証情報の管理不備です。APIキーやアクセストークンをソースコードに直接書き込んだまま公開リポジトリに上げてしまい、第三者に悪用される事故が後を絶ちません。
鍵やトークンは、秘密情報を安全に管理する専用の仕組みに保管し、定期的に更新する運用が欠かせません。そのうえで、アクセス権限を必要最小限に絞っておくと、万一漏れても被害を限定できます。
業界によっては、コンプライアンス違反が大きなリスクになります。一次データでは、金融分野のFISC安全対策基準や医療分野の3省2ガイドラインといった業界要件への対応が、競合が手薄な差別化領域として挙げられています。
これらの要件を満たさない連携を本番化すると、規制上の問題に発展しかねません。そのため、通信の暗号化、監査ログの保全、ゼロトラストに基づくアクセス検証を設計に織り込み、自社の業界要件を満たしているかを必ず確かめることが、本番化の前に欠かせない確認になります。
riplaは、フルスクラッチ受託と国内開発の立場から、運用設計とセキュリティ・コンプラ対応を含めて、止まらず漏れない連携づくりを一貫して支援しています。
漏えいと規制の備えは、開発の初期に担当を決めておきます。
- 公開前の点検:ソースコードや公開リポジトリに、認証情報が残っていないかを確かめる
- 業界要件の一覧:自社の業界に当たる規制を、導入の前に書き出しておく
まとめ
API連携の失敗・リスクは、主に四つの地雷にまとめられます。一つ目は、連携先の仕様変更やサービス終了、ベンダーロックインといった外部依存のリスクです。二つ目は、仕様変更や従量課金、保守費を見落とすことで生じる隠れコストです。
三つ目は、例外設計やPoCを欠いたことによる障害です。四つ目は、監視不在やセキュリティ・コンプラの欠陥といった運用の失敗です。
いずれも、「外部は変わる」「失敗は必ず起こる」という前提に立ち、起こる前に手当てすれば大半が回避できます。手当ての中心は、疎結合な設計や正確な見積もりに加え、異常系の作り込みと監視・運用設計です。
失敗を避けるうえで大切なのは、何が起こりうるかを直視し、起こる前に備えることです。そのために、要件定義で仕様変更コストを抑え、PoCで実現性を確かめ、例外設計と監視で止まらない運用をつくります。
この一手間が、API連携を「動かない投資」から「事業を支える基盤」へと変えます。
riplaは、フルスクラッチ受託と国内開発を組み合わせ、リスクから逆算した設計と、止まらず漏れない運用づくりを一貫して支援します。全体像の確認には、あらためて完全ガイドをご活用ください。
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。