
APIゲートウェイの発注は、対象APIと要件を整理し、契約と委託先を選び、PoCから本番へ段階的に導入する順で進めます。この順にそろえると、手戻りを抑えられます。
発注形態、RFPと要件、契約と費用、委託先の選定の順に見ていきます。全体像はAPIゲートウェイ開発の完全ガイドもご覧ください。
▼全体ガイドの記事
・APIゲートウェイ開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
APIゲートウェイ開発を発注・外注する前に知るべき全体像
APIゲートウェイは、Webサイトやスマートフォンアプリ、取引先、社内システムなどのクライアントと、複数のバックエンドAPIの間に置く共通の入口です。
ルーティングや認証・認可、レート制限、TLS終端などを、APIの入口でまとめて管理できます。
ログや監視、タイムアウト、リトライも同じ場所で扱えるため、APIを安全に公開しやすくなります。
業務システムの認可やデータ品質は、ゲートウェイを置くだけで解決するとは限りません。
APIゲートウェイとAPI管理の違い
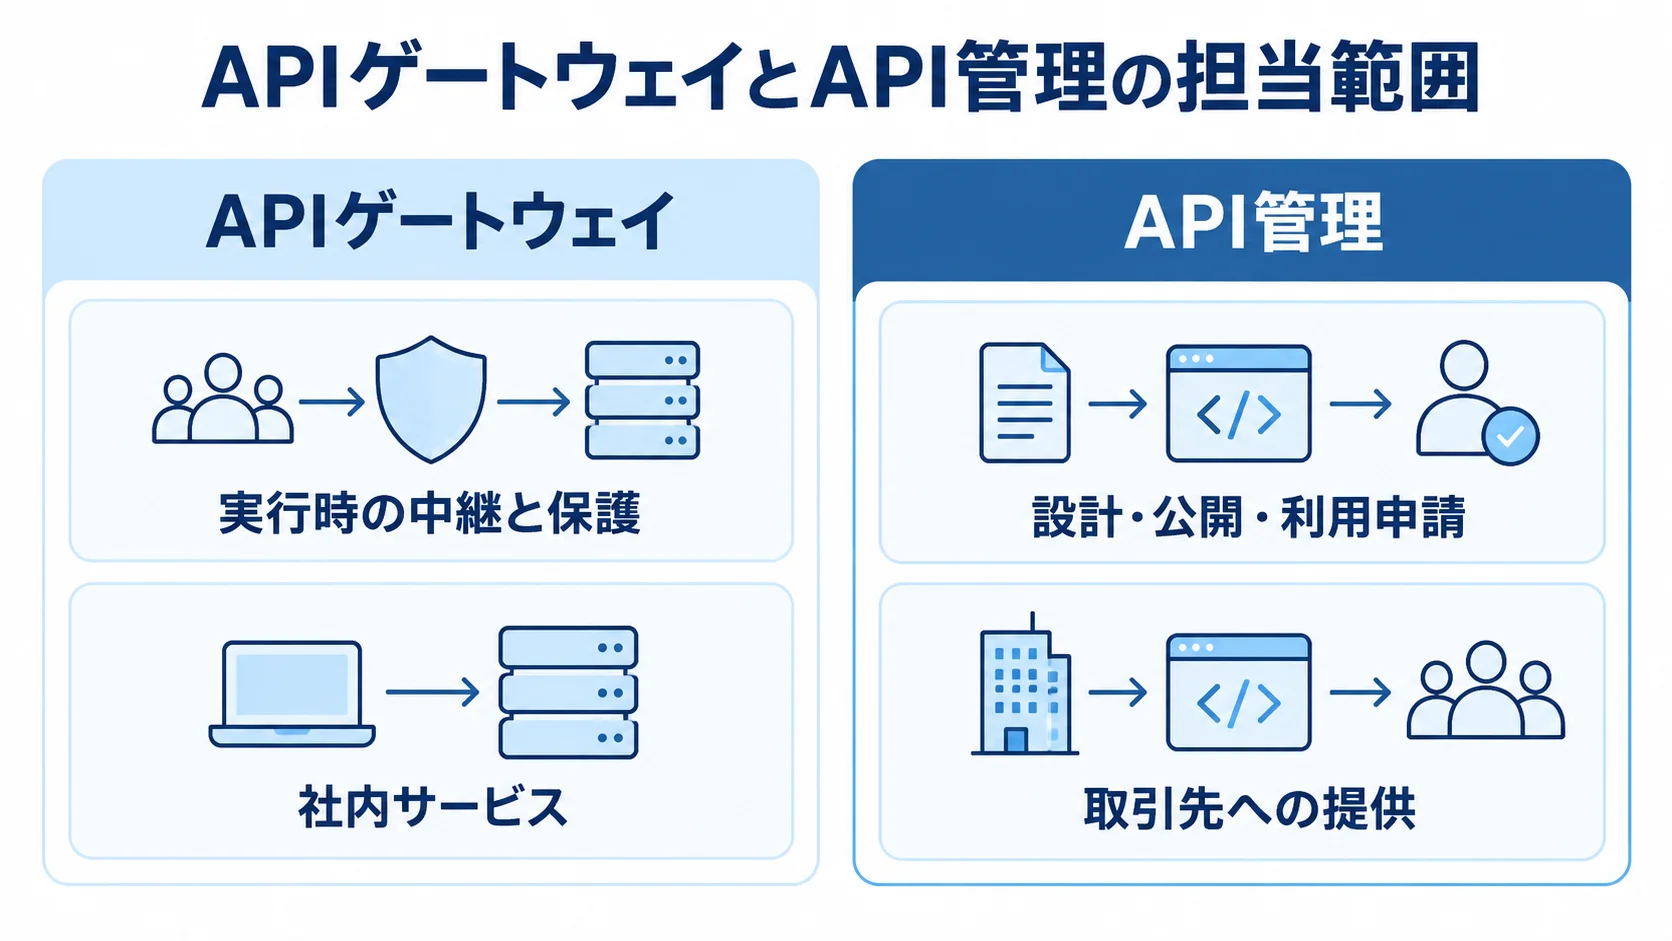
両者は、担う範囲とAPIの提供先によって選び分けます。
APIゲートウェイ案件では、作業の進め方に応じて複数の契約形態を組み合わせられます。
- APIゲートウェイ:実行時の中継と保護を担当
- API管理:設計、公開、利用申請、ポータル、利用プラン、クォータ、分析、ライフサイクル管理までを扱う
- 社内サービス:数本の接続なら、ゲートウェイだけで足りる可能性がある
- 取引先への提供:利用者管理やポータルを備えたAPI管理製品が候補になる
ロードバランサーやWAFとの役割分担
機能ごとの担当範囲を分けて整理しておくと、委託内容をRFPに書き分けられます。
- ロードバランサー:サーバーやサービスへの負荷を分散
- WAF:Web攻撃の検知と遮断
- APIゲートウェイ:APIキー、OAuth 2.0、JWT、mTLSなどの認証と、API単位のレート制限を担当
- API処理:スキーマ検証、リクエスト変換、APIごとのログと利用状況の管理を行う
- RFP記載:CDN、DDoS対策、WAF、ロードバランサー、ゲートウェイ、バックエンドの担当範囲を明記
外注範囲と自社の担当範囲
外注範囲は、設定作業から運用の引き継ぎまで、どこを任せるかで変わります。役割を次のように分けてみると、発注範囲の線引きがはっきりします。
- 委託先:API設計、バックエンド改修、認証基盤、監視、移行を担当
- 自社:業務ルールと個人情報の扱いに責任を負う
- 共同:セキュリティ基準を決めて、運用へ引き継ぐ
社内にクラウド運用者がいても、業務認可や個人情報の扱いを外部会社だけに判断させるのは危険です。そのため、役割分担を先に決めておくと、手戻りを抑えられます。
APIゲートウェイの発注形態の選び方
発注形態は、マネージド導入支援、API管理製品、OSSや商用製品のセルフホスト、独自開発の四つに分けられます。
APIや既存システムが少ない案件は、マネージド型で小さく始めやすいです。
オンプレミス、複数クラウド、高度なポリシー、厳格な監査が必要な場合は、導入と運用設計の比重が高まります。
クラウドのマネージドサービス
導入の候補は、クラウド各社が提供するマネージド型のサービスです。
- AWS API Gateway:マネージドサービスの候補
- Azure API Management:マネージドサービスの候補
- Google Cloud API Gateway:マネージドサービスの候補
- Apigee:マネージドサービスの候補
これらは、基盤の構築やパッチ適用、一定のスケーリングを自社で抱えにくい選択肢です。
導入前には、既存クラウドとの親和性や認証基盤を中心に、リージョン、ネットワーク、ログ保存先も確かめます。
製品契約と導入支援契約は、分けて見積もります。
Azure API Managementには、Developer、Basic、Standard、Premiumなどの階層があります。ただし、Developerは評価や開発向けのため、本番のSLAを前提にできません。
プランは環境ごとに分けて考えます(出典:Microsoft Azure「API Management の価格」、2026年確認)。
製品ベンダーとSI・開発会社の組み合わせ
製品の契約先と、要件定義や連携開発、運用を担う会社は、同じとは限りません。AWSやMicrosoftと直接契約する形もあるので、委託先には次の点を確かめます。
- 国内SI会社:ネットワーク設計や既存基幹との連携を委託できる
- 開発範囲:OpenAPI設計、業務システム改修、認証・認可を、委託範囲に含めるか
- 運用の範囲:負荷試験や障害対応までを、一つの責任範囲として説明できるか
PoCからの段階的な発注
全社公開の前に、代表的な1〜3本のAPIでPoCを行い、認証、認可、レート制限、ログ、タイムアウトを確かめます。また、バックエンド障害時の挙動と負荷も検証します。
検証の終わりには、次の成果物を受け取る形にします。
- 設計・構成:OpenAPI定義、構成図
- 検証結果:性能結果、未解決リスク
- 次の判断:本番移行条件
PoC後に本番構築を別発注する場合は、契約書に成果物の著作権、設定の引き継ぎ、再見積もりの条件を記載しておきます。
RFPと要件を整理してAPIゲートウェイを発注する手順
RFPは、背景や目的、対象範囲、条件をそろえたうえで、複数の委託先に提案を依頼する文書です。
RFPに製品名だけを書くと、前提や見積の差がそろわないまま比べることになります。そこで、対象のAPIと利用者、データを記載します。
さらに、負荷やセキュリティ、運用の条件を書き込みます。納品物と提案様式も示し、価格と提案を評価します。
RFPの背景・対象業務・成功指標
発注側は、APIゲートウェイが必要な理由を業務の言葉で示します。たとえば、取引先接続の標準化や、既存基幹機能のアプリへの安全な公開、障害原因を追うログの整備などが目的になります。
成功指標は、API公開期間、認証エラーの検知時間、ピーク時応答時間、復旧時間、月次運用工数などの中から、2〜4個に絞ります。
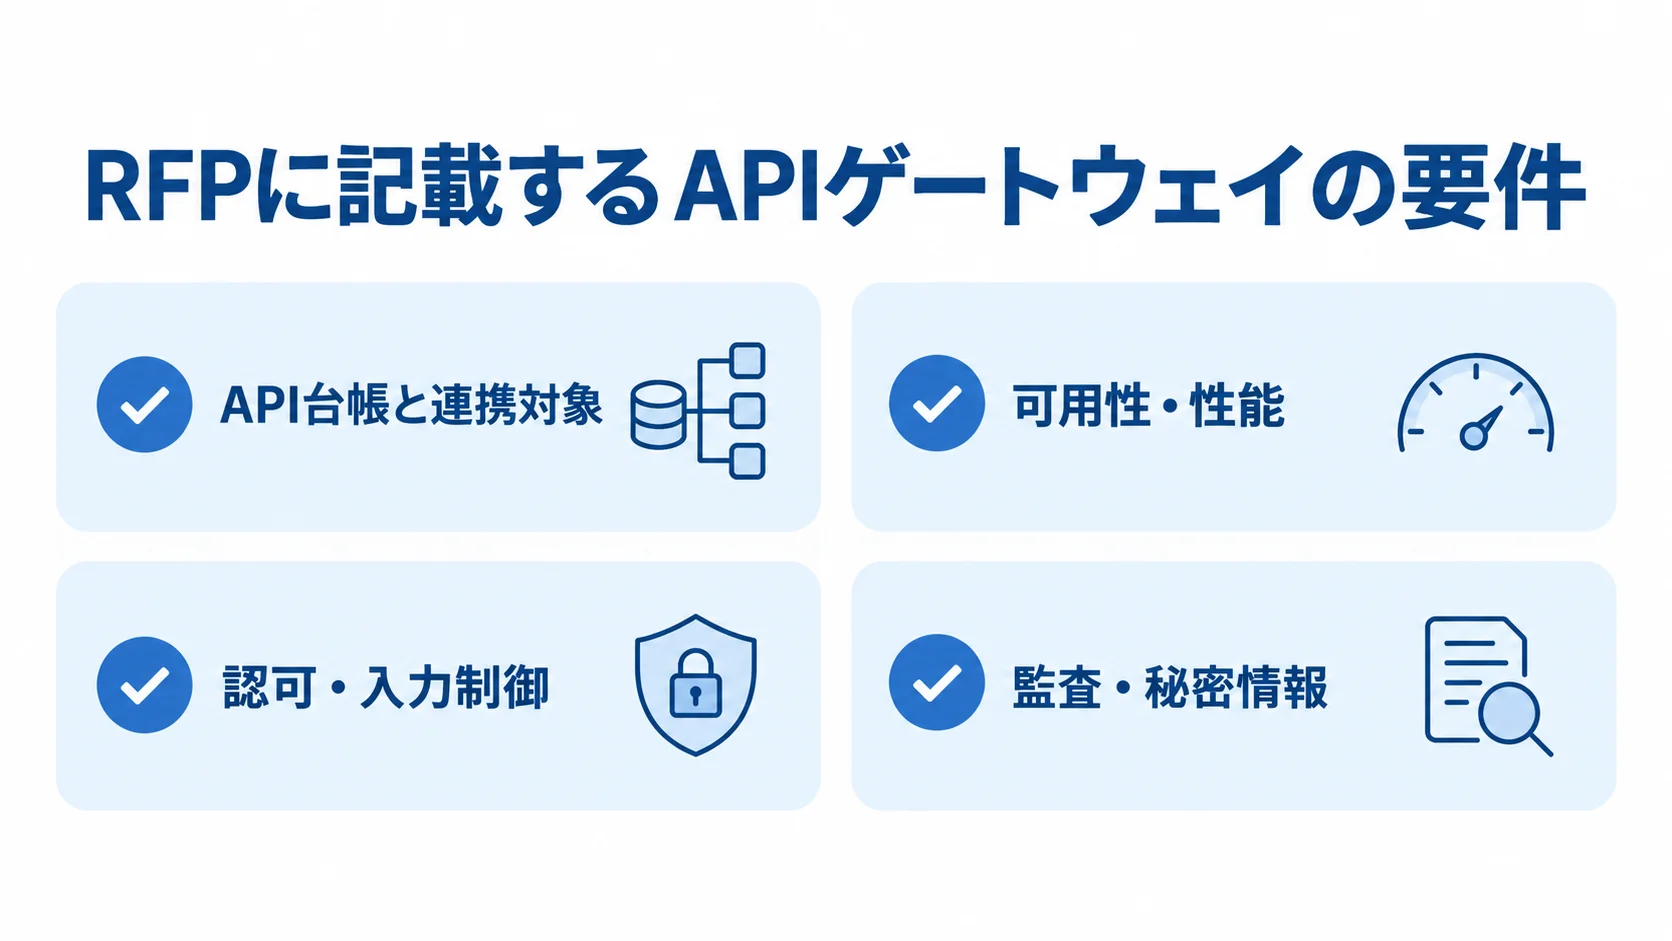
API台帳と連携対象の洗い出し
API台帳には、基本情報、利用条件、既存システムとの接続情報を書き出します。
- APIの基本情報:名称、エンドポイント、HTTPメソッド、利用者、データ分類、認証方式、接続先を書き留める
- 利用条件:想定リクエスト数、ピークRPS、レスポンスサイズ、SLA、廃止予定
- メインフレームや古い業務システム:接続時のデータ変換、文字コード、トランザクション、同時更新、タイムアウト時の再実行ルールの確認
APIがない業務では、ゲートウェイの設定だけでなく、バックエンドのAPI化も必要になります。
非機能要件とセキュリティ要件
RFPには、稼働条件と情報保護の条件を書き込み、受入時に確認できる形にします。
- 可用性・性能:応答時間、ピーク時の同時接続、障害検知時間、復旧目標を定める
- 運用条件:バックアップ、ログ保存期間、データ保管場所、監視時間帯の指定
- 認可・入力制御:顧客・注文・請求書単位の認可や項目返却の制御、入力検証、レート制限を定める
- 監査・秘密情報:秘密情報の管理、脆弱性診断、監査ログを受入条件に含める
OWASP API Security Top 10 2023では、上位5項目のうち3項目が認可に関係します。そのため、認証の成功だけを受入条件にしないことが重要です(出典:OWASP Foundation「OWASP API Security Top 10 2023」、2023年)。
APIゲートウェイ外注の契約形態の使い分け
企画やPoC、運用改善は準委任、成果物と検収条件を決められる部分は請負、製品利用はサブスクリプションが現実的です。
複数の契約を組み合わせる場合は、仕様変更のリスク、完成の責任、障害対応の範囲を、見積書と契約書で分けて確認します。
準委任契約が向く要件探索と伴走開発
API棚卸しや構成検討のように要件が固まりきらない作業は、準委任で進めると方針変更に対応しやすくなります。進行中は、週ごとの進め方を定例で確認します。
- 向く作業:API棚卸し、構成検討、PoC、既存システム調査、運用改善
- 方針変更:優先順位や技術方針が変わる作業にも対応できる
- 週次管理:成果物、意思決定、次週の作業、追加工数の承認方法を定例で決める
準委任契約では、稼働時間や体制に応じて報酬を支払います。ただし、作業内容や期限が曖昧だと、工数が増えても成果が見えにくくなります。
請負契約の成果物と検収条件
請負契約では、納品物と検収基準、追加費用の条件を決めておきます。
- 成果物:API定義書、ゲートウェイ設定、IaCコード、認証連携、テスト結果、運用手順書
- 性能条件:ピークRPS、P95応答時間、エラー率などで、完成と検収の条件を定める
- 安全条件:認証失敗時の挙動、個人情報を記録しないこと、障害時の切り戻し
- 追加費用:仕様や外部サービスの変更、既存データ不備に伴う費用
知的財産・秘密情報・運用責任の確認
契約には、引き渡す権利や情報管理、事故時と契約終了時の条件を盛り込みます。
- 成果物と権利:OpenAPI定義、設定、Terraformなどのコード、テストデータ、監視画面、手順書の利用権と引き渡し条件
- 秘密情報と委託:秘密鍵、APIキー、ログ、再委託先、海外リージョンの扱い
- 個人データ:アクセス制御、利用者の識別と認証、不正アクセスの防止、委託先の管理
- 事故・終了時:事故報告の期限と、契約終了時のデータ返却・削除の取り決め
自社の管理体制についても、個人情報保護委員会のガイドライン(出典:個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」、2026年確認)を踏まえて確かめます。
APIゲートウェイ開発を外注する費用相場の目安
発注費は、API本数や既存バックエンド、認証方式によって変わります。データ変換、可用性、試験範囲、運用の引き継ぎも、金額に影響します。
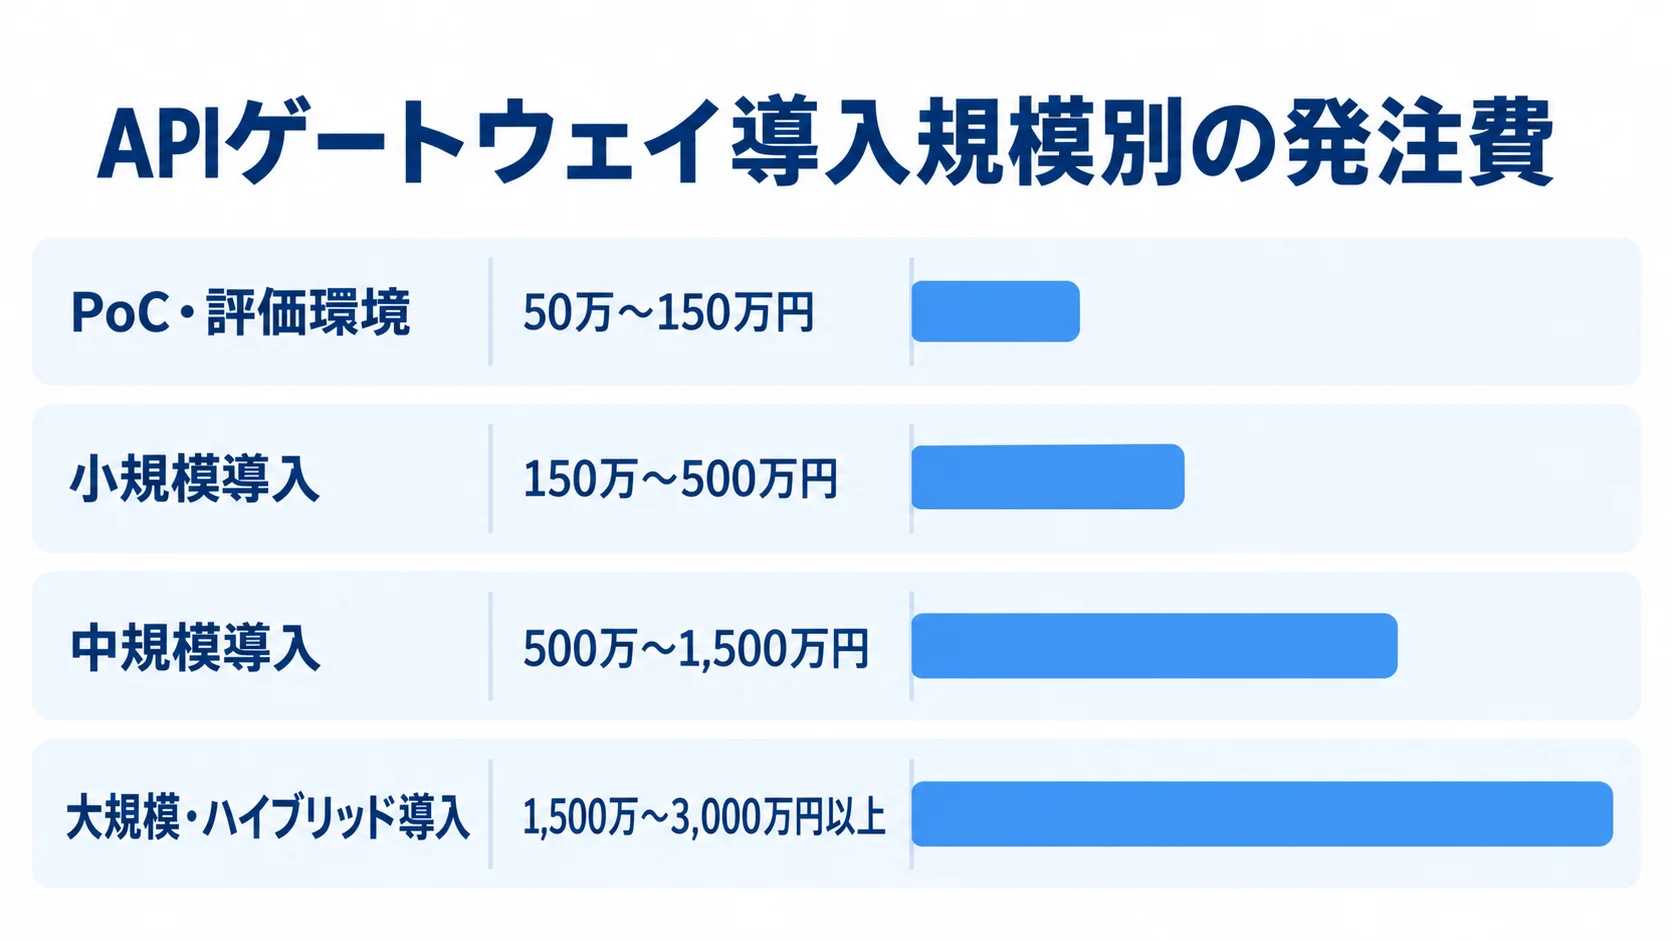
日本企業向けの一律の価格はありません。初期予算の仮置きは、PoC・評価環境で50万〜150万円です。
小規模導入は150万〜500万円、中規模導入は500万〜1,500万円、大規模・ハイブリッド導入は1,500万〜3,000万円以上が目安です。ただし、公的な平均価格ではありません。
この数字は、一般的なエンジニアの月額単価と必要な工程を分解した比較用のレンジです。確定額を保証するものではありません。
API本数と試験範囲による規模別の発注費
規模ごとの作業範囲と期間を並べて比べると、発注計画の目安がつかめます。
- PoC:API 1〜3本、クラウド設定、簡単な認証、負荷確認で2〜6週間程度
- 小規模:API 5〜20本程度、OAuth・JWT、制限、ログ、CI/CDで1〜3か月程度
- 中規模:API 20〜100本、複数接続、標準・監視・移行・試験で3〜6か月程度
- 大規模・ハイブリッド:ポータル、複数リージョン、24時間運用で6〜12か月以上
API本数だけで判断せず、1本あたりの業務ロジックや接続先の複雑さも確かめます。
クラウド料金と周辺サービス費の分け方
クラウドの料金例と変動要因を分けて見ると、運用費の試算に使えます。
- APIコール料金:月500万リクエストで17.50米ドル
- データ転送料金:同じ公式例では1.29米ドル
- 変動要因:リージョン、API種別、データ量、キャッシュ、AWS Lambda、CloudWatch、PrivateLink
料金例は米国リージョンのREST APIです(出典:Amazon Web Services「Amazon API Gateway Pricing」、2026年確認)。
クラウドの従量課金は、発注費とは別のランニングコストです。上の料金例だけでは、運用に必要な費用をまかなえません。そのため、見積書では、ゲートウェイ、ネットワーク、ログ、監視、認証、保守の費用を分けて示してもらいます。
月額の運用・保守費用の比較
月額の規模別の相場に加えて、運用の範囲や導入効果も判断材料になります。
- 小規模:保守費の仮置きは月5万〜30万円
- 中規模:保守費の仮置きは月30万〜100万円
- 大規模:保守費の仮置きは月100万円以上
- 費用の比較軸:監視、障害一次対応、夜間、証明書・秘密情報更新、脆弱性対応
- SBS事例:導入効果を測る際の参考事例
APIの追加や変更、定例報告の範囲も確認します。対応時間は、平日営業時間内か24時間365日かで比べます。
また、復旧目標とオンコール担当も比べます。保守費用は、対応範囲によって変わります。
金融ソフトウェア会社のSBSは、Amazon API Gatewayなどを使うサーバーレス・マイクロサービス基盤へ移行しました。同社は、変更リリース時間を90%削減し、月次リリースを日に複数回へ増やしたと報告しています。さらに、顧客ごとの数百デプロイも単一のマルチテナント構成へまとめました(出典:Amazon Web Services「SBS Case Study」、2026年確認)。
ただし、同じ効果が自社で出るとは限りません。そのため、リリース時間、運用工数、障害対応時間を成果指標にします。
APIゲートウェイの委託先選定と見積比較のポイント
設計、開発、試験、運用を同じ条件で説明できる会社を選びます。提案書は、共通の評価表で比べます。
評価の観点は、要件への適合度、既存環境の理解、セキュリティ、成果物です。体制や日程、追加費用、運用の移管も評価します。
ゲートウェイ設定費とバックエンド開発費が混ざっていると、後から差額が出やすいため、注意が必要です。
API設計から運用までの実績
「AWS対応」などの表記だけで判断せず、案件の規模と担当範囲を尋ねます。公開APIと社内APIの本数も確かめます。
ピークRPS、認証方式、オンプレミス接続、データ変換、移行方法、障害対応について、説明できるかを見ます。
可能であれば、匿名化した構成図や成果物の例、課題と改善策、担当者の経験年数、保守契約後の窓口も確認します。
見積書の前提・対象外・追加費用
各社の見積条件をそろえたうえで、対象範囲と別計上の項目を照らし合わせます。
- 見積の前提:API本数、環境数、接続先、認証方式、データ変換、想定リクエスト数
- 作業条件:試験データ、納品物、会議回数、作業場所、期間
- 対象外費用:既存改修、WAF、脆弱性診断、負荷試験、監視、クラウド、証明書、24時間対応
安い見積でも、要件定義や運用移管が抜けている場合があります。そのため、合計ではなく、同じ作業の分け方をそろえて比べます。
運用移管と将来の拡張性
運用を引き継げる仕組みと、将来の接続先を見据えた条件を見ておきます。
- 設定の引き継ぎ:コードや宣言的な定義で管理でき、CI/CDとロールバックに対応しているか
- 運用手順:API台帳、バージョン廃止、証明書・秘密情報の更新、権限レビュー、ログ分析、障害訓練を引き継ぐ
- 将来の構成:複数クラウドやKubernetesへの分散、AI通信の統制も考慮に入れる
2025年から2026年にかけては、複数クラウドやKubernetesへの分散に加えて、AI GatewayでLLMやMCPサーバーへの通信を統制する動きもあります。たとえば、Kongは2026年7月にAI Gateway 2.0のプライベートベータを発表しました(出典:Kong公式「Kong AI Gateway 2.0」、2026年7月)。
AI連携を見込むなら、正式提供の時期、サポートの範囲、既存APIとの共存方法を、RFPで確かめておきます。
よくある質問(FAQ)
発注の際は、製品の選定や既存システムとの接続、契約、セキュリティ、運用の分担で迷いやすいものです。そこで、よくある質問を取り上げます。
APIゲートウェイ開発は小規模でも外注できますか?
外注できます。全社展開の前に、対象を1〜3本のPoC、1つの認証方式、1つの利用者群に絞る方法があります。
検証用の予算は50万〜150万円程度、期間は2〜6週間程度で相談できます。
既存調査や個人情報の扱い、負荷試験を含めると、本数が少なくても費用は増えます。そのため、範囲を先に共有しておきます。
AWS・Azure・Google Cloudのどれを選べばよいですか?
既存クラウドや認証基盤、ネットワーク、監視、運用スキルを基準に選びます。たとえば、AWS中心ならAmazon API Gatewayが候補になります。
Microsoft Entra IDやAzureとの親和性を重視するなら、Azure API Managementが候補に入ります。Google Cloudや分析基盤との連携も、判断材料の一つです。
高度なAPI管理が必要なら、Google Cloud API GatewayやApigeeも候補になります。また、混在環境では、接続、セルフホスト、ログ、SLA、移行性を比べます。
認証を付ければAPIのセキュリティは十分ですか?
安全性を判断するには、利用者の確認だけでなく、権限やデータ保護の要件も確かめます。
- 認証と認可:認証は利用者を確かめ、認可は注文や項目を操作できるかを判断する
- 認可の実装:ゲートウェイとバックエンドの両方で設計する
- 受入条件:TLS、入力検証、過剰な返却防止、レート制限、API一覧、ログ監視、脆弱性診断、外部APIの安全な利用を含める
- 個人データ:自社の安全管理措置と委託先の管理も確認する
準委任と請負はどちらがAPIゲートウェイに向いていますか?
作業内容や成果物がどこまで決まっているかに応じて、準委任と請負を使い分けます。
- 準委任に向く作業:要件調査、PoC、既存環境調査、運用改善
- 請負に向く作業:成果物と検収条件を固定できる本番構築や特定APIの実装
- 段階的な発注:要件整理は準委任で行い、構成と成果物が固まった部分から請負へ切り替える方法もあります
- 責任分界:仕様変更、障害対応、追加API、クラウド料金、運用移管の担当を分けて明記
まとめ
発注前には、API化する業務と利用者、データを洗い出します。そのうえで、認証・認可、ピーク負荷、可用性を確かめます。ログ、既存システム、運用体制も確かめます。
発注時は、発注形態を選んだうえで、製品契約と導入・開発・保守の費用を分けて見積もります。
予算の出発点は、PoCの50万〜150万円、小規模の150万〜500万円、中規模の500万〜1,500万円です。
大規模・ハイブリッドは1,500万〜3,000万円以上ですが、確定額ではありません。
RFPには、対象API、性能、セキュリティを書き込みます。さらに、成果物、検収条件、追加費用、運用移管も記載します。同じ前提で、複数社を比べます。
認証に加えて、業務認可やAPI台帳、ログ監視、契約終了後の移行まで含めて委託先を選ぶことが、長く使える基盤につながります。
▼全体ガイドの記事
・APIゲートウェイ開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。