
APIゲートウェイは、入口の統一、認証・流量制御、利用状況の監視を組み合わせ、安全なAPI公開と変更管理に役立つ仕組みです。
役割と種類、開発の進め方、費用の目安、セキュリティと運用を順に見ていきます。各テーマの詳細は、関連記事もご覧ください。
▼関連記事一覧
・APIゲートウェイ開発の進め方/やり方/流れや方法/手法/工程/手順
・APIゲートウェイ開発でおすすめの開発会社/ベンダー6選と選び方
・APIゲートウェイ開発の見積相場や費用/コスト/値段について
・APIゲートウェイ開発の発注/外注/依頼/委託方法について
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
APIゲートウェイの役割
APIゲートウェイは、クライアントとバックエンドの間に置く受付・中継レイヤーです。クライアントは在庫、会員、注文、決済などのサービスへ直接つながらず、共通の入口で通信ルールをまとめて適用する仕組みです。加えて、APIゲートウェイは、安全なAPI公開と利用状況の把握を担う統制点として設計します。
複数のAPIを一つの入口で整理する役割
APIゲートウェイは、リクエストの内容に応じて、適切なバックエンドへ通信を振り分けます。振り分けの材料には、URLやHTTPメソッド、ヘッダーなどがあります。
たとえば、注文情報の取得は注文サービスへ、画像の登録はファイルサービスへつなぎます。サービスが増えても、クライアントが接続先ごとの知識を個別に持つ必要がなく、変更に強い構成を作れます。
認証・制御・監視を横断的に適用する機能
認証・認可には、APIキーやOAuth 2.0、JWTなどを使います。OpenID ConnectやmTLSも、認証・認可の方式として用いられます。さらに、レート制限や契約ごとのクォータで呼び出しを制御できます。
通信の保護には、TLS終端、IP制限、WAF連携があります。また、リクエストとレスポンスの変換やキャッシュも備えます。障害への備えとして、タイムアウト、リトライ、サーキットブレーカーも用意します。
ログやメトリクス、分散トレースにアラートを加えて集めると、遅延やエラーの発生箇所を追いやすくなります。
ロードバランサーやWAF、API管理との違い
ロードバランサーは主にサーバー間で負荷を分け、WAFはWeb攻撃の検知と遮断を担います。一方、APIゲートウェイは、API固有の認証、ポリシーの適用、変換を中心に担い、利用状況の把握も受け持ちます。
実際の構成では、APIゲートウェイをロードバランサーやWAFと併用します。APIマネジメントは上位概念で、設計や公開から、利用申請、開発者ポータル、契約・クォータ、分析、バージョン廃止までを含みます。
単一サービスの入口が必要なのか、社内外のAPIを商品として管理したいのかを分けて考えると、必要以上に大がかりな製品を選ばずに済みます。
APIゲートウェイの種類と選び方
種類は、運用をどこまで任せるか、APIをどの程度製品として管理するかで決まります。既存ネットワークにどう合わせるかも、判断の材料になります。
小規模なAPI公開では、マネージド型が始めやすい選択肢です。複数クラウドや厳格な統制が必要な場合は、API管理製品やセルフホスト型が候補になります。自社開発は自由度が高い一方で、共通機能の保守責任も自社が引き受けます。
マネージド型は短期間のスモールスタート向き
マネージド型は、クラウド事業者のAPIゲートウェイを設定して使う方式です。サーバーの調達やパッチ適用を自社で担わずに済み、呼び出し数や転送量に応じた従量課金で始められるサービスもあります。
新規事業の検証、アプリと既存業務システムの接続、少数APIの外部公開などでは、初期投資を抑えながら本番へ進めやすい方式です。
API管理製品による社内外の利用統制
API管理製品は、実行機能に加えて、APIカタログや開発者ポータルを備えます。さらに、利用申請や契約、プラン別クォータ、利用分析、ライフサイクル管理までを扱います。
取引先へAPIを公開して利用者ごとに契約や上限を変える場合や、複数チームのAPIを標準化する場合に向いています。選ぶ前には、必要な機能が契約やポータルまで及ぶかを確かめ、プラン変更時に設定やログを移行できるかも見ておきます。
環境をまたぐ案件に向くOSS・セルフホスト型
OSSや商用ソフトウェアを、仮想マシン、コンテナ、オンプレミス環境に配置する方式です。複数クラウドや社内ネットワークをまたいで使いやすく、細かなプラグインやポリシーも組み込めます。
セルフホスト型では、冗長化、バージョンアップ、脆弱性対応を自社または委託先が担います。ログ基盤や証明書更新、障害時の切り分けも、自社か委託先が受け持ちます。
方式を選ぶときは、利用環境と運用体制を照らし合わせます。
- マネージド型:単一クラウドで少数APIを扱う場合
- API管理製品:社内外へAPIを継続公開する場合
- セルフホスト型:オンプレミスや複数クラウドを含む場合
Kubernetesなどのコンテナ運用に慣れていない組織は、製品機能だけでなく運用体制も含めて選ぶ必要があります。
最終判断の前には、API本数とピーク時のリクエスト数、データの機微性を決めておきます。接続先や運用時間、将来の移行可能性も、あわせて整理しておくと比較の軸がそろいます。
APIゲートウェイ開発の進め方
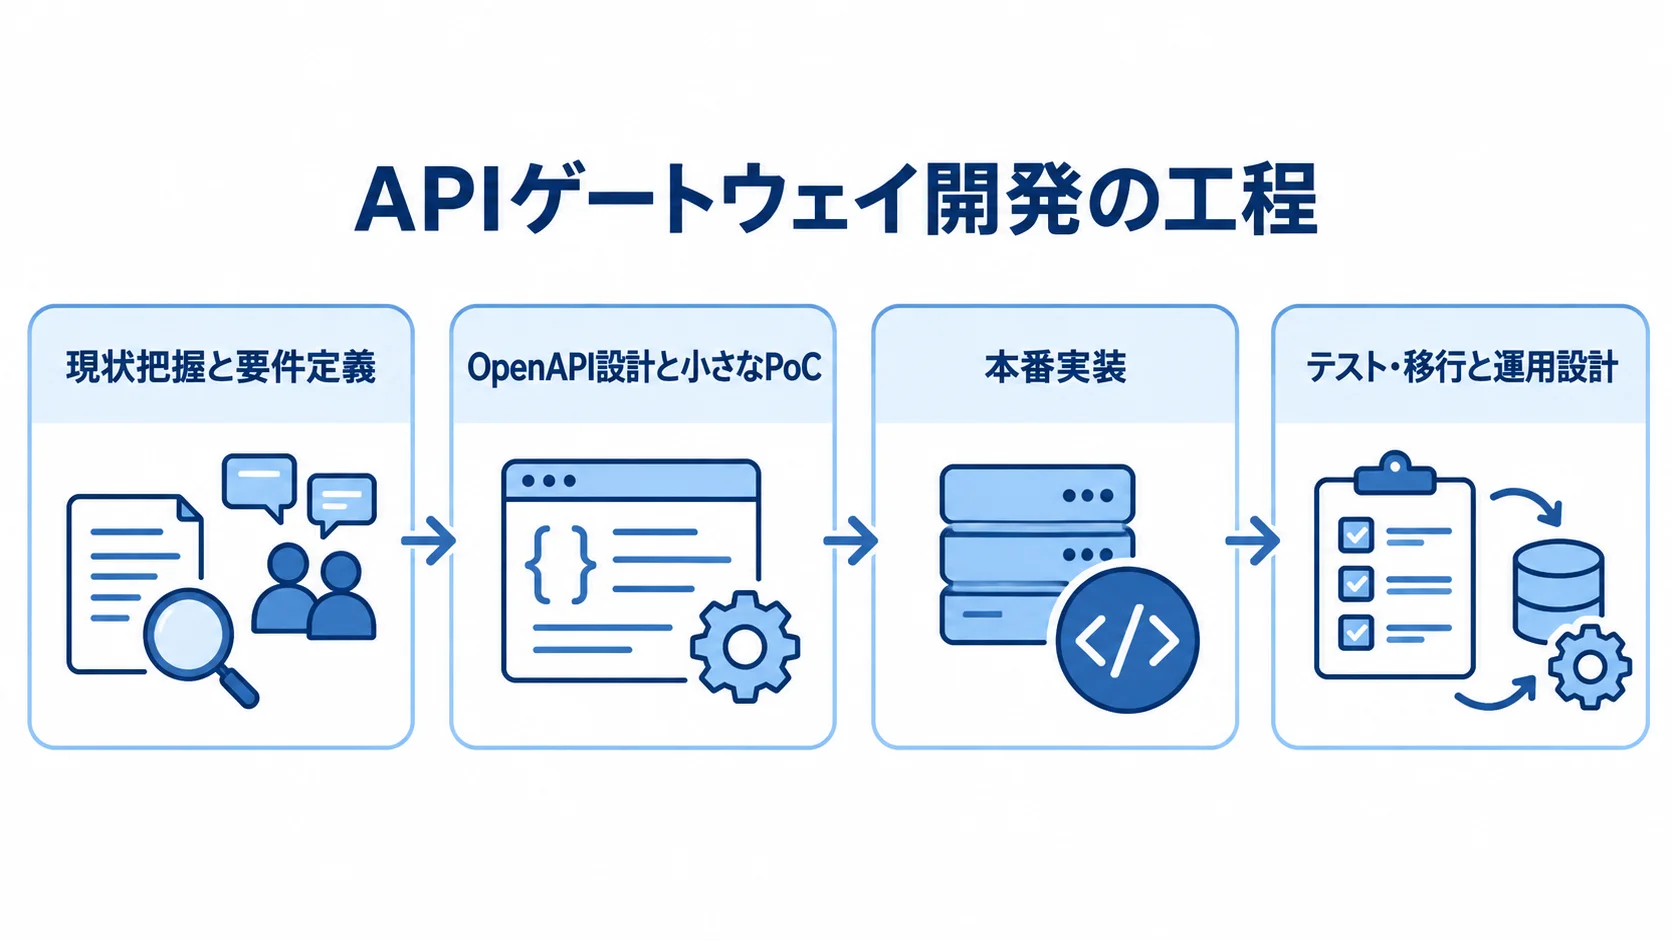
開発では、まず公開する業務と利用者、障害時に業務を続けるための方針を決めます。バックエンドの仕様と運用ルールも整えておきます。そのうえで、現状把握、API設計、PoCの順に確かめ、本番実装、テスト・移行、運用設計へ進みます。
▶ 詳細はこちら:APIゲートウェイ開発の進め方/やり方/流れや方法/手法/工程/手順
現状把握と要件定義による公開範囲の決定
まず、API化する業務と利用者、データの分類を一覧にします。既存認証や接続先も確かめておきます。さらに、ピーク負荷、目標応答時間、可用性、障害時の業務影響を洗い出します。
API五本の公開と、レガシー基幹や複数SaaSとの接続では、必要な種類や工数が変わります。特に、個人情報や決済情報を扱う場合は、返却項目と保存場所を決めます。あわせて、ログに残せる情報と、権限の責任分界も決めておきます。
OpenAPI設計と小さなPoCによるリスクの確認
OpenAPIでは、エンドポイントとHTTPメソッド、入出力スキーマを定義します。あわせて、ステータスコードやエラー形式、ページング、バージョン方針も決めます。
代表APIを一〜三本選び、PoCで本番の品質条件を満たせるかを確かめます。認証・認可やレート制限、タイムアウトに加えて、ログやバックエンド停止時の挙動、負荷も対象です。
PoCの目的は、画面を完成させることではなく、本番の品質条件を短期間で満たせるかを判断することです。
本番実装における環境分離と段階移行
開発、検証、本番の環境を分け、設定をコードで管理します。そのうえで、承認済みの変更だけをデプロイする流れを作り、外部用と内部用の入口も分けます。
守りの面では、WAFやDDoS対策、秘密情報の管理、マルチAZまたは同等の冗長化を設計します。運用の面では、監視、アラート、ロールバックも設計します。
旧APIは一定期間並行して運用し、利用状況を見ながら新APIへ段階的に移すと、利用者への影響を抑えられます。
導入モデルケース:会員・注文APIの段階的な公開
このケースは、既存業務システムを外部アプリへ接続する場合の例で、特定企業の紹介ではありません。会員情報と注文状況の参照APIを、段階的に公開します。
- 最初の二週間は、参照APIの棚卸しと、返却項目・権限・エラー形式のOpenAPIによる定義
- 次の二週間は、認証、レート制限、監視、ログのマスキングの実装と、検証環境での代表的な利用パターンの確認
- 三週目以降は、負荷試験と権限越境試験を行い、問題がなければ限定利用者への段階公開
受け入れ条件は、ピーク時の同時実行数、目標応答時間、エラー率を基準に設定します。障害時の復旧時間も、受け入れ条件に含めます。
この規模は小規模導入の費用帯を起点にできます。ただし、更新系API、個人データ、24時間運用を加える場合は、別途工数と運用費を積み上げる必要があります。
性能・障害・運用テストによるリリース条件の確定
リリース条件を固めるために、正常系と例外時の動作、本番後の運用に必要な情報を確かめます。
- 障害系:認証失敗、権限不足、過剰な要求、サイズ超過、バックエンド遅延、ネットワーク断、重複送信、期限切れトークン
- 負荷:ピーク時の要求数と同時接続数を再現し、応答時間、エラー率、スロットリング、復旧時間を測定
- 台帳:利用者、担当部署、所有者、バージョン、廃止予定日、依存先、連絡先を記録
運用チームが障害を再現し、切り分けられるように、手順書も残しておきます。
APIゲートウェイの費用相場と内訳
費用は、ゲートウェイ料金、APIを使える状態にするための開発費、稼働後の運用費に分けて考えます。認証基盤や既存システムの改修を加えると、総額は変わります。監視、性能試験、診断、24時間対応も、総額を左右する項目です。
ここに示すのは、2026年時点の予算目安です。API本数や要件を固定した正式な見積もりではありません。
▶ 詳細はこちら:APIゲートウェイ開発の見積相場や費用/コスト/値段について
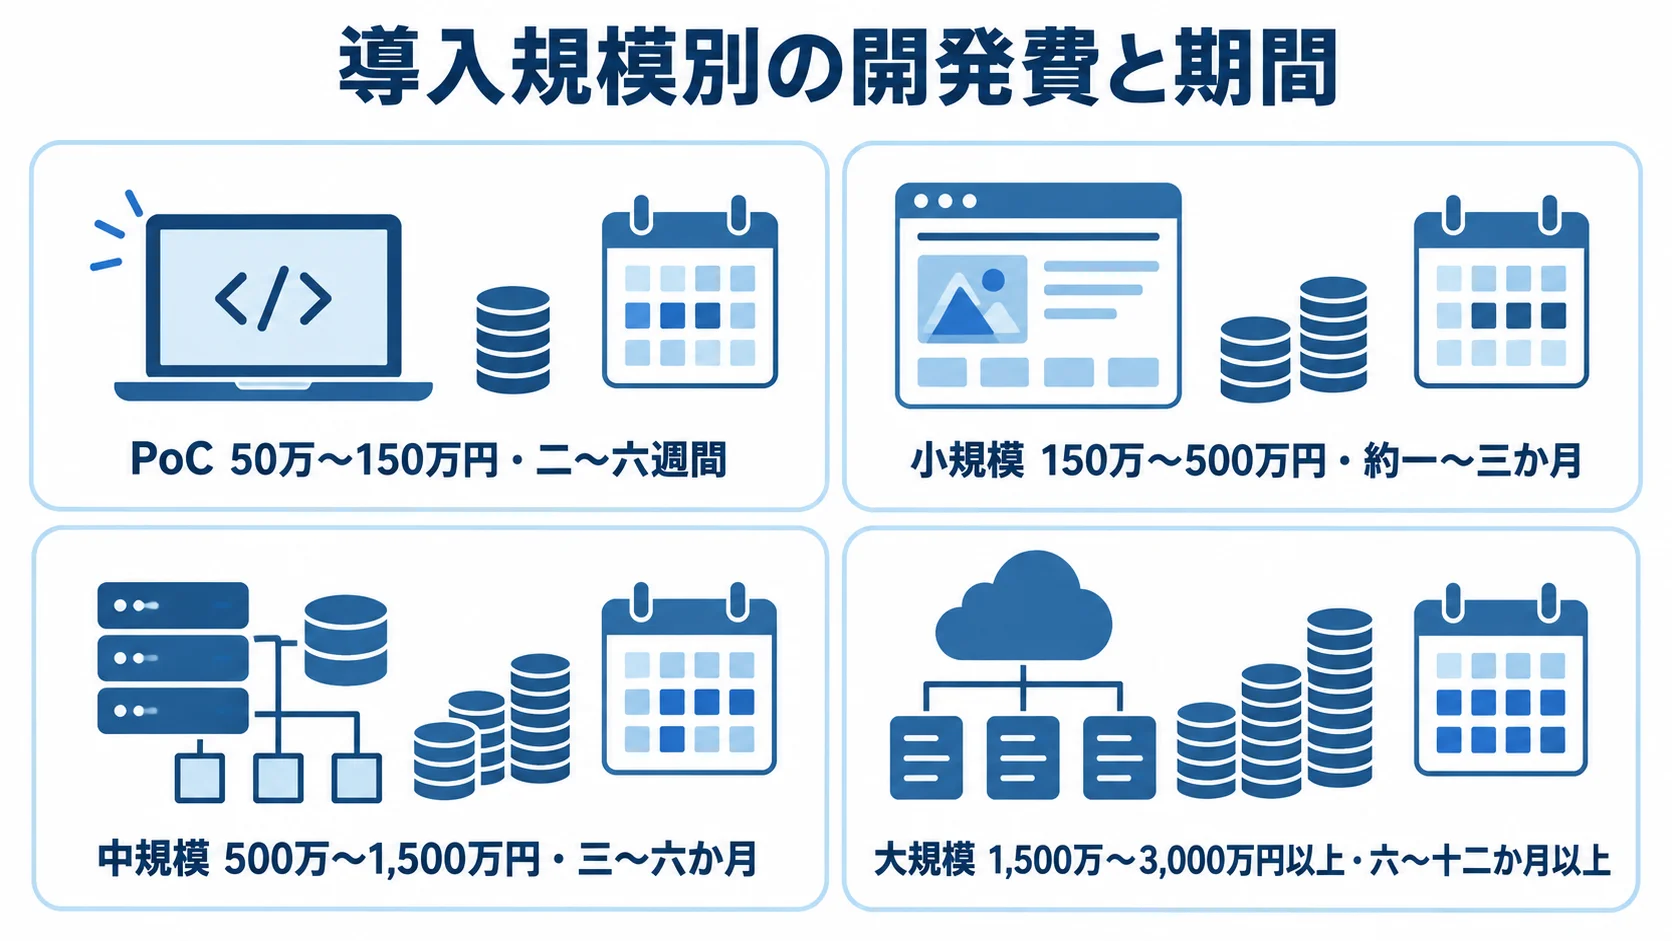
導入規模別の開発費と期間の目安
API本数や必要な環境・機能が増えるほど、費用も期間も変わります。
- PoC:API一〜三本、基本認証、クラウド設定、簡単な負荷確認。50万〜150万円、二〜六週間
- 小規模:API五〜二十本、OAuthやJWT、制限・ログ・CI/CD、二環境。150万〜500万円、約一〜三か月
- 中規模:API二十〜百本、複数接続先、標準化、監視、移行、各種試験。500万〜1,500万円、三〜六か月
- 大規模:オンプレミス、複数クラウド、複数リージョン、ポータル、監査、24時間運用。1,500万〜3,000万円以上、六〜十二か月以上
これらは、エンジニア月額80万〜120万円を前提に、要件定義から連携、テストまでの工数を積み上げた試算です(出典:本リサーチノートを補助材料にした2026年8月時点の試算)。
期間は、製品の設定だけでなく、バックエンド改修や関係部署のレビュー、移行計画によっても決まります。
クラウド利用料と周辺サービス費
クラウド利用料は、従量課金の仕組みと周辺費用を分けて見ると、見積もりを比べやすくなります。
- 課金条件:呼び出し数、転送量、接続時間、キャッシュ、ログ、データ処理量
- 無料枠:対象API、適用期間、対象アカウント、超過単価の確認
- 周辺費用:基盤ごとの費用の区分と、見積もりへの計上
- 運用保守:規模別の月額目安と保守範囲の照合
公式料金ページの例では、月100万回のREST APIとHTTP APIの呼び出し枠が、新規利用者向けの無料枠に含まれます(出典:クラウドAPIゲートウェイ公式料金ページ、2026年8月確認)。ただし、無料枠には適用期間や対象アカウントの条件があります。
発注側は、超過後の単価やリージョンを確かめ、転送やログ保管の扱いも見ておきます。
見積書では、ゲートウェイ、ロードバランサー、WAF、監視を別項目にします。さらに、ログ保管、秘密情報管理、認証基盤、ネットワーク接続、バックエンド実行環境も、一つにまとめず分けて書きます。
たとえば、月間500万回の呼び出しでも、応答データが大きければ転送費が増えます。ログを長期保存すれば、ログ費用も増えます。
月額の運用・保守は、小規模で5万〜30万円、中規模で30万〜100万円、大規模で100万円以上が目安です。脆弱性対応と証明書更新が含まれるかを確かめ、監視や問い合わせ、夜間対応も、この金額に含まれるかを見ておきます。
段階導入と責任分界による費用の抑制
全APIを一度に移行せず、価値が高く影響を検証しやすい一〜三本をPoCの対象にします。そのうえで、応答時間やエラー率、認証成功率、復旧時間などで、成功条件を数字で決めておきます。
成果を確かめてから、APIを増やします。また、バックエンド改修、API仕様書の更新、障害の一次対応を誰が担うかを契約前に分けておくと、追加費用につながる責任の曖昧さを減らせます。
APIゲートウェイのセキュリティと運用
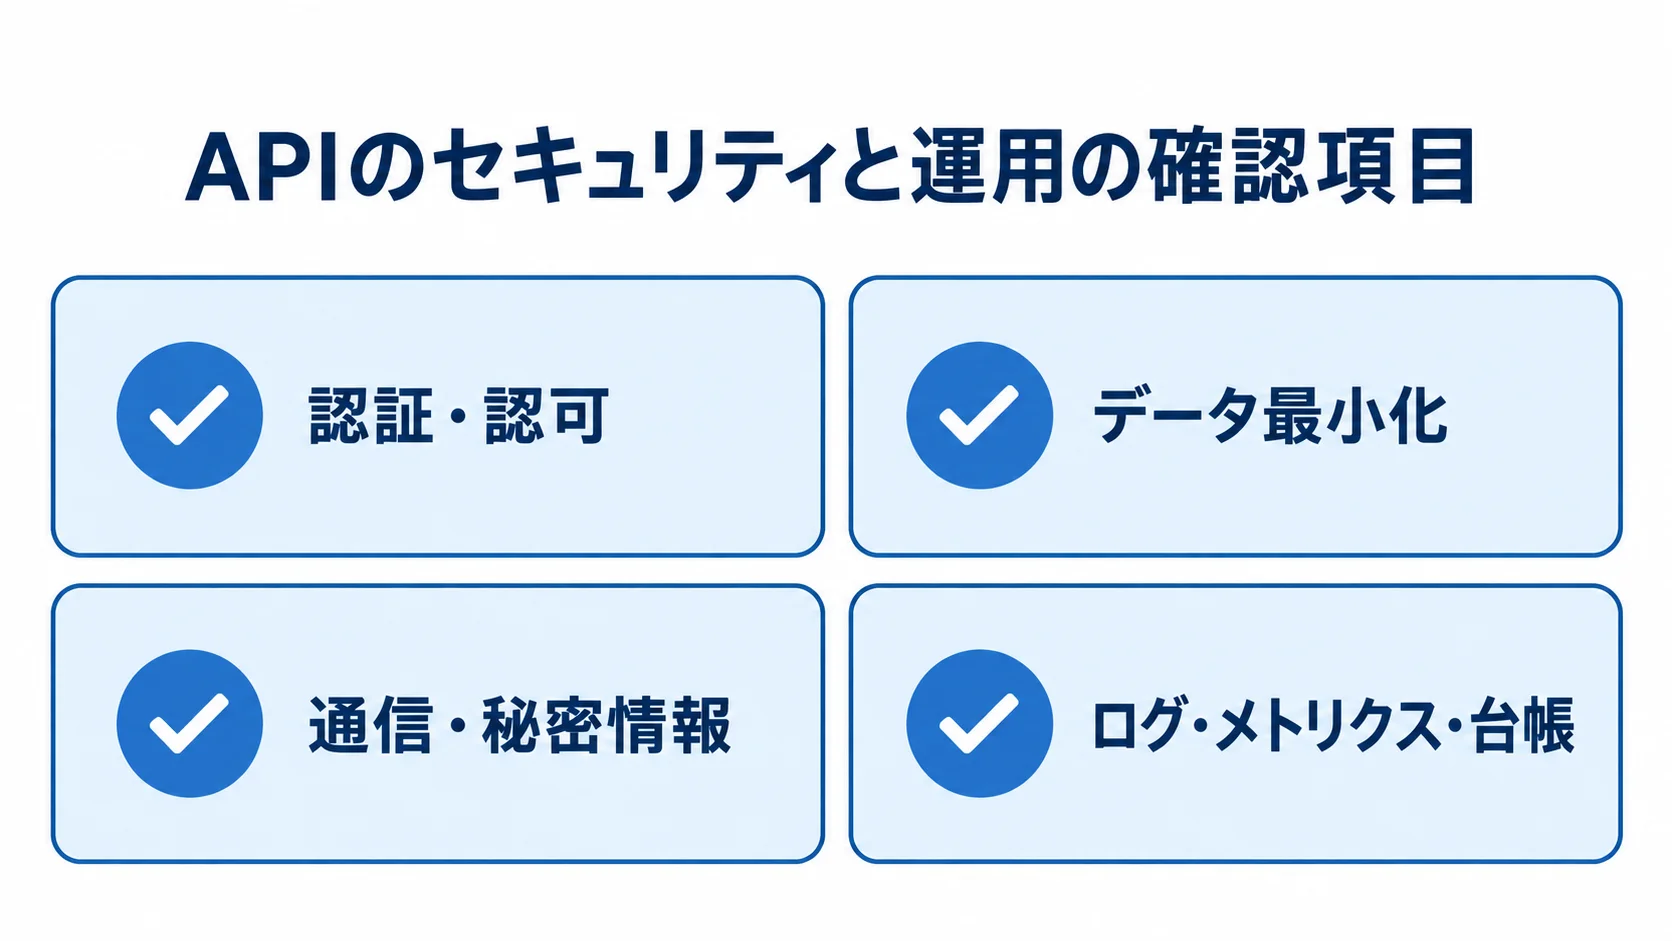
APIゲートウェイは、セキュリティ対策の要となる場所です。ただし、設置しただけで安全になるわけではありません。本人確認に加えて、バックエンドでも、顧客情報や注文情報を操作する権限を確認する必要があります。
認証、認可、データ最小化を一つの運用として設計します。レート制限、ログ監視、API台帳も、同じ運用の中で扱います。
認証に加えた認可とデータ最小化の確認
APIの安全性は、トークン検証と権限設定を組み合わせて確かめます。さらに、データ最小化や、通信・秘密情報の管理も見ておきます。
- 認可:署名・発行者・対象者・有効期限・スコープの検証と、APIごとの最小権限の付与
- データ最小化:顧客ID・注文IDの書換えによる他者データ取得の防止と、返却項目の必要最小限への絞り込み
- エラー・通信:エラーからの内部構成や機密情報の隠蔽と、TLSによる通信の暗号化
- 秘密情報:秘密鍵やクライアントシークレットを、ソースコードやログに残さないこと
OWASP API Security Top 10 2023は、10種類のリスクを整理しています(出典:OWASP API Security Top 10 2023)。その対象には、オブジェクト単位の認可不備や認証不備があります。ほかにも、リソース消費の制限不足、設定不備、APIインベントリ不備などが含まれます。
試験では、ログインの確認に加えて、権限の境界を確かめます。リクエストサイズや呼び出し回数、未使用API、旧バージョン、外部API連携も対象にします。
個人データを扱う場合の技術的安全管理措置との連携
個人データをAPIで送受信する場合も、ゲートウェイだけで法令対応は完結しません。参照するのは、個人情報保護委員会の「個人情報の保護に関する法律についてのガイドライン(通則編)」です。
同ガイドラインは、技術的安全管理措置として、アクセス制御と識別・認証を示しています(出典:同ガイドライン、2026年8月確認)。さらに、不正アクセスや、情報システムの利用に伴う漏えいの防止も挙げています。
APIでは、これらを権限設計やトークン検証、ファイアウォールやWAFなどの防御、暗号化に落とし込みます。ログ分析や脆弱性管理も、対策の一部として扱います。
ログ・メトリクス・台帳を中心にした運用
ログや台帳を使った監視と運用では、測定する対象と対応手順を、あらかじめ決めておきます。
- 監視:要求数、成功率、四百番台・五百番台エラー、応答時間、接続先別遅延、制限発動、認証失敗、期限切れ
- ログ管理:個人データやトークンのマスキングと、保存期間の設定
- 障害対応:連絡先、遮断・緩和・復旧、利用者通知の決定と、月次または四半期の権限確認
- API台帳:所有者、利用者、認証、公開範囲、分類、依存先、版、SLA、廃止予定日を記録
2026年時点で選定の論点になるのは、ハイブリッド運用と、Kubernetesを含むクラウドネイティブ運用です。加えて、APIガバナンスやAIサービス向けの機能も挙がります。
AI向けAPIでは、既存APIと同じ台帳で管理します。対象は、モデル別の利用量やコスト、機密情報、レート制限、監査ログです。
APIゲートウェイ開発会社・ベンダー・サービスの選び方
製品の機能に加えて、要件定義や既存連携まで任せられるかを確かめます。テストや移行、運用も含めて見ておきます。製品の提供者と、APIの設計・開発・保守を担う主体は、別の場合もあります。
自社に足りない役割を明確にしたうえで、提案書と見積書の責任分界を比べると、導入後の行き違いを減らせます。
実績におけるAPI本数と環境の近さの確認
「API案件の実績がある」という答えだけで判断せず、具体的な対応経験を質問します。確認するのは、API本数、ピーク時のリクエスト数、接続先、認証方式です。オンプレミスや複数クラウドの有無、運用時間、障害対応体制も聞きます。
自社に近い業務データや規制の経験も確かめます。新規開発に加えて、既存APIの棚卸しや移行、廃止に対応した経験があるかを聞きます。可能であれば、匿名化した設計書やテスト計画書のサンプルも見せてもらいます。
技術提案における認証・性能・移行の具体性
認証・認可と秘密情報の保管、レート制限の単位を確かめます。スキーマ検証やエラー設計、ログのマスキング、監視項目、障害時のリトライ方針も見ておきます。
性能面では、平均値だけでなく、ピーク同時実行数や目標応答時間を見ます。バックエンド遅延時の挙動や、負荷試験の方法も確かめます。
移行の提案では、互換性やバージョン管理、段階的な切り替えが含まれるかを見ます。ロールバックや利用者への告知、廃止期限も、同じ提案に入っているかを確かめます。
同じ条件による見積・契約・保守範囲の比較
同じ前提を各候補に示し、見積・契約・納品内容を比べます。
- RFP条件:API本数、認証、環境数、ピークRPS、転送量、接続先、SLA
- 試験・運用条件:試験範囲、納品物、運用時間の共通化
- 費用内訳:設計・設定・開発、ライセンス・利用料、周辺費、移行、教育、月次保守、緊急対応
- 保守範囲:障害受付時間、一次切り分け、復旧目標、脆弱性情報の通知、証明書更新、版の更新
- 運用・納品物:API台帳の更新、権限レビュー、月次報告の有無、コード化設定、手順書、構成図、試験結果、連絡網
監視や脆弱性対応が別料金であれば、安く見える提案でも、比較の結果は変わります。納品物を揃えておくと、担当者が替わっても運用を続けやすくなります。
▶ 詳細はこちら:APIゲートウェイ開発でおすすめの開発会社/ベンダー6選と選び方
▶ 詳細はこちら:APIゲートウェイ開発の発注/外注/依頼/委託方法について
よくある質問(FAQ)
APIゲートウェイは、用語や費用の見え方が分かりにくい領域です。そこで、導入前によく寄せられる質問を、判断に使える形で答えます。
APIゲートウェイは小規模なシステムにも必要ですか?
APIが一つで社内利用に限られ、認証や流量制御を別の仕組みで十分に実現できるのであれば、専用のゲートウェイは必須ではありません。
外部公開や複数クライアント、API増加が必要なら、少数APIからマネージド型で導入する価値があります。レート制限や監視、バージョン管理も必要な場合は、その価値がさらに高まります。
導入の目的は、「製品を置くこと」ではなく、「安全な公開と変更管理」と捉えて判断します。
APIゲートウェイとAPI管理はどちらを選べばよいですか?
認証やルーティング、レート制限、監視を共通化したいなら、APIゲートウェイが候補です。利用申請や開発者ポータル、契約別の上限、利用分析、APIの公開から廃止までを扱うなら、API管理機能が必要です。
公開範囲が分からない場合は、最小構成で始めながら、ポータルや分析を後から追加できる拡張性と、設定の移しやすさを確かめます。
APIゲートウェイの開発費はどのくらいかかりますか?
PoCは50万〜150万円、小規模導入は150万〜500万円、中規模導入は500万〜1,500万円が目安です。大規模・ハイブリッド導入は1,500万〜3,000万円以上です。
これは、ゲートウェイの設定に加えて、認証やバックエンド改修、テスト、監視、移行を含む場合の概算です。クラウド利用料は別に、呼び出し数や転送量、ログ、ネットワーク、監視の条件から月額を試算します。
APIゲートウェイを導入すればセキュリティ対策は十分ですか?
十分ではありません。認証やレート制限を行っても、バックエンドのオブジェクト単位の認可やデータ最小化が不十分なら、リスクは残ります。秘密情報の管理や脆弱性対応、API台帳、ログ監視に抜けがあっても、リスクは残ります。
外部公開の前には、認証失敗や権限越境、過剰な呼び出しを試験します。入力値やエラーメッセージ、機密情報を含むログ、障害時の挙動も確かめます。
既存のレガシーシステムをAPIゲートウェイにつなげられますか?
接続はできますが、通信方式や認証、データ形式、処理時間、同時実行の限界を確認する必要があります。JSONとXMLを変換できても、業務ルールやデータの整合性まで自動で解決するわけではありません。
読み取りAPIから、段階的に始めます。更新APIでは、冪等性やトランザクション、タイムアウト、再送時の重複処理を設計してから公開します。
まとめ
APIゲートウェイは、複数のバックエンドAPIへの入口を一つにまとめます。そのうえで、ルーティングや認証・認可、レート制限、変換、監視を適用します。
マネージド型、API管理製品、OSS・セルフホスト型の三つは、API本数や公開範囲から選びます。ネットワークや運用体制、移行性も、判断の材料になります。
導入判断で押さえる三つの要点
APIゲートウェイの導入計画は、初期構築から安全な運用、本番展開までを見通して判断します。
- 費用の範囲:設計、認証、改修、試験、監視、保守を含めた見積もり
- 安全性:業務データの認可、データ最小化、台帳、ログ監視の確認
- 導入手順:全社展開を急がず、一〜三本のPoCで成功条件を測ったうえでの段階的な本番展開
次に作るべきRFPの項目
相談や見積もりの前に、対象APIの本数と一覧、利用者、データ分類、認証方式を整理しておきます。
加えて、ピーク時のリクエスト数や目標応答時間、接続先、環境数、必要なSLAを書き出します。移行対象や試験範囲、運用時間もまとめます。
同じ条件を開発会社やサービス提供者へ伝えると、製品の比較に加えて、設計・開発・運用を含む提案を受けやすくなります。
▼関連記事一覧
・APIゲートウェイ開発の進め方/やり方/流れや方法/手法/工程/手順
・APIゲートウェイ開発でおすすめの開発会社/ベンダー6選と選び方
・APIゲートウェイ開発の見積相場や費用/コスト/値段について
・APIゲートウェイ開発の発注/外注/依頼/委託方法について
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。