
APIゲートウェイ開発は、要件整理から始めて、製品選定、設計・開発、テスト、段階稼働、運用へと順に進めます。
要件から運用までの各段階で認証や監視を押さえると、抜け漏れを抑えられます。全体像は、APIゲートウェイ開発の完全ガイドでも確認できます。
▼全体ガイドの記事
・APIゲートウェイ開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
APIゲートウェイの概要と全体像
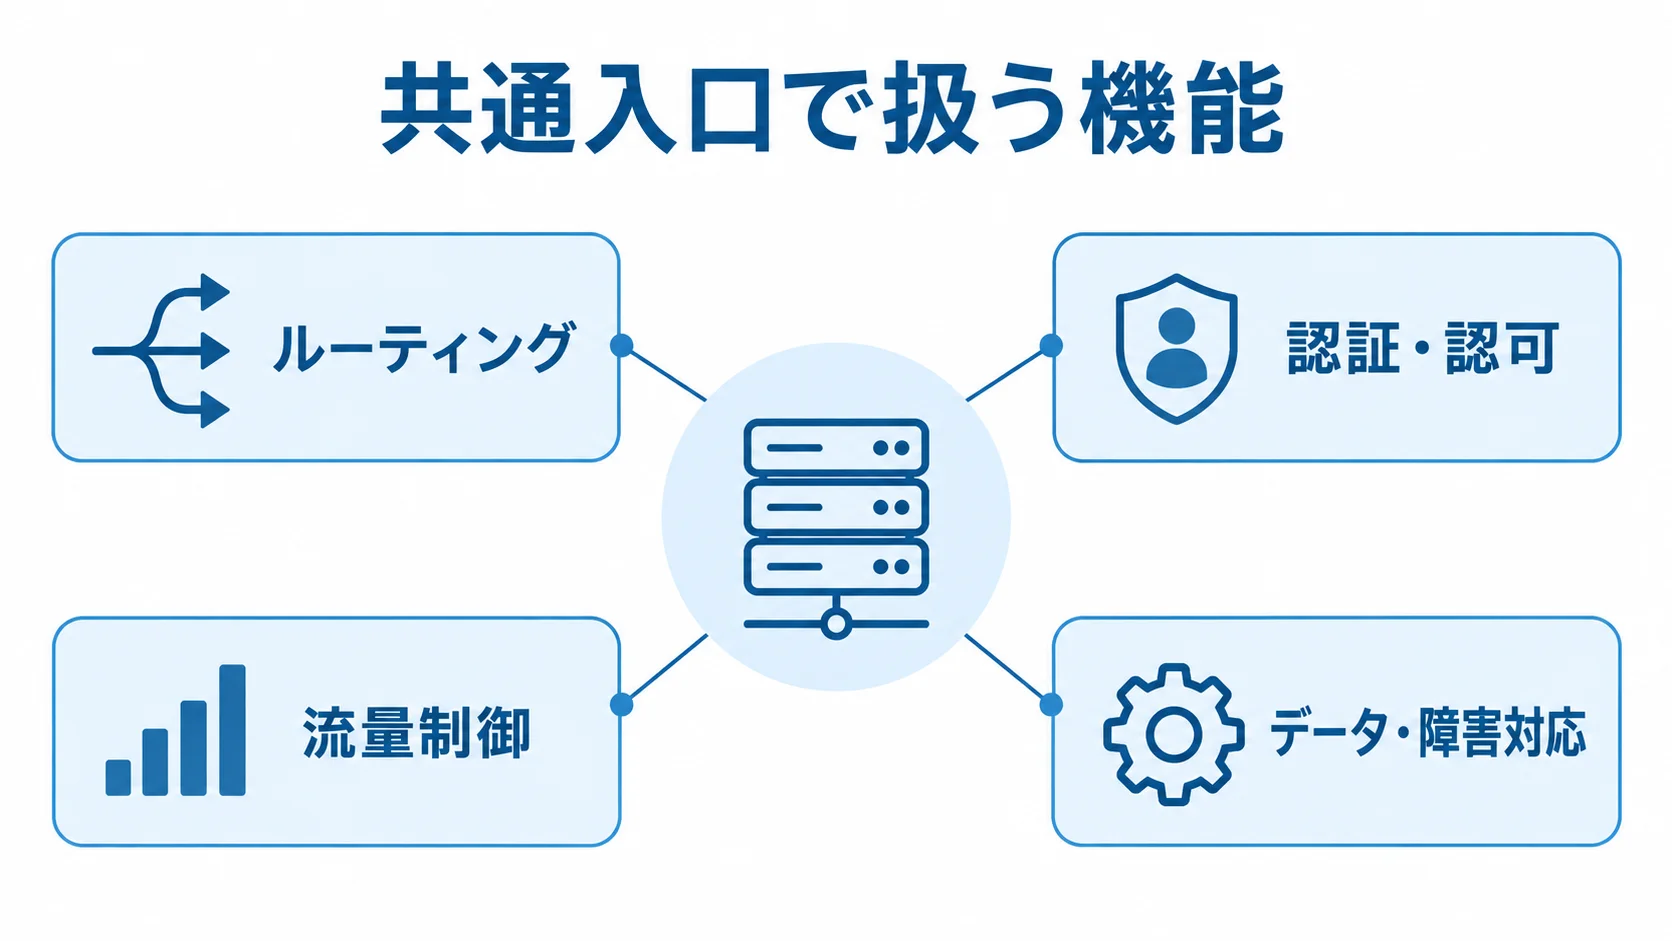
APIゲートウェイは、クライアントと複数のバックエンドAPIの間に置く受付・中継レイヤーです。Webフロントやスマートフォンアプリなどがこのとおりであるように、共通の入口を使います。取引先や社内システムも、同じ入口を通ります。
個々のサービスへ直接接続する代わりに、横断的なルールをまとめて管理できます。導入の範囲は、単一サービスの中継で足りるか、ポータル・契約・利用分析まで含めた管理が必要かで分けて考えます。
APIゲートウェイが担う役割
共通入口に機能を集めるほど、どこまでを入口で受け持ち、どこからをバックエンドが担うかが曖昧になりがちです。そのため、構成を決める際は、必要な機能と責任範囲を合わせて決めます。
- ルーティング:URL、HTTPメソッド、ヘッダーに応じた接続先の選択
- 認証・認可:APIキー、OAuth 2.0、OpenID Connect、JWT、mTLS
- 流量制御:レート制限、クォータ、同時接続数
- 通信・セキュリティ:TLS終端、IP制限、WAFとの連携
- データ・障害対応:JSONとXMLの変換、要求・応答の加工、キャッシュ、タイムアウト、リトライ、サーキットブレーカー
設計では、利用者と接続先、返却データを先に決めます。加えて、1秒あたりのピーク要求数、障害時の切替時間、ログの保管期間も決めます。これらが構成と運用条件を左右します。
トークンの検証を通っても、顧客情報や注文情報を操作する業務上の権限は、自動では決まりません。そのため、ゲートウェイとバックエンドのどちらが何を受け持つかを、先に線引きしておきます。
APIマネジメント・WAF・ロードバランサーとの違い
入口に置く製品は、それぞれ役割が異なります。そのため、APIの中継だけで足りるのか、負荷分散や攻撃対策まで必要なのかを切り分けます。
- APIゲートウェイ:認証、ポリシー適用、変換、監視を担う
- APIマネジメント:設計・公開、利用申請、開発者ポータル、契約・クォータ、分析、バージョン廃止までを管理
- ロードバランサー・WAF:ロードバランサーは負荷分散、WAFはWeb攻撃の検知・遮断が中心
本番構成では、三者を組み合わせることもあります。社内向けに数本のAPIを中継するだけなら、マネージド型で足りる場合があります。
取引先が増え、利用申請や公開文書などの運用が必要になるなら、APIマネジメント製品も比較します。比較の前に、必要な運用業務を洗い出しておきます。
APIゲートウェイ開発の進め方と6フェーズ
開発は6フェーズで順に進みます。要件整理から始め、製品・構成選定、設計・開発を経て、最後は定着・運用へ進みます。テストと稼働も、この流れの中で行われます。
PoCの段階でも、認証だけで終えず、障害時の動きや移行まで確かめます。
1. 要件整理フェーズの目的と対象範囲
要件整理では、API化する業務と利用者を一覧にします。利用者は、社内画面とスマートフォンアプリに分けます。加えて、取引先と一般公開も分けて整理します。
- APIとデータ:APIごとのデータ分類、認証方式、返却項目の記録
- 性能と可用性:許容応答時間、月間リクエスト数、ピーク時のRPS、障害時の許容時間
- 成果物:API一覧、利用者・権限マトリクス、接続先一覧、データ分類表、非機能要件、現行業務の例外一覧
確認では、誰が何をどの頻度で使い、失敗時に何をするかを見ておきます。基幹システムをそのまま外部に公開せず、返却項目は必要最小限に絞ります。過剰なデータ返却を防ぐためです。
API本数が曖昧なままだと、開発費やテスト工数が膨らみ、ログ保管量や将来の運用費にも響きます。そのため、対象範囲はこのフェーズで確定させます。
2. 製品・構成選定フェーズの運用条件の比較
候補製品は、運用担当者の人数や接続環境に合わせて比べます。マネージド型なら、AWS API GatewayやAzure API Managementが候補になります。Google Cloud API GatewayやApigeeも、候補に入ります。
- マネージド型:小・中規模で担当者を増やせない場合の候補
- エンタープライズ製品:IBM API ConnectやRed Hat 3scaleなど
- セルフホスト型:Kong Gatewayのセルフホスト・マネージド併用型などを比べる
- 独自開発:候補の一つとして比べる
オンプレミスや複数クラウドにまたがるなら、セルフホステッドゲートウェイやAPIマネジメント製品も候補に加えます。
比較表には、認証やレート制限、スキーマ検証、変換を並べます。開発者ポータルとAPI分析の有無も、表に記載します。
ログ保存先やマルチリージョン、セルフホスト可否なども比べます。加えて、SLAとサポート終了方針も確認しておきます。
たとえば、Azure API Managementは、オンプレミスや他クラウドのAPIも管理でき、セルフホステッドゲートウェイも選べます。
Developerティアは、評価・開発・テスト向けで、SLAがなく本番用途には適さないと説明されています(出典: Microsoft Azure API Management価格情報、2026年閲覧)。
3. API設計・開発フェーズの標準と責任範囲
設計では、OpenAPIを使ってAPIの仕様とエラー時の振る舞いを定義します。認証は利用者を識別する仕組みで、認可は対象データや操作の可否を決めるものです。役割が違うため、認証と認可は別々に設計します。
- API仕様:エンドポイント、HTTPメソッド、要求・応答、ステータスコード、エラー形式、ページング
- 接続条件:タイムアウトとバージョン方針
- 権限判定:ゲートウェイはトークンの真正性と有効期限を検証し、バックエンドは顧客・注文・契約単位で操作権限を判定
外部公開用と内部用の入口は分けます。そのうえで、秘密情報をソースコードに置かず、個人情報をアクセスログに過剰に残さないようにします。
リトライによる二重登録を防ぐため、冪等性を設計に組み込みます。また、API本数が少なくても、CI/CDで設定をコード管理し、開発・検証・本番の差分をレビューできる状態にしておきます。
4. テストフェーズの機能・性能・障害時の検証
テストでは、正常系に加えて認証・性能・障害時の動きを確かめます。平均値だけでなくピーク条件も測定します。
- 機能:期限切れトークン、権限のない顧客ID、想定外のHTTPメソッド、過大な要求、存在しないバージョンを使った試験
- 性能:ピークRPS、同時接続数、ペイロードサイズ、バックエンド遅延、レート制限時の応答の測定
- 障害:バックエンド停止、DNS障害、証明書切れ、認証基盤の遅延、ログ基盤の停止を想定した試験
Azureは、スループットがポリシーやペイロード、バックエンド性能などで変わるとしています。そのため、本番条件に近い負荷試験を案内しています(出典: Microsoft Azure API Management価格情報、2026年閲覧)。
リトライ回数やタイムアウト、サーキットブレーカーが機能するかを確認します。利用者へのエラー表示やアラート、ロールバックについても確かめます。結果には測定条件と合格基準を残し、未解決の制約と再試験日も記録します。
5. 稼働フェーズの段階移行と監視
本番では、社内利用や限定された取引先から移行します。全トラフィックを一度に切り替えず、旧APIは一定期間並行稼働させます。
- 切替計画:利用者別の切替日、DNS・ルーティング変更、戻し方、連絡先、判断者
- データ整合性:更新APIのリトライや再送による重複の確認、切替前後の件数と整合性の照合
- 監視:要求数、成功率、4xx・5xx、レイテンシー、接続先別の失敗、認証失敗、制限発動、証明書期限
Google Cloud API Gatewayでは、Cloud Monitoringでメトリクスを確認できます。さらに、ログやトレースも他のGoogle Cloud製品と同じ運用基盤で扱えます(出典: Google Cloud API Gateway公式ドキュメント、2026年閲覧)。
6. 定着・運用フェーズのAPI管理
稼働後はAPI台帳を更新し、所有者や利用者、データ分類などを記録します。認証、依存先、SLA、バージョン、廃止予定日も、同じ台帳で管理します。新規APIを追加する際は、申請フローも設けます。
- 追加時の確認:OpenAPIとセキュリティのレビュー、負荷・監視・利用者向け文書の確認
- 定期確認:未使用API、旧バージョン、過剰な権限、異常呼び出し、エラーの多い利用者、個人情報を含むログの点検
- 保守:証明書、秘密情報、依存ライブラリ、WAFルール、レート制限の見直し
APIマネジメント製品を導入しても、台帳が自動で正しくなるとは限りません。そのため、管理責任者を決め、利用状況を月次または四半期ごとに点検します。
運用費を抑えるには、監視対象と夜間対応の範囲を契約時に分けておきます。また、通常監視、障害対応、改善開発は別費目で管理します。
APIゲートウェイ開発の費用相場とコストの内訳
費用は、製品の利用料だけでは決まりません。要件定義やAPI設計、既存バックエンドの改修、認証連携などの作業を合算して決まります。テストや監視、移行、運用引き継ぎも含めて見ます。
日本向けの一律の相場は少ないため、ここで示すのは推定のレンジです。リサーチノートのエンジニア月額80万〜120万円と、一般的な連携工数から算出しています。公式価格ではありません。
規模別の導入費と開発期間の目安
導入費と期間は、API本数だけでなく、既存認証の複雑さやバックエンド改修の有無によっても変わります。下の目安は、案件条件から算出した推定です。
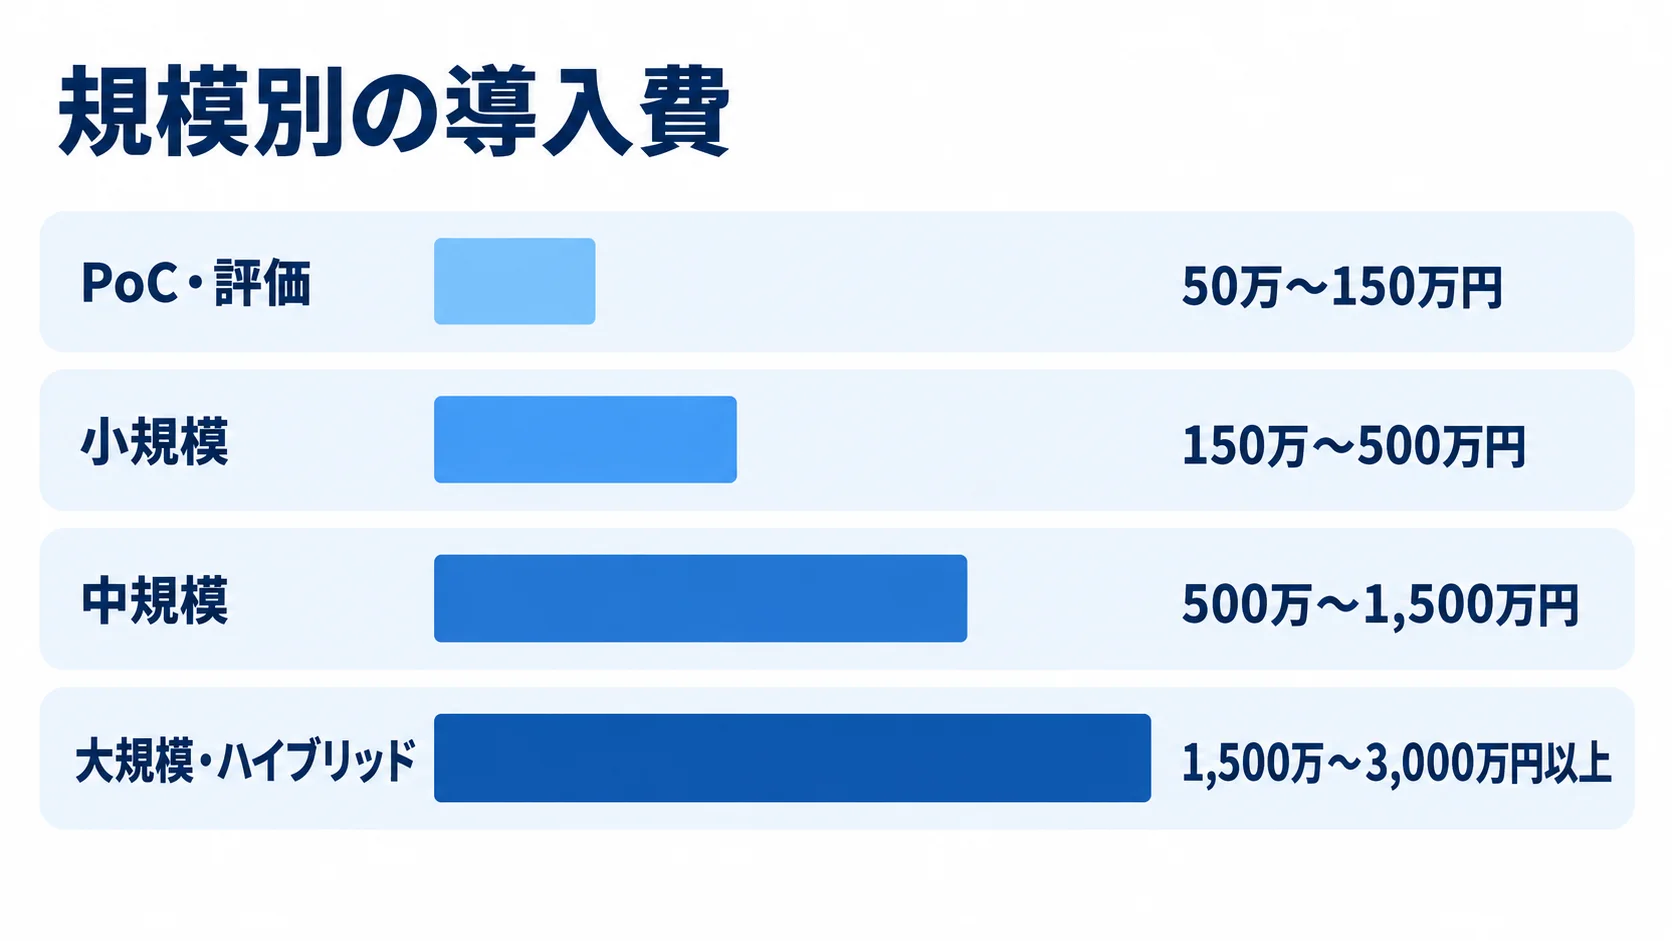
- PoC・評価:API1〜3本、クラウド設定、簡単な認証、基本負荷確認の場合で、50万〜150万円、2〜6週間程度
- 小規模:API5〜20本、OAuthやJWT、制限、ログ、CI/CD、1〜2環境の場合で、150万〜500万円、1〜3か月程度
- 中規模:API20〜100本、複数接続先、標準化、監視、移行、性能・障害試験の場合で、500万〜1,500万円、3〜6か月程度
- 大規模・ハイブリッド:1,500万〜3,000万円以上、6〜12か月以上の可能性
大規模では、オンプレミスや複数クラウド、ポータルの有無が費用や期間に響きます。マルチリージョンや監査、24時間運用も、費用と期間に影響します。
各レンジは目安で、特定の金額を保証するものではありません。見積もりの際は、規模や求める運用条件をそろえておきます。
クラウド利用料と周辺サービス費の内訳
クラウド費用は、API本体の利用料だけでなく、周辺サービスやバックエンドの利用条件でも変わります。
- 利用量:要求数やデータ転送量に応じて発生する費用
- 周辺サービス:キャッシュ、ログ、監視、秘密情報管理、WAF、DDoS対策、プライベート接続
- バックエンド:Lambdaやコンテナなど、接続先の処理費
AWSの公式料金例では、HTTP APIは最初の3億件まで100万件あたり1米ドルです(出典: Amazon API Gateway料金ページ、2026年閲覧)。一方、REST APIは最初の3億3,300万件まで100万件あたり3.50米ドルです(出典: Amazon API Gateway料金ページ、2026年閲覧)。
なお、データ転送やCloudWatchなどの周辺サービスは別料金です(出典: Amazon API Gateway料金ページ、2026年閲覧)。為替やリージョンで変わるため、単純換算だけで予算は確定しません。
月500万リクエストの場合は、ゲートウェイ料金にログ保管やWAFの費用を加えます。ネットワークやバックエンド処理費も含めて、総額を試算します。
見積書では、製品・クラウド利用料と初期構築、API連携開発を分けて書きます。テストや監視・保守、追加開発も、別の項目にします。月間要求数や平均・最大ペイロード、ログ保存期間、可用性要件も明記します。
月額の運用・保守費に含める範囲
運用・保守費は、小規模で月5万〜30万円、中規模で月30万〜100万円、大規模では月100万円以上が推定の目安です。クラウド料の有無や対応時間によって変わります。
- 監視と障害対応:監視のみか、障害の一次対応や夜間・休日のオンコールを含むか
- 定期保守:証明書更新、秘密情報のローテーション、脆弱性対応を含む範囲
- 継続作業:API廃止、月次報告、改善開発の契約範囲
費用を抑えたい場合は、代表的な1〜3本でPoCを行い、認証・性能・監視を確かめてから対象を広げます。
PoCを本番で活かすため、設定のコード管理、環境分離、ログマスキング、ロールバック手順は、初期から含めておきます。検証環境を作り直すと、開発費が二重にかかるからです。
APIゲートウェイの見積もりを取る際のポイント
製品の設定とAPI自体の設計・改修が一つの見積もりに混ざると、各社の金額を比べにくくなります。そのため、前提条件と成果物をそろえ、複数社へ同じ情報を渡します。
前提には、API本数や認証方式、接続先、データ変換を記載します。ピーク負荷や環境数、移行方式、運用時間も記載します。こうして条件をそろえると、条件の違いによる金額差を防げます。
RFPと要件資料に入れる項目
RFPには、業務範囲と非機能要件をそろえて書きます。作業範囲や成果物も、あわせて明記します。
特に、既存システムの制約と運用条件は、具体的に書いておきます。
- 業務・API:対象業務、API一覧、利用者区分、データ分類、認証・認可、外部公開範囲
- 性能・運用:現行制約、要求数、ピークRPS、目標レイテンシー、可用性、バックアップ、ログ、監査要件
- 成果物:基本設計、OpenAPI定義、構成図、セキュリティ設計、テスト計画・結果、移行・運用手順、教育資料
提案会社には、標準機能と追加開発の境界や、既存バックエンドの改修担当を回答してもらいます。
前提が変わった場合は、追加費用や変更単価、納期への影響を確認します。検収と引き継ぎの進め方も、あわせて確かめておきます。
ゲートウェイの設定だけを見積もり、既存改修やデータマッピングを別扱いにする提案には注意が必要です。比べるときは、関連作業を含めた総額で見ます。
複数社を比較するときの判断軸
総額だけでなく、同じ前提で工数や体制、実績を比べます。設計品質や運用支援も、判断材料に加えます。
自社の環境や運用スキルに合うかどうかも、判断材料になります。
- AWS・Microsoft:AWSはサーバーレスや既存基盤、Microsoft系はEntra IDやAzureとの連携が強みになる場合があります。
- Google・IBM:Google系はApigeeや分析、IBM系はハイブリッド統制が強みになることがあります。
- Kong:Kubernetesやプラグイン運用が強みになることがあります。
面談では、過去案件のAPI本数やピークRPS、認証を聞きます。障害件数や移行期間、引き継ぎ後の体制も確かめます。
製品ベンダーと導入・開発支援会社では、役割が異なります。そのため、体制図には、製品窓口や既存改修、24時間監視について、障害時にどこまでを誰が受け持つかを書き込みます。
同じ製品の実績があっても、自社と同じ規模・規制・ネットワーク条件とは限りません。
見積もり段階で確認するリスクと対策
見積もりでは、対象APIと変更条件を明確にします。後から要件が増えると、費用や納期、セキュリティにまで影響するためです。
- 要件変化:API本数の増加、バックエンド仕様の不足、認証基盤の変更、性能要件の追加への備え
- 費用と情報:従量課金の予算アラートと、個人情報ログのマスキング基準
- 継続性:製品サポート期限と、代替製品への移行可能性
対象APIは優先度別に分け、契約前に変更管理の手順と月間利用料の予算アラートを決めます。
OWASP API Security Top 10 2023のリスクを、受入条件に反映します。
対象になるのは、オブジェクト単位の認可不備や認証不備です。加えて、リソース消費制限の不足、機微な業務フローへの無制限アクセス、APIインベントリの不備も含みます。
OWASPの2023年版では、上位リスクのうち三つが認可に関係します。そのため、認証の成功だけで安全とは判断しません(出典: OWASP API Security Top 10 2023、2023年)。
APIゲートウェイ開発で失敗しないセキュリティと運用設計
認可不備や過剰なデータ返却を防ぐには、ゲートウェイだけでなく周辺も含めて設計します。ゲートウェイやバックエンド、認証基盤に加え、ネットワークとログ基盤も一体で見ます。
各システムの責任者は、あらかじめ明確にしておきます。そのうえで、実装前に技術的な対策と、個人データを扱う際のログ運用を確認します。
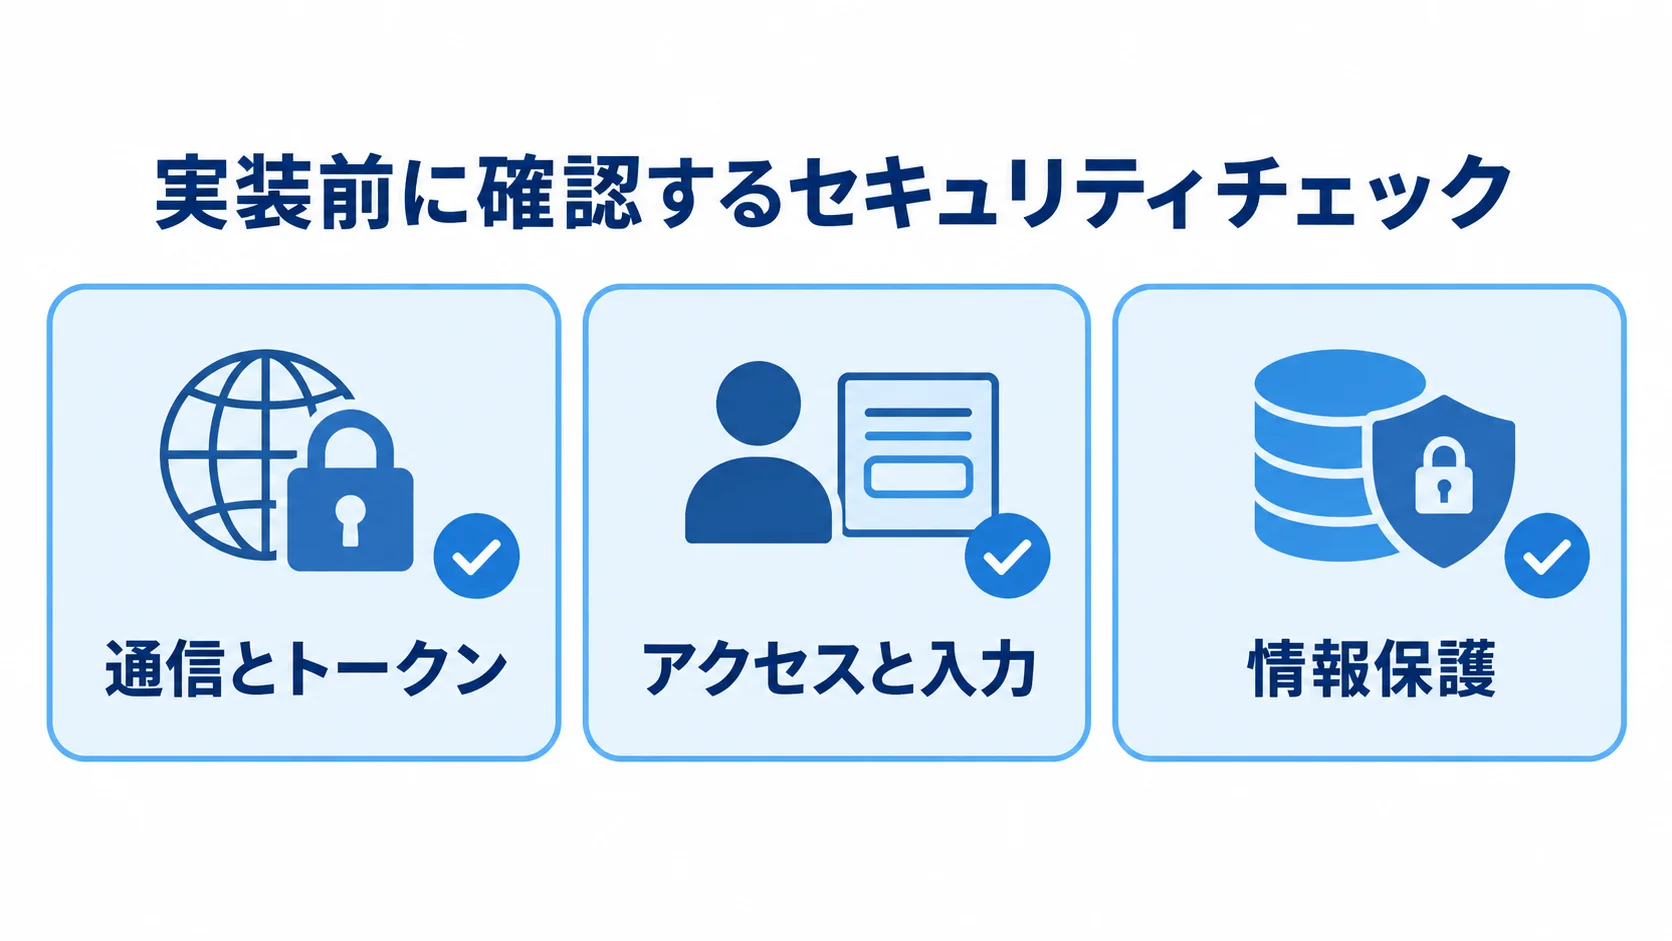
実装前に確認するセキュリティチェック
実装前には、通信からログまでの対策をそろえておきます。特に個人データのログは、目的と保存期間を定めます。
- 通信とトークン:TLS化、署名・有効期限・発行者・対象者の検証
- アクセスと入力:最小権限、管理API制限、レート制限、ペイロード上限、スキーマ検証
- 情報保護:エラー情報の抑制、秘密情報の安全な保管、ログのマスキングと、検索権限・削除・保管ルールの設定
ガイドラインの通則編は、安全管理措置を示しています(出典: 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」)。令和8年6月に一部改正されています。
措置には、アクセス制御や利用者の識別・認証、不正アクセス防止、漏えい防止が含まれます。
APIゲートウェイでは、こうした措置を、認証設定やファイアウォール・WAF、ログ分析、通信暗号化、権限レビューに具体化します。
2026年時点のハイブリッド・AI Gateway動向
配置先とAI利用の条件に合わせて、共通で管理する範囲を検討します。
- ハイブリッド構成:オンプレミス、複数クラウド、Kubernetesへの分散配置を、共通ポリシーとAPI台帳で管理する選択肢
- AI Gateway:モデルAPIやAIエージェントの認証、入出力の機密情報、利用量・費用、流量制御、監査ログの管理
たとえば、IBMはAPI Connectで、オンプレミス、クラウド、ハイブリッド、SaaSをまたぐAPI管理とAI Gatewayを案内しています(出典: IBM API Connect公式情報、2026年閲覧)。
AI機能を加えるときは、既存APIと同じ認証に加えて、プロンプトログの保存可否を決めます。モデル別の予算、個人情報の入力防止、ベンダーへのデータ送信条件も、あわせて決めておきます。
流行の機能は先に入れず、業務目的と監査要件から、その必要性を判断します。
よくある質問(FAQ)
製品選定、既存システムとの接続、費用、セキュリティ、運用体制について、発注前によく寄せられる質問に答えます。
APIゲートウェイは必ず導入しなければなりませんか?
必須とは限りません。APIが少なく、利用者も限られ、既存基盤で認証・監視・流量制御ができるなら、別の構成が適する場合もあります。
複数バックエンドの接続や外部公開、取引先ごとの権限、急なトラフィック、バージョン管理が必要なら、共通入口の効果が高まります。
既存のレガシーシステムにもAPIゲートウェイを接続できますか?
接続できる可能性はあります。ただし、ゲートウェイだけでレガシーシステムがAPI化されるわけではないため、接続方法と既存仕様を調べます。
- API追加:既存システムへのAPIの追加
- アダプター:連携用アダプターの作成
- 形式調整:データ変換やAPI管理製品のポリシーによる調整
非HTTPプロトコルや古い認証、夜間バッチ、同時更新といった制約があれば、設計とテストの工数を多めに見積もります。
APIゲートウェイの費用を抑えるにはどうすればよいですか?
代表的なAPIを1〜3本選び、PoCで認証や認可、性能、障害時の動き、ログ、レート制限を確かめます。その結果をもとに、本番の範囲を決めます。
API開発や初期構築、クラウド利用料、監視・保守は分けて見積もります。不要な高可用性やポータル機能は、後の段階に回します。
将来拡張できるAPI標準、設定のコード管理、環境分離は、初期から実装します。
認証を付ければAPIのセキュリティは十分ですか?
認証に加えて、対象データや操作に対する認可も必要です。認証は利用者を識別する仕組みだからです。
過剰なデータ返却や流量制御、入力検証を確かめます。API台帳やログ監視、バックエンドの業務ルールも、あわせて確認します。顧客IDや注文IDを受け取るAPIでは、他の顧客のデータを参照できないかを、テストで検証します。
まとめ
APIゲートウェイ開発は、要件整理から定着・運用まで6フェーズを順に進めるのが基本です。その際、APIゲートウェイ、APIマネジメント、WAF、ロードバランサーの役割を分けておきます。
API本数や利用者、ピーク負荷、データ分類、SLAを先に決めておくと、構成と見積もりの過不足を抑えられます。
最初に行うAPI台帳と利用者・権限の整理
最初に要件表を作り、API一覧や利用者・権限マトリクス、接続先をまとめます。データ分類やピーク負荷、障害時の業務影響も、同じ要件表に書き込みます。
認証だけでなく、業務認可や流量制御、ログマスキング、APIバージョン、廃止期限も整理しておくと、製品比較とRFPの精度が上がります。
段階導入と運用まで含めた費用の判断
費用は、段階導入の規模によって幅があります。下に示すのは推定のレンジです。
- PoC:目安は50万〜150万円
- 小規模:目安は150万〜500万円
- 中規模:目安は500万〜1,500万円
- 大規模・ハイブリッド:目安は1,500万〜3,000万円以上
金額は、API本数や既存改修、セキュリティの条件によって調整します。試験や移行、運用体制も、金額を左右します。
クラウドでは、ログやWAF、ネットワーク、バックエンド、監視の費用も加わります。そのため、代表的なAPIのPoCで測定し、本番の範囲を決める進め方が現実的です。
▼全体ガイドの記事
・APIゲートウェイ開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。