
API Gatewayのシステム開発は、要件整理、製品と構成の選定、契約と責任分界を含む設計・開発、テスト、段階的な稼働、運用定着の6つの段階で進めます。各段階で決めたことを次の段階へ渡すと、判断の漏れを抑えやすくなります。
▼全体ガイドの記事
・API Gatewayのシステム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
API Gatewayのシステム開発の全体像
API Gatewayは、ブラウザやスマートフォン、社内システム、外部パートナーからのリクエストを受け、バックエンドへ中継する共通の入口です。
構成としては、DNSやCDN、WAFの後段にGatewayを置き、認証基盤やロードバランサ、サービスメッシュ、業務API、基幹システムへつなぎます。
入口を統一しておくと、認証や監視のルールを各APIに共通して当てはめられます。
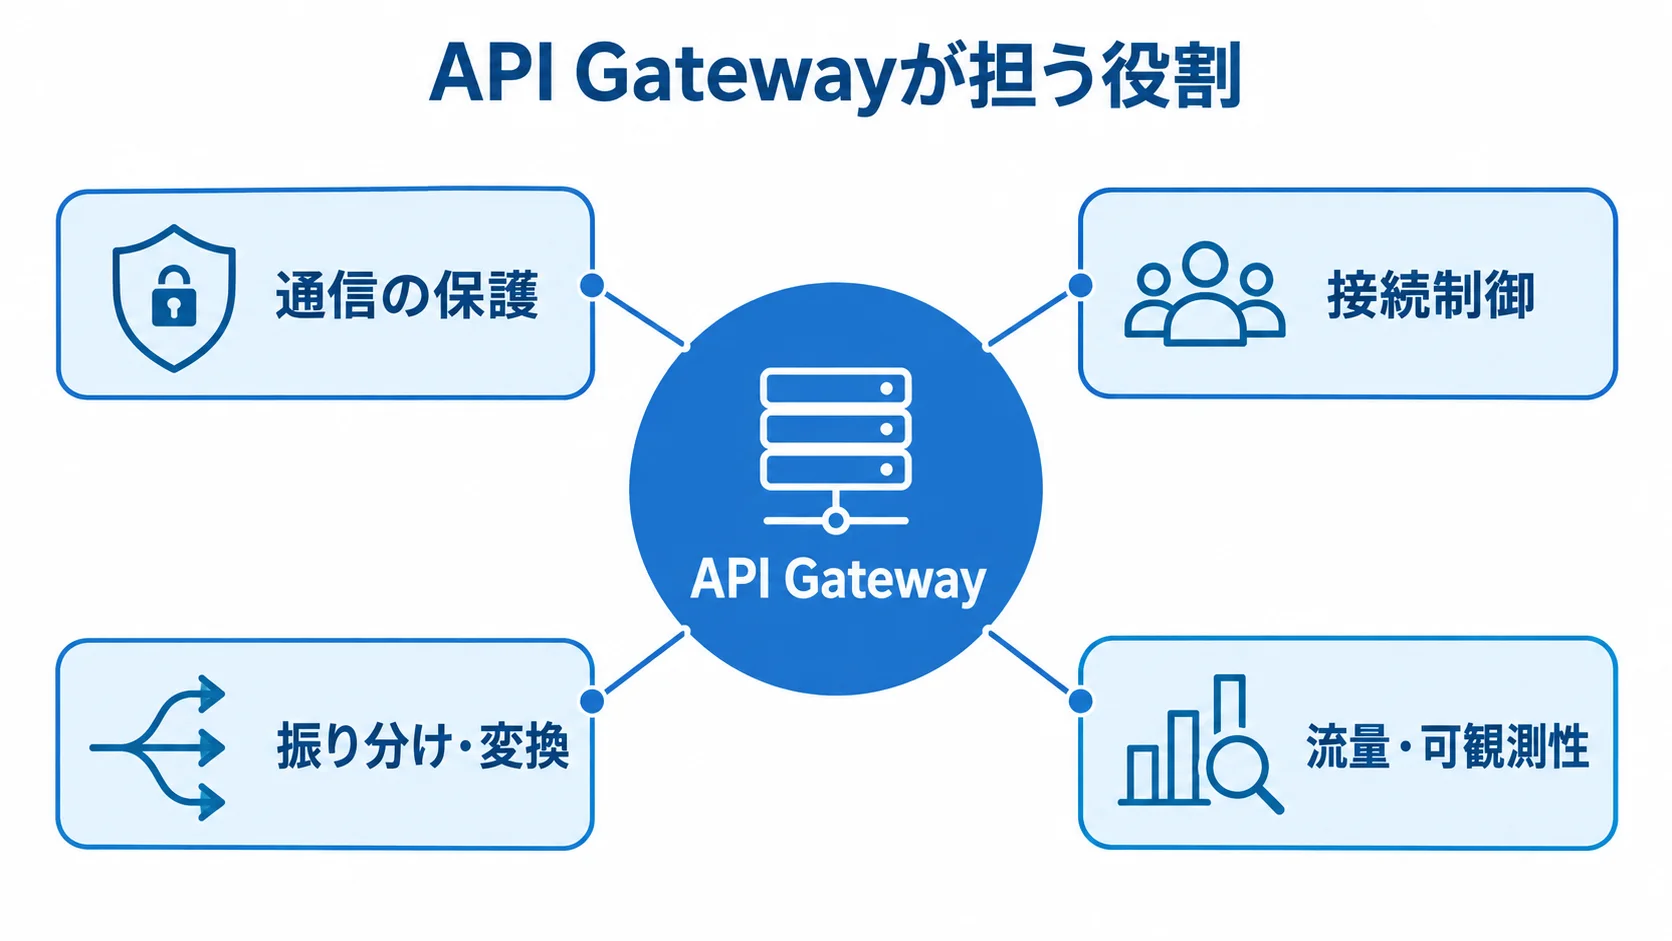
API Gatewayが担う役割
外部APIの公開範囲や利用量を管理する場合は、Gatewayにどの通信制御機能があるかを確認します。
- 通信の保護:TLS終端や、JWT・OAuth 2.0のトークン検証
- 接続制御:APIキーやmTLSによる接続の許可・制限
- 振り分け・変換:URLやHTTPメソッドによるルーティングとデータ変換
- 流量・可観測性:レート制限、クォータ、タイムアウト、キャッシュ、監査ログ、メトリクス
リトライやAPIバージョンの切り替えも、Gatewayが担います。外部公開APIでは、1利用者あたりの呼び出し数を制限しておくことと、障害中のバックエンドへ無制限に再試行させない設定が欠かせません。
業務上の認可は、Gatewayと業務APIの両方で判断します。たとえばログイン確認はGatewayで行えても、注文の閲覧や部署の承認操作の可否は業務API側で決まります。
Gatewayと業務APIの責任分界を設計書に明記しておかないと、認証後に閲覧権限のない利用者へデータを返すおそれがあります。
WAF・ロードバランサ・サービスメッシュとの違い
WAF、ロードバランサ、サービスメッシュは、API Gatewayと混同されやすい仕組みです。受け持つ範囲は、悪意ある通信への防御、負荷の分散、サービス間の通信処理と、それぞれ違います。
- WAF:悪意ある通信を検知・遮断する防御層
- ロードバランサ:複数サーバーへ負荷を分散する
- API Gateway:外部クライアントとの接点で、API単位の認証、ポリシー、変換、公開管理を担う
- サービスメッシュ:サービス間通信の暗号化、可観測性、リトライを扱う
外部パートナーへの公開や利用者別のクォータが必要なら、API管理機能を含むGatewayが候補になります。
OpenAPIでの公開による利用状況の分析や、複数のバックエンドを一つの契約にまとめる場合も、Gatewayが候補になります。
一方で、小規模な社内APIでは、ロードバランサと認証基盤だけで足りることもあります。導入範囲は、API本数ではなく、統制と運用の複雑さで決めます。
API Gatewayのシステム開発の進め方
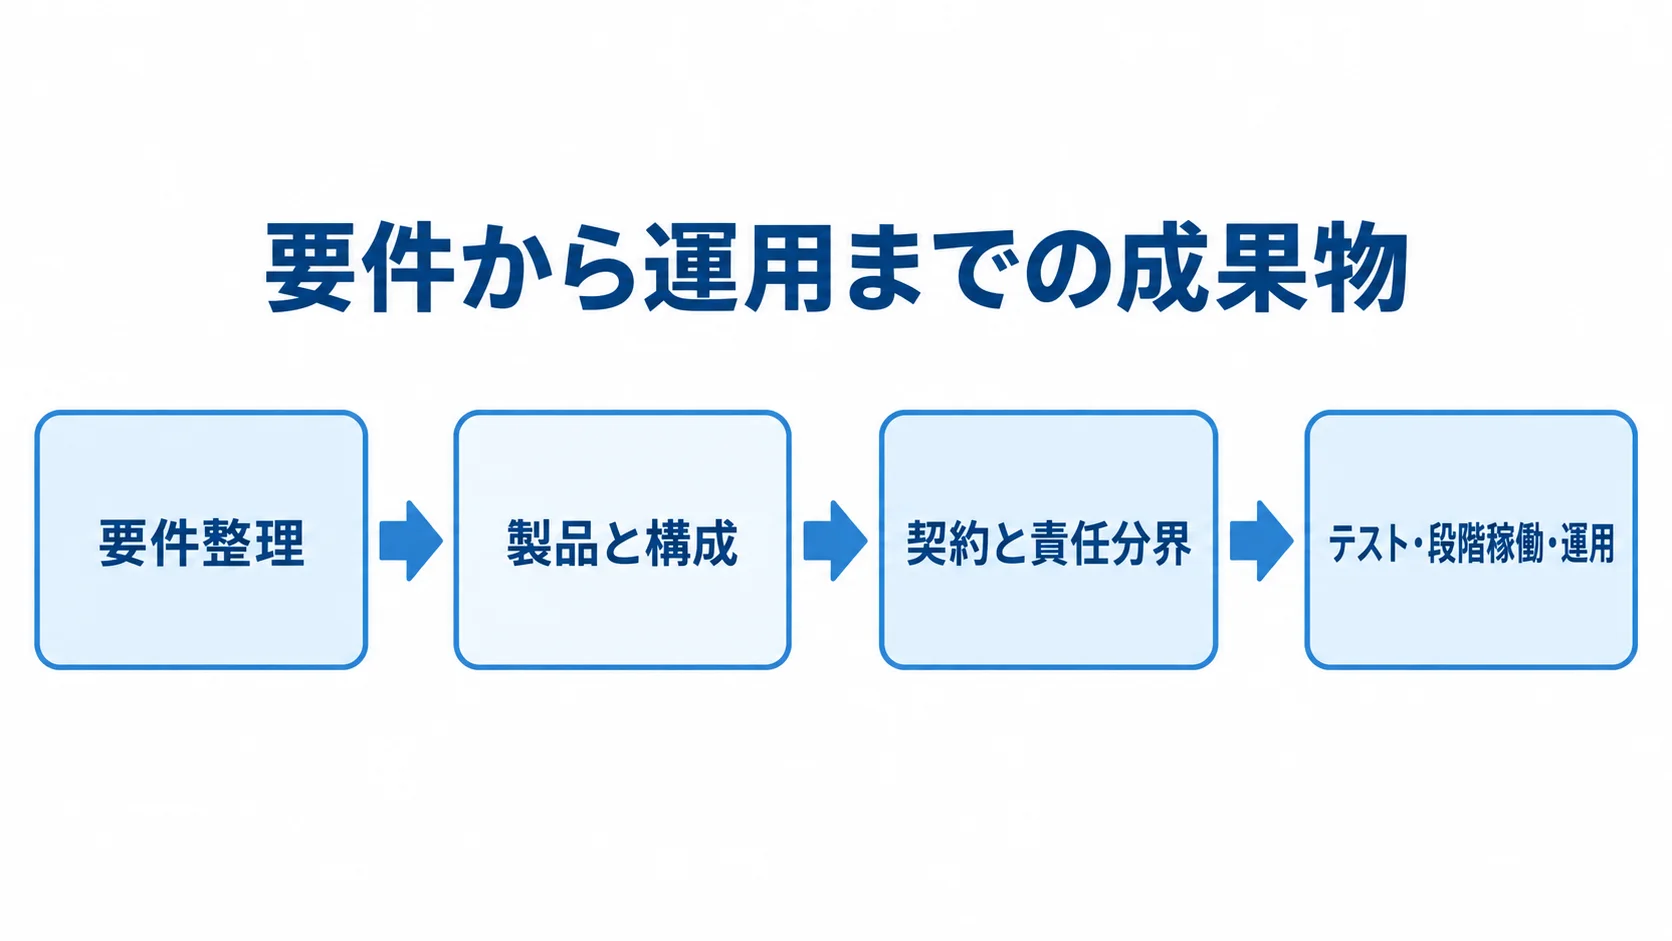
各工程で決めたことは次の工程の前提になるため、要件から運用までの成果物を次の工程へつなぐと、API Gateway開発の判断漏れを抑えられます。
- 要件を整理して、APIの目的と範囲を定める
- 製品と構成を選定する
- 契約と責任分界を設計し、開発する
- 機能・負荷・セキュリティをテストする
- 段階的に稼働させる
- 利用状況を見ながら運用に定着させる
要件の検討は、API本数だけでなく、ピーク時のRPSや認証方式にまで広げます。SLAやデータ分類、運用担当も含めて検討します。
フェーズ1:要件整理によるAPIの目的と範囲の決定
最初に、Gatewayで解決する課題とAPIの用途を整理します。
注文APIの利用、取引先への在庫API公開、基幹データのクラウド連携では、必要な認証やネットワークが異なります。また、可用性やログの保存期間も、要件に応じて変わります。
- 現状の洗い出し:API、利用者、データ、バックエンド、利用時間帯、障害影響
- 用途の分類:外部公開、社内連携、基幹アダプター
- 性能・復旧要件:平均・ピークRPS、接続数、最大サイズ、レイテンシ、復旧目標
- 管理要件:個人・決済情報、利用者権限、開発・ステージング・本番の環境数
要件を固めるには、API本数やエンドポイントに加えて、利用者やデータ、非機能の条件まで書き出します。
成果物の中心は、APIインベントリと業務フローです。非機能要件、データ分類、責任分界表も、一緒に残しておきます。
フェーズ2:要件に合わせた製品と構成の選定
選定では、クラウドのマネージド型、ハイブリッド・自社運用型、NginxやEnvoyを基礎にしたスクラッチ構成を比べます。
- AWS:Lambda、EKS、Cognito、WAF、CloudWatchを中心に使うならAmazon API Gatewayが候補
- Azure:Microsoft 365やEntra ID、Azure Functions、AKSを利用するならAzure API Managementが候補
- Google Cloud Apigee:ポータル、分析、外部向けAPI製品化を重視する場合
- Kong Gateway・IBM API Connect:既存データセンターや複数クラウドをまたぐ場合
一方で、自ホスト・ハイブリッド型が適する場合もあります。比較表には、認証・認可、WAF連携、レート制限を記載し、変換やキャッシュも並べて比べます。
OpenAPIの取り込み、開発者ポータル、ログ連携は、対応の有無を確かめます。IaC、マルチリージョン、サポート窓口も、同じ表で確認します。
判断は、従量料金だけでなく総額で行います。総額には、環境数やデータ転送に加えて、監視、専用ネットワーク、保守も含めます。
フェーズ3:契約と責任分界の設計と開発
契約、ネットワーク、実装の内容を一貫して定義しておくと、アプリとバックエンドの開発を並行して進められます。
- API契約:OpenAPIでエンドポイント、パラメータ、レスポンス、エラー形式を定義
- 例外と変更:重複送信、過大データ、停止、タイムアウトや互換性を想定
- 経路と安全性:WAFからサービスまでの経路、認証、秘密情報、ログを設計
- 実装・管理:IaCとCI/CDを使い、定義、設定、テスト、手順書をまとめて管理
契約には正常系に加えて、期限切れトークンや権限不足の場合も含めます。冪等性キーやページングのほか、バージョン表記も決めます。非互換変更の告知方法も、契約に含めます。
バックエンドは直接公開せず、WAFからGatewayと内部ロードバランサを経て各サービスに至る経路を図にします。
認証基盤との接続や秘密情報の保管も設計します。個人情報のマスキング、ログの保存先、監査権限は、設計の対象に含めます。
フェーズ4:機能・負荷・セキュリティのテスト
稼働判定に向けて、機能、セキュリティ、負荷、障害対応の観点でテストします。
- 機能:経路、認証・認可、変換、制限、キャッシュ、CORS、エラー、版切替
- セキュリティ:他人の注文閲覧、管理者APIへの到達、期限切れトークンを検証
- 負荷・障害:ピーク条件、上限、停止時の応答やリージョン切替を確認
- 稼働判定:数値基準を決め、結果と未解決リスクを記録
OWASP API Security Top 10 2023では、オブジェクト・機能レベル認可の不備を扱っています。
無制限のリソース消費やAPIインベントリ管理の不備も、リスクです(出典: OWASP API Security Top 10 2023)。
負荷試験では、接続数、RPS、レスポンスサイズ、同時に呼ぶバックエンド数を再現します。Gatewayとバックエンドは、上限を別々に測ります。
障害時には、停止時のタイムアウトやリトライ、ログの欠落、アラート通知を確かめます。リージョン障害時の切り替えも、あわせて確認します。
判定会議で結論が割れないよう、根拠になる数字を事前に合わせておきます。
フェーズ5:段階的な稼働と切り戻しの準備
本番への切り替えは、影響範囲を抑えて段階的に進めます。
- 影響の小さい業務や利用者群から始め、全APIを一度には切り替えない
- DNSやカスタムドメイン、旧APIとの併存期間、クライアントの版条件を決める
- データ不整合が起きた場合の再処理を、事前に決めておく
- カナリアリリースなどで移行し、メトリクスと業務担当者の確認後に対象を広げる
- 監視、通知先、一次切り分け、連絡網と切り戻し条件を、稼働前に確認する
切り戻しは、たとえば「5分間でエラー率が何%を超えたら旧経路へ戻す」のように、数値で定義します。夜間・休日の対応が必要な場合は、SLAとオンコール体制を本番前に確定します。
フェーズ6:運用と利用状況を踏まえた定着
稼働後は、APIの安全性と利用状況を定期的に見直し、運用を更新していきます。
- 利用状況を監視:エンドポイント別の呼び出し数、4xx・5xx比率、レイテンシ、バックエンド別失敗率、利用者別の急増、未使用API
- 公開を支援:利用規約、仕様書、サンプル、問い合わせ窓口を整える
- 台帳を更新:所有者、分類、認証、公開範囲、廃止予定日を洗い出す
- 古いAPIを整理:未使用APIを廃止し、ポリシーや証明書を更新する
台帳の確認は、月次または四半期ごとに行います。
OWASPは、ホストやバージョンを把握し、古い版やデバッグ用のエンドポイントを放置しないことを重視しています(出典: OWASP API Security Top 10 2023)。
API Gatewayのシステム開発費用と相場
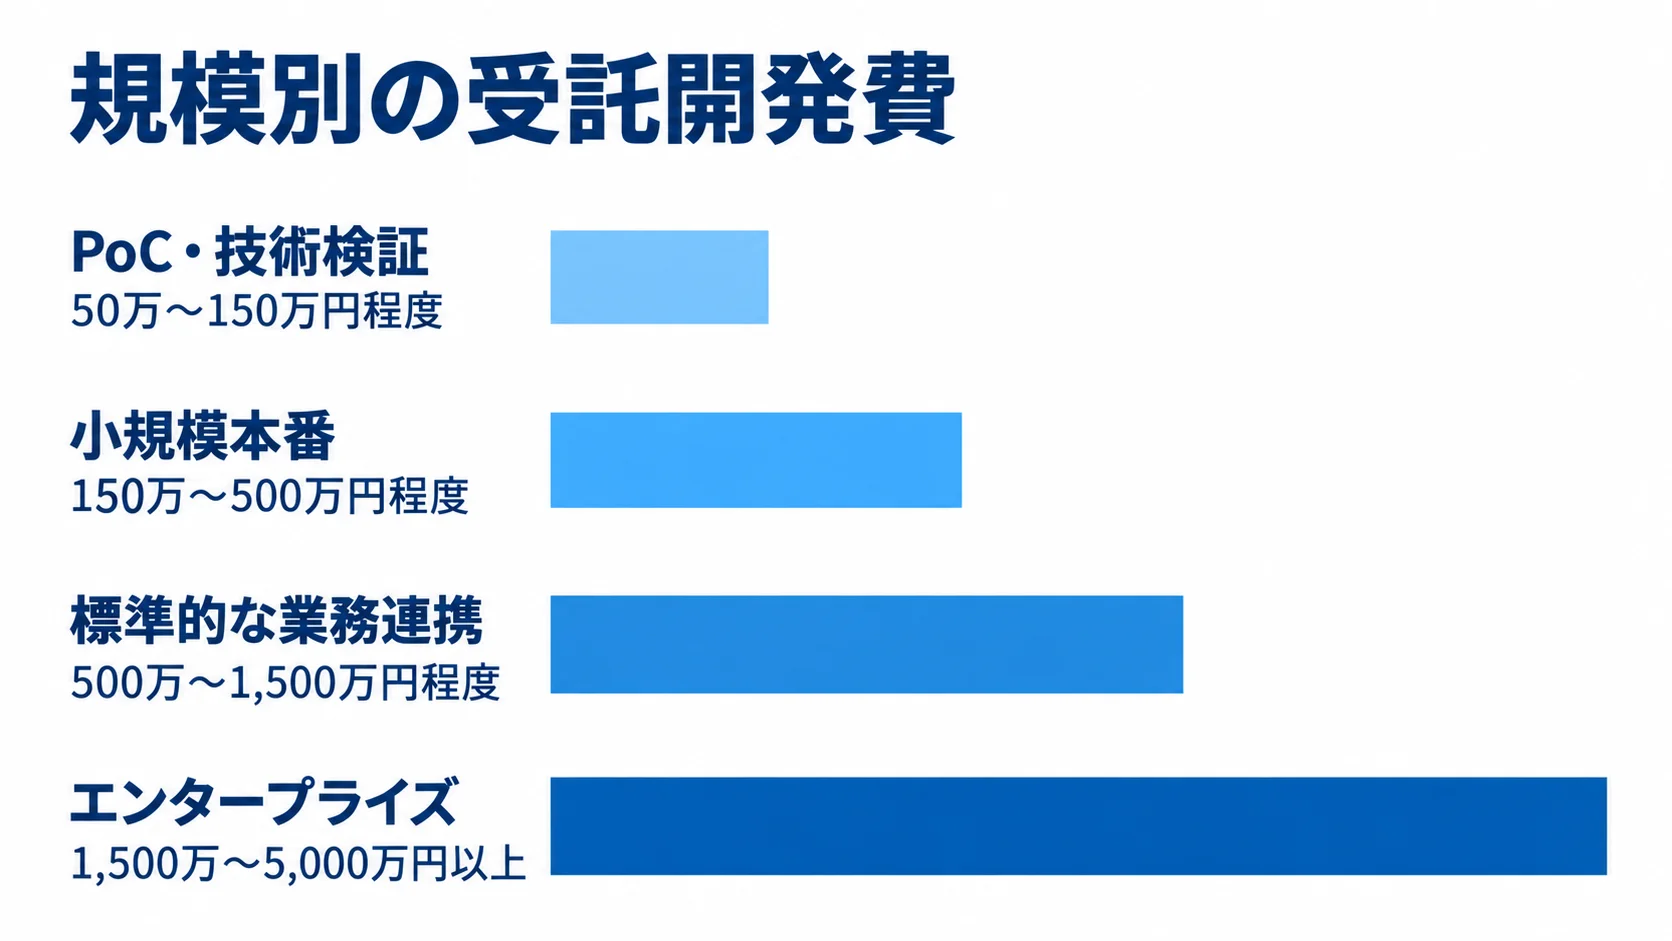
費用は、製品利用料と受託費に分けて考えます。受託費は、要件整理から運用設計までの作業に対する費用です。その金額は、一般的な業務システム相場に、API連携や安全性の要件を加味した推定です。
費用を確定するには、API本数やRPSの数字に加えて、要件の中身をそろえることが必要です。この段階の数字は予算検討の目安とし、正式な見積もりでは、RFPの条件をそろえて比べます。
規模別の受託開発費と期間の目安
案件規模ごとの費用と期間は、含める機能や運用条件で変わります。
- PoC・技術検証:50万〜150万円程度、2〜6週間
- 小規模本番:150万〜500万円程度、1〜3か月程度
- 標準的な業務連携:500万〜1,500万円程度、3〜6か月程度
- エンタープライズ:1,500万〜5,000万円以上、6〜12か月以上の場合あり
PoCは1〜3本のAPI、JWT認証、簡易ログ、開発環境に絞る想定です。小規模本番では、10本程度までのAPIに対してWAFや制限を整え、CI/CD、監視、バックアップも加えます。
この2つは、既存バックエンドが安定し、複雑なデータ移行を含まない場合の推定です。標準案件には、複数バックエンドや社内IdPとのOIDC連携が含まれます。さらに、版管理、監査ログ、障害試験、基幹接続も加わります。
エンタープライズでは、オンプレミスや複数クラウドの構成、マルチリージョン、ポータルを含む場合があります。加えて、厳格なSLAや24時間運用が加わることもあります。要件や既存資産によって、相場は上下します。
業務システム全般では、小規模で300万〜700万円、中規模で700万〜1,500万円が目安です。
大規模は1,500万円以上、人月単価は50万〜200万円程度が目安です(出典:NotebookLMリサーチノート「業務システム全般_13」、2026年)。
認証やネットワーク、負荷試験、監査の要件が加わると、費用は一般相場の上側に寄りやすいと考えられます。
クラウド製品料金とランニングコスト
クラウドのランニングコストは、Gateway以外の周辺サービスも含めて積算します。
- Gateway:呼び出し数と転送データ量
- 通信・防御:キャッシュ、WAF、専用ネットワーク
- 運用:ログ、監視
- 基盤:計算資源、データベース
AWSのAmazon API Gatewayには、最低料金や前払いがありません。HTTP APIとREST APIは、主にAPI呼び出し数と転送データ量で課金されます。
公式の例では、REST APIを月500万回、レスポンス3KBで使うと、呼び出し料17.50米ドル、転送料1.29米ドルです。
その合計は18.79米ドルです(出典:AWS「Amazon API Gateway pricing」、2026年8月確認)。
Azure API Managementには、固定費なしで、一定のしきい値を超えた後のリクエスト数に応じて課金するConsumptionなどの層があります。
Azure API Managementには、ユニット、ワークスペース、セルフホストGatewayに応じた月額課金の層もあります。
仮想ネットワークや可用性ゾーン、マルチリージョン書き込みも、費用に加わります。
Azure料金計算機とCost Managementで予算・実績を管理します(出典:Microsoft Learn「Plan and manage costs for Azure API Management」、2026年8月確認)。
ApigeeのStandard API Proxyは、最大5,000万回まで1百万回あたり20米ドルです。
Base環境は1リージョン月365米ドル、Intermediateは月1,460米ドル、Comprehensiveは月3,431米ドルです。
分析、高度なAPIセキュリティ、ネットワーク利用料は別途確認します(出典: Google Cloud「Apigee Pricing」、2026年8月確認)。
通貨やプランは更新されるため、見積もり時には公式ページと対象リージョンで再計算します。
保守・運用費の初期費用との切り分け
保守・運用費は初期費用と分けて、必要な対応内容と体制に応じて見積もります。
- 日常運用:監視、障害一次対応、ログ保管、定期負荷確認
- 保守作業:証明書更新、脆弱性対応、仕様変更、利用者サポート
- 見積もり内訳:製品、WAF、監視、転送、基盤、環境、保守、追加開発
- ベンダー条件:最低月額、従量上限、夜間単価、環境停止の可否
NotebookLMの調査では、年間保守費は初期開発費の15〜25%程度が予算化の目安です。
24時間365日の対応や複数リージョン、厳格な復旧時間、外部利用者向けの窓口を含む場合は、体制を個別に設計します。
見積書で費目を分けておくと、利用量に応じた従量費と、仕様変更時の受託費を切り分けて見られます。
API Gatewayの見積もりを取る際のポイント
見積もりの精度は、発注側が条件を同じ形式で渡せるかに左右されます。API本数だけを伝えると、認証や接続、環境数の条件が抜けやすくなります。障害試験や運用引き継ぎも、同じように漏れがちです。
最低限のRFPを用意して、複数社から同じ前提で提案を受けます。
RFPに書くべき要件
提案の内容を比べられるよう、RFPには要件と既存環境に加えて、納品範囲と契約条件をまとめます。
- API・負荷:目的、利用者、API・バックエンド数、平均・ピークRPS、最大サイズ
- 安全・運用:データ、地域、認証、IP制限、WAF、制限、環境、SLA、復旧、ログ
- 接続資料:OpenAPIまたは代表例、認証基盤、オンプレ接続、DNS・証明書の管理者
- 成果物・契約:設計、IaC、CI/CD、テスト、監視、手順、研修、権利・移行条件
OpenAPIがない場合は、代表的なリクエストとレスポンス、エラー例を示してもらいます。Gatewayポリシーや障害対応手順も、納品範囲に含めるか確認します。
著作権やソースコード・設定の引き渡しは、契約前に決めておきます。ログやデータの返却、第三者製品のライセンス、別ベンダーへ移る際の協力条件は、契約条件に含めます。
価格だけでなく体制で見る複数社の比較
価格だけでなく、実績や担当範囲、運用体制もそろえて比べます。
- 実績・技術:類似APIや負荷、認定資格、接続、セキュリティ診断
- 担当範囲:設定から設計・テスト・移行までの自社対応と再委託
- 総額・条件:初期・クラウド・保守・追加費用を五年で比較
- 実働体制:要件整理への参加者と障害時の一次切り分け担当
製品を設定できる会社と、業務APIの設計・テスト・移行まで任せられる会社は、同じとは限りません。
提案書には、前提や対象外、追加費用の条件を記載してもらいます。想定工数と担当者の役割も、記載の対象にします。
極端に安い提案では、何が含まれていないかを確かめます。
見積もり段階で潰すよくあるリスク
見積もりの段階では、認可の漏れと製品変更の難しさを想定します。そのうえで、確認事項と移行条件を定めます。
- 業務APIの認可:Gateway任せにせず、所有者や操作権限を確認
- 個人情報管理:社内規程と照らし、権限や保存・委託条件を確認
- 移行しやすさ:OpenAPI、固有ポリシー、ログ・メトリクスを管理
業務APIの認可は、Gatewayを通ったあとに効く部分なので、テストで実際に試す必要があります。たとえば、他人の注文が閲覧できないかが、その対象です。
個人情報を扱う場合は、アクセス権限、利用目的、保存期間、委託先管理、漏えい時の対応を社内規程と照合し、見積もりの段階で決めておきます。
Microsoft LearnはAWSからAzureへの移行手順を示しています。移行では、APIの種類やステージ、使用量プランを対応付けて評価します。WAFやログ、制限も同じように比べます。
将来の移行に備え、設定の所有権と移行支援の条件を見積もりに含めます。
API Gatewayのシステム開発でよくある質問
導入時は、既存システムとの責任分界、費用の内訳、運用体制について質問が寄せられます。発注前に判断しやすいよう、代表的な疑問に答えます。
API Gatewayは小規模な社内システムにも必要ですか?
APIが少なく利用者も限定され、ロードバランサや認証基盤で十分なら、専用Gatewayが不要な場合もあります。
一方で、将来の外部公開や複数バックエンドの統合、共通の制限や監査ログが必要なら、マネージド型で小さく始める価値があります。その際は、機能を作り込みすぎず、PoCで必要性を検証します。
AWS API Gateway、Azure API Management、Apigeeはどう選びますか?
既存クラウドと認証基盤、API管理の深さ、ネットワーク要件、運用体制で選びます。
AWS資産が中心で変動トラフィックを従量課金で処理するならAWSが候補です。Microsoft製品やEntra IDとの統合、自ホストGatewayを重視するならAzureを検討します。
外部開発者向けポータル、分析、API製品化を重視するならApigeeが候補です。そのうえで、代表APIで性能と運用を検証し、五年間の総額で判断します。
API Gatewayのシステム開発にはどのくらいの期間がかかりますか?
PoCは2〜6週間、小規模な本番導入は1〜3か月、認証・監査・障害試験を含む標準案件は3〜6か月が目安です。
オンプレミスや複数クラウド、マルチリージョン、ポータル、24時間運用を含む場合は、6〜12か月以上になることがあります。
期間は、API本数だけでなく、既存認証との連携、ネットワーク申請、テストデータ準備、利用者の移行期間で変わります。そのため、フェーズごとに計画を立てます。
まとめ
最初に決めるべき事項
API Gateway開発は、要件を整理するところから始まります。要件整理では、APIの目的と利用者を明確にします。データやピーク負荷、SLAも、同じ段階で揃えます。
その後は、選定から設計・開発に進み、テストや段階稼働を経て運用定着へ至ります。あわせて、Gatewayの認証と業務APIの認可、APIインベントリ、障害時の切り戻しを先に決めておきます。
次に進める実務ステップ
次の実務では、費用を内訳で見積もり、条件をそろえた比較と小規模検証につなげます。
- 受託費、製品料、周辺サービス、保守費を分けて見積もる
- 認証、ネットワーク、テスト、運用体制を加味する
- 前提・対象外・成果物・追加費用をRFPに記し、複数社を比較する
- 呼び出し量、エラー、レイテンシ、未使用API、認証情報、仕様変更を洗い出す
- 代表業務でOpenAPI、認証、監視、負荷試験、運用手順を検証する
推定レンジは、PoCが50万〜150万円程度、小規模本番が150万〜500万円程度です。標準的な業務連携は500万〜1,500万円程度、エンタープライズは1,500万〜5,000万円以上です。
PoCの結果は、全体計画に反映します。費用は、API本数だけでなく要件と運用体制によっても変わります。
▼全体ガイドの記事
・API Gatewayのシステム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。