
API Gatewayのシステムは、外部や社内から届くAPIリクエストを受ける共通の入口です。振り分けや認証・認可、流量制御を一か所にまとめ、監視も担うことで、APIと利用者を安全につなぐ基盤になります。
導入の進め方や費用、開発会社の選び方まで、発注前の全体像をまとめます。
▼関連記事一覧
・API Gatewayのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
・API Gatewayのシステム開発でおすすめの開発会社/ベンダー6選と選び方
・API Gatewayのシステム開発の見積相場や費用/コスト/値段について
・API Gatewayのシステム開発の発注/外注/依頼/委託方法について
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
API Gatewayの定義
API Gatewayは、外部や内部から届くAPIリクエストを受けて、業務APIやマイクロサービスへ転送する共通の入口です。
サービス共通のセキュリティや運用ルールを一か所に集約できます。さらに、認証や流量制御を共通化すれば、各サービスで同じ処理を重複して実装する必要が減ります。
API Gatewayが担う役割
利用者から見ると、API Gatewayは複数のバックエンドを意識せずに使える共通の窓口です。Gatewayは、この窓口で複数の制御をまとめて行います。
- 転送先の選択:URL、HTTPメソッド、ヘッダー、トークン、APIバージョンを条件に決めます。
- 公開範囲の制御:振り分け先は注文、顧客、在庫、決済で、TLS終端や許可通信も管理します。
- 共通処理:変換、タイムアウト、再試行、キャッシュ、レート制限、アクセス・監査ログの扱いです。
Gatewayは入口の統制に役立ちますが、置くだけで業務システムの安全が確保されるとは限りません。そのため、顧客IDや注文IDごとの参照可否は各サービス側でも検証し、どこまでを誰が受け持つかを明記しておく必要があります。
API GatewayとAPI管理基盤の違い
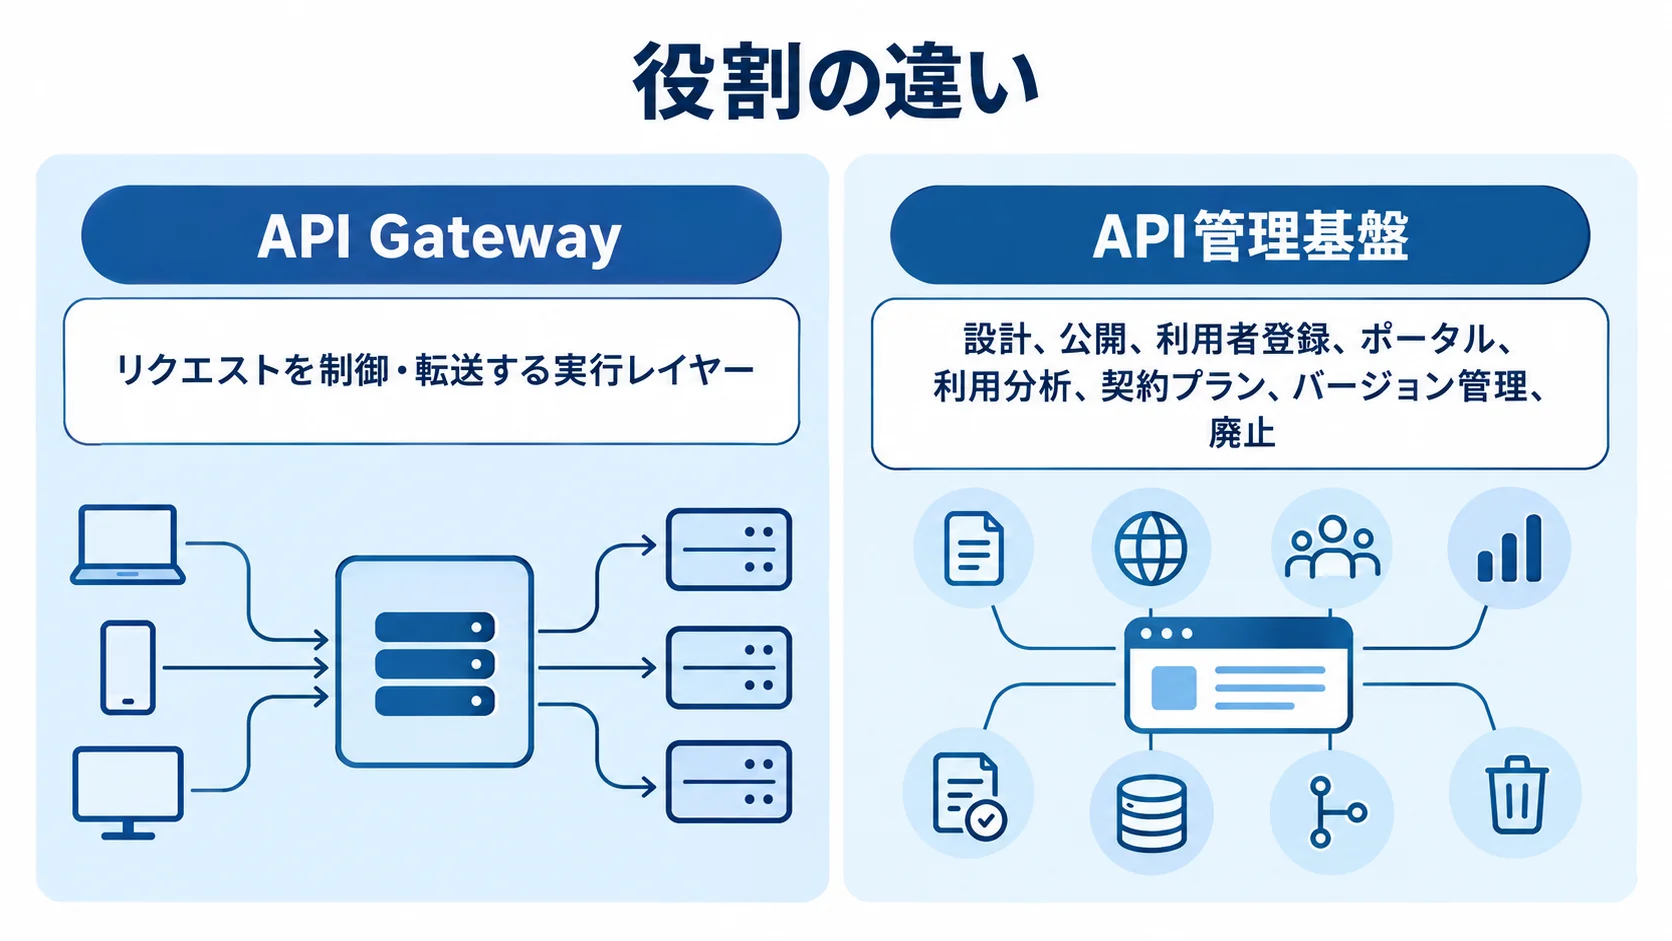
API Gatewayは、リクエストを制御・転送する実行レイヤーです。
一方で、API管理基盤は、設計から廃止までを扱う管理の仕組みです。公開や利用者登録、ポータルも扱います。利用分析や契約プラン、バージョン管理も含まれます。
社内の数本のAPIを安全に公開するだけなら、Gateway機能で足りる場合があります。ただし、外部パートナーへ継続的にAPIを提供するなら、管理機能も必要になります。
API Gatewayのシステムの全体像と主要機能
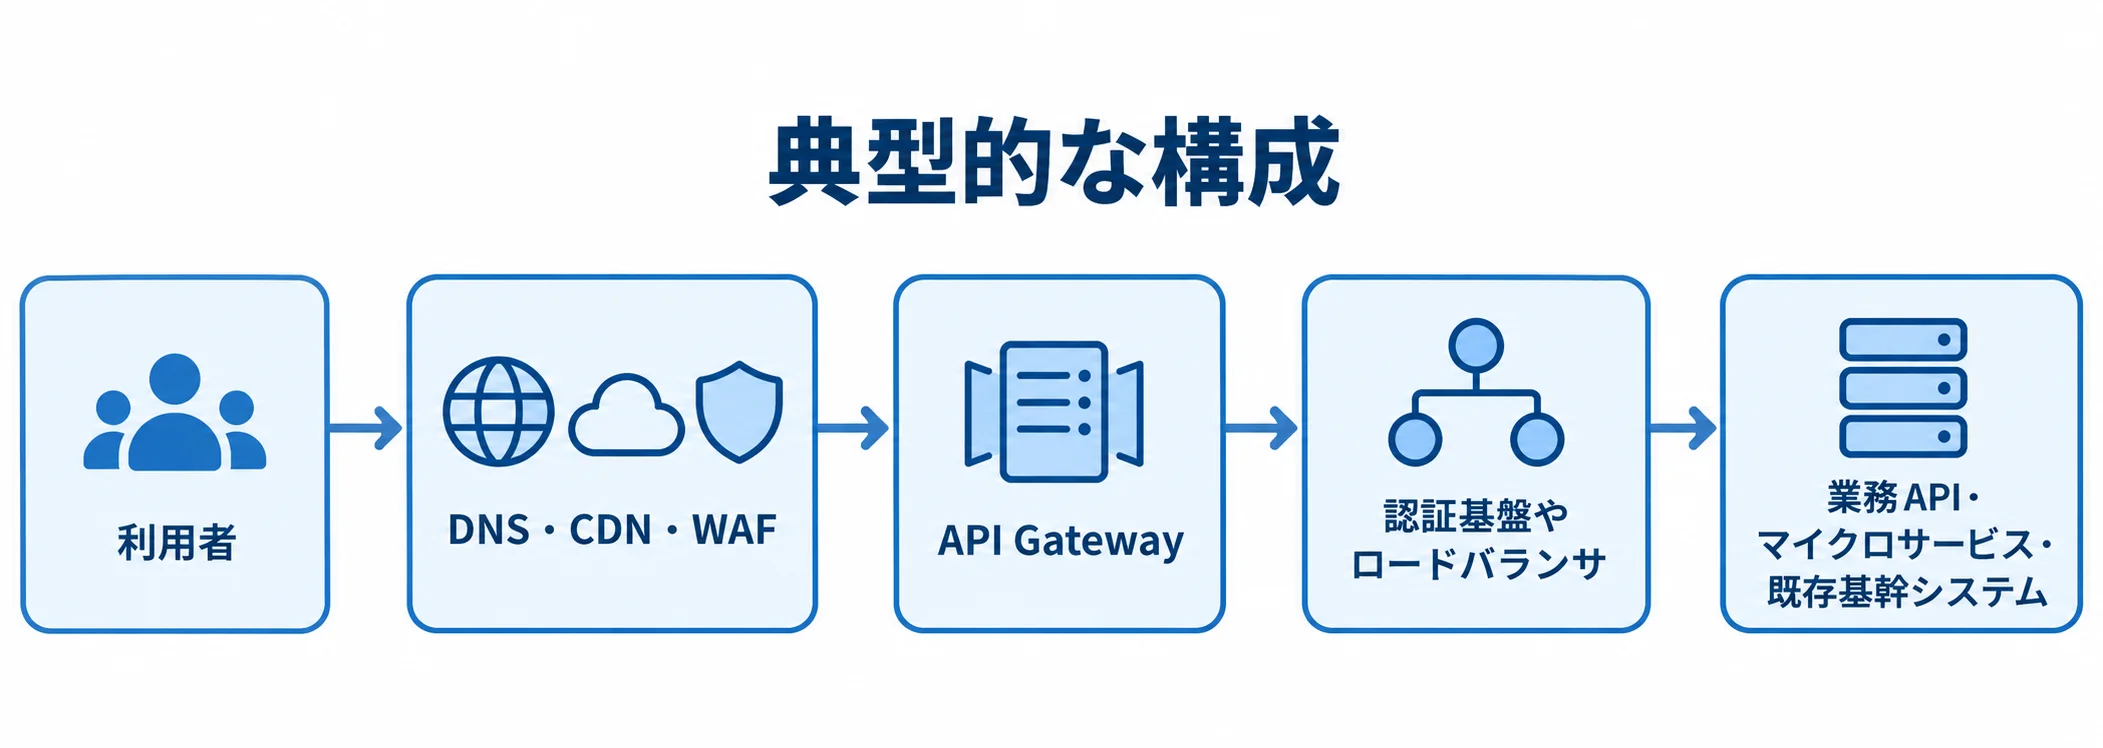
典型的な構成では、利用者からのアクセスが、DNS・CDN・WAFを経てAPI Gatewayに届きます。その後、認証基盤やロードバランサを経て、業務API、マイクロサービス、既存の基幹システムへ進みます。
前段には防御機能を、後段には各サービスを置くと、入口のルールと業務処理の責任を分けて考えられます。そのうえで、誰がどのデータを何の目的で使うかも整理しておきます。
ルーティングとデータ変換
ルーティングは、リクエストを適切なサービスへ届ける基本機能です。転送先は、パスやメソッド、ホスト名などで決め、ヘッダーやAPIバージョンでも振り分けます。段階リリースでは、一部の利用者だけを新しいバックエンドに向けます。
既存システムがXMLや古い認証方式、独自の日付形式を使う場合は、Gatewayで変換する方法もあります。ただし、変換が増えすぎると障害調査が難しくなるため、責任範囲を決めておく必要があります。
認証・認可・レート制限
利用者や接続元に応じて認証方式を使い分けるうえ、認証を通った相手の権限と呼び出し量も、入口で制御します。
- 認証:OAuth 2.0やOpenID Connectのトークン、APIキー、相互TLS、社内接続制限などを用います。
- 認証と認可:認証は誰かを、認可は何をしてよいかを確かめる役割の違いです。
- 認可の再確認:正しいトークンを持つ相手でも、他顧客の注文は顧客・注文ID単位で検証して見せません。
- レート制限:利用者、APIキー、IP、契約プラン単位で呼び出し数を制御する仕組みです。
レート制限は、急増するアクセスやボット、誤った無限リトライを抑えます。特定の利用者が処理能力を占有するのを防ぐ効果もあります。
上限値は、ピーク時の業務への影響、バックエンドの処理能力、許容できる待ち時間を踏まえて決めます。平常時の利用量だけでは、ピーク時の負荷を見誤るおそれがあります。
監視・監査・バージョン管理
運用では、リクエスト数、エラー率、レイテンシーを中心に、タイムアウトやバックエンド別の失敗率、認証失敗数まで継続して確認します。
- 原因調査:相関IDを引き継ぎ、問い合わせから原因を追えるようにします。
- ログ保護:トークンや個人情報を残さず、マスキングと閲覧権限の設計が要ります。
- バージョン移行:利用状況と移行期限を確認したうえで進める作業です。
古い仕様は、利用状況と移行期限を確かめるまで残しておきます。API契約はOpenAPIで管理します。
後方互換性を壊す変更は、レビューで事前に見つけ、アプリ側の予期しない停止を防ぎます。また、ログの保存期間と改ざん検知の仕組みも、あらかじめ設計しておきます。
API管理基盤を使う場合は、開発者ポータルや利用分析も含めて、公開から廃止までを一つの運用プロセスとして扱います。
API Gatewayの種類と他の仕組みとの違い
API Gatewayは、クラウドのマネージド型、自社環境で運用する型、その両方を組み合わせたハイブリッド型に分けられます。
比べるときは、トラフィックや接続先、データの保管場所を先に確かめます。そのうえで、運用要員、SLA、将来の移行可能性を見比べます。優劣を先に決めず、条件をそろえて判断することが大切です。
クラウドのマネージド型
マネージド型では、サーバーの構築やソフトウェアの更新を自社で担わずに、APIの入口を使えます。アクセス量の増減に合わせやすいため、短期間のPoCやサーバーレス構成と相性がよい方式です。
呼び出し数や転送量に加え、キャッシュや監視、ネットワーク接続も従量で課金されるため、重なると予算が読みにくくなります。導入前には、対応リージョンやプライベート接続の有無、ログの保存先を確かめておきます。加えて、スロットリングの粒度も確認します。
自社運用型とハイブリッド型
自社運用型とハイブリッド型では、配置と運用の範囲が違います。
- 自社運用型:データセンターやコンテナ基盤で、Gatewayの設定、更新、障害対応を担います。
- 制御性:プラグイン制御や複数クラウドのポリシー適用、既存ネットワークとの統合がしやすい点です。
- ハイブリッド型:制御やAPIポータルをクラウドに置き、データプレーンは社内や複数拠点に配置します。
自社運用型では、冗長化やパッチ、証明書の管理が負担になります。監視基盤や夜間対応も、社内で受け持つ必要があります。
個人情報や基幹データを社外に出しにくい場合は、自社運用型が候補になります。その際は、接続経路と障害時の動作を確かめ、設定の同期や契約範囲も見ておきます。
ロードバランサ・WAF・サービスメッシュ・BFFとの違い
ロードバランサやWAF、サービスメッシュ、BFFは、API Gatewayと受け持つ範囲が違うため、それぞれの担当を並べて確かめます。
- ロードバランサ:負荷を複数のサーバーへ分ける役目です。
- WAF:Web攻撃を検知して遮断する仕組みです。
- API Gateway:認証やルーティング、変換、利用者別の制限、APIのライフサイクルを扱う入口です。
- サービスメッシュ:内部通信の暗号化、名前解決、再試行、可観測性を受け持ちます。
- BFF:スマートフォンや画面など利用者ごとにAPIをまとめるアプリ層です。
こうした役割の違いを押さえておくと、構成のどこで何を受け持つかを決めやすくなります。ロードバランサやWAFと組み合わせる構成もあります。WAFで攻撃を止め、GatewayでAPIのポリシーを適用し、ロードバランサでバックエンドへ負荷を分散する形です。
GatewayとBFFの境界は設計書に残し、共通のポリシーと画面固有の業務ロジックを分けておきます。
API Gatewayのシステム開発・導入の進め方
API Gatewayの導入では、製品を選んで設定する前に、公開先とデータの経路、障害時にも止めない業務を決めておきます。
まず小さく検証し、そのあとで標準化を進めると、製品の制約や運用の負荷を本番前に把握できます。
▶ 詳細はこちら:API Gatewayのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
現状整理と要件定義
要件定義では、既存のAPIと利用者を起点に、用途や必要な機能を整理します。
- 現状の棚卸し:API本数や利用者、接続元と接続先、データを洗い出します。ピークRPSや応答、エラー、稼働時間、SLAも含めます。
- 用途の分類:外部公開、社内連携、基幹向けアダプター、モバイル向けBFFに分けます。
- 機能要件:認証、認可、制限、最大ペイロードを合意します。タイムアウトや再試行、キャッシュも合わせて決めます。
今回必須の機能と、後から追加する機能は切り分けます。ログ保存期間や監査証跡、バックアップ、障害時の復旧目標も決めておきます。個人情報を含む場合は、目的とマスキング、保管場所を決めたうえで、閲覧権限と削除・開示対応も含めます。
API契約とアーキテクチャ設計
API契約と構成設計では、仕様や接続経路、環境をそろえて明確にします。
- API契約:OpenAPIなどを使い、入出力やエラー、認証、ページング、冪等性、版を共有します。
- 構成図:DNS、CDN、WAF、Gateway、認証基盤、ロードバランサの位置を図に描きます。
- 接続先:サービスメッシュや業務API、既存基幹、監視基盤も、図に含めておく対象です。
- 経路・環境:直接到達範囲、管理経路、秘密情報の保管場所、障害時の切替先を決めておく。
仕様が曖昧なままだと、Gatewayとバックエンドの解釈がずれ、テストで手戻りが生じます。そこで、モックを使って両側を並行して開発する方法があります。
環境は開発、ステージング、本番に分けます。さらに、設定値や証明書を手作業で変えない仕組みも設計します。
実装・自動化・環境構築
実装では、共通機能を組み込むとともに、設定とテストを自動化します。
- Gateway機能:ルーティングや認証・認可、変換、制限を実装します。監視やログ、アラートも整えます。
- 設定管理:設定をInfrastructure as Codeで管理し、レビュー済みの変更だけを開発、ステージング、本番へ昇格します。
- CI/CD:API定義、Gateway設定、バックエンドのリリース順序を、パイプラインに組み込みます。
- 異常系確認:期限切れトークンや権限不足、無効なリソース、過大な要求、再送を実際に試します。
バックエンドが停止した場合や、依存するサービスが遅れた場合の動きも確認します。注文や決済は無条件に再試行すると二重登録につながるため、冪等キーと再試行の対象を設計しておきます。
テスト・段階リリース・運用引き継ぎ
本番前のテストから段階リリース、運用の引き継ぎまで、順に準備します。
- 本番前テスト:機能、結合、負荷、セキュリティを確認します。障害時の復旧やログも確かめます。
- 段階リリース:一業務や利用者群から始め、エラー率と遅延を見ながら範囲を広げます。
- 運用引き継ぎ:構成図、API一覧、定義、設定、IaCを残します。アラートや連絡先、各種手順も渡します。
平均値だけで判断すると負荷を見誤るため、ピークRPSや同時接続数を組み合わせて見ます。レスポンスサイズとバックエンド遅延も、検証の対象に含めます。
海外小売企業の事例では、通常時に1日50万回、繁忙期に1日150万回、ピーク時に1分1万回のAPI呼び出しを処理しています(出典: 海外小売企業のクラウド導入事例、2026年8月確認)。そのため、平均とピークを分けて検証し、運用担当者が自分たちで判断できる状態を受け入れ条件とします。
API Gatewayのシステム開発費用相場と期間
API Gatewayの費用は、製品利用料のほかに、受託費とクラウドやソフトウェアの月額・従量課金があります。両者を分けて見積もると、比べやすくなります。
受託費には、要件定義や設計、認証連携、既存システムとの接続が含まれます。テストや監視、運用設計も対象に入ります。ここで示す金額は、国内業務システムの相場とAPI連携・セキュリティ要件をもとにした目安で、確定価格ではありません。
▶ 詳細はこちら:API Gatewayのシステム開発の見積相場や費用/コスト/値段について
規模別の開発費用と期間
規模ごとの費用と期間は、対象機能や接続範囲に応じて変わります。
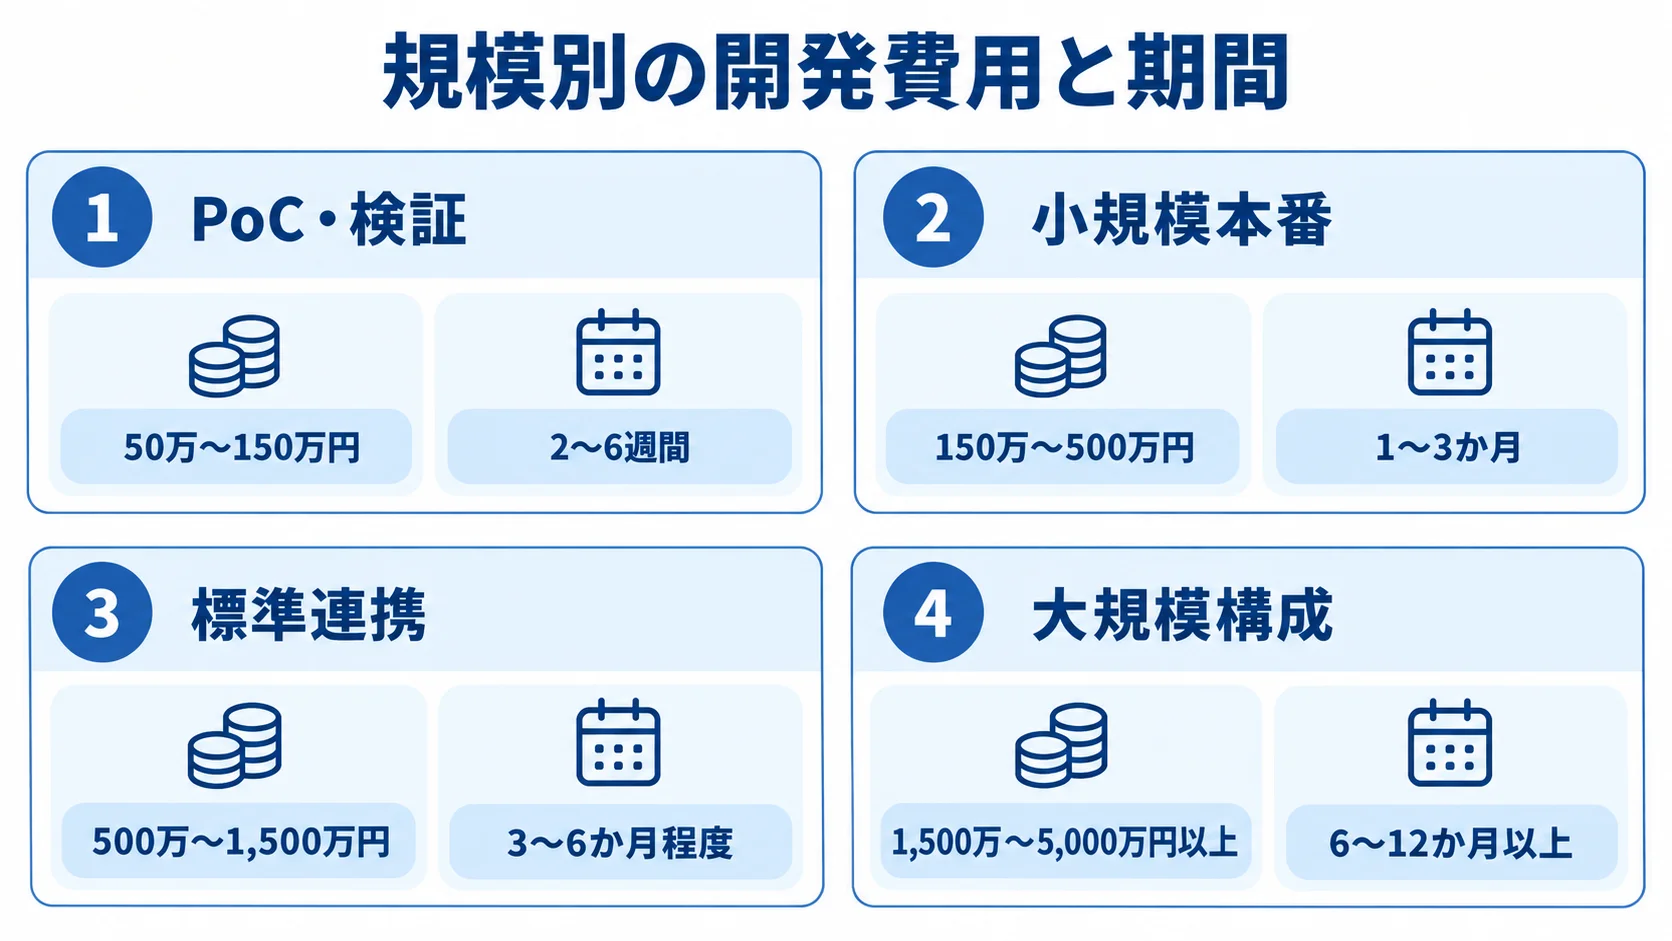
- PoC・検証:50万〜150万円、2〜6週間。1〜3本のAPI、JWT、簡易ログを開発環境で確認する範囲です。
- 小規模本番:150万〜500万円、1〜3か月。10本前後までのAPIを想定した規模です。
- 標準連携:500万〜1,500万円、3〜6か月程度が目安です。
- 大規模構成:1,500万〜5,000万円以上、6〜12か月以上です。
小規模本番は、WAFやレート制限を含む想定です。さらに、CI/CDや監視、バックアップも対象に入ります。
標準連携では、複数バックエンドへの接続や社内IdPとのOIDC連携を含みます。API版管理や監査ログ、障害試験に加えて、既存基幹との接続も入ります。
大規模構成では、オンプレミスや複数クラウド、マルチリージョンへの配置が含まれる場合があります。加えて、ポータルや24時間運用、厳格なSLAも入ることがあります。
業務システム全般の受託相場は、人月単価で50万〜200万円程度が目安とされています(出典: 業務システム開発費用に関する社内調査、2026年確認)。役割と期間に分けて確認すると、見積もりを比べやすくなります。
製品利用料とランニングコスト
製品料金や周辺費用は、従量課金の部分と、環境に応じて決まる部分に分かれます。
- 従量型:最低料金や前払いがなく、呼び出し数と転送量を中心に課金する方式です。
- API管理サービス:標準プロキシは最大5,000万回まで、100万回あたり20米ドルです。
- 環境料金:基礎環境は1リージョン月365米ドル、中間環境は月1,460米ドルです。
- 周辺費用:計算資源、DB、WAF、ロードバランサ、接続、転送が発生します。ログ、監視、バックアップ、診断、証明書、保守も含まれます。
- Gateway料金例:月500万回、応答3KBでは呼び出し17.50米ドルと転送1.29米ドルです。
API管理サービスの料金は、Gatewayとは別サービスの料金例です(出典: API管理サービス公式料金ページ、2026年8月確認)。料金は改定やリージョン差があるため、円換算はせず、見積時点の料金計算機で再確認します。
ただし、Gatewayの例には後段サービスの料金や開発費は含まれていません(出典: API Gateway公式料金ページ、2026年8月確認)。
見落としやすい費用と予算管理
見落としやすい費用と、予算が変動する要因を先に押さえておきます。
- 環境費:開発・検証・本番の固定費、長期ログ保存、ピーク向け冗長化費用が発生します。
- 移行費:ネットワーク接続、既存認証の改修、データ移行、移行中の二重運用が発生します。
- 従量課金:利用者の増加や再試行、監視ログの増加で膨らむため、月次の上限を設定します。
- 保守費:初期開発費の15〜25%程度を年間予算にする方法があります。
保守の範囲は、一次対応だけを指すのか、脆弱性や性能まで含むのかで変わります。問い合わせや夜間対応をどこまで含めるかも、契約ごとに異なります。そのため、月額が安く見える契約ほど、障害時の追加費用と対応時間を確かめておく必要があります。
API Gatewayの開発会社・ベンダーの選び方
会社やベンダーは、知名度や製品価格だけで決めず、設計から運用まで一貫して任せられるかで比べます。
製品を導入できることと、業務APIを安全に運用できることは、別の力です。そのため、既存の認証やネットワーク、基幹システムに加えて、開発体制との相性も見ます。
類似実績と技術範囲の確認
実績や技術範囲は、自社に近い条件と担当体制のもとで確かめます。
- 類似実績:公開範囲、API本数、ピークRPS、OAuth・OIDC、相互TLSが近いかを見ます。
- 運用条件:オンプレ接続や個人情報の扱い、複数リージョン、24時間運用について尋ねます。
- 技術範囲:認証やWAF、ネットワーク、実行基盤を確かめ、監視やIaC、CI/CDも確認します。
- 担当体制:契約前に設計責任者、実装担当、運用担当の役割と再委託範囲を確認します。
可能であれば、構成図やテスト計画、匿名化した障害報告を提示してもらい、実装者が説明できるかを見ます。特に、Gateway設定だけを担い、バックエンドや認証を別会社へ切り分ける形では、障害時の責任が曖昧になりやすいです。
見積依頼書と提案内容の比較
RFPと提案書は、要件や費用を同じ粒度で照合します。成果物と引き渡し条件も、そろえて見比べます。
- 要件:API数や利用者、ピークRPS、平均・最大の応答サイズを記載します。認証、データ、接続先、環境も加えます。
- 運用品質:SLA、復旧目標、ログ、監視を指定します。負荷試験や診断、移行、運用時間も含めます。
- 費用・契約:初期費と月額・従量費、追加単価を比べます。納品物と検収、保守、障害時の一次切り分け、脆弱性対応まで照らし合わせます。
- 引き渡し:データ返却、設定、IaC、OpenAPI定義を比べます。ソースコード、著作権、再利用、移行条件も確かめます。
「安全に連携したい」といった要望だけでは、各社の前提がそれぞれ異なります。そのため、比較できる粒度まで要件を具体化しておきます。引き渡し条件を確かめておけば、将来のベンダーロックインも抑えられます。
▶ 詳細はこちら:API Gatewayのシステム開発でおすすめの開発会社/ベンダー6選と選び方
▶ 詳細はこちら:API Gatewayのシステム開発の発注/外注/依頼/委託方法について
セキュリティ・運用で失敗しないための確認事項
API Gatewayは入口を一か所で統制できます。一方で、設定ミスが多くのAPIへ同時に影響する集中ポイントにもなります。
初期診断のあとも、API追加や権限変更のたびに確認を重ねます。バージョン更新や証明書更新の時点でも、確認を省けません。通信を暗号化しているだけでは、十分とは限りません。
認可・個人情報・API棚卸し
認可、個人情報の扱い、API台帳を確かめることで、漏えいや不要な公開を防ぎます。
- 認可テスト:公開IDを書き換えて、他人の注文や顧客情報を取得できないか試します。
- 権限と応答:一般利用者が管理者機能を使えないか、不要な個人情報が応答に含まれないかを検証します。
- 個人情報:取得、利用、保存、第三者提供、削除の各段階を整理します。ログ上の氏名やメール、トークン、住所は隠します。
- API台帳:所有部門、公開範囲、データ分類、認証、利用者を記録します。最終利用日と廃止日も残します。
OWASPの2023年版APIセキュリティリスク一覧では、オブジェクト、プロパティ、機能単位の認可不備が重要リスクです。過剰なリソース消費やAPI一覧管理の不備も挙げられています(出典: OWASP API Security Top 10 2023、2026年8月確認)。
開発環境には、本番データをコピーしないルールも設けます。使われていないAPIは台帳で洗い出し、定期的に停止します。
監視・障害対応・変更管理
監視と変更管理の手順は、あらかじめ定めておきます。障害時にGatewayを迂回すると、セキュリティの制御が外れてしまうおそれがあります。
- 監視:稼働や利用者別のエラー、API遅延、認証失敗、制限超過を追います。バックエンド別のタイムアウトや応答サイズ、キューも見ます。
- アラート:業務影響と緊急度で通知先や対応時間を分けるほか、代替経路にも認証と監査を設けます。
- 変更管理:API仕様、Gatewayポリシー、認証設定、証明書、WAFルールを一つの変更単位として扱います。
- 記録:レビュー、承認、リリース、ロールバック、事後確認を残します。
緊急変更も後から追跡できる状態にしておきます。自社運用型では担当者が限られやすいため、手順書と訓練を準備する必要があります。
よくある失敗と防止策
API一覧や責任分界の不足、容量の見誤り、複雑な認可設定が代表的な失敗です。
- 準備不足:初期設定を急ぎ、API一覧や責任分界を作らない。
- 容量不足:平均だけで決め、繁忙期や再試行の集中で停止する。
- 認可の集中:Gatewayに寄せ過ぎると、サービス追加で複雑になる場合があります。
API契約、ピーク条件、認可の責任分界を文書にしておけば、これらの失敗を防ぎやすくなります。
移行時は、利用量の少ないAPIから始めます。旧環境と新環境で、応答やエラー、ログ、認可結果を比べ、一定期間は戻せる状態を保ちます。移行しないAPIも、対象外とする理由や廃止予定日をAPI台帳に記録しておきます。
よくある質問(FAQ)
最後に、API Gatewayのシステムを検討する際によく寄せられる質問に答えます。導入の必要性はAPI本数だけでは決まらず、公開範囲や認証、接続先に加えて、ピーク負荷と運用体制も合わせて判断します。
APIが少なくてもAPI Gatewayは必要ですか?
APIが少なくても、外部への公開や個人情報の扱い、認証の統一が必要なら、導入を検討できます。急なアクセス増加や監査ログが必要な場合も、導入を検討する理由になります。
単一の社内システムで利用者も少なく、既存の認証と監視で足りる場合は、大規模なAPI管理基盤を最初から導入しない選択もあります。
将来のAPI追加を見越し、必要最小限のGateway機能から始めます。
API Gatewayのシステム開発にはいくらかかりますか?
PoCは50万〜150万円、小規模な本番導入は150万〜500万円が目安です。複数のシステムをつなぎ、認証や監査、障害試験を含む業務連携では、500万〜1,500万円となります。
オンプレミス接続や複数クラウド、マルチリージョン、24時間運用まで含むと、1,500万〜5,000万円以上になる場合があります。
製品利用料、クラウド周辺費用、保守費は、別に見積もる必要があります。
クラウド型と自社運用型はどちらがよいですか?
変動するアクセスに対応し、運用要員を抑えたい場合は、クラウドのマネージド型が候補です。
データセンターや複数クラウドへの配置、細かな制御が必要な場合は、自社運用型やハイブリッド型を検討します。既存の運用標準を優先するときも、この二つが候補になります。
データの保管場所や接続、SLAの条件を比べます。更新と障害対応の条件も加えて検討し、そのうえで選びます。
API GatewayだけでAPIのセキュリティは十分ですか?
API Gatewayは、認証とレート制限、入口の制御、監査を担いますが、それだけで十分とはいえません。
バックエンド側では、オブジェクト単位の認可や入力値検証を実施します。さらに、業務ルールとデータ最小化も必要になります。
WAFや秘密情報の管理、脆弱性診断を組み合わせます。ログ監視や権限レビュー、API棚卸しも加えて、多層的に守ります。
まとめ
API GatewayはAPIを一つの入口で受け、ルーティングや認証・認可、流量制御、変換を共通化する基盤です。加えて、監視や監査、バージョン管理も同じ基盤の中で扱えます。
導入の効果を出すには、設計の範囲を広く取ることが重要です。業務APIの責任分界や利用者、データを押さえ、さらにピーク負荷と障害時の動作まで含めます。
導入前の決定事項
まずAPIを棚卸しし、要件定義とOpenAPIによる契約を固めます。
次に、接続先やデータ分類、トラフィックの条件から方式を比べます。運用体制やSLAも加えて、方式を絞り込みます。
費用は、開発と製品に加えて、周辺クラウドや保守も別々に見ます。そのうえで、PoCから段階的に本番へ広げます。
開発を成功させる選定基準
会社選定では、類似するAPI本数やピーク負荷の条件を見ます。加えて、認証連携や個人情報、基幹接続の扱いも確かめます。テストや監視、障害対応、引き継ぎの流れも確認します。
安さや短納期だけで決めないよう、RFPには必要条件と追加費用を明記します。API追加や移行まで比べておくと、長く使える基盤につながります。
▼関連記事一覧
・API Gatewayのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
・API Gatewayのシステム開発でおすすめの開発会社/ベンダー6選と選び方
・API Gatewayのシステム開発の見積相場や費用/コスト/値段について
・API Gatewayのシステム開発の発注/外注/依頼/委託方法について
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。