
API連携開発は、4つの工程を順に進めます。最初は要件定義とAPI仕様の調査で、その後に設計、実装とテスト、本番リリースと運用監視へと続きます。進める前に、連携するデータや方式を整理し、認証から運用体制までを決めておく必要があります。
全体の考え方は、次の完全ガイドで詳しく扱っています。
▼全体ガイドの記事
・API連携開発の完全ガイドをご覧ください。
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
API連携開発の全体像
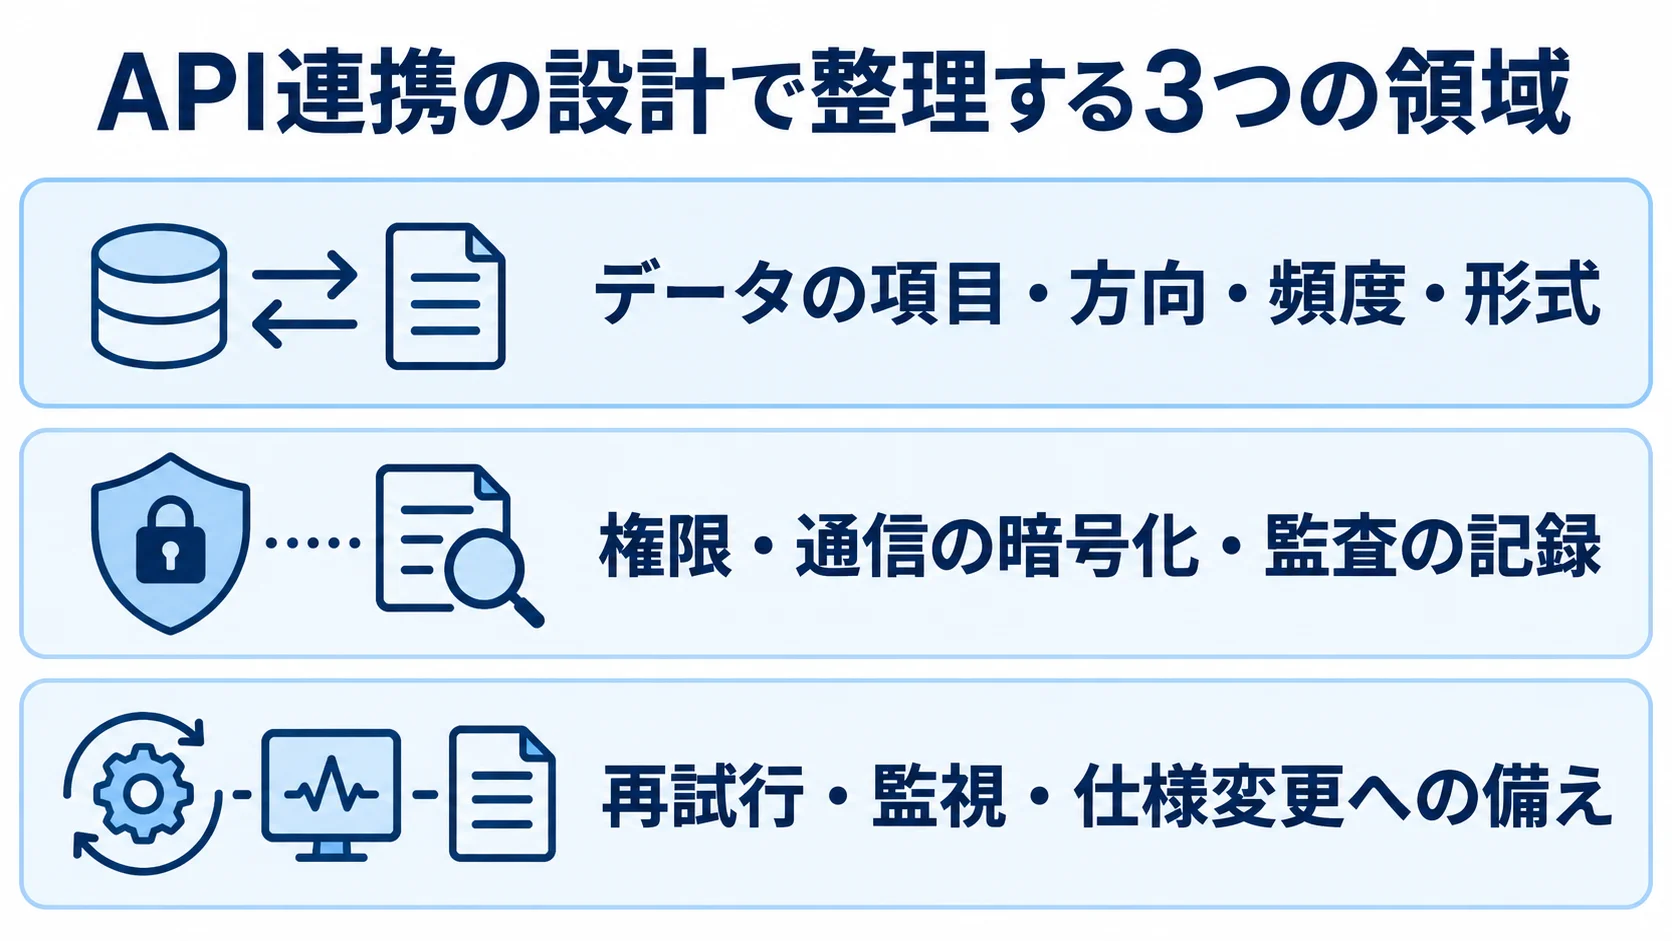
API連携は、対象のシステムやデータの条件によって、設計と運用の範囲が変わります。
- データ:どの項目を、どの方向に、どの頻度と形式で渡すかを整理し、データの整合性を保つ。
- 安全性:誰がどの権限で接続するかを決め、通信の暗号化と監査の記録まで設計に含める。
- 運用:エラー時の再試行や監視、仕様変更への備え。
API連携とは、異なるシステムの間でデータや機能を共有するための仕組みです。方式にはいくつかの種類があるため、目的や要件に合った方式を選ぶ必要があります。
API連携の主な種類
代表的なAPI連携方式は、次のとおりです。
REST API:HTTPでJSON形式のデータをやり取りする、最も一般的な方式です。シンプルな設計で実装しやすく、Webサービスとの連携に広く使われます。
GraphQL:必要なデータだけを取得できる柔軟なクエリ言語です。複数のエンドポイントを1つにまとめられ、フロントエンドとの連携に優れています。
SOAP:XMLベースのプロトコルで、金融・医療など厳格なセキュリティが求められる分野で使われます。
Webhook:イベント発生時にリアルタイムで通知を受け取る仕組みです。プッシュ型の連携が必要な場合に有効です。
gRPC:Googleが開発した高速・軽量なプロトコルで、マイクロサービス間の通信に適しています。
連携方式の選定基準
連携方式は、次の観点から検討します。
・リアルタイム性が必要か(同期・非同期)。
・連携するデータ量と頻度。
・セキュリティ要件(暗号化・認証の強度)。
・連携先システムがサポートする方式。
・チームの技術スタックと習熟度に合うか。
とくに既存のSaaSやクラウドサービスと連携する場合は、連携先が提供するAPIの仕様に合わせて方式を決めることになります。
API連携開発の進め方
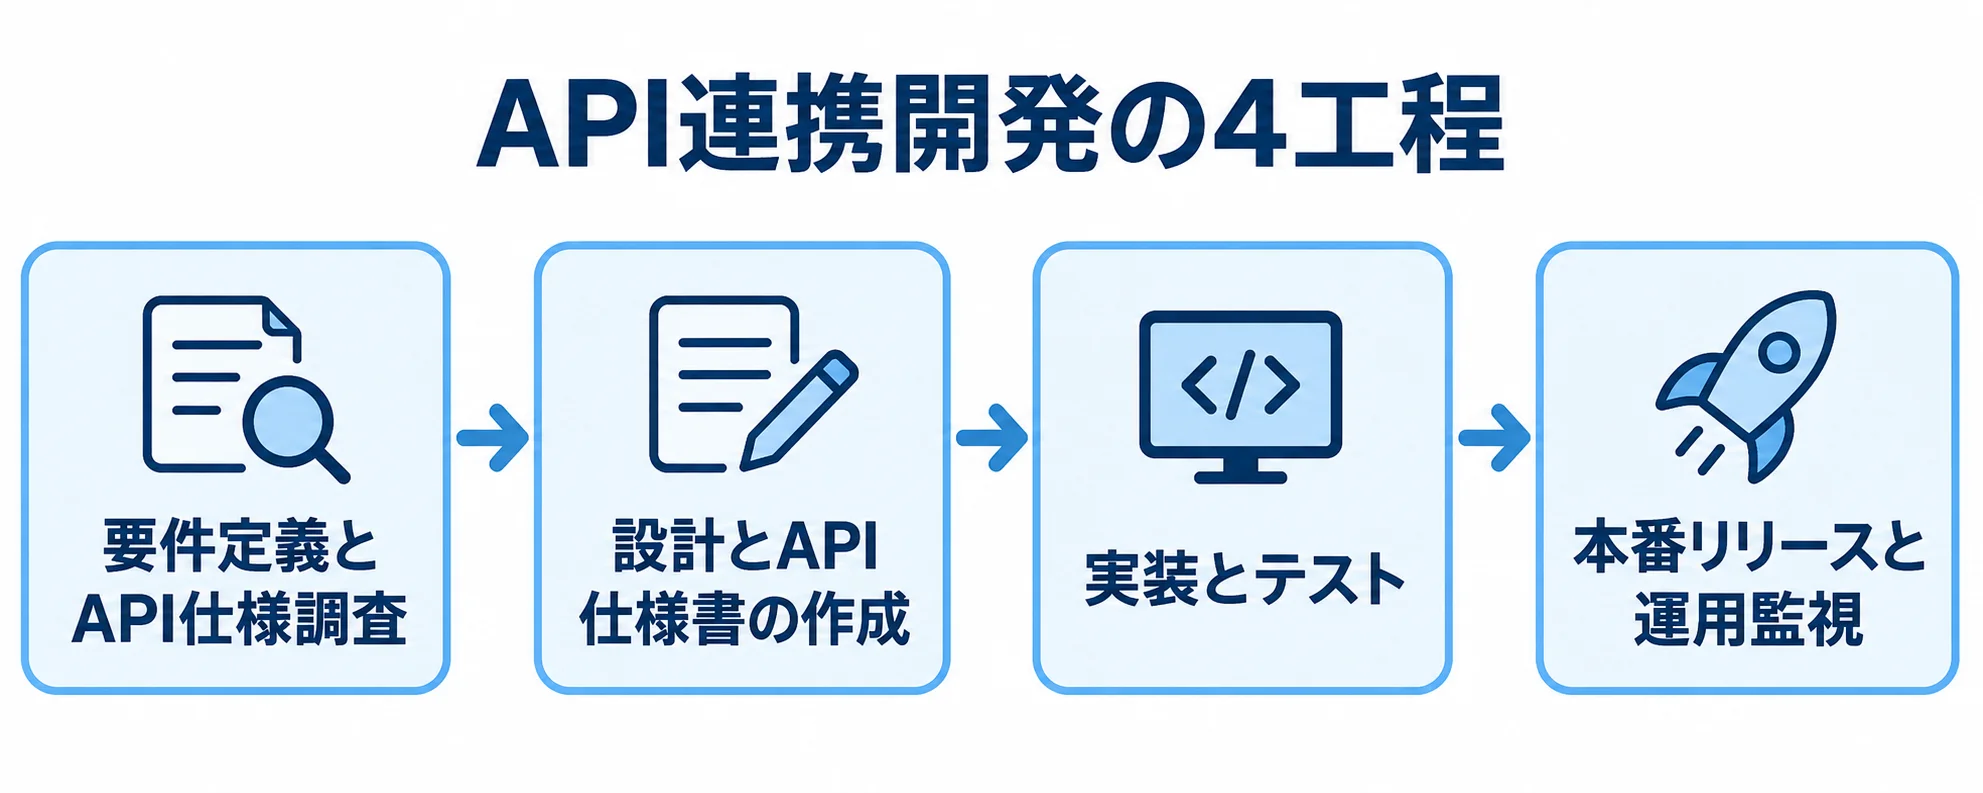
次の4つのステップを順に進めると、品質の高い連携システムを構築できます。各工程で手を抜かないことが、後工程の手戻りを防ぐ鍵になります。
Step1: 要件定義とAPI仕様調査
最初のステップは、連携の要件を整理し、API仕様を調べることです。
要件定義で確認すること:
・どのシステム間で何のデータをやり取りするか。
・連携の方向(一方向/双方向)とタイミング(リアルタイム/バッチ)。
・エラー時の業務影響と許容ダウンタイム。
・データのセキュリティ分類と保護レベルをどう定めるか。
API仕様調査で確認すること:
・認証方式(OAuth 2.0、APIキー、JWT、Basic認証など)。
・エンドポイント一覧とリクエスト/レスポンス形式。
・レート制限(Rate Limit)の有無と上限値。
・バージョン管理ポリシーと廃止予定のエンドポイント。
・Sandboxや開発環境を提供しているか。
Step2: 設計とAPI仕様書の作成
要件が固まったら、連携の設計に進みます。
設計で検討すること:
・データマッピング(送信元と受信先のフィールド対応表)。
・認証フローの設計(トークン管理、リフレッシュ処理)。
・エラーハンドリング方針(リトライ戦略、デッドレターキュー)。
・非同期処理が必要な場合は、キューを設計する(SQS、RabbitMQなど)。
API仕様書の作成:
自社で公開するAPIを開発する場合は、OpenAPI(Swagger)形式で仕様書を作成することを推奨します。仕様書があると、フロントエンド開発者やサードパーティとのやり取りがスムーズになります。さらに、モックサーバーも自動で生成できます。ここまでの設計内容を、仕様として確定させます。
Step3: 実装とテスト
実装のポイント:
・認証トークンの安全な管理(環境変数、シークレットマネージャー)。
・レート制限への対応(指数バックオフ、キューイング)。
・タイムアウト設定の適切な設計。
・ログを設計する(リクエスト/レスポンスの記録、個人情報のマスキング)。
テスト方法:
・Postmanを使った手動テスト。
・モックサーバー(WireMock、Prismなど)を使った結合テスト。
・自動テスト(JUnit、pytestなど)によるCI/CDへの組み込み。
・負荷テスト(レート制限への到達確認)。
・異常系テストを行う(タイムアウト、エラーレスポンスの処理確認)。
Step4: 本番リリースと運用監視
本番リリース後は、次の運用体制を整えます。
・監視設定:APIのレスポンスタイム、エラー率、呼び出し回数をダッシュボードにまとめる。
・アラート設定:エラー率が閾値を超えた場合の即時通知。
・ログ管理:CloudWatch LogsやDatadogなどへログを集約し、保持期間を設定する。
・証明書・トークン管理:有効期限切れ前の自動更新や更新アラートの設定。
・変更管理:連携先APIのバージョンアップや廃止情報を継続して追う体制を決めておく。
開発を成功させるためのポイント
API連携開発を成功させるには、実装の技術だけでなく、プロジェクト管理、セキュリティ、運用設計まで含めた総合的な取り組みが欠かせません。
セキュリティと認証設計
API連携では、セキュリティが最も重要な事項の一つです。主な認証方式の特徴は、次のとおりです。
・OAuth 2.0:ユーザーの代理でAPIを呼び出す場合に適した標準的な認証フレームワーク。アクセストークンとリフレッシュトークンによる管理が必要です。
・APIキー:シンプルで実装しやすい一方、漏洩リスクへの対策(ローテーション、IP制限)が必要です。
・JWT(JSON Web Token):ステートレスな認証に適しており、マイクロサービス間の認証によく使われます。
・mTLS(相互TLS):双方向の証明書認証で、高いセキュリティが求められる金融・医療系の連携で用いられます。
また、APIキーや認証情報は、ソースコードに直接書かず、環境変数やAWS Secrets Manager等の機密情報管理サービスで扱うのが鉄則です。
レート制限とエラーハンドリング
サードパーティのAPIには、呼び出し回数の上限(レート制限)が設けられていることが多く、超えるとエラーが発生します。そこで、次のような対策が有効です。
・指数バックオフ(Exponential Backoff)によるリトライ処理。
・キューを使ったリクエストの平滑化。
・バルクAPIの活用(1件ずつではなくまとめて送信)。
・レート制限のヘッダー(X-RateLimit-Remaining等)を監視する。
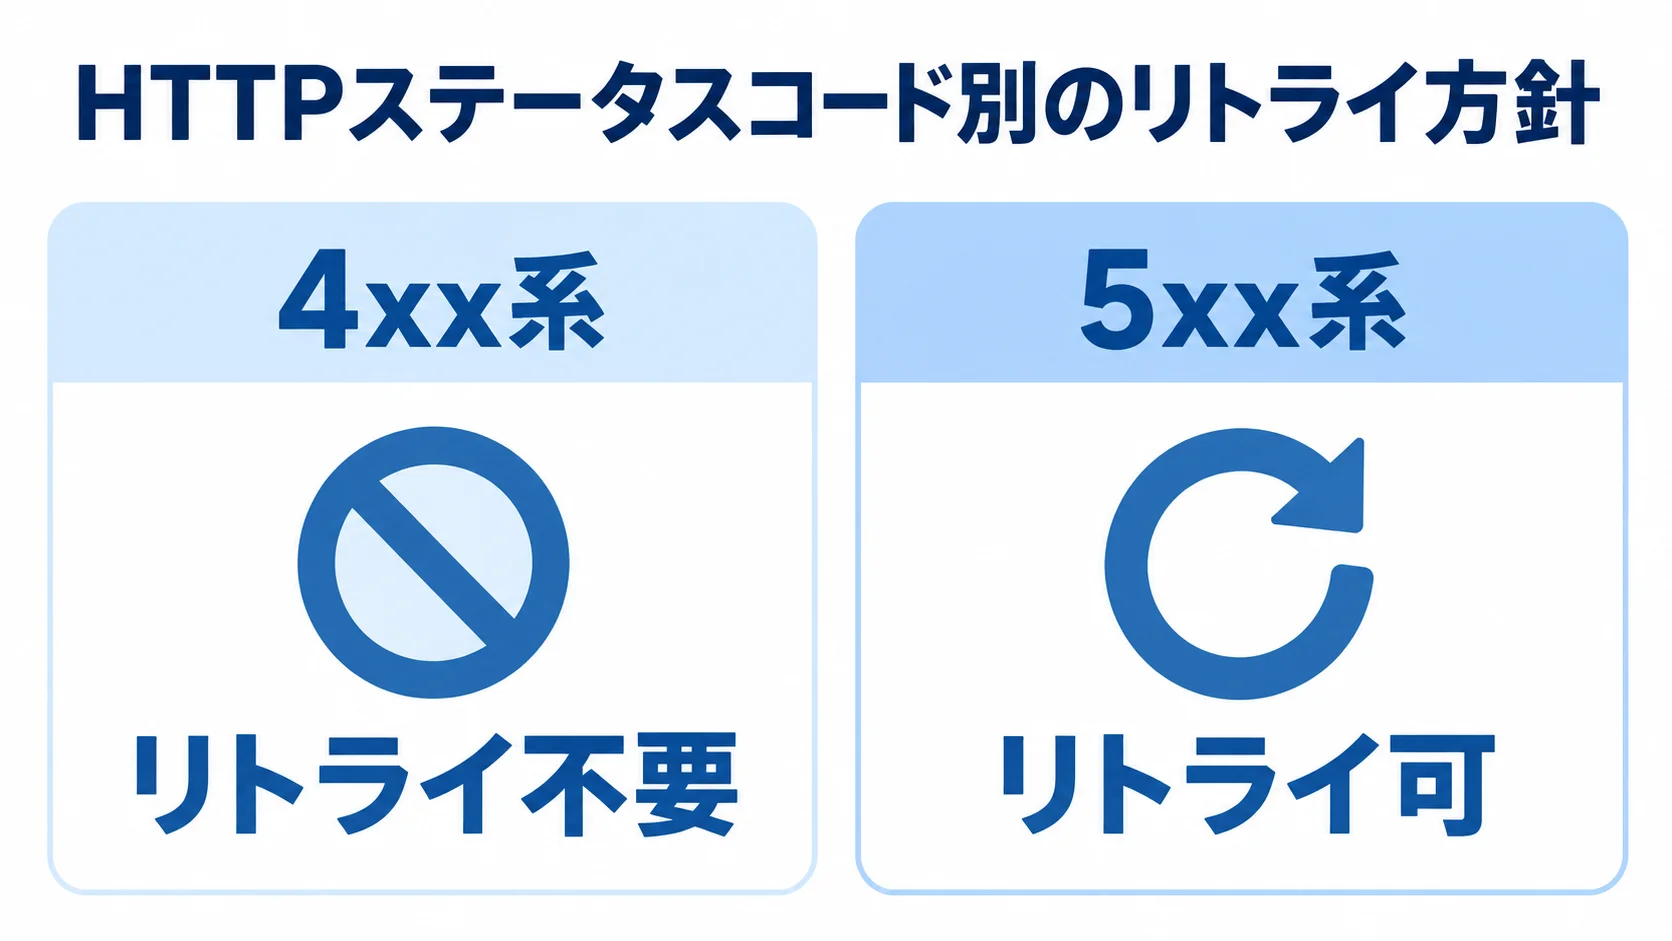
エラーハンドリングでは、HTTPステータスコードに応じて処理を分けることが重要です。4xx系はリトライ不要、5xx系はリトライ可とし、あわせてエラー情報をログに記録します。
専門パートナーへの相談
株式会社riplaは、コンサルティングから開発まで一気通貫で支援できる会社です。IT事業会社として社内DXを推進してきた経験を生かし、ビジネスの成果を出すことと、システムを現場に定着させることの両方に強みがあります。
また、API連携開発でも、要件定義から設計、実装、運用まで一貫して支援できます。
社内の人手が足りない場合や、複数のシステムを連携させる複雑なプロジェクトでは、専門会社への相談を検討することも有効です。
API連携の運用・監視・セキュリティ補足
レート制限とリトライ設計
サーキットブレーカー、指数バックオフ、イドンポテンシキーの扱いを決まった型として揃えておき、呼び出し側のキューの深さを監視します。
鍵ローテーションと監査ログ
クライアントシークレットの更新手順、失効時のデプロイ順序、アクセスログの保管期間は、Runbook(運用手順書)としてまとめておきます。
まとめ
API連携開発は、実装技術の問題として捉えるのではなく、要件定義から運用設計までを一貫して考えることが大切です。次の点を押さえてください。
・連携方式(REST/GraphQL/Webhook等)は、要件に合わせて選ぶ
・認証方式は、セキュリティ要件と連携先のサポート状況を踏まえて決める
・OpenAPI仕様書でドキュメントを整え、テストを自動化する。
・レート制限、エラーハンドリング、監視は、本番前に設計しておく。
・本番リリース後も、モニタリングと改善を継続して行う。
社内の技術力に不安がある場合や、連携要件が複雑な場合は、専門の開発会社への相談も検討してください。
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。