
API管理システムの発注は、目的と責任範囲を整理してから、RFPで提案を比べ、PoCを経て構築と運用引き継ぎへと進みます。この順で進めると、安全なAPI公開につながります。
全体像はAPI管理システム開発の完全ガイドもご覧ください。
▼全体ガイドの記事
・API管理システム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
API管理システムの全体像
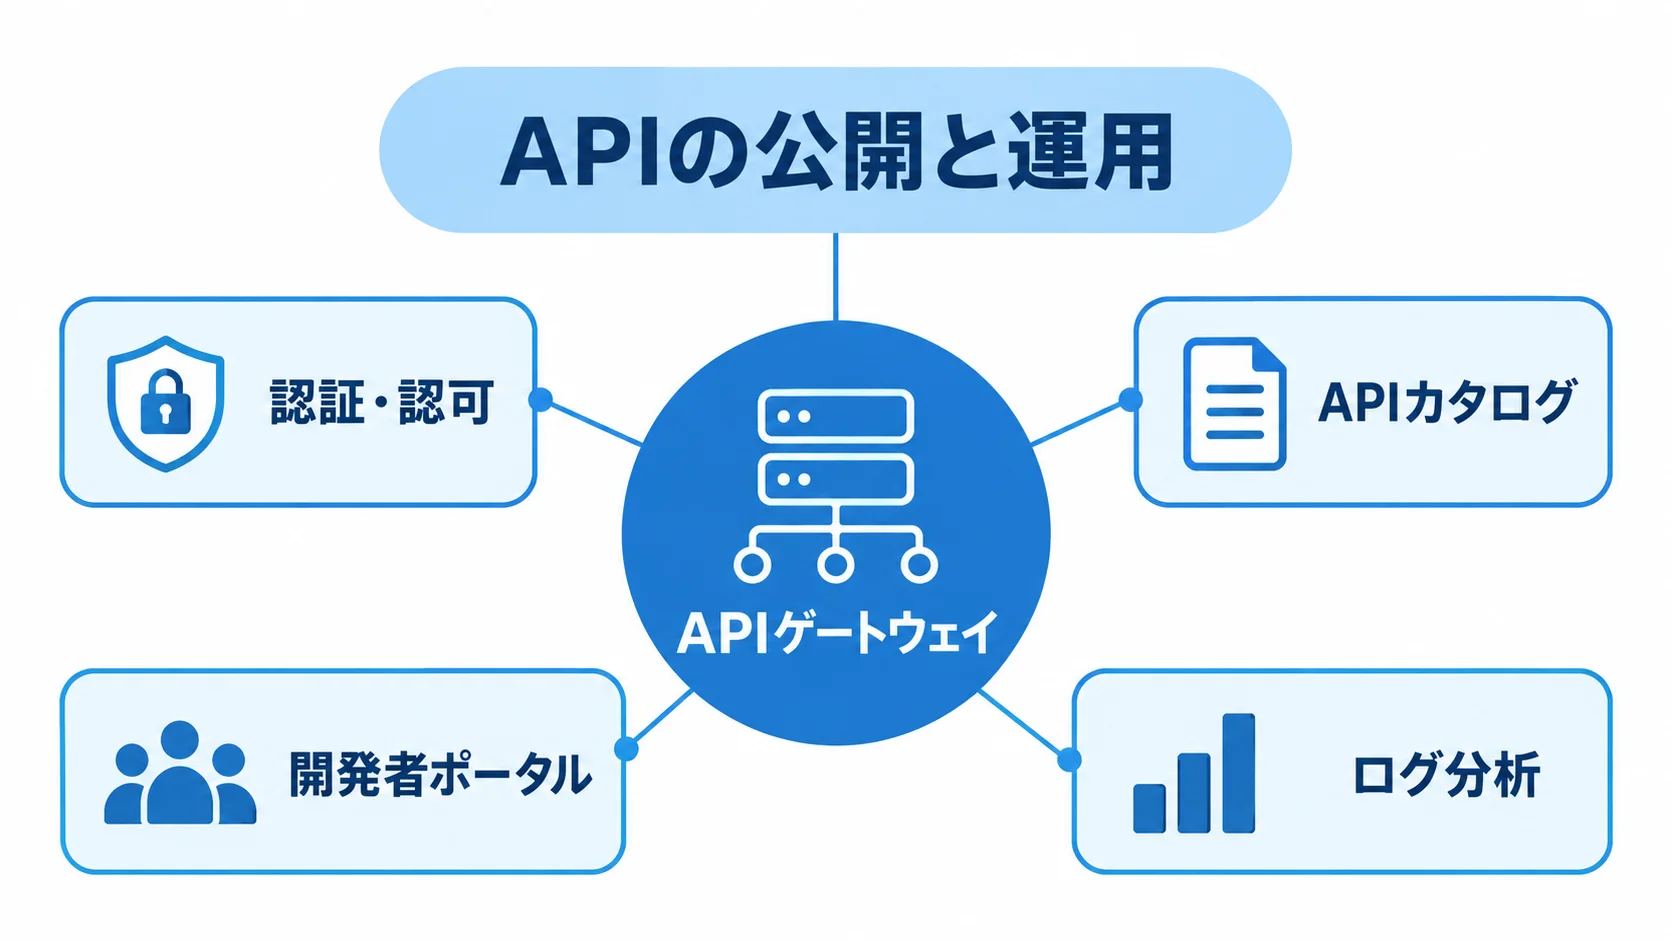
API管理システムは、APIを作る開発ツールとは役割が異なり、利用者のリクエストをバックエンドへ振り分けるAPIゲートウェイを中心に、APIの公開と運用を支えます。
APIカタログや開発者ポータルを含め、認証・認可やレート制限からログ分析、バージョン管理、廃止告知までを、一連の仕組みとして整えます。
発注時は、API本数だけでなく、誰が公開を承認するか、障害時に誰が判断するか、いつ古い仕様を止めるかも書面で明らかにしておきます。
APIゲートウェイとの違いの整理が発注の出発点
APIゲートウェイは、利用者の呼び出しを受けてバックエンドへ届ける前段の機能です。認証やレート制限を実行し、ルーティングやHTTPS終端、変換も担います。
API管理システムは、実行の仕組みに加えて、OpenAPI仕様の管理や開発者ポータル、利用申請、APIキー発行を組み合わせます。さらに、利用分析や契約・SLA、バージョンのライフサイクル管理も対象に含みます。
発注書に「API管理」とだけ書くと、ゲートウェイの初期設定だけが納品される場合があります。その場合、カタログ更新や廃止手順は後の作業として残ることがあります。
委託範囲とAPIオーナーの決定
委託範囲と社内判断の境界を決めるには、まず対象となるAPIやシステムを洗い出します。
- 公開先:外部公開API
- 社内利用:社内API、モバイルアプリ向けAPI
- 既存接続:SaaS連携、オンプレミスの基幹システム
- AI連携:生成AIやAIエージェントが呼び出すAPIとカタログ
- AI利用条件:上限、機密データのマスキング、操作範囲、履歴監査
2025〜2026年は、生成AIやAIエージェントが社内外のAPIを呼び出す構成も増えています。そのため、AI連携も要件に含めておくと、従来のアプリ連携だけを想定したAPI管理から漏れるリスクを抑えられます。
個人情報や決済情報を扱うAPIでは、設定を開発会社に委託しても、業務上のデータ利用を承認するAPIオーナーは発注者側に置く必要があります。
APIごとに、業務責任者、技術担当、セキュリティ担当の連絡先と、障害時の連絡先を記録します。そのうえで、委託先に任せる作業と社内で判断する作業を分けてください。
API管理システムの発注形態の選び方
まず、API管理の標準機能と自社固有の業務機能を分け、任せる範囲に合う発注形態を選びます。
- クラウド型:クラウドのサービスに、導入支援を組み合わせた形態です。
- 製品導入型:製品を使い、連携部分をSI会社に委託する形です。
- OSS型:オープンソースを自社で運用する形です。
- スクラッチ型:独自ポータルなどを個別に開発する形態です。
最初から全機能を自作せず、標準機能を活用できる範囲を見極めてください。
クラウド型+導入支援が向く企業
マネージドサービスには、AWS API Gateway、Azure API Management、Google Cloud Apigeeなどがあります。製品の選定と運用は、関係者で分担します。
- クラウド事業者:基盤の可用性や製品更新を任せやすい選択肢です。
- SI会社:社内に知見がなければ、認証方式の設計やログ設計、監視設定などを委託できます。
- 検証:代表APIを5〜20本程度で試し、運用負荷を確かめてから対象を広げる進め方です。
段階的に対象を広げると、要件漏れと過大投資を抑えられます。
製品導入型とOSS型の運用責任の分け方
製品導入型とOSS型は、機能と保守責任の違いで比べます。
- 製品導入型:Apigee、IBM API Connect、Kongなどを使う形態です。
- 製品の特徴:ポータル、ポリシー、分析、ハイブリッド接続を整えやすい一方、ライセンスやサブスクリプション、製品に応じた専門人材が必要です。
- OSS型:自由度と費用調整の余地があり、更新、脆弱性対応、バックアップ、復旧を自社または委託先が担います。
比較では、初期価格だけで決めず、3年間の運用体制と引き継ぎ可能性まで含めて判断してください。
独自のAPI製品要件がある場合のスクラッチ開発
独自の利用課金や契約管理、外部開発者向けポータル、特殊なデータ変換が必要な場合は、スクラッチ開発を検討します。さらに、複数企業をまたぐAPIマーケットプレイスも対象になります。
ゲートウェイや認証、監査ログなどを一から実装すると、製品なら任せられる更新作業が、自社の保守負担になります。
独自画面や業務連携だけを開発し、認証・流量制御・監視は既製サービスに任せる分割案も比べてください。
発注前のRFPと要件整理の項目
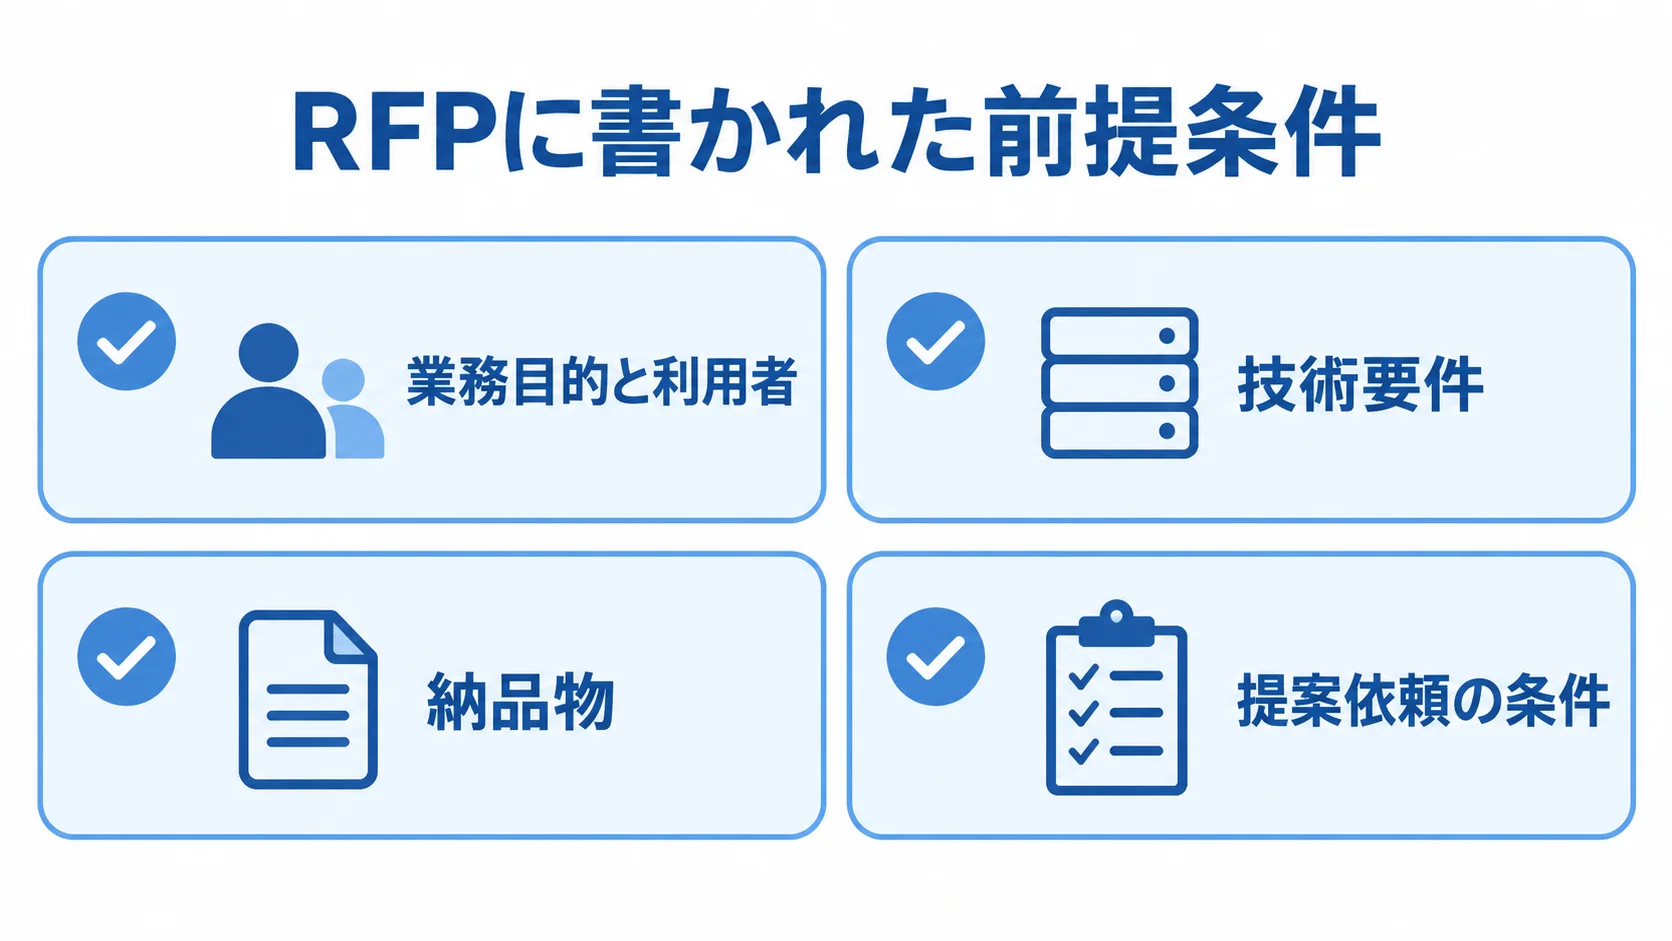
見積の精度は、RFPに書かれた前提条件で決まります。API本数だけでは、認証やバックエンド改修、データ変換の前提が各社で異なります。テスト環境や移行、運用設計についても、前提の置き方は会社ごとに違います。
そのため、RFPには製品名を先に指定せず、業務課題から納品物までの条件をそろえて提案を依頼します。
RFPへの業務目的と利用者の記載
目的は、「APIを管理したい」という言葉より、業務上の変化で書きます。たとえば、取引先追加の日数短縮、社内APIの洗い出し、モバイルアプリ公開時の認証と監査の統一です。
次に、利用者を社内利用者や顧客、取引先、SaaS、AIエージェントに分けます。そのうえで、APIごとに参照だけか、更新まで許可するかを整理します。
導入効果は、測定できるKPIで設定します。候補には、API公開までのリードタイムや未管理API数、障害検知時間などがあります。また、再利用API数やパートナー追加日数も挙げられます。
API本数以外の条件を含む技術要件の数値化
技術要件には、API本数や想定平均・ピークRPS、許容レイテンシを記載します。加えて、レスポンスサイズや接続先数、環境数も書きます。データ形式や変換の有無、同期・非同期の区別も必要です。
認証方式は、OAuth 2.0やOpenID Connect、JWT、APIキー、mTLSのどれを使うかを明記します。また、社内・社外・管理プレーンの分離や、オンプレミスへのPrivate接続も指定します。
ログ保持期間や個人情報のマスキング、監査証跡は、可能な限り数値と条件で指定してください。バックアップや災害復旧目標、稼働時間も、可能な限り数値で示します。
納品物と提案依頼の条件のそろえ方
RFPには、提案書や概算見積、要件定義書、構成図を記載します。加えて、OpenAPI仕様書とAPIカタログを納品物として挙げます。テスト計画や移行計画、運用手順、教育資料も納品対象にします。
ソースコードや設定の引き渡し条件も定めます。見積は、製品ライセンスやクラウド料金と、開発費、脆弱性診断や保守費、追加変更単価を分けて提示してもらいます。
提案期限や質問受付期間、プレゼンの評価方法、既存資料の扱い、再委託の可否もそろえてください。費目を分けておくと、初期費用だけ安く見える提案を見抜きやすくなります。
API管理システム開発の進め方
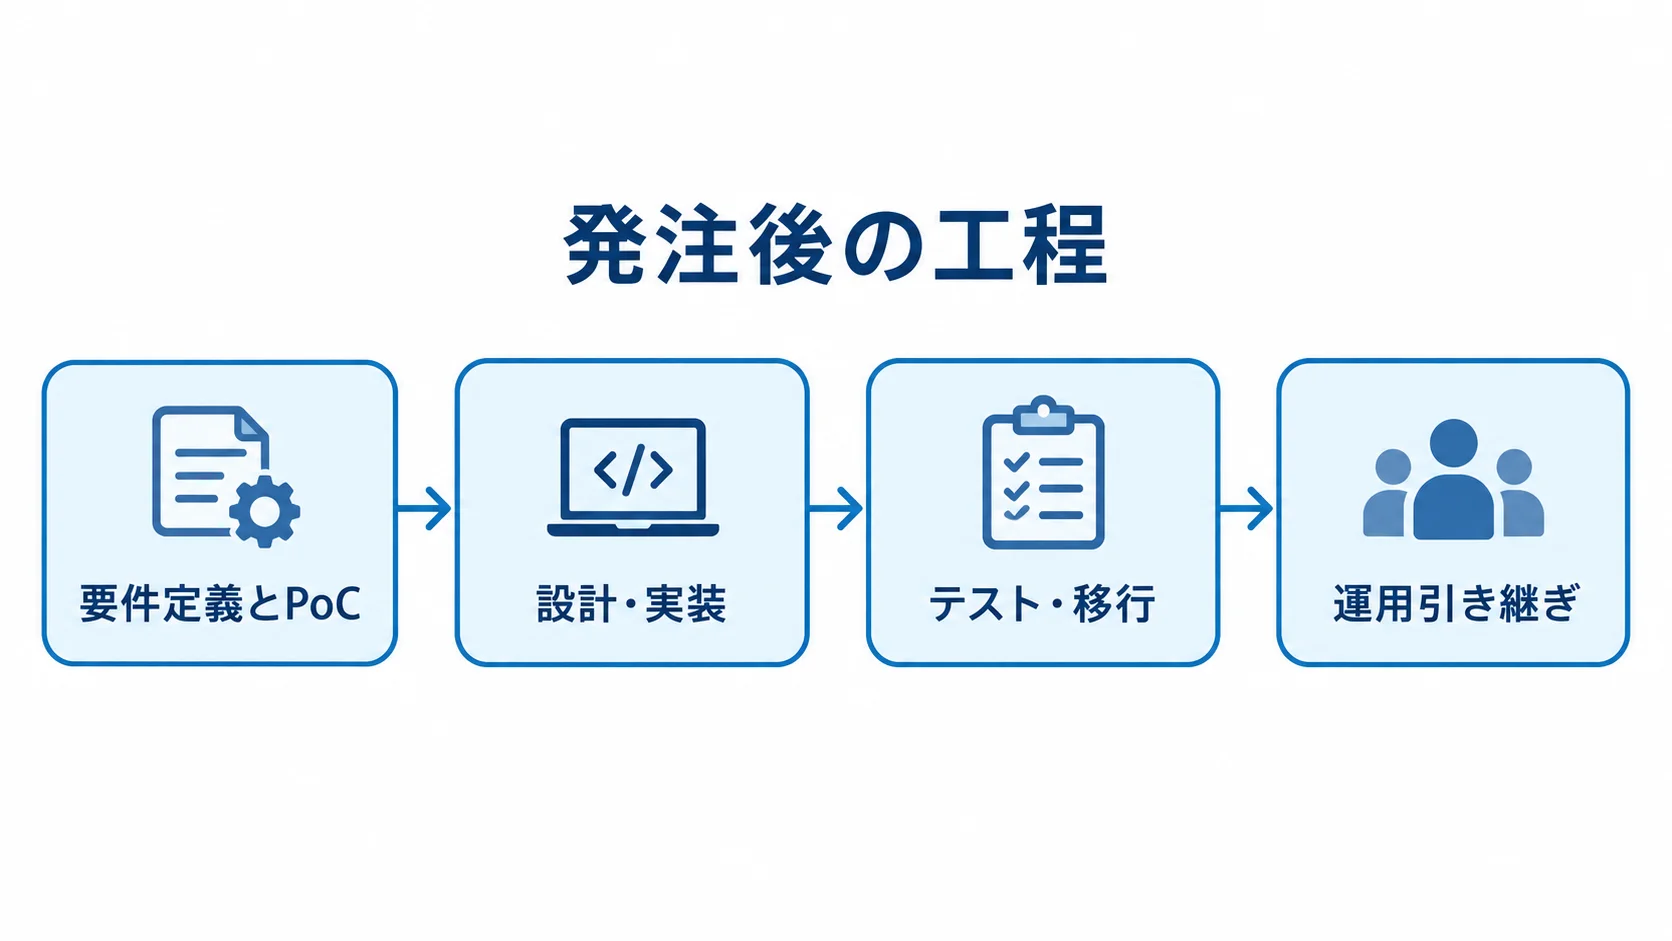
発注後は、次の順に工程を進めます。
- 要件定義と基本設計
- PoC
- 実装・設定
- テスト
- 移行
- 運用引き継ぎ
クラウド型であっても、既存バックエンドの仕様が不明確だったり、APIオーナーが未決定だったりすると稼働が進みません。そのため、各工程の終了条件と発注者の確認事項を合意し、代表APIで実証してから全体へ展開します。
要件定義とPoCによる不確実な条件の削減
最初に、現行のAPIとバックエンドを洗い出します。そのうえで、データ所有者と利用者、認証方式と通信経路、障害履歴、シャドーAPIも確認します。
外部公開予定のAPIや、認証・変換が難しいAPIから1〜2業務分を選びます。次に、PoCで接続性や性能、ログ、権限、運用手順を確かめます。
PoCでは、画面の作成よりも、採用する製品が非機能要件を満たすかを検証します。また、社内担当者が運用できるかや、想定外の追加工数も確認します。
設計・実装でのAPI標準と担当範囲の固定
設計工程では、命名規則やURL、HTTPメソッド、エラー形式を決めます。ページングやバージョニング、互換性の考え方、OpenAPI記述ルールも定めます。
認証・認可を、ゲートウェイだけで完結させるのか、バックエンドでも業務権限を検証するのかを明確にしてください。API管理システムは入口を制御しますが、利用者が注文や顧客データを閲覧できるかまでは、自動では判定しない場合があります。
テスト・移行・引き継ぎの納品条件
テストには機能だけでなく、負荷やレート制限、認証失敗を含めます。また、権限逸脱やタイムアウト、リトライも確かめます。障害復旧、監査ログ、個人情報のマスキングも確認します。
移行では、既存APIの利用者やキー、証明書を整理します。DNSやバージョン、連携先の切替順も決めます。旧APIを、いつまで併存させるかも合意します。
納品時は、管理者がAPIを追加・変更・廃止する手順を、実際に操作して引き継ぎます。さらに、アラートや証明書更新、エスカレーション先も確認します。
API管理システムの契約形態と発注条件
製品選定や環境構築は、範囲を定めやすい作業です。一方で、既存APIの調査や継続的な運用支援は、進行中に内容が変わることがあります。
要件定義・PoC、構築・移行、保守・改善の単位で契約と責任を分けると、変更時に話し合いやすくなります。契約前には、成果物や検収基準、知的財産、秘密情報を確認します。さらに、再委託や障害対応、終了時のデータ返却についても確かめます。
請負契約の成果物と変更ルール
請負契約は、合意した成果物を納期までに完成させ、検収を受ける契約形態です。構成図や設定一式、OpenAPI仕様書、テスト結果、運用手順書などを納品物にします。
検収期間、重大な不具合の定義、無償修正の範囲、仕様変更時の見積方法を、契約書や個別契約に記載します。
要件が固まらない段階で全工程を請負にすると、双方がリスクを見込むため、準委任より見積が高くなる可能性があります。
準委任契約と調査・設計・運用支援の相性
準委任契約は、専門人材の稼働に対して業務を委託する形です。現行APIの棚卸しや製品比較、PoC、要件整理、運用改善に適しています。
調査結果によって次の作業が変わる工程で、使いやすい契約です。成果物の完成保証ではないため、作業範囲や稼働時間、会議体、報告内容、担当者のスキルを定めます。
成果物の扱いや未消化時間の扱いも曖昧にしないでください。作業記録と判断事項を残しておくと、進捗や費用を管理できます。
工程別契約と保守SLAによる長期運用への備え
要件定義とPoCを準委任、構築・移行を請負、稼働後の監視・障害対応を保守契約に分ける方法があります。
保守契約には、受付時間や一次回答時間、復旧目標を記載します。さらに、重大度の定義と月次レポートも書き入れます。API追加単価や証明書更新、脆弱性対応、クラウド費用の扱いも決めます。
24時間対応か平日営業時間内かは、SLAと費用に直結します。業務への影響を基準に決めます。
API管理システムの費用相場とコスト内訳
費用は初期構築費、製品・クラウド利用料、運用・保守費に分けて考えます。API本数が同じでも、認証やバックエンド改修、オンプレミス接続で金額が変わります。さらに、環境数やピーク負荷によっても変わります。
ログ保持や外部開発者ポータル、SLAも費用に影響します。以下の金額は、公的な平均価格ではなく、リサーチノートの業務システムのエンジニア単価、クラウド導入期間、公開料金を組み合わせた推定レンジです。
初期構築費の幅(300万円から5,000万円以上)
初期費用と期間は、導入規模や独自開発の範囲で変わります。推定レンジは、規模別に示します。
- 小規模:API 5〜20本や単一クラウド、基本認証、レート制限、監視。300万〜800万円、1〜3か月。
- 標準規模:API 20〜100本や社内・取引先連携、開発者ポータルとログ分析、CI/CD、複数バックエンド。800万〜2,000万円、3〜6か月。
- 大規模:オンプレミス連携と複数リージョン、厳格な監査や移行、24時間運用設計。2,000万〜5,000万円以上、6〜12か月以上。
- スクラッチ開発:独自ゲートウェイ、課金・契約・ポータル、高可用性。5,000万円〜数億円、1年以上。
見積依頼では、API本数に加えて、接続先数や変換数、環境数を同じ条件で提示します。認証方式や移行対象、テストデータ、運用時間も含めます。
クラウド料金の合算対象(API呼び出し以外の費用)
Amazon API GatewayのREST APIは、最初の3億3,300万リクエストまで、100万回あたり3.50米ドルです(出典: Amazon API Gateway公式料金表、2026年確認)。
たとえば500万回の場合は、呼び出しが17.50米ドル、転送が1.29米ドルで、合計18.79米ドルです(出典: Amazon API Gateway公式料金表、2026年確認)。
料金には、API呼び出し以外の費目も次のとおり加わります。
- 関連費用:バックエンドやLambda、データベースは別料金です。WAFや監視、ログ、転送、キャッシュも別料金です。
- Apigee追加費用:分析やAdvanced API Security、ネットワーク、データ転送も加算されます。
Google Cloud ApigeeのStandard API Proxyは、最初の5,000万回まで100万API呼び出しあたり20米ドルです(出典: Google Cloud Apigee公式料金表、2026年確認)。
環境は、Baseが月365米ドル、Intermediateが月1,460米ドル、Comprehensiveが月3,431米ドルです(出典: Google Cloud Apigee公式料金表、2026年確認)。単価だけで比べないでください。
運用・保守費の検討材料(0.2〜0.5人月)
稼働後の運用作業も、継続要員と保守費の見積もりに含めます。
- 障害対応:監視、障害の一次対応
- 変更管理:証明書更新、API棚卸し、仕様変更の審査
- 安全運用:利用者支援、ログ確認、脆弱性対応
補助的に採用したエンジニア単価は月額80万〜120万円です。この単価で0.2〜0.5人月とすると、運用人件費は月16万〜60万円程度の推定になります。
この試算は人件費だけによるものです。製品利用料やクラウド料金、24時間対応、診断費、追加開発費は含みません。
見積書では、初期構築費と月額保守費を分けます。そのうえで、実費や従量課金の契約者、API追加・仕様変更の単価、終了時の引き継ぎ費も確認します。
開発者ポータルの範囲やログ保持期間、PoC対象を絞ると、費用を抑えられます。ただし、監査や障害対応に必要な機能は削らないでください。
委託先選定と見積比較のポイント
委託先は、製品の販売実績だけでなく、既存システムの洗い出しからバックエンド改修、移行、運用引き継ぎまで対応できるかで選びます。セキュリティへの対応力も確認します。
ゲートウェイ設定だけの案件と、複数業務システムをまたぐAPIプログラムでは難易度が異なります。同じRFPを渡して、価格と提案の前提、不足しやすいリスクを比べます。
実績の確認観点(API本数より課題と責任範囲)
実績確認では、外部公開か社内連携か、オンプレミスを含むか、どの認証を使ったかを質問します。移行時の停止時間と、稼働後の運用担当者も確認します。
製品に詳しくても、ERPや基幹システムの改修経験がない会社では、バックエンドの制約が残る場合があります。
可能であれば、類似案件の構成図や体制、期間を匿名化して確認してください。運用範囲や成果指標も確認すると、比べやすくなります。
見積の作業・製品・運用の3層比較
見積の費用項目を、作業、製品・クラウド、運用の3層に分けて比べます。
- 作業費:要件定義から設計、設定・開発、テストを経て、移行や教育、管理資料までの作業。
- 製品・クラウド実費:ライセンスや環境、WAF、監視の費用です。ログ保管や脆弱性診断、証明書の費用も入ります。
- 運用費:保守や障害対応、API追加、定例会、改善提案にかかる費用。
金額が安い会社ほど、ログ設計やテスト、移行、運用引き継ぎが対象外になっていないか確認してください。
たとえば、価格40%、要件適合30%、体制・実績20%、引き継ぎと内製化支援10%のような評価基準を決めます。比率は案件に応じて調整します。
APIオーナーを社内で育てたい場合は、設計レビューや管理者教育、運用手順の共同作成、内製化ロードマップを提案する会社を評価します。
セキュリティと契約終了時の出口
RFPでは、設計・テスト・運用で確認するAPIセキュリティ項目を明記します。
- 認証・認可:OAuthやJWT、オブジェクトや機能ごとの権限確認
- 流量制御:レート制限、過剰なデータ返却、入力検証
- 情報管理:SSRF、秘密情報、監査ログ、APIインベントリ
- 外部連携:第三者APIの安全な利用
- API固有の脅威:認可不備、リソース消費、業務フローへの無制限アクセス
OWASP API Security Top 10 2023は、機微な業務フローへの無制限アクセスやインベントリ管理不備も挙げています(出典: OWASP API Security Top 10 2023、2023年)。
この項目は、RFPの設計・テスト・運用要件に落とし込みます。
契約終了時には、返却する形式と、アカウントの所有権を定めます。返却の対象は、設定ファイルやOpenAPI仕様、ログ、利用者情報です。証明書や運用手順、ソースコード、IaCも対象になります。
委託先しか変更できない管理者アカウントや、委託先しか読めない監視画面が残ると、乗り換えや内製化が難しくなります。
再委託先や海外保管、データ消去証明、秘密情報の返却・失効も、契約時に確認してください。
よくある質問(FAQ)
発注では、製品選定や費用、既存システムとの接続について質問が寄せられます。セキュリティや運用体制についての質問も少なくありません。特に相談の多い内容に回答します。
オンプレミスの基幹システムを作り直さずにAPI管理できますか?
可能です。既存システムの前段にAPI管理基盤を置き、認証や公開経路、レート制限、ログ、API仕様を統一する構成が考えられます。
古い通信方式や固定長データ、接続元制限、長時間のバッチ、業務権限の不足がある場合は、バックエンドの改修が必要です。
RFPには、接続方式やネットワーク境界、データ変換を明記します。ピーク負荷や停止可能時間も書き込み、PoCで確かめてください。
クラウド製品の料金と開発会社の見積はどのように比べますか?
クラウド製品利用料、初期の設計・設定・開発費、稼働後の保守費を分けて比べます。
クラウド料金は、リクエスト数や環境、分析、セキュリティ、ネットワークで変わります。開発費は、要件整理やバックエンド改修、テスト、移行、教育によって変動します。
3年間の総保有コストに換算し、API本数や利用量が増えた場合の増分も確認すると、見落としを減らせます。
API管理システムの運用を内製化するには何が必要ですか?
APIオーナーやプラットフォーム管理者、セキュリティ担当、各バックエンド担当者を決めます。加えて、APIの登録や審査、公開、変更、廃止の手順も整備します。
設定やコードだけでなく、OpenAPI仕様や監視ダッシュボードも、委託先から引き継ぎます。さらに、アラート基準や障害連絡網、証明書更新、ログの見方も対象になります。
初期は伴走支援、次に定例レビュー、最後に社内運用へと、段階的に移管します。この段階的な移管を契約に組み込むと、進めやすくなります。
API管理システムの委託先は何社から見積を取るべきですか?
要件が整理できている場合は、得意領域の異なる3社程度へ同じRFPを渡すと、提案の違いを比べられます。
クラウド導入、基幹システム連携、セキュリティや大規模運用など、候補の得意分野を分けてください。
社数を増やしすぎると、質問対応や評価の負担が増えます。実績や体制、再委託、保守、内製化支援は、事前に確認して候補を絞ります。
まとめ
API管理システムの発注では、製品や会社より先に、実現したい業務目的と利用者、データを整理します。非機能要件や運用責任も含めて整えます。
クラウド型、製品導入型、OSS型、スクラッチ型には適した条件があります。初期費用だけでなく、製品料金や従量課金、保守、セキュリティ、将来の引き継ぎまで比べます。
発注前に決めるべきことを一枚にまとめた一覧
まず、APIを洗い出して代表APIを選びます。RFPには、目的や対象範囲、認証、性能を記載します。接続先やログ、SLA、納品物も書きます。
次に、複数社から同じ前提で提案を受け、作業費、製品・クラウド費、運用費を比較します。要件定義やPoCを準委任、構築・移行を請負、稼働後を保守契約に分けると、変動部分と成果物を管理できます。
5〜20本のPoCから始める運用の検証
全社のAPIを一度に移行せず、5〜20本程度の代表APIで試します。対象は、認証やレート制限、監視、開発者ポータル、障害対応です。公開までの時間と運用負荷を測ってから、対象を広げます。
発注先には、APIオーナー向けの教育と、仕様変更・廃止・契約終了時の出口を提案してもらいます。要件と担当範囲が明確なら、外注を継続的な連携改善につなげられます。
▼全体ガイドの記事
・API管理システム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。