
API管理システムは、APIの実行を担う機能と、APIを組織の共有資産として管理する機能を合わせた仕組みです。公開範囲、必要な管理機能、運用体制の3つで捉えると、安全な連携と継続的な管理に役立ちます。
全体像から運用設計まで順に扱い、各テーマの詳細は下の関連記事で確認できます。
▼関連記事一覧
・API管理システム開発の進め方/やり方/流れや方法/手法/工程/手順
・API管理システム開発でおすすめの開発会社/ベンダー6選と選び方
・API管理システム開発の見積相場や費用/コスト/値段について
・API管理システム開発の発注/外注/依頼/委託方法について
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
API管理システムの全体像と種類
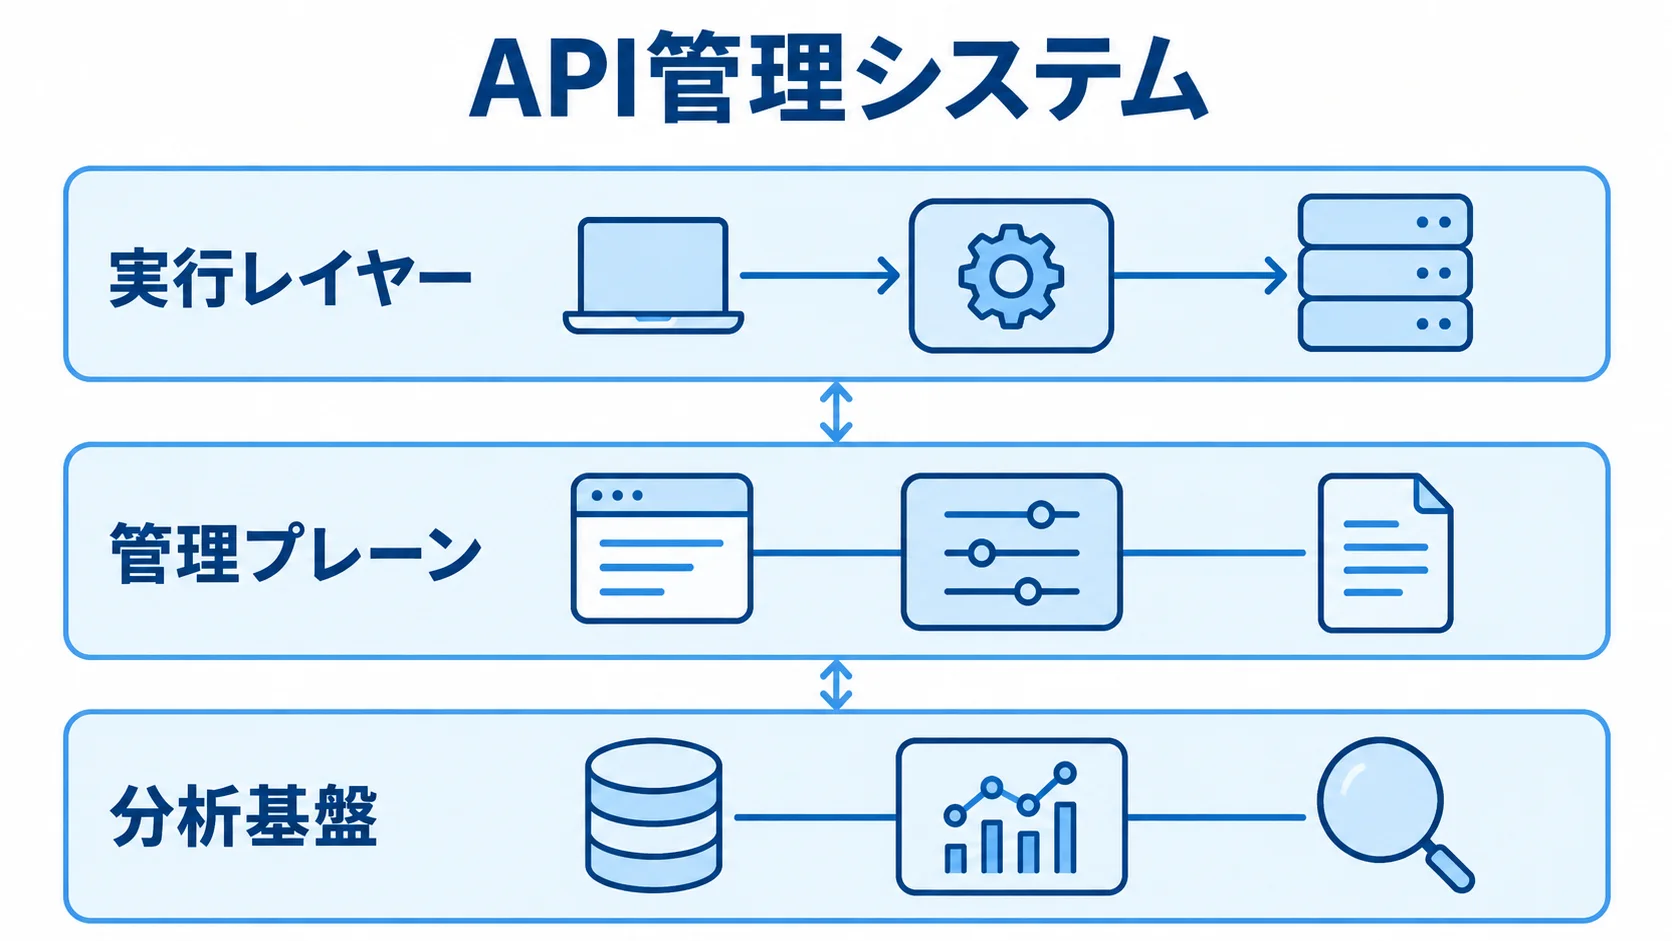
API管理システムは、利用者とバックエンドの間でAPIを実行する機能と、APIを組織の共有資産として扱う管理機能を含む概念です。設計から廃止までの流れを一体で扱い、連携の速さと安全性を両立させます。
APIが増えると、認証方式やエラー形式がばらつき、廃止予定のAPIが放置されるおそれがあります。障害が起きたときに担当者が分からないという問題も起きやすくなります。そこで、管理対象を先に定義しておくと、製品機能と開発範囲を分けて考えられます。
APIゲートウェイを置くだけでは管理にならない理由
ゲートウェイを置いても、登録・申請・契約といった公開後の業務は残ります。両者は担当する範囲が異なるため、役割を分けて見ます。
- ゲートウェイ:HTTPS終端、認証、レート制限、キャッシュ、転送といった実行時の処理。
- API管理:OpenAPI登録、開発者ポータル、利用申請、契約・SLAを扱います。アクセス分析や版管理、廃止告知も含みます。
実務では、実行レイヤー、管理画面やポータルの管理プレーン、ログ・メトリクス・監査証跡の分析基盤を組み合わせます。これは一体型のサービスで用意する場合もあれば、複数の仕組みを重ねて構成する場合もあります。
所有者や利用目的を台帳に登録しないと、仕様変更の影響範囲を判断できません。したがって、どの管理業務を誰が担うかを先に決め、そのうえで製品を選んで設計します。
APIゲートウェイ・iPaaS・ESB・IAM・WAFの違い
関連ツールは、担当する範囲の違いで見分けます。課題に合う仕組みを選ぶため、それぞれの役割を次のとおり確認します。
- APIゲートウェイ:APIの認証、転送、流量制御が担当範囲です。
- iPaaS・ESB:複数システム間でのデータ変換や業務連携を受け持ちます。
- IAM・WAF:IAMは利用者の権限管理、WAFはWeb通信への攻撃対策です。
- API管理:カタログ、公開申請、バージョン、廃止までをまとめて管理します。
課題ごとに中心になる仕組みは異なります。たとえば、受注・在庫間のデータ変換が課題なら連携基盤、外部公開と利用量制限ならゲートウェイやポータルが中心です。
ログイン基盤の統合が課題ならIAMが中心です。切り分けを誤ると、必要のない機能を買い足したり、バックエンドの改修を見落としたりするおそれがあります。
APIの公開範囲で分ける3種類
APIは、公開先によって必要な運用が変わります。そのため、次の3種類に分けて考えます。
- 社内向け:部門間の再利用、統一認証、開発チームのセルフサービスを重視します。
- パートナー向け:申請や契約、クォータ、サポート、仕様変更の告知が対象です。
- 一般公開向け:不特定多数への対策、可用性、利用規約、課金の検討が必要です。
社内向けのAPIにも、安全対策は欠かせません。個人情報を扱うAPIでは、内部アカウントの乗っ取りや権限設定の誤りが事故につながる場合があります。そこで、APIごとに利用者、データ分類、業務上の重要度、停止許容時間を記録しておくと、認証、監視、費用の判断を具体的に進められます。
API管理システムの主要機能と基本構成
API管理の機能は、入口を守るもの、利用状況を把握するもの、開発者と運用者が継続的に使うものに分かれます。機能の数よりも、API公開から廃止までの業務を途切れさせないことが大切です。そのうえで、自社の公開範囲と運用体制から優先順位を決めます。
認証・認可と公開制御
認証は「誰か、どのアプリか」を確かめ、認可は「何をしてよいか」を判定します。方式と権限は、利用者や通信の種類に合わせて設計します。
- 識別方式:APIキー、OAuth 2.0、OpenID Connect、サービス間のmTLS。
- 権限:ユーザー、アプリ、パートナーの単位で、権限とスコープを分けます。
- 公開設定:管理対象は、エンドポイント、HTTPメソッド、接続元、環境です。
トークンの有効期限、更新、失効、秘密情報の保管方法も決めておく必要があります。管理画面のRBACは、API利用者の権限とは別に設計します。
公開設定を誤ると、開発環境のAPIがインターネットへ出るおそれがあります。そのため、本番・検証・開発の入口を分け、変更をレビューと承認の対象にします。
トラフィック制御・監視・分析
流量制御と監視は、バックエンドを守り、障害を把握するために使います。役割と注意点は次のように分けられます。
- レート制限・クォータ:短時間の呼び出し数と、期間内の利用上限。
- 追加の流量制御:スロットリング、サーキットブレーカー、キャッシュも過負荷を防ぎます。
- 再試行:一時障害に有効ですが、書き込みでは重複登録に注意が必要です。
- 監視:呼び出し数、成功率、レイテンシ、ステータスコード、利用者別の傾向、バックエンド別のエラーを見ます。
書き込み処理を再試行する場合は、冪等性キーや回数の上限を設けます。ログには認証情報や個人情報を残さないよう、マスキングと保持期間を決めます。
さらに、通知先、一次対応者、エスカレーションの条件も定めます。ダッシュボードを作っただけでは、運用は完成しません。
開発者ポータル・カタログ・ライフサイクル管理
利用者がAPIを探して使い続けられるよう、ポータル、カタログ、ライフサイクルの3つの仕組みで管理します。
- 開発者ポータル:API仕様、認証手順、サンプル、エラーコード、利用申請、キー発行の案内。
- APIカタログ:所有部署、データ分類、利用者、依存バックエンド、現行版、廃止予定日を登録します。
- ライフサイクル:企画から設計、公開、変更、非推奨、廃止までを管理します。
社内向けでも、仕様書への問い合わせを減らせるため、公開までの時間短縮に役立ちます。変更の前には利用者へ知らせ、旧版の利用状況を確かめてから停止します。
CI/CDとOpenAPIの差分チェックを組み合わせると、実装と文書の不一致を早期に検知できます。成果は、APIの数よりも安全に更新できる状態にあります。
API管理システムの導入を進める手順
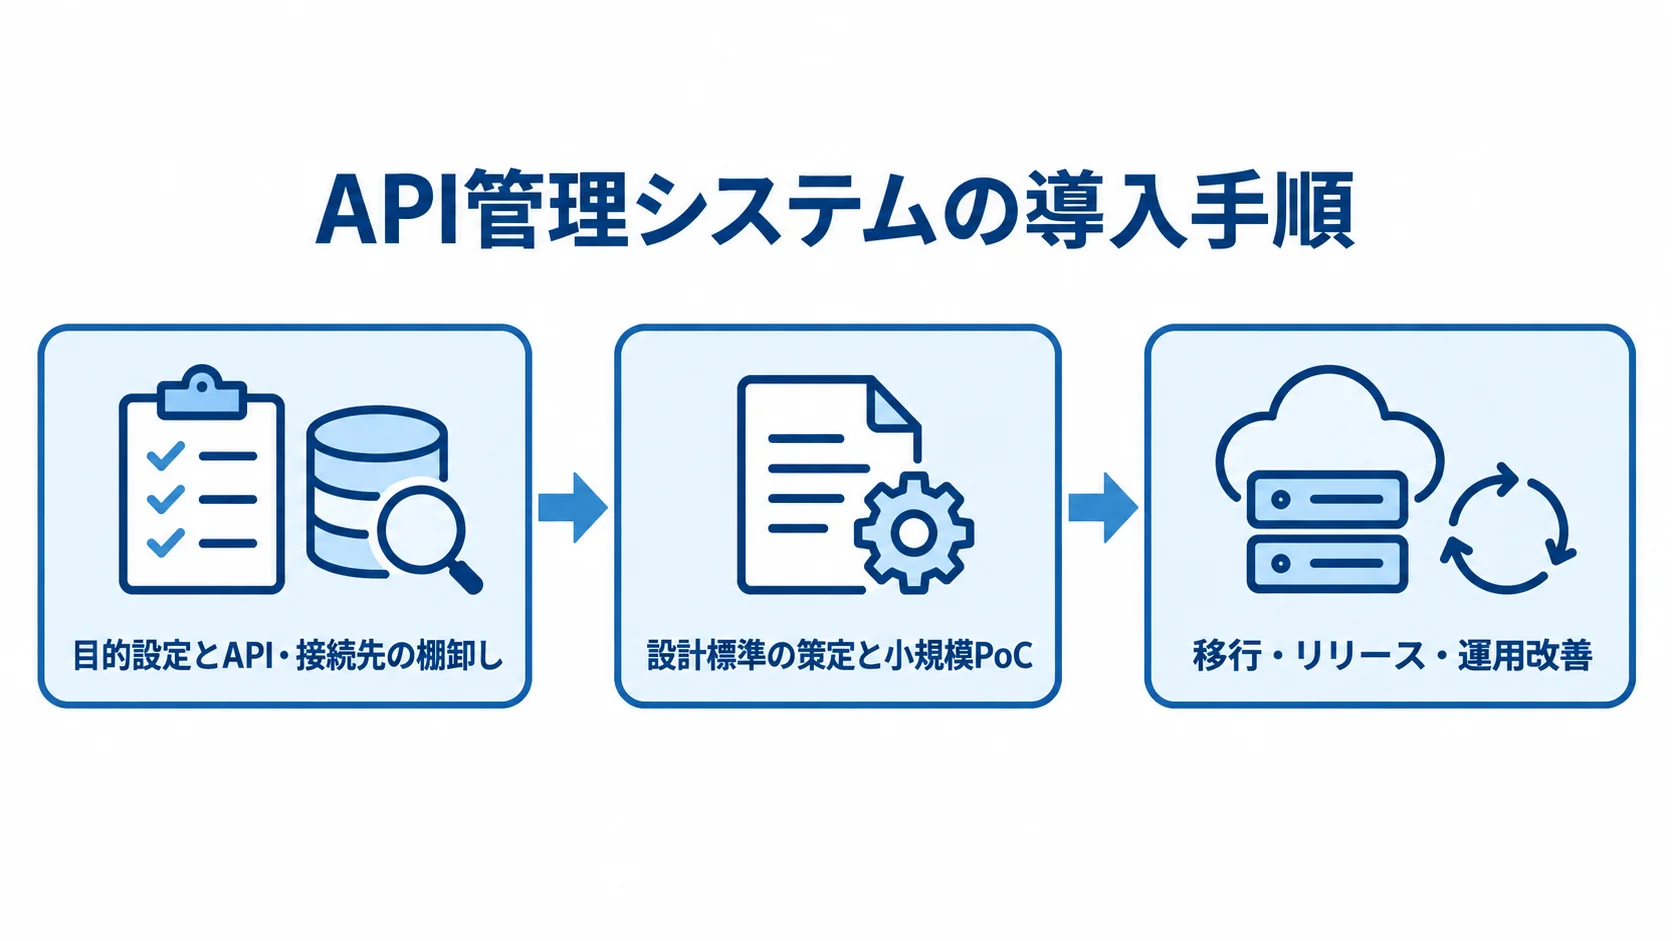
導入は、契約や設定だけでは終わりません。APIの所有者とデータを確かめ、代表的なAPIで運用を試して効果を測ったうえで、段階的に対象を広げます。
クラウド型の小規模構成は1〜3か月、標準的な連携は3〜6か月が目安です。期間の判断では、API本数より接続先、認証、変換の複雑さを重視します。
▶ 詳細はこちら:API管理システム開発の進め方/やり方/流れや方法/手法/工程/手順
目的設定とAPI・接続先の棚卸し
API管理の目的は、ひとつの場合も複数の場合もあります。まずは、自社の目的を次の候補から整理します。
- 社内再利用:社内システム間のAPI再利用。
- 取引先連携:取引先とのシステム連携にAPIを使います。
- 一般公開:API公開によるサービス化が目標です。
- モダナイズ:既存システムを活用しながら刷新します。
目的によって、ポータル、SLA、課金、サポート、セキュリティに求める水準が変わります。「連携を速くする」だけでなく、公開日数や障害検知時間を数値目標として定めます。
棚卸しでは、公開済みのAPIに加えて、シャドーAPI、バッチ連携、Webhook、管理用エンドポイントも対象に含めます。
APIごとに、所有者、利用者、データ分類を記録します。認証方式と接続先も、そのAPIの情報として残します。ピーク時の呼び出し数、停止許容時間、現行版も記録の対象になります。
所有者不明のAPIは、すぐ廃止せず、通信ログを確認して影響を見極めます。
設計標準の策定と小規模PoC
棚卸しのあとは、設計標準を定めたうえで、性質の異なるAPIでPoCを行います。確認する内容は、段階ごとに分けておきます。
- 標準化:命名、URL、HTTPメソッド、ステータス、エラー、ページングの決定。
- 仕様管理:日時、文字コード、認証、認可、版を定め、OpenAPIで管理します。
- PoC:5〜20本程度を選び、公開から障害対応まで再現できるかを確かめます。
設計レビューと実装テストに同じ定義を使うと、解釈の違いを減らせます。社内向けと外部向けで標準を分ける場合も、共通部分と例外を文書にまとめます。
PoCには、読み取りと書き込みを行うAPIや、個人情報を扱うAPIを含めます。遅い接続先や外部公開を想定するAPIも加えます。
PoCでは、認証と流量制限、監視を試します。ログマスキングと再試行も確かめます。
成功条件は、画面が動くことだけではありません。さらに、仕様変更と利用申請についても、担当者が手順どおりに進められるかを確認します。
移行・リリース・運用改善
移行と運用では、切り替えの安全性と継続的な改善を両立させます。作業は次の順に進めます。
- 本番では既存の接続先を一度に切り替えず、利用者や業務の単位で段階的に移行します。
- 新旧APIを一定期間並行して稼働させ、応答の差やエラー率、処理時間、データの整合性を確認します。
- 切り戻しの条件、バックアップ、DNS・証明書の変更、休日・夜間の連絡先を計画に組み込みます。
- 運用指標とAPIカタログを定期的に見直し、未使用APIを整理します。
運用では、公開までの時間と再利用数、エラー率を確認します。P95レイテンシや、検知から復旧までの時間も見ます。さらに、廃止予定APIの残存数と申請処理時間も確認します。
数値が悪化したら、ゲートウェイだけでなくバックエンド性能も調べます。仕様の分かりやすさ、権限、ログ欠落もあわせて確認します。APIカタログは、月次または四半期ごとに見直します。
API管理システムの費用相場とコストの内訳
費用は、初期構築費、サービス料金、保守運用費に分けて考えます。初期構築費には要件定義や設計、構築が含まれ、サービス料金は、サービスや基盤の月額・従量料金です。API管理専用の国内の受託統計は多くないため、ここに示す金額は、人月単価、クラウド料金、作業範囲から算出した見積もりの目安です。
実際の金額は、API本数だけでは決まりません。接続先や変換、認証の複雑さによって大きく変わり、可用性や移行の難しさも影響します。
▶ 詳細はこちら:API管理システム開発の見積相場や費用/コスト/値段について
初期構築費は300万円から5,000万円以上が目安
費用帯は、構成と対象範囲によって変わります。次の条件と金額を対応させながら比べます。
- 小規模:API 5〜20本、単一クラウド、基本機能の構成で300万〜800万円程度です。
- 標準:API 20〜100本、ポータルや分析を含む構成で800万〜2,000万円程度です。
- 大規模:複雑な接続や監査、移行を含み、2,000万〜5,000万円以上の場合があります。
小規模は、認証、レート制限、基本監視に絞る構成です。標準構成は、複数のバックエンドやOpenAPI標準、CI/CDを含み、ログ分析も組み込みます。
大規模構成は、オンプレミス接続、複数リージョン、厳格な監査を含む場合です。移行や24時間運用の設計も含みます。
製品自体を開発する場合は、独自ポータルや契約・課金、分析まで含めると、5,000万円から数億円規模になる可能性があります。高可用性まで含めると、さらに規模が大きくなります。
すべてを自作すると、脆弱性対応や更新の継続的な負担も増えます。独自性は業務画面などに絞り、管理機能には既製サービスを使うほうが、総保有コストを抑えやすくなります。
クラウド料金・ライセンス料金の課金単位
APIの呼び出し方や稼働環境によって料金体系が異なるため、条件ごとの違いを見積もりに反映します。
- リクエスト従量型:料金はAPI呼び出し量に応じて変わります。
- 標準プロキシ:API呼び出しは100万回あたり20米ドルの例があります(出典: API管理サービス公式料金表、2026年8月確認)。
- 環境料金:月365米ドル、1,460米ドル、3,431米ドルの段階例があります(出典: API管理サービス公式料金表、2026年8月確認)。
公式料金例では、REST APIの最初の3億3,300万リクエストまでは、100万回あたり3.50米ドルです。データ転送やログは別料金です(出典: クラウドAPIゲートウェイ公式料金表、2026年8月確認)。
環境・ゲートウェイ・ノードの稼働時間に、呼び出し数や分析機能を加算する料金体系もあります。小規模では安く見えても、監視やWAFを含めて合算します。ログ保管やバックエンド実行費も、合算の対象に入れます。
1米ドル150円の換算例では、環境料金のみで約5.5万円、約21.9万円、約51.5万円です。為替や契約の条件によって、金額は動きます。
リージョンやSLAの条件も関わります。分析や高度なセキュリティを追加した場合も変わるため、固定の価格ではありません。
保守運用費と見積もりに含めるべき追加費用
導入後も、継続作業と追加費用が発生します。保守運用の作業、人件費の目安、追加の項目の順に、見積もりへ含める内容を見ます。
- 保守運用:監視、障害対応、証明書、棚卸し、仕様変更の支援を含みます。脆弱性診断、バックアップ、災害復旧訓練も含まれます。
- 人件費の目安:0.2〜0.5人月を継続する場合、約16万〜60万円/月です。
- 追加項目:WAF、DDoS対策、監視基盤、転送、ログを確認します。診断、環境数、ライセンス、為替変動も見ておきます。
人件費はエンジニア月額80万〜120万円を基準にした推定レンジです(出典: 業務システム開発の人月単価に関する指定リサーチノート、2026年)。24時間監視やセキュリティ対応の外部委託には、別契約が必要です。
見積書では、要件定義、棚卸し、標準、認証、ゲートウェイを分けて書きます。そのうえで、バックエンド改修、ポータル、テスト、移行、教育も項目ごとに分けます。追加費用や運用コストも含めて比べます。
API管理システムの開発会社・ベンダーの選び方
選定では、API管理製品の導入支援と、既存システムのAPI化や連携開発を分けて確認します。製品に詳しくても、基幹改修や移行、部門調整まで対応できるとは限りません。反対に、連携開発に強い会社でも、認証、SLA、ポータル、廃止管理を設計できなければ、公開後の運用に困る可能性があります。
製品導入と既存システム改修の範囲
提案の前に、対象APIの本数やピークRPS、利用者を整理します。データ分類や接続先、オンプレミス接続の有無、希望稼働日もまとめておきます。委託範囲も項目ごとに確認します。
- 設計準備:API棚卸し、OpenAPI化、認証統一が対象です。
- 開発:変換、エラー設計、バックエンド改修、テストデータが含まれます。
- 運用引き継ぎ:設計書、テスト計画、障害連絡網、引き継ぎ資料を見ます。
担当範囲がゲートウェイの設定だけなら、残る作業を自社で実行できる体制が必要になります。実績は、導入社数や本数だけでは判断せず、自社に近い構成かどうかを確認します。
オンプレミス接続や外部向けポータル、個人情報の扱いについて尋ねます。複数リージョンや24時間運用の有無も確かめます。担当者の経験だけでなく、納品体制も評価します。
要件別に見るクラウド型・ハイブリッド型・OSS型
方式によって、運用責任や接続要件との相性が変わります。自社の制約に合う特徴を確認します。
- クラウドネイティブ型:短期間で始めやすく、利用量に応じて拡張できます。
- ハイブリッド型:オンプレミスや複数クラウドをまたぐ接続に適します。
- OSS型:拡張や費用を制御できますが、自社運用が必要です。
ハイブリッド型は、ポータルや契約・分析、組織的なガバナンスを重視する場合にも合います。OSS型では、自社で更新や脆弱性への対応を担う必要があります。可用性やサポート、専門人材も自社で受け持ちます。
API呼び出し数だけでは、方式を比べられません。認証や変換、キャッシュを確かめ、ポータルやカタログ、監査も確認します。
VPCや閉域接続、複数リージョン、データ所在地を確認します。SLA、バックアップ、内製化支援、契約の最低量も見ます。AIエージェントや生成AI APIが増える場合は、急増を抑えるクォータ、機密情報のマスキング、エージェントの呼び出し履歴も確認します。
見積もり・契約・引き継ぎの条件
導入後の責任範囲まで比べられるよう、API連携の規模、移行とテスト、運用条件、契約条件を同じ前提でそろえます。
- 見積条件:API、環境数、利用者、ピークRPSを記載します。可用性、認証、ログ保持も含めます。
- 作業条件:接続先、移行方式、テスト範囲、運用時間をそろえます。
- 契約条件:変更、追加費用、契約名義、障害時の責任分界を比べます。
未確定の項目は、仮定と上限値を明記してもらいます。準委任か請負かも含めて、同じ前提で比べられるようにします。価格に加えて、障害時に自社で判断できるところまで支援を受けられるかも、選定の基準にします。
自社で運用する場合は、設定値、API仕様、権限、証明書更新の引き継ぎが必要です。加えて、監視、連絡先、切り戻し、脆弱性対応も引き継ぎの対象になります。内製化支援を受ける場合は、レビュー、共同開発、研修、運用伴走を契約に含めます。
▶ 詳細はこちら:API管理システム開発でおすすめの開発会社/ベンダー6選と選び方
▶ 詳細はこちら:API管理システム開発の発注/外注/依頼/委託方法について
API管理システムのセキュリティ・ガバナンス・運用設計
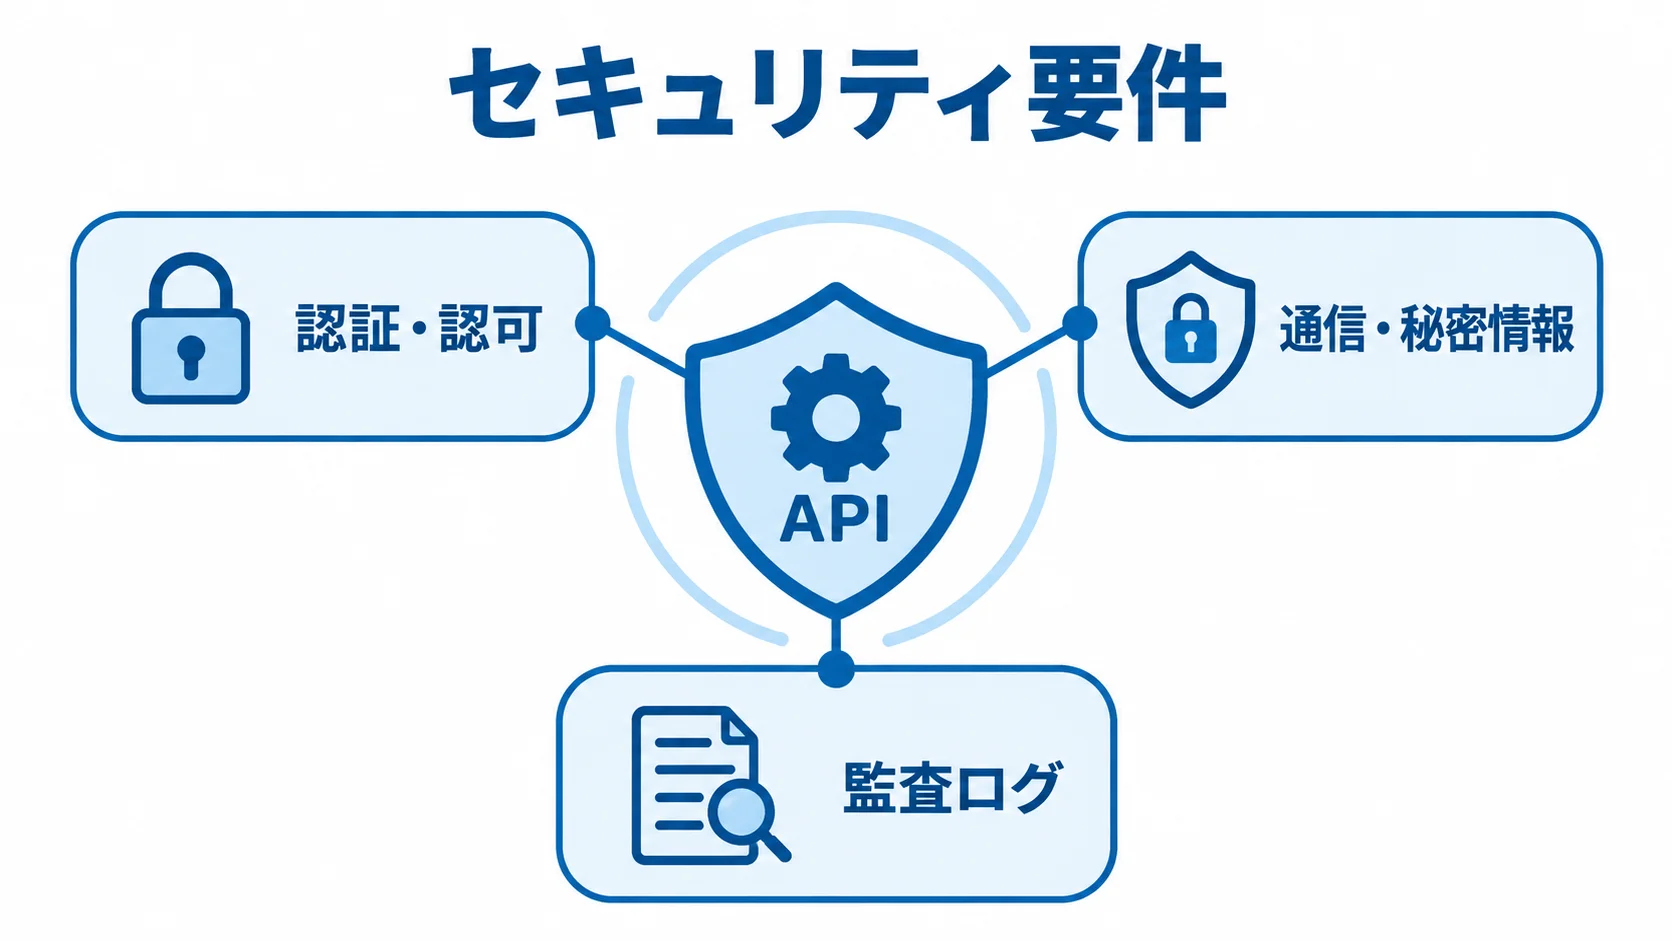
APIは、アプリの機能やデータを直接呼び出す入口です。認証だけでは十分でないため、認可や入力検証、呼び出し量を一体で設計します。
設定や依存先、棚卸し、監査ログ、個人情報も、同じ設計の中で扱います。セキュリティ要件は後から追加しにくいため、PoCから本番と同じルールで検証します。
認証・認可・通信・ログの点検項目
安全性は、認証・認可、通信・秘密情報、監査ログの3つの面から点検します。
- 認証・認可:利用者に合う方式と、データ操作の権限。
- 通信・秘密情報:TLSを使い、秘密情報は専用機能で保管します。
- 監査ログ:呼び出し記録を残し、機密情報を記録しないようにします。
認証方式は、OAuth 2.0、OpenID Connect、JWT、APIキー、mTLSなどから選びます。認可では、利用者の操作権限と、テナントや組織の境界を確かめます。
監査ログには、アクセストークンやパスワード、個人番号、決済情報を記録してはいけません。保存先のアクセス権、改ざん対策、保持期間、削除方法も決めます。個人データを扱う場合は、安全管理措置、委託先の監督、漏えい時の報告・通知も検討します。
設計レビューでのOWASP API Security Top 10 2023の活用
OWASPの項目を使うと、API特有のリスクをレビューできます。認可や設定などの観点を、実際のテストに反映します。
- 認可・認証:オブジェクト単位、プロパティ単位の不備を調べます。
- 利用制御:リソース消費や業務フローへの無制限アクセスが対象です。
- 構成・棚卸し:SSRF、設定不備、インベントリ管理を確認します。
- 安全な利用:安全でないAPI利用を含めて検証します。
同資料では、API固有の問題を整理するため、公開データの収集と専門家レビューが行われています。特定組織の発生率を示す統計ではありません(出典: OWASP Foundation「API Security Top 10 2023」、2023年)。
認可の項目は、トークン検証だけでは防げません。利用者、テナント、対象データの関係をテストで確かめます。認可表や入力上限、ページサイズ、タイムアウトを確認します。
外部APIの証明書やリダイレクト、廃止API、管理用エンドポイントも対象です。自社のログや診断、インシデントの履歴と合わせて、優先順位を決めます。
APIオーナーとKPIの定め方
役割と指標を定めておくと、障害対応やAPIの整理を続けられます。責任者ごとの役割を明確にします。問い合わせ窓口も、APIごとに決めておきます。
- 業務オーナー:仕様変更と廃止を判断します。
- 技術管理者:設定、監視、証明書、権限を維持します。
- セキュリティ担当:リスク受容や診断結果の確認。
役割が曖昧だと、障害時の判断が遅れ、未使用のAPIが何年も残る場合があります。KPIには、公開時間、再利用API数、申請からキー発行までの時間、エラー率、P95レイテンシ、SLO達成率を含めます。
重大アラートの検知時間や廃止予定APIの利用数、未管理API数も見ます。導入直後は、APIの本数よりも、公開時間や障害検知時間の改善を確認します。棚卸しとアクセス権レビューは、定期業務に組み込みます。
API管理システムについてよくある質問(FAQ)
導入前によくある疑問に、判断に使える形で答えます。費用や期間は構成によって変わるため、前提条件とあわせて確認します。
APIゲートウェイがあればAPI管理システムは不要ですか?
ゲートウェイがあっても、API管理システムが必要な場合があります。ゲートウェイは、認証やルーティング、レート制限などを担います。
一方で、カタログや申請、ポータルは自動では管理しません。仕様変更や廃止、契約、分析までは、自動で扱うものではありません。
社内APIが少なく、別の台帳や運用で十分な場合もあります。API数や利用者が増えるなら、管理機能を補う必要があります。
オンプレミスの基幹システムにも導入できますか?
導入できます。管理基盤をクラウドに置き、閉域接続や専用ゲートウェイでオンプレミスのバックエンドにつなぐ構成もあります。管理プレーンと実行レイヤーを分けて組む方法もあります。
その際は、接続方式や遅延、障害の切り分け、データ所在地、ファイアウォールを確認します。証明書更新やバックエンド改修の可否も確かめます。最初から全システムを移行するのではなく、代表的な業務から試します。
API管理システムの導入にはどのくらいかかりますか?
期間は、小規模PoC、標準構成、大規模構成のどれに当たるかで変わります。
- 小規模PoC:1〜3か月が目安です。
- 標準構成:API 20〜100本で3〜6か月が目安です。
- 大規模構成:ハイブリッド・マルチクラウドで6〜12か月以上が目安です。
期間を左右するのは、認証統一やデータ変換、バックエンド改修です。さらに、テスト環境や移行、承認、運用設計も期間に影響します。短納期の場合は、対象APIと利用者を絞り、段階的に広げます。
APIが何本あればAPI管理システムを検討すべきですか?
検討の時期は、本数よりも用途と条件で判断します。10本未満でも、外部公開や個人情報、厳しいSLA、複数の利用者、利用量の急増、障害監査が必要なら、早期検討に値します。
APIが多くても用途が限られ、所有者と仕様が明確で、既存の認証・監視・台帳で運用できる場合は、課題を整理して段階的に導入を始めます。まず5〜20本をPoC対象にすると、費用と運用負荷を実測できます。
まとめ
API管理システムは、設計標準や認証・認可、流量制御、監視を継続的に扱います。ポータルやカタログ、版管理、廃止も、その対象です。構成を選ぶ際は、公開範囲や利用者、データ、SLA、接続先、運用体制を明確にします。
API管理システム選びで押さえる要点
費用は、初期構築、サービス料金、保守運用に分けて考えます。そのうえで、従量課金や環境、転送、ログの料金を合算します。WAF、監視、セキュリティの費用も含めます。
ベンダー選定では、製品機能に加えて、棚卸しや既存改修、移行の責任範囲を比べます。テスト、障害対応、引き継ぎについても、責任範囲を確かめます。導入後は、APIオーナーとKPIを定めます。
公開日数、エラー率、レイテンシ、未管理API数などを継続して測定します。
最初に対象にする5〜20本のAPI
目的が明確で、利用者とバックエンドの協力を得やすい5〜20本を選び、1〜3か月のPoCで効果と運用負荷を確かめます。
認証、流量制限、ログマスキング、アラート、仕様変更、切り戻しを実際に経験すると、本番展開の要件が見えます。APIを増やす前に管理体制を整えることが、安全な活用につながります。
▼関連記事一覧
・API管理システム開発の進め方/やり方/流れや方法/手法/工程/手順
・API管理システム開発でおすすめの開発会社/ベンダー6選と選び方
・API管理システム開発の見積相場や費用/コスト/値段について
・API管理システム開発の発注/外注/依頼/委託方法について
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。