
API管理システム開発は、要件整理と製品選定から始め、6つのフェーズを順に進めると、安全なAPI公開と継続運用につながります。各フェーズで決めることと確かめることは、本文の各見出しで順に扱います。
全体像は、API管理システム開発の完全ガイドもご覧ください。
▼全体ガイドの記事
・API管理システム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
API管理システム開発の全体像
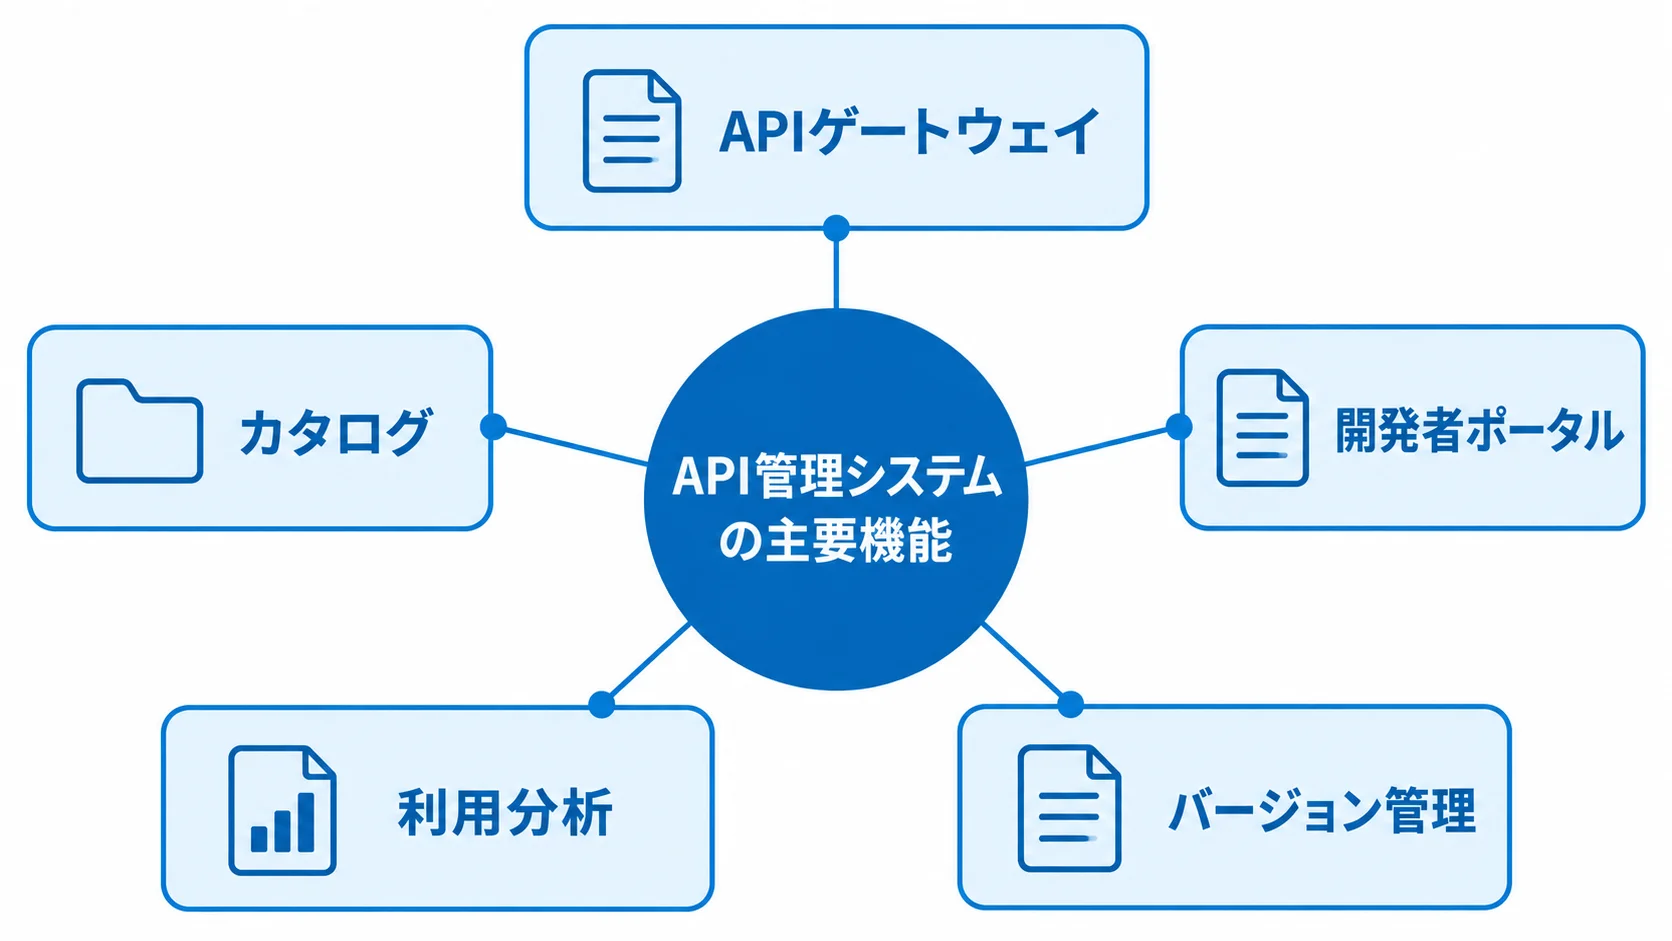
API管理システムは、社内システム、モバイルアプリ、SaaS、外部パートナーが使うAPIを、設計から廃止までまとめて管理する仕組みです。対象には、APIゲートウェイのほか、カタログ、開発者ポータル、利用分析、契約やSLA、バージョン管理も含まれます。
APIゲートウェイとAPI管理システムの違い
APIゲートウェイは、リクエストをバックエンドへ振り分けるデータプレーンです。HTTPS終端や認証、レート制限を担うほか、キャッシュやプロトコル変換なども実行します。
一方で、API管理システムには、APIの所有者や公開先を扱う管理プレーンも含まれます。バージョンや廃止時期も、そこで扱います。ゲートウェイのみの構成では、未管理のAPIや古い仕様書が残るため、カタログとオーナー管理も設計します。
WAFはHTTP攻撃の検知と遮断、IAMは本人確認と権限管理、iPaaSやESBはシステム間の連携と変換を担います。要件では、認証、データ変換、利用分析の責任範囲を分けて記載します。
最初にそろえるべき主要機能
API公開の前に、通信の制御、利用者の確認、異常の把握の3点をそろえておく必要があります。
- 実行:APIゲートウェイでの通信制御
- 認証・認可:OAuth 2.0、OpenID Connect、JWT、APIキー、mTLSを使います。
- 監視:レート制限、クォータ、監査ログ、メトリクス、アラート
外部公開では、OpenAPI仕様を載せる開発者ポータルが必要です。利用の仕組みとして、利用申請、キー発行、サブスクリプションがあります。利用規約とサポート窓口も用意します。
APIが増えるほど、命名、エラー形式、バージョニングをそろえることが重要になります。レビューとCI/CD連携も、同じ流れで整えます。
2026年は、生成AIやAIエージェントからのAPI利用も増えています。そのため、要件には利用上限、機密データのマスキング、エージェント単位の監査ログを含めます。外部から取得したデータの検証も加えます。
効果は、運用後に測れるKPIで評価します。たとえば、API公開までの期間、障害検知時間、再利用数などがあります。パートナー追加日数や未管理API数も、KPIに含められます。
API管理システム開発の6フェーズの進め方
製品を先に選ばず、まず対象業務と運用責任を決めて、小さく検証します。各フェーズの完了条件を定めておくと、機能を後から足して期間や費用が膨らむのを防ぎやすくなります。
フェーズ1:要件整理でAPIの対象と責任者
要件整理では、まず目的を押さえ、そのうえで現行API、接続条件、責任者を確認します。
- 目的:社内連携、外部公開、モバイルアプリ、API提供事業、既存システムのモダナイズで分類
- API棚卸し:対象APIごとに、利用状況、データ、接続先を一覧にします。
- 責任者:API・業務オーナー、セキュリティ承認者、運用窓口を決めます。
- 非機能条件:性能、可用性、監査、復旧、廃止通知の条件
目的によって、必要になるポータルや契約、課金の範囲が変わります。可用性や監査水準も、目的ごとに違います。たとえば、社内の5本のAPIを安全に連携するだけであれば、製品化の機能より認証と接続、監視を優先します。内製で運用しやすいかも、あわせて見ます。
棚卸しでは、API名、担当部署、利用者、データ分類を記録します。個人情報の有無、認証方式、ピーク時のリクエスト数も残します。さらに、エラー率やSLA、接続先も押さえます。ログ保持期間と廃止予定も、あわせて記録します。
仕様書にないシャドーAPIは、ソースコードやアクセスログから確認します。WAFログやネットワークフローからも見ていきます。
完了条件は、対象APIの優先順位が決まっていることです。確認項目では、外部公開、オンプレミス接続、マルチクラウドの有無を押さえます。性能面では最大RPSと許容レイテンシ、可用性面では可用性の水準と災害復旧目標を含めます。データ所在地、ログ保持年数、廃止通知期間も確かめます。
API本数で見積もると、変換が複雑な5本と単純なプロキシの100本を同じ条件で扱うことになります。
フェーズ2:製品選定と要件・運用体制の照合
製品候補は、運用形態と独自開発の範囲で比べます。
- クラウド型:AWS API Gateway、Azure API Managementなど。
- APIプログラム・ハイブリッド型:Apigee、IBM API Connectなど。
- OSS・商用混在型:Kongなど。
- スクラッチ型:独自ポータルや課金機能も開発します。
クラウド型は導入期間を短縮しやすく、スクラッチ型は独自要件に対応しやすい点が特徴です。一方で、スクラッチ型では更新と脆弱性対応を自社で担う範囲が広がります。さらに、可用性や人材も自社で担うことになります。
比較条件には、API本数、ピークRPS、環境数を含めます。ログ保持や閉域接続も、条件に入れます。さらに、ポータルやカタログ、マルチリージョンの対応を見ます。自己ホスト型ゲートウェイの有無、CI/CD、サポート時間も確認します。
デモでは代表APIを登録し、認証、レート制限、異常アラートを操作します。さらに、仕様変更、ロールバック、利用分析も試します。実際に運用する担当者が迷わず扱えるかも、確かめます。
選定時には、第一候補と代替候補、その理由をまとめます。あわせて、概算のライセンス・クラウド費や追加サービスを整理します。運用体制と移行方法も、ここで押さえます。
料金に加えて、API検索や障害調査のしやすさ、将来のマルチクラウドやAI利用への拡張性も判断します。
フェーズ3:設計・開発での標準と接続方式の実装
設計では、通信経路とAPI標準をまず決めます。そのうえで、認証・認可、秘密情報と制限、PoC・改修の範囲を定めます。
- 通信経路:WAFやCDN、ゲートウェイ、認証・ポリシー、バックエンド、ログ・分析基盤の接続
- API標準:OpenAPI、命名、HTTP、エラー、ページング、タイムアウト、リトライ、相関ID、版を定める
- 認証・認可:OAuth 2.0、OpenID Connect、JWT、APIキー、mTLSを、利用者・アプリ・パートナーごとに使い分けます。
- 秘密情報・制限:秘密情報の管理と、利用単位ごとのレート制限
公開ゾーン、社内ゾーン、管理プレーンを分けるかを検討し、オンプレミス接続も図にします。
秘密情報は、ソースコードやログに出さないようにし、シークレット管理サービスでローテーションします。レート制限は、全体のほか、パートナーやユーザーごとに設定します。APIや業務フローごとにも設定します。
PoCは、1〜2業務、5〜20本程度の代表APIから始めます。ゲートウェイでは、認証やルーティングを担い、ヘッダー制御や軽微な変換も受け持ちます。
既存のバックエンドは全面改修せず、業務ロジックの変更が必要な部分だけ直します。API定義とポリシーはコードで管理し、レビューとテストをCI/CDに組み込みます。承認やリリースも、同じ流れで扱います。
フェーズ4:テストでの機能・性能・安全性の確認
テストでは、機能、性能、安全性を確かめます。機能面では、期限切れトークンと権限外アクセスを調べます。想定外入力や上限超過も確かめます。
- 障害・再送:バックエンド停止、タイムアウト、二重登録のときの動き
- 互換性:旧版の利用とエラー形式
- 情報管理:ログへの個人情報の出力の有無
- セキュリティ:OWASP API Security Top 10 2023を使い、認可などを検査します。
フロントエンドやパートナーが受け取るエラー形式と、運用担当者が見るログ・アラートを、あわせてテストします。
性能試験では、平均値に加えてピークRPSと同時接続数を測ります。さらに、レイテンシ分布、バックエンド処理時間、ポリシーやキャッシュの影響も見ます。
Azureの公式料金ページは、スループットの目安が同時接続数やポリシーによって変わると説明しています。ペイロードやバックエンド性能によっても変わります。
そのため、実際の本番条件で負荷試験を行い、製品表の数値をそのまま予算やSLAに使わないことが大切です(出典:Microsoft Azure API Management料金ページ、2026年8月確認)。
検査項目には、認可・認証の不備、リソース制限の不足、SSRFがあります。さらに、機密業務フローへの無制限アクセス、設定・インベントリ管理の不備、外部APIの安全でない利用も含まれます。
OWASPは、2023年版のトップ5のうち3項目が認可に関係すると説明しています。特に、安全性はログイン成功の確認とは別に判断することが大切です(出典:OWASP API Security Top 10 2023、2023年)。
フェーズ5:稼働での段階移行と切り戻しの準備
移行は段階的に進め、社内利用や影響範囲の小さいAPIから切り替えます。
- 事前確認:DNS、ルーティング、証明書、ファイアウォール、接続先、監視、バックアップ、連絡網、判定者を確認します。
- 並行稼働:新旧経路の利用率、エラー率、レイテンシ、バックエンド負荷を比べ、問題を早期に見つけます。
- 切り戻し:設定、トークン、APIキー、データ、キュー、キャッシュ、外部パートナーへの通知を手順に入れます。
- 版の移行:既存版を残したまま新版へ段階的に移り、廃止日は事前に告知して、利用状況から期限を決めます。
フェーズ6:定着でのAPIオーナーとKPIの運用
定着運用では、APIの担当と監視体制を決めます。KPIと定期改善も決めておきます。
- APIオーナー:レビュー、申請、認証情報、障害、変更、廃止、監査の担当
- 担当の分け方:基盤チームはゲートウェイ、業務部門はAPIデータと業務ルールを管理します。
- 監視体制:24時間監視では、一次対応、エスカレーション、ベンダー連絡、復旧目標を決めます。
- KPIと改善:公開、利用、性能、障害、棚卸しの状況を追います。
KPIには、公開日数、再利用数、月間利用者数を設定します。成功率やP95レイテンシも加えます。障害通知時間と未管理API数を追い、証明書・キーの期限切れ、廃止通知の遵守率も見ます。
Google CloudのTrust Bank事例では、Apigee導入後の2年間で、API呼び出しが1日20億回から130億回超へ増えました。また、3,000超のエンドポイントを運用しながら、新APIの公開時間を数週間から5分未満へ短くしたとされています(出典:Google Cloud「Trust Bank case study」、2026年8月確認)。
規模の違う企業でも、公開時間や手作業の削減を測る考え方は参考になります。利用者がAPIを見つけ、標準の手順で申請できるかも確かめます。
定着は、運用担当者が利用状況とリスクを把握できているかで判断します。そのうえで、月次で棚卸しとKPIレビューを行い、未使用、所有者不明、エラーの多いAPIを改善します。
API管理システム開発の費用相場とコストの内訳
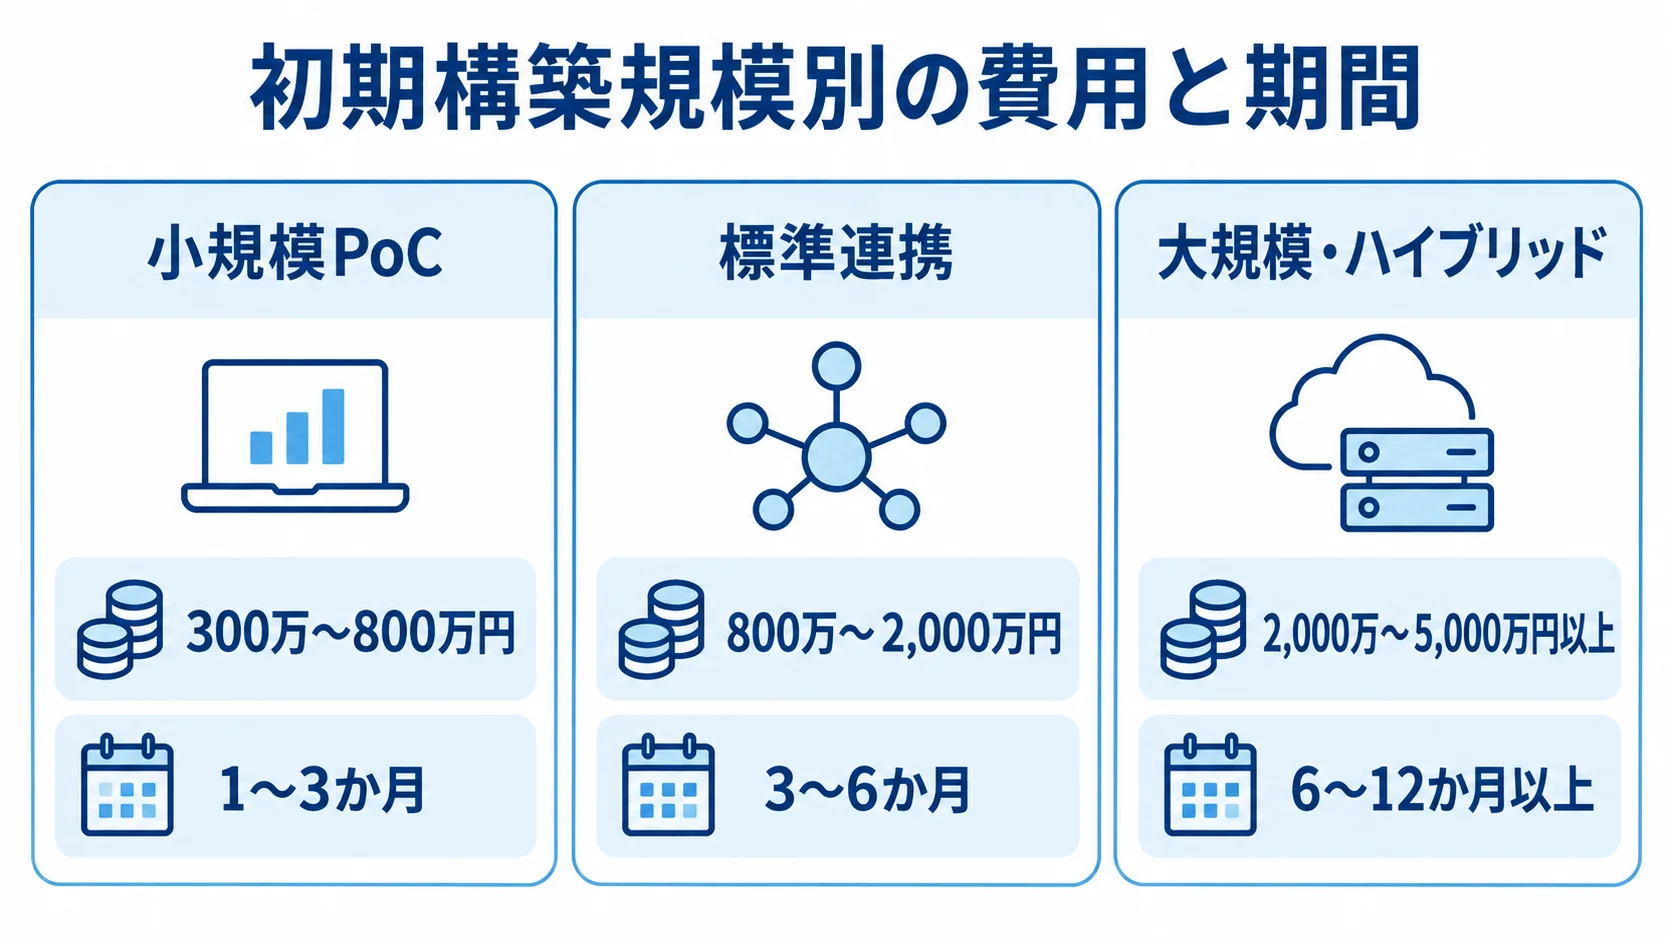
費用は、初期構築、製品・クラウド利用料、運用・保守の3層に分けて考えます。ここでの受託開発費の幅は、NotebookLMリサーチの単価と期間、公開料金、一般的な作業範囲から推定したもので、国内公的平均とは別の数字です。
実額は、認証方式、変換の複雑さ、接続先数で変わります。環境数やSLA、移行量によっても変わります。
初期構築費の目安は300万円から5,000万円以上
初期構築費と期間は、規模と作り方によって、次のように変わります。
- 小規模PoC:API 5〜20本で300万〜800万円、1〜3か月。
- 標準連携:API 20〜100本で800万〜2,000万円、3〜6か月。
- 大規模・ハイブリッド:2,000万〜5,000万円以上、6〜12か月以上。
- スクラッチ開発:5,000万円から数億円、1年以上の場合もあります。
小規模PoCは、API 5〜20本と単一クラウドが前提です。そこに、認証、レート制限、基本監視を含みます。
標準連携は、社内や取引先との接続を前提に、ポータルとログ分析を含みます。さらに、CI/CDや複数バックエンドも含めます。
いずれも要件を限定して推定した幅で、市場平均とは違います。大規模案件では、オンプレミス連携、複数リージョン、厳格な監査が含まれます。さらに、データ移行と24時間運用設計も含まれます。
スクラッチ開発では、独自ゲートウェイや課金、契約の機能が対象になります。ポータルや高可用性も、対象に含まれます。製品で実現できる機能は作り込まないことが、費用とリスクを抑える基本です。
構築費には、要件定義、棚卸し、認証設計が含まれます。OpenAPI仕様化、ゲートウェイ設定、バックエンド改修も含まれます。テストや移行、運用設計も、構築費の対象です。
ライセンス、クラウド、WAFは、別建てになる場合が多いです。監視や診断は、別建てになることがあります。教育や保守も、別に費用がかかる場合があります。そのため、見積もりの範囲を確かめます。
準委任と請負では、リスクの分担が異なります。仕様を固定する請負は、変更リスクを織り込むため、準委任より高くなる場合があります。
月額費用の内訳(従量料金・周辺サービス・運用人件費)
月額費用は、クラウドの従量料金、周辺サービス、運用人件費に分けて見積もります。
- クラウド利用料:呼び出し数、転送量、環境・ユニット数、ポータルによって変わります。
- 周辺サービス:ログ、キャッシュ、WAF、監視、秘密情報、PrivateLinkやVNETを含めます。
- 運用人件費:監視、障害、証明書、キー、棚卸し、支援、変更、セキュリティ対応の範囲で決まります。
AWSの公式例では、REST APIが月500万回、応答3KBの場合で、呼び出し17.50米ドルと転送1.29米ドル、計18.79米ドルです。
また、CloudWatchやLambdaは、追加料金になり得ます。ネットワークやログ保管も、加わる場合があります(出典:Amazon API Gateway料金ページ、2026年8月確認)。
Apigeeの公式ページでは、Standard API Proxyが最大5,000万回まで100万回あたり20米ドルです。Baseは月365米ドル、Intermediateは1,460米ドル、Comprehensiveは3,431米ドルです。
API Analytics、Advanced API Security、ネットワーク利用料は別途です。比較では、API呼び出し費以外の項目も含めて見ます(出典:Google Cloud Apigee料金ページ、2026年8月確認)。
Azure API Managementは、v2のBasicが月1,000万リクエスト、Standardが5,000万、Premiumが無制限です。キャッシュ、VNET、SLAでも、ティアごとに差があります(出典:Microsoft Azure API Management料金ページ、2026年8月確認)。
0.2〜0.5人月を継続配分する場合、リサーチで使ったエンジニア月額80万〜120万円を基準にすると、運用人件費は月16万〜60万円程度と推定されます。担当範囲は、監視や障害対応、仕様変更を自社でどこまで持つかで変わります。24時間対応や診断は別途費用を見込みます。監査と教育も、別途見込みます。
API管理システムの見積もりを取る際のポイント
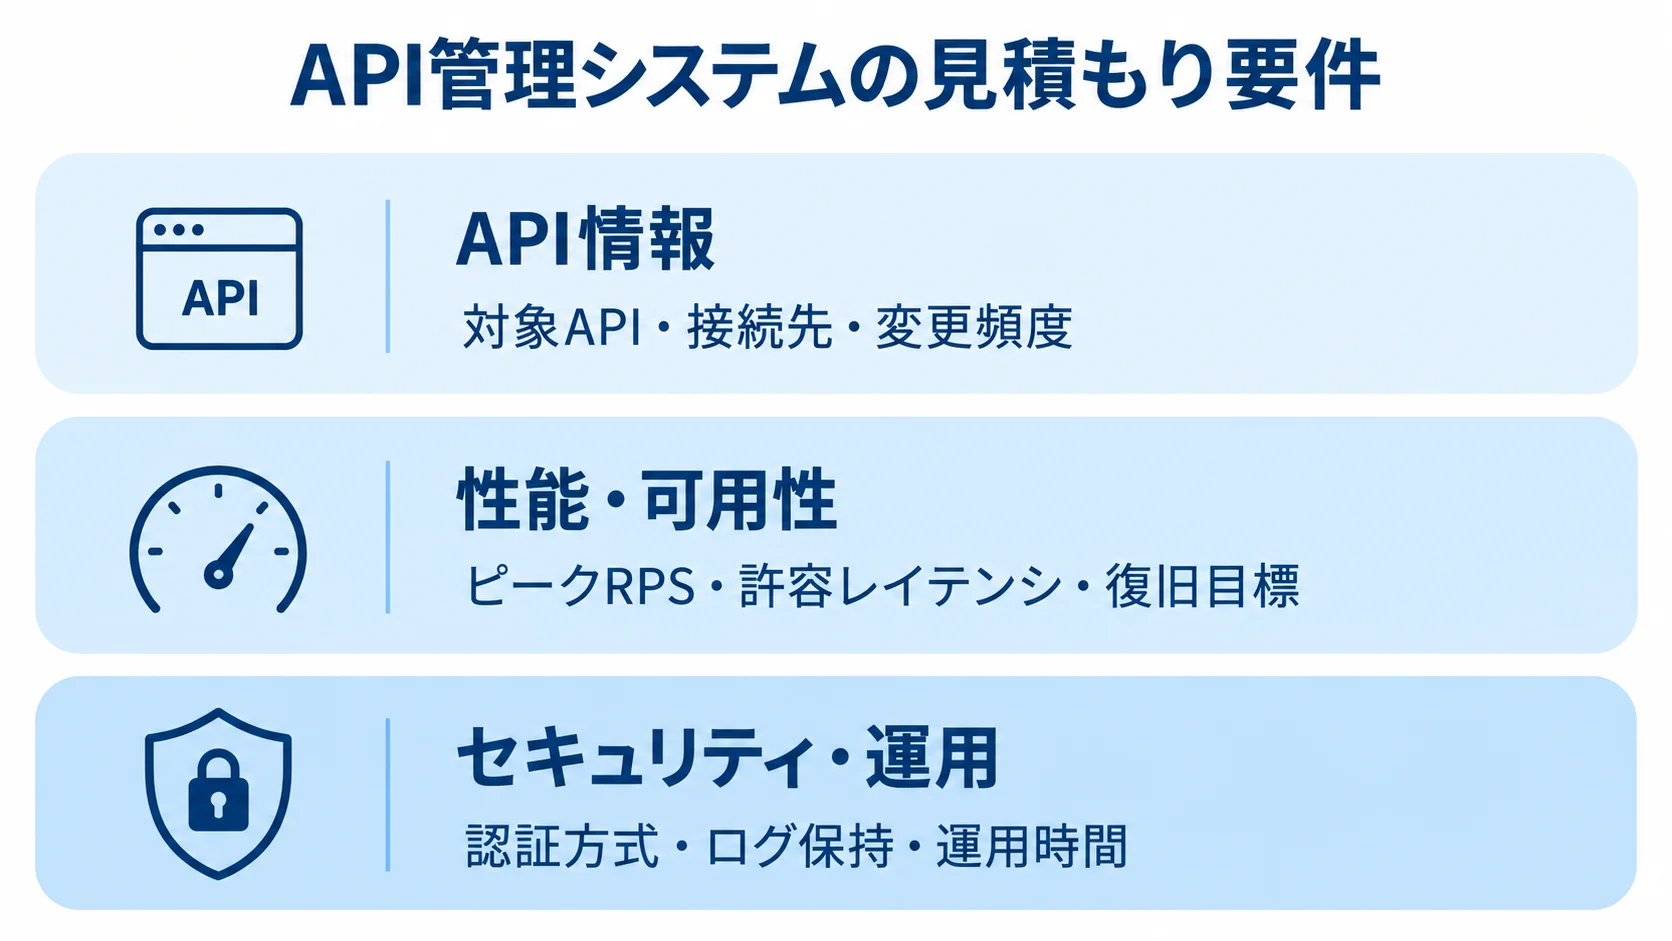
API本数に加えて、利用環境、利用者、求める水準を資料にまとめます。そのうえで、各社に同じ条件を渡し、構築費と製品・クラウド費を分けて比べます。追加サービス、保守、内製化支援も、項目ごとに見ます。
総額が安く見えても、認証や監視が後から加わることがあります。移行や教育が加わる場合もあります。そのため、作業範囲と除外条件を確認します。
要件資料に記載するAPI本数以外の条件
要件資料には、目的、対象の業務とAPI、接続先を記載します。さらに、利用者、外部公開、個人・決済情報も書いておきます。
- API情報:対象API、接続先、リクエスト・レスポンス例、エラー、担当、変更頻度、廃止予定。
- 性能・可用性:ピークRPS、同時接続、許容レイテンシ、可用性、復旧目標。
- セキュリティ・運用:認証方式、ログ保持、データ所在地、環境数、ポータル、申請・キー発行、契約・SLA、制限単位、担当者、運用時間。
これらを整理すると、設計とテストの工数が見えやすくなります。監査ログの閲覧者、アラートの通知先、証明書の更新担当も決めます。内製化の範囲も決めます。
未確定の項目は、「要確認」と明示できます。固定価格を急ぐより、要件整理と構築を分けると、費用と責任の境界を整理できます。
同じ条件での複数社比較と、実装・運用の実績の確認
複数社を比較するときは、少なくとも2〜3社へ同じRFPを渡します。
- 対応範囲:棚卸し、標準設計、基幹改修、移行、テスト、稼働後運用のどこまでを扱うか
- 体制と実績:認証・認可の設計責任者、障害時の対応時間、内製化教育の内容を尋ねます。
- 提案とデモ:製品、構成、移行、環境、試験、切り戻し、KPI、納品物、保守の比較
- 操作性:運用担当者が代表APIで認証、制限、ログ、版切り替え、通知を試します。
シャドーAPIの発見方法やオンプレミス接続方式も尋ね、提案の具体性を確かめます。
デモでは、代表APIの操作を見せてもらいます。日常業務に無理がないかも、あわせて確かめます。
見積もりに含める契約・セキュリティ・変更リスク
契約では、仕様変更、セキュリティ、運用のリスクを確かめます。
- 契約条件:成果物、受入、仕様変更・追加費用、知的財産・第三者ライセンス、障害責任、ログ・個人情報、再委託、終了時のデータ返却。
- セキュリティ:WAF、DDoS対策、秘密情報、脆弱性診断・侵入テスト、監査、バックアップ、復旧、マスキング。
- 変更・運用リスク:権限、ログ、所有者、発生時の対応と予備費を確認します。
準委任では稼働時間と役割、請負では完成条件と変更管理を明確にします。特に、仕様変更や廃止は、利用者やパートナーの業務に影響します。
セキュリティ費用は内訳に分け、個人データでは個人情報保護委員会の指針も押さえます。
個人データを扱う場合は、安全管理、委託先監督、漏えい時の報告・通知を、法務・セキュリティ部門と確認します。また、後付けの要件は構成やネットワークの再設計につながります。
API本数を減らすための粗い仕様や、外部・社内APIの同一権限には注意が要ります。目的の分からないログ保存や、所有者不明のAPIの放置も避けたいところです。
見積段階では、発生条件と予防策を見ます。対応者と予備費の考え方も、確かめます。
API管理システム開発でよくある質問
導入では、製品機能に加えて、既存システムや利用者の条件、セキュリティと運用の設計を組み合わせます。よくある質問を次に挙げます。
既存のオンプレミス基幹システムを作り直さずに導入できますか?
導入できます。APIゲートウェイや自己ホスト型ゲートウェイを前段に置き、認証とルーティングを担わせます。制限やログ収集も、ゲートウェイに任せられます。バックエンドの改修は、API化に必要な範囲に限ります。
古いプロトコルや固定長データがある場合は、変換アダプターが要ります。バッチやDB直接参照、閉域網があるときは、中継サービスも必要です。既存の性能と障害時の挙動を調べ、負荷や接続経路を設計に反映します。
APIゲートウェイだけ導入すればAPI管理は完了しますか?
API管理は、ゲートウェイの導入より広い範囲を扱います。仕様標準やカタログ、開発者ポータルに加え、利用分析も対象です。オーナーとバージョンの管理、廃止の進め方も、そこに入ります。
初期導入は、ゲートウェイや認証から始められます。制限や監視も、あわせて加えられます。ただし、API所有者と命名規則は、早めに決めておきます。OpenAPI仕様とログ責任者も、同じ時期に決めます。
管理ルールを後回しにすると、API増加後に棚卸しや変更管理が追いつきません。
API管理システムの費用はAPI本数で決まりますか?
API本数は費用を見る一つの指標ですが、費用を左右する要素は他にもあります。認証や変換、接続先・環境数は、費用に響きます。ピークRPSも、費用に影響します。ログや外部公開、監査も関わります。移行や運用時間も、費用を左右します。
API 5本でも複雑な認可やオンプレミス接続があれば高くなり、100本でも単純なプロキシなら抑えられる場合があります。そのため、初期費、月額製品・クラウド費、運用人件費を分けて見積もります。
PoCを5〜20本程度に絞り、呼び出し量と運用負荷を測って全社展開費を更新すると、過小見積もりと過剰投資を避けやすくなります。
OAuthやJWTを使えばAPIのセキュリティは十分ですか?
OAuthやJWTは有効な手段ですが、安全性は設計全体で確かめる必要があります。認可の対象や入力検証、レート制限を設計します。機密業務フローやSSRF、秘密情報への備えも、設計に含めます。監査ログや診断も、設計の対象です。バックアップや復旧も、設計に含めます。
正しいトークンを持つ利用者による他人のID指定、管理APIの公開、検証しない外部データの利用は、認証方式とは別に対策が要ります。
安全性の基準としてOWASP API Security Top 10 2023を使い、設計、実装、テスト、運用の各段階で確認します。
まとめ
成否は、製品機能の多さやAPI本数より、計画の進め方で左右されます。まず目的と対象、オーナー、非機能要件を定めます。そのうえで、選定から定着まで、一つの計画で進めます。
5〜20本の代表APIによるPoC
まずは、価値とリスクを確かめやすい1〜2業務を選びます。そのうえで、認証と制限、ログを動かします。アラートや開発者向け資料、切り戻しも試します。
公開時間やエラー率を測り、あわせて検知時間と運用負荷も確かめます。PoCの結果から、製品ティアや構成、対象APIを見直します。人員と全体費用も、改めて判断します。
導入後のAPIオーナーと運用KPI
導入後も、仕様変更や認証情報の更新、利用者の追加が続きます。障害・脆弱性対応と廃止も、同じように続きます。そのため、担当範囲と定期的な評価方法を先に決めておきます。
- APIオーナー:仕様変更、認証情報、利用者、障害、脆弱性、廃止の管理
- 運用責任:共通基盤の担当者と、業務データ・ルールの担当部門を決めます。
- 定期評価:毎月確認するKPIの決定と、運用の改善
API管理は、導入後も作業が続きます。そのため、判断は初期構築費に加えて、総保有コストで行います。総保有コストには、クラウド従量費、監視、セキュリティが含まれます。保守や教育も含めます。
検討時には、API本数、外部公開、ピークRPSを整理します。接続先とデータ機密度も押さえます。既存システムや将来のマルチクラウド、AI利用も確かめ、要件整理から相談できる開発会社やベンダーに問い合わせます。
▼全体ガイドの記事
・API管理システム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。