
監査ログ管理システムは、サーバーや業務アプリ、クラウドサービスなどに散らばるログを一元管理し、誰が何をしたかを追える証跡として保管する仕組みです。
導入は、監査目的と対象ログを絞って段階的に進めます。費用や発注、法令対応の詳細は関連記事で扱っています。
▼関連記事一覧
・監査ログ管理システム開発の進め方
・監査ログ管理システム開発でおすすめの開発会社6選と選び方
・監査ログ管理システム開発の見積相場・費用
・監査ログ管理システム開発の発注・外注・委託方法
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
監査ログ管理システムの概要
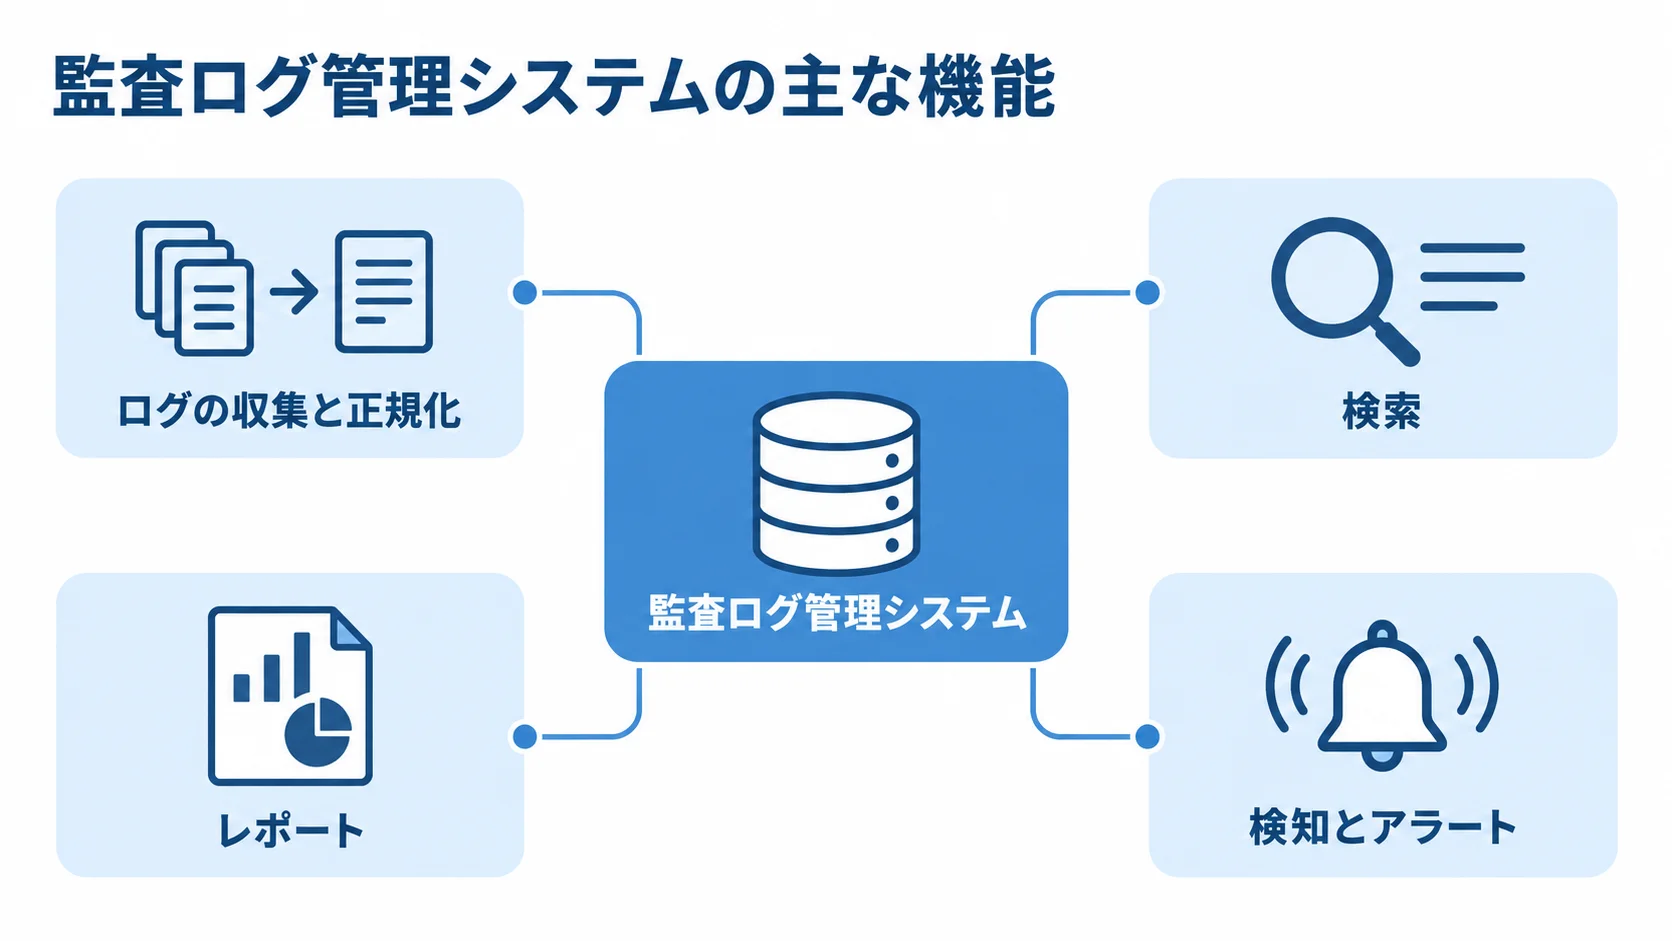
ログは、サーバーやネットワーク機器、業務アプリなど、さまざまな場所で発生します。
監査ログ管理システムは、そのログを集め、一か所で扱えるようにします。
集めたログは、「誰が、いつ、どの端末から、どの資産に、何をしたか」を追える証跡に整えます。
保存先として置くだけでなく、監査で参照できる形にするのが目的です。
監査ログの定義
監査ログとは、システムやユーザーの行動を時系列で記録したデータのことです。
操作ログやアクセスログのほか、認証ログ、設定変更ログなどが監査ログにあたります。
アプリケーションログとは違い、監査や法令対応で参照される前提で設計します。そのため、改ざん防止や権限管理に加えて、保存期間や検索性も検討します。
- 記録対象:システムやユーザーの行動。
- 管理の範囲:対象システムからの収集から、正規化、保管、検索、分析まで。
主要機能とログ収集の対象
主な機能には、ログの収集と正規化、検索、レポートがあります。ほかに、検知とアラート、権限管理、保護、外部連携も備えます。
収集の対象は、サーバーやネットワーク機器、データベースといった基盤から、業務アプリ、クラウドサービス、認証基盤までです。
- 収集・検索:エージェント、syslog、API、クラウド連携による収集と、条件検索。
- 分析・通知:ダッシュボードやレポートの作成、ルール検知とアラート。
- 保護・連携:RBAC、暗号化、バックアップ、不変保管、SIEM・IAM・EDRとの連携。
収集したログは、時刻やユーザー、端末などの項目をそろえて正規化します。そのうえで、期間や条件を指定して検索できるようにします。
特権ID利用や深夜アクセスなどは、ルールで検知してアラートを出します。権限変更や大量ダウンロードも、同じようにルールで検知の対象になります。
基本構成は、ログの発生源から収集し、転送・キューを経て解析・正規化へ進みます。その先で、検索インデックスや保管ストレージ、検知・レポート・監査画面へつながります。
障害時にもログを欠かさないよう、バッファを設計段階で用意します。
NTPによる時刻同期や、アクセス権を分けた保管領域も、あわせて確保しておきます。
監査ログ管理システムの種類と方式の選び方
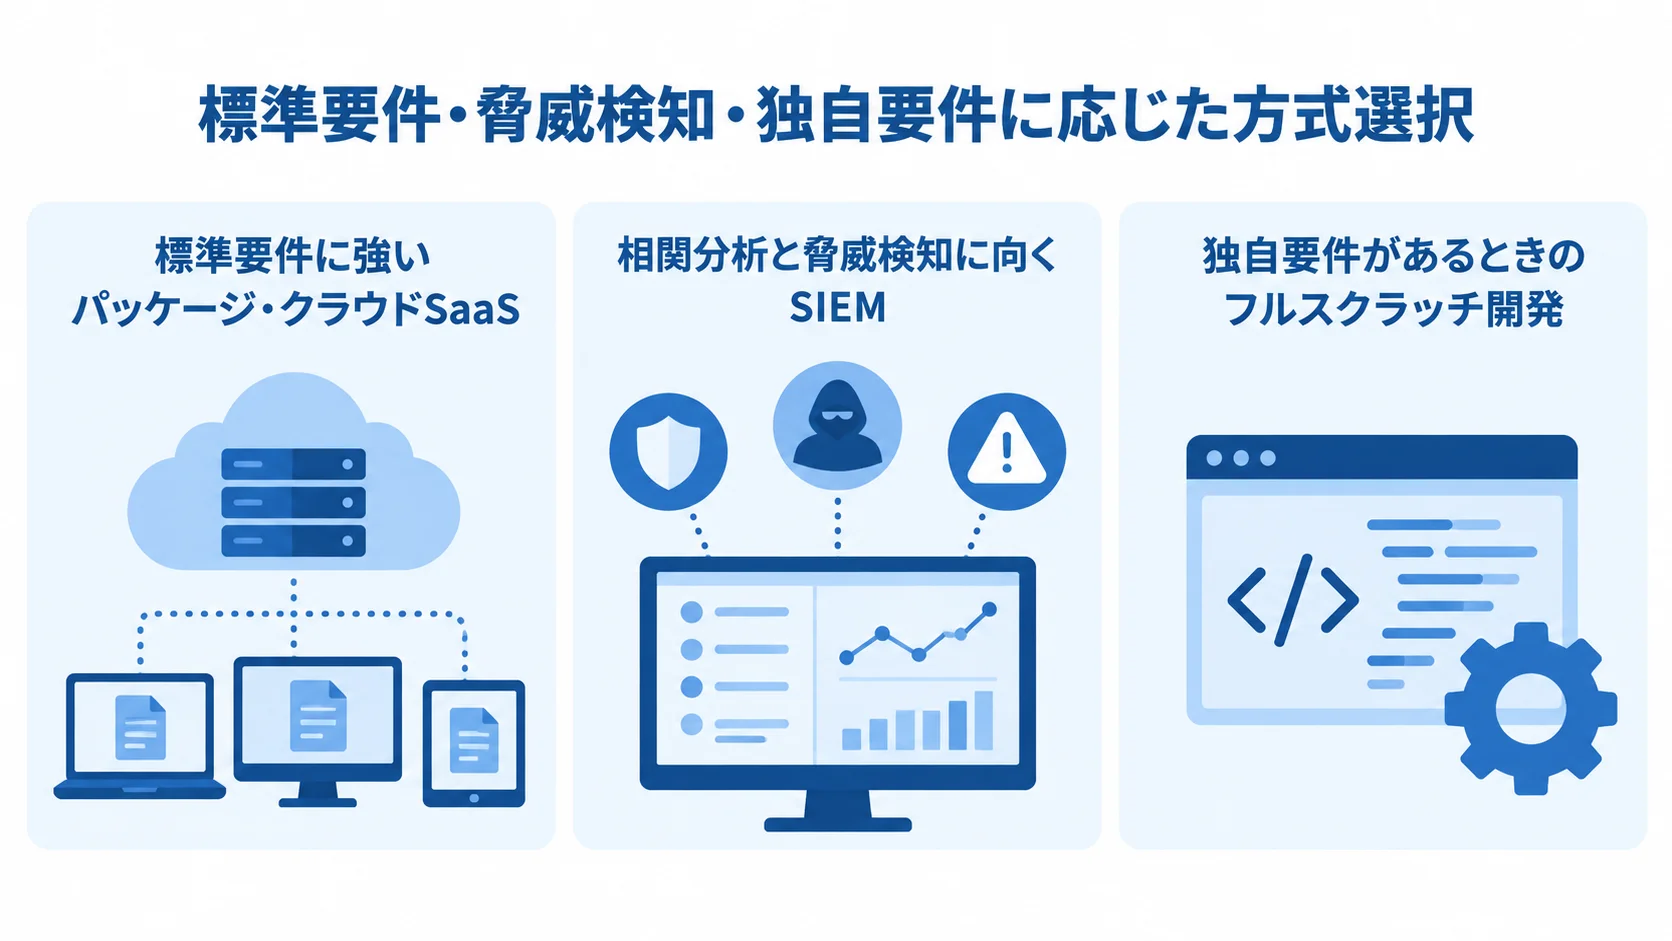
方式は、標準要件に合うか、脅威検知が必要か、独自要件があるかで選びます。
標準要件で足りるならパッケージやクラウドSaaSを検討し、必要に応じてSIEMやスクラッチ開発を比べます。
標準要件に強いパッケージ・クラウドSaaS
パッケージは、多数のログ形式や収集量に標準で対応します。そのため、短期間で監査対応を整えたい企業に向いています。
クラウドSaaSは、Microsoft 365やAWSと連携しやすい点が特徴です。ただし、ライセンスとデータ量に応じた継続費用がかかります。
- 標準機能の確認:自社の監査要件を、標準機能でどこまで満たせるか。
- 保存期間の確認:ライセンス種別ごとの保存期間の違い。
たとえば、Microsoft Purviewの監査機能は、ライセンス種別によって保存期間が180日、1年、10年と異なります(出典: Microsoft Learn「Manage audit log retention policies」)。
相関分析と脅威検知に向くSIEM
SIEMは、複数のログソースを横断して相関分析や脅威検知を行います。一方で、長期保管までSIEMだけに任せると高額になりやすい点に注意が必要です。
- 検索用領域:ホット領域として、迅速な検索や検知を支えます。
- 長期保管領域:安価な不変アーカイブに分けて、保管コストを抑えます。
両領域を分けておけば、脅威検知の精度と長期保管のコストを両立しやすくなります。
独自要件があるときのフルスクラッチ開発
スクラッチ開発は、独自データモデルや専用UIが必要な場合、また複雑な業務アプリ連携や高可用性・マルチテナントが必要な場合に限って選びます。
まずは、製品導入と周辺開発の組み合わせを候補にします。
- 独自要件:標準製品では扱えないワークフローや、高いデータ主権要件。
- 改ざん防止:AWS S3 Object LockのWORM(Write Once Read Many)やコンプライアンスモードという選択肢。
保持期間中の上書きや削除は、不変保管を前提にした構成で抑止できます。
監査ログ管理システムの進め方
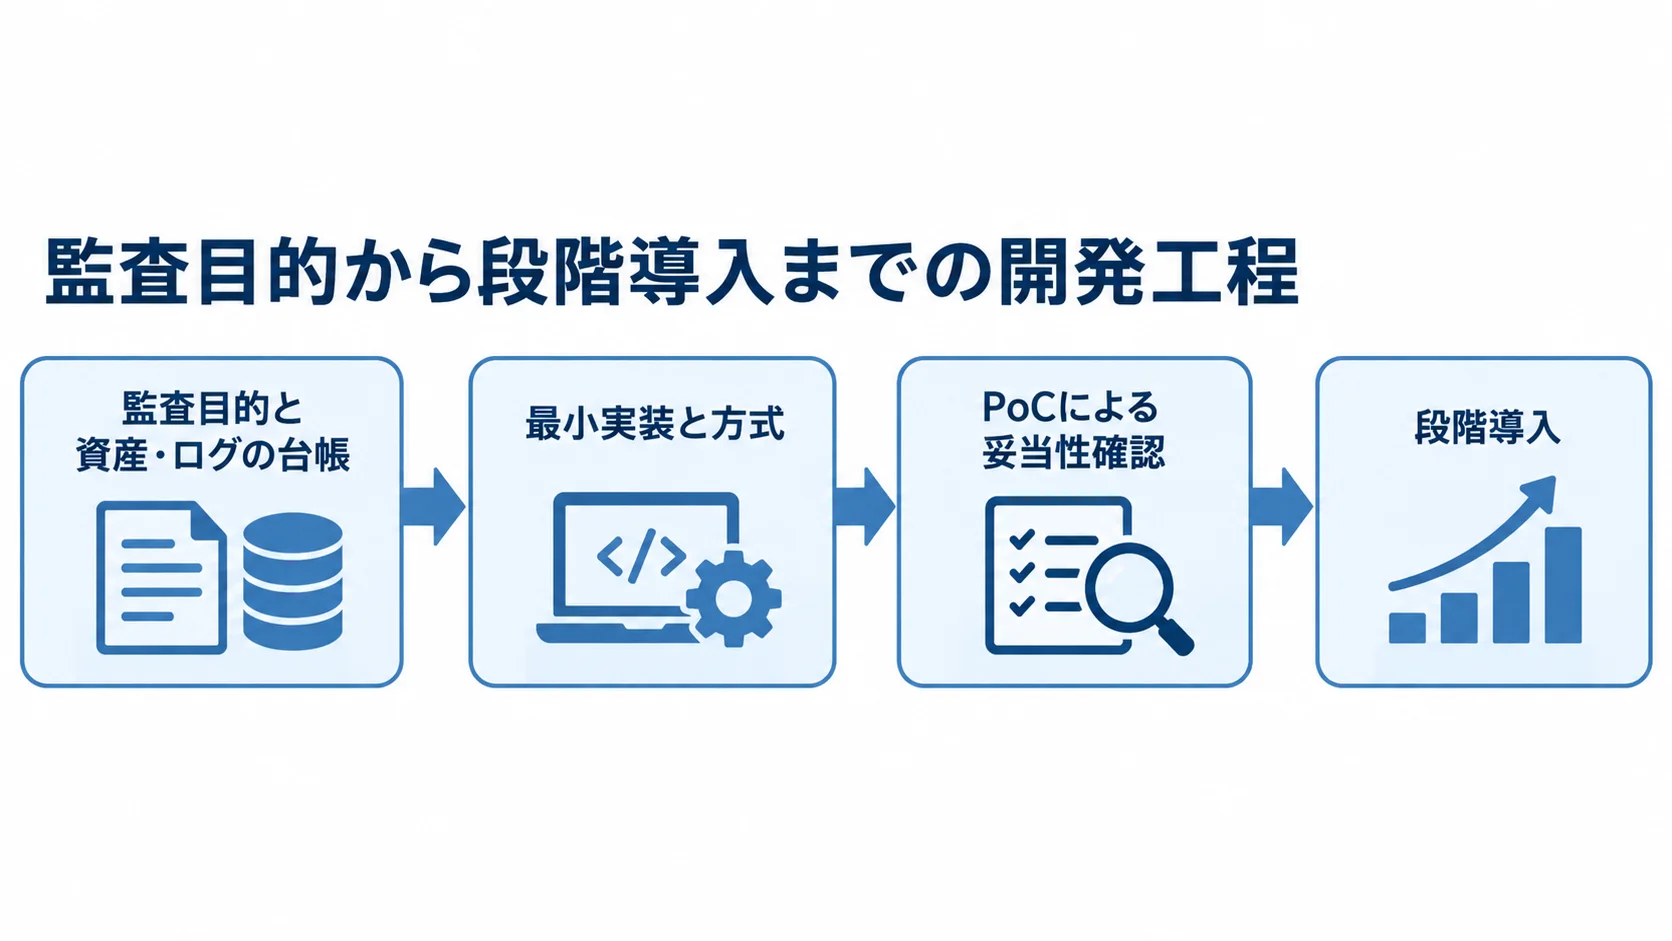
開発は、まず監査目的を決め、資産とログの台帳を作るところから始めます。そのあとで最小実装を決め、方式を比べ、PoCを経て段階導入へ進みます。
最初は、認証や権限変更、特権操作から着手します。重要データへのアクセスや管理者操作なども、この範囲に入ります。このように、優先度の高いイベントから始めると、限られた予算でも効果を出しやすくなります。
要件定義・企画フェーズでの目的とログ台帳の整理
監査ログを集める前に、なぜ必要なのかを明確にしておく必要があります。目的には、内部統制、個人情報保護、PCI DSSなどがあり、特権ID監視やインシデント対応も含まれます。
- 台帳の項目:対象システム、ログ種別、発生量、欠損時の影響。
- 要件の具体化:保存年数、個人情報の有無、接続方式、管理責任者を決める作業。
「特権IDによる設定変更を検知後1時間以内に管理者へ通知する」のように、対象・粒度・時間・保存期間を数値で定めておくと、後工程の精度が上がります。
設計・開発とPoCによる方式の妥当性確認
設計の段階では、方式ごとの候補を比べます。対象はパッケージ、クラウド・SaaS、SIEM、フルスクラッチです。
収集系と分析系を分けておき、片方に障害が起きてもログが欠けないよう、バッファを設けます。
- PoCのデータ:本番導入の前に、実データに近いログで検証します。
- 確認項目:収集漏れ、時刻ずれ、検索速度、誤検知。
- 運用機能:保持・削除の挙動と、監査レポートの生成。
段階導入と検知後の対応体制
導入は、要件定義、基本設計、接続・収集、保管の順に進みます。続けて検知ルールやテスト、教育を行い、本番とチューニングへ移ります。
- 月次の見直し:検知ルールと保管費用の確認。
- 対応体制:検知後に誰が何時間以内に対応するかの取り決め。
対応者と期限が決まっていないと、アラートが放置されることがあります。そのため、運用の設計もシステム設計と同じ比重で扱います。
▶ 詳細はこちら:監査ログ管理システム開発の進め方
監査ログ管理システムの費用相場
公開価格だけで全体の相場を出すのは難しく、費用はログ量や保管年数、接続先数で変わります。さらに、24時間監視やデータ移行、監査要件も費用に影響します。
以下の金額は、一般的なログ収集やSIEM導入の工数、公開クラウドの従量課金を踏まえた、2026年時点の概算です。
規模別の費用レンジ
監査ログの収集範囲や保管年数を決めるときは、次の規模別の費用と期間を比べながら進めます。
- 小規模:10〜30ログソースを標準コネクタで収集する規模で、初期費用は100万〜500万円、期間は1〜3か月が目安です。
- 部門横断:30〜100ソースを対象に、正規化・アラート・IAM・SIEM連携を含めると、800万〜2,000万円、3〜6か月です。
- 全社統合:複数法人・大量ログを3〜10年保管し、不変ストレージ、SOC・SOAR、監査帳票、DRを含めると、3,000万〜1億円程度、6〜12か月です。
- フルスクラッチ:独自データモデルや専用UIが必要な場合、5,000万〜2億円超、9〜18か月以上になることがあります。
内訳とランニングコスト
初期費用は、要件定義・現状調査、設計に始まります。その後も、接続や画面、テストなど、作業ごとに費用がかかります。
- コネクタ・収集設定:ログソースとの接続と、収集の設定にかかる費用。
- 検索・画面・帳票:検索機能、画面、帳票の開発にかかる費用。
- テスト・移行・教育:テスト、データ移行、教育にかかる費用。
- 製品ライセンス:製品の利用にかかるライセンス費用。
初期費用のあとも運用には毎月の費用がかかり、規模によって金額の幅が大きく変わります。
- 小〜中規模の運用費:SaaS・ライセンス、ストレージ、転送・検索、監視、ルール調整を含め、月額20万〜200万円程度です。
- 大規模SOC:24時間体制では、月額数百万円以上を見込みます。
AWS CloudTrailの公式料金表では、管理・データイベントなどの取り込みが1GBあたり0.75米ドルです。これを1TB/月で単純に換算すると、約768米ドル/月、日本円で約11.5万円/月になります(1ドル150円換算、出典: AWS「CloudTrail 料金」)。
見積もりでは、イベント種別ごとに、GB/月、保持期間、検索頻度を分けて確認します。
▶ 詳細はこちら:監査ログ管理システム開発の見積相場・費用
監査ログ管理システムの開発会社・サービスの選び方
開発会社やサービスは、必要な支援のタイプから絞り込むと選びやすくなります。製品導入、要件定義からの構築、24時間監視を含む運用のどれを求めるかで、候補や確認事項が変わるためです。
製品提供会社・SIer・SOC運用型の違い
候補ごとの違いを押さえると、自社に必要な支援が見えてきます。
- 製品提供会社:標準機能を早く整えたい場合の候補。
- 大規模SIer:既存システムとの複雑な連携がある場合の候補。
- SOC運用型:社内に要員がいない場合に、24時間365日の監視・分析を任せられる候補。
発注先は、製品提供会社とSIerを分けて評価する方法もあります。
選定時に確認すべきポイント
選ぶときは、社名の知名度だけでなく、対応範囲や運用上の責任を見ます。
- 実績と費用:ログソース対応表、同規模の事例、初期費用と月額費用を分けた見積。
- 運用とデータ:一次対応の範囲、データの所在、再委託先、返却・解約時のエクスポート可否。
- 責任分界:障害・欠損時の責任と、どこまでを誰が受け持つかの取り決め。
PoCでは、実データに近いログを使って収集漏れや検索速度、誤検知率、監査レポートの再現性を検証します。提案書だけでは分からない運用負荷も、この段階で見極めます。
▶ 詳細はこちら:監査ログ管理システム開発でおすすめの開発会社6選と選び方
監査ログ管理システムの発注・外注の進め方
発注では、まず監査目的と対象範囲を具体化し、保存期間や運用体制、検収条件まで詰めておきます。
そのうえで、各候補が同じ前提で提案できるようにします。安い順ではなく、未記載の作業や将来費用も含めて比べます。
工程ごとのRFPと契約形態の使い分け
RFPには、対象システムやログ種別、発生量、保存期間を書きます。加えて、検索・通知の応答時間と、既存のIAM・SIEM・EDRとの連携有無も明示します。
- 準委任:現状調査や要件定義など、結果を事前に固定しにくい工程で使いやすい場合があります。
- 請負:仕様が確定した開発や成果物に使います。工程ごとに組み合わせると使いやすいこともあります。
前提条件をそろえた見積比較
比較表には、初期費用や月額・年額費用、対応ログソース数のほか、標準機能と追加開発を並べます。テストや移行、教育、保守、障害対応も、同じ表で比べられるようにします。
- 前提条件:各社の算出条件が違うときは、金額を比べる前にそろえておく。
- 費用区分:「含む」「含まない」「別途見積」の3区分で見る。
- データの可搬性:委託先の変更に備えて、解約時のエクスポート可否も契約に含めておく。
▶ 詳細はこちら:監査ログ管理システム開発の発注・外注・委託方法
法令・個人情報・改ざん防止で押さえるべきポイント
監査ログには個人情報が含まれる場面が多いため、法令対応と技術対策の両面から設計します。
個人情報保護と安全管理措置
個人情報保護委員会のガイドラインでは、業務システムへのアクセス記録も、安全管理措置の対象となり得る考え方が示されています(出典: 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」)。
- 個人情報の確認:氏名、メールアドレス、IPアドレスなどが含まれるかどうか。
- 保護設計:保管場所、権限分離、マスキング、保存期間の検討。
監査ログ自体も、保護すべき情報資産です。そのため、この前提を要件定義の段階で関係者と共有しておきます。
改ざん防止・不変保管の設計
記録後に書き換えられてしまうと、監査ログは証跡としての価値を失います。そこで、保持期間中に上書きや削除を抑止できる構成を検討します。
- 不変保管:AWS S3 Object LockのWORM(Write Once Read Many)やコンプライアンスモードという選択肢。
- 障害対策:収集系と分析系を分け、片方の障害によるログ欠損を防ぎます。
- 権限分離:RBACで職務を分け、閲覧権限と管理者権限を別にする。
よくある質問(FAQ)
監査ログ管理システムの企画・開発を検討する担当者から寄せられる質問に答えます。
監査ログ管理システムとSIEMは何が違いますか?
監査ログ管理システムは、証跡の保管・検索・監査帳票に重点を置きます。一方、SIEMは複数ログの相関分析とリアルタイムの脅威検知を重視します。
- ログ管理:監査証跡の長期保管を担います。
- SIEM:リアルタイムの脅威検知に対応します。
両者は重なる部分も多いため、役割を分けて組み合わせる設計が一般的です。
監査ログはどのくらいの期間保存すればよいですか?
保存期間は、内部統制、個人情報保護、PCI DSSなどの監査要件で異なり、一律の正解はありません。
- 標準期間の例:クラウドサービスには180日・1年・10年の選択肢を示す例があります。
- 決め方:適用される要件を確認して、保存期間を定めます。
適用法令や業界基準、監査方針を確かめたうえで、必要な保存期間を要件定義に記載します(出典: Microsoft Learn「Manage audit log retention policies」)。
中小規模の組織でも監査ログ管理システムは必要ですか?
規模にかかわらず、個人情報や機密情報を扱うシステムでは、監査ログの取得と保管が求められる場面があります。
- 導入規模:最初から全社統合基盤が必要とは限りません。
- 進め方:優先度の高いログソースに絞った小規模導入から始め、段階的に広げる方法が現実的です。
まとめ:目的の明確化から始める監査ログ管理システム
監査ログ管理システムは、目的に沿って証跡を集約し、保管・検索・分析したうえで、検知後に人が動くための運用まで含めた仕組みです。
方式の選択も、監査目的と資産・ログ台帳の整理から始めます。そうすると、費用と運用負荷を管理しやすくなります。
導入で押さえるべき五つの判断軸
導入計画は、監査目的、方式、費用、検証、保護と運用の順に判断します。
- 目的:内部統制、個人情報保護、特権ID監視のどれを主な目的にするか。
- 方式:成熟度と既存資産に合わせて、製品や開発方式を選ぶ。
- 費用:ログ数、保存期間、24時間監視、移行、監査要件を分けた見積り。
- 検証:RFPとPoCで確かめる、検知精度、証跡の完全性、責任分界、検収条件。
- 保護と運用:個人情報や改ざん防止の設計と契約への組み込み、運用体制の決定。
優先度の高いログソースからの要件整理
まずは、監査対応で困っている、または対応を求められている代表的なシステムを一つ選びます。そのうえで、現在のログ取得状況や保存期間、検索性、通知先、保存すべき証跡を洗い出します。
洗い出した内容をRFPやPoCの検証条件に変えると、製品の機能数に振り回されず、自社の監査目的を満たす提案を見分けられます。
▼関連記事一覧
・監査ログ管理システム開発の進め方
・監査ログ管理システム開発でおすすめの開発会社6選と選び方
・監査ログ管理システム開発の見積相場・費用
・監査ログ管理システム開発の発注・外注・委託方法
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。