
監査ログ管理システムの開発は、監査目的を明確にし、証跡として残す要件を数値で決めるところから始まります。そのうえで最小実装を決め、方式を比較してから、PoCを行い、段階的に導入していきます。
全体像は、監査ログ管理システム開発の完全ガイドにまとめています。
▼全体ガイドの記事
・監査ログ管理システム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
監査ログ管理システムの概要
監査ログ管理システムは、各種システムの操作・アクセス・認証・設定変更の記録を集約する仕組みです。集めたログを保管・検索・分析し、監査やインシデント調査に使える証跡として整えます。
対象になるのは、サーバーやネットワーク機器、データベースなどのシステムです。業務アプリやクラウドサービス、認証基盤も含まれます。この仕組みの本質的な役割は、「誰が、いつ、どの端末から、どの資産に、何をしたか」を追跡できるようにすることです。
ログをためるだけでは監査対応にならない理由
ログを1か所にコピーしても、形式がばらばらなままでは横断して検索できません。そのため、監査担当者が必要な記録を探すにも時間がかかります。
監査ログ管理では、ユーザー・端末・IP・操作種別・時刻などでログを正規化します。正規化と同時に、検索速度と改ざん防止の仕組みもあわせて設計します。権限分離やレポート出力も、同じ設計の中で扱います。
要件定義では、ログを集める工程と、使える形に整える工程を分けて考えます。両方の目的と要件を定めておくことが、設計の出発点になります。
主要機能とログ収集の対象
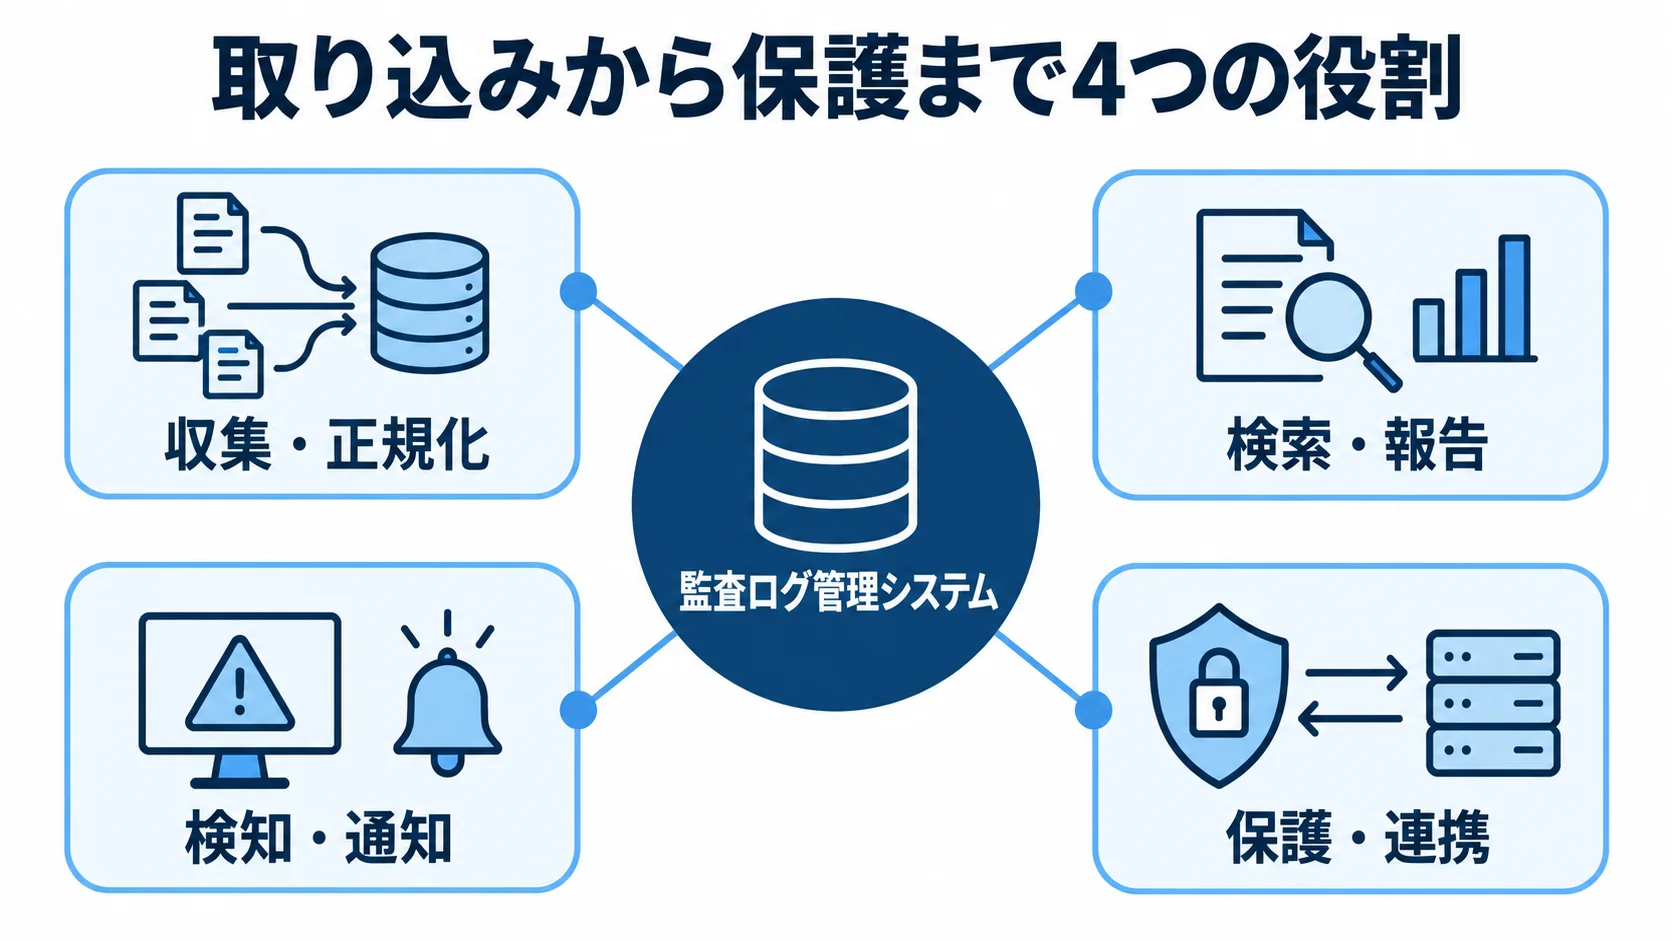
監査で追跡する記録を扱うには、収集から保護までの機能を役割ごとに押さえておく必要があります。取り込みから保護まで4つの役割に分けると、どの機能が何を担うかを見分けられます。
- 収集・正規化:エージェント、syslog、API、クラウド連携でログを取り込み、項目の形式を統一
- 検索・報告:期間や条件で絞り込める高速な照会、ダッシュボード、定期レポート
- 検知・通知:特権ID利用や深夜アクセスなどを見つけ、アラートを出す
- 保護・連携:RBAC、暗号化、バックアップ、不変保管、外部APIとの接続に対応
検知ルールの例には、権限変更や大量ダウンロードがあります。RBACは職務分掌を支える仕組みで、SIEMやIAMとはAPIで連携し、EDRやチケット管理とも接続します。
基本構成では、発生源から収集エージェントやコネクタ、転送・キュー、解析・正規化の順にデータが流れます。その後、検索インデックスや保管ストレージを経て、検知・レポート・監査画面へつながります。
障害時にもログを欠損させないよう、バッファを設けます。あわせて、NTPで時刻を同期し、権限を分けた保管領域も設計段階で確保します。
監査ログ管理システムの進め方
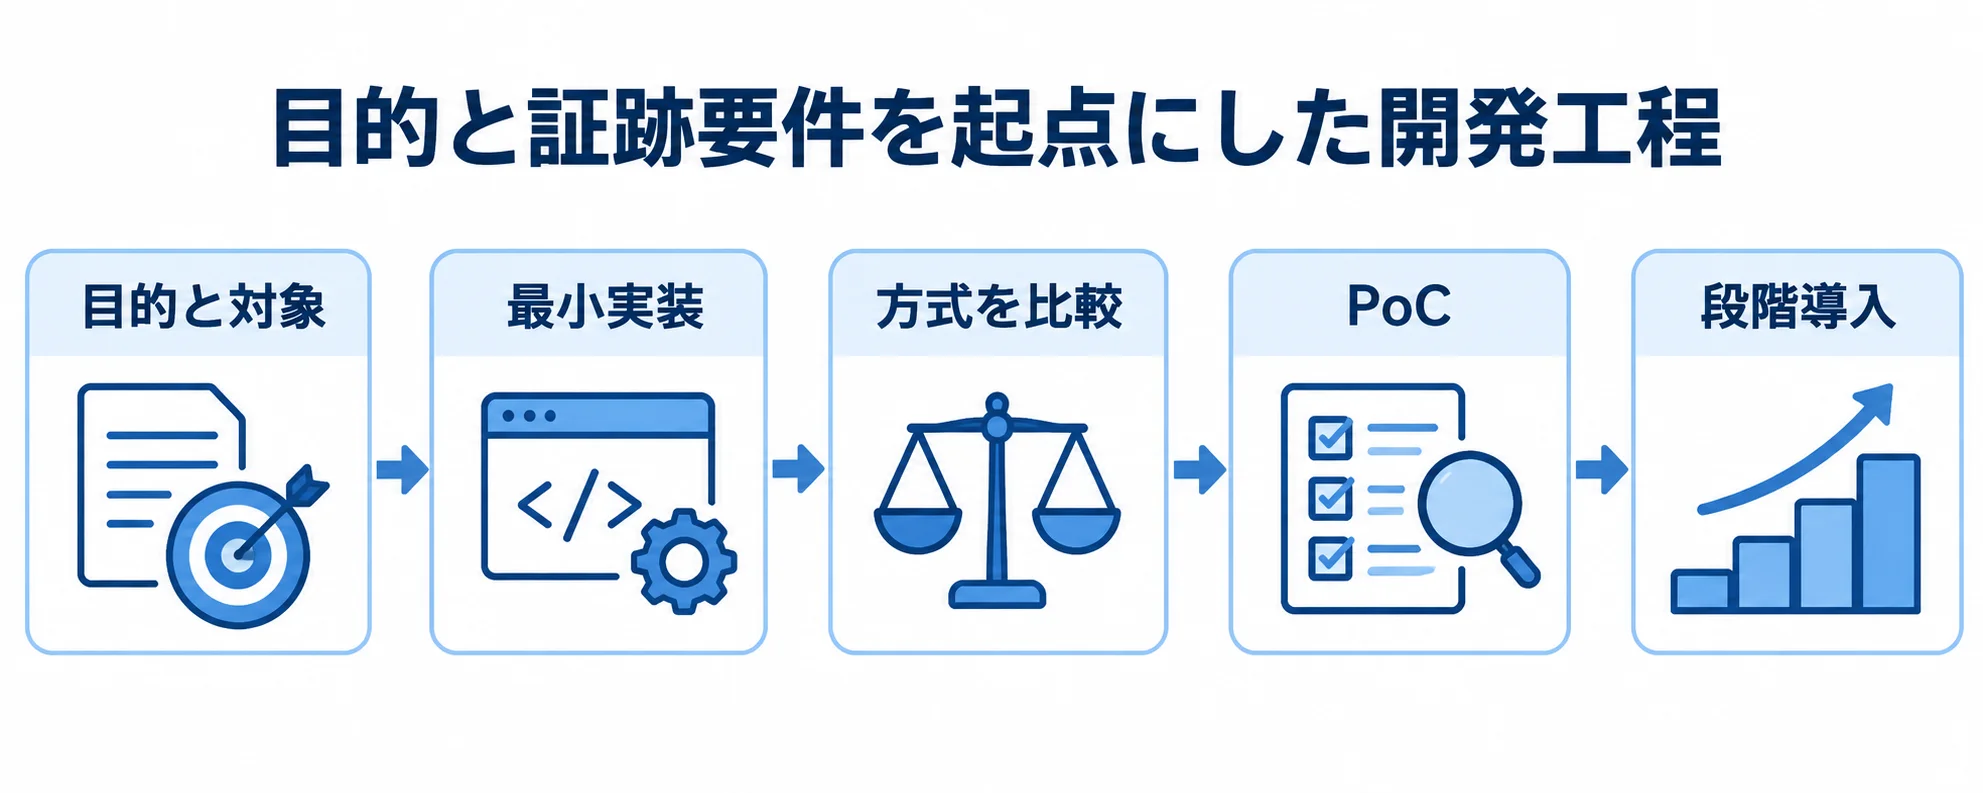
開発は、目的と対象を整理してから最小実装を決め、方式を比較する流れで進みます。PoCを経て、段階的に導入します。
全ログを初日から集めるより、認証や権限変更、特権操作から着手します。重要データへのアクセスや管理者操作も含め、優先度の高いイベントに絞ると、限られた予算でも効果を出しやすくなります。
要件定義・企画フェーズ
要件定義では、監査ログを何のために使うのかを先に定めます。目的によって必要な証跡が変わるからです。
- 統制・法令対応:内部統制、個人情報保護、PCI DSSの要件
- 監視・調査:特権IDの利用状況の追跡、インシデント対応
目的に沿って、対象システムやログ種別、発生量を一覧にします。欠損時の影響や保存年数、個人情報の有無も、同じ台帳に書き添えます。
接続方式と管理責任者も記入します。この資産・ログ台帳が、対象範囲の基礎になります。
個人情報保護委員会は、業務システムへのアクセス記録を安全管理措置の一環として扱う考え方を示しています。そのため、ログに個人情報が含まれる場合は、個人情報保護委員会のガイドライン(通則編)の考え方を踏まえて、保管場所、権限、保存期間も検討します(出典:個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」)。
要件は、対象・粒度・時間・保存期間を数値で表します。「ログを保存できる」という表現のままでは、後工程で確認する基準が決まりません。通知と保管の期限も、具体的に決めておきます。
- 通知:特権IDの設定変更を、検知後1時間以内に管理者へ知らせる
- 検索可能期間:重要データのアクセスログを、3年間にわたり参照できる状態で保持
このように要件を具体化しておくと、後工程の設計とテストの精度が上がります。
設計・開発フェーズ
導入方式は、独自要件の有無と継続費用を見比べて決めます。方式によって、得意な場面も費用の出方も異なります。
- パッケージ:多数のログ形式や収集量に標準で対応し、導入が早い
- クラウド・SaaS:Microsoft 365やAWSなど既存サービスと連携しやすいが、利用量に応じた継続費用がかかる
- SIEM:相関分析や脅威検知に向くものの、長期保管を任せると高額になりやすい
- スクラッチ:標準製品では扱えない独自ワークフローや、高いデータ主権要件がある場合の選択肢
SIEMの検索用のホット領域と、安価な不変アーカイブを分けると、長期保管の費用を調整できます。そのうえで、製品導入と周辺開発を組み合わせる方式を第一候補にすると、期間と費用のバランスを保てます。
改ざん防止では、AWSのS3 Object LockによるWORM(Write Once Read Many)やコンプライアンスモードが選択肢になります。保持期間中の上書きや削除を抑止できます。
収集系と分析系を分け、一方に障害が起きてもログが欠けないようバッファを設けます。この構成は、設計段階で決めておきます。
テスト・リリースフェーズ
本番導入の前に、実データに近いログを使ってPoCを行います。そこでは、収集漏れや時刻ずれ、検索速度を確認します。誤検知や保持・削除の挙動、監査レポートの生成も、あわせて見ます。
段階導入は、要件定義と基本設計から始めます。次に、接続・収集と保管を進めて、検知ルールを整えます。そのあとテストと教育を経て本番に移り、チューニングを行ったうえで、月次で検知ルールと保管費用を見直します。
検知後に、誰が何時間以内に対応するかも決めておきます。運用の設計がないと、アラートが放置されがちです。そのため、運用設計もシステム設計と同じ比重で扱います。
費用相場とコストの内訳
システム全体の相場は、公開価格から直接算出しにくいものです。費用は、対象ログ量や保管年数、接続先数によって変わります。24時間監視や既存データの移行、監査要件も、費用を左右します。
ここで挙げる金額は、一般的なログ収集・SIEM導入の工数と、公開されているクラウドの従量課金をもとにした、2026年時点の執筆用の概算です。特定ベンダーの見積もりを保証するものではありません。
人件費と工数
監査ログ基盤の初期費用は、調査・設計から移行・教育までの作業を積み上げた額になります。そのため、作業ごとの目安を見ると、どの工程に費用がかかるかを比べられます。
- 要件定義・現状調査:50万〜300万円
- 基本・詳細設計:100万〜800万円
- コネクタ・収集設定:1接続あたり数万円〜数十万円
- 検索・画面・帳票の開発:100万〜1,000万円
- テスト・移行・教育:100万〜800万円
初期費用と期間の幅は、対象ログ数や保管要件によって生まれます。規模ごとに見ると、導入範囲による違いがつかめます。
- 小規模導入:10〜30ログソースで100万〜500万円、期間は1〜3か月
- 部門横断導入:30〜100ログソースで800万〜2,000万円、期間は3〜6か月
- 全社統合基盤:3,000万〜1億円程度、期間は6〜12か月
- フルスクラッチ:5,000万〜2億円超、期間は9〜18か月以上
小規模導入は、標準コネクタを使うSaaSやパッケージが対象です。部門横断導入には、正規化やアラート、IAM・SIEM連携が含まれます。
全社基盤は、複数法人の大量ログを3〜10年保管する想定です。不変ストレージやSOC・SOARに加えて、監査帳票やDRも含みます。
フルスクラッチは、独自データモデルや専用UIが必要な場合の目安です。高可用性やマルチテナントを要する場合も、この目安に含まれます。
初期費用以外のランニングコスト
運用費は、SaaSやライセンス、ストレージなどで構成されます。転送・検索や監視、ルール調整の費用も加わります。対象規模と監視体制に合わせて、月額の帯を見積もります。
- 小〜中規模:月額20万〜200万円程度
- 大規模な24時間SOC体制:月額数百万円以上
AWS CloudTrailの公式料金表では、管理・データイベント等の取り込みは1GBあたり0.75米ドルです。これを1TB/月で単純換算すると、約768米ドル/月になります。
日本円では、約11.5万円/月になります(1ドル150円換算、S3や検索費用は別途、出典:AWS「CloudTrail 料金」)。実際には、CloudTrail LakeやS3、CloudWatchの費用が加わり、分析の費用もかかります。見積もりでは「イベント種別×GB/月×保持期間×検索頻度」に分けて確認します。
Microsoft Purviewの監査機能は、ライセンスの種別によって保存期間の条件が異なります。まず180日・1年・10年などの標準期間を確認し、不足する分だけを設計すると、無駄なストレージ費用を避けやすくなります(出典:Microsoft Learn「Manage audit log retention policies」)。
見積もりを取る際のポイント
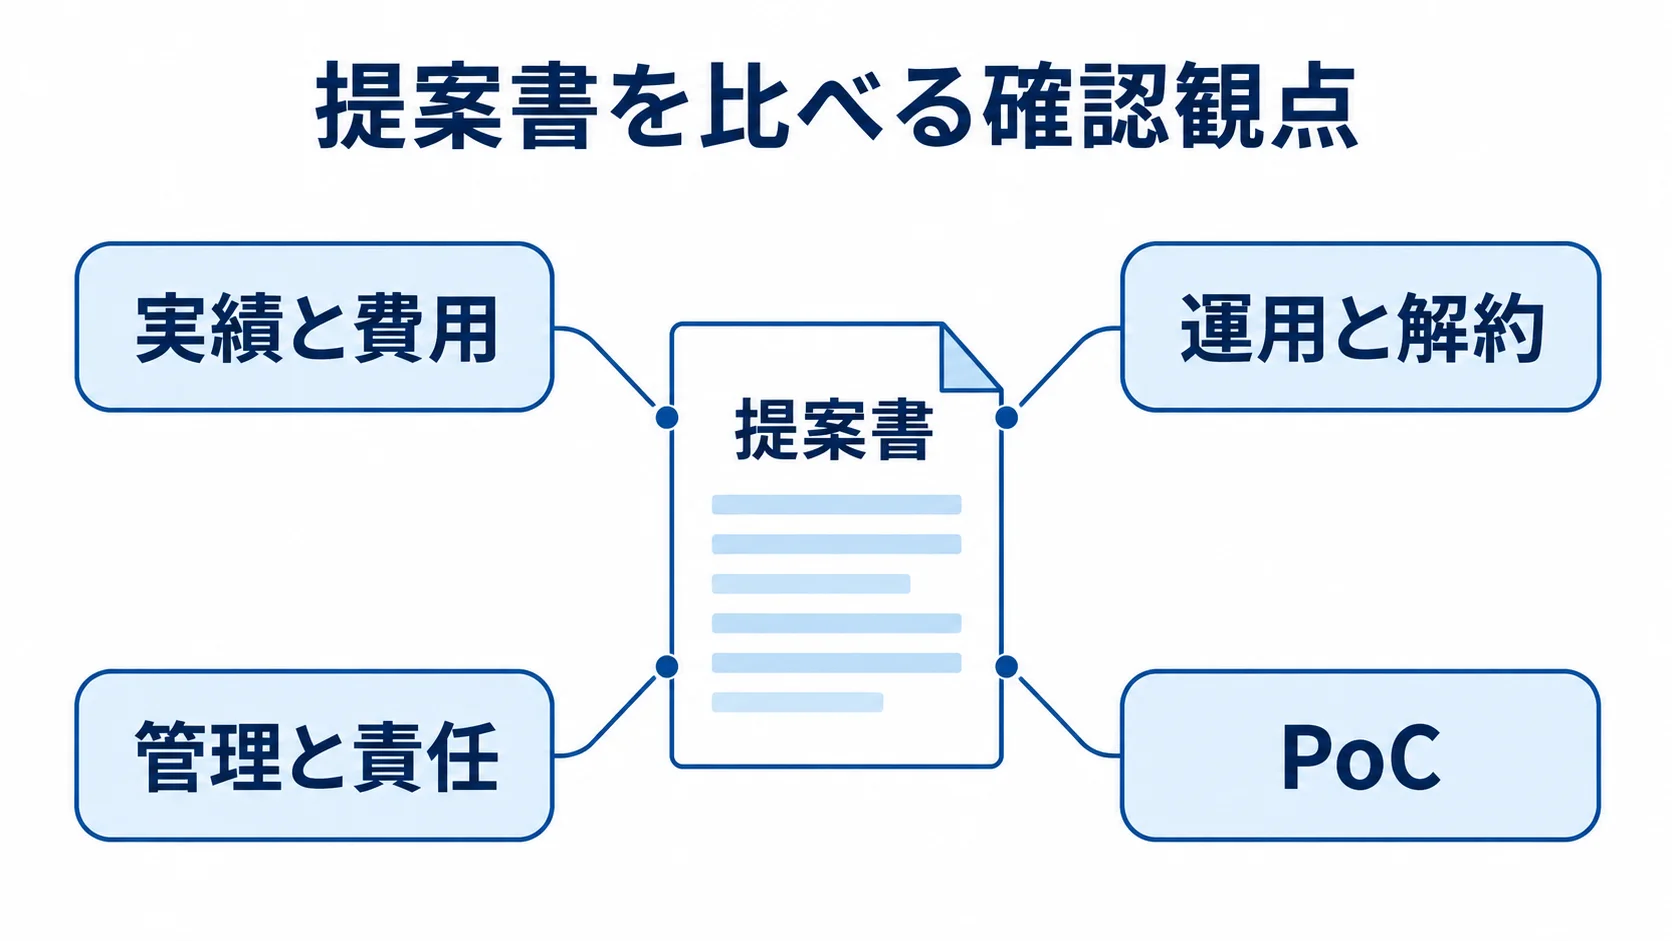
複数社の提案を比べるときは、金額に加えて、条件をそろえておくことが欠かせません。対応ログや検索性能、改ざん防止を同じ前提で見ると、各社の差が分かりやすくなります。既存システムとの連携範囲も、同じ基準で確認します。
要件明確化と仕様書の準備
見積もりを取る前に、対象システムとログ種別をまとめた資産・ログ台帳を用意します。台帳をもとに、保存期間や検索・通知の応答時間も仕様書に記載します。IAM・SIEM・EDRとの連携の有無も、仕様書に含めます。
「監査ログを一元管理したい」という依頼のままでは、各社の見積範囲がそろわず、比較が難しくなります。そこで、ログソース数と発生量の想定値を示すと、コネクタ費用や運用費の見積もりの精度が上がります。
複数社比較と発注先の選び方
発注先は、製品を提供する会社と、導入・運用を支援するSIerを分けて評価します。社名の知名度よりも、自社のログソース対応表や契約条件に目を向けます。
- 実績と費用:ログ対応表、同規模の事例、初期費用と月額を分けた見積
- 運用と解約:一次対応の範囲、データ返却、契約終了時のエクスポートの可否
- 管理と責任:再委託先、データ所在地、障害や欠損時にどこまでを誰が受け持つか
PoCでは、実データに近いログを使い、収集漏れや検索速度、誤検知率を検証します。監査レポートを再現できるかも確かめます。提案書の段階では分かりにくい運用の負荷も、PoCで見極められます。
注意すべきリスクと対策
安価な提案では、要件定義や結合試験、既存ログの移行が含まれていない場合があります。24時間監視や不変ストレージは、提案に入っていないこともあります。
提案の内容は、「含む・含まない・別途見積」に分けて確認します。ログ量やソース数が増えたときに生じる追加費用も、あらかじめ確かめておきます。
導入後に担当者が不在だと、チューニングが止まり、アラートが放置される恐れがあります。その対策として、運用体制と教育計画を発注の段階から契約に含めます。
よくある質問(FAQ)
金額や期間は、対象範囲によって変わります。監査ログ管理システムの開発に関してよく寄せられる質問に、判断の目安を添えて答えます。
監査ログ管理システムの導入にはどのくらいの期間がかかりますか?
目安としては、小規模なSaaSやパッケージで1〜3か月、部門横断の導入や連携で3〜6か月です。全社・複数拠点の統合基盤は6〜12か月、独自要件のフルスクラッチは9〜18か月以上になります。
期間は、対象ログ数や既存データの移行の有無、監査要件の複雑さによって変動します。そのため、要件定義の段階でスケジュールの前提を明確にしておきます。
パッケージ導入とスクラッチ開発はどちらを選ぶべきですか?
標準的なログ収集や検索、アラートの機能を早く整えたい場合は、Logstorageのような統合ログ管理製品が適しています。Microsoft PurviewなどのクラウドSaaSも、標準機能を使う方法のひとつです。
独自データモデルや複雑な業務アプリ連携、高いデータ主権要件がある場合に限り、スクラッチ開発を検討します。標準機能は製品で満たし、必要な部分だけを追加で開発すると、費用と納期のバランスを取りやすくなります。
監査ログ管理システムの開発で最初に決めるべきことは何ですか?
最初に決めるのは、監査目的と証跡要件です。機能やツールを選ぶ前に、この二つを固めておく必要があります。内部統制、個人情報保護、特権ID監視のどれを主目的にするかで、ログ種別や保存期間、検知ルールが変わります。
目的があいまいなまま製品選定に進むと、後から要件が加わり、費用と期間が膨らむおそれがあります。
まとめ
開発は、監査目的を明確にするところから始めます。そのあと資産・ログ台帳を作り、最小実装を決め、方式を比較します。PoCを経て、段階導入へ進みます。
この順で進めると、予算配分とスケジュールを現実的に組みやすくなります。
製品導入と周辺開発を基本にして、独自要件が明確な場合にスクラッチを検討します。この判断が、開発期間と費用の管理につながります。
見積もりでは、ログソース数や保存期間をそろえた仕様書を用意します。各社の提案は、対応範囲を「含む・含まない・別途見積」に分けて確認します。
導入後は月次で検知ルールと保管費用を見直します。検知後に担当者が動ける運用体制まで作り込むことが、システムを実際に機能させる条件です。
▼全体ガイドの記事
・監査ログ管理システム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。