
監査管理システム開発は、要件整理と製品・開発会社の選定から始めます。その後、設計開発とテストを経て、稼働と定着化へ進めます。各段階に完了条件を置いて進めると、監査判断と証跡の説明可能性を高められます。
費用相場と見積もりの確認点も、この流れに沿って見ていきます。
▼全体ガイドの記事
・監査管理システム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
監査管理システム開発の全体像
監査管理システムは、リスク、担当者、統制、検証時期、証拠、結論を後からたどれる状態にして、監査品質と説明可能性を高める仕組みです。
そのため、開発では機能数より先に、監査判断の流れと証跡の残し方を明確にします。
監査の種類と対象範囲の切り分け
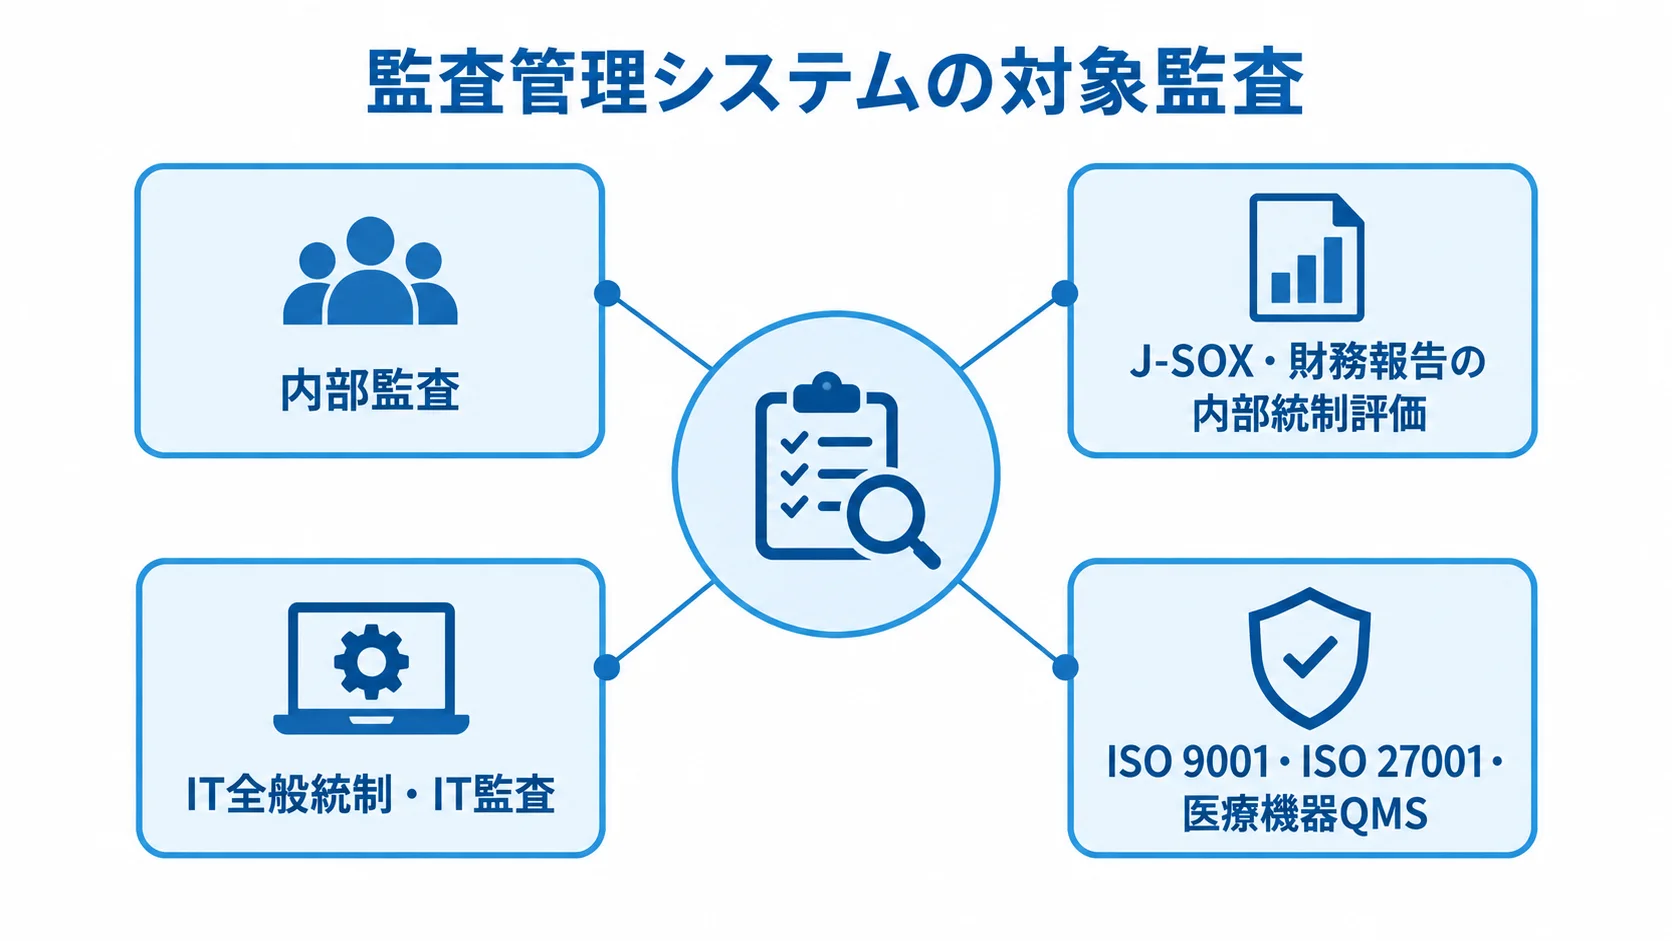
監査の種類によって、必要な証跡と承認経路は異なります。たとえば、監査管理の対象には次のようなものがあります。
- 内部監査:年間監査の管理、監査ユニバースとリスク評価
- J-SOX・財務報告の内部統制評価:業務プロセス、統制、テスト結果のひも付け
- IT全般統制・IT監査:アクセス権限や変更管理のログ
- ISO 9001・ISO 27001・医療機器QMS:対象基準に応じた証跡と承認経路
要件整理では、監査人と被監査部門の分担、重要度の判定基準、保存年数を決めておきます。これらが曖昧なままだと、双方が同じ証憑を編集したり、QMS用のチェックリストをJ-SOX評価に流用したりする問題が起きます。そのうえで、監査対象、基準、証拠、結論の関係を業務フローに描いておくと、開発範囲を絞れます。
監査ライフサイクルに沿った機能の整理
監査業務のどの段階をシステムでつなぐかを決めてから、必要な機能を整理します。
- 計画:監査ユニバース、リスク評価、年間計画
- 個別監査:予備調査、質問票、依頼資料
- 調書と指摘:電子調書、レビュー、指摘事項、是正措置
- 報告:報告書、ダッシュボード
非機能要件には、監査人と被監査部門の権限分離、操作履歴、版管理を含めます。保存期間やSSO・MFAの設定も、同じ要件として扱います。暗号化とバックアップ復元の扱いも決めます。
計画だけでなく、リスク評価から最終報告までを同じIDで追える設計にします。さらに、手続や証拠は、発見事項と是正期限に結び付けます。
会計・ERPやID基盤、チケット管理と連携する場合は、連携先とデータの正本を早めに決めます。Microsoft 365やBIとの連携も、同じ考え方で扱います。
監査管理システム開発の進め方
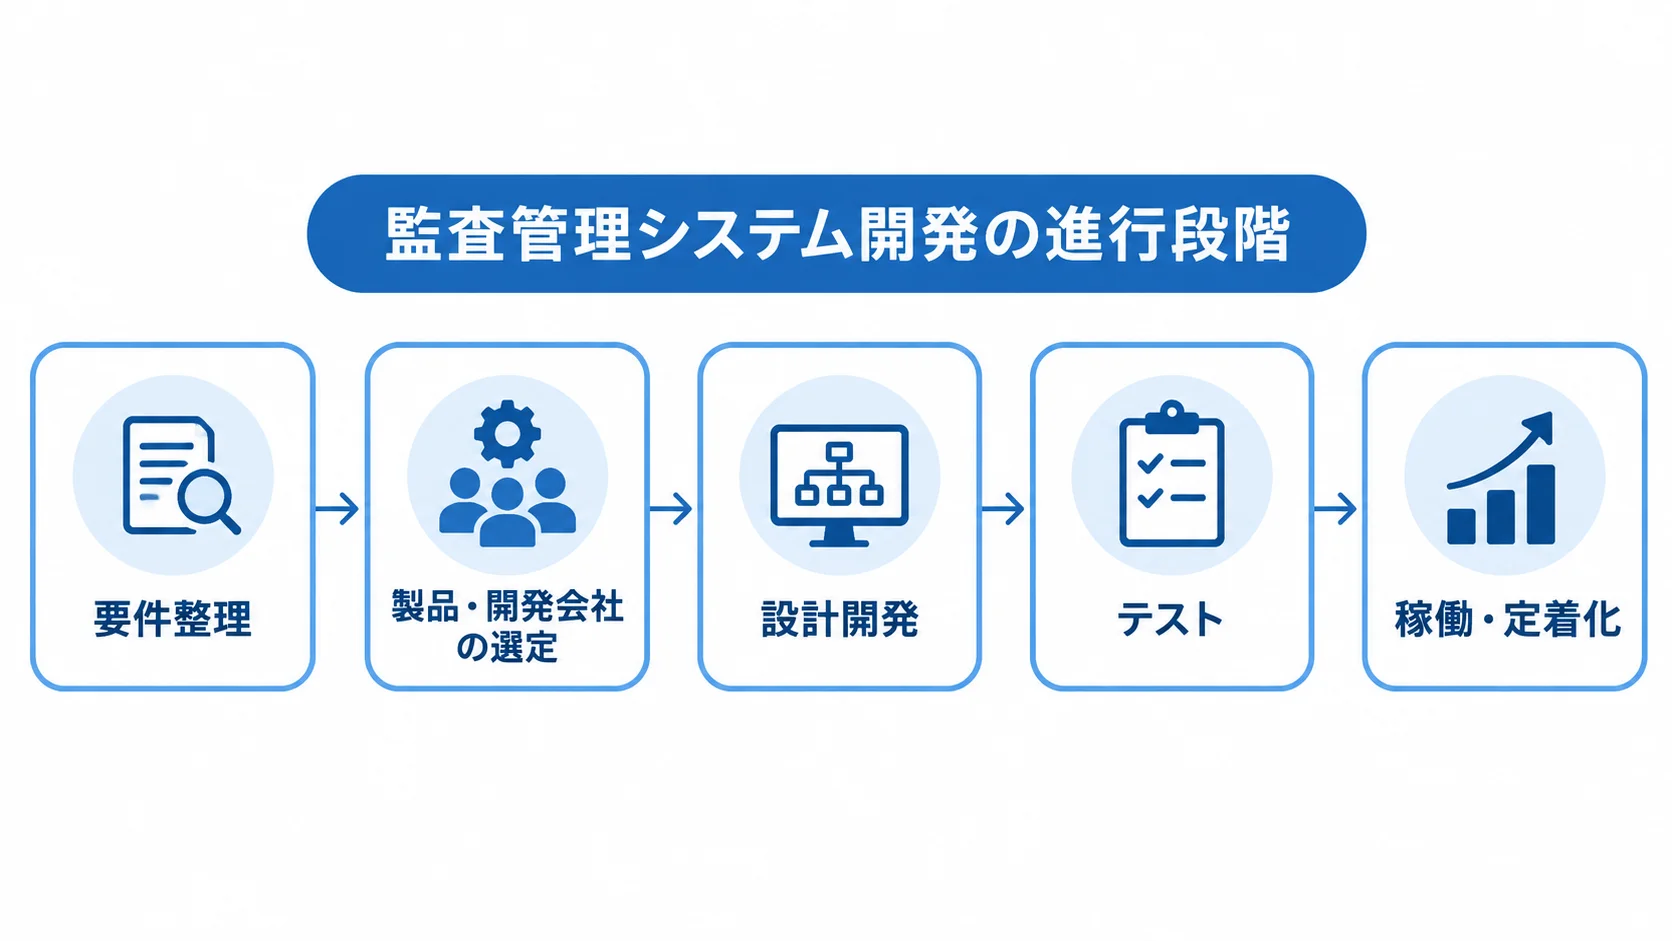
監査管理システム開発は、要件整理から定着化までの6フェーズに分けて進めます。各段階に完了条件を置くと、未決事項を次の段階に持ち越しにくくなります。その結果、手戻りや追加費用を抑えられます。
フェーズ1:要件整理と責任分担の確定
直近1年間の監査を題材に、業務の流れを時系列で洗い出します。計画から調書作成までと、レビュー、報告、是正フォローアップの各段階を、順に追っていきます。
あわせて、Excelの列やWordの調書様式、メールの依頼文、報告書の承認欄も集めます。
誰が入力し、いつ承認し、どの資料を証拠として残すかを一覧にします。監査責任者、担当監査人、レビュー担当、被監査部門、経営層の役割は、RACIで割り当てます。
要件の抜けを防ぐため、対象と規模、証憑、業務と連携、優先度の4つの観点で条件を書き出しておきます。
- 対象と規模:監査の種類、拠点・子会社、利用者数、同時進行件数
- 証憑:年間容量、保存年数、アクセス権限
- 業務と連携:承認段階、既存システム、AIの利用範囲
- 優先度:MustとWants、初回リリースに必要な範囲
証憑の版管理や操作ログはMust、ダッシュボードの細かな色分けはWantsとする例があります。こうして優先度を分けたうえで、最初のリリース範囲を決めます。
フェーズ2:製品・開発会社の同条件での選定
候補方式は、機能数と合わせて、自社の監査への適合性と保守負担を見て比べます。
- SaaS:少人数で標準的な内部監査を始める場合
- GRC:リスク、コンプライアンス、IT統制を横断する場合
- カスタム開発:独自手続や基幹連携が競争力に直結する場合
- Fit to Standard:標準機能に業務を合わせ、必要な差別化部分だけ作り込む
RFPには、組織や拠点、利用者数、監査テーマ数を書きます。証憑の形式と容量、レビュー段階、既存データ形式、APIも記載します。
SSO・MFA、ログ保存、SLAは、セキュリティと運用の条件としてRFPに含めます。データ所在地や解約時のエクスポート、AIの学習利用と人間レビューも、条件に入れます。
デモでは、監査計画から是正完了の承認までを実演してもらいます。資料依頼、証憑差し替え、レビューコメント、期限超過通知も、その中に含めます。会社名や導入実績より、自社フローを再現できるかを重視して見ます。
フェーズ3:設計開発での証跡と権限の実装
証拠と統制評価のつながりを後から追えるよう、画面より先にデータモデルを定めます。
- つなぐ情報:リスク、統制、監査手続、証拠、発見事項、是正措置、報告書
- 集計・説明項目:監査ID、対象部門、担当者、重要度、期限、ステータス、承認履歴
- 権限と変更履歴:監査人、レビュー担当、被監査部門、経営層、システム管理者のアクセス範囲を分け、差し替え前の証憑は消さず、変更者・日時・理由を記録
- AI利用時の記録:参照証拠、プロンプト、モデル、出力、監査人の修正・承認履歴
権限は、職務分掌に反する操作ができないように設定します。安全管理では、SSOやMFA、暗号化、バックアップを押さえます。さらに、監査ログや保存期間、削除承認、インシデント調査手順も含めます。
フェーズ4:テストでの監査シナリオと証跡の検証
画面の表示が正しいだけでは、監査の流れが動くかは確かめられず、テストとして不十分です。そこで、実際の監査テーマを一つ選び、計画から経営向け報告までを通しで確認します。
- 計画を登録し、担当を割り当てる
- 質問票を送り、証憑を回収する
- 調書を作成し、レビューで差し戻す
- 指摘を登録し、是正報告と完了承認を受ける
- 経営向け報告までを確かめる
正常系に加えて、異常系も試します。期限超過、同時編集、権限外閲覧、証憑差し替えがその例です。さらに、退職者アカウント、連携データ欠損、バックアップ復元も確かめます。
受入基準は、業務要件と証跡要件の言葉で書きます。たとえば、被監査部門が自部門の依頼資料だけを見られることや、監査人が差戻し履歴を確認できることを検証します。
期限超過の指摘を一覧にできるか、削除操作が承認制でログに残るかも確かめます。連携テストでは、件数や金額、日付、文字コードを照合します。重複と再送時の扱いも、あわせて見ます。
旧Excelとの突合結果は、受入記録として保存しておきます。
フェーズ5:小規模な稼働と移行リスクの抑制
稼働と移行は、パイロットの評価と移行対象の確認を別々に進めます。
- パイロット:一つの監査テーマか一部門・国内拠点で始める
- 評価と改善:入力に迷わないか、証憑を提出できるか、レビュー待ち時間が減るか、経営層が報告を理解できるかを見て、改善をMust・次期・運用回避に分ける
- 移行対象:重複・欠損・不要な個人情報を整理し、現行年度と保存義務のある履歴を優先する
- 照合と稼働判定:件数、重要度、ステータス、期限、添付ファイルの開封可否を照合し、移行責任者が承認する
旧環境を参照専用で残す期間、問い合わせ窓口、障害時の切戻し条件も稼働判定に含めます。過去の監査記録は、すべて移す前提にせず、Excelや共有フォルダから移す記録を選びます。
フェーズ6:定着化と監査判断・改善の運用
稼働後の改善では、成果指標と運用ルールを定期的に見直します。
- 成果指標:報告書完成までの日数、依頼資料の期限内回収率、期限超過の指摘件数
- 改善指標:レビュー差戻し回数、同じ原因の再発指摘率、監査人が証憑を探す時間
- 運用責任:マスタ変更、権限申請・棚卸し、テンプレート改訂、保存・削除、問い合わせ、ベンダー改善依頼
- 基準変更:法令・監査基準に応じて手続、評価基準、教育資料、レビュー観点を見直し、履歴を残す
KPIは、ログイン数を含めて四半期ごとに確認します。監査資源を高リスク領域へ移せたかも、経営層と共有します。
監査管理システム開発の費用相場
監査管理システムの公開価格は、利用者数や監査対象拠点、証憑容量で変わります。J-SOX・QMS適合、連携、導入支援の範囲も、価格を左右します。
ここに示すのは、2026年時点の公開情報と、類似する会計・GRC・業務システムの情報を組み合わせた目安です。監査管理システム全体に共通する公的統計ではなく、カスタム開発の費用幅も、要件を置いた推定として見ておきます。
SaaS・標準パッケージの月額・年額と導入費
公開価格は機能範囲によって異なるため、料金と導入費を分けて比べます。
- 小規模SaaS:月額8.3万〜12.5万円、年額約99.6万〜150万円が目安
- NAIKANの公開例:10ユーザー向け月額83,000円・125,000円(出典:NAIKAN料金ページ、2026年閲覧)
- 標準GRC・大規模パッケージ:年額120万〜300万円程度に初期設定・教育費が加わる想定
- WISE Auditの公開例:1〜500ユーザーで年額税別120万円(出典:NEC「WISE Audit 価格」、2026年閲覧)
NAIKANの価格例は、少人数で監査計画や個別監査、依頼資料、フォローアップを始める場合に近いものです。連携費や個別帳票の設定費は、別途確認します。
WISE Auditは、メール監査やアーカイブが中心で、フル機能の内部監査管理システムとは性格が異なります。公開価格は、機能範囲を確かめるための比較材料として見ます。
連携を含むカスタム開発の費用幅
連携の内容や開発範囲ごとに、公開例と推定値を分けて見ます。
- SaaS連携導入:初期300万〜1,000万円、月額5万〜80万円程度
- 費用が上がる条件:複数子会社、ERP・ID基盤・BI・チケット連携、移行、教育
- GXO公開レンジ:SaaS月額5万〜20万円、エンタープライズ月額20万〜80万円、開発300万〜1,000万円
- 大規模開発の推定:独自手続、会計・ERP全量分析、複雑な権限、J-SOXや報告基盤で1,000万〜4,000万円程度
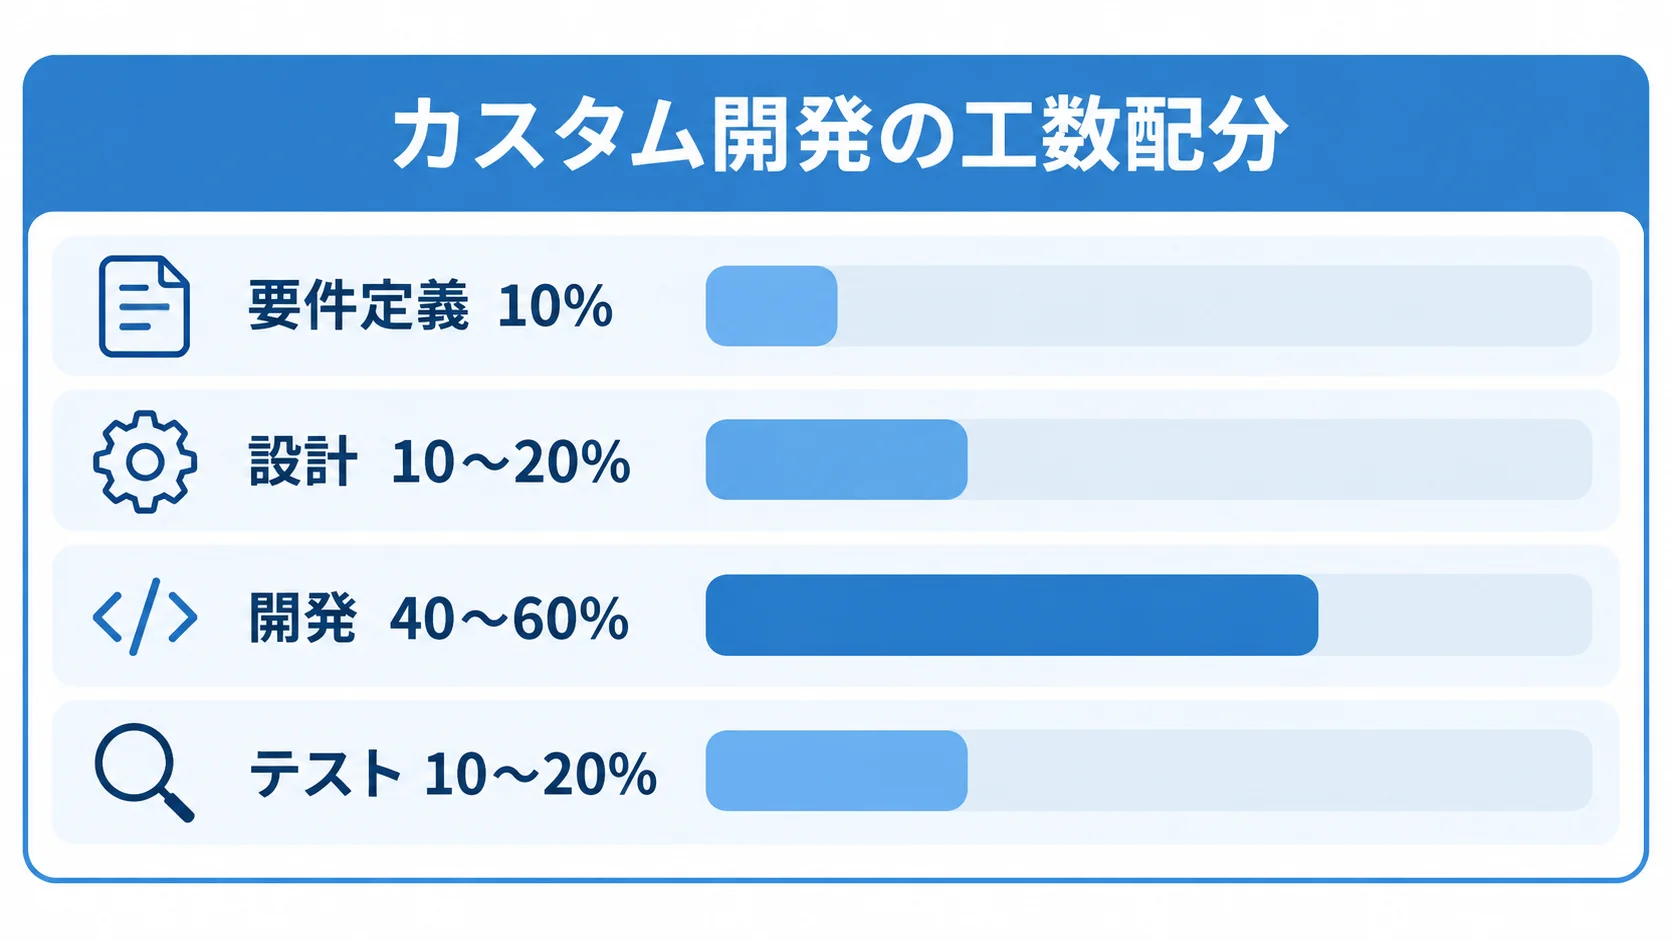
- 工数の検算:要件定義10%、設計10〜20%、開発40〜60%、テスト10〜20%
GXOの2026年相場記事にある金額は、公開記事の提示額で、第三者統計ではありません(出典:GXO「内部監査管理システム開発の費用相場 2026年版」、2026年)。
1,000万〜4,000万円程度という幅は、会計・財務システムの部分刷新や複数領域開発に関する公開Q&Aを踏まえた、要件を置いた推定です。見積書では、要件定義とテストの割合が極端に少なくないかを確かめます。
初期費用以外に計上する移行・教育・保守・連携費
見積もりでは初期費用と運用費を分け、3年間の総額を同じ前提で比べます。
- 導入費:要件定義、設定・開発、データ移行、外部連携
- 稼働費:テスト、教育、稼働支援
- 運用費:ライセンス・利用料、保守、クラウド、バックアップ、ログ保管
初期開発費が安くても、ユーザー追加や証憑容量、APIの費用が高ければ、3年総額は逆転します。サポートや脆弱性対応、法改正対応の費用も、総額に影響します。そのため、初年度、2年目、3年目の費用を並べて比べます。
カスタム開発の保守費は、初期開発費の年5〜15%程度とする場合がありますが、固定相場ではありません。保守費は、クラウド利用料、監視、バックアップ、ログ保存の範囲で変わり、セキュリティ診断や問い合わせ対応を含むかどうかでも差が出ます。
月次の軽微改修、法令・基準変更、障害対応、データ復元、追加連携は、保守に含まれるかを分けて確かめます。保守対象外の作業については、単価と対応時間も見ておきます。
監査管理システムの見積もりを取るポイント
見積もりの精度は、発注前に業務とデータをどこまで整理できているかで決まります。安い総額だけで選ぶと、連携や権限、移行、帳票、教育が後から追加されます。
候補各社には、同じRFPと監査シナリオを渡します。そのうえで、対象範囲や前提条件、除外事項、成果物、検収条件をそろえて比べます。
要件と成果物の見積書へのひも付け
RFPには、現行フローや利用者と権限を書きます。加えて、組織・拠点、監査テーマ、年間件数も書きます。証憑の容量と保存年数、帳票、連携先も、同じRFPに含めます。セキュリティ基準と希望日程も入れます。
要件は、業務結果の形で書きます。たとえば「調書を作成できる」より、「手続ごとの証拠、レビュー差戻し、承認履歴を保存し、最終報告へ集計できる」のように表します。
見積書では、成果物や作業がどの金額に含まれるかを確かめます。とくに、設計資料、導入資料、支援作業の3つは、含まれているかを分けて見ます。
- 設計資料:要件定義書、画面・帳票一覧、権限設計書、データモデル、API仕様
- 導入資料:移行計画、テスト仕様書、操作マニュアル、運用設計書
- 支援作業:教育、稼働支援
準委任か請負か、仕様変更と検収の扱い、納品後の著作権・ソースコード・データ所有権を押さえます。監査証跡を扱うため、設計書は納品物から外さないようにします。
開発会社の監査知識と運用支援の評価
監査・会計・内部統制の専門家とシステムエンジニアが、同じ要件を見られる体制かどうかを確かめます。
製品のデモがきれいでも、監査対象の分類や重要度の判定、証拠の真正性を理解しているとは限りません。職務分掌や監査委員会向けの報告まで含めて理解できないと、稼働後に現場が補助Excelへ戻る可能性があります。
類似業界の実績は、中身を聞いて判断します。利用者数や対象拠点、移行元、導入期間を確かめ、運用変更と保守体制も聞きます。
少なくとも3社へ同じ条件で依頼し、価格と提案項目を点数にして比べます。
- 提案内容:要件適合度、連携方式、セキュリティ回答
- 運用支援:教育、障害時の責任分界、データ返却
- 契約終了:移行支援、データ返却の方法
標準機能、設定、追加開発を分けて提示できる会社は、将来の費用とリスクを説明しやすい傾向があります。
追加費用になりやすいリスクの洗い出し
追加費用のリスクは、分野ごとに事前に確かめます。
- データ:既存データの品質、証憑の保存年数・容量
- 権限と連携:部門ごとの権限差、会計・ERPやID基盤のAPI制約
- 帳票:既存様式へ完全に合わせる要件
- AI:利用規約、学習利用、生成内容の検証、ログ保管を確認しない場合の審査・再設計遅延
契約前に、データサンプルと連携先の仕様を示してもらい、PoCで難所を検証します。そのうえで、要件変更の判断者と変更要求の見積方法を決めておきます。予備費や納期に影響する前提条件も合意します。
予備費は、どの不確実性に備える金額かを記録しておきます。そうすると、社内への投資説明とベンダーとの協議で使いやすくなります。
監査管理システム開発でよくある質問
導入前に、監査対象や証跡、権限、予算、既存システムを照らし合わせると、SaaS、パッケージ、個別開発のどれが合うかを判断しやすくなります。
監査管理システムはIPO準備企業にも必要ですか?
IPO準備企業に特定の製品が必須なわけではありません。ただし、監査計画や統制評価、証拠、是正状況を説明できる管理基盤は、早期に整える価値があります。
J-SOXや内部統制への対応は、システムを導入しただけでは完了しません。統制の設計と運用、評価、証拠の保存が必要です。
まずは、重要な業務プロセスと統制マトリクスを整理し、一つのテーマで試してみます。
既存のExcelや共有フォルダのデータは移行できますか?
移行できる可能性はありますが、すべてをそのまま移すのが正解とは限りません。列名や部門名、担当者、重要度は、新システムのマスタに合わせて変換します。期限やステータス、ファイル名も、この対応づけに含めます。
重複や欠損、不要な個人情報も整理します。移行では、現行年度と保存義務のある履歴を優先します。そのうえで、移行前後の件数と添付ファイルを照合し、責任者が承認します。
AIに監査判断や報告書作成を任せてもよいですか?
AIは、リスク評価候補の抽出や証憑検索、調書や報告書の下書き、異常取引の分析を支援できます。一方で、監査結論を無条件に任せる設計は避けます。
参照した証拠やAIの出力、監査人の修正と承認、モデルやプロンプトのログを残します。重要な判断は、人が検証します。
機密情報を外部のモデルへ送る場合は、データの利用範囲や保存期間、学習利用、委託先、削除方法を、契約と運用の両面で確かめます。
クラウドでも監査証跡と機密情報を安全に管理できますか?
権限分離やMFA、暗号化、操作ログを確かめます。加えて、バックアップと復元テスト、保存期間も見ておけば、クラウドでも監査証跡を管理する設計は可能です。
データ所在地やサブプロセッサー、インシデント対応、解約時のデータ返却も確かめます。「クラウドなら安全」という前提は置かず、ログの閲覧や変更、削除の権限をベンダーに質問します。
ログの保管期間と改ざん防止の実装を確かめ、自社の情報セキュリティ基準とベンダーの回答を突き合わせて判断します。
監査管理システム開発のまとめ
監査管理システム開発は、資料の置き場所を変える作業にとどまらず、リスク、統制、証拠、判断、是正を一つの流れとして説明できるようにする業務改革です。
要件整理から定着までを6段階に分け、完了条件を決めると、機能追加や追加費用を判断しやすくなります。
最初に決める判断基準の整理
少人数で、標準プロセスと早期稼働を重視するなら、SaaSが候補です。複数部門のリスクや統制を横断する場合は標準GRCを、独自の監査手続や既存基盤との深い連携が必要な場合はカスタム開発を軸に比べます。
どの方式を選ぶ場合でも、RFPに条件を書いてから見積もりを取ります。書く内容は、対象監査、利用者と権限、証憑保存、レビュー・承認です。既存データや連携、AI利用範囲も含めます。
一つの監査テーマから始める改善サイクル
導入前の状態を記録したうえで方式を比べ、導入後もKPIを見直しながら改善を進めます。
- 直近の監査を一件選び、作業時間、証憑回収率、期限超過件数、レビュー差戻し、再発指摘を記録する
- 記録を基にSaaSのパイロット、標準パッケージのデモ、カスタム開発のPoCを比べる
- 導入後はKPIと監査人の判断時間を見直し、監査品質の改善につなげる
国際基準との整合や経営陣の関与を踏まえた内部監査の方向性は、2025年の金融庁の報告書に示されています(出典:金融庁「金融機関の内部監査高度化に関する懇談会報告書(2025)」)。
監査管理システムは、リスクに基づく監査判断と改善状況を説明できる基盤として設計します。
▼全体ガイドの記事
・監査管理システム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。