
監査管理システムは、監査対象、証跡の要件、利用者の権限を整理したうえで、計画から是正確認までを一つの仕組みで管理すると、判断の根拠をたどりやすくなります。
種類と機能、導入の進め方、費用の目安、開発会社の選び方と安全対策を順に解説します。各テーマの詳細は、下の関連記事で確認できます。
▼関連記事一覧
・監査管理システム開発の進め方/やり方/流れや方法/手法/工程/手順
・監査管理システム開発でおすすめの開発会社/ベンダー6選と選び方
・監査管理システム開発の見積相場や費用/コスト/値段について
・監査管理システム開発の発注/外注/依頼/委託方法について
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
監査管理システムの概要
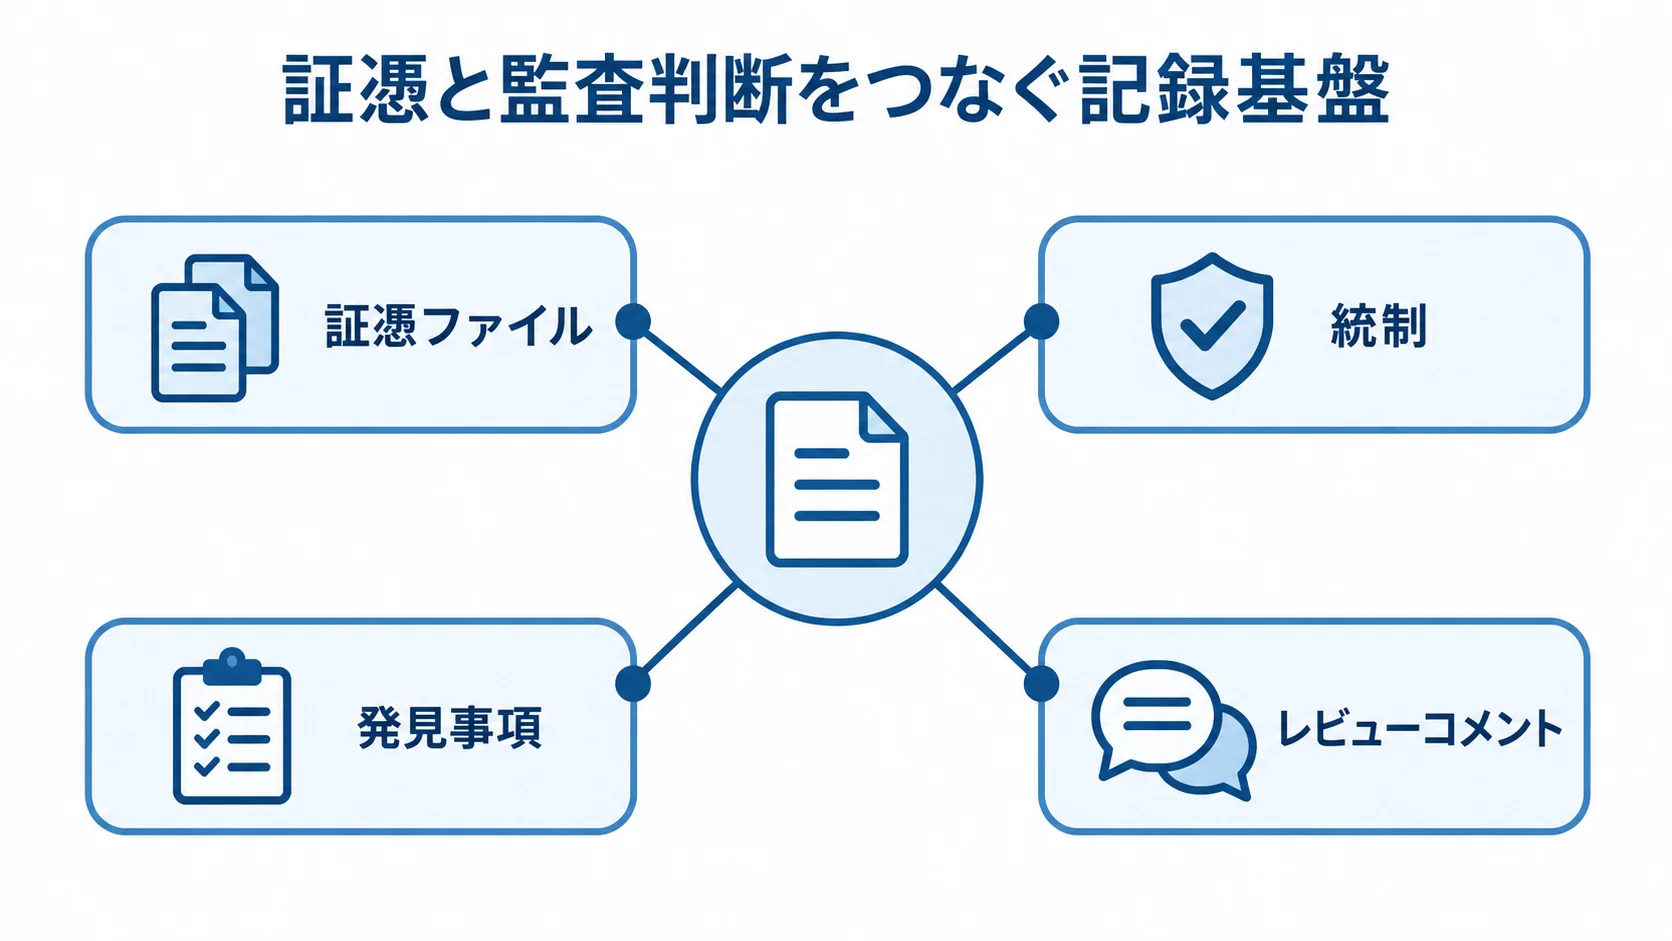
監査管理システムは、監査情報を蓄積し、誰がいつどのリスクと統制を証拠で検証したかを追跡する仕組みです。内部監査部門、経営層、被監査部門の依頼・回答・レビュー・是正を、同じ記録基盤でつなぎます。
監査計画から是正確認までの一連の流れ
まず、監査対象の一覧である監査ユニバースを作り、リスクを評価して年度計画と個別監査の予定を登録します。
- 予備調査と監査手続、質問票や資料の依頼
- 証憑の受領、監査調書の作成とレビュー
- 報告書の承認と、指摘事項の是正確認
監査の各工程に担当者、期限、ステータスを持たせると、メールや個人フォルダを探さずに進捗を確認できます。
証憑ファイルと監査人の判断を関連付けることは、特に重要です。統制と発見事項を添えると、後から判断の根拠をたどれます。結論やレビューコメントも、同じ証憑にひも付けておきます。
金融庁の2025年報告書は、規程違反の発見に加え、リスクベースで業務を検証し、経営に有用な情報を適時に示す方向を述べています(出典: 金融庁「金融機関の内部監査高度化に関する懇談会 報告書(2025)」)。このため、監査システムもファイル置き場ではなく、判断を説明する基盤として設計します。
会計システム・文書管理・内部通報・QMSとの役割の違い
代表的なシステムの対象業務を比べると、役割の違いが分かります。
- 会計システム:仕訳や債権債務の処理が中心です。監査管理では、業務のリスク・統制と確認内容を管理します。
- 文書管理:ファイルの保管・検索・共有が中心です。監査管理では、依頼先、提出期限、レビュー、発見事項もひも付けます。
- 内部通報・QMS:通報と調査案件の機密管理、または品質方針・手順・教育・不適合・是正予防処置の管理が対象です。
- GRC:ガバナンス、リスク、コンプライアンスを横断する仕組みで、監査モジュールを含む場合があります。
「監査」という名称だけでは対象が分からないため、導入時は名称だけで比べず、内部監査、J-SOX、IT監査、ISO・QMSのどれを主対象にするかを社内で決めておきます。
監査対象・基準・利用者の定義
内部監査人と、証憑を提出する被監査部門とでは、必要な権限が異なります。たとえば、監査委員会や経営層には、全体リスク、重要な指摘、期限超過を見せます。
このため、監査人には調書とレビュー履歴を、被監査部門には自部門の依頼・回答・是正タスクだけを見せる設計が基本です。
監査管理システムの種類と主要機能
必要な機能は、対象業務と証跡の要件で変わります。内部監査、財務報告に係る内部統制、品質・情報セキュリティ監査を分けて考えると、要件の過不足を抑えられます。
内部監査の業務管理を中心にするタイプ
年度計画、個別監査、調書を軸に、計画から是正確認までを一つの記録で扱うタイプです。周辺の機能も、同じ記録に結び付けて管理します。
- 監査ユニバース
- リスク評価
- 資料依頼
- レビュー・報告
- フォローアップ
少人数の部門でも、監査人ごとの進め方をそろえやすく、複数案件の遅延や未対応の指摘を横断して確認できます。
選定時は、監査手続のテンプレート化、調書の版管理、レビュー・承認履歴を確認します。人材情報や監査時間まで管理したい場合は、人材管理とスケジュール機能を評価します。加えて、スキル・資格、担当経験、案件別工数の扱いも確かめます。
J-SOX・IT監査・GRCを横断するタイプ
J-SOXやGRCを扱う場合は、統制管理と、組織をまたぐ連携の範囲を確認します。
- J-SOX・IT監査:リスク、統制、テスト、証拠、評価結果を関連付けて扱う機能です。
- 統制の確認:財務報告業務、IT全般統制、権限、変更管理、バックアップを手続に落とし込みます。
- GRC連携:リスク、コンプライアンス、委託先、情報セキュリティ、インシデントまで対象になります。
- 多拠点対応:子会社・海外拠点では、組織、言語、時差、承認経路、証憑保管が複雑になります。
多拠点で使う場合は、標準機能で対応できる範囲と、追加開発が必要になる境界を確認します。
ISO・QMSなど品質監査を中心にするタイプ
ISO 9001、ISO 27001、製薬・医療機器などのQMSでは、規程・手順書を改訂します。教育記録、不適合、是正予防処置、内部監査、マネジメントレビューは、品質サイクルの中で一緒に追います。
- 文書・教育:文書の有効期限や教育記録の管理です。
- 是正処置:原因分析、責任者、期限、効果確認を必須項目にできるかを見ます。
- 分散拠点:モバイル、写真添付、オフライン運用、拠点別の権限制御の有無
内部監査向けの調書機能だけでは、文書の有効期限や教育記録を管理しにくい場合があります。
共通して必要になる機能
監査運用を一貫させるには、計画から報告・是正までの機能と、記録を守る機能を組み合わせます。
- 対象・リスク・年間計画:監査対象とリスク評価、監査予定の管理
- 個別監査:監査案件の進行状況の管理
- 依頼・証憑・調書:提出状況と検証内容の記録
- レビュー・是正:承認履歴、指摘の期限と対応状況の保持
- 報告・ダッシュボード:経営層向けの状況表示
業務を支える基盤には、権限分離や操作ログ、版管理があります。保存期間や暗号化も、基盤として欠かせません。SSO・多要素認証、バックアップ、API連携も、確認の対象です。
機能数よりも、実際の監査シナリオに合うかで適合性を確かめます。デモでは、質問票の送付から証憑提出、レビュー、差し戻し、再提出、最終承認まで、指摘の期限管理も含めて再現してもらいます。
誰の操作がどのログに残るかを確認すると、業務への適合度を判断できます。
監査管理システム導入による変化
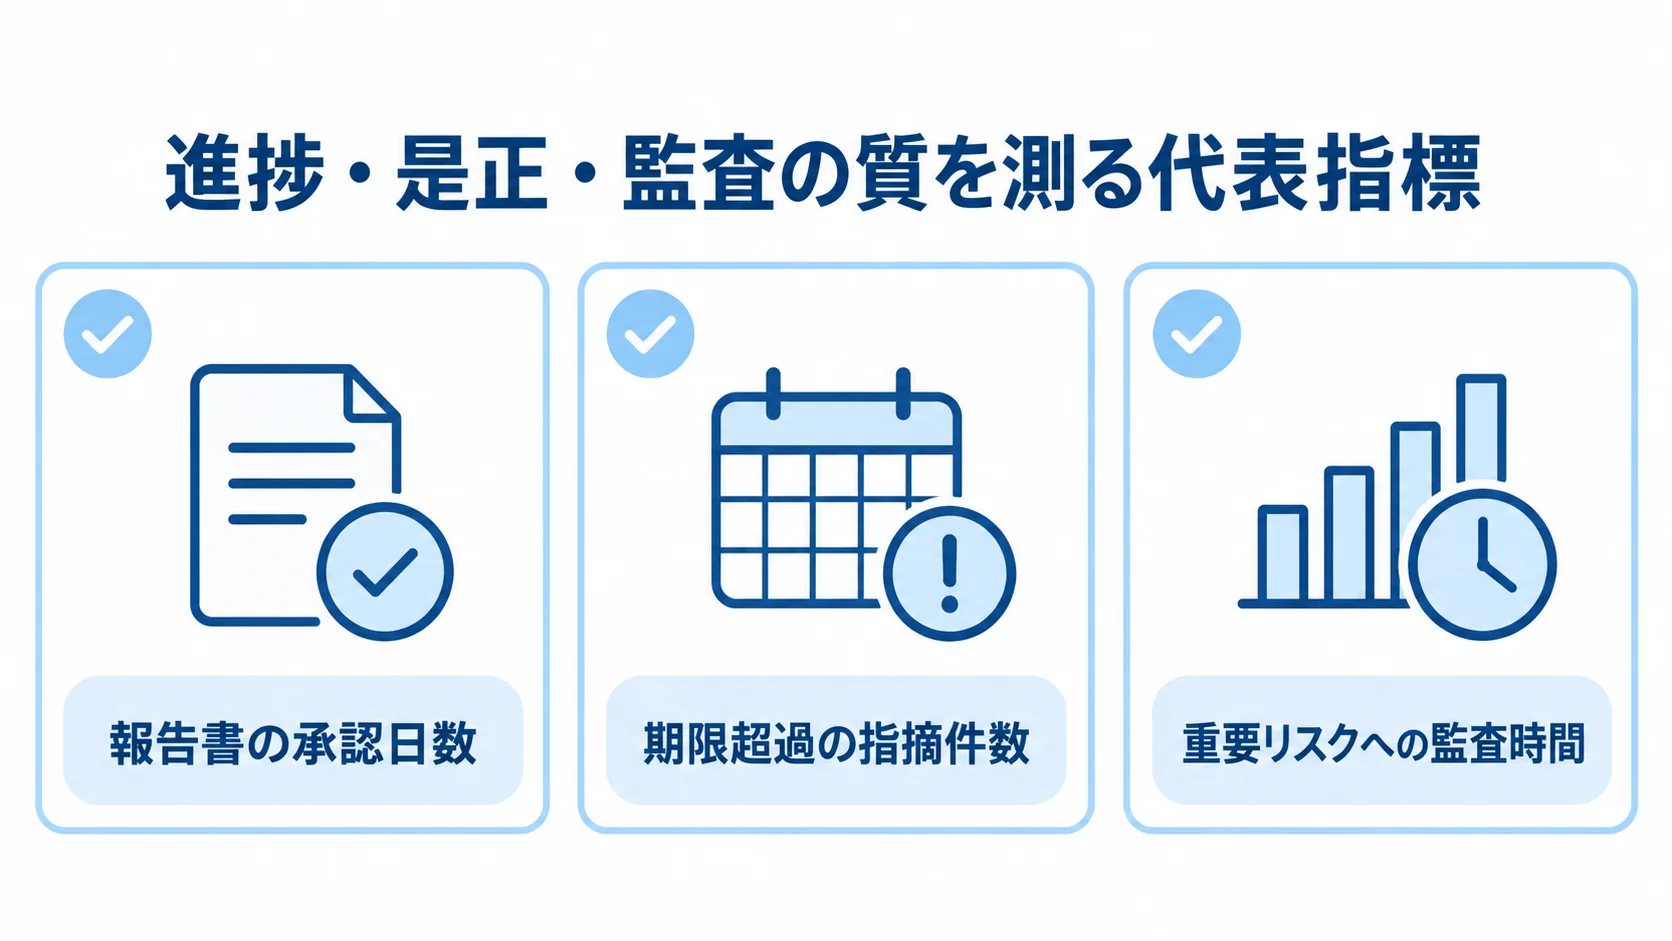
導入の本質は、紙やExcelの電子化だけではありません。そのうえで、準備・実施・報告・是正をつなぎ、資料を探す時間を減らすことに効果があります。さらに、限られた人員を高リスク領域へ配分しやすくします。
効果を把握するため、導入前の作業時間、遅延、未対応件数を測っておきます。
Excel・メール・個人フォルダに分散した情報のひも付け
年度計画や質問票の回答、証憑、調書の修正版が別々に保管されていると、最新版が分からなくなることがあります。また、担当者が休むと、依頼の背景やレビュー経緯の引き継ぎにも時間がかかります。
システムでは、案件番号や監査テーマを手がかりに、依頼から指摘までを関連付けて扱います。ダッシュボードで回答待ち、レビュー待ち、期限超過を分ければ、メールを個別に確認せず優先順位を判断できます。
既存のExcelをすべて移すと、不要な列や重複データも一緒に残ってしまいます。そのため、移行前に、データの中身を洗い出します。
証憑と監査判断の追跡可能性
監査では、結論だけでなく、確認した証憑、選んだサンプル、評価基準、レビュー担当者を説明できる必要があります。
証憑の提出日時・版・提出者、レビューコメント、承認履歴を残しておくと、監査法人や経営層から求められた根拠を提示しやすくなります。
ログの記録があるからといって、証憑の真正性や統制の有効性が自動で保証されるものではありません。そのため、原本性、サンプル選定、職務分掌、レビューの独立性を、業務ルールと設定の両面で運用します。
報告リードタイムや是正状況のKPI
導入効果を測る指標は、作業の進捗、是正状況、監査品質に分けて設定します。
- 進捗:報告書の承認日数、証憑の期限内回収率、レビュー差し戻し回数
- 是正:期限超過の指摘件数、完了日数、再発指摘率
- 監査の質:資料を探す時間、重要リスクへの監査時間、再発防止
監査件数だけを増やすと、形式的なチェックが増えるため、重要リスクへの監査時間と再発防止も確認します。
金融庁の2025年報告書は、内部監査の成熟度を、規程適合性の確認からリスクベース検証、経営への提言、信頼される助言者へ段階的に整理しています。
このため、KPIには処理件数だけでなく、リスク評価の更新頻度、経営会議への報告の適時性、是正効果の確認も含めます(出典: 金融庁「金融機関の内部監査高度化に関する懇談会 報告書(2025)」概要)。
監査管理システムの開発・導入の進め方
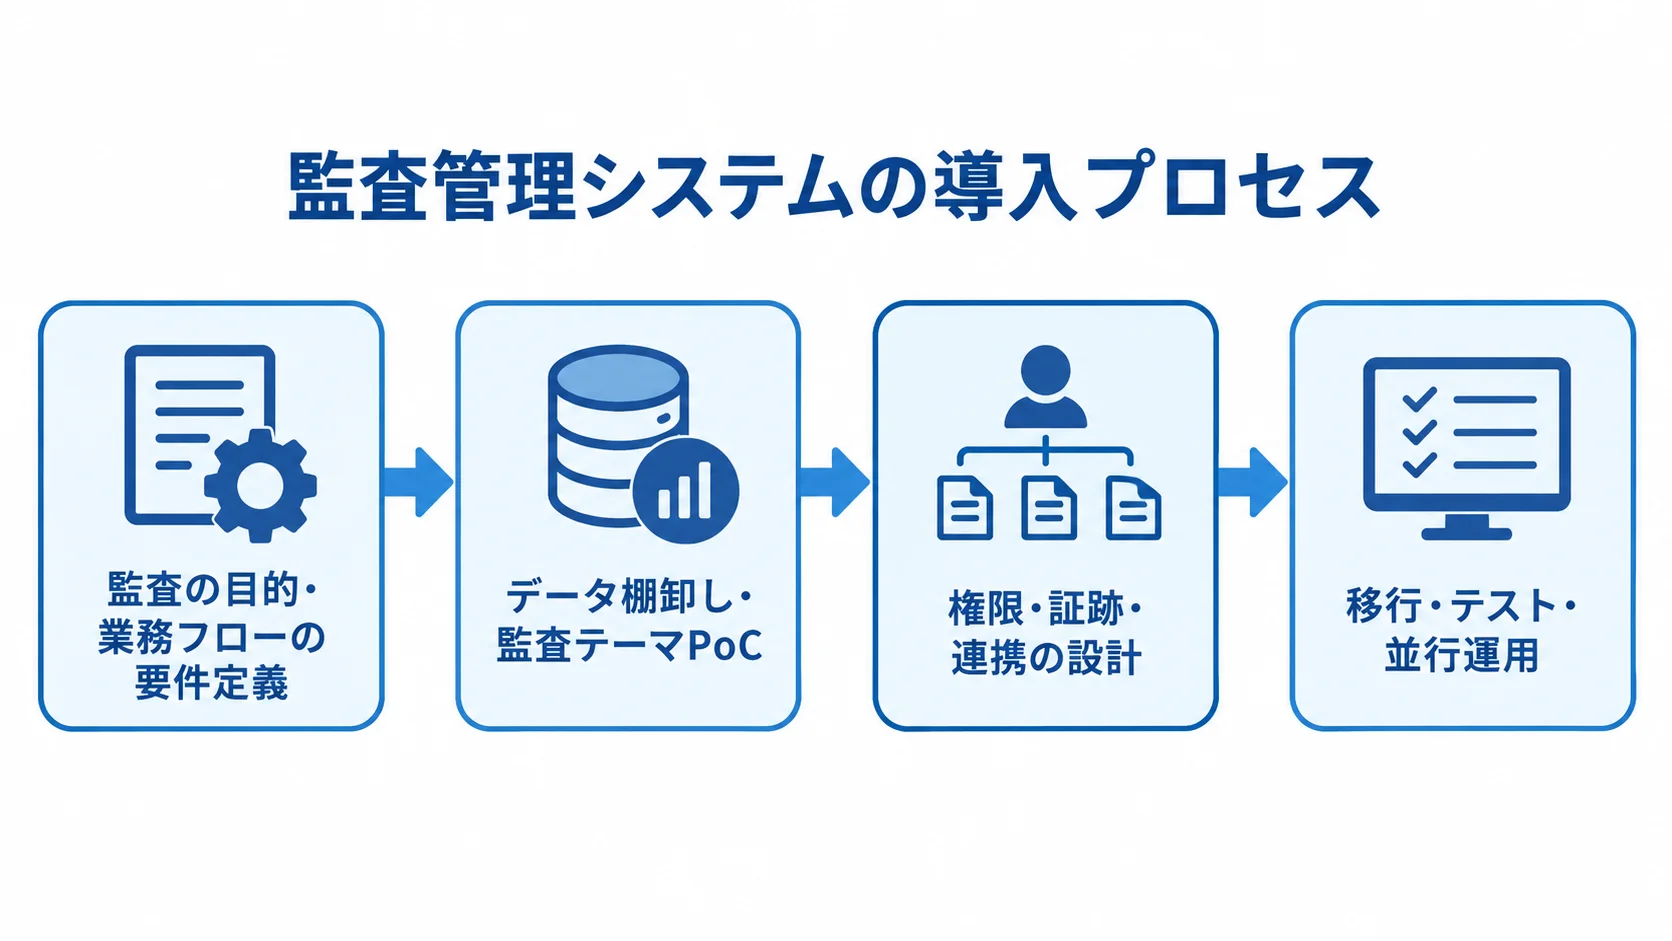
契約の前に、監査手続、リスク・統制マトリクス、組織・権限、証憑の保存ルールを整理します。そのうえで、標準機能に合わせる部分と開発が必要な部分を分けます。
最初から全社・全拠点を対象にせず、代表的な監査テーマで小さく検証すると、導入後の手戻りを抑えられます。
要件定義で決める監査の目的と業務フロー
要件定義では、監査の対象と流れを次の順に整理します。
- 監査対象、基準、監査人、被監査部門を一覧にします。承認者、保存年数、拠点数、年間件数も書き出します。
- 現行業務を計画から是正確認までの工程に分け、判断者をRACIで整理します。
- 必須の要件(Must)と、将来追加したい要件(Want)を分けます。
発注側は、RFPに利用者数、会社・拠点数、証憑容量、形式、保存年数を記載します。さらに、レビュー段階、差し戻し条件、通知方法も書き込みます。
会計・ERPやID基盤との連携、SSO、監査ログは明記します。バックアップ、SLA、データ返却、AIの利用範囲も書いておきます。こうした条件が曖昧なまま価格を比べると、契約後に追加開発が生じやすくなります。
データの洗い出しと一つの監査テーマでのPoC
移行とPoCでは、データ整理から実運用の確認まで、次の順に進めます。
- 移行データの洗い出しと、不要な情報の除去・匿名化
- 一つの監査テーマでのPoC(使い勝手と追加開発の要否の見極め)
移行対象は、監査計画、対象・リスク・統制一覧、過去の調書、証憑です。指摘、是正履歴、利用者・組織マスタも移します。一方で、重複ファイル、古い様式、担当者名だけの項目、保存期限切れの情報は移しません。
まず、機密度と個人情報を分類します。そのうえで、テスト環境用のデータも匿名化します。
PoCでは、質問票の配布から証憑回収、レビュー、指摘登録、是正完了までを一通り試します。監査人と被監査部門が操作し、提出しにくさ、通知過多、広すぎる権限を確かめます。
PoCの結果から、標準機能で運用を合わせるか、追加開発するかを判断します。
権限・証跡・連携の設計
設計では、権限や業務状態、外部連携の仕様を固めてから、設定や開発に移ります。
- 業務状態ごとに操作権限を決め、自己レビューや承認の兼務を防ぎます。
- 外部連携の仕様を定め、取込確認と照合結果の記録方法も設計します。
画面や帳票だけでなく、データモデルと案件の状態遷移も設計します。案件は作成後、依頼と提出を経てレビューに入ります。そこで差し戻しが入ることもあり、承認、完了、フォローアップへ進みます。
会計・ERPやID基盤との連携では、方向と更新頻度を決めます。再送、IDのひも付け、個人情報の範囲も決めておきます。残りの連携先でも、同じ観点で個別に決めます。
- 購買との連携
- 人事との連携
- チケット管理との連携
- BIとの連携
APIがない場合はCSVを使い、暗号化や受け渡し場所、取込失敗時の確認者を定めます。誤取込は監査判断に影響するため、照合結果を記録します。
移行・テスト・並行運用による定着
本番後の記録漏れを防ぎ、利用者へ業務ルールを定着させるための手順です。
- 機能・権限・ログ・連携・復旧のテストと、業務シナリオでの確認
- 最初の1〜2回に限る、旧台帳との並行運用と差分の記録
- 利用者への監査運用ルールの周知
テストでは、権限設定、証憑の閲覧、操作ログ、通知を確かめます。さらに、バックアップ復元、外部連携、負荷、障害復旧も対象です。
監査人と被監査部門の閲覧範囲、承認後の調書の上書き防止、退職者アカウントの停止も、業務シナリオに含めます。
本番後すぐに旧運用を廃止すると、記録漏れがあっても内容を確認できません。また、研修では、提出資料と期限、レビュー担当、例外時の連絡先を利用者に伝えます。
監査管理システムの費用相場とコストの内訳
料金は、利用者数や拠点数、証憑容量、保存年数で変わります。さらに、ERP連携やJ-SOX・QMS適合、導入支援、教育、保守の範囲でも変わります。
公開価格で見ると、少人数向けSaaSから大規模GRC・個別開発まで、費用に幅があります。
ここで示すのは、2025〜2026年の公開情報と業務システムの見積目安によるレンジです。個別案件の確定価格ではありません。
▶ 詳細はこちら:監査管理システム開発の見積相場や費用/コスト/値段について
小規模SaaSの月額費用の目安
小規模SaaSの料金は、プランごとの金額と、申込から利用開始までの目安で比べられます。
- 標準プラン:初期費用なし、10ユーザー単位で月額8万3,000円、年額約99万6,000円
- 上位プラン:月額12万5,000円、年額150万円
- 利用開始:申込後おおむね1か月以内との案内があります(出典: 内部監査ツールの公開料金ページ、2026年8月確認)。
標準的な監査計画、調書、レビュー、フォローアップから始める場合の比較材料です。
ただし、ユーザー追加や容量超過、個別帳票、SSOは別料金の場合があります。導入支援、移行、研修、問い合わせ対応も、別料金になることがあります。
初年度は、利用料、初期設定、移行、教育、連携、保守を合算し、2年目以降とは分けて見積もります。
パッケージ・標準GRCの年額120万〜300万円程度の比較
パッケージの費用は、対象範囲と追加条件をそろえて比べます。
- 比較軸:標準GRC等は年額120万〜300万円程度で、ここに初期設定、教育、導入支援の費用を加えて考えます。
- 適用範囲:利用者・モジュール限定の目安です。複数子会社、海外拠点、厳格な権限、長期保存、大量証憑、分析を含むと個別見積もりになりやすくなります。
監査関連でも、メールアーカイブなど監査管理システムと役割が異なる製品があります。1〜500ユーザーで年間120万円という公開例も、フル機能の監査計画・調書・是正管理と同じには扱えません。
価格を比べる際は対象業務、機能、ユーザー定義、保守の有無を確認します(出典: 監査関連ソフトウェアの公式価格ページ、2026年8月確認)。
連携を含むカスタム開発の費用幅
開発規模ごとに、金額、期間、見積もりの配分を比べます。
- 軽量な案件管理:自社向け開発は300万〜1,000万円程度
- 連携・高度な管理:ERP、複数拠点、J-SOX、全量分析等で1,000万〜4,000万円程度
- 期間:SaaS設定は1〜3か月、パッケージは3〜6か月、個別開発等は6〜12か月以上
- 工数配分:要件定義10%、設計10〜20%、開発40〜60%、テスト10〜20%程度
この金額は、2026年時点の公開相場記事と、会計・財務系業務システムの工程・単価の目安から推定したものです。監査管理システムの公的統計ではありません。
要件定義やテストを削ると、追加費用や品質問題につながります。
初期費用以外にかかる移行・教育・保守・連携の費用
初期費用以外の費目は、契約時の確認点とあわせて分けて整理します。
- 継続費用:月額・年額利用料、クラウド容量、バックアップ、ログ、ID・API連携、脆弱性・法令等の変更対応、研修、運用問い合わせ、データ返却
- 保守:初期開発費の年5〜15%程度の場合があります。障害対応と機能追加は、分けて見積もります。
- 総額比較:初年度、2年目以降の年額、5年間の総保有コスト
- 解約条件:データ出力、バックアップ返却、ログ保存、移行支援を契約に含めます。
安い利用料でも、終了時の取り出しに高額な作業費がかかると、長期的な選択肢が狭まります。
監査管理システムの開発会社/ベンダーの選び方
まず確かめたいのは、自社の監査対象と運用を理解し、証跡・権限・移行まで設計できるかです。機能数や知名度よりも、この点が大切になります。
パッケージ導入、業務設計を含む導入支援、自社向け開発を分けて考え、同じRFPを複数の候補に渡して比べます。
内部監査・J-SOX・IT監査・QMSの適合領域
実績の比較では、自社との適合性と導入後の運用まで確かめます。
- 類似実績:監査タイプ、業種、規模、拠点、利用者、既存基盤を確認
- 機能適合:内部監査に強くても、J-SOX評価や大量分析には追加設計の場合があります。
- 運用負荷:GRCが多機能でも、少人数部門には重すぎる場合があります。
- 導入内容:監査人数、拠点、移行元台帳、期間、標準・追加開発の境界、運用体制
- 実務理解:匿名業務フロー、画面例、テスト計画、障害対応例で確認
導入実績の説明に加えて、具体的な事例や提示資料で適合性を確かめます。
同じRFPによる証憑回収から是正までのデモ確認
候補を3社程度に絞り、同じ評価手順で操作性と契約条件を確認します。
- 操作性と権限:同じ業務シナリオのデモで見ます。
- 評価表の項目:対象領域、業務適合性、設定、API・CSVを確かめます。
- セキュリティ:認証、権限、ログ、データ所在地を見ます。
- 運用・保守:バックアップ、サポート、導入期間を確認します。
- 契約条件:初年度総額、5年間の総保有コスト、解約時のデータ返却を比べます。
評価の項目は、必須・できれば・不要に分け、運用担当も含めて判断します。
デモでは、監査対象の登録からリスク評価、計画までを実演してもらいます。さらに、依頼、証憑提出、レビュー差し戻し、報告承認、是正期限の管理も見せてもらいます。
実際に操作すると、入力の負担や不自然な権限が見えてきます。
契約で決めるデータ所有権・保守範囲・追加費用
利用形態ごとの権利、費用、社内確認者を契約前に整理します。
- クラウド条件:データ所有権、保管場所、委託先、再委託を確認します。暗号化、バックアップ、障害通知、復旧目標、脆弱性対応も条件に含めます。
- ログ・解約:監査ログの保存期間と返却形式を、契約と仕様書で確かめます
- 開発成果物:ソース、設計書、API仕様、データモデルの帰属を確認します。テスト成果物、第三者ライブラリ、改修権限の帰属も確認します。
- 追加費用:ユーザー、容量、帳票、制度変更の条件を決めます。連携、緊急対応、データ返却の条件も含めます。
- 社内レビュー:内部監査、情報システム、法務、経理、被監査部門も契約前に確認
▶ 詳細はこちら:監査管理システム開発でおすすめの開発会社/ベンダー6選と選び方
▶ 詳細はこちら:監査管理システム開発の進め方/やり方/流れや方法/手法/工程/手順
▶ 詳細はこちら:監査管理システム開発の発注/外注/依頼/委託方法について
セキュリティ・内部統制・AIの確認事項
監査資料には、取引情報、個人情報、従業員評価、脆弱性情報、経営判断に関わる機密情報が含まれることがあります。
誰が何を閲覧・変更・ダウンロード・承認したかを説明できるよう、セキュリティ要件を設計します。
RBAC・職務分掌・MFA・監査ログの要件
監査情報の閲覧範囲、承認の分離、認証、操作記録を、それぞれ要件として定めます。
- 最小権限:内部監査部門は全体、被監査部門は自部門の依頼と回答だけを見られるようにします。
- 職務分掌:自作調書の最終承認と承認済みファイルの上書きを防ぎ、退職・異動時はアカウントを自動停止します。
- 認証・保護:MFA、SSO、暗号化をRFPに記載します。脆弱性診断、バックアップ、復旧テスト、ダウンロード制御も、RFPに含めます。
- 監査ログ:改ざん防止と保存期間を定めます。利用者・日時・対象・操作・結果・送信元で検索でき、必要な形式で出力できるかも確認します。
権限は、役割、組織、案件、情報分類を組み合わせて設計します。
クラウドの所在地・委託先・復旧方法
クラウドでは、データの保管と委託、契約終了時の扱い、障害からの復旧条件を確認します。
- 保管・委託:データとバックアップの所在地、再委託先、テナント分離、管理者権限、障害連絡期限
- 終了時:データ返却形式とバックアップからの消去時期を確認し、自社で証跡を扱えるか判断します。
- 復旧:目標復旧時間・時点、証憑等の復元範囲、訓練回数、利用者への通知方法
安全性は、クラウドかオンプレミスかの区分よりも、自社で証跡を確認・運用できるかで見ます。
情報処理推進機構は、認証・認可、ID連携、監視・ログ、APIセキュリティを含む設計の重要性を示しています(出典: 情報処理推進機構「セキュリティ・キャンプ2025」関連資料)。
AIの下調べ支援と、監査判断の人による承認
AIの利用範囲、出力の確認手順、機密情報の扱いを分けて決めます。
- 支援業務:検索、候補整理、報告書の下書き、仕訳・経費の異常候補の抽出を補助します。
- 人の検証:監査結論は人が確認し、生成から承認までの履歴を残します。
- 情報管理:学習利用、外部送信、保持期間、編集・確定の条件
たとえば、AIは調書から手続を検索し、証憑の不足やリスク候補を整理できます。
生成AIの出力は、そのまま監査結論には使いません。証拠、プロンプト、モデル、生成日時を記録し、出力、修正内容、最終承認者もたどれるようにします。
機密資料が学習や外部送信の対象になると、情報が外に出るおそれがあります。そのため、この点は契約前に特に確認します。
AIは、大量文書の確認時間を減らし、監査人が重要な判断に集中できる可能性があります。
金融庁の2025年資料が示す監査高度化も、自動判定だけでなく、リスクを見極めて経営に伝える監査人の役割を前提にしています。
よくある質問(FAQ)
導入前によく寄せられる疑問を、対象業務、費用、移行、AI、クラウドの観点から取り上げます。自社の規模や監査基準に応じて、回答をRFPの確認項目に落とし込んでください。
監査管理システムと会計システムは同じですか?
役割が異なります。会計システムは取引を処理する仕組みで、監査管理システムは、その業務のリスクや統制、手続、証拠、結論、是正状況を管理する仕組みです。
このため、必要に応じて会計システムと連携し、監査に必要なデータを取り込みます。
IPO準備に監査管理システムは必要ですか?
IPO準備に必須の特定製品はありませんが、J-SOX対応や内部監査の証跡整備には有効です。
内部統制を有効にするには、統制の設計・運用・評価・改善のルールと、確認者・日時の証拠を先に整えることが必要です。
監査管理システムの月額費用はいくらですか?
公開料金のある少人数向けサービスには、10ユーザーで月額8万3,000円から12万5,000円程度の例があります。
ただし、導入支援、移行、連携、追加容量、教育、保守は別料金の場合があります。初年度総額と2年目以降の継続費用を分けて確認します。
個別開発では、初期費用が数百万円から数千万円に広がります。
既存のExcelやWordの監査資料から移行できますか?
移行できます。監査計画、リスク・統制、調書、証憑は、種類ごとに分けて整形します。指摘、是正履歴、利用者マスタは、それぞれ別に整えます。
重複・期限切れ・不要な個人情報を除き、移行前後の件数とサンプルを照合します。また、過去資料を参照用に保管し、今後の監査から新様式に切り替える段階移行も現実的です。
AIに監査判断を任せてもよいですか?
AIには、資料検索、要約、抜け漏れ候補の抽出、報告書の下書きを支援させます。監査結論や重要度の確定は人が行います。
参照元、AIの出力、修正者、承認者を記録すれば、誤判定時に原因を確認できます。
個人情報や機密情報を外部モデルへ送る場合は、利用規約とデータ保持条件も確認します。
クラウドでも監査証跡を残せますか?
残せます。操作ログ、ダウンロードログ、版管理、承認履歴は、契約前に確認します。さらに、保存期間、改ざん防止、バックアップ、ログ出力も契約前に確認します。
認証の有無だけでなく、監査人や監査法人が必要な形式で証跡を示せるかを、デモやサンプルログで確かめます。
まとめ
監査管理システムは、資料の保管にとどまらず、判断と根拠を説明できる業務基盤です。リスク評価と計画から、個別監査、証憑、調書までを一つの記録でつなぎます。そのうえで、レビュー、報告、指摘、是正確認も同じ記録で追えるようにします。
選定で見る監査タイプ・総額・証跡
内部監査、J-SOX・IT監査、ISO・QMSで必要機能は異なります。まず対象を定義し、SaaS、パッケージ、ローコード、カスタム開発を比べます。
少人数向けSaaSは月額8万円台から12万円台、標準パッケージは年額120万〜300万円程度です。連携を含む開発は300万〜4,000万円程度まで幅があります。
移行、教育、連携、保守、データ返却を含めた総額で判断します。
一つの監査テーマから始める段階的な拡大
全社展開の前に、業務整理、PoC、段階拡大の順で進めます。
- Excelやメールを置き換える前に、監査対象、リスク、統制、証拠の関係を整理します。判断、承認、是正の流れも、あわせて整理します。
- 一つの監査テーマでPoCを行い、監査人と被監査部門の使いやすさ、権限、ログを確かめます。
- AI利用時も人のレビュー履歴を残し、確認後に対象拠点や監査領域を広げます。
▼関連記事一覧
・監査管理システム開発の進め方/やり方/流れや方法/手法/工程/手順
・監査管理システム開発でおすすめの開発会社/ベンダー6選と選び方
・監査管理システム開発の見積相場や費用/コスト/値段について
・監査管理システム開発の発注/外注/依頼/委託方法について
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。