
Auth0のシステム開発を外注する流れは、対象範囲を整理し、RFPとPoCで難しい要件を検証したうえで、契約と見積を比べ、利用者を分けて段階的に移行する順になります。
認証と認可の責任を分けて導入すると、発注範囲と見積を比べやすくなります。
▼全体ガイドの記事
・Auth0のシステム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
Auth0のシステム発注・外注の意味
Auth0のシステム発注とは、ログイン、ユーザー管理、MFA、SSOなどを構築し、業務アプリやAPIと接続する仕事を開発会社へ委託することです。
Auth0は販売管理や在庫管理を実行しないため、業務システム本体の開発費と認証基盤の導入費は分けて考えます。
Auth0に任せる機能と自社で持つ機能の分け方
Auth0に任せる認証機能と、業務システム側で担う認可は、次のとおり分けて発注範囲に書きます。
- ログイン画面:Universal Login、メール・パスワード、Googleなどのソーシャルログイン
- 認証方式:パスワードレス、パスキー、MFA、SAMLまたはOIDCの企業SSO
- ID管理:ユーザーの招待・停止と、ID・アクセストークンの発行
- 業務認可:業務ロール、契約状態、データ単位の権限、利用停止ルール(業務側で設計)
- 責任分界:認証・認可・監査の担当を発注書に明記
API側では、署名と有効期限を検証します。issuerとaudienceも、あわせて検証します。ただし、Auth0のRBACを使っても、認可のすべてを外部に任せられるとは限りません。
認証と認可を分けた発注範囲
取引先ポータルを例にすると、認証と認可の発注範囲は次のように分かれます。
- 認証:Auth0で取引先担当者の本人確認とSSOを処理
- 業務認可:業務DBで取引先IDと契約プランを参照し、請求書の閲覧範囲を判定
- RFPの範囲:アプリ・ユーザー・API数、ログイン方式、権限粒度、停止起点、監査ログ保存先
- BtoC:ログイン離脱を抑える導線の整理
- BtoB:企業ごとの組織、IdP、管理者、SCIMの整理
境界が曖昧なままだと、Auth0の設定変更では解決できない権限の問題まで、追加開発になります。
発注形態の選び方
発注形態は、納期、自社で設計判断を持つかどうか、既存システムの複雑さで選びます。
初めて導入する場合は、設定から接続、権限、運用の引き継ぎまで示せる会社に相談すると、比較がしやすくなります。
Auth0を使うクラウド型で認証を外部化する方法
クラウド型で認証を外部化するときは、利点と、発注時に管理する対象を分けて確認します。
- 導入方法:Auth0の標準機能とSDKで認証を構築
- 開発負担:パスワード保護、MFA、攻撃対策、監査ログの実装・検証の負担を抑えられる
- 環境と秘密情報:開発・検証・本番を分け、Management API情報を安全に保管
- 運用・契約:設定管理、障害ログ、データの所在、委託先管理、契約終了時の扱い
認証の実装や検証の負担を抑えて、業務アプリの開発へ人員を回したい企業に向いています。また、設定はコードなどで管理し、障害時のログを追えるように設計します。
内製力を残したい企業向けの共同開発
自社にフロントエンド、バックエンド、インフラの担当者がいる場合は、役割と納品物を分けて決めます。
- 専門会社:認証設計と難所の実装を担当
- 自社:業務画面や既存APIを開発し、将来の運用を担う
- 事前決定:コードの所有権、テナントの契約者、設定の承認者、問い合わせ窓口を着手前に決めておく
- 納品物:Actions、接続設定、環境変数、運用手順書
自社が業務画面などを担うと、業務ルールの細部を外注先へ説明し続ける負担を抑えられます。さらに、担当者が退職した後も復旧できるよう、納品物をそろえておきます。
Keycloakや独自開発との比較(TCOと運用体制)
Auth0以外の選択肢も含めて、製品料金と継続運用の責任を同じ条件で比べます。
- 候補:AWS Cognito、KeycloakなどのOSS、自社のフルスクラッチ認証
- OSS運用:可用性、更新、脆弱性対応、バックアップ、24時間監視の費用
- 独自開発:認証方式の追加、パスワードリセット、MFA、攻撃対策、監査、法令対応を、後から継続して実装する
- 比較条件:5年間の利用料、初期構築、保守、障害対応、移行時の追加費用
Auth0を採用しない場合でも、必要な機能と運用の責任を明確にしておけば、発注の失敗を防ぐ助けになります。
Auth0のシステム発注・外注の進め方
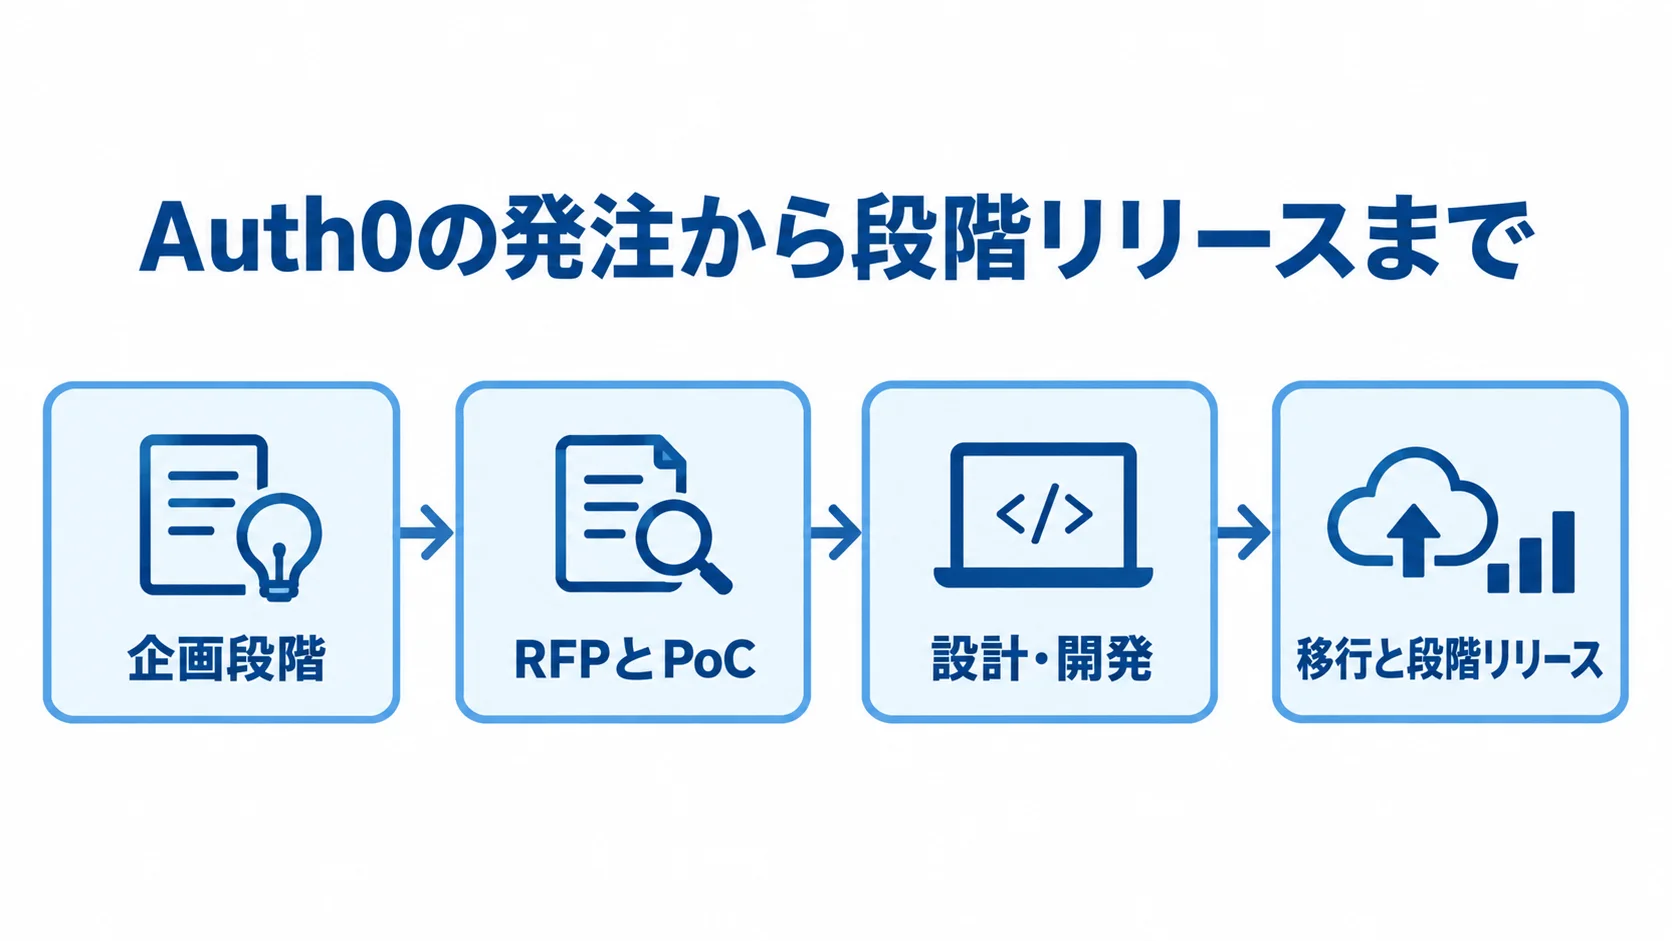
まず、対象ユーザーと認証・認可の境界を整理し、その資料を複数社へ同じように渡します。
段階ごとに成果物と受け入れ条件を決めておくと、見積の比較と契約の管理がしやすくなります。
企画段階の対象範囲と成功条件
企画段階では、対象範囲と業務上の成功条件を具体的な言葉にしておきます。
- 対象:顧客向け・社員向け、BtoC・BtoB、新規構築・既存認証の移行
- 規模・方式:アプリ・API数、ユーザー数・MAU、将来の増加、利用地域、ログイン方式
- 機能・運用:パスワードレス、MFA、企業IdP、退会・削除、監査ログ、SLA
- 動作条件:主要ブラウザーでログインからAPI呼び出しまで完了する
- 業務条件:顧客企業の追加、契約終了時の停止、所定期間のログ追跡、障害時30分以内の状況把握
成功条件を「ログインできる」だけにすると不十分です。これらの条件を業務上で判定できる表現にすると、発注対象と見積条件を相手に正しく伝えられます。
RFPとPoCによる難しい要件の先行検証
RFPとPoCでは、見積の条件と実装上の難所をそろえて確認します。
- RFP:背景、範囲、現行構成、ユーザー、機能・非機能要件、時期、納品物、運用条件
- 見積内訳:Auth0利用料、要件定義、環境、実装、移行、テスト、運用準備、保守
- 基本PoC:Universal Login、主要IdP、MFAまたはパスキー、JWT検証、Actions、エラー時ログ、レート制限
- 移行・BtoB:移行の代表例、Organizations、SAML・OIDC、SCIM、管理者権限
項目を分けておくと、会社ごとの前提の違いが分かります。また、PoCは画面を作り込む場ではなく、見積の不確実性を下げるために行います。
設計・開発での環境分離と責任分界
設計・開発では、まず環境を分けることから始めます。
- 環境:開発・検証・本番を分け、ドメイン、接続先、秘密情報、ログ先を整理
- 設定変更:設定をソース管理し、レビューとリリース手順を設ける
- 取り扱い:APIでアクセストークンを検証し、ブラウザーやログへ不用意に残さず、Refresh Tokenの保管・失効を定義
- 納品物:コード、認証フロー図、権限一覧、障害切り分け、Management API権限一覧
本番画面で設定を直接変えると、変更者と内容を追いにくくなります。
納品物があれば、運用時の責任と設定を確認できます。
移行と段階リリースによる利用者への影響の抑制
利用者を分けて段階的に移行し、テストと監視の結果をもとに切替の可否を判断します。
- 基本は、新規会員、社内ユーザー、限定顧客、全ユーザーの順に段階的にリリースすることです。
- パスワード、ソーシャルログイン、休眠、特殊なメールアドレスの利用者を分けて、移行できないケースと問い合わせ窓口を決めておきます。
- ログイン失敗、MFAリセット、IdP障害、期限切れトークン、権限不足、退会後の再ログイン、ロールバックについて、テストを行います。
- 切替後は成功率、認証エラー、問い合わせ数、異常アクセス、移行残件を監視し、段階ごとに継続か停止かを判断します。
Auth0公式のビズリーチ事例では、100万超のユーザーを強制ログアウトさせずに、3人のエンジニアが約8か月で移行したと説明されています。同事例では、独自開発と比べて実装・運用コストを50%以上削減したとされています(出典: Auth0「ビズリーチが100万超のユーザをログアウトさせずに認証基盤をAuth0へ移行」)。
これは大規模サービスの特殊な事例なので、参考にとどめます。ただし、技術検証、設計・開発、テスト、例外対応は、見積から省かないようにします。
Auth0の開発委託における契約形態の選び方
契約形態は、成果物と仕様を固定できるかどうかで選びます。要件が変わる可能性や、発注側が日々の優先順位を決められるかも、判断の材料になります。
Auth0の設定だけなら範囲を固定しやすい一方、既存会員の移行や業務権限は、調査後に課題が出やすく、工程別の契約も現実的です。
請負契約の成果物と受け入れ条件
請負契約では、完成物と検収できる条件を合意しておきます。発注範囲には、次の内容を含めます。
- 成果物:テナント初期設定、ログイン画面、API連携、権限設定、テスト仕様書、運用手順書
- 受け入れ:対象ブラウザーで認証が動作し、トークンを検証できること
- 権限確認:指定外の権限でデータを閲覧できず、監査ログを確認できること
- 契約条件:受け入れ条件・検収期限、追加機能、仕様変更の再見積、瑕疵対応
「Auth0導入」だけでは完成の条件があいまいです。そのため、成果物を合意して、発注側が検査・受け入れできる形にします。
準委任契約の使いどころ(調査・伴走・継続改善)
準委任は、成果物を固定しにくい調査や伴走に使い、作業条件と判断の進め方を決めます。
- 対象業務:現行認証の調査、RFP支援、PoC、製品比較、移行調査、運用改善
- 作業条件:作業時間、担当者、稼働日、会議体、成果物、報告方法、課題管理
- 判断体制:週次の意思決定者と、調査から開発へ進む判定基準
- 契約移行:PoC終了後に請負へ切り替える二段階契約も選択肢
専門家の知見と作業時間を得ながら、発注側と課題を解いていく契約です。
判断が先送りされると期間が延びるため、決定を滞らせないようにします。
契約書に書く、データ・秘密情報・障害時の責任
契約では、データや設定の帰属を決めるとともに、障害時の連絡と判断の担当も決めておきます。
- 所有・管理:コード・設定の所有権、テナント名義、管理者アカウント、ログ、ユーザーデータ
- 情報管理:秘密情報の保管場所、再委託、終了時の返却・削除
- テナント移行:開発会社の環境で検証する場合の本番移行手順と費用
- 障害対応:Auth0・ネットワーク・アプリ・IdPの切り分け、一次対応、問い合わせ、利用者告知、復旧目標、再発報告
外注が終わった後も、自社で判断できる状態にしておきます。
Auth0のシステム開発費用と料金相場
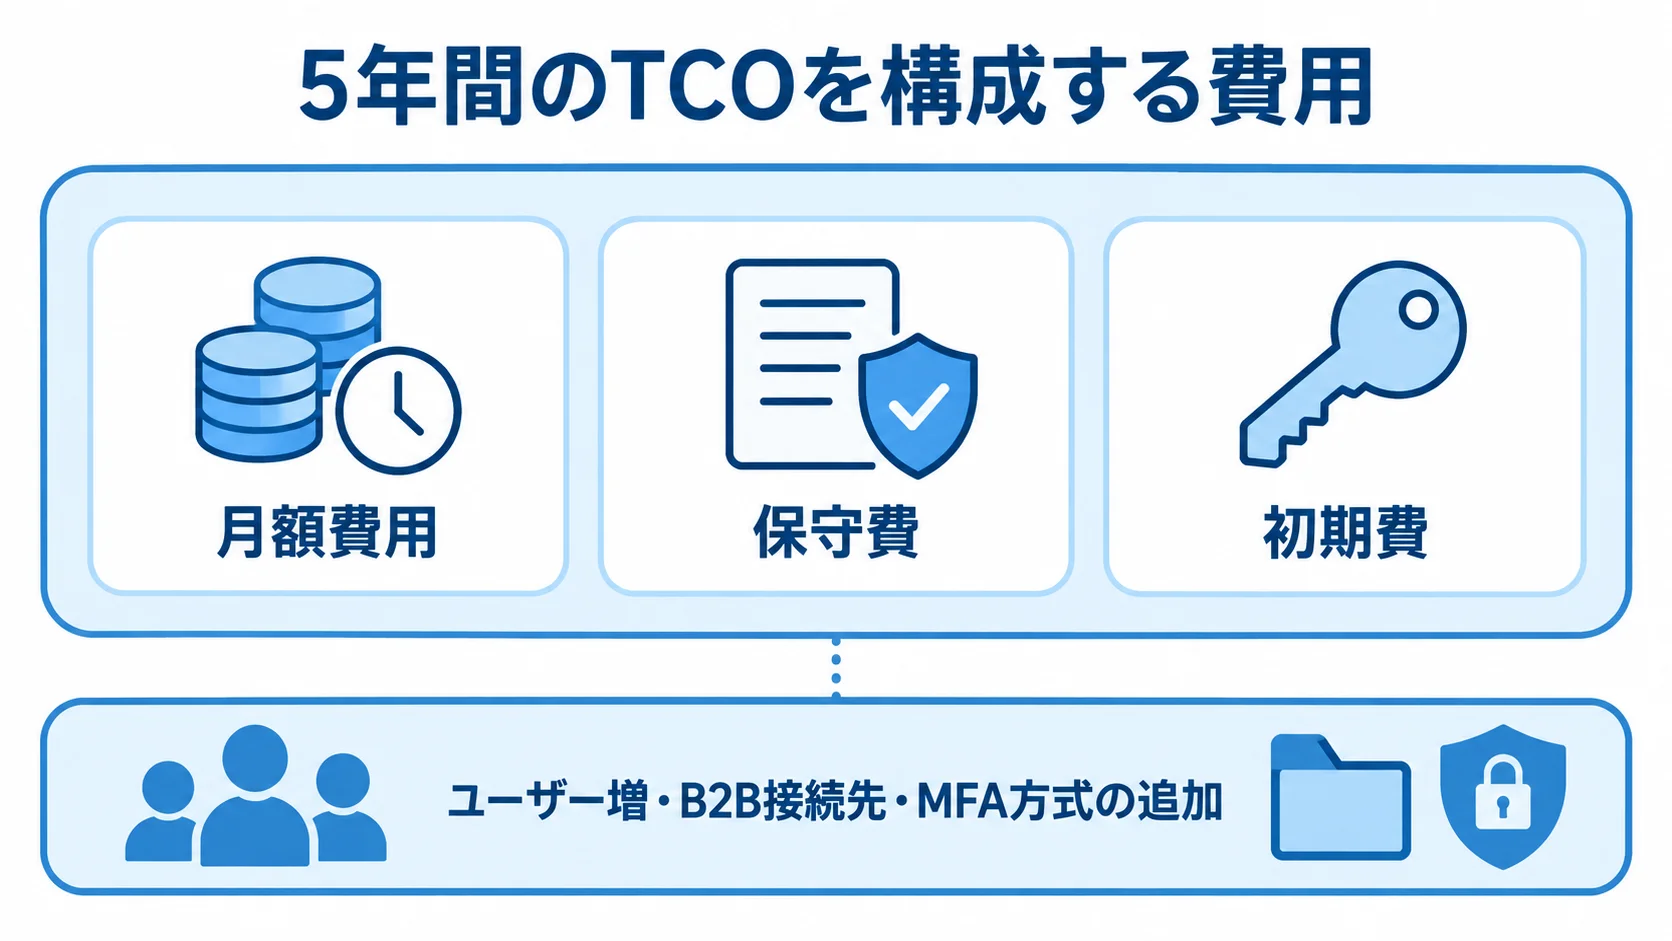
Auth0の利用料と、導入会社へ支払う初期開発費・移行費・保守費は、分けて見積もります。
費用は、MAUとBtoC・BtoBの区分で変わります。加えて、Organizations、Enterprise Connection、MFA、M2Mなどの利用でも変わります。
ログ連携、サポート、SLA、メール・SMSの送信量でも、条件が変わります。そのため、単純な「1ユーザーいくら」では比較できません。
Auth0利用料(MAUと追加機能)の公式料金
2026年8月時点の公式料金表示例では、プランごとにMAU上限と月額が異なります。
- Free:月額0ドル、最大25,000 MAU
- Essentials:月額35ドル、最大500 MAU
- Professional:月額240ドル、最大500 MAU
- Enterprise:個別見積もり
1ドル=150円で換算すると、Essentialsは約5,250円、Professionalは約36,000円です。為替や月払い・年払い、契約条件によって変動します(出典: Auth0 Pricing、2026年確認)。
追加条件では、環境分離、監査ログ連携、Enterprise Connection、Enterprise MFAを確認します。また、M2Mトークン、Private Deployment、サポート、SLAも確認します。
2026年2月には、Auth0がB2B向けFreeプランの変更を発表しています。変更の内容には、Self-Service SSO、SCIM、1つのEnterprise Connectionが含まれます(出典: Auth0 B2B Plans Upgraded、2026年2月)。
機能の適用条件や制限は、契約前に最新の料金表で確認します。
初期開発費の規模別レンジ
初期費は、要件定義、設計、実装、テスト、移行、運用準備によって変わります。次の金額は、業務システム費用情報をもとにした編集部の推定です。
小規模の金額は、Universal Login、DB接続、基本的なAPI保護、最低限のテストに絞った場合のものです。
- 小規模の新規Web:50万〜200万円、2〜6週間。Auth0利用料は別
- 中規模システム・SaaS:複数アプリ、RBAC、MFA、Actions、既存API、監査ログ、運用設計を含み、200万〜800万円、1.5〜4か月
- B2Bマルチテナント:Organizations、企業別SAML・OIDC、SCIM、管理画面を含み、500万〜1,500万円、3〜8か月
- 大規模移行・統合:既存会員と複数サービスを扱い、1,000万〜3,000万円以上、6〜12か月以上となる可能性
Auth0専用の市場統計ではなく、要件定義と移行の難度を含む推定です。特殊な認証方式、複数IdP、厳しいSLAがあると、総額は変わります。
データクレンジングや強制ログアウトを避ける移行も、費用に影響します。安いプランの利用料だけでは、総額を判断できません。
正式な見積では、前提条件と除外項目を確認します。
ランニングコストの内訳(利用料・保守・周辺サービス)
ランニングコストと5年間のTCOは、次の内訳に分けて見積もります。
- 月額費用:Auth0、メール・SMS、ログ保存・監視、サポート、クラウドのアプリ・API
- 保守費:初期開発費の年15〜25%程度を目安に置くことがあります。Auth0公式の料金表や全案件に共通する基準ではありません
- 保守の内訳:対応時間、障害体制、軽微改修の時間、脆弱性対応
- 5年間のTCO:初期費と月額費用60か月分だけでなく、ユーザー増、B2B接続先・MFA方式の追加も含めた額
- 追加条件:環境数、第2段階移行、終了時のデータ出力。一式の範囲はユーザー・アプリ・IdP・環境単位で確認
Auth0の委託先選定と見積比較の観点
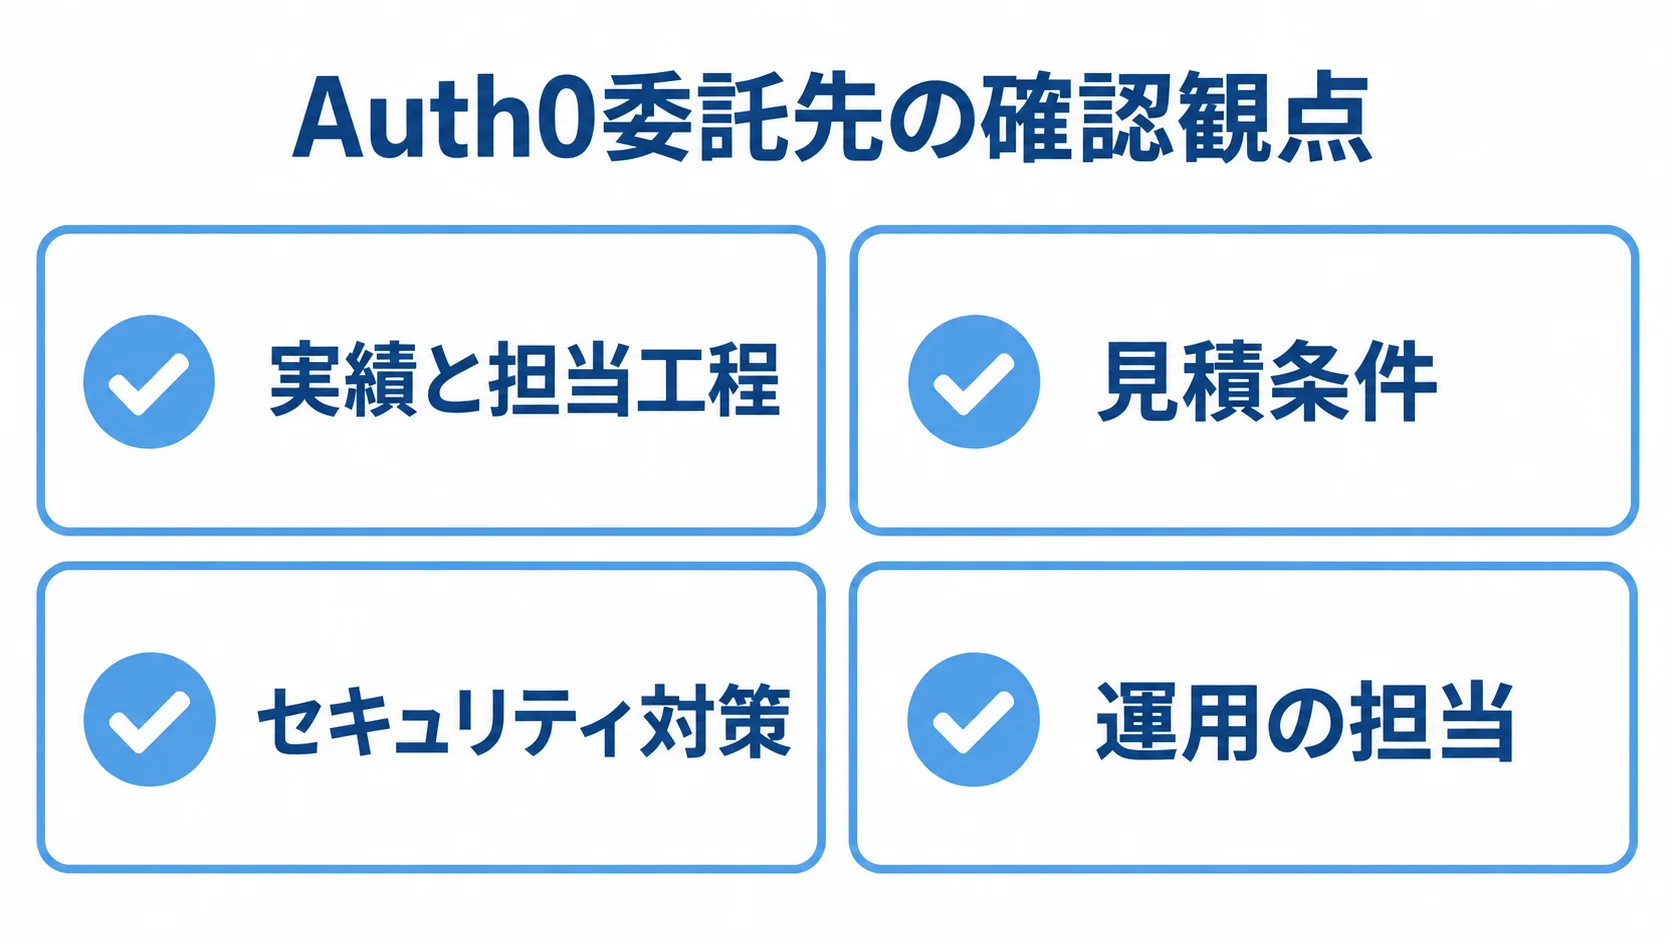
委託先は、Auth0の経験に加えて、業務システム連携や既存ユーザー移行、API認可などの経験で選びます。
知名度や月額の安さよりも、今回に近いユーザー構成と移行難度の案件で、どの工程まで責任を担ったかを確認します。
実績の規模・難所・担当工程
実績と候補企業を比べるときは、規模、対応した難所、担当範囲を確認します。
- 案件規模:BtoC・BtoB、MAU、企業数
- 技術上の難所:既存認証の移行、ログアウト抑制、SAML・OIDC・SCIM
- 担当範囲:要件定義、設計、実装、テスト、運用と、今回の参加エンジニア
- 比較候補:大規模SI、Auth0専門性・認定、AWS連携、Oktaとの横断設計、OSS・他IDaaS、提供元支援
資格や公開事例は参考になりますが、自社の案件と前提が同じとは限りません。そのため、提案担当者に具体的な対応範囲を確認します。
同じRFPによる見積前提の統一
各社の見積条件をそろえ、内訳と工程配分を照合します。
- 共通資料:同じRFP・現行構成図を渡し、質問回答の期限も揃える
- 見積項目:作業、工数、単価、期間、体制、前提、除外、追加費用、Auth0利用料
- 一式の内訳:「要件定義」「移行」「テスト」を、ケース数と成果物に分解する
工程配分は、要件定義10〜12%、設計・環境22〜24%、実装48〜50%、テスト15〜17%が照合の材料になります(出典: リサーチノートの業務システム費用Q&A、2026年)。
ただし、この比率が全案件の正解とは限りません。設計やテストが極端に少ない場合は、追加費用や品質リスクを質問するきっかけにします。
提案内容に含めるセキュリティと運用
認証を外注しても、個人情報と業務権限の責任は残ります。個人情報保護委員会の通則編も、正当なアクセス権を持つ利用者かを、識別結果に基づいて認証する措置を示しています。
出典: 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」。提案では次の対策を確認します。
- 基本対策:アクセス制御、MFA、監査ログ、不正アクセス対策、委託先管理、漏えい時の連絡体制
- 秘密・トークン:Management APIの最小権限、秘密情報のローテーション、トークン保管、ログの個人情報マスキング
- 運用:異常ログイン検知、IdP障害時の連絡、アカウント削除の実行者と証跡
- 担当:運用後の停止・承認・問い合わせ窓口
担当が明確な提案は、価格以外の面でも比較しやすくなります。
よくある質問(FAQ)
発注では、製品の使い方のほか、既存接続、業務権限、移行、契約、運用に関する質問が寄せられます。特に確認したい点から回答します。
Auth0のシステム開発はどのような会社に外注すればよいですか?
Auth0の設定に加えて、アプリ、API、業務権限、既存ユーザー移行、運用まで対応できる会社が候補になります。
BtoBでは、SAML、OIDC、SCIM、Organizationsの経験を確認します。
BtoCでは、ソーシャルログインや離脱を抑える移行の経験を確認し、同じRFPで複数社を比べます。
既存ユーザーをログアウトさせずにAuth0へ移行できますか?
条件を満たせば、アクティブユーザーのログイン時移行と非アクティブユーザーの一括移行を組み合わせ、強制ログアウトを抑える設計が可能です。
パスワード形式、ソーシャル連携、古いメールアドレス、既存セッション、ユーザーIDの紐付けを、それぞれ個別に確認します。
移行の可否と工数は、現行データを調べた後に確定します。
Auth0の導入費用は月額料金だけ見ればよいですか?
月額料金だけでは不十分です。5年間のTCOで比較し、Auth0利用料と初期作業、周辺サービス、保守を含めて考えます。
要件定義・設計・実装・テスト・移行に加えて、メール・SMS、ログ保存、監視、ユーザー増加、B2B接続先の追加も計算します。
Auth0を導入すれば業務システムの権限管理も完了しますか?
完了するとは限りません。Auth0は、本人確認、トークン発行、一定のロール管理を支援します。
契約状態、データ閲覧範囲、承認経路、退職・解約後の停止などの業務認可は、業務システム側で設計・運用します。
そのため、RFPと受け入れ条件に、認証・認可の責任分界を明記します。
まとめ
Auth0の発注では、Auth0に任せる認証と、自社または業務システム側で担う認可を分けます。そのうえで、クラウド型、共同開発、他製品・自社運用を比べます。
RFPには、対象ユーザー、MAU、アプリ数を記載します。さらに、IdPと移行の有無、監査、SLAも書き添えます。
発注前に確認する項目
見積は、Auth0利用料、初期開発、移行を分けてもらいます。さらに、テスト、保守、メール・SMS、ログ・監視も分けて示してもらいます。同じRFPで3社以上へ依頼します。
請負なら成果物と受け入れ条件を、準委任なら担当者と作業範囲を定めます。さらに、テナント名義、秘密情報、障害時の責任、契約終了時のデータ処理も確認します。
最初の相談で共有する情報と条件
相談時に共有する情報をそろえ、PoCと費用提示の条件も合わせておきます。
- 現行ログイン方式、ユーザー数・MAU、連携アプリ・API、権限一覧
- 外部IdP、移行対象データ、希望時期、セキュリティ・運用上の課題
- PoCで難所を確認し、最新料金と開発・保守の総額を分けて提示してもらう
価格だけで決めず、将来の運用も見通して委託先を選びやすくなります。
▼全体ガイドの記事
・Auth0のシステム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。