
Auth0のシステム開発では、認証と認可の分担、BtoCかBtoBかという利用の形、既存ユーザーの移行方法を先に整理します。これらが決まると、必要な機能と運用条件を見極めやすくなります。
▼関連記事一覧
・Auth0のシステム開発の進め方/やり方/流れや方法/手法/工程/手順
・Auth0のシステム開発でおすすめの開発会社/ベンダー6選と選び方
・Auth0のシステム開発の見積相場や費用/コスト/値段について
・Auth0のシステム開発の発注/外注/依頼/委託方法について
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
Auth0のシステムの全体像
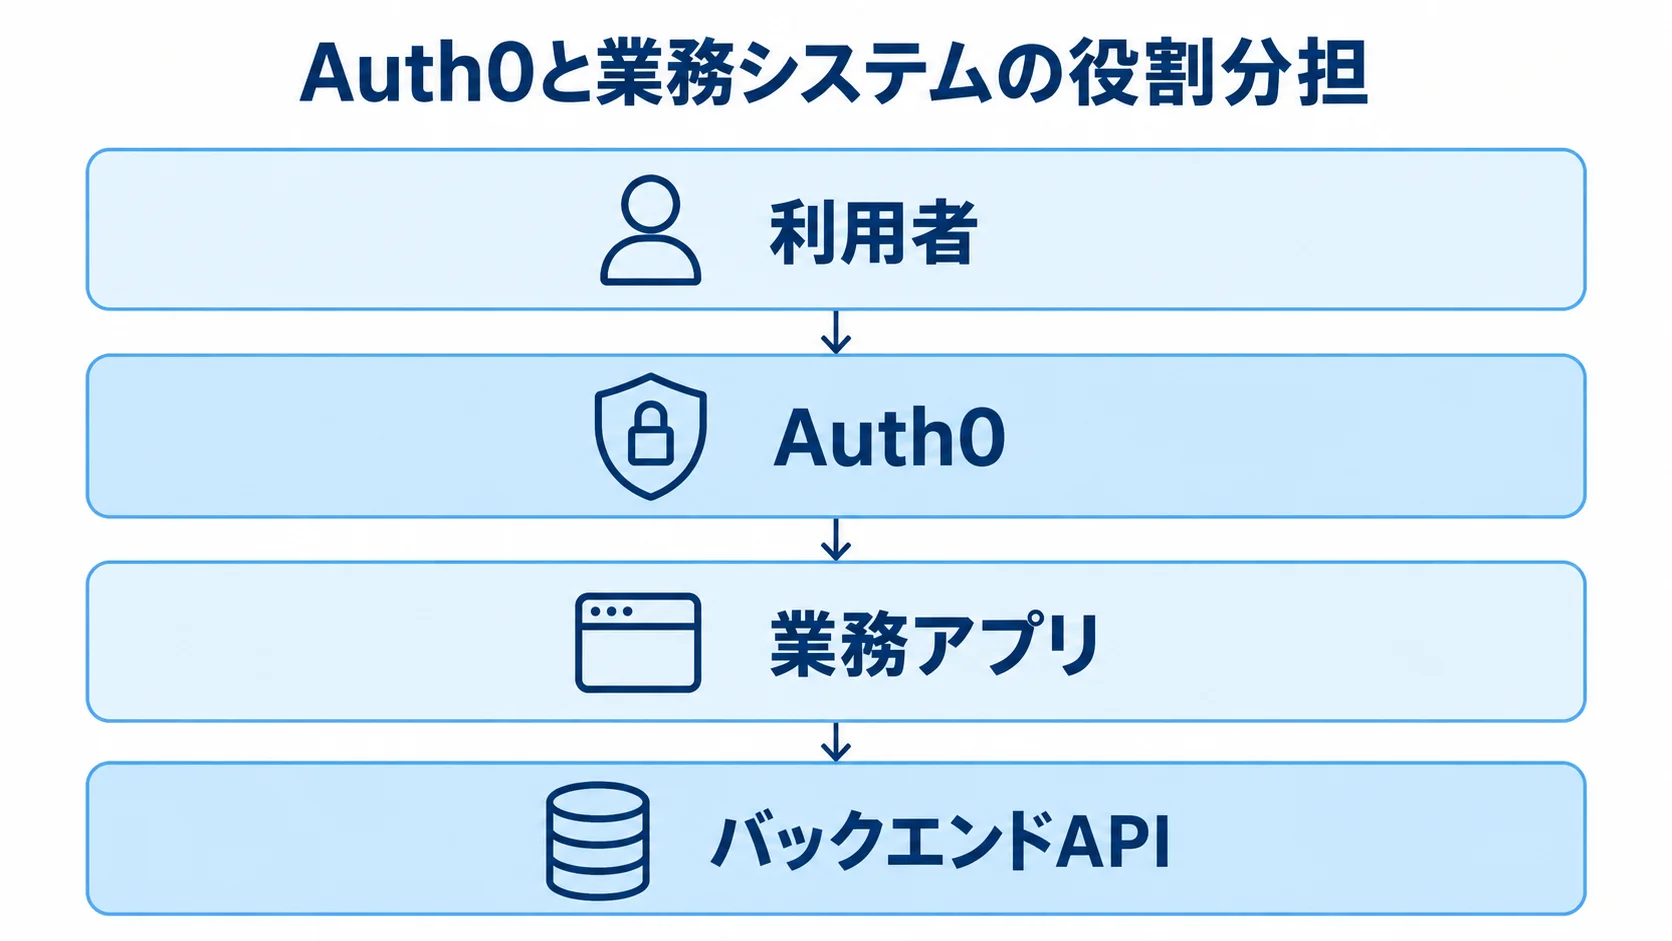
Auth0は、Webサービスや業務アプリの利用者を識別するクラウド型の認証基盤です。
ログイン、SSO、多要素認証、ユーザー管理といった機能を担います。
認証を専門サービスに任せることで、業務機能の開発へ力を集中できます。
ただし、Auth0は業務システム本体を作る製品ではないため、業務機能は業務システム側で作り込みます。
Auth0は本人確認とID情報の受け渡しを担当し、業務アプリやAPIは、その情報を使って利用者へ画面やデータを返します。
このため、Auth0を理解するには、ログインを受け付ける場所と、ログイン後に業務データを扱う場所を分けて考えることが大切です。
Auth0が担う範囲と担わない範囲
Auth0と業務システムの担当範囲を分けておくと、設計の段階で責任分界がはっきりします。
- 認証機能:登録、ログイン、パスワード再設定、メール確認を扱います。ソーシャルログイン、SSO、多要素認証、パスキー、セッション管理も含みます。
- トークン:ID・アクセストークンを、業務アプリやAPIが検証できる状態に整えること
- 業務ルール:受注可否、契約上限、請求、顧客データ分離、部門別承認経路を、業務システム側で設計します。
- 認証と認可:本人確認と操作可否の判断を分けて考えます。業務権限は、Auth0と業務システムを合わせて初めて完成します。
標準的なログインの流れ
ログインから操作を許可するまでは、次の順に進みます。
- 利用者が業務アプリのログイン画面を開き、Auth0のUniversal Loginへ移動する
- Auth0がデータベース接続、ソーシャル接続、企業IdPなどで本人確認し、結果をアプリへ返す
- バックエンドAPIがトークンの署名、issuer、audience、有効期限を検証し、権限や契約情報を確認する
特に、画面側だけでトークンを信頼したり、署名検証を省いたりすると、APIは保護されなくなります。
Auth0の種類と向いているシステム
設計は、利用者が個人中心か企業単位かで変わります。そのため、ユーザー数だけでなく、ログイン方法や組織単位も整理しておきます。管理者の操作や、退職・契約終了時のアカウント停止も、先に決めておく必要があります。
BtoCサービスの使いやすさと不正利用対策
BtoCでは、登録のしやすさと防御を両立させる必要があります。さらに、複数サービス間で共有する範囲も決めておきます。
- ログインと復旧:パスワード、ソーシャルログイン、パスワードレス、パスキー、メール確認、アカウント復旧を組み合わせる
- 不正利用対策:試行回数制限、漏えいパスワード検知、MFA、Bot対策を設ける
- 共通ID:複数のスマートフォンアプリやWebサイトで別々のログインを作らず、共通IDとして扱う範囲とセッションの共有範囲を決める
- 業務ルール:退会、本人確認、同意撤回、アカウント統合のルールを明確にしておく
登録しやすさは利用開始率に影響します。
共通化はパスワード管理を楽にする一方で、アカウント停止の影響範囲も広げます。
BtoBサービスの組織・SSO・ライフサイクル
BtoBでは、組織単位の管理に加えて、取引先の認証基盤とユーザーのライフサイクルも設計します。
- 組織管理:顧客企業を組織としてモデル化し、アプリ、管理者、ロール、ログイン先を企業ごとに分ける
- 組織ごとの設定:接続を有効化し、初回ログイン時のメンバー登録を制御できます(出典: Auth0公式ドキュメント、2026年8月確認)
- SSOとSCIM:SAML・OIDCのSSOと、ユーザーの作成・更新・無効化を検討します。属性やグループとロールの対応も決めます。
- Freeの案内:利用できる機能と契約条件を見ておく
SCIMを使うと、退職者の停止を自動化しやすくなります。2026年2月の公式告知では、FreeにSelf-Service SSO、SCIM、1つのEnterprise Connectionが含まれます(出典: Auth0公式B2Bプラン告知、2026年2月)。ただし、契約条件や制限は変わるため、見積時に再確認します。
Auth0でできることと機能の選び方
機能は、認証、ユーザー管理、API保護、権限、監査の順に必要性を見極め、段階的に有効にします。
ActionsやManagement APIは便利な一方で、広い権限を与えると影響も大きくなります。そのため、利用目的と秘密情報の管理方法を決めてから使います。
利用者の状態に合わせた認証機能の組み合わせ
認証機能は、利用者の種類と画面の機密性に合わせて選びます。画面遷移まで確かめることも欠かせません。
- ログイン方式:メールとパスワード、ソーシャルログイン、パスワードレス、パスキー、企業IdPのSSOから選ぶ
- 利用者に応じた設計:消費者向けは登録と復旧、企業向けは管理者設定と退職時停止を重視。機密画面のみMFAを必須にすることもできる
- Universal Login:画面表示と設定を確認し、実端末・ブラウザで検証する
Universal Loginでは、ブランド、規約・プライバシー同意、エラー表示、サポート導線を確認します。
特に、リダイレクト先、メール送信元、カスタムドメイン、セッション期限は、ログイン後の動きに直結します。
ロールと業務データで決める認可の設計
認証が済んでも、すべての画面やデータを見せてよいとは限りません。そのため、権限の種類と確認場所は分けて考えます。
- 権限の定義:管理者・一般利用者・閲覧者のロールを設ける。APIスコープ、組織、契約プラン、データ所有者による制限も加えます。
- Auth0で扱う範囲:RBACやOrganizationsは、比較的安定したロールや組織単位の権限を扱うのに適しています
- 業務条件:所属部署の案件のみ、契約上限超過後は閲覧のみ、承認済み取引先のみといった条件を、業務DBやAPIで確認する
業務権限をトークンへ詰め込むと、変更の反映が遅れやすくなるうえ、トークンのサイズも問題になります。このため、API側で最新の状態を確認する設計が安全です。
Auth0のシステム開発の進め方
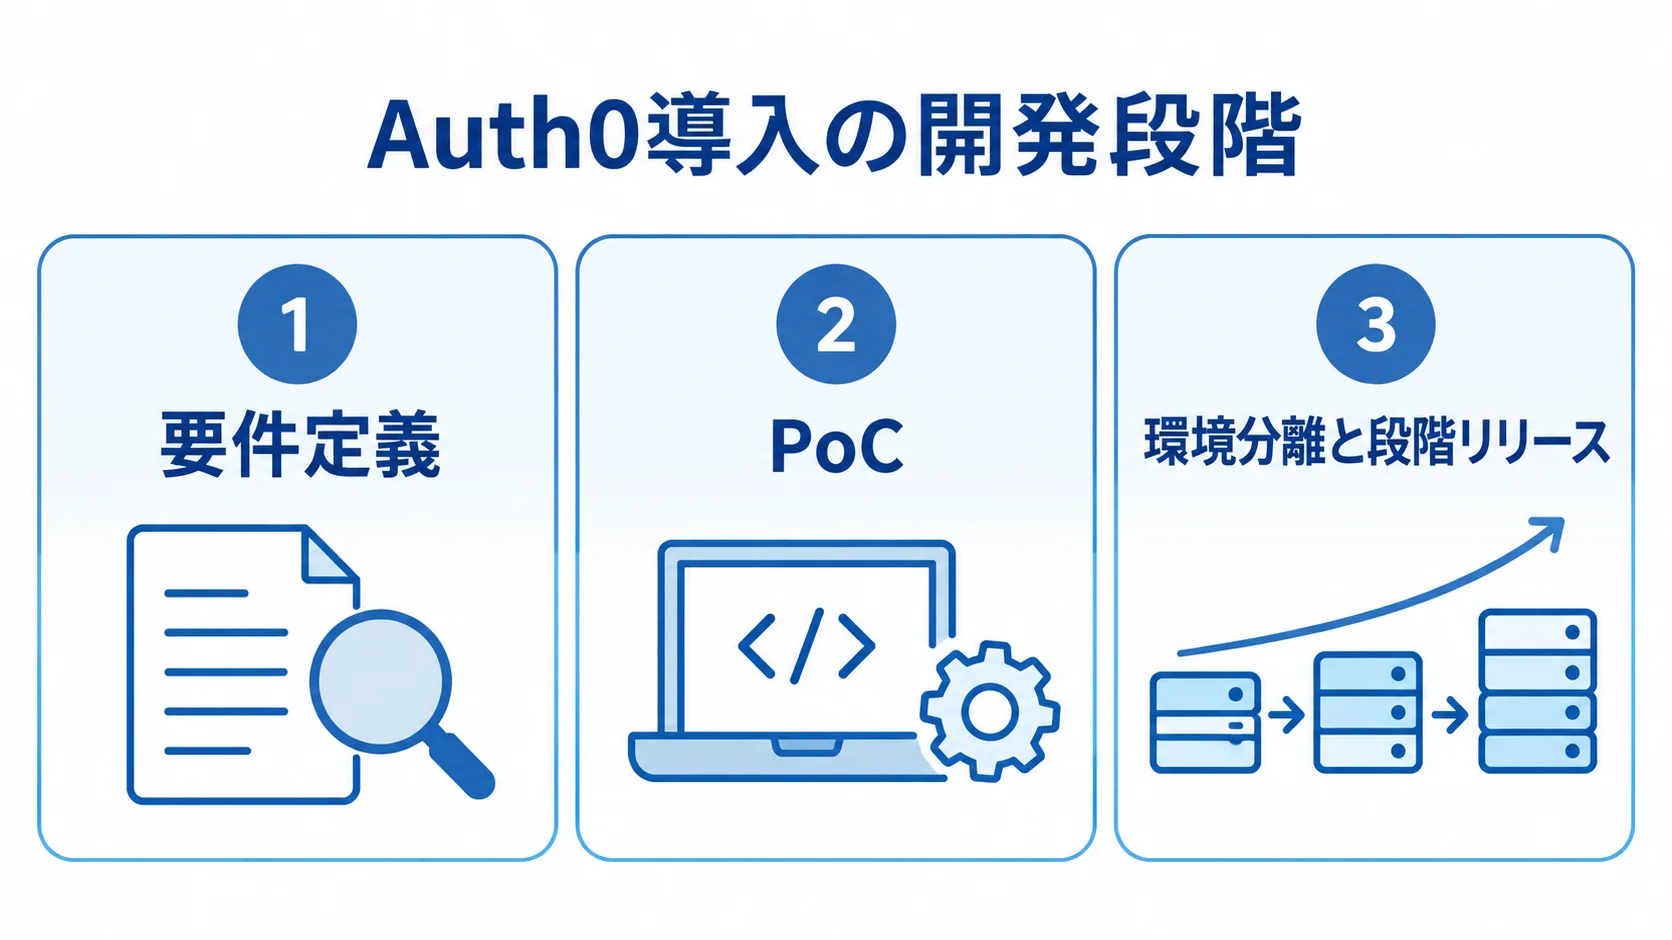
導入は、テナントを作ってSDKを組み込んだ時点では終わりません。対象ユーザー、認証方式、権限を決めるとともに、既存データと運用責任も決める必要があります。
代表的なケースは、PoCで確かめてから本開発へ進みます。新規サービスと既存サービスでは、移行の難しさが異なります。
▶ 詳細はこちら:Auth0のシステム開発の進め方/やり方/流れや方法/手法/工程/手順
要件定義での対象ユーザーと責任分界
要件定義では、対象ユーザーと、Auth0・自社それぞれの責任範囲を明確にします。
- 対象と規模:顧客、取引先、社員、管理者を分ける。MAU、地域、アプリ数、ピーク時ログイン数、既存IdP、認証強度を洗い出す
- Auth0の処理:任せる処理を一覧にして、ログイン、MFA、SSO、ユーザー停止を含めます
- 自社の処理:契約状態、業務ロール、データ単位のアクセス可否を、一覧にして整理します
- RFPの成功条件:代表的な3種類のIdPでのログイン、保護対象API全体の署名検証、退職者の停止時間、障害時に追跡できるログを定める
条件を検証できる形へ落とし込むと、見積もりと受け入れテストを比べやすくなります。
PoCで確かめる認証・認可・移行の難所
ログイン画面が動いても、認可や既存ユーザーの移行で問題が出ることがあります。そのため、問題が起きやすい場面を実際に試して確かめます。
- ログインと戻り先:Universal Login、トークン検証、ブラウザやスマートフォンの挙動
- 認証機能:MFA、パスキー、主要な企業IdPとのSSO、組織選択、ロール付与
- 運用機能:ログ検索、メール送信、既存ユーザーの移行方法
既存ユーザーがいる場合は、パスワード移行、初回ログイン時の移行、段階的な二重運用を検討します。
ハッシュ方式やメールアドレスの正規化が異なると、一括での移行ができない場合があります。特に、ログアウトを避ける案件では、ID、セッション、メール変更、重複アカウントも確かめます。
環境分離と段階リリースによる本番リスクの抑え方
本番リスクを抑えるには、環境の差分と、切り替え後の監視を管理することが欠かせません。
- 環境:開発・検証・本番のテナントを分け、設定変更を手作業だけに頼らない
- 設定管理:設定やActionsのソースを管理し、CI/CDなどで環境差分を抑える
- 秘密情報:Management APIの情報をソースコードやチャットに置かず、最小限の権限で保管する
- リリース方式:新規ユーザーのみ、限定顧客、初回ログイン移行、全体切り替えから選ぶ
- 切り替え後:切り戻し条件、窓口、ログ監視、障害告知を準備する。ログイン成功率、MFA失敗率、復旧件数、APIの401・403を追う
Auth0のシステム開発にかかる費用相場
費用は、サービス利用料と開発・移行・運用費に分けて考えます。利用料は、MAUだけでなく、利用形態や追加機能によっても変わります。
費用の確認では、BtoCかBtoBかという利用形態を最初に見ます。そのうえで、Organizations数、Enterprise Connection、MFAを確認します。加えて、M2Mやログ連携も利用料を左右します。SLA、サポート、プライベート環境の条件も、利用料に関わります。
▶ 詳細はこちら:Auth0のシステム開発の見積相場や費用/コスト/値段について
月額だけで判断すると、必要な機能の追加費用を見落としやすくなります。
プラン・MAU・追加機能による利用料の違い
Auth0の利用料は、プランのMAU上限と必要な機能をもとに比べます。
- Free:月額0ドルで最大25,000 MAU
- Essentials:月額35ドルで最大500 MAU。環境分離、監査ログの外部連携、Organizations単位のRBACなどが追加される
- Professional:月額240ドルで最大500 MAU。高度なMFAやM2Mトークンなどに関わる
Freeの公式表示には、パスキー、パスワードレス、5 Organizationsが含まれます。さらに、1つのEnterprise Connection、Self-Service SSO、SCIMも挙げられています。
Enterpriseは個別見積もりです。なお、1ドル150円換算ではEssentials約5,250円、Professional約36,000円ですが、為替を固定した参考値です(出典: Auth0公式料金ページ、2026年8月確認)。
年契約、追加ユーザー、BtoBオプションも、契約前に確認しておきます。機能や制限は更新されるため、発注額は見積書で確かめます。
初期開発費の幅(50万円から1,500万円超)
初期開発費は、対象システムや移行の範囲によって変わります。
- 小規模な新規Web:Universal Login、DB接続、基本API保護、最低限のテストを含み、50万〜200万円・2〜6週間
- 中規模システム:複数アプリ、RBAC、MFA、Actions、監査ログ、運用設計を含み、200万〜800万円・1.5〜4か月
- BtoBマルチテナント:取引先SSO、Organizations、SCIM、顧客管理画面を含み、500万〜1,500万円・3〜8か月
- 大規模移行・統合:既存会員の大規模移行や複数サービス統合では、1,000万〜3,000万円以上・6〜12か月以上の場合もある
ここに挙げた金額は、Auth0専用の市場統計ではなく、要件定義から運用準備までを含む編集部の推定です。要件の複雑さによって変動します。
見積もりにおけるTCOの分解と比較
TCO(総保有コスト)を比べるときは、初期費用だけでなく、運用や移行後の費用も含めて考えます。
- 見積項目:利用料、初期構築、移行、保守を分ける。メール・SMS、監視、ログ保管、サポート、追加開発も、別々の項目として扱う
- 保守と契約:保守費は初期開発費の年15〜25%程度が目安で、定額と都度対応の範囲も確かめる
- 500 MAUの小規模サービス:Freeまたは小規模有料プランの利用料と、初期構築費を合わせて考える
- 5万MAUのBtoC:ユーザー階層、ピーク負荷、MFA、攻撃対策、サポート条件を含めて、個別に見積もる
- 取引先100社のBtoB:社数に加えて、IdP、SCIM、管理画面、組織別ロールの数を見積もりに反映させる
初期費用だけで比べると、移行後のアカウント運用やセキュリティ対応の費用を見落としがちです。
セキュリティと既存ユーザー移行の注意点
認証基盤を外部サービスへ移しても、セキュリティの責任がすべて移るわけではありません。権限、トークン、ログ、個人情報の管理は、利用企業にも残ります。
委託先の管理や障害対応も、利用企業の役割です。Auth0は安全性を高める部品ですが、要件や運用が不十分であれば、リスクは残ります。
設計時に確認する権限・秘密情報・ログ
認証基盤の設定と自社システムの運用は、合わせて点検します。
- 権限と秘密情報:Management APIを最小権限にし、Actionsの秘密情報、トークンの保存場所、Refresh Tokenのローテーションを確認する
- 接続とログ:リダイレクトURI、CORS、セッション期限、ログの保管期間と閲覧権限を確かめる
- 環境と個人情報:開発・検証・本番を分け、テスト用ユーザーへ本番の個人情報をコピーしない
また、個人情報保護委員会のガイドラインでは、アクセス制御、利用者の識別と認証、不正アクセス防止、漏えい防止が示されています(出典: 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」、2026年6月一部改正)。適合の判断は、Auth0の設定だけでなく、自社アプリ、管理画面、ログ、委託先まで点検したうえで行います。
既存ユーザーの初回ログイン移行と段階切り替え
既存ユーザーの移行方法は、認証情報の状態とアカウントの整合性を見て決めます。
- 移行前に照合:ユーザーID、メール、パスワードハッシュ、MFAを確認する。ソーシャル連携、同意履歴、退会状態も照らし合わせる
- 認証と名寄せ:移せない旧ハッシュは、初回ログイン時に検証・登録する方法が候補になります。メール重複や大文字・小文字の差は、事前に名寄せします。
Auth0公式の導入事例では、100万超のユーザーを3人で約8か月かけて移行し、ログアウトを抑えました。独自開発と比べると、実装・運用費は50%以上削減されたとされます(出典: Auth0公式導入事例、公開情報)。ただし、これは一般案件の平均ではありません。データ整理や並行稼働、初回ログイン、問い合わせ対応に工数がかかる、参考材料として見てください。
Auth0の開発会社・ベンダーの選び方
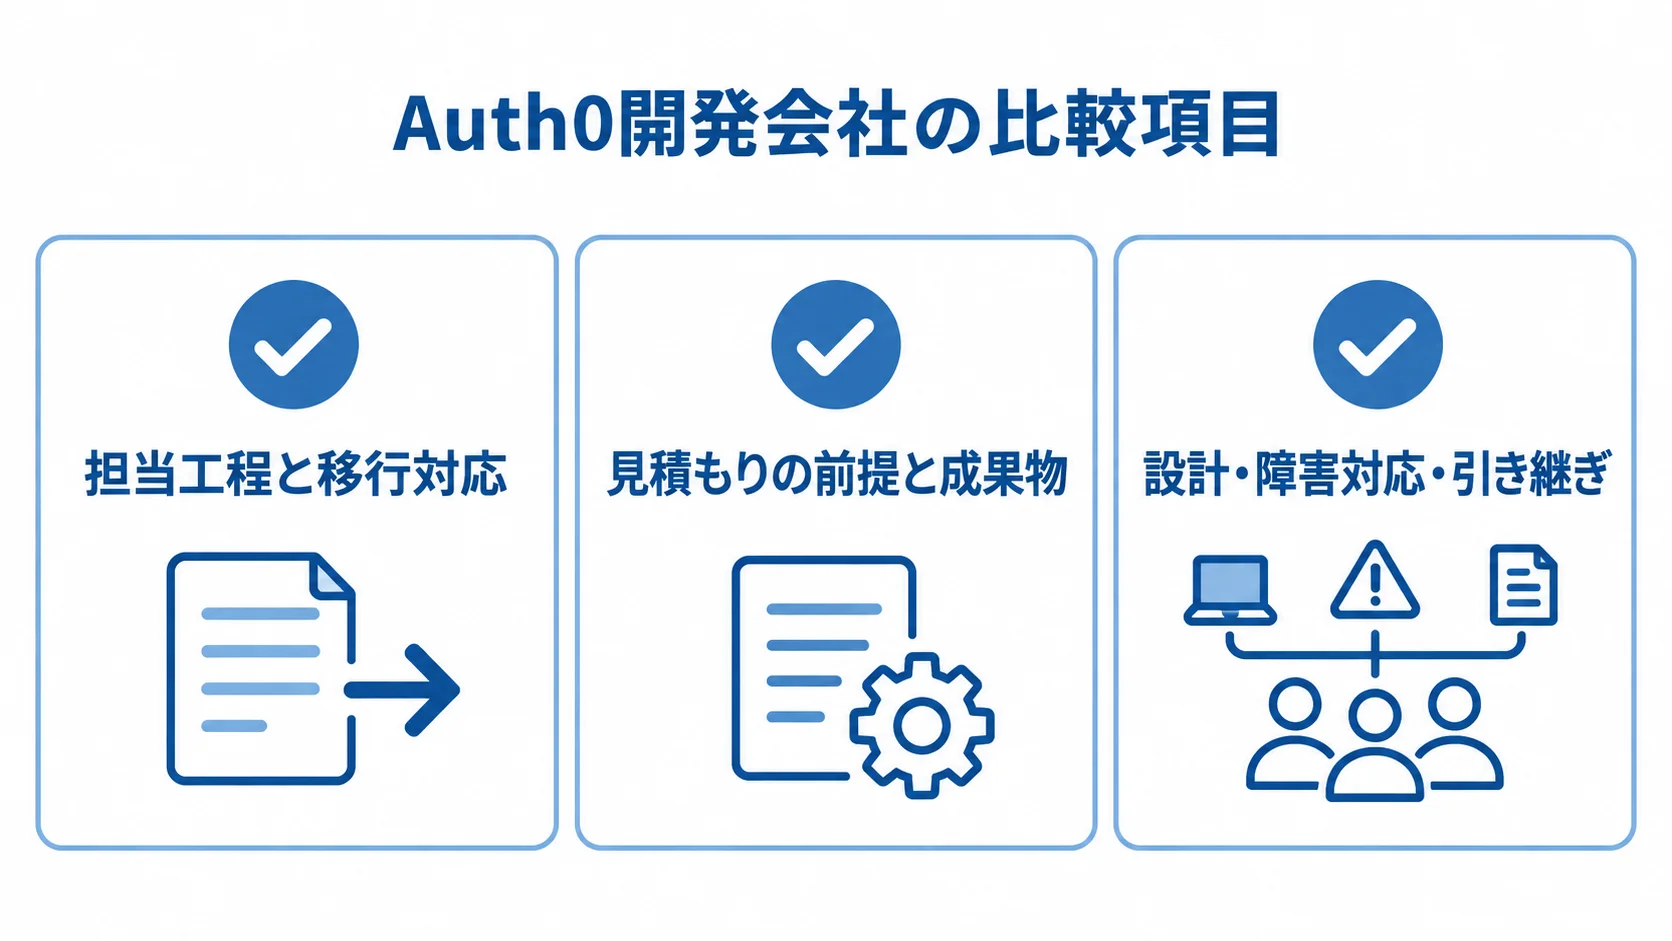
開発会社は、知名度だけでなく、認証基盤と業務システムをつなぐ設計力で選びます。認証導入と既存ユーザー移行では、必要な経験も異なります。そこで、提案を受ける前に、対象ユーザー、連携先、ユーザー数、運用体制を同じ資料で伝えておきます。
担当範囲で見るAuth0の実績
「Auth0に対応できる」という説明だけでなく、担当範囲と具体的な対応力も確かめます。
- 担当工程:要件定義、認証・認可、SDK、API保護、企業SSOの実績を聞く。SCIM、Organizations、移行、テスト、監視、保守の実績も確かめる
- 移行対応:ログアウト回避、失敗時の復旧、重複アカウント、旧システム停止条件を確認する
- BtoB対応:企業ごとのIdP差異や属性マッピング、SCIM停止、組織管理者の権限を設計できるかを見る
匿名化した構成や課題、テスト方法、運用結果を説明できるかどうかも、判断材料になります。
見積もりの前提と成果物をそろえた比較
提案は、価格だけでなく、同じ前提条件と成果物をそろえて比べます。
- 費用:同じRFPで、Auth0利用料、初期開発、移行、保守、外部サービス費を分けてもらう
- 成果物:画面、ソースコード、認証・認可設計書、環境構成を明記する。設定一覧、テスト結果、運用手順、障害時の連絡フローも含める
- 比較条件:MAU定義、ピーク負荷、MFA対象、SSO接続数をそろえる。Organizations数、ログ保存期間、問い合わせ時間、SLAも同じ条件にする
また、将来のユーザー移行を含むかどうかも確認します。追加費用になりそうな項目への回答を記録すると、価格とリスクを比べられます。
設計の深さを見極める相談時の質問
質問への回答が、機能の一覧にとどまらず、具体的な業務や運用に沿っているかを見ます。
- 設計:認証と認可の分担、APIのトークン検証、移行できないパスワード、IdP属性と業務ロールの対応を尋ねる
- 障害対応:Auth0障害時の継続策を聞き、利用者・業務・運用の具体例で説明できるか確かめる
- 引き継ぎ:自社での設定変更・ユーザー停止、手順書や教育、担当変更後の引き継ぎ、変更管理、障害対応体制を確認する
認証基盤は運用期間が長くなりやすいため、初期開発の速さだけでなく、変更管理と障害対応の体制も含めて選びます。
▶ 詳細はこちら:Auth0のシステム開発でおすすめの開発会社/ベンダー6選と選び方
▶ 詳細はこちら:Auth0のシステム開発の発注/外注/依頼/委託方法について
Auth0導入で起こりやすい失敗と運用チェック
初回ログインが成功したあとも、権限変更、アカウント停止、障害、設定差分の確認が必要です。
設計を運用手順に落とし込み、ログと権限を定期的に見直すことで、認証基盤を安定して使えるようになります。
認証だけで業務権限を解決しようとする失敗
運用では、業務権限の確認と、環境設定の変更管理を徹底します。
- 権限設計の失敗:部署、契約、案件、期間、承認状態で変わる権限を、Auth0のロールや固定トークンだけで表さない
- 業務APIで確認:最新の契約情報とデータ所有関係を照合し、権限変更の遅れやサービス間の矛盾を防ぐ
- 設定変更とテスト:URI、メール、Action、IdP、秘密情報の差分をレビューし、期限切れ、停止済み、権限不足、IdP障害、メール未着、メール重複を試す
リダイレクト先やメール送信元は、ログイン後の動きに直結します。そのため、変更は履歴を残し、確かめたうえで本番へ反映します。
運用開始後のログ・権限・契約の定期点検
定期点検では、異常を監視し、権限を見直し、利用量に応じて契約を確認します。
- 日常監視:ログイン成功・失敗率、MFA・パスキー利用率、攻撃検知、401・403を確認する。復旧、停止、SCIM同期エラーも見る
- 対応と見直し:通知・一次対応の体制と定期監査を定める
- 契約:MAU、Organizations、SSO接続数、M2M利用量、メール・SMS量を見て、成長に応じてプランや条件を見直す
異常値の通知先と、一次対応者・時間帯を決めておきます。また、ログは問い合わせやインシデント調査で検索できる形にします。
四半期や半期ごとに、管理者、Management APIの権限、MFA対象、不要な接続、組織メンバー、APIスコープを見直します。
Auth0のシステムに関するよくある質問
導入前によくある疑問を、設計と費用の観点から取り上げます。答えは、自社の利用者や既存システムによって変わるため、PoCで確かめてください。
Auth0は業務システム全体を作れるサービスですか?
Auth0は業務システム全体を作るサービスではなく、ログインやユーザーIDを管理する認証基盤です。受注や請求、在庫、契約、承認などは別途開発します。
このため、業務アプリとAPIが、Auth0から受け取った認証結果を利用します。
Auth0の導入費用は月額料金だけで判断できますか?
判断材料は、月額料金だけにとどまりません。MAU、SSO、Organizations、MFA、M2Mに加えて、ログやサポートも含めます。さらに、開発、移行、保守、メール・SMSまで比べます。
小規模な新規開発では利用料が小さくても、既存会員の移行やBtoB連携があると、開発費の比率が大きくなります。
既存ユーザーをログアウトさせずにAuth0へ移行できますか?
可能性はありますが、旧認証方式、パスワードハッシュ、セッション、アカウントIDによって方法が変わります。
初回ログイン移行、並行稼働、段階切り替えを比べ、失敗時の戻し方と問い合わせ対応をPoCで確かめます。
大規模サービスでは、ログアウトの抑制が主要な要件になります。そのため、見積もりでは移行の工数を分けて見積もります。
社内の認証基盤や取引先のSSOと連携できますか?
SAMLやOIDCに対応した企業IdPと連携できます。BtoBでは、SSOだけでなく、SCIMによる作成・停止・グループ同期も検討します。
同期したユーザーやグループを、該当する組織やロールに反映する設計まで確認します。
属性名、メール、グループなどは、IdPごとに異なります。ログアウトや障害時の連絡方法も異なるため、接続先ごとにテストします。
まとめ
Auth0は、Webサービス、アプリ、APIの認証とID管理を外部化し、業務システム本体の開発に集中するための基盤です。
認証と認可を分けて整理すると、導入判断に役立ちます。整理する対象は、利用者、BtoC・BtoBの構成、SSOやMFAといった認証の機能です。さらに、MAU、移行、運用責任も、判断の材料として確かめます。
認証を外部化してコア業務へ集中する案件
パスワード保管、MFA、SSO、攻撃対策、ユーザー停止を自社だけで運用する負担を下げたい場合は、Auth0を検討できます。
共通ログイン、顧客企業ごとのSSO、SCIM、既存ユーザーの段階移行が必要な場合は、標準機能と拡張機能を組み合わせます。
導入前のRFPとPoCの合格条件
RFPとPoCで、要件と検証条件を具体的に決めます。
- RFP:対象ユーザー、MAU、アプリ数、認証・認可、SSO、MFAを書き出す。移行、ログ、SLA、保守も含める
- PoC:代表的なログイン、API検証、権限不足、ユーザー停止、IdP連携、障害対応を確かめる
料金と開発費を分け、将来のユーザー数や機能追加も含めて判断すると、Auth0のシステム開発を始めやすくなります。
▼関連記事一覧
・Auth0のシステム開発の進め方/やり方/流れや方法/手法/工程/手順
・Auth0のシステム開発でおすすめの開発会社/ベンダー6選と選び方
・Auth0のシステム開発の見積相場や費用/コスト/値段について
・Auth0のシステム開発の発注/外注/依頼/委託方法について
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。