
Auth0のシステム開発は、要件整理、構成選定、設計・開発の順に進めます。そのあとテスト、段階稼働、運用定着へと続き、全体は6フェーズです。各段階に完了条件を設けて順に進めると、安全な認証基盤として定着させられます。
▼全体ガイドの記事
・Auth0のシステム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
Auth0のシステム開発の全体像
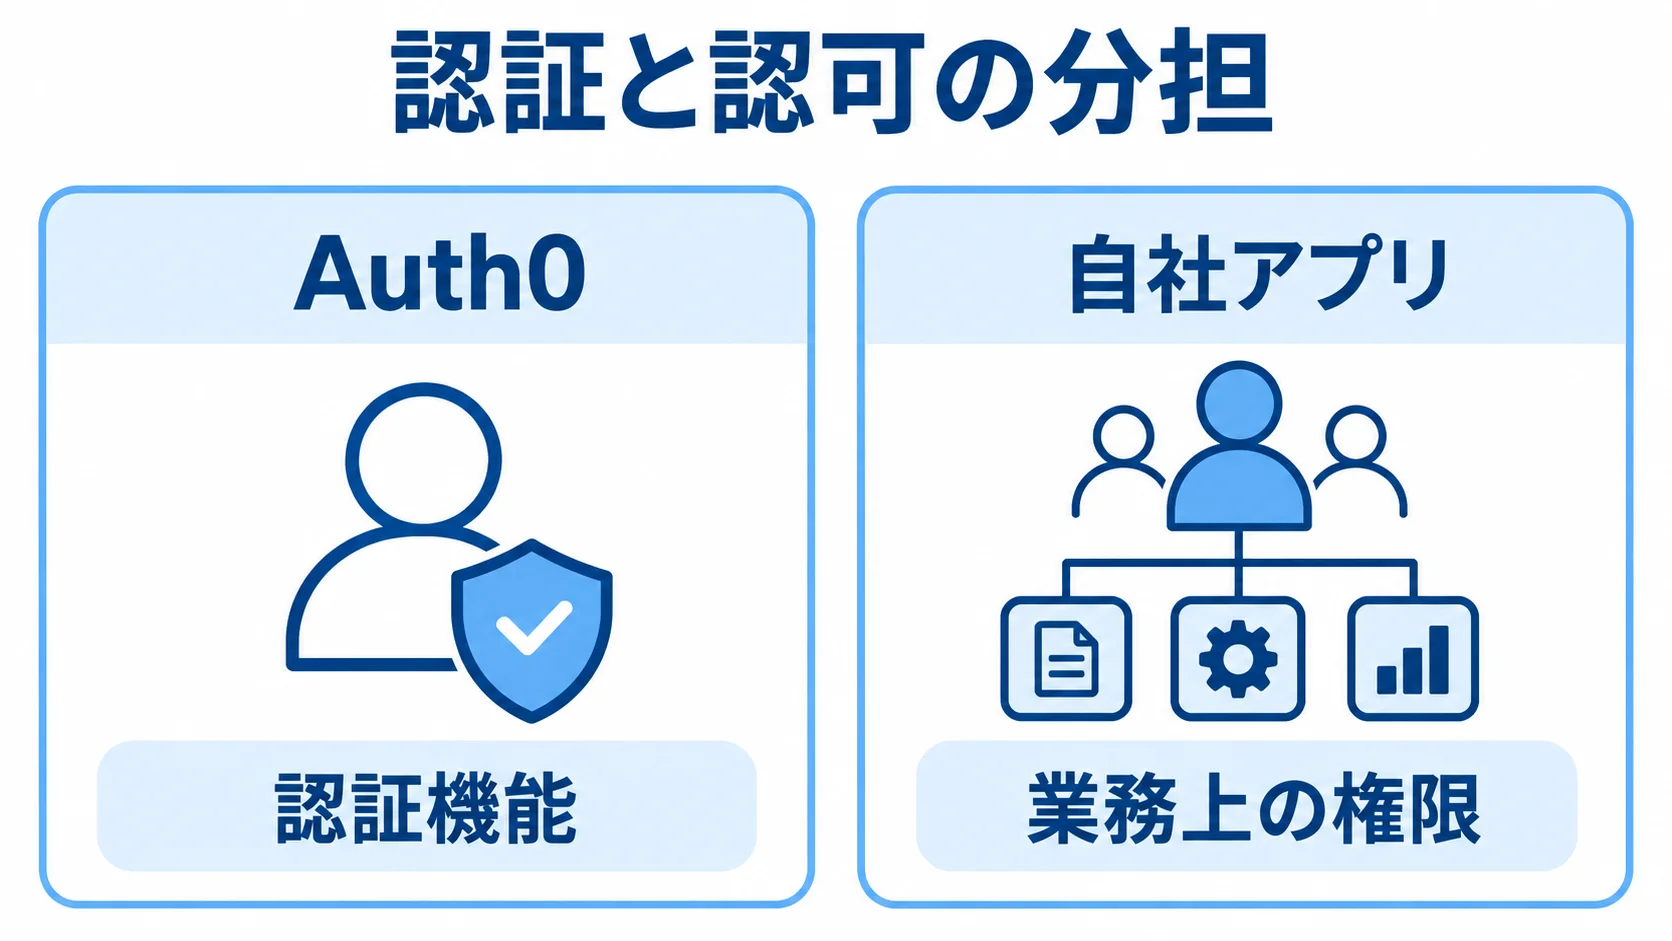
Auth0は、ERPや販売管理のように業務データを管理するものとは役割が異なります。本人確認とIDライフサイクルを担う、クラウド型のCIAM(Customer Identity and Access Management)・IDaaSです。
基本構成では、アプリからUniversal Loginへ誘導し、Auth0がログイン処理を行います。続いて、認証結果としてIDトークンやアクセストークンを発行します。
導入の成否は、Auth0の設定量よりも、自社アプリがトークンを正しく検証し、業務上の権限を一貫して判定できるかで決まります。
認証と認可の切り分け
認証は「誰がログインしたか」を確かめ、認可は「その利用者が何をしてよいか」を決める役割です。Auth0が提供するのは、このうち認証機能です。
- ログイン:Universal Login、メール・パスワード、ソーシャルログインへの対応。
- 企業接続:SAML・OIDCによる企業SSOへの対応。
- 追加認証:MFAやパスキー、ユーザー管理の機能を提供します。
一方で、契約中の会社のデータだけを閲覧できるといった業務ルールは、自社アプリや認可サービス側に残ります。たとえば、管理者だけが請求情報を変更できる権限も、この部分にあたります。
発注側と開発会社は、Auth0に任せる機能と自社で保持する機能を分けて整理します。たとえば、ログイン、パスワードリセット、MFA、IdP連携はAuth0側に置きます。
契約状態、部署や拠点、データ単位のアクセス範囲、業務ロールは、アプリ側に置きます。なお、業務ロールをJWTのclaimsに入れる場合は、有効期間も決めます。さらに、権限変更がトークンへ反映されるタイミングも、あらかじめ定めておく必要があります。
BtoCとBtoBの構成の違い
BtoCとBtoBでは、重視する機能が異なります。BtoCでは登録体験を、BtoBでは企業接続とユーザー管理を優先して考えます。
- BtoC:登録のしやすさ、ソーシャルログイン、パスワード忘れの抑制、パスキー、アカウント統合の重視。
- BtoB SaaS:Organizations、企業ごとのSAML・OIDC接続、SCIMによる入社・異動・退職管理、管理者への権限委譲の検討。
ログイン頻度が低いサービスで強制ログアウトさせると、利用者はパスワードを思い出せず離脱するおそれがあります。そのため、ユーザー体験も含めて移行方式を設計します。
2026年2月のAuth0公式発表では、B2B向け無料プランが更新されました(出典: Auth0「Auth0 B2B Plans Upgraded」、2026年)。この無料プランの構成には、Self-Service SSO、SCIM、Enterprise Connection 1件が含まれます。
追加のEnterprise Connection、Enterprise MFA、M2Mトークン、複数テナントは、要件と契約プランによって扱いが変わります。そのため、対象ユーザー数、接続企業数、運用者数を前提にそろえて比べます。
Auth0のシステム開発の6フェーズ
Auth0の導入は、テナントを作ってSDKを組み込むだけでは完了しません。6フェーズに分けて各段階に完了条件を設けると、技術担当者と事業責任者が同じ基準で判断できます。
既存ユーザー移行や企業SSOは、後から追加するとスケジュールと費用が膨らみやすい要件です。そのため、最初の要件整理に含めておきます。
フェーズ1:要件整理と対象範囲・完了条件の決定
要件一覧では、対象アプリ、利用者、ログイン方式を整理します。地域、ユーザー数、MAUを書き出し、ピークアクセスも加えます。
既存IdPやMFAを確認し、退会・削除や同意管理も見ます。さらに、監査ログ、可用性、問い合わせ窓口も押さえます。
- 対象者:顧客、取引先、社員のどれを対象とするか。
- 所属とID:1人の利用者が複数企業に所属するか、メールアドレスをログインIDにするか。
- 認証条件:ソーシャルアカウントや全員必須のMFAを許可するか。
- 運用条件:サービスアカウント数やログの保管日数。
RFPには、ログイン可否だけでなく、退職者を何時間以内に無効化するかも記します。さらに、権限変更の反映時期とAuth0障害時の画面も定義します。
こうした条件が決まらないまま見積もりを頼むと、初期見積もりが安く見えても、設計後に追加費用が発生します。そのため、見積もりを頼む前に、これらを決めておきます。
フェーズ2:製品・構成の選定とPoC
Auth0、AWS Cognito、Keycloak、独自認証を比べる際は、機能表だけでなく、5年程度のTCOと運用責任も見ます。
Auth0は認証機能を短期間で使えます。ただし、利用要件が増えると料金体系が変わります。
料金に影響する要件には、MAU、企業接続、MFAなどがあります。M2Mやログ連携も、料金に関わる要件です。
Keycloakは配置やデータ管理の自由度がある一方、可用性や更新対応が必要です。脆弱性対応や監視は、自社か委託先が継続して担います。そこで、PoCでは本番に近い条件を確かめます。
- 接続:Universal Login、ソーシャル接続、SAMLまたはOIDCの企業IdP。
- 認証・API:MFA、パスキー、APIのJWT検証、Actions。
- 例外と移行:エラーログとユーザー移行の代表ケース。
合格条件には、ログイン成功に加えて、トークンのissuer・audience・有効期限を検証できることも含めます。
権限のないAPIが拒否されるか、退会後のトークンが想定どおり扱われるかを試験します。加えて、IdP障害時に利用者へ案内できることも必要です。
フェーズ3:環境分離と認証・認可の設計・開発
開発・検証・本番のテナントを分け、設定値と秘密情報は環境ごとに管理します。管理画面で設定を変え続けると、変更者や変更内容を追いにくくなります。
構成はソース管理し、CI/CDや公式の自動化手段で反映する方針を決めます。また、Management APIの権限は必要最小限にします。
クライアントシークレットやSigning Secretは、ソースコードへ埋め込まないことが必須です。そのうえで、アプリの認証フローとトークンの扱いも設計します。
- フローとセッション:OAuth 2.0・OpenID Connect、ログアウト、期限。
- トークンとAPI:保管場所、Refresh Tokenのローテーション、APIごとのscope。
- 組織と権限:Organizationsの組織ID、契約情報、招待範囲。
バックエンドは、トークンの署名とissuerを検証し、audienceと有効期限も確かめます。フロントエンドから届いたユーザーIDだけを信頼して、権限を判定しない設計にします。
Organizationsを使う場合は、組織をまたぐ情報表示を許可するかどうかも定義します。さらに、顧客管理者が自社メンバーを招待できる範囲も決めます。
フェーズ4:機能・移行・セキュリティのテスト
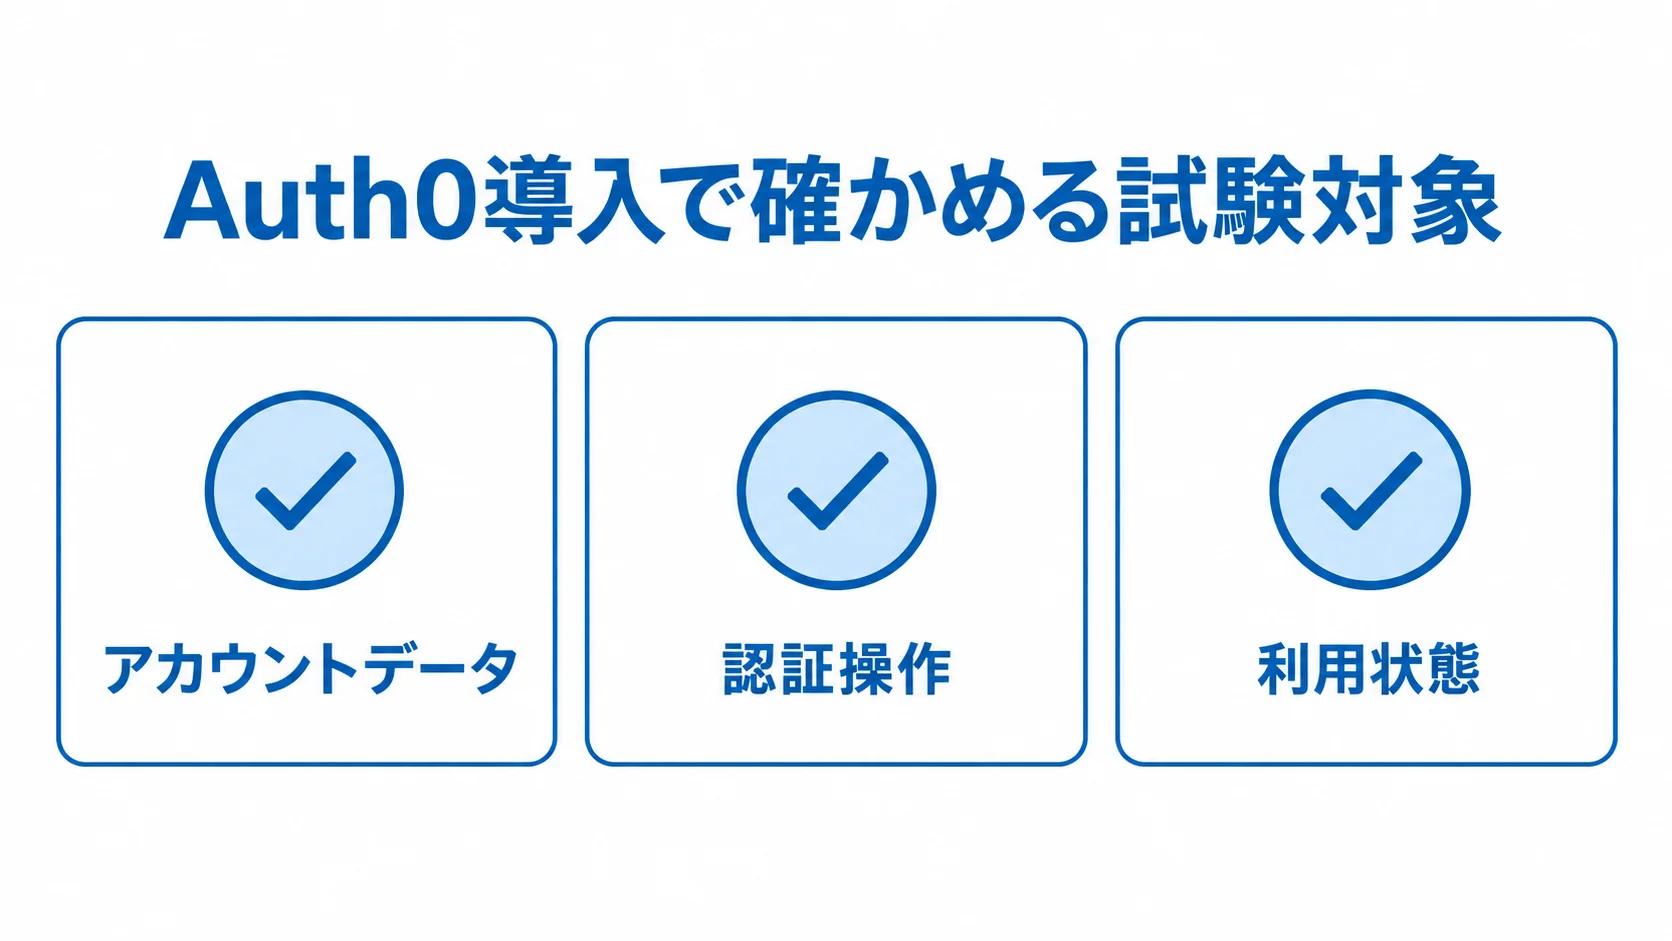
テストでは、正常なログインだけでなく、異常系と既存データ移行を中心に確認します。正常な操作だけでは見つからない不具合は、既存データの形式の揺れや認証操作の例外に潜みやすいためです。そこで、次の3つの区分に分けて試験します。
- アカウントデータ:大文字小文字、RFC非準拠の過去データ、重複。
- 認証操作:ソーシャル連携、パスワードリセット、MFA端末紛失。
- 利用状態:退会後の再登録、契約終了時の停止。
加えて、管理者画面で権限を変えたとき、既存セッションへいつ反映されるかも確かめます。個人情報保護委員会のガイドラインは、適切なアクセス制御と正当な利用者の識別・認証を求めています(出典: 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」、2026年版)。
そのため、MFAだけでなく、管理者権限の付与・剥奪や監査ログの確認も試験します。外部不正アクセス対策と委託先との責任分界も扱います。さらに、漏えい時の連絡手順もテスト計画に含めます。
フェーズ5:段階稼働と切り戻し条件
まず新規登録から始め、社内または限定顧客でパイロットを行います。問題がなければ、対象を広げる段階リリースが安全です。
既存ユーザーの移行では、アクティブユーザーを初回ログイン時に自動移行できます。一方で、非アクティブユーザーは一括インポートと組み合わせる方法もあります。
Auth0の事例では、ビズリーチが100万超のユーザーをログアウトさせず、3人のエンジニアで約8か月かけて移行しました(出典: Auth0「ビズリーチが100万超のユーザをログアウトさせずに認証基盤をAuth0へ移行」、2026年確認)。
同事例では、技術検証に約1か月、設計・開発に約6か月、テストに約1か月をかけました。時間を要したのは、ソーシャル連携や過去のメール形式など、標準外のケースです。
この事例から読み取れるのは、移行件数だけでなく、例外データの調査にも工数がかかるということです。平均的な工期を示すものではありません。
- 稼働判定:重大障害ゼロ、認証成功率、ログイン遅延。
- 利用状況:問い合わせ件数、移行済みユーザー数。
- 切り戻し:ロールバック可能時間と実行条件。
切り戻し条件は、関係者と合意しておきます。
フェーズ6:運用設計と社内・顧客への定着
運用に定着させるには、監視とアカウント管理が欠かせません。定期確認と利用者への案内も必要です。担当と対応内容は、次のように整理します。
- 監視と問い合わせ:Auth0ログの監視担当、異常検知、一次切り分けを決めます。
- アカウント:復旧時の本人確認、退職・契約終了時の無効化の手順。
- 月次確認:管理者、MFA未登録者、不要なConnection、過剰なManagement API権限の確認。
- 利用案内:ログイン方法、社内教育、招待期限、誤送信時の取消しの説明。
失敗ログインや、料金に影響するMAU、追加機能は、月次で確認します。設定変更の申請とレビューは記録し、担当が替わっても続けられるようにします。
顧客企業の管理者には、権限変更、退会、問い合わせ先を案内します。さらに、リリース後30日、60日、90日には振り返りを行います。見る項目は、ログイン成功率、MFA利用率、リセット件数、問い合わせ分類、運用時間です。
Auth0の費用相場とコストの内訳
費用は、Auth0利用料と開発費に分けて見積もります。開発費には、要件整理や設計・開発、移行、テスト、保守が含まれます。
Auth0の費用は、MAUだけでは決まりません。BtoCかBtoBか、Organizations、Enterprise Connectionによっても変わります。
MFA、M2M、監査ログが料金に影響するほか、サポート、SLA、メール・SMS送信も料金に関わります。そのため、「月額いくら」という一つの数字で判断せず、利用料と開発・運用費を別々に並べます。
Auth0利用料とプラン・追加機能による変動
リサーチノートに記載された2026年8月時点のAuth0公式料金ページのセルフサービス表示では、Freeは月額0ドルです。Essentialsは最大500 MAU表示で月額35ドル、Professionalは最大500 MAU表示で月額240ドルです。
Enterpriseは個別見積もりです。上記の表示額を1ドル150円で単純換算すると、おおよそ0円、月5,250円、月3万6,000円です。
為替や年契約、B2B機能、追加Connection、MFA、M2M、サポート契約などによって、金額は変わります。ただし、この換算額をそのまま請求額と断定することはできません(出典: Auth0公式Pricing、2026年)。
料金を確認する際は、現在のMAUと月ごとのピークを見ます。さらに、非アクティブ登録者の扱いや、企業接続数、環境数、サービス間通信数も確認します。
- 契約機能:本番で必要なSelf-Service SSO、SCIM、Enterprise MFA、監査ログ連携、SLA。
- 課金条件:含まれる機能、別途課金、超過時の単価。
- 契約期間:年契約と月契約の料金差。
無料プランでPoCを行えても、本番の要件によっては契約が変わることがあります。
初期開発費の規模と移行難度による違い
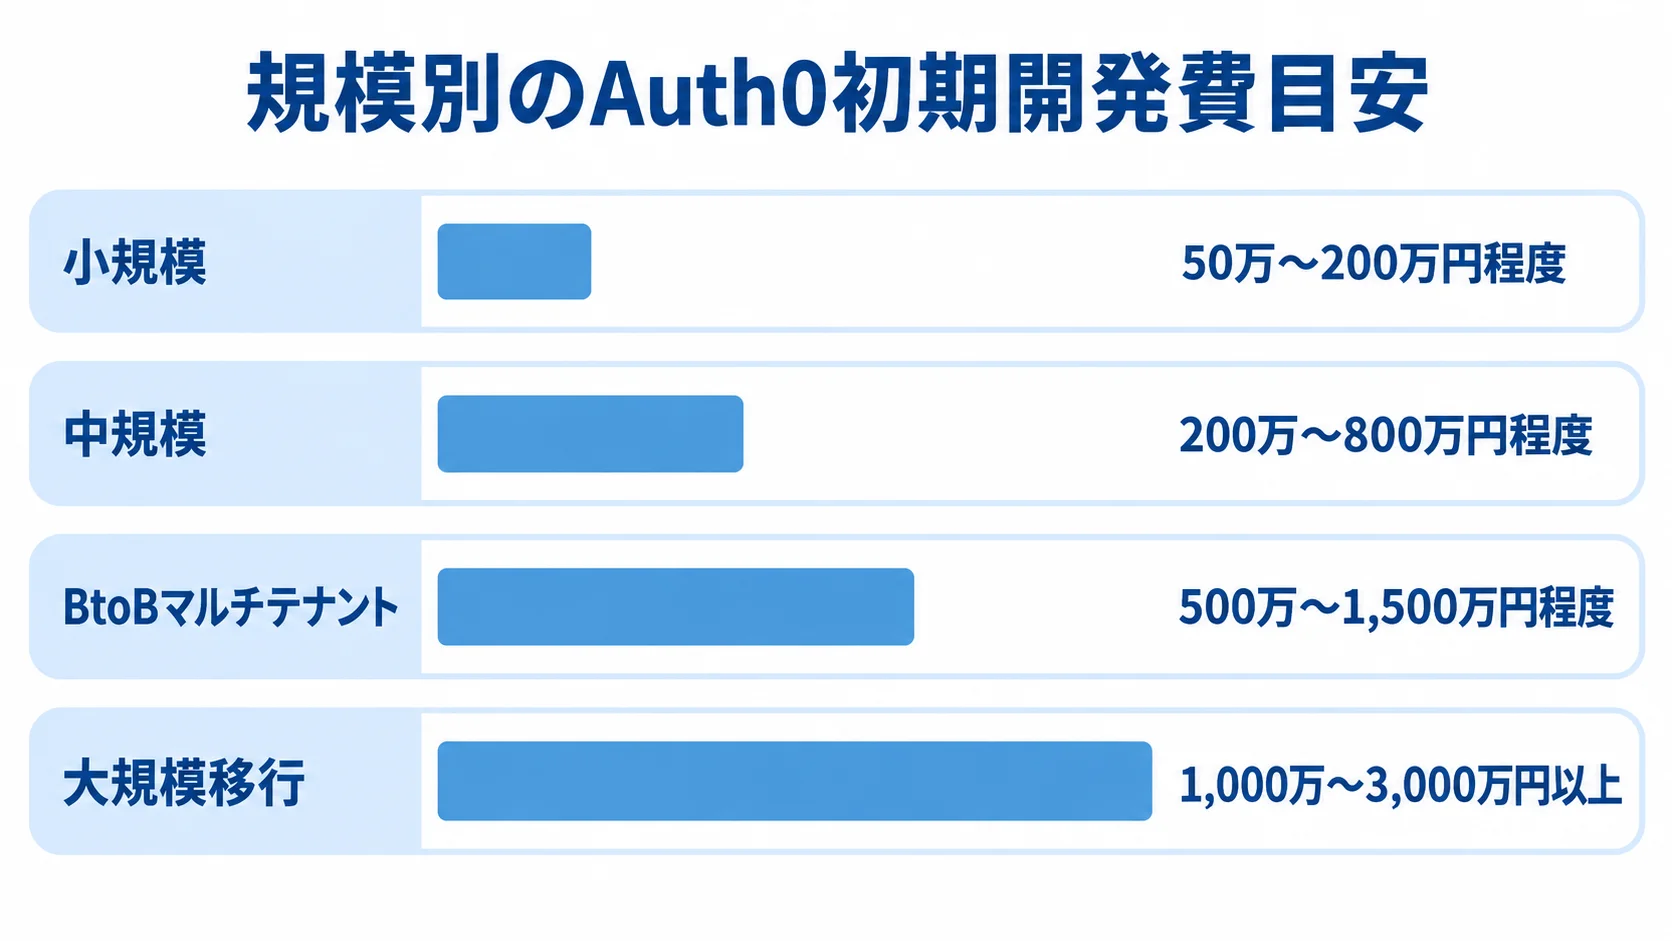
Auth0公式の一律の相場はありません。そのため、以下は、リサーチノートと業務システム開発の工数情報をもとにした目安です。
- 小規模:50万〜200万円程度、2〜6週間。
- 中規模:200万〜800万円程度、1.5〜4か月程度。
- BtoBマルチテナント:500万〜1,500万円程度、3〜8か月程度。
- 大規模移行:1,000万〜3,000万円以上、6〜12か月以上の可能性。
小規模は、新規Webサービスで、Universal Login、基本的なDB接続、API保護、最低限のテストに絞る場合の目安です。Auth0利用料、メール・SMS、追加サービスは別途かかります。
中規模の目安には、複数アプリやRBAC、MFA、Actionsのほか、既存API、監査ログ、運用設計を含めます。BtoBでは、Organizations、企業ごとのSAML・OIDC、SCIM、管理画面を含む場合の目安です。
これらは、Auth0専用の市場統計ではなく、要件と工程を分解した編集部の推定です。案件の前提によって変動します。
大規模移行では、複数サービスの統合、段階リリース、ログアウト抑制、データクレンジングも費用に影響します。参考として、ビズリーチの事例は100万超のユーザー、3人、約8か月です。
この事例は10年以上運用したサービスのもので、一般案件の平均値ではありません。そのため、規模を比べる材料として扱い、自社の例外データとテスト範囲を確かめます。
保守費と周辺サービスの費用の分け方
保守費は、初期開発費の年15〜25%程度が目安です。ただし、これは業務システム保守の参考であり、Auth0公式の料金ではありません。24時間監視やSLAを求める場合は、対応時間、月次作業、緊急対応単価を確認します。
- 運用費:Auth0利用料、メール・SMS、監視、ログ保管・分析、脆弱性対応、設定変更、問い合わせ、障害訓練、権限レビュー。
- 3年から5年のTCO:初期開発、利用料、追加機能、クラウド、メール・SMS、保守、移行・再設計を同じ表に並べます。
- 試算する条件:MAU増加、顧客企業の増加、後日のMFA・SCIM追加の3パターン。
Auth0の見積もりを取る際のポイント
見積もりは、合計金額だけでなく、含まれる作業の範囲で比べます。そのため、要件定義、Auth0設定、フロントエンドを工程別に分けてもらいます。さらに、バックエンドAPIと管理画面も、別の項目として分けてもらいます。
内訳には、データ移行、IdP連携、テストを含めます。さらに、リリースや運用設計も内訳に入れてもらいます。こうすると、会社ごとの提案範囲を比べられます。
「Auth0連携一式」という表記では、移行や権限設計が含まれない場合があります。そのため、作業を具体的に書き出してもらいます。
要件定義書に書くユーザー・権限・移行条件
見積依頼では、対象アプリ数、利用者区分、現在の登録ユーザー数を示します。あわせて、想定MAUとピークアクセスも提示します。
既存認証、ソーシャル連携、企業IdPに加えて、MFAやパスキーも伝えます。Organizations、SCIM、M2Mについても提示します。監査ログとデータ削除方針も示します。
既存ユーザーがいる場合は、パスワードハッシュの方式、メールアドレスの品質、重複を調べます。ソーシャルIDとの紐付けや、利用停止者、退会者の扱いも確認します。
発注側は、納品物に構成図と認証・認可の責任分界表を含めてもらいます。
- 設計資料:テナント設定、API scope、トークン有効期限、環境分離。
- 移行・試験:秘密情報管理、移行マッピング、テスト仕様書。
- 運用資料:障害時手順と運用マニュアル。
これらが納品物に含まれるかを確認すると、担当者が替わった後の運用コストも見積もりに反映できます。
複数社への同一RFPと技術・運用の比較
開発会社は、Auth0の設定だけでなく、既存連携やユーザー移行、API設計、セキュリティレビューも確認します。監視や運用引き継ぎの経験も比べます。
2026年1月、フレクトはAuth0を基盤としたID基盤導入パッケージを発表しました(出典: 株式会社フレクト「Auth0を活用したID基盤導入パッケージの提供を開始」、2026年)。
このパッケージは、セキュリティ要件のベストプラクティスとアカウントサービスのテンプレートを標準化します。パッケージ型は導入を早めやすい一方で、標準外の移行や業務権限が追加費用になるかを確認します。
候補の会社には、扱ったMAU規模やBtoC・BtoBの経験を質問します。また、SAML・OIDC・SCIMの対応数や、強制ログアウトを避けた移行実績も確認します。
Auth0利用料の契約支援や、障害時の連絡体制も尋ねます。そのうえで、3社以上へ同一RFPを渡し、費用を分けて比べます。
- 費用:初期費用とAuth0利用料。
- 継続費用:保守費と追加変更の単価。
- 対応力:技術経験、移行、監視、引き継ぎ。
費用と納期を左右するリスクの洗い出し
Auth0を採用しても、セキュリティ対策は完了しません。費用や納期のずれは、データ・権限・接続・運用の前提の差から生じます。
例外データや権限が未整理のままだと、見積もりや納期に影響します。そのため、リスクは早い段階で洗い出します。
- 前提差:例外データ、権限未整理、IdP仕様、MAU・接続数の予測。
- 環境と運用:設定の環境差分、ログ保存要件、利用者への告知。
- 事前検証:異常データを含む移行リハーサルと、本番に近いIdP・APIでのPoC。
- 責任分界:管理者の権限過多、トークンの誤保管、業務APIの認可漏れ、監査ログを見ない運用、退職者の無効化遅れ。
これらはAuth0の外側で起こるため、提案会社に責任分界を説明してもらいます。さらに、業務API、管理画面、個人情報、委託先の担当範囲も確認します。
設定変更はレビュー制にし、稼働判定と切り戻し条件を契約書や計画書に残します。
よくある質問(FAQ)
料金や機能は契約条件によって変わります。そこで、一般的な考え方と、発注前に確かめたい前提を取り上げます。
Auth0のシステム開発にはどのくらいの期間がかかりますか?
小規模な新規Webサービスは2〜6週間、中規模の業務システムやSaaSは1.5〜4か月が目安です。BtoBマルチテナントや既存会員の移行を含むと、3〜8か月以上になることがあります。
工期は、既存データの例外、複数IdP、強制ログアウトを避ける要件、監査・運用設計の深さによって変わります。そのため、ユーザー数だけで判断しないことが大切です。
既存ユーザーをログアウトさせずにAuth0へ移行できますか?
移行できる可能性はありますが、既存の認証方式、パスワードハッシュ、ソーシャル連携、セッション方式を調べます。ユーザーIDの対応関係も確認が必要です。
代表的な段階移行では、アクティブユーザーを初回ログイン時に自動移行します。一方、非アクティブユーザーは一括インポートします。
ビズリーチは、自動マイグレーションと一括インポートを使い、100万超のユーザーをログアウトさせずに移行した事例を公開しています。ただし、同じ結果を保証するものではありません。
Auth0はSAMLやLDAP、Active Directoryと連携できますか?
SAMLやOIDCに対応した企業IdPとは、要件と契約プランに応じて連携を検討できます。LDAPやActive Directoryを直接つなぐ場合は、既存のディレクトリを、どのIdPや連携サービス経由で公開するかを設計します。
ユーザー属性、グループ、退職時の無効化を、どう同期するかも決めます。そのうえで、顧客企業ごとの設定や証明書更新、障害切り分け、SCIMの有無を見積もりに含めます。
Auth0を導入すればセキュリティ対策は完了しますか?
Auth0を導入しても、セキュリティ対策は完了しません。Auth0は認証とID管理の基盤であり、業務APIの認可やデータ単位のアクセス制御は、自社にも責任が残ります。
管理者権限、秘密情報の保管、監査ログの確認も必要です。退職者の無効化、脆弱性対応、インシデント時の連絡体制も欠かせません。さらに、MFAやパスキーの登録・紛失・復旧も設計します。
手順が実際の運用で機能するかは、テストで確かめます。
Auth0のシステム開発は自社だけで進められますか?
小規模な新規サービスで、OAuth 2.0・OpenID Connect・API認可・運用を理解した担当者がいれば、自社でPoCから始められます。
既存ユーザーの移行、複数企業SSO、個人情報、24時間運用、監査、障害時の責任分界が必要な場合は、支援を検討できます。たとえば、Auth0の導入実績がある会社に、設計レビューや移行テストを頼む方法があります。
選択肢は、全面委託か自社開発かの二つだけではありません。要件整理とアーキテクチャを外部に支援してもらい、実装と運用は段階的に自社で担う方法も選べます。
まとめ
Auth0の開発は、ログイン画面を一つ足すことではなく、認証・認可、ユーザー移行、企業連携、監査、運用を整える取り組みです。要件整理から運用定着までを6フェーズに分けて進めます。
最初に決める認証と認可の責任分界
まず、Auth0に任せる範囲と、自社アプリが担う業務権限を分けます。そのうえで、対象ユーザー、MAU、企業接続、会員移行を要件書に記します。さらに、MFA、ログ、退会・削除、障害対応も要件書に含めます。
費用は、Auth0利用料、初期開発費、移行費、保守費に分けます。加えて、メール・SMSや監視などもあわせて分けます。3年から5年のTCOで比べ、テスト仕様と運用引き継ぎの有無も確認します。
同一RFPによるPoCと見積もりの依頼
まず、対象サービスの構成図、ユーザー区分、認証方式、権限表をまとめます。あわせて、既存ユーザー数と例外、想定MAU、必要なIdPを整理します。セキュリティと運用の要件も加え、複数社へ同じRFPを渡します。
PoCでは、主要ログインに加えて、権限のないAPI拒否、MFA復旧、移行データ、ログ監視、料金の増え方を確認します。そうすることで、利用者が安全に使い続けられるかを評価できます。
▼全体ガイドの記事
・Auth0のシステム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。