
AWS CodePipelineの発注は、まずリリース要件を整理し、次にPoCで検証してから、段階的に本番へ移す流れで進めます。運用の引き継ぎまで行うと、安全に自動化を広げやすくなります。
▼全体ガイドの記事
・AWS CodePipelineのシステム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
AWS CodePipelineのシステムを外注する前に知るべき全体像
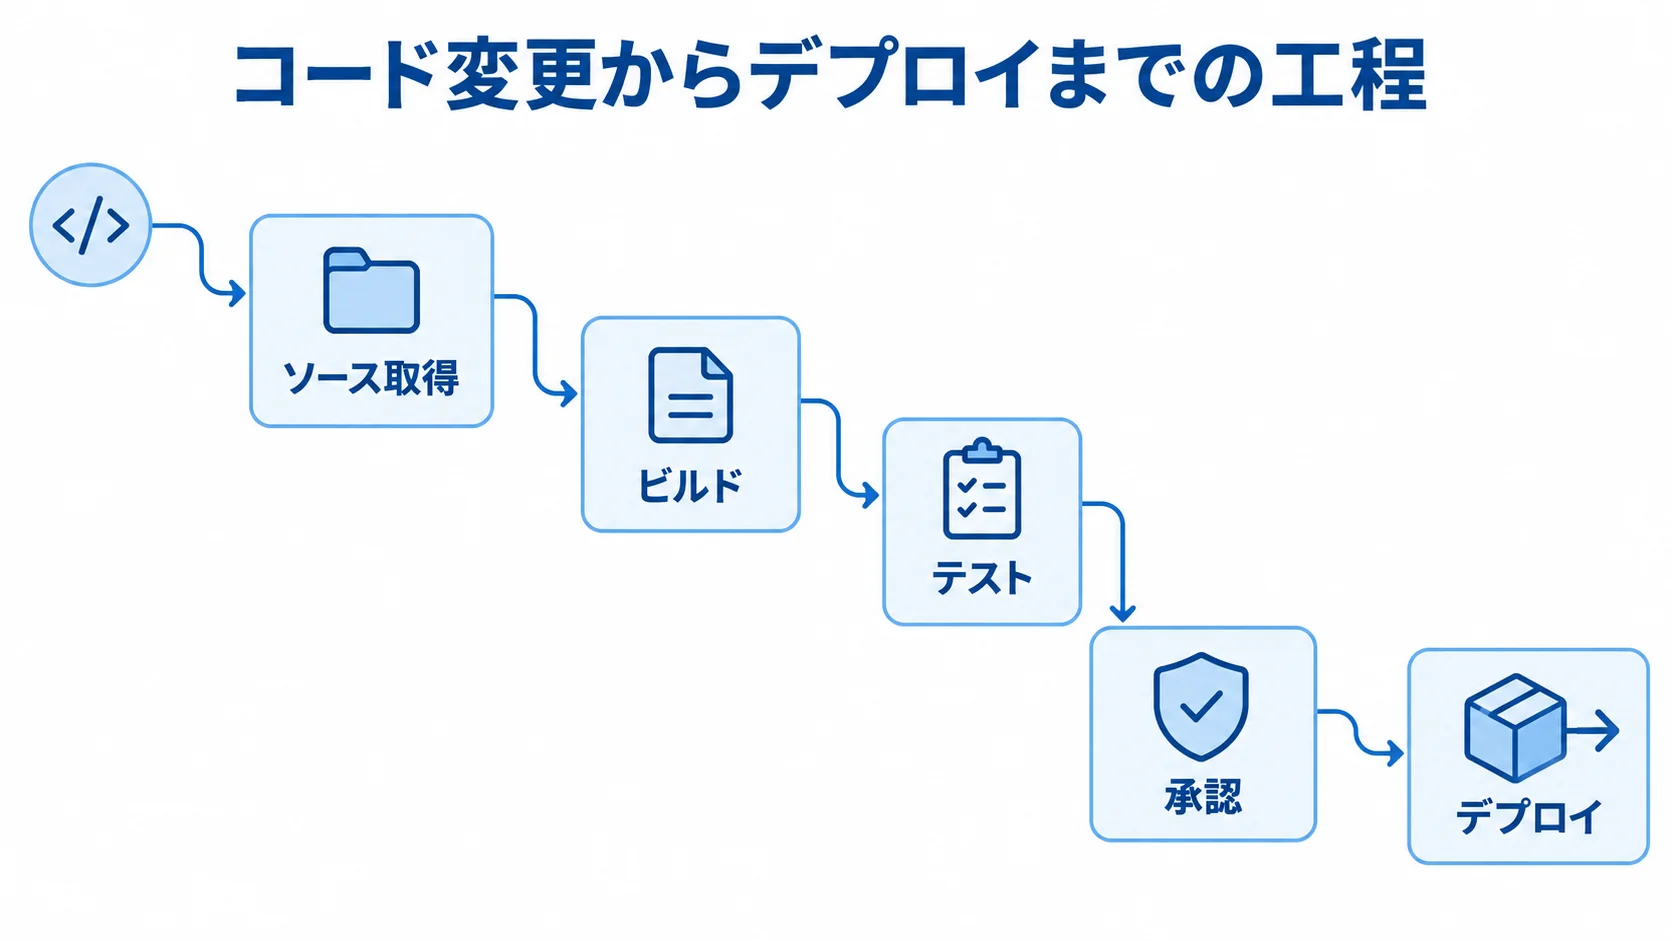
AWS CodePipelineは、コード変更をきっかけに、ソース取得からビルド、テスト、承認、デプロイまでを自動で実行する継続的デリバリーサービスです。
AWS公式ドキュメントも、リリース手順をモデル化、可視化、自動化するサービスと説明しています(出典: AWS CodePipeline公式ユーザーガイド、2026年8月確認)。そこで発注時は、どの変更を誰が承認し、どの品質ゲートを経て、どの環境へ届けるかを決めます。
CodePipelineと周辺サービスの役割の違い
CodePipelineを構成するサービスは、リリース工程ごとに役割が分かれているため、工程に合わせて選びます。
- ソース接続:AWS CodeConnectionsでGitHubやGitLabをSourceへ接続。
- ビルドとテスト:AWS CodeBuildでのコンパイル、単体テスト、静的解析。
- 承認と配布:Approvalで承認や自動判定を挟み、Deployへ進みます。
Deploy先には、ECS、Fargate、EKS、EC2などがあります。ほかに、Lambda、S3、CloudFormationも対象になります。
成果物はAmazon S3に保管できます。失敗通知や監査履歴は、CloudWatch Logs、CloudTrail、EventBridge、SNSで管理できます。
パイプラインの外側まで含めた発注範囲
テストが自動化されていない場合は、CodePipelineの設定だけで本番事故は防げません。さらに、広すぎるIAM権限や秘密情報のログ出力も、導入後の負担になります。
RFPには、既存リポジトリ、対象アプリ、デプロイ先を書きます。環境数、アカウント構成、監査要件も含めます。復旧目標と運用担当者も、RFPに記載します。
委託の範囲は、設計と実装だけでなくテストも含めて決めます。移行、教育、保守についても、委託範囲と責任の境界を定めます。
AWS CodePipelineの発注形態の選び方
要件と受入条件が固まっている部分は請負が向き、調査や設計など不確実性の高い部分は準委任が向きます。初回導入では、PoCを先に行う方法もあります。
そのため、契約形態は工程ごとの不確実性に合わせて組み合わせます。
請負契約が向く作業:完成条件を明確にできる範囲
請負契約では、受託者が合意した成果物を完成させ、発注者が検査して受け入れます。完成条件を文書にできる範囲に、請負は向いています。
ただし、既存アプリのテスト不足やネットワーク制約が判明すると、追加作業が発生する場合があります。また、当初の完成条件から外れる作業も、追加の作業になることがあります。
- 成果物と合格基準:何をもって完成とするかを、文書で定める。
- 契約前の前提:対象外になる既存不具合や、AWS・GitHub権限の提供時期。
- 変更時の扱い:追加環境やパイプラインの単価、受入試験の再実施条件、変更管理。
たとえば、1つのGitHubから検証環境のECSへ配布する範囲です。そこには、単体テストと脆弱性スキャン、手動承認を含みます。さらに、CloudWatch通知も範囲に入ります。
納品物には、IaC一式と運用手順書も含めます。
準委任が向く作業:調査・設計・内製化支援
準委任契約では、作業時間や支援体制に対して報酬を支払います。専門家の調査や助言を受けたり、設計やレビューを頼んだりする形です。成果の完成そのものより、支援業務を重視する契約です。
- 調査・移行判断:Jenkins、GitHub Actions、オンプレミス環境の扱いを見極める支援に向きます。
- 伴走と内製化:社内メンバーへ運用を引き継ぐ支援にも使いやすい契約です。
- 契約条件:月ごとの稼働時間、担当者のスキル、会議を別紙に定めます。設計書、IaC、テスト仕様書、課題管理、引継ぎも含めます。
作業時間を確保しても、成果物が必ず揃うとは限りません。そこで、判断と承認を行う担当者と、次の工程へ進む状態を合意しておくと、成果を確認しやすくなります。
PoC先行の効果:不確実性とベンダーロックインの抑制
初回導入では、影響範囲の小さい1アプリ・1環境を選び、SourceからBuild、Test、Deploy、通知までを検証します。
- 成功条件:リリース時間、失敗の検知時間、ロールバック時間を測り、担当者が再実行できるかも確かめます。
- PoCの成果物:再利用に必要な設計書とコード、試験と復旧の資料を揃えます。
- 引渡し:発注先を変える可能性がある場合は、ソースコードと設定を発注者のリポジトリとAWSアカウントへ納品します。
具体的には、構成図、パイプライン定義、buildspecに加えて、CloudFormation・CDK・TerraformなどのIaCを含めます。権限一覧、テスト結果、復旧手順も、成果物として扱います。
RFPと要件整理の進め方
RFPは、現状や目的、制約を同じ書式で示し、提案を依頼するための資料です。品質と運用の条件に加えて、納品物と見積条件も含めます。
業務上のリリース課題と守る条件を書くと、提案会社の設計力を比べやすくなります。細かなサービス名は、その後で決めても構いません。
現状と目的の書き方:作業量ではなく業務課題
現状と目的を洗い出し、作業量ではなく業務課題の側から要件を整理します。
- 現状:アプリ数、リポジトリ、ブランチ戦略を整理する。利用言語とビルド方法を記し、テストの種類とデプロイ先も書き出す。
- 運用:リリース頻度と、手作業で行っている工程を記録します。
- 目的:リードタイムの短縮や承認記録、複数アカウントへの配布の標準化、障害時の復元を優先づけます。
- 判定条件:「自動デプロイ」の一語で済ませず、検証後の統合テストが不合格のときは本番へ進めない条件を決めます。
- 本番承認:担当責任者による手動承認を必須とするかどうかを明記します。
「自動デプロイ」という言葉には、テストを省いて速くする案も、安全性を高める案も含まれます。
技術要件の項目:環境・権限・品質ゲート
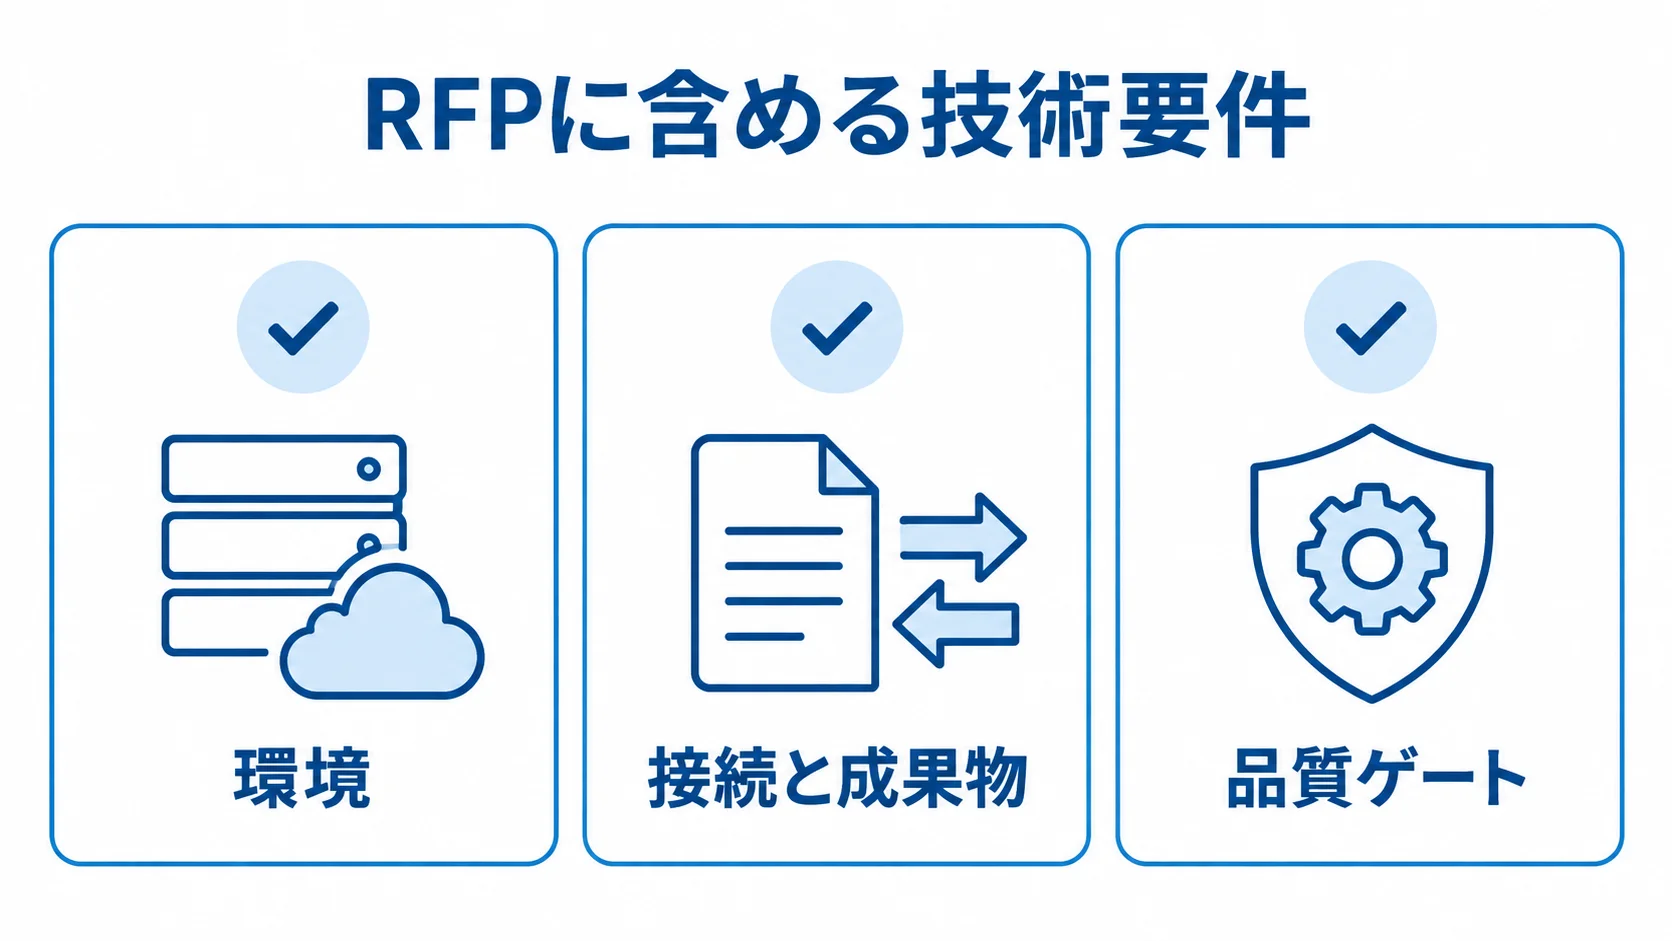
技術要件には、環境、接続、品質ゲートを含めます。各項目は、見積額と設計品質に影響します。
- 環境:開発・検証・本番の環境数、アカウント分離、リージョン、VPC・NAT Gateway制約、配布先。
- 接続と成果物:暗号化、ログ保存期間、通知先、GitHub接続、ブランチ・タグの起動条件、環境間での成果物利用。
- 品質ゲート:単体・結合・統合テスト、静的解析、脆弱性スキャン、ヘルスチェック、承認、ロールバック。
AWSは2025年3月、CodePipeline V2のステージ条件でCodeBuildやCommandsのルールを使える機能を発表しました(出典: AWS公式What’s New、2025年3月)。
この機能を使うと、デプロイ後の統合テストの失敗を失敗として扱い、ロールバックへ進めることもできます。そのため、利用するかどうかも、提案事項としてRFPで確かめておきます。
RFPでの納品物と受入条件の具体化
納品物を「設定一式」とまとめるのは不十分です。発注者のAWSアカウントやリポジトリへ作成する場合も、何をもって納品とみなすかを決めます。
- 構成成果物:パイプライン定義、IaC、buildspec、構成図、IAMポリシー・ロール一覧、接続設定。
- 運用資料:テスト仕様・結果、リリース・切り戻し手順、監視項目、引継ぎ資料、教育記録。
受入条件は、正常系だけでなく異常系を中心に作ります。たとえば、ビルド失敗時に通知されること、テスト不合格時に本番へ進まないことを確かめます。
さらに、承認者以外には承認できないことや、秘密情報がログに出ないことも試験します。また、デプロイ後のアラームでLambdaのトラフィックを戻せること、担当者が手順書どおりに再実行できることも確かめます。
合否を測れる条件にしておくと、安い見積もりと危険な見積もりを見分けられます。
AWS CodePipelineのシステム開発の進め方
発注後は、要件定義と設計、実装とテストを経て、移行と運用引継ぎへ進みます。各工程で、終了条件と発注者の確認事項を決めておきます。
既存システムでは、テストデータやネットワークの準備が遅れの原因になりやすいです。アカウント権限や業務部門の本番承認でも、つまずきやすくなります。
- 要件定義と基本設計で、責任分界と品質条件を決める
- IaCを使って実装し、正常系と異常系をテストする
- 段階的に本番移行し、運用担当者へ引き継ぐ
要件定義・基本設計での責任分界
要件定義・設計では、担当者とパイプラインの構成を固めておきます。見積の前に、アカウント間の連携方式も決める必要があります。
- 責任分界:コードのマージ、リリース承認、失敗時の判断を、誰が担うかを決める。
- パイプライン:Source、Build、Test、Approval、Deployの流れと、成果物の経路や環境の昇格を設計する。
- 認証・秘密情報:クロスアカウントロール、KMSキー、Secrets ManagerやParameter Storeの方針を定める。
開発と本番でアカウントを分けるときは、パイプライン側のサービスロールが、対象アカウントのロールを引き受ける仕組みを整える必要があります。
AWS公式手順では、両アカウントに複数の設定が必要とされています。具体的には、アーティファクト用S3とKMSキーへのアクセス、対象アカウントのロールとCodePipelineのサービスロールを設定します(出典: AWS CodePipeline公式クロスアカウント手順、2026年8月確認)。
この設定を見積もりから落とすと、後から大きな追加費用が出やすくなります。
実装・テストでの失敗時動作の検証
実装では、可能な範囲をIaCとしてコード化し、環境ごとの差分を確かめられるようにします。そうすると、同じ構成を再現しやすくなります。
- コードと再現性:buildspecやテストスクリプトを発注者のリポジトリに置き、手作業を残さない。
- 異常系テスト:ビルドやテストの失敗、権限不足、成果物の破損、承認拒否、ヘルスチェックの異常を試す。
AWSは2025年5月、Lambdaの線形・カナリア型トラフィック移行とCloudWatchアラームによる自動ロールバックを発表しました(出典: AWS公式What’s New、2025年5月)。新機能を使う場合は、アラームの閾値と戻し方も受入試験に含めます。
移行と運用引継ぎ:現場で再実行できる状態
移行は、既存手順との並行期間と切り戻し条件を決めてから、段階的に進めます。
- 移行準備:凍結時間と連絡網、障害時のエスカレーションを決めておく。
- 段階展開:重要度の低いサービスから始めて、指標を見ながら対象を増やす。
- 運用引継ぎ:ログ確認、再実行、承認、ロールバック、AWS問い合わせ、秘密情報の更新を、手順書どおりに行えるか確かめる。
リリース頻度と変更失敗率を、移行前後で比べます。平均復旧時間や失敗検知時間も、移行前後で比べます。
引継ぎ会を録画する場合は、秘密情報や個人情報が画面に映らないよう注意します。そのうえで、記録の保管場所と閲覧権限も管理します。
AWS CodePipelineのシステム発注費用と料金相場
費用は、AWSの月額利用料、初期の設計・開発費用、導入後の保守・運用費用に分けて見積もります。
CodeBuild、S3、CloudWatch Logsに加えて、KMSやECRも費用に加わります。データ転送やNAT Gatewayも、費用に含まれます。ECSやEKSなどのデプロイ先の費用も加わり、合計額は構成と稼働時間で変わります。
導入費用は、市場の一般的な人月単価と想定工程から作った目安です。特定の会社の価格表ではありません。
AWS利用料の内訳:V1・V2と周辺サービス
CodePipelineは、V1とV2で課金単位が異なるため、利用方式を確かめておきます。
- V1:アクティブパイプラインの数に応じて課金されます。
- V2:実行分1分につき0.002米ドル。アカウント全体で月100分の無料枠があります。
V1は30日を超え、当月にコード変更が実行されたアクティブパイプライン1本につき月額1米ドルです(出典: AWS CodePipeline公式料金ページ、2026年8月確認)。
なお、どちらも前払い料金や最低利用期間はありません。為替は変動するため、日本円に換算する際は、見積時点の社内レートを明記します。
例として、V2でSourceが1分、Buildが5分、Testが5分、Deployが2分の実行を月100回行う場合、実行分数は1,300分です。無料枠の100分を差し引くと、課金対象は1,200分で、CodePipeline部分は2.40米ドルです。
実際の請求には、CodeBuildやS3、CloudWatch Logsに加えて、KMS、ECR、NAT Gatewayの料金も加わります。デプロイ先の料金も含まれます。この例は料金の仕組みを示すもので、請求額を断定するものではありません。
規模別の初期導入費用:100万〜2,000万円以上の目安
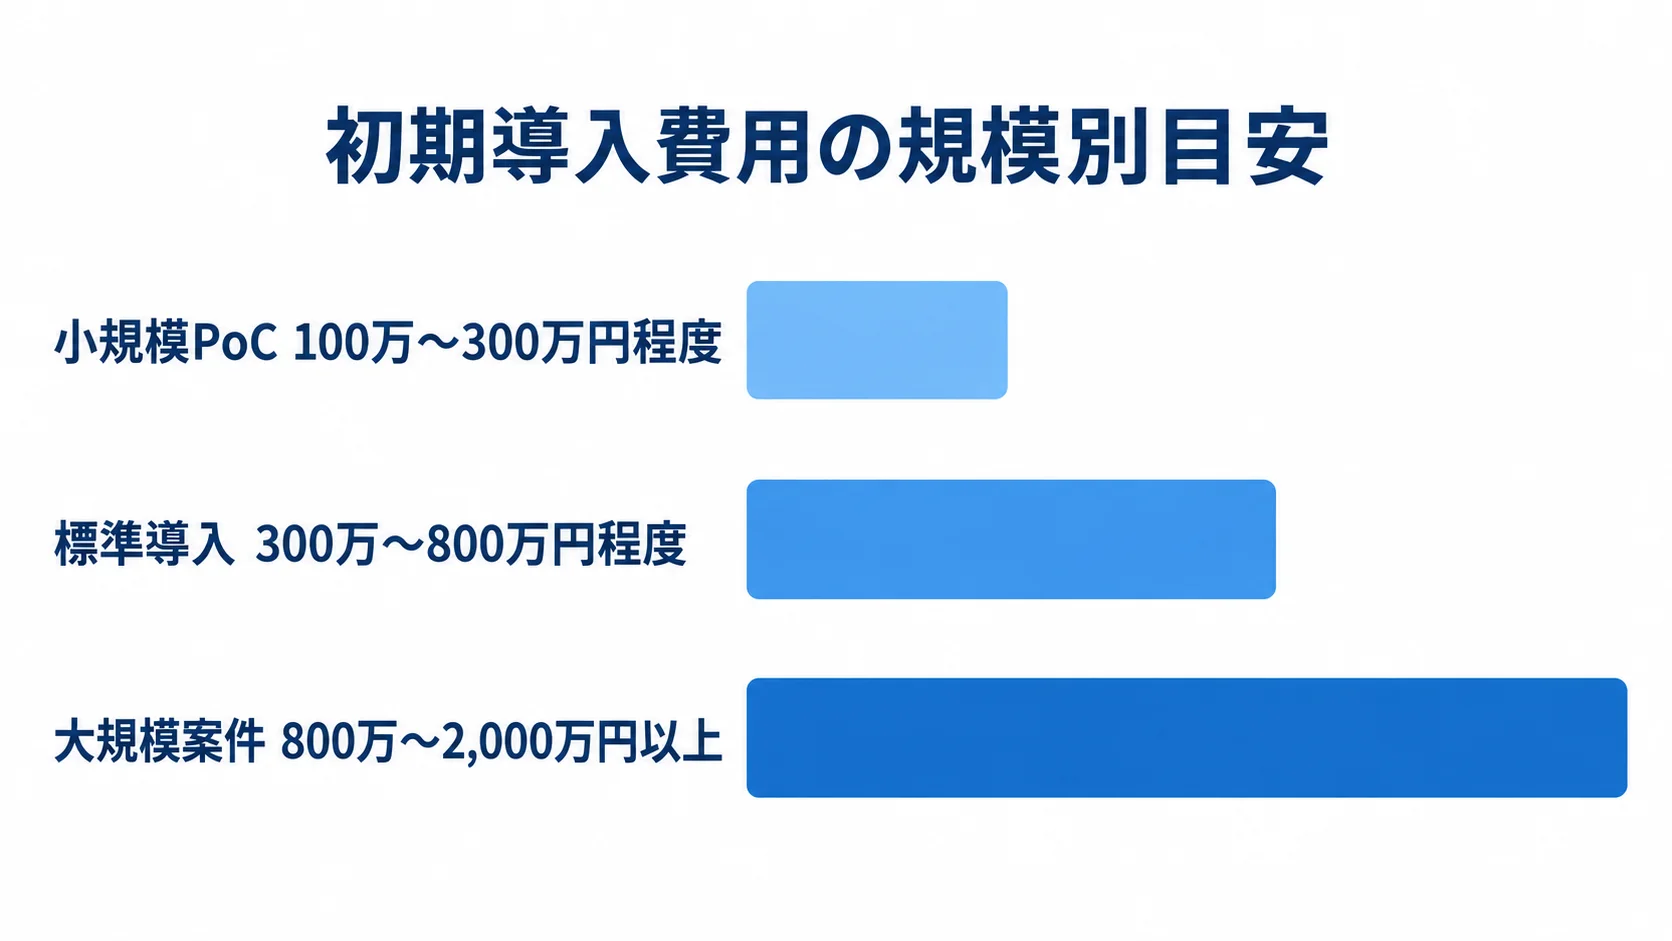
初期費用は、規模と対象範囲によって変わります。次に示すのは、工程や構成を踏まえた目安です。
- 小規模PoC:1アプリ・1〜2環境で、要件整理から手順書まで100万〜300万円程度。
- 標準導入:3環境、承認、IaC、監視、脆弱性スキャン、運用移管を含み300万〜800万円程度。
- 大規模案件:複数アカウント・リージョン、KMS・IAM、既存連携、複数アプリ、監査、移行を含み800万〜2,000万円以上の場合があります。
構成例は、GitHubからCodeBuildを経由してECSやLambdaへ配布する範囲です。要件整理と基本設計、実装とテスト、手順書を含めた費用の目安です。
期間は、小規模PoCで1〜2か月、標準導入で2〜4か月、エンタープライズで4〜9か月程度が、編集上の推定目安です。これらは、要件の複雑さ、発注者のレビュー速度、既存テストの成熟度によって変わり、レンジを超える場合もあります。
運用保守は、初期費用の年15〜25%程度という一般的な考え方を参考にして、月額10万〜50万円程度の支援枠として切り分けると比べやすくなります。
パイプラインやアカウントの追加、AWS障害の一次切り分けで、金額は変わります。さらに、脆弱性対応や24時間監視、月次レポートの有無でも変わります。
この目安は、業務システム開発相場に関するNotebookLMリサーチノート(2026年8月作成)を参考にしています。
費用を抑える方法:対象を絞り、後から標準化
テストや監視を削らずに費用を抑えるには、初回の対象範囲と共通化を検討します。
- 対象を絞る:まず1アプリ・1環境で、共通要件を特定する。
- 後から標準化:パイプライン、IAM、ログ、通知、IaCをテンプレート化し、追加アプリは差分で実装する。
- 見積を分ける:共通基盤の初期費用とアプリ追加の単価を、別々に提示してもらう。
常時稼働の検証環境やNAT Gatewayは、AWS利用料を押し上げます。EKSクラスタや長期ログ保管も、AWS利用料を押し上げる要因です。
利用時間を制御できる環境は、自動停止を検討します。そのうえで、S3のライフサイクルやCloudWatch Logsの保存期間、不要な成果物の削除方針も設計します。
監査や障害調査に必要なログまで短くしてしまわないよう、保存期間とアクセス権は、セキュリティ担当と決めておきます。
委託先の選び方と見積比較のポイント
委託先は、AWS認定やパートナーランクだけでなく、実績や支援内容で比べます。なかでも、対象アプリとデプロイ先の実績と、CI/CDの内製化支援は確かめておきたい点です。提案の中身は、設計と契約の2面から見ておきます。
- セキュリティと運用:設計の中身が、要件に合っているかを見る。
- 契約と成果物:内容と範囲がはっきり示されているかを確かめる。
CodePipelineの経験があっても、アプリのテストや業務部門の承認フローまで設計できるとは限りません。そのため、質問への回答や見積書の分解も判断材料になります。
実績の確認:サービス名ではなく構成と成果
実績は、サービス名よりも構成と導入後の成果で確かめます。
- 担当範囲:CodePipelineやCodeBuild、CodeDeploy、ECS・EKS・Lambdaの経験を尋ねる。
- 設計力:アカウント分離やクロスアカウント、KMS、最小権限、Secrets Manager、CloudWatch、CloudTrail、復旧の設計。
- 導入成果:リリース頻度や運用の内製化、監査証跡の変化について、対象・課題・委託範囲・運用体制を聞く。
- 事例資料:詳細非公開の場合でも、匿名の構成図やテスト項目の例を確かめる。
見積書の比べ方:工程・成果物・前提条件
同じRFPを複数社へ渡し、工程・条件・成果物をそろえて比べます。
- 工程別費用:要件定義、設計、IaC・パイプラインを分ける。テスト、移行、教育、保守も、工程ごとに金額を示してもらう。
- 前提条件:工数、人月単価、期間、担当者をそろえる。再委託、AWS料金、交通費、追加単価も含めます。
- 見落とし:要件定義、テスト、IaC、文書が、除外やオプション扱いになっていないかを確かめる。
要件定義を無料扱いにして設計費にも含めていない見積もりや、テストを「動作確認」の一行だけで済ませた見積もりには、注意が必要です。
本番アカウントや追加環境が後から加わると、総額が上がる場合があります。監視やロールバック、運用手順が後から加わる場合も、総額が上がることがあります。
各社の見積は、同じ完成条件に対する総額とリスクで比べます。
セキュリティと契約の確認:技術担当以外の関与
技術対策と契約条件を合わせて見て、責任の境界を明確にします。CodePipelineのサービスロール、CodeBuildの実行ロール、デプロイ先のロールは、目的ごとに分けます。
- アクセス管理:各サービスのロールを分け、必要な範囲だけに最小権限を与える。
- 情報保護:秘密情報、個人情報、暗号化、委託先の監督や国外移転を確認する。
- 成果物と環境:所有権や引渡し方法、作業アカウント、契約終了時の権限削除を決める。
- 契約継続性:改修権やライセンス、保守の引継ぎ、SLA、障害連絡を明確にする。
AWS CodePipeline公式セキュリティベストプラクティス(2026年8月確認)では、対策が案内されています。秘密情報はアクション設定やログに直接書かず、Secrets Managerを使うよう勧めています。同資料は、S3に保存するアーティファクトのKMS暗号化にも触れています。
個人情報がテストデータ、成果物、ログ、ダンプに入る可能性があれば、再委託、事故報告、監査、データ削除も契約で定めます。
AWSがPCI DSSの対象サービスであっても、利用企業の責任は残ります。データ管理、アクセス制御、ログ監視、委託先管理の分担を確かめます。
対象となる成果物は、ソースコードやIaC、buildspecです。設計書、テスト結果、設定情報も含まれます。
作業を、発注者と受託者のどちらのAWSアカウントで行うかも定めておきます。著作権や第三者ライセンスの扱いは、契約で確かめておきます。
よくある質問(FAQ)
発注では、AWS料金や開発会社の対応範囲、契約、運用の責任分界について、質問が寄せられます。初回相談の前に確認したい疑問へ回答します。
AWS CodePipelineの利用料だけなら安く済みますか?
CodePipeline単体の料金は、比較的小さい傾向です。ただし、CodeBuildやS3、CloudWatch Logsの料金が加わります。KMS、ECR、NAT Gateway、デプロイ先の料金も含まれます。
V1はアクティブパイプライン数、V2はアクション実行分数で計算されます。そのため、パイプライン数と実行時間を確かめ、AWS料金計算ツールで全体を試算します。
どのような会社へAWS CodePipelineを依頼すればよいですか?
CodePipelineの経験だけでなく、対象アプリやECS・EKS・Lambdaなどのデプロイ先との関わりも確かめます。IAM・KMSやテストの経験に加えて、監視、ロールバック、運用移管の経験も判断材料になります。
AWS認定や公開事例の数だけで決めず、似た構成の設計書や受入テスト、成果物の引渡し、内製化支援を見て、相見積もりを比べます。
いきなり本番へ導入せずPoCから始められますか?
はい、PoCから始められます。影響範囲の小さい1アプリで、変更、テスト、承認を確かめます。デプロイ、通知、ロールバックも、あわせて見ます。
リードタイムや復旧時間などを測り、本番へ進む条件を決めます。本番へ進まなかった場合でも、再利用できるIaCや手順書、テスト成果物は、契約時に定めておきます。
請負と準委任はどのように使い分けますか?
完成条件を明確にできる実装やテストは請負、調査や要件定義、設計レビュー、内製化支援は準委任が基本です。
PoCや要件定義は準委任、本番構築は請負にするなど、工程ごとに分ける方法もあります。その場合も、責任範囲と成果物、作業時間、受入条件、変更管理を確かめます。
まとめ
外注では、費用だけでなく完成条件やセキュリティ、運用引継ぎまで、同じ基準で比べます。発注前の確認事項と進め方を振り返ります。
発注前に確認する5つの項目
発注前には、対象アプリと環境、品質ゲートと承認者を確かめます。残る3つは、権限や監査、納品、保守の責任にかかわる項目です。
- IAM・秘密情報・監査要件:権限の範囲と監査の条件を決めておく。
- 納品物と受入条件:何をもって納品とみなすかを示す。
- 保守と障害時の責任分界:どこまでを誰が受け持つかを決める。
この5項目がRFPと見積書の両方にあれば、各社の提案を同じ基準で比べられます。
最初の一歩:小さなPoCと同じRFP
発注は、小さなPoCから始めます。条件をそろえて比べてから、対象を広げます。
- PoCと比較:1アプリ分のRFPを複数社に渡し、提案と見積を比べる。失敗時設計と成果物も、あわせて比べます。
- 段階展開:比較の後に本番と複数アプリへ広げ、技術と契約のリスクを確かめる。
- 要件と契約:ビルドから運用引継ぎまでを定める。確定した要件は請負、調査や設計は準委任とし、初回はPoCを検討する。
- 費用と責任:AWS・初期・保守の費用を分けて、小規模は100万〜300万円、標準は300万〜800万円、大規模は800万〜2,000万円以上を目安にする。
- 同じ条件で比較:RFP、受入、IAM・秘密情報・個人情報、成果物の引渡し条件を、各社でそろえる。
複数アカウントや監査、既存連携を含む大規模案件の費用は、推定のレンジです。対象範囲と前提条件を、あわせて確かめます。
自動化は、導入しただけで安全になるわけではありません。失敗を検知し、承認し、戻し、原因を追える設計が必要です。
社内の担当者が継続して運用できる状態まで整えて、はじめてAWS CodePipelineを外注する価値が生まれます。
▼全体ガイドの記事
・AWS CodePipelineのシステム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。