
AWS CodePipelineのシステムは、コード変更から本番リリースまでを自動でつなぐ仕組みです。クラウド型、ハイブリッド型、IaCテンプレート型の3つの方式を押さえておくと、安全な継続リリースに役立ちます。
導入の進め方、費用、安全設計、依頼先の選び方も合わせて説明します。
▼関連記事一覧
・AWS CodePipelineのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
・AWS CodePipelineのシステム開発でおすすめの開発会社/ベンダー6選と選び方
・AWS CodePipelineのシステム開発の見積相場や費用/コスト/値段について
・AWS CodePipelineのシステム開発の発注/外注/依頼/委託方法について
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
AWS CodePipelineのシステムの全体像
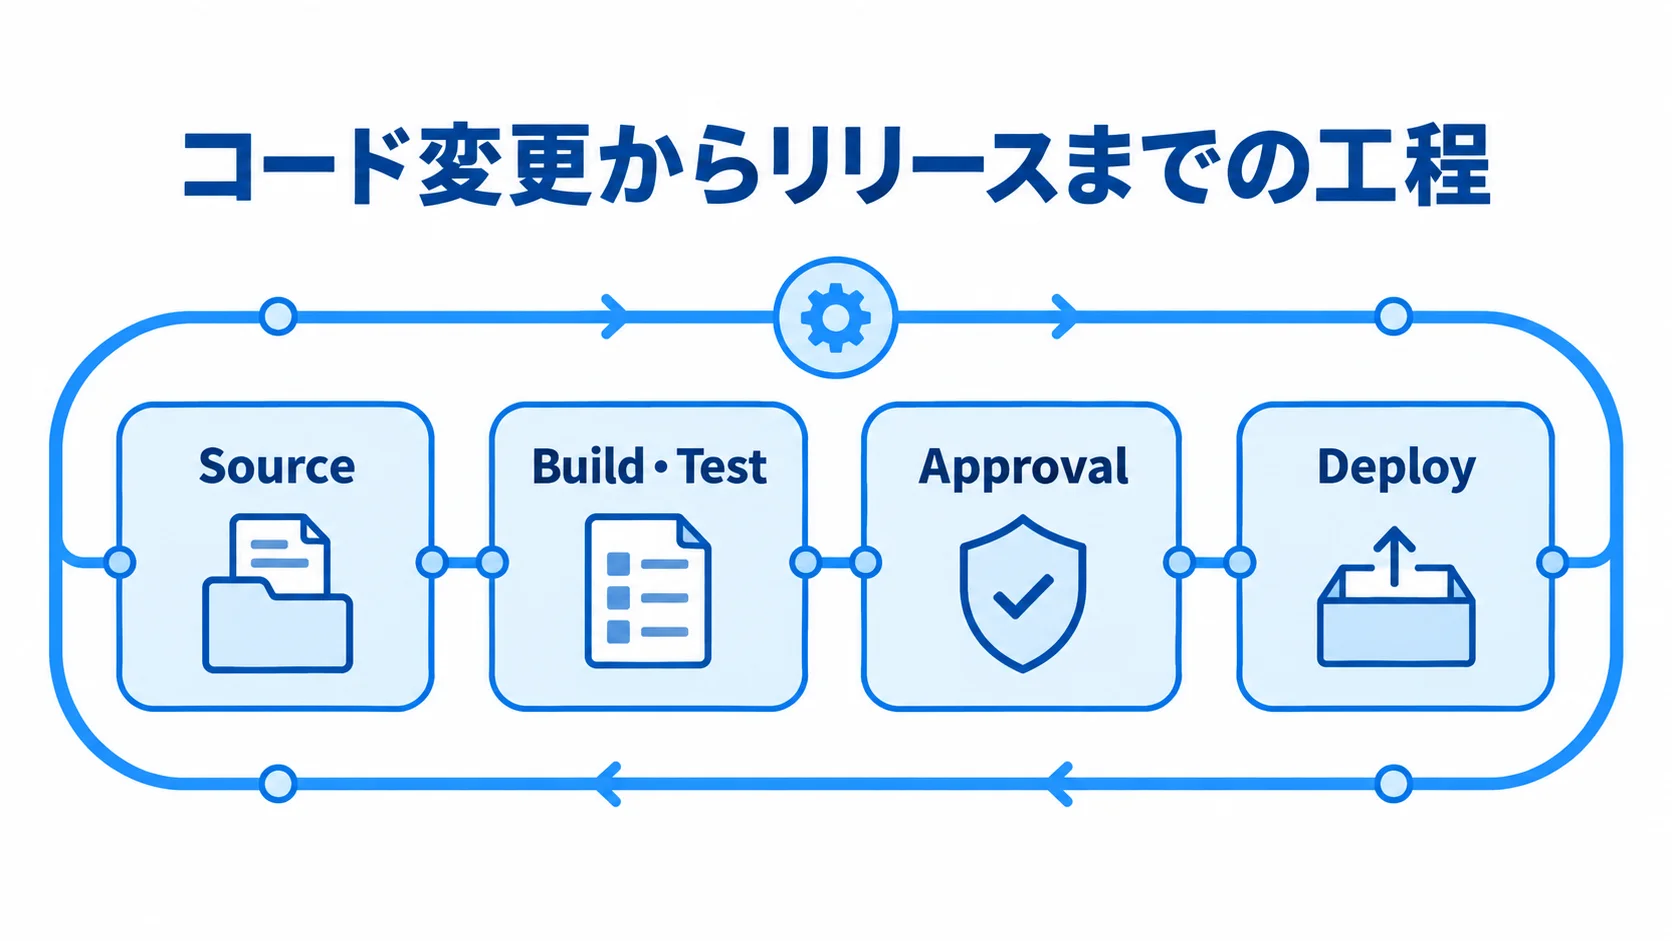
AWS CodePipelineは、コード変更からリリースまでの工程をステージに分けて、定義した順番どおりに実行するサービスです。
継続的デリバリーを、この流れに沿って進めます。
CodePipelineは、ソース管理、ビルド、テスト、承認、配布先を順につなぐオーケストレーターです。
各処理の中身は、それぞれのサービスが受け持ちます。
CodePipelineを構成する主なサービス
一般的な構成は、Source、Build・Test、Approval、Deployの各ステージです。まず、Sourceが変更を受け取ると、パイプラインが起動します。
- Source:GitHub、GitLab、Bitbucket、Amazon S3、Amazon ECRなどの変更を受け取る入口です。
- Build・Test:CodeBuildによるコンパイル、テスト、解析、脆弱性検査。
- Approval・Deploy:承認後に、成果物を指定した環境へ配布する工程です。
Sourceとの接続には、AWS CodeConnectionsやイベント連携を使います。
Build・Testで生成した成果物は後続のステージへ渡され、Amazon S3のアーティファクトバケットに保存して、AWS KMSで暗号化する設計が基本です。
Deploy先には、Amazon ECS・AWS Fargate、Amazon EKS、Amazon EC2、AWS Lambdaがあります。
Amazon S3やAWS CloudFormationも、Deploy先になります。
CloudWatchでメトリクスとログを確認し、CloudTrailでAPI操作や承認履歴を監査します。
EventBridgeや通知サービスで、失敗を担当者へ伝えます。
成果物と環境を分けて管理する考え方
環境ごとの差異やアカウントの境界は、リリースを後から追えるかどうかに関わります。そのため、管理の方法を先に決めておく必要があります。
- 段階的な昇格:開発・検証・本番を分ける場合に、同じコミットの成果物を段階的に昇格させる方法。
- 再ビルドを避ける:環境ごとに再ビルドすると、検証時と本番時でバイナリやコンテナが変わり、原因を追いにくくなる場合があります。
- リリースの再現性:バージョンやコミットIDを付けた成果物を、検証と承認の後に本番へ配布します。
複数アカウントの場合は、管理用とデプロイ先を分けられます。
その構成では、IAMの信頼ポリシーやS3アクセス、KMSポリシー、各サービスの実行ロールが必要になります。
AWS公式資料は、クロスアカウントアクションでの成果物の受け渡しに制約があると説明しています。そのため、構成図だけでなく、権限とデータの流れも検証します(出典: AWS CodePipelineユーザーガイド、2026年確認)。
V1とV2の違いと2026年時点の動向
V1とV2では、機能と課金の前提が異なります。そのため、選ぶ前に違いを確かめておく必要があります。
- タイプ:V1とV2があり、V2ではトリガーと変数の設定が拡張されています。
- ステージ条件:V2では、Entry、On Failure、On Successを設定できます。
- 品質ゲート:アラームが正常でない場合は本番を止め、一定時間後も異常なら前回の成功実行へ戻せます。
- 追加アクション:2025年に資料へ加わったのは、CodeBuild・Commandsルール、EC2・EKS・Lambdaのデプロイアクションです。
- Lambdaの移行:線形・カナリア方式と、CloudWatchアラームによる自動ロールバックを組み合わせて使えます。
2025年8月にはAzure DevOps接続の説明が追加され、2026年3月にはトリガーフィルターの包括・除外条件の説明が更新されました(出典: AWS CodePipelineユーザーガイドのドキュメント履歴、2026年確認)。
V1前提の古い解説だけを頼りにせず、必要な機能と料金を確かめてから、パイプラインタイプを選びます。
AWS CodePipelineのシステムの種類と使い分け
AWS CodePipelineの方式は、使うAWSサービス、既存ツールとの併用方法、IaCでの管理方法という観点で整理できます。
3つの方式は、組み合わせて使うこともできます。
全社で同じ方式に揃えるより、実行環境やセキュリティ要件、既存ツールの資産、運用体制を見て選ぶのが基本です。
AWSマネージドサービス中心のクラウド型
CodePipelineやCodeBuild、CloudFormation、ECS、Lambdaといったマネージドサービスを中心に組み立てる方式です。
- 運用負担:ビルドやデプロイのサーバーを常時稼働させる必要がなく、パッチ適用や可用性管理の負担を抑えられます。
- 適する環境:AWS上で新しく作るアプリやコンテナ、サーバーレスアプリとの相性がよい方式です。
- 始め方:小規模なサービスからCI/CDを始める場合に向いています。
VPCから外部リポジトリへの接続経路を加えると、構成は複雑になります。さらに、NAT Gatewayやレジストリ、テスト環境を含めると、管理する範囲が広がります。
AWS利用料には、ビルドの料金に加えて、ログやストレージ、ネットワーク、実行環境の料金も発生します。そのため、月間の実行回数と周辺サービスを含めて見積もります。
既存ツールを残すハイブリッド型
既存ツールを残す場合は、移行負担と運用責任の両面から構成を整理します。
- 役割:GitHub ActionsやGitLab CI、Jenkins、社内ビルド環境を残し、CodePipelineを承認・配布・監査の中心に据える形。
- 移行リスク:特殊なビルド環境やオンプレミスのテスト機器を既存のまま残すと、移行リスクを抑えられます。
- 構成例:レガシー環境のビルドは既存ジョブに任せ、成果物はCodePipelineから検証環境へ配布されます。
- 責任範囲:ツールが増えるほど、実行場所やログ確認者、失敗時の責任が曖昧になりがちです。
- 運用ルール:実行単位、成果物名、認証情報の保管先を文書にまとめます。再実行方法と障害時の連絡先も加えると、二重実行や成果物の混在を防げます。
IaCで標準化するテンプレート型
テンプレート化は、導入時の設計量と、その後の運用の手間を比べて検討する方式です。
- コード化:AWS CDK、CloudFormation、Terraformを使い、パイプラインなどをコードで定義して複数環境へ展開する。
- 変更管理:担当者の記憶に頼らず、設定をリポジトリでレビューして履歴を残せます。環境ごとの差分は、パラメータで管理できます。
- 適する組織:サービス数が多い組織や、環境を再構築する組織です。初期設計は増えるものの、横展開や復旧が容易です。
管理対象は、パイプラインのほか、IAMロールやS3バケット、KMSキーです。CloudWatchアラームや通知設定も含めると、担当者が替わっても同じ品質で運用できます。
AWS CodePipelineのシステム開発・導入の進め方
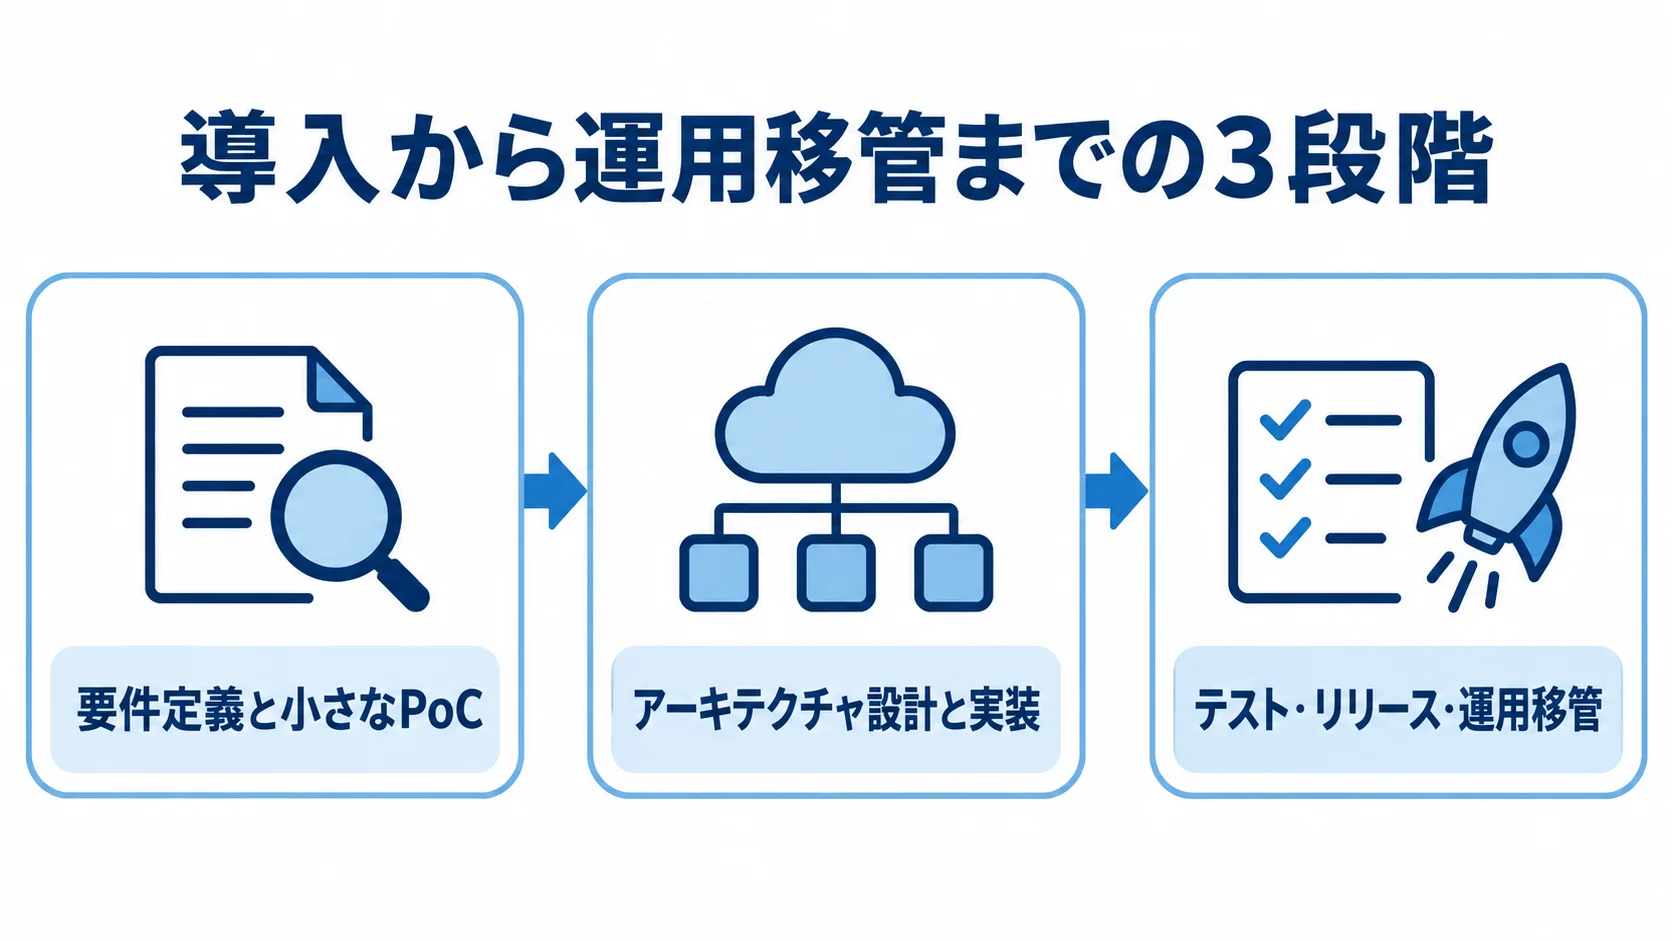
導入では、現状のリリース手順と業務リスクを整理し、PoCから段階的に進めます。自動化を急ぐと、テスト不足や権限過多のまま本番デプロイだけが速くなってしまうためです。
▶ 詳細はこちら:AWS CodePipelineのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
要件定義と小さなPoC
まず、対象アプリやリポジトリ、ブランチ戦略、実行環境を洗い出します。あわせて、リリース頻度や手作業、テストの状況を確認します。個人情報の有無と復旧目標も、この段階で整理します。
- 承認要件:承認者と、合格が必要な検査、失敗時に戻すまでの時間を決めます。
- PoCの範囲:影響の小さい1アプリで、SourceからBuild・Test、Deploy、通知までを一通り動かす形。
- 効果測定:稼働だけを成功条件にせず、リードタイムや変更失敗率、デプロイ成功率を測ります。復旧時間と手作業の削減時間も確認します。
アーキテクチャ設計と実装
PoCの結果をもとに、基盤の構成と業務上のリリース手順をあわせて設計します。
- 設計範囲:環境と成果物、IAM・KMS、ネットワークを設計します。テストと承認、配布先、監視・通知も含めます。
- 業務手順:アプリ配布だけでなく、データベース移行や設定切替も手順に含めます。外部連携の停止時間や利用者への告知も、同じ手順に入れます。
- IaC管理:パイプライン定義やbuildspecを、レビューできる形でコード化します。テストコードやデプロイ設定、環境変数、アラームも、レビューの対象です。
- 秘密情報:Secrets ManagerやSystems Manager Parameter Storeから参照し、コードやbuildspecには直接書かない。
実装の段階では、ログにトークンや個人情報が出ないことも確かめます。
テスト・リリース・運用移管
検証から本番への反映、運用担当者への引き継ぎまでを、一連の工程として確かめます。
- テスト:単体・結合テストのほか、外部接続と権限、負荷を確かめます。デプロイ失敗時の復旧も含めます。
- リリース:本番と同じ成果物を検証環境で確かめ、承認を経て本番へ昇格させる段取りです。
- 監視:CloudWatchでエラー率やレイテンシーを見ながら、一定時間の観測後に完了を判定します。
- 運用手順:実行履歴や失敗時の再実行、承認取消、ロールバックを手順に記載します。ログ調査や権限申請、月次費用の確認も書き込みます。
納品後も、アプリ担当者が原因を切り分けられるよう、成功例と失敗例を使って引き継ぎます。
AWS CodePipelineのシステムの費用相場と内訳
費用は、AWSの月額利用料と、設計・開発・テスト・運用を依頼する初期導入費に分けて考えます。
CodePipelineの料金は小さくても、CodeBuildやS3、CloudWatch Logsの費用が加わり、KMSやECRの費用もかかります。NAT Gatewayやデプロイ先のコンピューティング、テスト環境も、費用に含めて考えます。
▶ 詳細はこちら:AWS CodePipelineのシステム開発の見積相場や費用/コスト/値段について
AWS利用料はCodePipeline以外も合算
利用額をつかむには、パイプライン、ビルド環境、周辺AWSサービスの料金を分けて見ます。V2の試算は、実行分数から無料枠を除き、残りの分数に単価を掛けて求めます(出典: AWS CodePipeline料金ページ、2026年確認)。
- V1:作成から30日超で、当月にコード変更が実行されたアクティブなパイプラインは、1本につき月1米ドルです。
- V2:アクション実行は1分あたり0.002米ドルで、1アカウントごとに月100分の無料枠があります。
- V2の試算例:160分の場合は0.12米ドルです。
- 関連費用:S3の成果物、CloudWatch Logs、KMSを確認します。ECRや転送、NAT Gateway、ECS・EKSの稼働料も見ます。
- CodeBuildの試算:課金対象の400分×0.005米ドルで、2米ドルになります(出典: AWS CodeBuild料金ページ、2026年確認)。
構成の段階で料金タイプを確かめ、実行分数を予測して計算します。なお、CodeBuildは、選んだコンピューティングタイプと実行時間で課金されます。AWS公式の例では、build.general1.smallを月100回、1回5分使うと、合計500分です。
初期導入費は100万〜2,000万円以上が目安
導入規模と作業範囲によって、初期費用と期間の目安が変わります。以下の導入費は、公開価格ではなく、要件の幅を整理するための目安です。
- PoC:1アプリ、1〜2環境、基本通知の構成で100万〜300万円、期間は1〜2か月が目安です。
- 標準導入:開発・検証・本番の環境を含み、300万〜800万円、2〜4か月が目安です。承認やテスト、IaC、監視も含めた数字です。
- 大規模導入:複数アカウント・リージョンと監査を含み、既存連携や移行も加わる構成で、800万〜2,000万円以上、4〜9か月が目安です。
金額は、要件定義やIAM・ネットワーク設計、テスト自動化をどこまで含めるかで変わります。IaCや手順書、教育の範囲によっても差が出ます。
業務アプリの改修やデータ移行、オンプレミス接続、テスト環境の作り替えがある場合は、CI/CD基盤費とアプリ開発費を分けて考えます。
保守・運用費の決まり方
運用費は、月額の金額だけで比べず、対応内容とコスト管理の方法も合わせて判断します。
- 作業範囲:障害調査や更新、脆弱性対応、環境追加などが含まれます。コスト監視や定例報告、夜間休日対応も対象になります。
- 月額の目安:月次確認だけなら10万円程度から。複数アプリや24時間監視、SLA、一次対応込みの場合は、50万円以上になることもあります。
- 契約条件:対応時間と復旧目標、連絡方法、対象外作業を、契約で明記します。
- コスト見直し:未使用パイプラインや長期保存のログ・成果物を点検します。常時稼働の環境や過剰なビルドサイズも見直しの対象です。
- 利用状況の記録:実行回数や平均ビルド時間を記録し、失敗率やストレージ量と合わせて料金増加の要因を把握します。
安全に運用するためのセキュリティ・品質設計
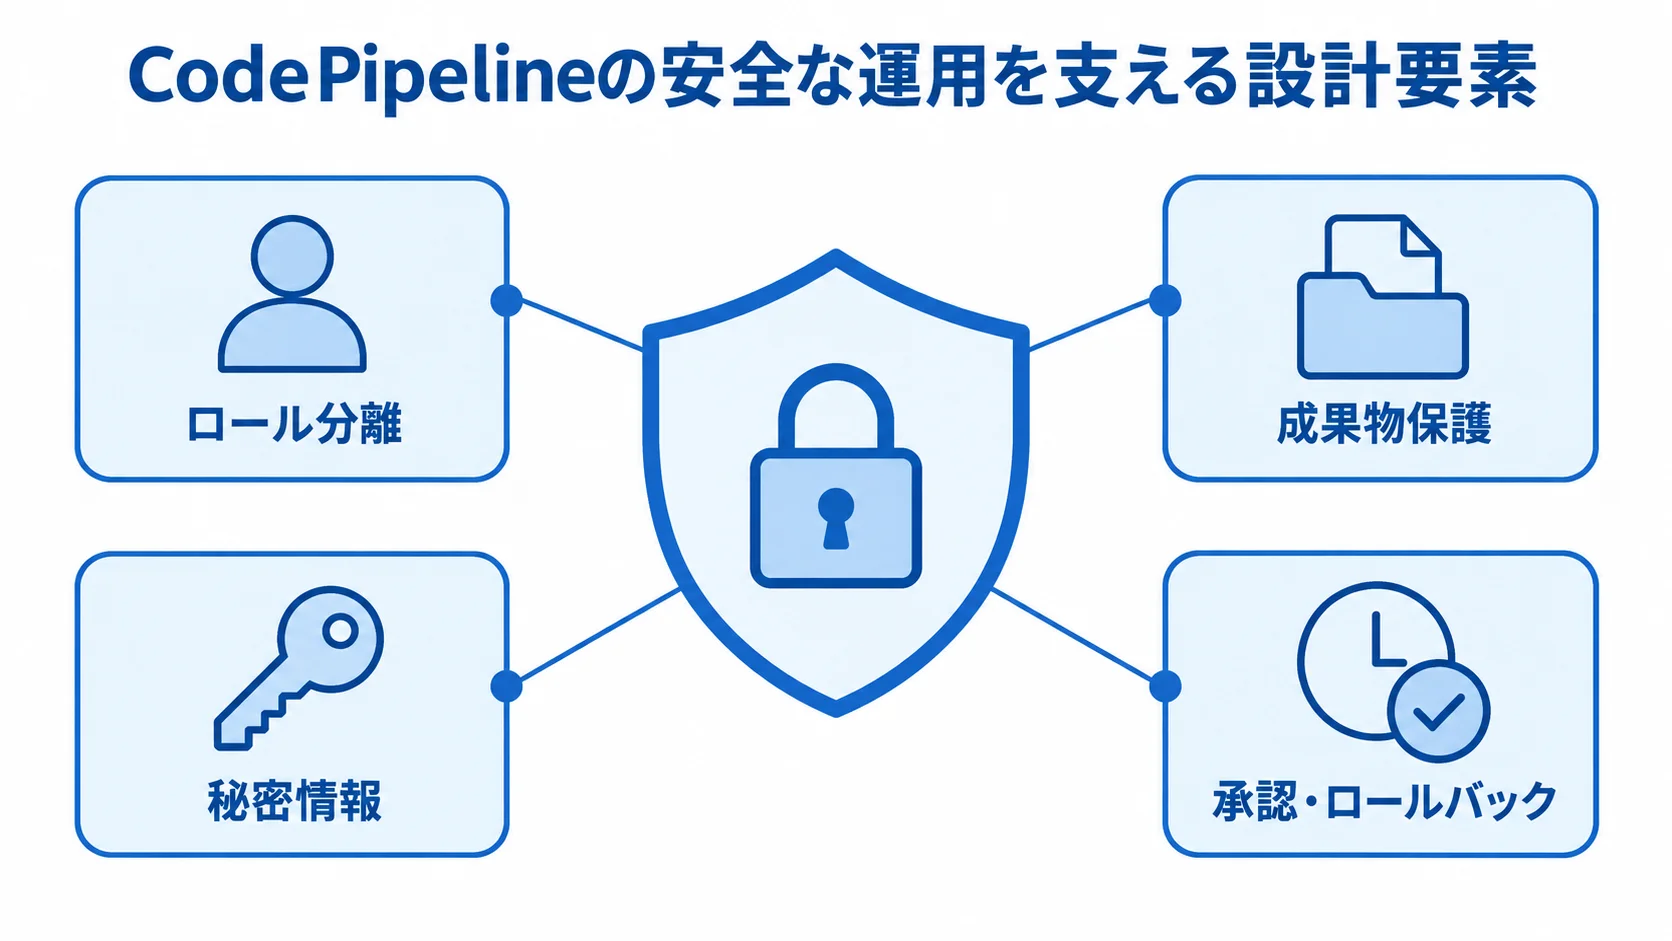
速いリリースと、誤った変更を素早く止める仕組みは、両立させる必要があります。そのため、権限分離や暗号化、秘密情報の管理を土台にします。承認やテスト、監査、ロールバックも、一つの運用ルールとして設計します。
セキュリティを後から足すと、パイプラインの停止や再構築が必要になり、費用とリリースの遅れが増えます。
IAM・KMS・Secretsの分離と管理
安全に運用するには、実行主体ごとの権限と、成果物や認証情報の保護を決めておく必要があります。
- ロール分離:CodePipelineやCodeBuild、配布先、運用者でロールを分け、必要なリソースのARNだけを許可します。
- IAMロール:一時認証情報やクロスアカウントアクセスで使えます(出典: AWS CodePipeline IAMドキュメント、2026年確認)。
- 職務分掌:管理者権限を集約すると、誤操作の影響が広がり、監査も難しくなります。役割に沿って設計します。
- 成果物保護:バケットは公開不可にし、KMS暗号化とバージョニングを設定します。ライフサイクルとアクセスログも加えます。
- 秘密情報:認証情報の保管先と記載ルールを、あらかじめ定めておきます。
APIキーやデータベースパスワード、外部サービスのトークンは秘密情報にあたります。こうした情報は、Secrets ManagerやSystems Manager Parameter Storeで管理します。
認証情報は、ソースコードやbuildspec、パイプライン変数、ログに平文で出さないようにします。あわせて、認証情報の更新方法と漏えい時の無効化手順も用意しておきます。
承認・カナリア・ロールバックの設計
本番への自動デプロイでは、承認者と承認期限、緊急時の例外手順を先に決めておきます。
- 承認内容:変更内容やテスト結果、対象環境を確かめます。DB変更や監視項目、戻し方も含めて見ます。ボタンを押すだけの承認にはしません。
- 段階的な展開:高リスクの変更では、カナリア方式や、トラフィックを段階的に移す線形方式の利用を検討します。
- ステージ条件:失敗時のロールバックや、正常時の追加条件を、CodePipelineで設定できます。
- 復旧の制約:成功実行が必要になるなどの制約があり、機能を有効にするだけで戻せるとは限りません。
- 復旧テスト:DBの後方互換性や旧コンテナ、設定値の戻し方を含めて、実際に失敗させて試します。
監視・監査・個人情報の扱い
CloudWatchのメトリクスとログ、CloudTrailのAPI記録を結び付けると、承認履歴や変更番号と合わせて、リリースの実行者と時刻を追えます。
- 指標:成功率やリードタイム、変更失敗率を見ます。復旧時間や再実行回数、承認待ち時間も確認します。
- 失敗対応:失敗通知に加えて、担当者が次に見るログとエスカレーション先を決めておきます。
- 個人情報:テストデータやログ、成果物、DBダンプに含める場合は、目的と保管期間を整理します。アクセス権や削除方法、委託先の責任範囲も決めます。
- PCI DSS:AWSの対象サービスを使うことと、自社システムが対応を終えることは、別の事柄です。
- 契約・手順:安全管理措置や委託先の監督を踏まえて、再委託と事故報告を定めます。国外移転や監査の扱いも含めます。
AWS CodePipelineの開発会社・ベンダーの選び方
依頼先は、AWS認定や「実績多数」といった言葉より、具体的な確認事項で比べます。確認するのは、実行環境やCI/CD設計、IAM、ネットワークです。テストや障害対応、IaCの引き渡し、内製化支援も見ます。
CodePipelineの設定経験があっても、業務のリリース要件や既存連携を理解していなければ、導入後に使えなくなる可能性があります。
技術経験と実績の具体性
候補企業の経験は、対象環境に近い事例と検証内容の具体性から見極めます。
- 構成経験:同規模の構成図や匿名の設計例で、Sourceから監視までの担当範囲を確かめます。
- 対象技術:ECSやEKS、Lambda、EC2の近い実績と、複数アカウント・リージョンへの対応力を尋ねます。
- 接続とテスト:オンプレミス接続や既存テスト資産に対応できるかを確認します。
- 品質・安全性:ロールバックや脆弱性検査の方法を尋ねます。秘密管理や監査、アラームの検証方法も確かめます。
- 説明の具体性:サービス名だけでなく、成果物や検証方法、運用者の作業まで説明できるかを見ます。
見積もりの範囲と金額の根拠
見積もりは、各社の作業範囲と前提をそろえてから比べます。
- 内訳:要件定義や設計、IaC、アプリ改修を、工程ごとに分けてもらいます。テストや移行、資料、教育を加えます。運用移管も含めます。
- 比較条件:テストなどの別料金の有無を確認し、アプリやパイプライン、環境の数をそろえます。頻度や実行時間、対応時間も合わせます。
- 相見積もり:同じRFPを渡し、AWS利用料と開発会社への支払額を分けて比べます。
- 追加費用:極端に短い納期や、要件定義なしの固定価格の場合は、除外条件と追加費用を確かめます。
- 段階別見積もり:PoCと標準導入、全社展開に分けると、初期投資と拡張費を判断しやすくなります。
成果物・保守・権利の引き渡し条件
納品後に自社で運用する場合や将来変更する場合に備えて、契約時の受け渡し条件を整理します。IaCには、CDK、CloudFormation、Terraformなどがあります。権限やテスト、監視、手順書も、受け渡しの対象に含めます。
- 成果物:ソースやIaC、buildspec、パイプラインの定義を、受け渡しの対象として確かめます。
- 管理主体:リポジトリやAWSアカウント、接続設定を、誰が管理するかを決めます。ライセンスや認証情報についても、誰が持つかを決めておきます。
- 再委託:担当範囲やデータへのアクセス、事故報告、終了時の削除を確かめます。
- 保守契約:障害やAWS仕様変更、脆弱性への対応を定めます。料金増加やアカウント追加、緊急リリースの扱いも含めます。
- 内製化支援:引き継ぎ期間やレビュー回数、研修を含めます。問い合わせ期限や将来の切り替え情報も、契約に入れておきます。
▶ 詳細はこちら:AWS CodePipelineのシステム開発でおすすめの開発会社/ベンダー6選と選び方
見積もり依頼前に整理するチェックポイント
事前に要件を整理しておくと、提案内容と見積もりを同じ条件で比べられます。まず、対象アプリやリポジトリ、ブランチを一覧にします。ビルド方法やテスト、デプロイ先も加えます。
環境数や月間リリース回数、承認者を記載します。監視項目や復旧目標、個人情報の有無も書き添えます。未確定の項目は明記し、提案側に前提と選択肢を出してもらいます。
▶ 詳細はこちら:AWS CodePipelineのシステム開発の発注/外注/依頼/委託方法について
RFPに含めるべき項目
発注側の要件を具体的に伝えるため、RFPに記す情報と受入条件をまとめます。
- 現状と目標:リリースフローや目標リードタイムを記載します。品質ゲートと、環境・アカウント構成も書きます。
- 制約・運用:接続制約やセキュリティ基準、ログ保管期間を含めます。RTO・RPOも書き込みます。
- 契約・費用:教育や内製化の方針、成果物、検収条件を示します。追加単価やAWS利用料の試算条件、保守受付時間も入れます。
- 検証条件:「自動化率」など曖昧な表現を、検証できる条件に置き換えます。
- 条件例:テスト環境は承認不要、本番は二者承認と定めます。失敗時は前回版へ復帰し、ログは90日確認可能にします。業務の時間帯と通知も含めます。
受入テストで確認する項目
受入テストでは、動作に加えて、障害対応やセキュリティ、運用できるかも確かめます。
- 異常系:ビルドや単体テストの失敗、承認却下を試します。デプロイ停止やアラーム、ロールバックも試します。
- 復旧確認:権限不足や接続切れ、同時実行時の停止・通知・原因追跡を確かめます。同じ成果物で再利用できるかも試します。
- 権限・暗号化:不要なIAM権限が残っていないこと、成果物が暗号化されていることを確かめます。
- 監査:秘密情報がログに出ないこと、CloudTrailとCloudWatchで変更を追えることを確認します。
- 運用:手順書を使い、担当者が再実行とロールバックを行えるかを検収します。
よくある失敗と対策
導入後に停滞しないよう、テスト不足や属人化につながる進め方と、その対策を確認します。
- テストを後回しにしない:PoCの段階から単体テストとデプロイ確認を加え、アプリごとに品質ゲートを増やします。
- 復旧手段を残す:コンソールの操作だけでは、担当が交代したときに復旧できないことがあります。IaCや台帳、接続、テスト結果と手順を管理します。
- 責任者を決める:パイプラインとアプリ、AWSアカウントの所有者を定め、障害時の判断者も置きます。
よくある質問
導入前には、料金や既存ツールとの違い、業務システムへの適用、開発会社への依頼について疑問が出やすいため、次の質問に回答します。
CodePipelineだけ導入すればCI/CDは完成しますか?
完成させるには、CodePipelineのほかに、ビルドやテスト、デプロイ先の設計が必要です。監視や権限、承認ルールも決めておきます。
業務システムでは、リリース対象や品質ゲートを基盤に含めます。障害時の復旧や業務部門への通知も、同じ基盤の中で扱います。
GitHub ActionsやJenkinsとCodePipelineはどちらがよいですか?
既存資産やAWSとの統合、運用体制で決まります。標準化したいのは、複数アカウントや承認の仕組みです。CloudFormation、ECS、Lambdaまで揃えたいなら、CodePipelineが候補になります。
既存テスト資産やオンプレミスの特殊なビルド環境を活用するなら、既存ツールを残す方法も現実的です。
名称だけで決めず、機能や責任範囲、月額費用、移行負担を比べます。
AWS CodePipelineのシステム開発にはいくらかかりますか?
開発費は導入規模で異なり、AWS利用料も別に見積もる必要があります。
- PoC・標準導入:1アプリのPoCは100万〜300万円、標準導入は300万〜800万円の試算です。
- 大規模導入:複数アカウントや既存業務システム連携を含むと、800万〜2,000万円以上です。
- AWS利用料:CodePipelineやCodeBuild、S3の費用は別途です。ログやKMS、データ転送、デプロイ先の費用も加わります。
- 見積条件:実行回数や環境数を伝えて依頼します。テスト時間と運用時間も添えます。
オンプレミスの業務システムにも導入できますか?
導入できますが、ネットワークや認証、ビルド環境、デプロイ方式を個別に確認します。
安全な接続経路やエージェント、実行基盤を設計します。ファイアウォールや成果物の持ち出し可否、障害時の復旧方法も含めます。
まずは影響の小さい環境で検証するのが基本です。AWS上の新規サービスから始め、既存の業務システムへ段階的に広げる方法もあります。
V1とV2はどのように選べばよいですか?
標準的なステージとアクションで、機能と料金が明確な構成を優先するなら、V1も候補です。
トリガーや変数、ステージ条件が必要な場合は、V2を検討します。さらに、Commandsルールやロールバック、細かなリリース制御が必要なら、V2が候補になります。
月間のアクション実行分数と無料枠を計算したうえで、必要な品質ゲートを満たすことを優先して選びます。
まとめ
AWS CodePipelineは、コード変更から本番リリースまでをつなぐCI/CD基盤です。導入では、CodeBuildなどによるビルドとテスト、配布先、成果物保管を一体で設計します。
権限や暗号化、秘密情報の管理を含めて、監視も設計に入れます。承認やロールバック、運用体制まで、同じ範囲に収めます。
導入判断で押さえる要点
まず1アプリのPoCでリリース時間と失敗時の復旧を測り、効果を確かめてから、複数の環境やアカウントへ広げます。
費用は、CodePipelineやCodeBuildのほか、保存やログ、暗号化の費用まで含めて見ます。ネットワークや配布先の費用も含めます。設計やテスト、保守の費用は、別に分けて考えます。
2026年時点では、V1とV2で機能と課金が異なります。必要な品質ゲートと実行分数を根拠に選びます。
次に行うべきこと
着手に向けて、社内の要件と依頼先、導入の範囲を具体化します。
- 要件整理:対象アプリやリリース手順、環境数を、RFPやPoCにまとめます。テストや監視、権限、復旧目標も、同じように書き出します。
- 依頼先選び:技術実績に加えて、IaC等の引き渡しや運用移管を比べます。再委託やSLA、内製化の扱いも見ます。
- 導入範囲:業務要件に合う範囲から無理なく始め、安全なリリース基盤へ移していきます。
▼関連記事一覧
・AWS CodePipelineのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
・AWS CodePipelineのシステム開発でおすすめの開発会社/ベンダー6選と選び方
・AWS CodePipelineのシステム開発の見積相場や費用/コスト/値段について
・AWS CodePipelineのシステム開発の発注/外注/依頼/委託方法について
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。