
AWS CodePipelineのシステム開発は、6つのフェーズで進みます。現状の把握から始まり、段階的な稼働を経て、運用の定着へ至る流れです。
要件整理のあとは、方式の選定、設計、テスト、段階稼働、運用定着の順に進め、安全なリリースにつなげていきます。
▼全体ガイドの記事
・AWS CodePipelineのシステム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
AWS CodePipelineのシステムの全体像
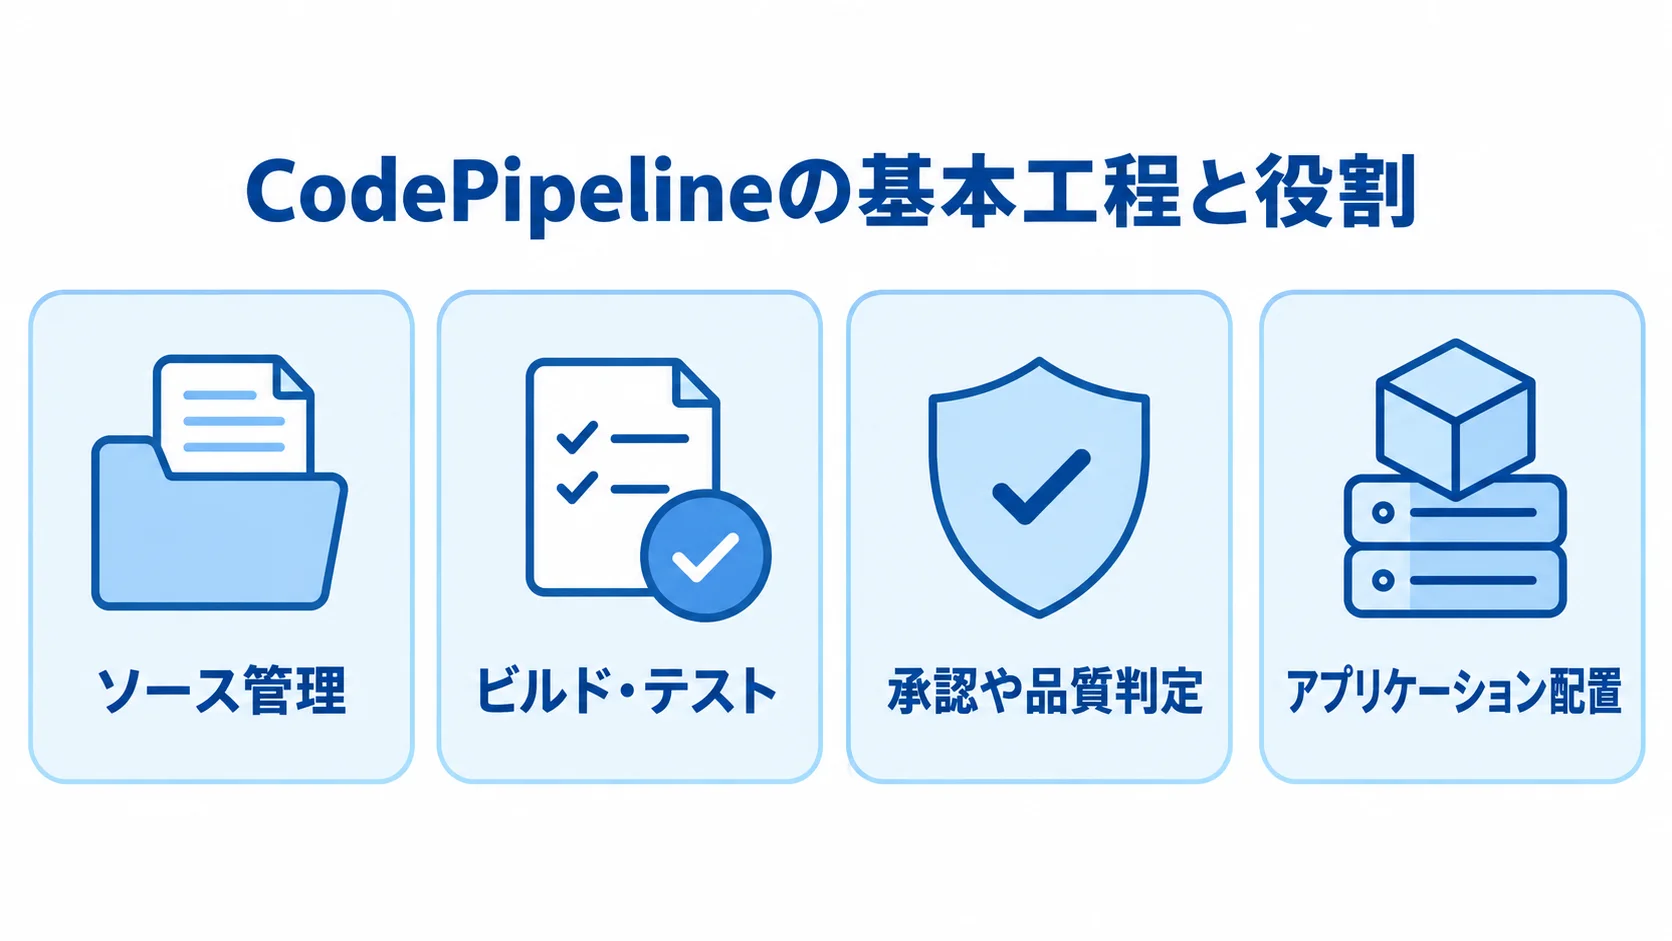
AWS CodePipelineは、複数の工程を順番に実行してリリースを進める仕組みです。ソース管理からビルド・テスト、承認や品質判定を経て、アプリケーション配置までの各環境をつなぎます。
変更を毎回同じ手順で届けるには、設定画面の作業に加えて、周辺サービスと運用プロセスまで含めて設計します。
CodePipelineと周辺サービスの役割分担
基本構成は、SourceからDeployまでの4段階です。段階ごとに役割を分けて設計します。
- Source:接続したリポジトリの変更の受け取り
- Build・Test:コードのビルドと品質の検証
- Approval・Condition:承認と品質判定
- Deploy:成果物の実行環境への配置
Sourceでは、GitHub、GitLab、Bitbucketなどを、AWS CodeConnectionsで接続します。コミットやタグをきっかけに、パイプラインが始まります。
Build・Testでは、AWS CodeBuildがコンパイルや単体テストを実行し、静的解析と脆弱性スキャンも行います。後続の工程へ渡す成果物も、この段階で作ります。
Approvalでは、担当者による本番承認を設定できます。また、CloudWatchアラームやLambdaによる品質判定も組み込めます。
Deploy先には、Amazon ECS・AWS Fargate、Amazon EKS、Amazon EC2があります。加えて、AWS Lambda、Amazon S3、CloudFormationなどにも配置できます。
工程間の成果物は、アーティファクトバケットに保管します。バケットは公開を防ぎ、KMSで暗号化します。そのほか、バージョニングやライフサイクル、アクセスログの設定も設計の対象です。
AWS CodePipelineの導入成功の判断基準
導入の成功は、業務上の成果で判断します。パイプラインが動くことは、その前提にすぎません。導入時には、成果を4つの面から定義しておきます。
- リリース:リードタイムと変更失敗率の計測
- 障害対応:復旧時間の確認
- 作業:手作業の削減量
- 監査:必要な証跡の保存状況
月1回の手動リリースを週1回へ増やしても、テストを省いていれば改善とはいえません。そこで、リリース前のテストと承認者を先に決めておきます。本番反映後の監視時間やロールバックの判断者も、書き出しておきます。
AWSのCodePipelineユーザーガイドでは、パイプラインをステージとアクションで構成すると説明されています。ビルド・テスト・デプロイなどのアクションは、直列にも並列にも実行できます(出典: AWS CodePipelineユーザーガイド、2026年確認)。
導入時は、現在の手順を一つずつ見直し、人が判断する箇所と機械的に検証できる箇所を切り分けます。その結果、業務で使える自動化を設計しやすくなります。
AWS CodePipelineのシステム開発の進め方
進め方は、要件整理から運用定着までの6フェーズです。既存のJenkinsやGitHub Actions、オンプレミスのビルド環境がある場合は、最初に現状を一覧にします。そのうえで、どこまでをAWSへ移すかを決めます。
各フェーズの終わりに成果物と判断基準を残し、次の工程へ進む条件を発注側と開発会社で合わせておくと、抜け漏れを抑えやすくなります。
フェーズ1:要件整理によるリリース目的と現状の把握
最初に、対象アプリとリポジトリ、デプロイ先を一覧にします。続けて、ブランチ戦略や利用言語、ビルド方法を書き出し、テストの種類と環境数、リリース頻度も確認します。
手作業で行っているコマンドや承認者も、記録しておきます。加えて、リリースを止める条件と、障害時に戻すバージョンも残します。
個人情報や決済情報を扱う場合は、テストデータやログ、アーティファクトに本番の情報を混ぜないルールを決めておきます。
要件整理では、パイプラインがどう動くかを5項目で決めておきます。検証環境と本番環境で共通利用する成果物も、そのひとつです。
- パイプラインを開始する変更の範囲
- 次の工程へ進むための品質ゲート
- 環境ごとに承認する担当者
- 失敗時に何分以内に通知するかの基準
- 検証と本番で共通に使う成果物
要件が曖昧なまま設定を始めると、ステージの追加や権限の変更が次々と起きます。その結果、見積もりと納期が膨らみます。
フェーズ2:サービスと移行方式の選定
次に、CodePipelineをどこまで中心に置くかを決めます。方式と委託先は、4つの観点で比べます。
- AWS内で構成:連携と権限管理を標準化しやすい方式
- ハイブリッド:既存のビルドを残して連携する形
- 委託先:対象環境や運用の実績
- PoC:実測した成功条件での比較
AWS内の構成では、ビルドとデプロイをCodeBuildとCodeDeployで担い、CloudFormationやECSなどと組み合わせます。
既存のGitHub ActionsやGitLab CI、Jenkinsを使っていて、テスト資産や特殊なプラグインがある場合は、既存のビルドを残せます。
既存のビルドを残す場合は、CodePipelineを承認やアーティファクトの搬送、デプロイのオーケストレーターとして使うハイブリッド構成も候補になります。
委託先は、AWS認定やパートナーランクに加えて、実績を確認します。デプロイ先やクロスアカウント、IaCの経験を見るほか、セキュリティスキャン、ロールバック、運用引き継ぎの経験も確認します。
PoCは、影響範囲が小さく、構成が代表的な1アプリを対象にします。成功条件は、自動実行の可否だけでなく、ビルド成功率やテスト時間で比べます。さらに、リリース時間と失敗時の復旧時間も記録します。
フェーズ3:パイプラインと周辺環境の設計・開発
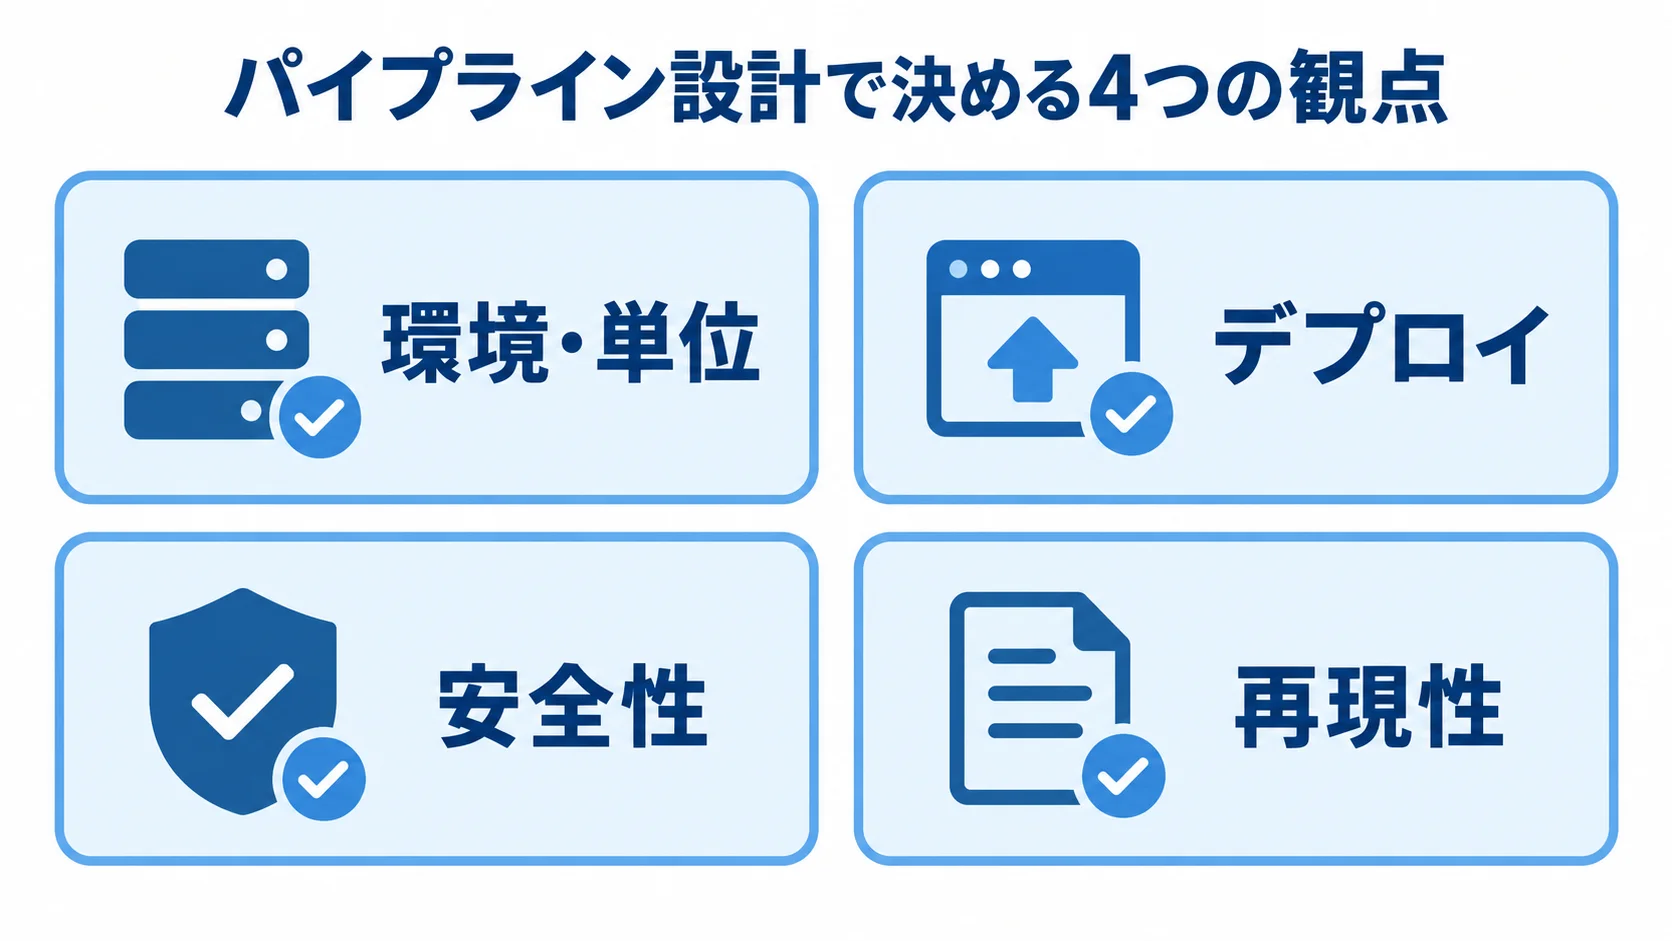
設計では、環境の分け方からIaCまで、4つの観点で詰めます。
- 環境・単位:環境の分離とパイプラインの単位
- デプロイ:検証から本番までの工程
- 安全性:最小権限と秘密情報の保護の設計
- 再現性:IaC化と、運用に必要な成果物の整備
開発・検証・本番のアカウントや環境を分けるか、パイプラインをアプリごとに作るかを決めます。複数のアプリを一つにまとめる構成も、比べて検討します。
一般的な流れは、Sourceから始まり、ビルドと単体テスト、静的解析、イメージ作成の順に進みます。そのあと、検証環境へのデプロイと統合テストを行います。最後に、本番承認と本番デプロイ、通知へ進みます。
コンテナでは、ECRのイメージタグとコミットIDを対応させます。一方で、Lambdaでは、バージョンとエイリアスの管理も設計に含めます。
CodePipeline、CodeBuild、デプロイ先へアクセスするロールを分けます。さらに、必要なリソースのARNに権限を絞ります。
GitHubの接続情報やAPIキー、データベースのパスワードは、ソースコードに書きません。buildspecやログに残すことも避けます。秘密情報は、AWS Secrets ManagerやSystems Manager Parameter Storeで管理します。
アーティファクトバケットは公開せず、KMSキーの利用者と管理者も分けます。さらに、CloudTrailで変更履歴を追跡できる構成にします。
パイプラインの定義やIAM、S3などはコードで管理します。KMSやECR、CloudWatchアラームも、管理の対象に含まれます。コード化には、AWS CDKやCloudFormation、Terraformなどを使います。
コンソールの操作だけに頼ると、環境差分の再現や担当者の交代が難しくなります。そのため、成果物も一緒にそろえておきます。
成果物には、構成図、パイプライン定義、buildspecを含めます。接続設定と権限一覧も残し、特定の担当者への依存を抑えます。テスト仕様や障害対応手順も文書として残します。
フェーズ4:失敗を想定したテスト
本番で障害を広げないために、工程の停止やロールバックを含む失敗のケースを確かめます。
- 工程の失敗:ビルドやテスト、権限不足の再現
- 停止と再開:承認待ちや途中停止、再実行の確認
- 障害対応:アラーム発報とロールバックの確認
- 同時変更:複数のコミットが到着したときの検証
検証環境では、本番へ渡すものと同じ形式のアーティファクトを使います。検証後に別のビルドを作り直すと、検証したコードと本番のコードが一致しなくなるおそれがあります。
受入テストでは、コミットから通知までの時間を測り、ログで失敗原因を追えるかを見ます。承認者以外は本番へ進めないことも確かめます。さらに、秘密情報がログに出ないことや、成果物が暗号化されていることも確認します。
失敗時には、直前の安定版へ戻せるかも試します。特に、データベースのスキーマ変更や外部APIの互換性を考慮し、戻せない変更を先に検出します。
フェーズ5:段階的な稼働
本番稼働では、切り替える対象と、リリース後の確認方法を決めます。
- 対象:重要度が低く、利用者への影響を限定できるサービス
- 初回確認:担当者による本番リリースへの立ち会い
- 展開:問題がない場合の対象アプリの追加
- 段階デプロイ:監視と復旧条件の事前の決定
初回は、実行履歴やCodeBuildのログ、CloudWatchメトリクスを同時に確認します。アプリケーションのログとデプロイ後のエラー率も合わせて見ます。また、共通テンプレートと個別設定の境界を見直します。
2025年には、CodePipelineのLambdaデプロイアクションで、線形またはカナリアのトラフィック移行機能が案内されました(出典: AWS What’s New、2025年5月)。CloudWatchアラームが異常を検知した場合は、自動ロールバックにつなげます。
段階デプロイを使う場合でも、アラームの閾値や監視時間を先に決めておきます。ロールバック後の連絡先と再開条件も決めておきます。障害対応の責任分担は、機能を有効にすることとは別に決める必要があります。
フェーズ6:運用移管と定着
定着後は、開発者が自分で運用を回せる状態を作ります。そのために、要点を4つ整理します。
- 手順:通常・緊急時の対応と権限管理の記載
- 引き継ぎ:運用担当者が手順どおりにリリースできること
- 月次確認:失敗率やリードタイムなどの見直し
- 障害訓練:仕様を踏まえた実際の訓練
開発者が実行履歴を見て失敗箇所を切り分け、必要に応じて再実行かロールバックを判断できるようにします。
手順書には、通常と緊急のリリースの進め方や、承認者が不在のときの扱いを書きます。さらに、失敗時の一次対応とAWS障害時の連絡を書きます。権限申請や秘密情報の更新、ログ保存期間も、同じ手順書に加えます。
作成者と運用者が異なる場合は、実際の担当者で引き継ぎテストを行います。
月次では、パイプラインの失敗率や平均リードタイム、変更失敗率を確認します。あわせて、平均復旧時間や手動作業の回数、権限と接続を洗い出した結果も見ます。
AWS CodePipelineのステージ条件では、入口でアラームを確認して進行を止めたり、失敗時にロールバックを設定したりできます。ただし、利用可能な過去の実行がない場合は、現在の構造ではロールバックできない制約があります(出典: AWS CodePipelineユーザーガイド「Configure conditions for a stage」、2026年確認)。
この仕様を理解したうえで、実際に障害訓練を行います。
AWS CodePipelineのシステム開発にかかる費用相場
費用は、AWSの従量課金、導入会社へ支払う初期開発費、稼働後の運用費に分けて見積もります。複数環境やNAT Gatewayなどの費用も含めると、全体像がつかめます。
ECRやログ、テスト環境を加えると、月額は変動します。監視や既存システムとの連携も、費用に影響します。ここに示す金額は、公開料金と一般的な人月単価をもとにした目安です。構成や契約範囲によって変わります。
AWSの利用料の内訳と課金方式
AWSの利用料は、V1・V2の課金方式と周辺サービスの費用に分けて考えます。
- V1:条件を満たすパイプラインごとの月額課金
- V2:アクション実行分数に応じた課金
- 周辺サービス:CodeBuildや実行環境などの別料金
- 月額総額:構成により数百円から50万円以上まで変動
V1タイプは、30日を超えてアクティブなパイプラインでコード変更が実行された場合、1本あたり月額1米ドルです(出典: AWS CodePipeline料金ページ、2026年確認)。V2タイプは1分あたり0.002米ドルで、月100分の無料枠が示されています(出典: AWS CodePipeline料金ページ、2026年確認)。
為替を1米ドル=150円と仮定すると、V1は約150円、V2は1分あたり約0.3円です。ただし、実際の請求額は為替や無料枠、アクション数、実行時間で変わります。
Sourceからデプロイまでの4段階で合計12分使う実行を、月100回行うと、CodePipeline部分は約1,200アクション分です。無料枠を除くと、約2.2米ドル相当になります。
周辺サービスの費用は、別途かかります。たとえば、CodeBuildのビルド時間やS3のアーティファクトがあります。CloudWatch LogsやKMS、ECRの料金も加算されます。
データ転送、NAT Gateway、ECSやEKSなどの実行環境も別料金です。小規模な構成では、AWS利用料が月額数百円から数万円に収まる可能性があります。一方で、常時稼働の検証環境やNAT、EKSを含む場合は、月額10万円から50万円以上になることもあります。
規模別の初期導入費の目安
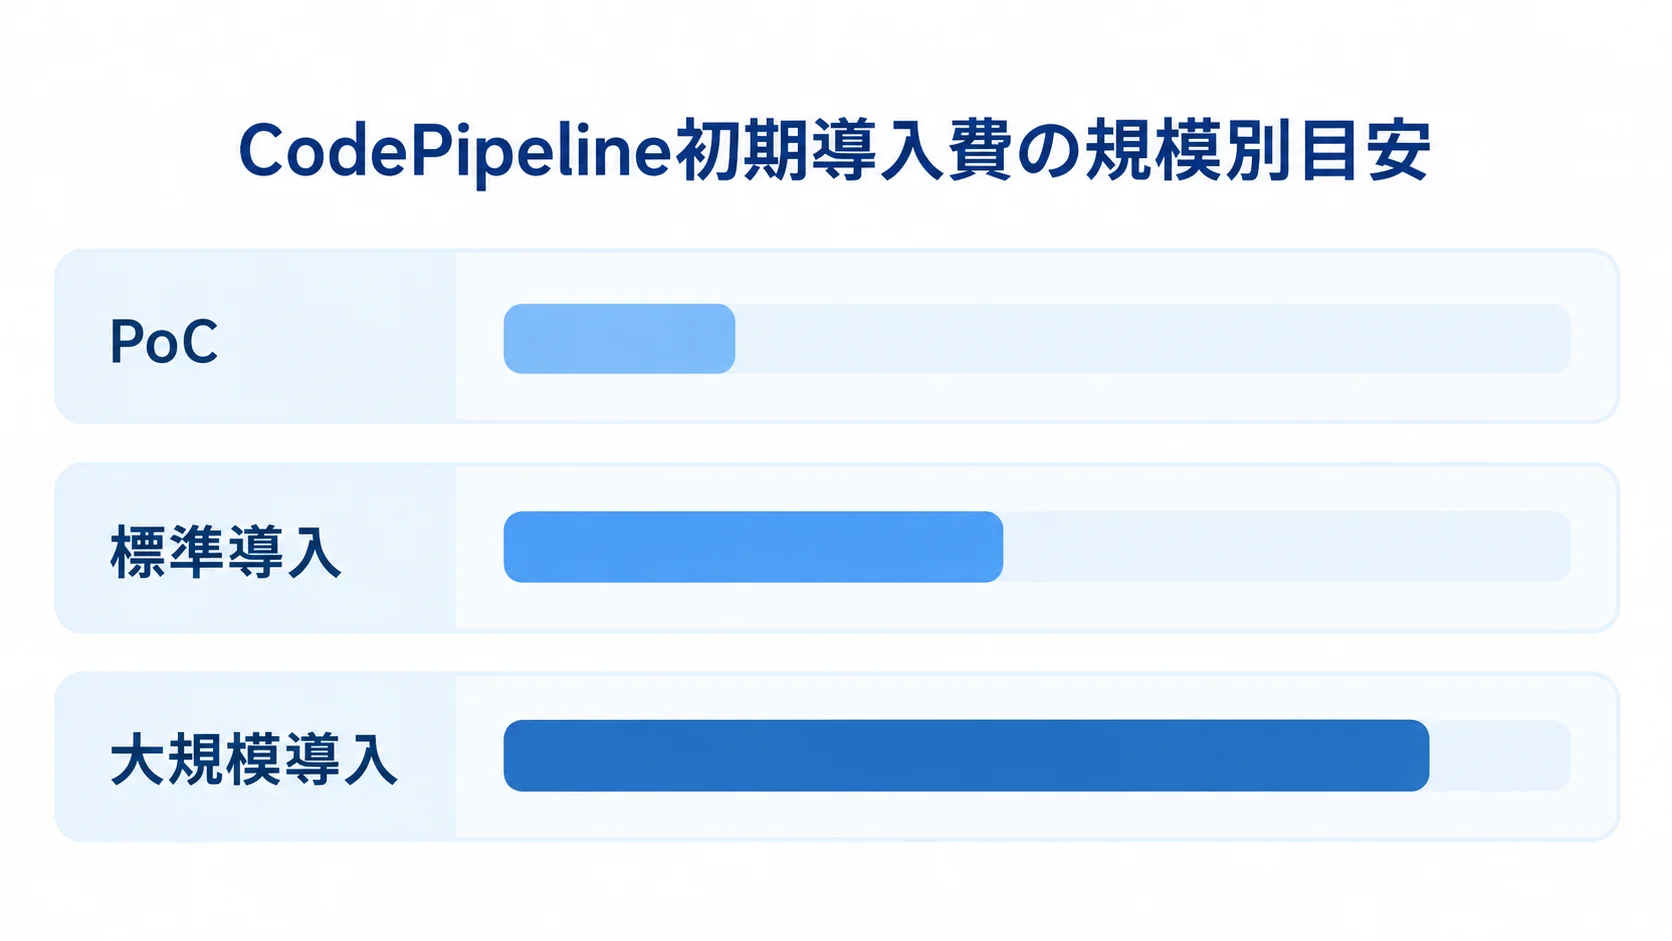
初期導入費は、対象規模と対応範囲に応じて段階的に見積もります。
- PoC:1アプリ、1〜2環境の小規模導入
- 標準:環境分離、テスト、運用整備を含む導入
- 大規模:複数アカウントや移行などを含む導入
- 保守:初期費用と分けた運用費の見積もり
1アプリを1〜2環境へつなぐPoCで、基本通知と最低限のビルド・デプロイを行う場合は、初期費用が100万〜300万円、期間は1〜2か月程度が目安です。
標準導入では、開発・検証・本番の分離や承認、テストを行います。さらに、IaCや監視、運用手順も整えます。この規模では、費用は300万〜800万円、期間は2〜4か月程度を見込みます。
大規模導入は、複数アカウントや複数リージョンの構成、クロスアカウント、監査を含む場合です。既存業務システムとの連携や、複数アプリの移行も対象になります。この場合、費用は800万〜2,000万円以上、期間は4〜9か月程度になる可能性があります。
この推定レンジは、要件整理と設計のほか、実装、テスト、ドキュメントを含みます。人月単価は80万〜120万円程度を前提にしています。この金額は、一般的な業務システム全体の開発費をCodePipeline導入費とみなしたものではありません。
保守には、24時間監視や脆弱性対応が含まれる場合があります。さらに、AWSアカウントの追加やリリース代行も含むことがあります。運用支援枠は、初期費用とは別に月額10万〜50万円程度で置くと、比較しやすくなります。
AWS CodePipelineの見積もりを取る際のポイント
見積もりは、合計金額だけでなく、自動化の範囲と引き渡す成果物、稼働後の担当者をそろえて比べます。RFPには対象範囲と除外範囲を明記し、同じ前提で複数社に依頼します。
提案によっては、設定費を安く見せ、IAMやテスト、IaCを別項目にしている場合があります。監視やロールバックが別項目になっていることもあります。
RFPでの要件と前提の具体化
RFPでは、要件と成果物、契約条件を具体化します。
- 構成:アプリとリポジトリ、環境、デプロイ先
- 移行:既存ツールやオンプレミスの扱い
- 成果物:設計書とコード、手順、教育資料
- 契約:権利、再委託、終了時の引き渡し
対象アプリ数とリポジトリ、利用言語を記載します。ビルド方法や、ブランチとタグの運用も書きます。
AWSアカウントとリージョン、環境数も明記します。デプロイ先や1日のリリース回数も書きます。
テストの現状と承認者、監視要件を明記します。復旧目標も、ここに含めます。既存のJenkinsやGitHub Actionsを置き換えるか残すか、オンプレミスのビルドをAWSへ移すかも記載します。
成果物には、構成図、設計書、IaCコードを含めます。CodePipeline定義とbuildspecも必要です。テスト結果とIAM権限一覧も、成果物として受け取ります。
運用手順や障害対応手順、教育資料も記載します。ソースコードやIaCを自社で改修できるかを確認します。第三者ライセンスや再委託先、保守契約終了時の引き渡し条件も確認します。
導入会社の実績については、AWS認定の有無に加えて、同じデプロイ先とセキュリティ要件の事例を質問します。
会社比較での技術・体制・運用の評価
提案会社は、CodePipelineの設定経験だけでなく、技術や業務成果、運用体制を分けて評価します。
- 技術:対象環境や権限、テスト、IaCの経験
- 成果:業務上の変化
- 体制:設計と開発、テスト、運用の担当
- 契約後:再委託や対応時間、報告範囲
対象アプリの開発経験や、ECS・EKS・Lambda・EC2へのデプロイ経験を確認します。クロスアカウントと最小権限の設計、脆弱性スキャンも見ます。カナリアやロールバック、IaCの品質、ログと監査の設計も確かめます。
フェリシモのAWS導入事例では、CodeCommitとCodePipeline、CodeBuild、CodeDeployを利用しています。同事例では、クロスアカウントのCI/CDで、リリース頻度が月1回から月3〜4回へ増えたと紹介されています(出典: AWS導入事例「株式会社フェリシモ」、2026年確認)。
要件定義の責任者とAWS設計者を明確にします。アプリ担当やテスト担当、運用窓口が誰かも確かめます。
再委託がある場合は、作業範囲と情報アクセス、事故時の報告経路を確認します。24時間対応やSLAが必要な場合は、監視対象と通知時間に加えて、一次切り分けや復旧作業、月次報告の範囲も契約書に書きます。
低価格の見積もりにおける除外項目とリスク
低価格の提案では、費用に含まれる工程と除外条件を確認します。
- 導入作業:調査やテストデータ、ネットワーク、IAMの範囲
- 運用準備:監視や復旧、文書、教育の範囲
- 契約条件:セキュリティとデータの扱いの明記
要件整理と既存環境の調査が含まれるかを確認します。テストデータの準備やネットワーク接続、IAMの詳細設計も、同じ範囲に入っているかを見ます。
テストが数日だけで、IaCは別料金、本番承認は利用者側の設定、障害復旧は保守契約が必要という条件なら、初期費用だけでは比較できません。
AWSの責任共有モデルや、個人情報を扱う場合の委託先管理も確認します。AWSがPCI DSSの対象サービスであることは、利用者側のアプリケーションや権限設計まで適合を意味するものではありません。
秘密情報の保管やログのアクセス権、アーティファクトの保持期間を、RFPと契約に反映します。事故報告やデータ削除、国外移転の扱いも、RFPと契約に入れます。ソースコードとIaCの権利も、契約で明確にします。
機能・費用・リスクを同じ表に並べると、提案の差が見えやすくなります。
よくある質問(FAQ)
AWS CodePipelineのシステム開発では、料金や既存ツールとの関係、安全な自動デプロイの方法について、よく質問を受けます。導入前に判断しやすいよう、それぞれの答えを先に示します。
AWS CodePipelineの導入費用はいくらですか?
1アプリの小規模PoCなら100万〜300万円、標準導入なら300万〜800万円、大規模導入なら800万〜2,000万円以上が目安です。
大規模導入は、複数アカウントや監査を含む場合です。金額はAWS利用料ではなく、初期導入費の推定です。要件整理と設計、実装に加えて、テストやドキュメントも含みます。
GitHub ActionsやJenkinsをCodePipelineに置き換えるべきですか?
既存ツールにテスト資産や特殊なビルド環境がある場合は、既存のビルドを残す方法があります。そのため、置き換えは必ずしも必要ではありません。
既存ツールのビルドを残す場合は、CodePipelineを承認、アーティファクトの搬送、デプロイのオーケストレーターとして使うハイブリッド構成が候補になります。
サーバーのパッチや可用性、認証運用を減らしたい場合は、CodeBuildなどのAWSマネージドサービスへ段階的に移行します。
本番デプロイを完全自動化しても安全ですか?
安全を確保するには、完全自動化に加えて、いくつかの仕組みを組み合わせる必要があります。その仕組みには、自動テストと承認者の分離、最小権限が含まれます。秘密情報の保護も、同じ設計に含めます。
CloudWatchアラームや段階デプロイ、ロールバックを設計します。さらに、監査ログも残す構成にします。変更の種類や業務影響に応じて、低リスクの変更は自動、高リスクの変更は承認必須とする方法も有効です。
いきなり全社導入せずPoCから始められますか?
PoCから始められます。影響範囲の小さい1アプリで、Sourceから通知まで一通り動かします。
所要時間や失敗原因、復旧時間を測定します。運用担当者の負担も確かめます。PoCの終了条件と本番展開の追加要件を先に決めておくと、複数アプリへの横展開につなげやすくなります。
まとめ
AWS CodePipelineのシステム開発は、CodePipelineの設定作業にとどまらず、業務の進め方そのものを変える取り組みです。ソース管理からデプロイまでを、再現できる業務プロセスに変えます。監視や障害対応も、この流れに含めます。
要件整理で現状と成功指標をそろえ、サービス選定で既存ツールとの役割を決めます。設計は、IaCと最小権限を前提に進めます。
1アプリのPoCでの判断材料づくり
初めから全社のリリースを変えず、まずは1アプリで実際の変更を流します。テストや承認、失敗通知を確認します。ロールバックと運用引き継ぎも見ます。
PoCでは、自動化の可否だけでなく、リードタイムや変更失敗率、復旧時間を記録します。担当者が自走できるかも、あわせて見ます。その結果をもとに、環境分離とクロスアカウント、段階デプロイ、監査要件を加えていきます。
費用だけでなく成果物と運用まで比べた見積もり
初期導入費は、規模により100万〜300万円、300万〜800万円、800万〜2,000万円以上という段階的なレンジです。AWS利用料、開発費、保守費は分けて考えます。
IAMやテスト、監視、ロールバックが含まれるかを確認します。IaCや教育、引き渡しも、見積もりに入っているかを見ます。安全な定着には、承認ルール、障害時の判断、運用担当者の育成も必要です。
▼全体ガイドの記事
・AWS CodePipelineのシステム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。