
Cloudflareのシステム開発は、業務への影響と要件を整理し、構成を選んでから、設計とテストを経て段階的に稼働させる流れで進めます。
構成、6つのフェーズ、費用の目安、見積もりの確認点を順に取り上げます。全体像は、下に挙げた完全ガイドでも扱っています。
▼全体ガイドの記事
・Cloudflareのシステム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
Cloudflareのシステムの全体像
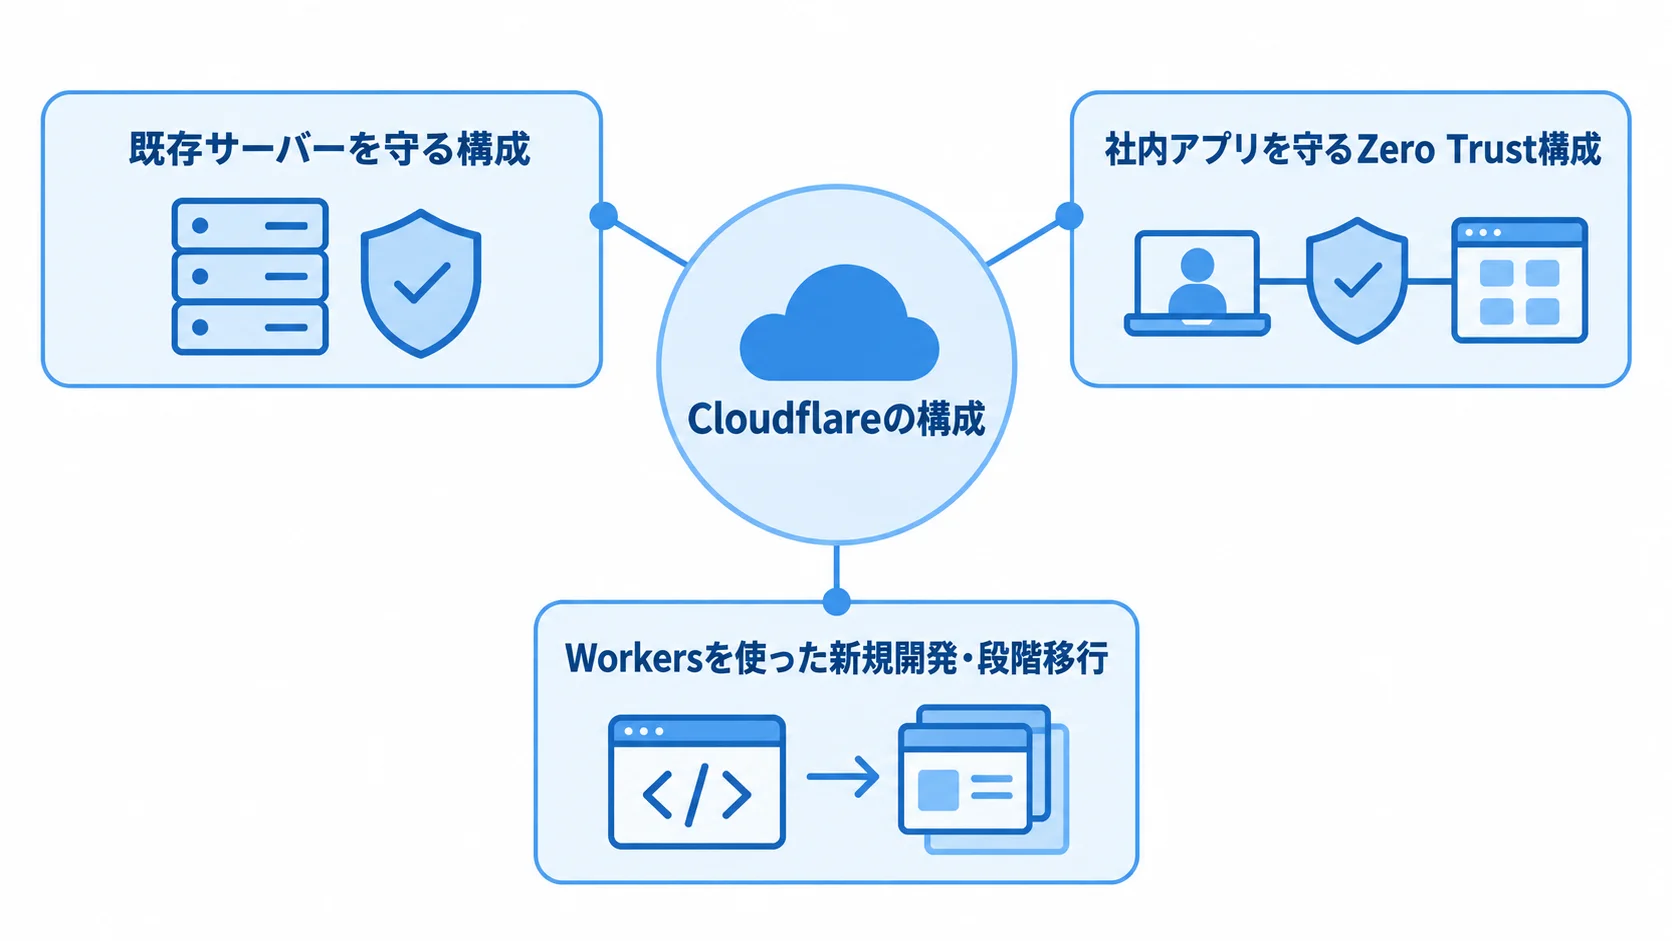
Cloudflareのシステムは、インターネット接続を担うサービスを接続・保護・高速化し、必要に応じてアプリを動かすクラウド基盤です。単一の業務アプリやデータベースとは違い、入口の通信から業務アプリの実行までを扱います。
一般的な構成では、ユーザーのアクセスをDNS、CDN、WAFで受け、Workersか既存オリジンへ転送します。
既存サーバーを守る構成
既存オリジンを活用する構成では、Cloudflareで入口の通信を制御します。
- 既存環境を維持:AWS、Azure、GCP、オンプレミスのオリジンをそのまま残せます。
- 入口を保護:DNSで入口をまとめ、CDN配信、WAF、DDoS対策で守ります。
- キャッシュを制御:URL、HTTPメソッド、Cookie、認証状態ごとのキャッシュ可否を設定します。
アプリを作り直さずに高速化と防御を始められ、短期間の移行にも適しています。ただし、管理画面、決済、個人情報を扱うAPIまで一律にキャッシュすると、古い情報の表示や二重処理を招く可能性があります。さらに、オリジンへ直接アクセスできる経路を閉じるところまで設計します。
社内アプリを守るZero Trust構成
社内向けのアクセスは、VPNへの依存を前提にせず、利用条件と権限を設計して制御します。
- 認証・認可:ユーザー、端末、場所、アプリの条件をもとに認証・認可します。
- 接続方式:Cloudflare Tunnel、Access、Gatewayを組み合わせ、社内網を公開せずに接続します。
- 導入対象:勤務地が分散した企業や、拠点間VPNの負担を減らしたい企業です。
要件には、退職者の権限剥奪と緊急遮断を含めます。加えて、端末のOS・暗号化状態と特権アカウントも確認項目にします。また、アプリ所有者と人事・情シスで権限を分け、ポリシーの変更者も明確にします。
Workersを使った新規開発・段階移行
Cloudflare上でアプリを実行する場合、WorkersはAPIや認証の処理に使えます。BFF、Webhook、エッジ処理なども担えます。
- データの保存先:D1、R2、KV、Durable Objects、Queuesを用途で選びます。
- 既存環境との併用:重いバッチや基幹DBは既存クラウドに残せます。
- 設計記録:採用理由、代替サービス、データ出力、障害時の切り戻しを記します。
なお、Workersを選ぶ場合も、すべてをCloudflareへ移す必要はありません。たとえば、業務マスタや取引データはD1か外部DBに、画像や帳票はR2に置く方法があります。また、非同期連携にはQueuesやWorkflowsなどを使い、データの性質に応じて選びます。
Cloudflareのシステム開発の進め方と6フェーズ
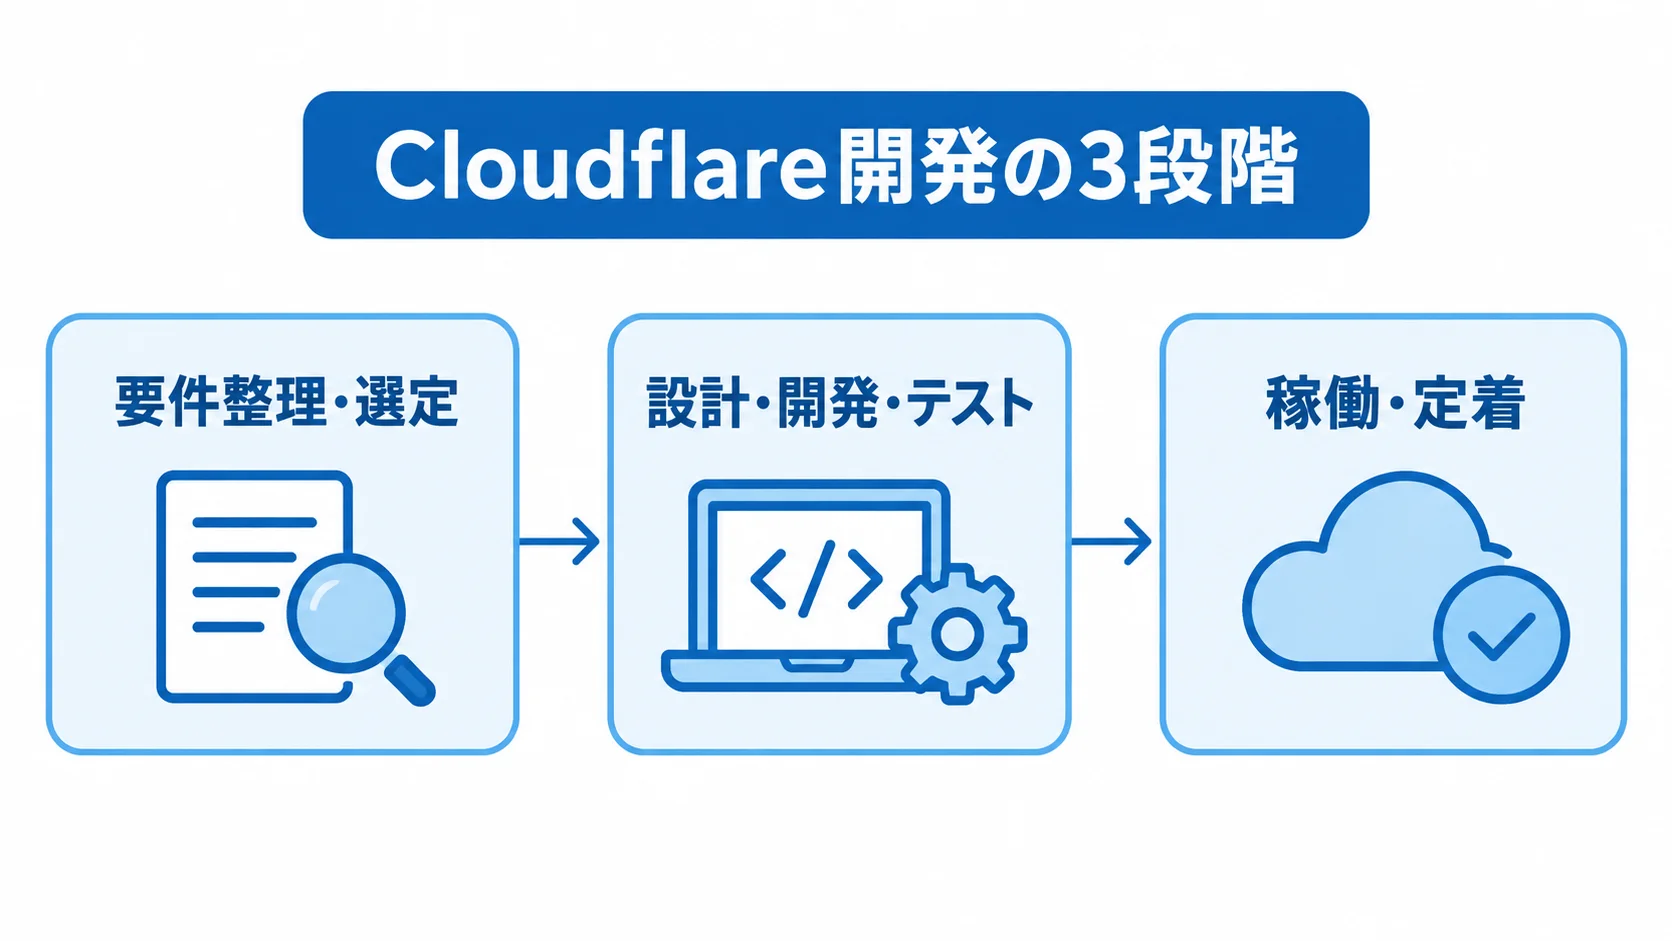
開発は、まず業務影響と非機能要件を決め、そのうえで段階的に実装します。なお、小規模なDNS・WAF導入でも、各工程を簡略化すると切り替え後の障害を抑えられます。
- 要件整理
- サービス選定
- 設計・開発
- テスト
- 稼働
- 定着
1. 要件整理:守る対象と業務影響の洗い出し
Cloudflareで守る対象と業務への影響を整理することで、要件の漏れを防ぎます。
- 対象資産:ドメイン、API、管理画面、メール、社内アプリ、SaaS、オリジンを洗い出します。
- 現状情報:DNSレコード、証明書、認証、データ、ピーク、攻撃・障害履歴、運用担当者を台帳にします。
- 数値目標:可用性、性能、セキュリティ、運用の目標と、ログ保存期間、RTO、RPO、API応答時間、WAF誤検知の許容件数を決めます。
- データ要件:個人情報や決済データの処理場所、委託・再委託、権限、監査ログの確認。
RTOは復旧時間の目標、RPOは許容できるデータ損失を示します。また、運用担当者も含めて情報をまとめると、後工程で設計漏れを見つけやすくなります。
2. 選定:既存オリジン保護か新規開発かの決定
解決したい業務課題に合わせ、導入範囲と比較条件を決めます。
- 導入方式:既存サーバー保護、Zero Trustによる社内アクセス再設計、新規アプリ開発を比べます。
- 作業範囲:設定代行とアプリ開発は分けて見積もります。
- 接続・開発条件:既存環境、API・WebSocket、データ移行、言語、CI/CDを確認します。
- 運用・納品条件:バックアップ、復旧、監視ログ、サポート窓口、SLA、データ所在、設定・ソースの納品。
構成によって、必要な技術者や期間は異なります。機能の名前よりも業務要件への適合性で比べ、PoCで主要な利用者フローを1つ動かします。そのうえで、性能、攻撃検知、誤検知、切り戻しを確かめます。
3. 設計・開発:通信経路と責任範囲の定義
通信経路と、設計・運用を担う人の責任範囲を文書にまとめます。
- 経路と責任:ユーザーからCloudflare、Workersかオリジン、データストア、外部サービスまで図示します。
- 通信設定:受信データ、暗号化・復号、ログ、承認者、DNSのTTL・メール用レコード、証明書更新、直アクセス防止、WAF優先順位を定めます。
- データ処理:Workersの制約、D1の変更・取引・復旧、R2の公開・署名付きURL、ウイルス検査、削除・世代管理を設計します。
- 成果物:設計書、構成図、WAF一覧、環境変数・秘密情報の管理、IaCか設定出力を含めます。
Workersでは、実行時間やCPU時間などの制約を踏まえて処理を分けます。接続方式や状態管理の制約も、あわせて確認します。また、D1ではバックアップ手順も定めます。
4. テスト:性能・攻撃・誤検知・復旧の確認
画面表示だけでなく、機能、通信、復旧まで本番切り替え前に確かめます。
- 機能:ログイン、権限変更、検索、決済、ファイル、メール、Webhook、管理画面の動作を確かめます。
- 非機能:通常・ピーク負荷、キャッシュヒット率、API応答、WAFの検知と許可、レート制限を検証します。
- 切り替え準備:DNSリハーサルで変更前レコード、旧経路、切り戻し条件、責任者、連絡先、監視画面を確認します。
オリジンへの直アクセス、証明書の更新、ログ出力も検証します。切り替えは低いTTLから移行し、WAFはログ検知を先に行います。そのうえで、正規の業務通信が誤って遮断されないことを確かめてから、段階的に強化します。
5. 稼働:段階リリースと切り戻しの実施
一斉には切り替えず、対象と確認基準を決めて段階的に稼働させます。
- 分割リリース:ドメイン、拠点、ユーザー、APIパスごとに範囲を分けます。
- 拡大判断:エラー率、応答時間、キャッシュ、WAF、負荷、問い合わせ件数を確認します。
- 切り戻し:特定時間内の5xx増加、決済成功率低下、正規ユーザー遮断、ログ欠落などを条件にします。
基準を満たしてから対象を広げます。ただし、停止できないメールや決済は別計画にします。
旧DNSやオリジンの許可設定を元に戻せるようにし、環境変数とWorkersの前版も復元できる状態にします。加えて、切り戻し後の原因調査に必要なログが残っているかを確かめます。
6. 定着:運用ルールと効果測定の引き継ぎ
稼働後も、運用、効果の測定、担当者への引き継ぎを続けます。
- 定常運用:変更管理、脆弱性対応、WAF調整、権限レビュー、ログ、障害対応を組み込みます。
- 確認頻度:日次指標、週次イベント、月次ルール見直しに分けます。
- 効果測定:速度、遮断・誤検知、可用性、対応時間、工数、年間総保有コストを比べます。
日本航空はCloudflareのメールセキュリティを導入し、6か月で約2万2,000件の悪性メールを遮断したと公表しています(出典: Cloudflare「日本航空」導入事例、2026年閲覧)。また、自社でも導入前後を同じ定義で比べておくと、効果を評価できます。
Cloudflareのシステム開発にかかる費用相場
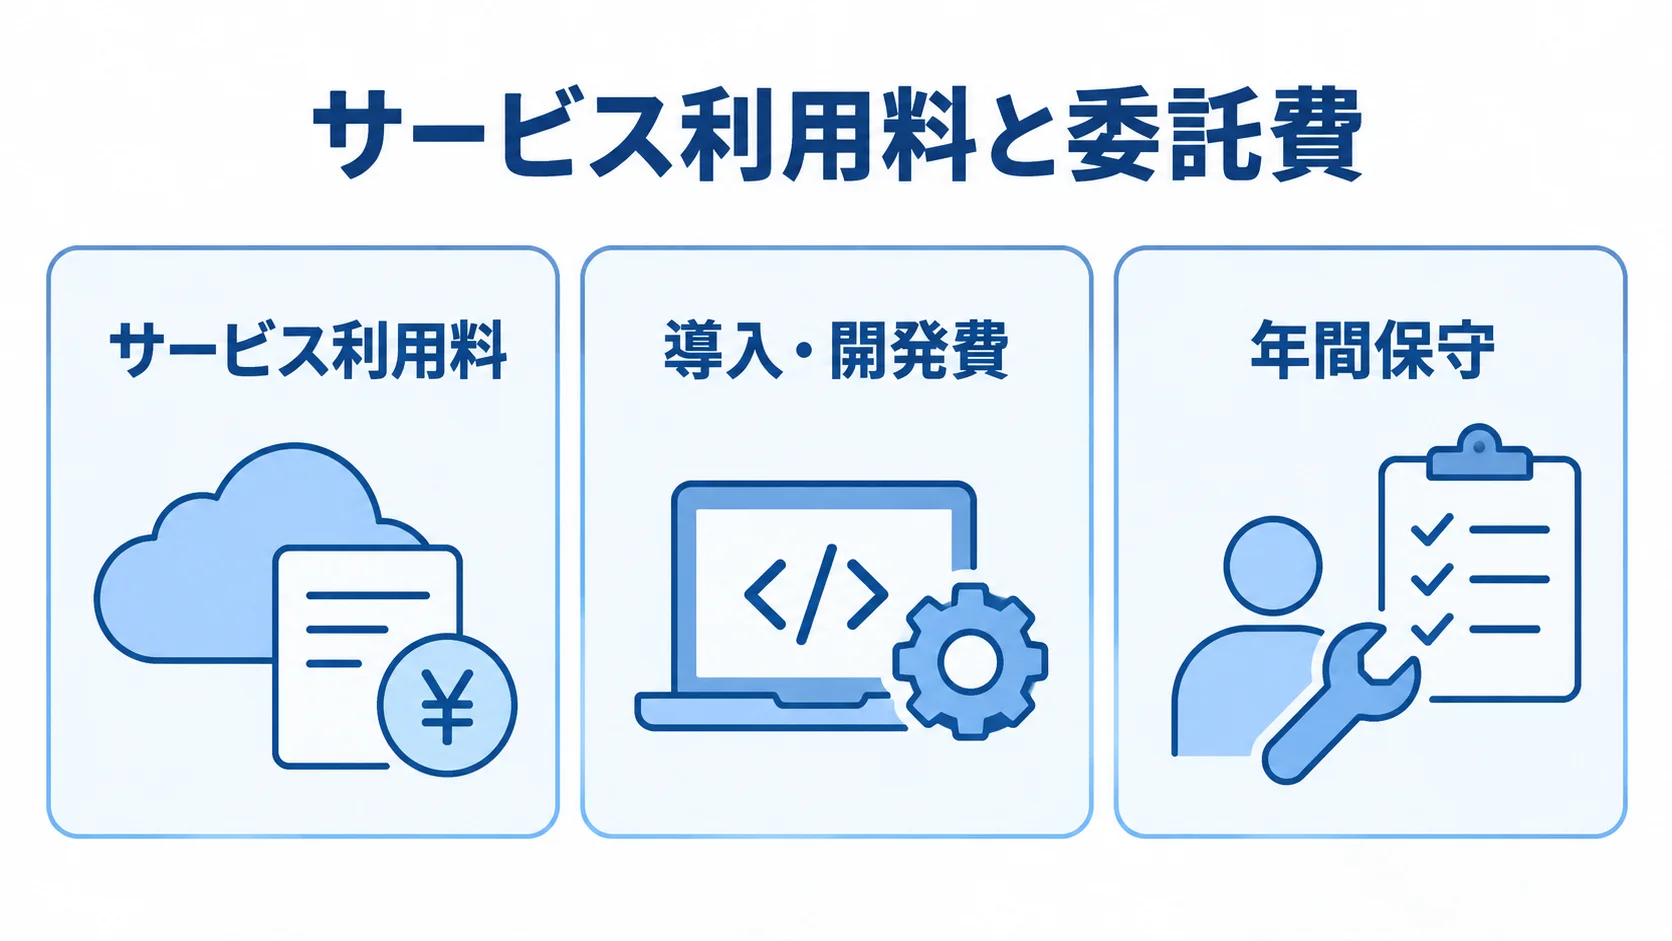
費用は、サービス利用料と、要件整理から運用までの委託費に分けて考えます。料金は、プラン、地域、リクエスト数、CPU時間などで変わり、ログ量やサポート条件も関わります。Enterpriseなどは個別見積もりです。
金額は、2026年8月時点の公式料金と、類似する業務システム案件をもとにした目安です。Cloudflare固有の公開相場は少ないため、委託費は類似案件から整理しています。
サービス利用料の従量課金の前提
サービスごとに、料金条件と利用量を分けて確認します。
- Workers:Freeには上限があり、Paidはアカウントあたり月額5ドルからです。
- Workersの超過:Standardは月1,000万件込みで、超過分は100万件あたり0.30ドルかかります。
- R2 Standard:保管は0.015ドル/GB月、Class A操作は100万件あたり4.50ドル、Class B操作は100万件あたり0.36ドルです。
- Zero Trust:PoC向けFreeがあり、見積額はユーザー数、対象、ログ、サポートで変わります。
WorkersはCPU時間も別途超過課金です(出典: Cloudflare Developers「Workers Pricing」、2026年7月更新)。公式の計算例では、月1億リクエスト、平均7ミリ秒の条件で月45.40ドルになります。実額は、キャッシュ率、CPU時間、D1やDurable Objectsなどの利用量で変わります。
R2のインターネット向けエグレスは無料です(出典: Cloudflare Developers「R2 Pricing」、2026年8月更新)。一方で、読み書き、低頻度アクセスの取り出し、他サービス接続、バックアップは別料金の場合があります。
導入・開発費の作業範囲別の目安
導入範囲と作業条件ごとに、初期費用と期間の目安を確認します。
- 基本設定:DNS・CDN・TLS・基本WAFは10万〜50万円、1〜3週間が目安です。
- 防御・監視:WAF等を含む場合は30万〜150万円、2〜6週間が目安です。
- Zero Trust:TunnelのPoCから小規模導入は50万〜300万円、1〜3か月程度が目安です。
- 小〜中規模開発:WorkersとD1・R2・外部システムを使うWebシステムは200万〜800万円、2〜6か月が目安です。
- 段階移行:大規模案件は800万〜3,000万円以上、3〜12か月程度となる場合があります。
基本設定の額は、対象ドメイン数やDNSの複雑さで変わります。環境調査、テスト環境、切り戻し計画によっても変わります。
防御・監視の範囲にはBot対策、レート制限、ログ監視、誤検知調整が含まれます。費用と期間は公式料金ではなく、支援作業量をもとにした推定レンジです。
小〜中規模の開発では、認証、管理画面、データ移行などを加えるほど上振れします。決済、ファイル処理、監視を含めると、さらに費用は膨らみます。
複数環境、レガシーAPI、基幹連携、厳格な監査、24時間運用を含む段階移行は、この規模になることもあります。いずれも要件次第の推定レンジです。
保守・運用費の年間見積もり
利用料と委託費を分けたうえで、保守の内容は年間の費用として見積もります。
- 運用作業:監視、障害一次対応、WAF調整、脆弱性対応、権限レビューを含めます。
- 付帯作業:設定変更、月次報告、バックアップ、復旧訓練も確認します。
- 費用配分:一般的な業務システムでは要件定義10〜15%、設計25〜35%です。
- 年間比較:初年度の移行費、月次従量料金、年間保守を分け、3年間の総保有コストで比べます。
開発・単体テストは30〜40%、結合・総合テストは15〜20%、移行・導入は5〜10%が目安です(出典: NotebookLM「業務システム全般_11」、2026年)。Cloudflare案件でも、DNS切り替えの費用と、安定稼働後の年間保守は分けて見積もります。
年間保守は初期開発費の10〜20%程度という考え方があり、24時間監視、緊急対応、SLA、ログ保管、ルール変更回数を含めると別額になります。
Cloudflareのシステム開発の見積もりで確認する点
総額だけでなく、前提、成果物、作業範囲をそろえて見積もりを比べます。発注側が用意する情報や運用作業も明記し、設定、開発、移行、保守の作業ごとに分けてもらいます。
見積書の前提に書く要件と対象範囲
見積もりの前提、納品物、契約上の所有範囲をそろえて確認します。
- 依頼条件:対象ドメイン・サブドメイン、オリジン、APIパス、環境・利用者数、ピーク、保存量を記載します。
- 要件と前提:認証、外部連携、個人情報、除外画面、国・IP、WAF方針を明示します。
- 成果物:設計書、構成図、DNS・WAF一覧、ソース、テスト結果、監視・障害資料を確認します。
- 契約:利用権限と設定・ソースの所有範囲を見積書や契約書に記します。
依頼書には、ログ保存期間、レート制限、RTO・RPO、目標応答時間も含めます。情報が未確定なら、調査や要件定義を先に行い、推測による固定価格は避けます。
設定画面だけで納品すると、担当が替わった後に再現できない場合があります。そのため、環境別設定やIaCが納品対象に入るかを確認します。テスト仕様と結果、引き継ぎ資料、設定出力も、納品対象かを確かめます。
発注先の対応フェーズと実績による比較
対応できる工程と実績をもとに、発注先の得意分野を比べます。
- 対応範囲:製品販売、DNS・WAF、Zero Trust、Workers開発、監視運用の経験を確認します。
- 実績と体制:類似規模の構成図、担当工程、責任分界、サポート時間、WAF調整について尋ねます。
- 見積比較:初期費、利用料、開発・移行費、月額運用費、追加単価を分けてもらいます。
公式パートナーの資格は判断材料のひとつとし、候補各社に同じRFPを渡します。そのうえで、切り替えの失敗要因や条件を質問します。さらに、障害時の一次窓口がCloudflare・オリジン・開発会社のどこになるか、契約終了時の返却物も確認します。
典型的なリスクの事前見積もり
技術面の障害と個人情報の扱いを、見積もりの段階から確認します。
- 想定リスク:キャッシュ不整合、WAF誤検知、直アクセス、認証漏れ、メール停止、ログ不足、課金超過があります。
- 対策の確認:発生条件、予防・検知方法、復旧担当、切り戻し時間を提案書に記載してもらいます。
- 個別検証:決済、会員情報、管理画面はキャッシュとセキュリティルールを検証します。
個人情報を扱う場合は、処理と保存の場所を確認します。Cloudflareは、2026年に日本のISMAP登録を発表しています(出典: Cloudflare「ISMAP登録完了」プレスリリース、2026年)。
Cloudflareは、Data Localization Suiteなども説明しています。ただし、自社の法令対応は、登録とは別に確かめる必要があります。
個人情報保護委員会は、外国の第三者への提供について、法人格や委託関係などから個別に判断する考え方を示しています(出典: 個人情報保護委員会「外国にある第三者への提供編」、令和7年12月一部改正)。そのため、自社のデータフローや契約、再委託、権限、ログを、法務・セキュリティ部門と確認します。
Cloudflareのシステム開発でよくある質問
発注前によくある疑問に答えます。導入範囲、既存サーバー、費用、セキュリティ要件が中心です。
既存のAWSやオンプレミスを捨てずにCloudflareを導入できますか?
はい、既存オリジンの前段にCloudflareを置き、CDN、DNS、TLS、WAF、DDoS対策から導入できます。必要なAPIや認証だけをWorkersへ段階移行する方法もあります。
ただし、オリジンの脆弱性や性能の問題は自動では解消しません。そのため、直アクセス防止、認証、負荷、バックアップも確認します。
Cloudflareの導入にはどのくらいの期間がかかりますか?
作業範囲と社内調整の量によって、導入期間は変わります。
- 基本設定:DNS・CDN・TLS・基本WAFは1〜3週間が目安です。
- 調整・監視:WAF調整や監視を含める場合は2〜6週間です。
- 開発・導入:小規模Zero Trustは1〜3か月、Workersを使う小〜中規模開発は2〜6か月程度です。
対象ドメイン・環境数、認証連携、データ移行によって変わります。業務テストや社内承認の数でも変動します。期間を縮める場合も、テストと切り戻しは削らずに残します。
設定代行会社とシステム開発会社はどう選び分けますか?
依頼したい作業と開発範囲に応じて、委託先の種類を選びます。
- 設定代行会社:DNS・WAF、証明書、簡単なルール調整に適する場合があります。
- 開発会社:要件整理、認証・データ設計、Workers開発、連携、移行、運用まで必要な場合に選びます。
- 必要な専門性:システム開発とクラウドセキュリティの両方を扱えるか確認します。
担当範囲と類似案件、納品物を確かめます。加えて、保守と契約終了時の引き継ぎも見ておきます。
ISMAP登録があれば個人情報の対応は十分ですか?
ISMAPは、サービスの調達やセキュリティ評価に関する判断材料の一つです。一方で、個人情報の扱い方は、ISMAPとは別の論点として確かめる必要があります。
- 個人情報の対応:取得目的、処理場所、委託契約、再委託、権限、保存期間、削除、ログ管理への対応を個別に確認します。
- 構成と要件の確認:Data Localizationなどの構成を確認し、法務・セキュリティ担当者と自社要件に照らして判断します。
Cloudflareのシステム開発の進め方まとめ
まず決めるのは、どのトラフィック、ユーザー、データを、どこでどう処理するかです。Cloudflareの導入は、その手段として位置づけます。
攻撃遮断や可用性、性能を業務成果につなげ、運用工数や年間費用も含めて評価します。
まずDNSやオリジン、API、認証、データを洗い出します。そのうえで、既存環境の保護、社内アクセスの見直し、新規開発のどれに当たるかを整理します。
6フェーズのつながりによる判断の抜け漏れ防止
各工程の判断材料を次の工程へ引き継ぎ、見積もりから運用まで一貫させます。
- 要件整理・選定:業務影響と非機能要件を決め、導入範囲を絞ります。
- 設計・開発・テスト:通信経路と責任を定義し、機能、攻撃、誤検知、性能、復旧を確かめます。
- 稼働・定着:段階リリースと切り戻しを行い、監視、変更管理、効果測定へ引き継ぎます。
この順番を依頼書と見積書に反映すれば、初期設定費だけが安く見える提案を避けられます。
最初の相談で用意する現状台帳と求める成果
相談に必要な現状情報と、導入後に改善したい成果を用意しておきます。
- 現状情報:ドメイン、オリジン、API、利用者数、ピーク、個人情報の種類、課題を共有します。
- 実施条件:希望時期と運用体制を伝えます。
- 改善指標:攻撃遮断、速度、問い合わせ対応時間、運用工数などを決めます。
機能と費用を業務要件に結び付ければ、無理のない安全な開発を進められます。
▼全体ガイドの記事
・Cloudflareのシステム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。