
Cloudflareのシステムは、既存サーバーの保護、社内アプリの制御、Workersでの新規開発の3つに分けて考えると、目的に合う構成を選べます。
目的別の構成、機能の種類、導入の手順の順に見ると、自社に必要な範囲が分かります。
▼関連記事一覧
・Cloudflareのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
・Cloudflareのシステム開発でおすすめの開発会社/ベンダー6選と選び方
・Cloudflareのシステム開発の見積相場や費用/コスト/値段について
・Cloudflareのシステム開発の発注/外注/依頼/委託方法について
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
Cloudflareのシステムの概要
Cloudflareは、ネットワーク・セキュリティ基盤とエッジ開発基盤を組み合わせたものです。業務アプリやデータベースを単体で提供するものではありません。
使い方は、既存サーバーの前段に置く方法と、新規アプリの実行場所にする方法の2通りがあります。
ユーザーとオリジンの間に置く入口
ユーザーからの通信は、DNS・CDN・WAFを通り、Workersまたは既存オリジンを経て、データベースやストレージへ進みます。
役割を分けると、DNSは接続先を決め、CDNは画像やCSSをエッジから配信します。また、WAFは不正なHTTPリクエストを検査します。
入口でこれを担うことで、既存オリジンへの負荷と攻撃を減らし、利用者に近い場所から応答できます。
CDNだけでなく業務システムの入口の保護
Cloudflareは、公開Webサイトのほか、APIや管理画面へのアクセスも制御できます。さらに、社内ポータルやSaaSへのアクセスも制御の対象にできます。
Zero Trustでは、ユーザーと端末、接続場所を条件に認証・認可します。そこに対象アプリやリスクも加えて判断します。その結果、VPNでネットワーク全体を開放せず、必要なアプリだけにアクセスさせられます。
業務効果で見る導入の価値
導入の目的は、サービスを増やすことよりも業務を改善することにあります。そこで評価では、表示速度と攻撃遮断、障害時の可用性を見ます。さらに、社内アクセスの安全性や開発・運用工数も評価の対象になります。
導入後の効果を測るなら、キャッシュヒット率、オリジン負荷、WAF誤検知件数を指標にすると判断しやすくなります。ほかに、認証失敗の検知時間や問い合わせ対応時間、年間TCOも指標に加えられます。
Cloudflareのシステムの目的別構成
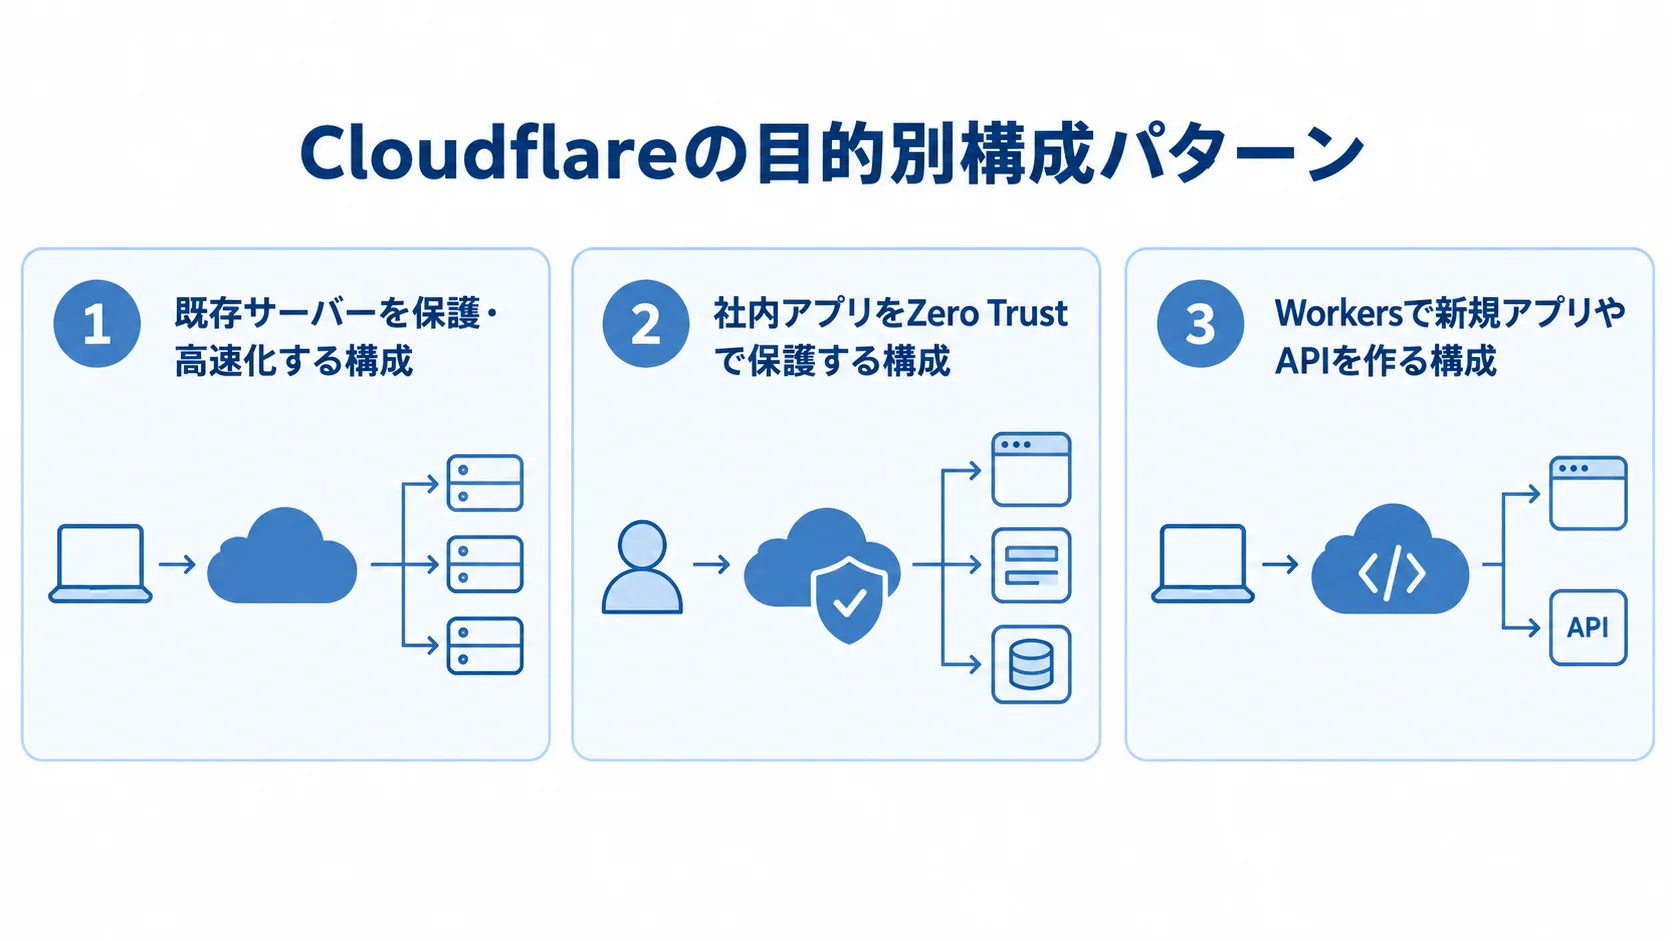
まず、発注側と開発会社で、Cloudflareを既存システムの前段、社内アプリのアクセス制御、アプリの実行基盤のどれに使うかを決めます。
目的を混ぜたまま進めると、必要のないサービスを契約したり、キャッシュできない画面を誤ってキャッシュしたりする原因になります。
既存サーバーを保護・高速化する構成
たとえば、既存サーバーでWebサイト、EC、会員サイトを運用している場合は、DNSをCloudflareに向けます。そのうえで、CDNやTLSに加えて、DDoS対策とWAFを組み合わせます。
アプリを作り直さずに、入口での防御と配信効率を改善できます。ただし、ログインやカート、決済に関わる部分は、キャッシュの対象から外す設計が必要です。管理画面や個人情報を扱うAPIについても、個別にキャッシュ除外を設計します。
社内アプリをZero Trustで保護する構成
社内ポータル、管理ツール、開発環境を外部から使う場合は、Tunnelで接続します。そのうえで、認証基盤とAccessのポリシーを組み合わせます。
許可の判断では、所属に加えて、端末の管理状態や多要素認証を見ます。さらに、接続元とアプリ単位の権限も確認します。
既存のVPNは、すぐに止めず、対象アプリを一つずつ並行して移行します。そうすると、業務停止のリスクを抑えられます。
Workersで新規アプリやAPIを作る構成
新規APIや認証処理、BFFはWorkersで実装できます。Webhookや画像変換、エッジでのリダイレクトにも使えます。処理を利用者に近い場所で行うため、グローバル利用や軽量なAPIに向いています。
長時間のバッチ処理や複雑なトランザクション、大量データの分析は、別の基盤に残します。一方で、処理の性質に応じて、QueuesやWorkflowsで非同期化します。
Cloudflareの機能・サービスの種類と使い分け
サービスは用途ごとに分かれ、通信の入口やアプリケーションを担うものがあります。データや社内アクセス、運用を支えるものもあります。
導入は一度に進めず、業務上のリスクが大きい経路から段階的に追加します。
CDN・DNS・WAF・DDoS対策
DNSは名前解決と経路の入口を担い、CDNは静的コンテンツを配信します。WAFは攻撃を検知し、DDoS対策は大量通信による妨害への耐性を高めます。
安全性を高めるには、WAFに加えて、API認証やレート制限も設計します。さらに、オリジンへの直接アクセスの禁止、ルール変更の承認、検知ログの保管も含めます。
Workers・D1・R2・KV・Durable Objects
Workersはエッジでコードを実行し、D1はサーバーレスのSQL、R2は画像・動画・帳票などの保管に使います。
KVは、頻繁に読み込む設定値やキャッシュに適しています。一方で、Durable Objectsは、ユーザー単位の状態や同時更新の制御に向いています。
業務マスタや取引データの保存先は、整合性と検索性を基準に選びます。加えて、バックアップと移行性も基準にします。
Queues・Workflows・外部データベース連携
画面で待たせない処理は、QueuesやWorkflowsで非同期化します。帳票作成や集計、外部サービスとの同期、メール送信などが該当します。
既存の基幹データを使う場合は、Hyperdriveなどの接続機能や外部データベース連携を検討します。そのうえで、通信回数やタイムアウトに加えて、障害時の再実行と重複処理も設計します。
ログ・分析・段階リリース
Analytics、Workers Logs、Logpushを組み合わせ、メトリクスとアラートも使います。これらを使うと、アクセス急増やWAF誤検知、Workersの例外を追跡できます。データストアの利用量も追えます。
Workers Paidの最低料金は、月額5ドルです。また、ログの無料枠や保存期間は、プランによって異なります。
費用を抑えようとしてログを消すと、後で監査や障害調査ができなくなります。そこで、監査、障害調査、性能分析の用途ごとに、保存期間と送信先を決めます。
Cloudflareのシステム開発・導入の進め方
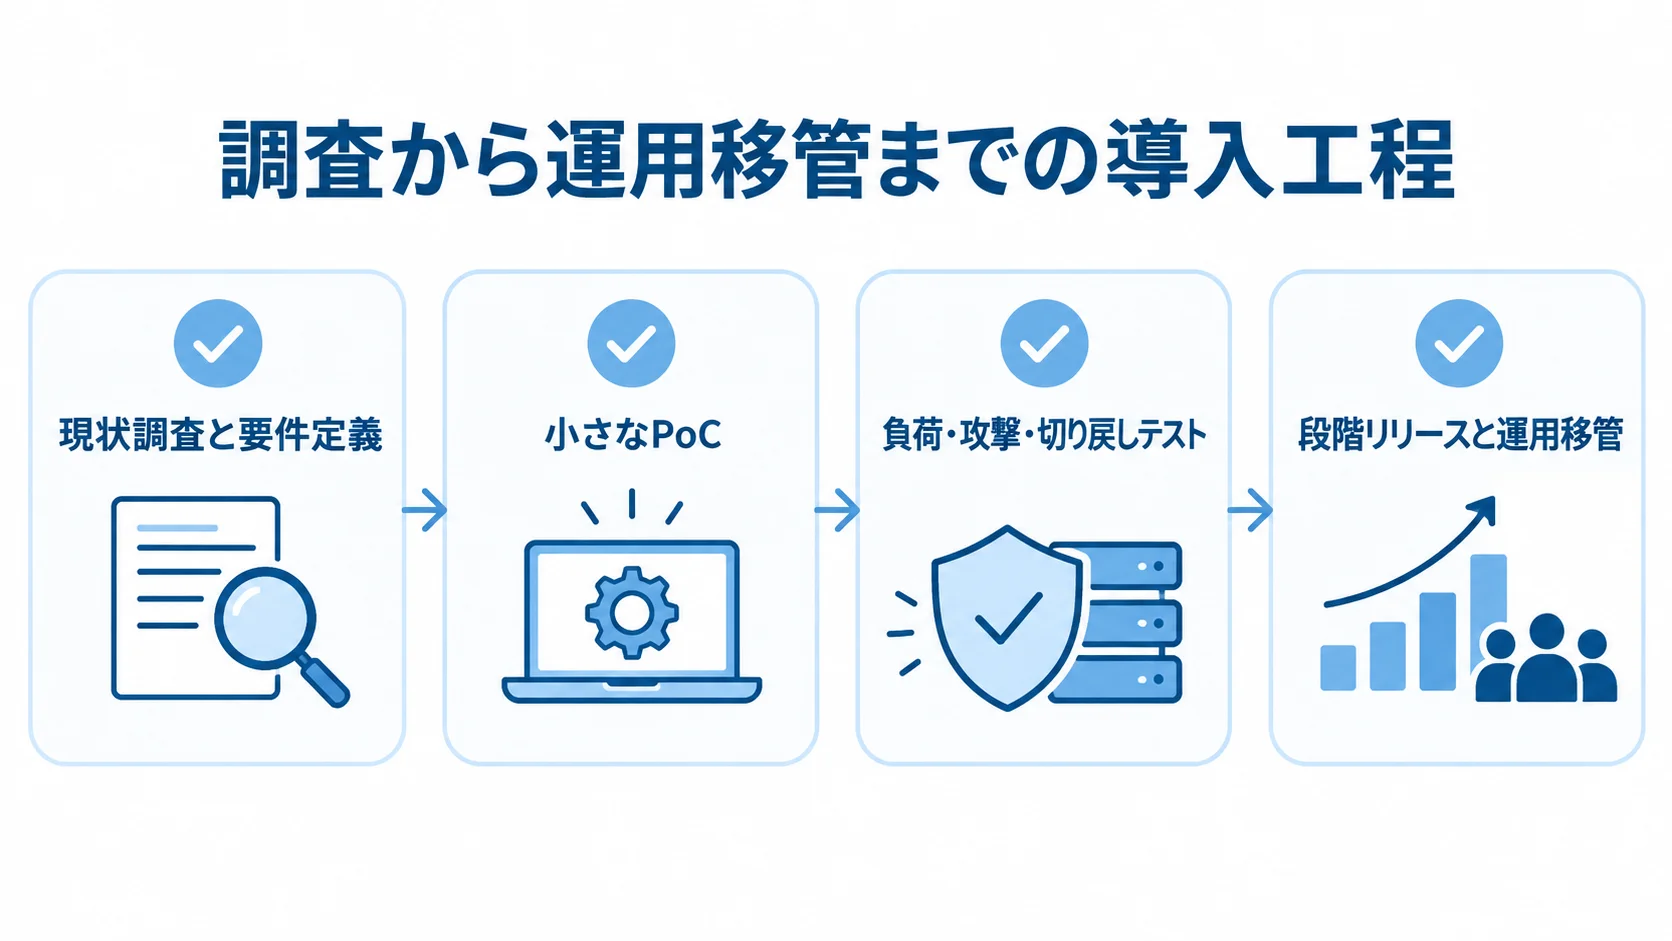
導入の成否は、設定作業そのものより、要件整理と切り戻し設計で決まります。
DNSや認証、キャッシュを調べないまま進めると、表示崩れやメール停止、APIの誤遮断が起こりやすくなります。個人情報の扱いや既存オリジン、ピークアクセスも、事前に確かめておく必要があります。
調査から運用移管までを、一つの計画として順に進めます。
▶ 詳細はこちら:Cloudflareのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
1. 現状調査と要件定義
まず、対象ドメインやサブドメイン、DNSレコードを一覧にします。そのほか、オリジンや証明書、APIパス、認証方式も書き出します。
個人情報の流れやメールの経路を整理します。利用者やピークアクセス、攻撃履歴も、あわせて押さえておきます。
可用性や性能、監査の条件、RTOとRPOを決めます。ログの保存期間やデータの処理地域、障害時の連絡方法も決めておきます。要件が曖昧なままでは、適切なWAFルールや費用を算出できません。
2. 小さなPoCによる制約の確認
全ドメインを一度に切り替えず、検証用のサブドメインや影響の小さいAPIで試します。
まず、キャッシュやログイン状態、ファイルアップロードを確かめます。WebSocketや決済、外部Webhookも対象になります。WAFについては、検知と許可ルールを確認します。
Workersを使う場合は、実行時間やサブリクエスト、状態管理を検証します。外部データベースへの接続や、デプロイとロールバックも確かめます。
3. 負荷・攻撃・切り戻しのテスト
機能に加えて、通常時とピーク時の負荷を試します。攻撃への耐性や誤検知、オリジンへの直接アクセスも確かめます。
証明書の更新やDNS障害、ログの欠損も、想定して確認します。テストでは、許可されたリクエスト数と遮断されたリクエスト数を記録します。加えて、応答時間とエラー率も残します。
DNSやルーティングを元に戻せるように、切り戻しの条件と担当者を決めてから本番へ移行します。
4. 段階リリースと運用移管
本番への移行は、対象のシステムや利用者を分けて、段階的に進めます。
運用に入ったら、WAFの調整やキャッシュの削除、証明書とDNSの管理を定例の作業にします。加えて、ログの確認やアラート対応を行います。Workersのリリースは承認を経て進め、月次で利用量も確認します。
設定のエクスポートとソースコード、テスト結果を受け取ります。そのほか、復旧手順と運用手順書も手元に残します。設計書に加えてこれらを受け取っておくと、将来のベンダーロックインを防げます。
Cloudflareのシステム開発にかかる費用相場
費用は、サービス利用料、初期の設計・設定・開発費、継続的な監視・保守費の3つに分けて見ます。
月額料金だけで判断すると、後から費用が膨らみます。PoCや移行、テストの費用が別にかかるほか、ログ保管やWAF調整の費用も加わります。
次に示すのは、2026年8月時点の公式料金と、同種のWeb・業務システム開発から整理した目安です。なお、為替は比較のため、1ドル=150円で計算しています。
▶ 詳細はこちら:Cloudflareのシステム開発の見積相場や費用/コスト/値段について
サービス利用料(従量課金を含む)
サービスごとに、基本料金と従量課金の対象を分けて考えます。
- Workers Paid:基本枠と超過分の料金
- 関連サービス:ログやD1、R2、KVなどの利用量
- R2:保管量、操作回数、転送費の料金
- Zero Trust:利用ユーザー数に応じた料金
Workers Paidは、アカウントあたり月額5ドル(約750円)からです。この料金には、月1,000万リクエストと3,000万CPUミリ秒が含まれます。
基本枠を超えた分は、100万リクエストあたり0.30ドル、100万CPUミリ秒あたり0.02ドルかかります。
公式料金表では、月1億リクエストを平均7ミリ秒で処理する場合、45.40ドル(約6,810円)になります(出典: Cloudflare公式Workers料金表、2026年7月更新)。
ログやD1は、利用量を別途確認します。R2やKV、Durable Objectsも、別に見積もります。
R2 Standardは、ストレージが1GB・月あたり0.015ドルです。操作料金は、Class A操作が100万件あたり4.50ドル、Class B操作が100万件あたり0.36ドルです。
インターネット向けのエグレス料金は無料です(出典: Cloudflare公式R2料金表、2026年5月更新)。
大量配信には有利です。ただし、読み書きやバックアップ、別サービスへの転送費は別に見積もります。
Zero Trustの従量課金プランは、1ユーザーあたり月額7ドルです。50ユーザーなら月350ドル、約5万2,500円が目安です。
初期設定・セキュリティ導入の相場
設定する範囲によって、初期費用と導入期間の目安は変わります。
- DNS・CDN・TLS・基本WAF:10万〜50万円、1〜3週間。
- WAF・Bot対策・ログ監視:30万〜150万円、2〜6週間程度。
- Zero Trust・Tunnelの小規模PoC:50万〜300万円、1〜3か月程度。
対象ドメインが多い場合や、メール・外部サービスのDNSレコードが複雑な場合は、上振れします。検証環境や切り戻し計画が必要になると、やはり上振れします。
WAFの目安には、レート制限と誤検知の調整が含まれます。これらはサービス料金ではなく、要件確認から設計、設定、テスト、手順書の作成までを含む委託費です。
Workersを使う開発費の相場
規模と移行の範囲によって、開発費と期間の目安は変わります。
- 小〜中規模Webシステム:200万〜800万円、2〜6か月程度。
- 既存業務システムの段階移行:800万〜3,000万円以上、3〜12か月程度。
データ移行や決済、負荷試験を含めるほど、工数が増えます。ファイル処理や権限管理、監査ログも、範囲に入れば工数に加わります。
小〜中規模のWebシステムは、Workersを中心にD1やR2を使う構成です。認証や管理画面、外部連携も組み合わせます。既存システムの目安は、前段の防御からAPIのモダナイズ、段階移行まで進める場合です。
ここに示す金額は、Cloudflareが公表した開発費ではありません。類似するサーバーレスのWeb・業務システムの工程から、編集部が算出した推定です。
見積書では、要件定義と設計、開発を分けて見ます。さらに、テストや移行、運用移管の金額も分かれているかを確かめます。
年間TCOと保守費
年間費用には、Cloudflare利用料や保守費が含まれます。さらに、ログ・監視の保管費やルール調整、障害・脆弱性対応、追加開発も含めます。
一般的な業務システムでは、安定稼働後の年間保守費を、開発費の10〜20%程度と見ることがあります。
24時間監視や高いSLAを求める場合は、別途積み上げて見積もります。また、ドル建ての従量課金では、為替の変動やアクセスの急増も予算に反映します。
セキュリティ・個人情報・運用上の注意点
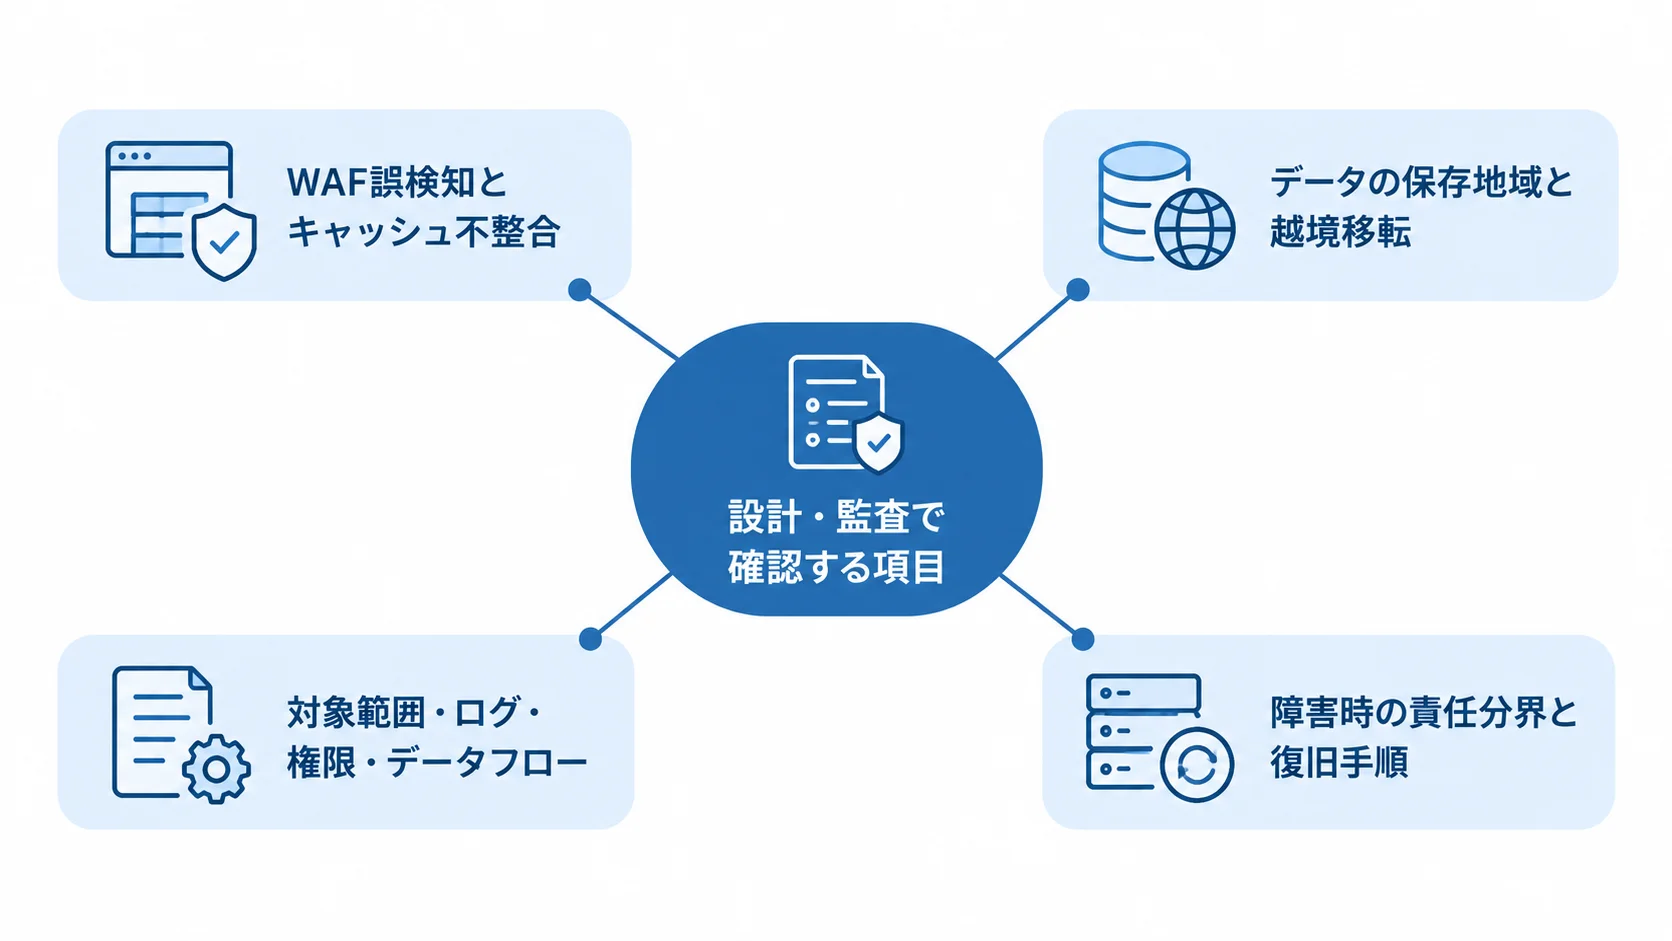
セキュリティや法令対応は、Cloudflareを採用したあとも、自社で確認を続ける必要があります。
データの経路や復号・処理・保存場所、ログへのアクセス権を、業務要件に照らして確認します。そのうえで、設定の利便性と統制・監査に必要な証跡を両立させます。
WAF誤検知とキャッシュ不整合の防止
WAFは、正当な入力を攻撃と誤認することがあります。また、キャッシュは、更新前の画面や別のユーザーの情報を表示する危険があります。
特に、ログイン後のページや注文情報、管理画面は、キャッシュの扱いを個別に決めます。決済や個人情報を扱うAPIも、対象に含めて扱いを決めます。具体的には、キャッシュキーやHTTPヘッダー、Cookieの扱いと、パス単位の除外ルールを明確にします。
誤検知を広げないよう、本番環境のルールは直接変えず、検知モード、限定的な遮断、全体適用の順に進めます。
データの保存地域と越境移転
個人情報や機密情報を扱うなら、通信経路に加えて、復号処理やログ、バックアップも対象になります。サポートアクセスや外部連携先では、保存地域を確認します。
個人情報保護委員会の「外国にある第三者への提供編」は、外国にある第三者への提供に関する確認事項や情報提供の考え方を示しています。
データローカライゼーションや国内処理を選んだ場合でも、法令対応まで自動で済むわけではありません。そのため、契約や委託先の管理、本人への情報提供も確認します。
ISMAP登録と自社の確認
2026年1月14日、Cloudflareは政府情報システム向けセキュリティ評価制度ISMAPへの登録完了を公表しました(出典: Cloudflare公式プレスリリース、2026年1月14日)。
公共部門や規制の厳しい業界にとっては、重要な動向です。ただし、登録されたからといって、対象サービスや契約条件、自社の利用方法がそのまま適合するとは限りません。
まず、対象範囲やログ、権限を、自社の監査要件に合わせて確認します。そのうえで、データフローや委託先の監督、インシデント対応も見ていきます。
障害時の責任の切り分けと復旧手順
障害の原因を切り分けられるよう、責任分界表を作ります。表では、Cloudflareと開発会社、既存オリジンの担当を書き分けます。認証基盤やデータベースも、同じ表に含めます。
まず、DNSのTTLや代替経路を決めます。緊急時のオリジン直通の手順も、あらかじめ用意しておきます。Workersのロールバックやキューの再実行、ログの取得方法も定めます。
障害が起きたとき、すぐにCloudflare側の問題と決めつけないようにします。そのため、アプリの例外や証明書、認証のどこに原因があるかを追える監視を設計します。ネットワークやデータ更新も含めて見ます。
Cloudflareの開発会社・ベンダーの選び方
Cloudflareに対応する会社でも、得意な工程は異なります。DNS・CDNの設定、WAFの運用、Zero Trustへの移行では、必要な技術と体制が違います。Workers開発や大規模SI、24時間監視も、求められる力はそれぞれ異なります。
会社名や認定だけで判断せず、自社の案件に必要な能力を分けて比べます。
依頼する工程と案件タイプ
依頼する範囲を整理すると、案件に合った支援内容を見極めやすくなります。
- 調査のみ:現状と課題の調査
- 設計・設定:構成の設計と、Cloudflareの設定
- Workers開発:Workersを使ったアプリの開発
- 監視・改善:移行後の監視と改善まで
短期のWeb保護なら、DNSやWAF、切り戻しに強い会社を重視します。一方で、社内アクセスの改革には、認証基盤や端末管理、VPNとの並行移行が必要です。
アプリ開発では、Workersの実装に加えて、データモデルやテストを確認します。さらに、CI/CDや障害対応、データの取り出し方も見ておきます。
実績・技術力・運用体制の比較
候補会社は、実績・技術力・運用体制の3つの面から比べます。
- 実績:認定、パートナー実績、類似規模の構成図。
- 技術力:WAF調整、API・認証・データ移行、他環境との連携。
- 運用体制:監視時間、障害時の初動、担当者の資格と経験。
公式の導入事例には、数万人規模の組織がメールセキュリティを移行し、6か月で約2万2,000件の悪性メールを遮断した例があります(出典: Cloudflare公式導入事例)。
効果の数字だけでなく、移行の手順と支援体制も見ておきます。
見積書と納品物の粒度
見積書、納品物、契約条件は、それぞれ分けて確認します。
- 見積項目:料金、初期設定、要件定義、設計、開発、テスト、移行、監視、保守、追加変更。
- 設計資料:WAFルール一覧、DNS変更計画、構成図、テスト仕様書、ログ設計。
- 開発の納品物:ソースコード、設定のエクスポート。
- 運用資料:運用手順書、復旧手順。
- 契約条件:月額固定費・従量費、為替、データ返却、サポート時間、SLA。
▶ 詳細はこちら:Cloudflareのシステム開発でおすすめの開発会社/ベンダー6選と選び方
▶ 詳細はこちら:Cloudflareのシステム開発の発注/外注/依頼/委託方法について
Cloudflareのシステムに関するよくある質問
導入の必要性や既存サーバーとの関係、費用、セキュリティについて、よく出る質問をまとめます。
CloudflareはCDNとして使うだけですか?
いいえ。DNSやWAF、DDoS対策のほか、Zero TrustやWorkersにも使えます。データストアや非同期処理、ログ分析も含まれます。
用途によって必要な設計や費用が変わるため、既存サーバーの前段での利用と、Workersによる新規開発は分けて検討します。
既存のサーバーを捨てて移行する必要がありますか?
移行が必ず必要とは限りません。既存サーバーはオリジンとして残し、Cloudflareを前段に置けます。DNSやCDN、WAFに加えて、API保護も担えます。
新機能だけをWorkersで作る、ハイブリッド構成も可能です。段階的に移行すれば、現行システムの安定性を保ちつつ、効果と制約を確かめられます。
Cloudflareのシステムは無料で始められますか?
機能によっては、無料プランや無料枠で検証できます。ただし、本番運用まで無料とは限りません。
料金は、Workers PaidやR2の操作量、Zero Trustのユーザー数で分けて考えます。ログや上位WAF・Bot対策も、別途見ます。サポートや委託費も、別枠で見積もります。
無料枠を使う場合でも、上限を超えたときの動作や請求上限、予算アラートを設定しておきます。
個人情報を扱うシステムでも利用できますか?
利用できますが、データの流れと契約条件の確認が欠かせません。個人情報を含むリクエストやログについて、処理と保存の地域を調べます。バックアップやサポートアクセスも対象です。
必要に応じて、データローカライゼーションや暗号化を設計します。アクセス制御や保存期間も、あわせて決めます。ISMAPなどの登録や認証は判断材料の一つにはなりますが、自社の法令・監査要件への適合は別途確認します。
Cloudflareのシステム開発完全ガイドまとめ
Cloudflareのシステムの要点
CloudflareはCDNやDNSにとどまらず、Webサイト・API・社内アプリを保護します。さらに、Workersでアプリを実行できるクラウド基盤です。
既存サーバーの前段での利用と、Zero Trustによる社内アクセスの保護、Workersとデータサービスによる新規開発は、業務要件に応じて使い分けます。
導入前に決める評価軸
導入前の確認から、費用の比較、導入後の効果の評価まで、順に進めます。
- 導入前の確認:DNSやオリジン、認証、データの一覧と、小さなPoCでの検証
- 費用の比較:利用料、開発費、保守費を分けた年間TCO
- 効果の評価:攻撃遮断、可用性、表示速度が改善したかどうか
導入前の確認では、ピークアクセスやログ、RTO・RPOも一覧に書き出します。PoCでは、キャッシュやWAF、実行制約、切り戻しを検証します。要件が曖昧なままでは、適切なWAFルールや費用を算出できないため、この段階で確かめておく必要があります。
年間TCOには、誤検知や障害対応、データ保存地域、契約終了時の返却も含めます。また、導入後の評価では、運用工数や業務継続性も対象にします。
▼関連記事一覧
・Cloudflareのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
・Cloudflareのシステム開発でおすすめの開発会社/ベンダー6選と選び方
・Cloudflareのシステム開発の見積相場や費用/コスト/値段について
・Cloudflareのシステム開発の発注/外注/依頼/委託方法について
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。