
Cloudflare Zero Trustのシステム開発は、要件整理、構成選定、設計・テスト、段階稼働、運用定着の順に進めます。業務を止めずにアクセス制御と監査性を高めるための流れです。
システムの全体像は、Cloudflare Zero Trustのシステム開発の完全ガイドでも扱っています。
▼全体ガイドの記事
・Cloudflare Zero Trustのシステム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
Cloudflare Zero Trustのシステムの全体像
Cloudflare Zero Trustは、社内ネットワーク内を信頼する境界型から移行するクラウド基盤です。リクエストごとに本人・端末・接続先・条件を確認します。Cloudflare Oneでは、端末からCloudflareへ通信を送る方法を「オンランプ」、社内アプリや拠点へ接続する方法を「オフランプ」と呼びます。
Cloudflare公式ドキュメントでは、Cloudflare One Client、ネットワークトンネル、DNS設定などを併用する形が示されています。構成は、要件に応じてこれらを組み合わせて決めます。
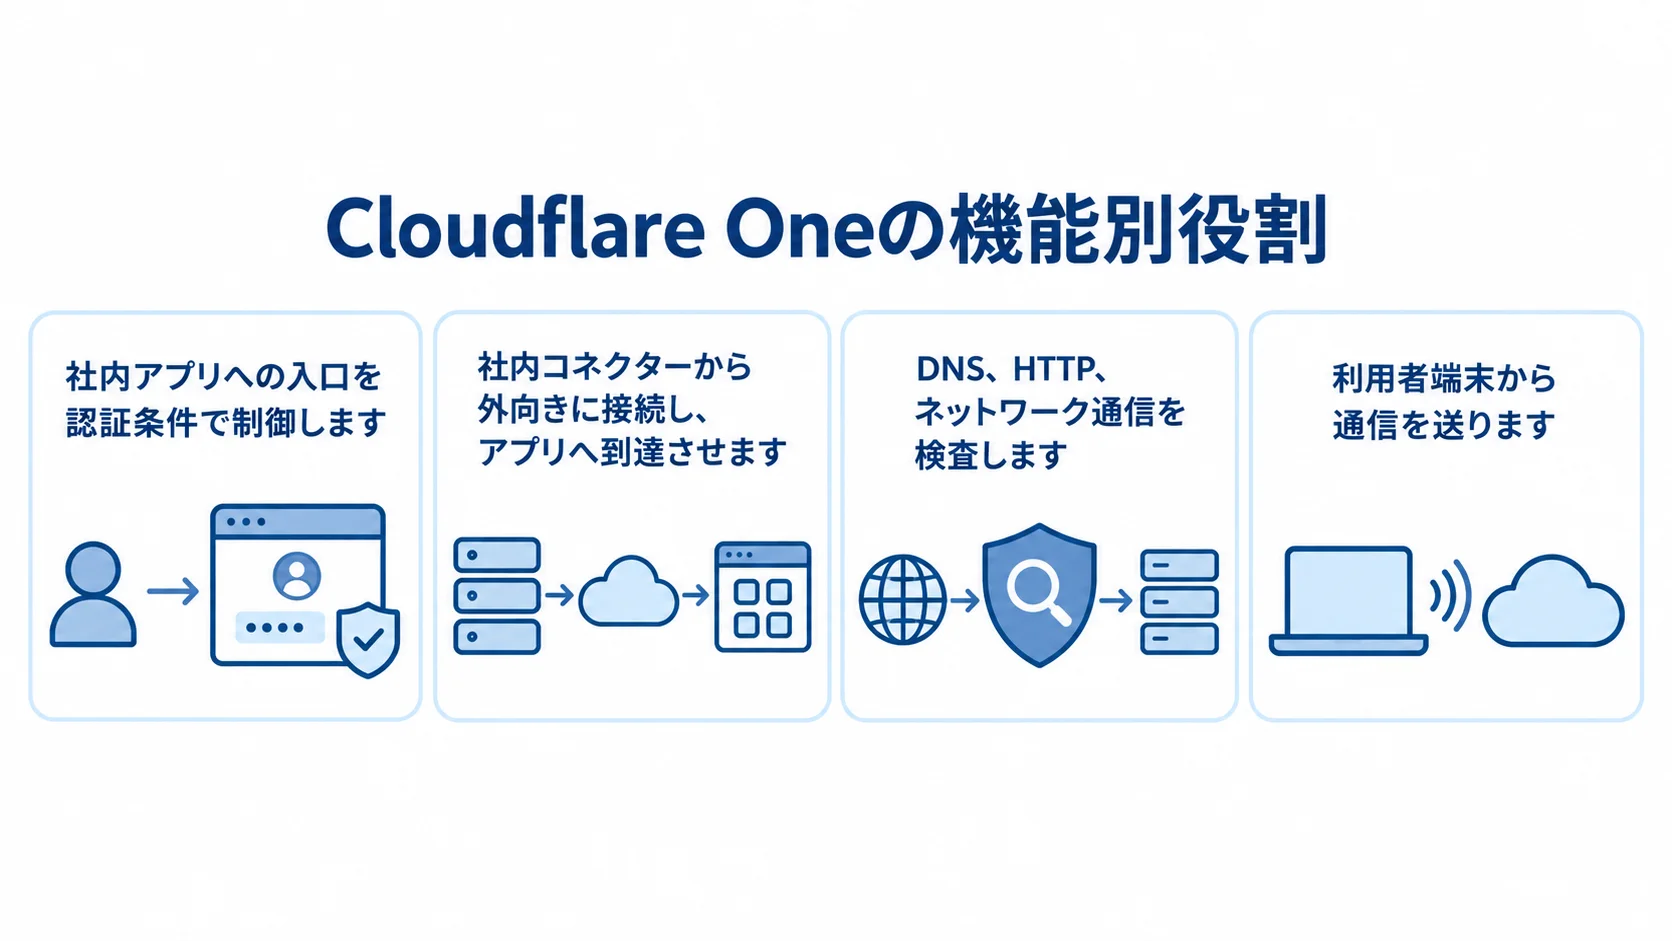
Access・Tunnel・Gateway・Clientの役割の分け方
接続方式を選ぶ前に、まず各機能の役割を整理しておきます。
- Access:IdPのグループ、MFA、地域、端末状態で入口を制御します。
- Tunnel:社内コネクターから外向きに接続し、アプリへ到達させます。
- Gateway:DNS、HTTP、ネットワーク通信を検査します。
- Client:Cloudflare One Clientが利用者端末から通信を送ります。
Tunnelは受信ポートや公開IPを増やさずにアプリへ接続できます。また、Accessは社内Webアプリのほか、SSHやRDPなどにも使います。
AccessポリシーはAction、Include・Require・Exclude、Selector、Valueの4要素で組み立てます(出典:Cloudflare公式「Access policies」、2026年7月更新)。たとえば、営業部グループの利用者が会社管理端末からMFAを通過した場合に、営業管理システムへアクセスできる形になります。
Bypassは認証を無効にするため、社内アプリの恒久公開には使わない設計が安全です。
Cloudflareだけで完結しない責任分界
Cloudflareを導入しても、IdPのアカウント管理やMDMの端末登録まで自動で完成するわけではありません。担当範囲が曖昧なままだと、例外ポリシーが増えるおそれがあります。
- IdP・MDM:アカウントの登録・停止と端末登録の担当。
- EDR・業務アプリ:脅威検知とアプリ内権限の管理。
- SIEM・障害対応:ログ分析と切り戻し経路の決定。
RFPや基本設計書には、本人の登録・停止、端末の健全性、ログの保存日数を書いておきます。さらに、Cloudflare障害時の切り戻し経路も決めておきます。
構成を決める前に、利用者、端末、アプリを一覧にします。そこに拠点、データ、通信経路も加えて、対象ごとの接続方式を選びます。
リモートワーカーにはClient、拠点全体にはIPsecなどのネットワーク接続、ブラウザで使う社内WebにはTunnelを使う方法があります。そのため、すべてを一つの方式に統一するより、利用形態と障害時の業務影響に合わせて組み合わせる方が現実的です。
Cloudflare Zero Trustのシステム開発・導入の進め方(6フェーズ)
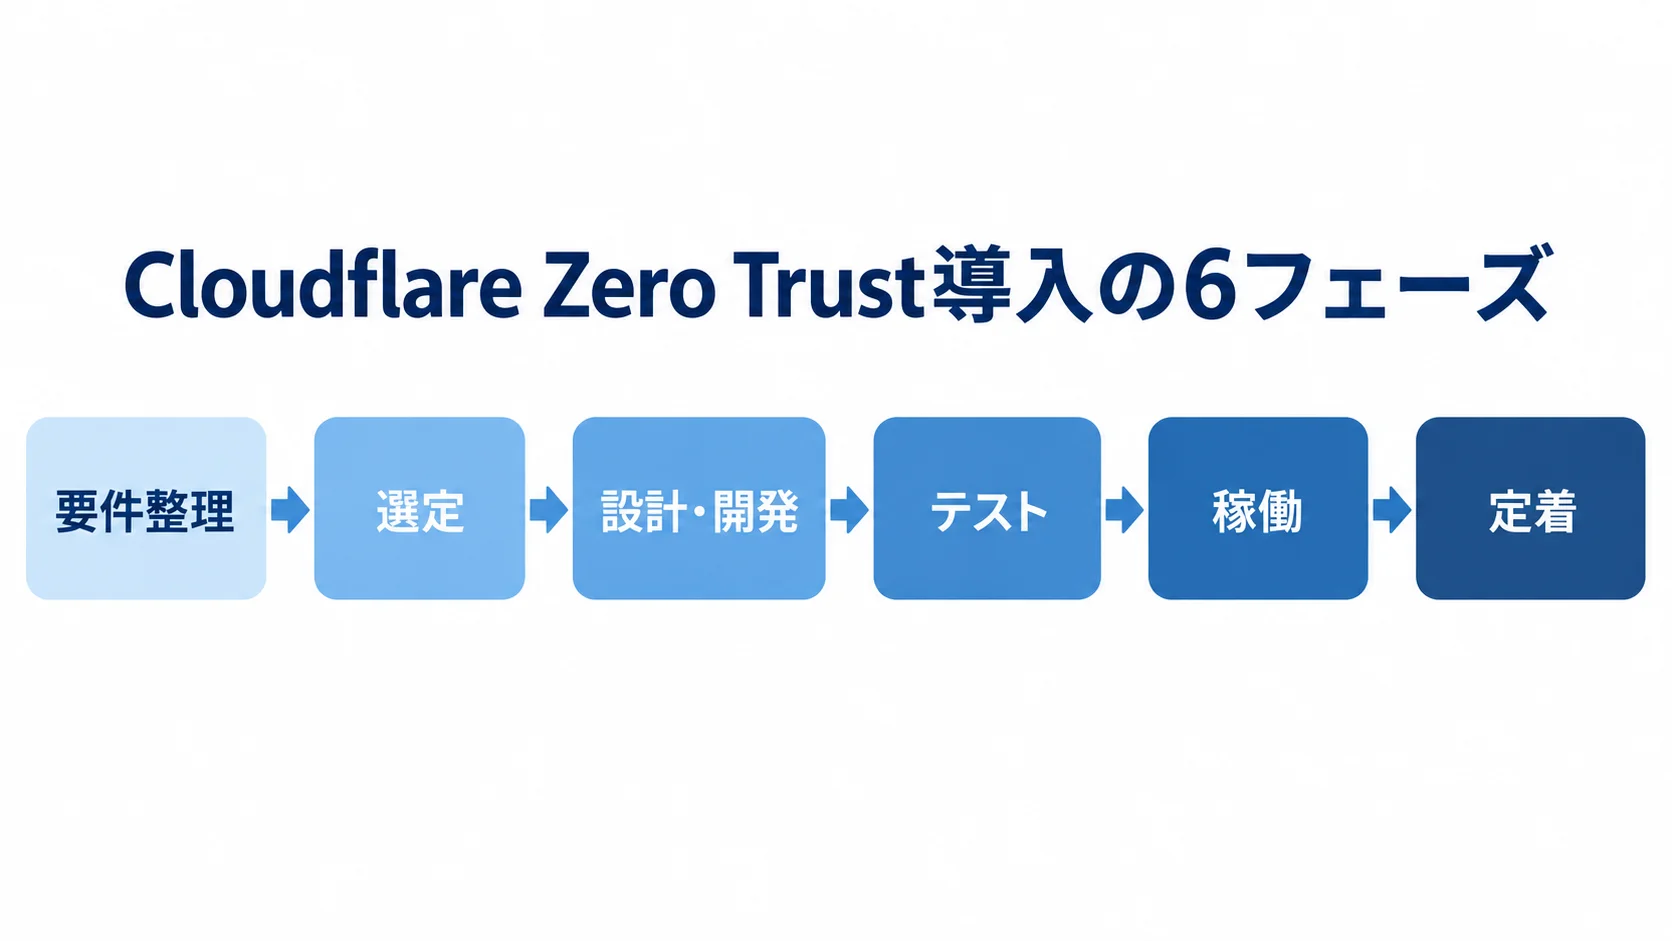
導入は6フェーズで進めます。小規模なPoCでも順番は省かず、各段階の完了条件を決めてから次へ進みます。
- 要件整理で、対象と判断条件を決めます。
- 製品と構成を選び、標準機能と拡張範囲を定めます。
- 設計・設定開発でのポリシーと連携の実装
- テストでの業務シナリオと運用手順の検証
- 小さく稼働し、利用状況を見て対象を広げます。
- 定着段階での変更管理と利用者教育の継続
設定の完了と、業務を止めず安全に使える状態は別です。
フェーズ1:要件整理でのアクセス対象と判断条件の洗い出し
最初に、利用者、端末、アプリ、認証、通信量、繁忙時間帯を整理します。ポリシーに移しやすいよう、対象と条件を表に記録しておきます。
- 利用者・端末:部門、雇用形態、拠点、OS、管理状態。
- 接続・アプリ:接続元、対象アプリ、操作、認証方法。
- 条件・運用:許可・拒否条件、ログ、業務影響、代替手段。
委託先は自社管理端末を持たないため、社員と同じ端末姿勢を要求できない場合があります。そこで、期限付きの許可、操作制限、監査ログなどを検討します。
非機能要件では、MFA方式、端末姿勢、RTO・RPOを定めます。ログ保存期間、管理者権限の分離、サポート時間も含めます。障害時の切り戻し時間も決めておきます。
初期KPIには、VPN削減台数だけでなく、認証失敗率や接続完了時間を設定します。加えて、管理端末のアクセス率、特権アクセスの監査率、危険サイトの遮断確認数も測定します。
フェーズ2:選定での標準機能・連携・自社開発の境界
Cloudflare Oneの標準機能と既存製品の連携範囲を見極めるため、独自拡張、接続検証、発注先も確認します。
- 標準機能と連携:Cloudflare Oneに既存のIdP・MDM・EDR・SIEMを組み合わせます。
- 独自拡張:不足する部分だけをAPIやIaCで拡張します。
- 接続検証:代表アプリ、SSHまたはRDP、両種端末での確認。
- 発注先:設定資産の引き渡し、24時間監視、インシデント対応の有無の確認。
Cloudflare One自体をフルスクラッチで再現する必要はありません。拡張するのは、申請・承認、端末の自動登録、監査レポートの不足部分です。社内ポータルも、拡張の対象に含めます。
接続検証では、IdP同期とMDM登録、EDRの健全性を確認します。加えて、証明書とDNS、VPNの経路も確かめます。社内印刷、ファイル転送、レガシー認証が成立するかも確認します。
候補パートナーには、Cloudflareの販売実績を尋ねます。あわせて、設計書やTerraformなどの資産を受け取れるかも聞きます。パートナーの支援範囲が、必要な支援に合うかどうかで判断します。
フェーズ3:設計・開発でのポリシーと連携の実装
設計・開発では、基本設計から設定の再現方法まで順に定めていきます。
- 基本設計で、利用者、端末、アプリ、ネットワークの関係を図にします。
- 詳細設計で、ポリシー表とDNS・ルートを定義し、Tunnel冗長化、Client配布設定、ログ送信先も決めます。
- Accessの許可条件を先に定め、例外は後から追加します。
- APIトークンは用途別に分けて最小権限と短い有効期限を決め、保管場所と失効手順も定めます。
- Split TunnelでClientを通す必要があるドメインやIPを確認し、TerraformやAPIで構成を再現します。
Split Tunnelの対象にはIdP、Accessの認証先、保護対象アプリなどがあります。
公式ドキュメントは、Includeモードで端末姿勢チェックなどを機能させるため、関連ドメインを明示するよう説明しています。
設定をコードで再現しておくと、構成の差分をレビューできます。
フェーズ4:テストでの正常系・異常系・切り戻しの確認
テストでは、ログイン確認だけで終わらせず、利用者と接続元の組み合わせごとに確かめます。
- 利用者・端末:社員、退職者、異動者、委託先と各端末状態。
- 接続元・アプリ:社内、自宅、海外回線とWeb、SSH、RDP、SaaS。
- 異常・障害:MFA失敗、IdP停止、Tunnel片系停止、DNS誤設定。
証明書の期限切れ、Clientの未接続、端末姿勢の不合格も想定します。そのうえで、期待する拒否動作と利用者への案内を確認します。
端末姿勢チェックはAccessやGatewayの条件に使えます(出典:Cloudflare公式「Posture checks」、2026年5月更新)。
Gatewayでは結果の更新やセッション処理に遅延が出ることがあり、既存のセッションがすぐには終了しない場合があります。
EDRを停止しても、通信がすべて同時に切れるとは限りません。そのため、検知、再評価、強制停止の責任分界をテストで確かめます。
フェーズ5:段階的な稼働と旧経路を残す期間
本番稼働と切り戻しは、対象を小さくして確認しながら進めます。
- 1部門、1アプリ、代表的な端末から稼働し、問い合わせや認証ログを見ながら対象を広げます。遅延、アプリのエラー、想定外の拒否も確かめます。
- リモート利用者にはClient、拠点やデータセンターにはネットワーク接続、社内アプリにはTunnelを組み合わせます。
- 旧VPNは合意した期間だけ待機させ、認証失敗率が基準を超える場合などを切り戻し条件にします。
- 重要アプリの停止が一定時間続く場合や、緊急連絡先が応答しない場合も条件に加え、数値で示します。
- DNSの戻し方、Clientの無効化、利用者への通知を含む切り戻し手順を用意し、実行者と承認者も決めておきます。
旧VPNを残す期間と切り戻し条件を合意しておくと、障害時の判断が遅れません。
フェーズ6:定着でのポリシー変更と利用者教育の運用への組み込み
定着に向けて、運用手順と定期点検を整えます。利用者教育や完了基準も決めておきます。
- アクセス申請、異動・退職、端末交換を手順化し、例外期限やポリシー変更、ログ確認、インシデント対応も含めます。
- 月次で、期限切れの例外、Bypassや広すぎるInclude、未登録端末、MFA未適用、未使用アプリを洗い出します。
- 四半期ごとに権限と責任者を見直し、既存ルールを整理して最小権限へ戻します。
- 利用者には、VPNとの違い、Clientの確認、私物端末の制約を手順書で案内し、認証失敗時の連絡先も同じ手順書に含めます。
- 運用担当者は、ログから利用者と端末、アプリ、許可・拒否理由を追跡する訓練を受けます。
完了基準は、設定作業が終わった時点ではなく、問い合わせが減り、監査で説明でき、例外が期限内に解消される状態に置きます。
Cloudflare Zero Trustの費用相場とコストの内訳
費用は、ライセンスと既存製品の追加料金に分けて見ます。導入支援、端末展開、アプリ・ネットワーク移行の費用も、別に見積もります。ログ保管や運用監視も含めて考えます。
2026年8月時点の公式料金ページは、Cloudflare OneのパッケージやSASEの組み合わせについて営業への問い合わせを案内しています。一律の現行価格を示す公開表ではありません。
そのため、ユーザー数や契約形態、必要機能を示し、ライセンス額の個別見積を取ります。サポートやログ量も併せて提示します。
導入規模別の計画用レンジ
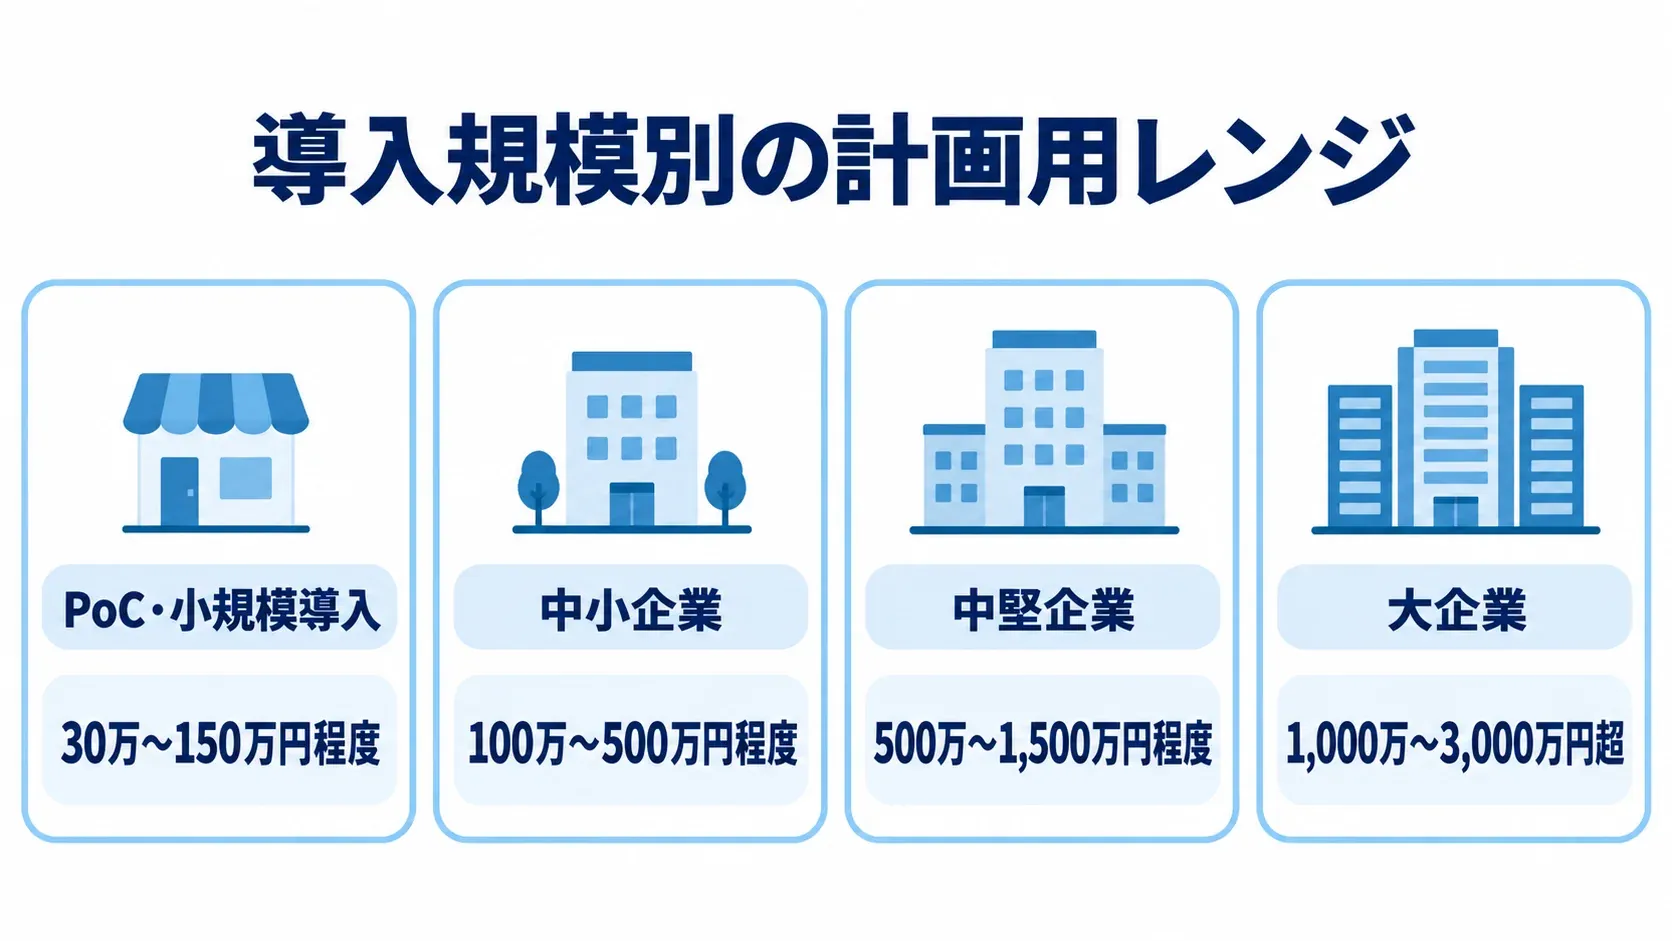
計画用レンジは規模と連携範囲で異なります。次の金額は、業務システムの人件費相場と想定工数に基づく推定で、正式な価格ではありません。
- PoC・小規模導入:30万〜150万円程度。
- 中小企業:IdP・MDM連携を含み、100万〜500万円程度。
- 中堅企業:複数拠点、端末展開、ログ連携を含み、500万〜1,500万円程度。
- 大企業:グローバル展開やDLP・CASB・SIEM・冗長化を含み、1,000万〜3,000万円超。
要件が増えれば、金額は上下します。そのため、予算承認の前に個別見積で確定させます。
期間の目安は、50ユーザー以下かつ1〜3アプリで2〜6週間です。規模が大きくなると、50〜300ユーザーでは1〜3か月、300〜1,000ユーザーでは3〜6か月です。1,000ユーザー超の複数拠点・グローバル展開では、6〜12か月以上かかる場合があります。
なお、旧公開資料にはFreeは50ユーザーまで、従量制は1ユーザー月額7ドルという価格例がありました。過去資料のため、2026年の契約価格は保証されません。金額を計算に使う場合も、比較用の参考値として扱い、見積書に明記します。
ライセンス以外の運用費と追加費用
ライセンス以外の運用費も含め、5年総額と外部委託の条件を見積もります。
- 運用費:IdP・MDM・EDR・SIEM、ログ、回線、監視、問合せ、変更、端末再展開。
- 外部委託:月額10万〜100万円超、または初期導入費の年15〜25%程度が目安です。
- 5年総額:初期費用の安さだけでなく、退職者の即時無効化、証明書配布、障害時の切り戻し、ログ保存期間、設定資産の引き渡しを含めます。
- 導入事例:三菱ガス化学は部門のリモート接続費を75%削減し、準備とPoCを含め約7か月でグループ会社へ移行(出典:Cloudflare公式導入事例)。
外部委託の金額は計画用の一般的な推定です。24時間SOCやSLA、インシデント対応の有無で大きく変わります。ログ保存量や拠点数も、金額を左右します。
導入事例は、同社の条件に基づくものです。同じ削減率や期間を自社で再現できる保証はありません。
Cloudflare Zero Trustの見積もりを取るときのポイント
ユーザー数と単価だけで見積もると、提案どうしの比較が難しくなります。そのため、対象と環境、運用水準、移行期間をそろえてもらい、ライセンスと作業費を分けて見ます。
RFPでは、今回の対象と将来追加したい機能を分けて書きます。そうすると、過剰なパッケージ化や必要作業の漏れを防げます。
見積書の8つの費目
費目ごとに、対象ユーザー数、端末台数、アプリ数を記載してもらいます。拠点数、作業時間、成果物、除外事項も書いてもらいます。
- 製品:(1)Cloudflareライセンス、(2)IdP・MDM・EDR・SIEMなど既存製品。
- 導入作業:(3)現状調査と要件定義、(4)設計・ポリシー設定。
- 移行・検証:(5)端末配布とアプリ・ネットワーク移行、(6)テスト・教育。
- 運用:(7)ログ・監視・SOC、(8)保守・SLA。
「設定一式」「移行支援一式」と書かれている場合は、含まれる作業内容を質問します。
公式料金ページは、現在のCloudflare Oneについて、パッケージングの相談を案内しています。営業見積には、プラン名に加えて契約条件も記載してもらいます。
ユーザー課金の単位、最低契約数、超過時の扱いを確認します。為替・税、サポート、ログやDLPの追加条件も確かめます。
旧資料の1ユーザー月額7ドルを現行価格として扱わず、見積書の有効期限と価格改定条件も確認します。
発注先の選び方:Cloudflareの設定範囲と周辺システムの実績
発注先を選ぶ際は、販売代理として扱えるかに加え、どの支援まで担えるかも確かめます。
- 設計・移行:要件整理、ネットワーク移行、IdP・MDM連携。
- 自動化・運用:IaC・API、監視・SOC、利用者教育。
- 支援の規模:設定支援、VPN更改を含む大規模SI、運用の外部委託のどれが必要か。
公式パートナーには、グローバルシステムインテグレーター、サービスプロバイダー、テクノロジーパートナーなど複数の区分があります。
面談では、構成図、匿名化したポリシー例、テスト計画を確認します。障害対応フローも見せてもらいます。さらに、MFA設定だけでなく、退職者停止や期限付きアクセスも説明できるかを尋ねます。
必要な支援範囲は、自社がどこまで任せるかで決めます。
端末姿勢の不合格、Tunnel冗長化、Split Tunnelの例外を確認します。ログ監査と変更承認も確かめます。
個人データを扱う場合は、再委託先、保管場所、監査権限を確認します。契約終了時のデータ・設定返却も契約に含めます。
見積段階でのリスクと切り戻しの条件
見積では、後からの要件追加による費用増と委託先のリスクを抑える条件を、先にそろえておきます。
- 前提の共有:対象アプリや例外条件を後から追加すると、工数と費用が当初の1.3〜1.5倍に膨らむ可能性があります。
- 見積情報:対象と環境、稼働時間、移行期限を事前に共有します。
- 未確定項目:「調査後に確定」とし、追加費用の算定方法と承認プロセスを合意します。
- 委託先の確認:安全管理措置と監査方法を契約前に確かめます。
見積の前提として、対象アプリや利用者数、端末台数を示します。既存環境では、拠点と既存VPNの状況を伝えます。IdPやMDM、EDRの構成も示します。さらに、ログ保存、稼働時間、移行期限も提示します。
個人情報保護委員会のガイドラインは、個人データを扱う委託先について、委託元が安全管理措置を確認し、取扱状況の把握や監査を契約に含めることが望ましいとしています(出典:個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」)。
Cloudflareの機能に加えて、ログ情報、海外での取扱い、再委託を、法務・情報システム・現場で確認します。インシデント通知や契約終了後の削除も含めます。
Cloudflare Zero Trustのシステム開発でよくある質問
導入の可否は、製品の機能に加えて、現在のIdP、端末管理、アプリ方式、運用体制を要件表と照らして判断します。
Cloudflare Zero Trustを導入すればVPNはすぐに不要ですか?
すぐに不要になるとは限りません。まず、対象アプリや非Web通信、拠点間通信を検証します。レガシー認証と障害時の代替経路も確認します。
新しい経路で主要業務が安定し、切り戻し手順と問い合わせ体制が整ってから、対象範囲ごとにVPNを停止します。
Cloudflare Zero Trustは自社開発が必要ですか?
Cloudflare Oneの標準機能を使う場合、基盤自体を自社開発する必要はありません。ただし、要件整理やポリシー設計、周辺製品連携は必要です。端末展開や運用設計も欠かせません。
申請・承認や監査レポートなど固有の部分だけをAPI・IaCや社内ポータルで拡張すると、保守しやすくなります。
小規模な会社でもCloudflare Zero Trustを導入できますか?
50ユーザー以下、1〜3アプリなら、AccessとTunnelを対象にしたPoCから始める方法があります。
PoCでは、IdP連携やMFA、端末条件を確認します。ログや切り戻しも確かめます。なお、無料または低額プランでも、端末管理・EDR、ログ保管、運用支援の費用が別途発生する場合があります。
ライセンスだけでなく、5年分の運用体制まで含めて判断します。
端末姿勢チェックだけでゼロトラストを実現できますか?
ゼロトラストには、端末姿勢チェックに加えて、本人確認やMFA、最小権限を組み合わせる必要があります。アプリ単位の認可、通信制御、ログ監査も組み合わせます。
加えて、アカウント停止や脆弱性対応も必要です。端末姿勢は、管理端末か、EDRが稼働しているかなどの条件の一つです。
合格後もセッションやポリシーを再評価し、異常時の対応を設計します。
まとめ:Cloudflare Zero Trustの段階導入と運用設計
6フェーズによる段階的な導入
導入は6段階で進めます。要件整理と選定に始まり、設計・開発とテストを経て、稼働と定着へ進みます。その際、Access・Tunnel・Gateway・Clientの役割を分けて考えます。
IdPやMDM、EDRとの責任分界を明確にします。業務アプリやログ基盤との境界も確認します。そのうえで、1部門・1アプリから始め、障害と旧VPNへの切り戻しも検証します。
費用と運用の一体的な設計
費用と運用条件を合わせて確認し、導入後も継続して見直します。
- 費用の内訳:ライセンスや連携、端末展開などに分け、監視、ログ、保守も含めます。
- 計画用レンジ:PoCは30万〜150万円程度、中小規模導入は100万〜500万円程度です。
- 個別見積:上記は現行契約価格や作業範囲を保証しません。ユーザー数、アプリ数、端末、拠点、必要機能を示します。
- 運用点検:期限付き例外、広すぎる権限、退職者、ログ保存、再委託先を定期的に見直します。
定期的な見直しを続け、業務を止めずにアクセス制御と監査性を高める仕組みを目指します。
▼全体ガイドの記事
・Cloudflare Zero Trustのシステム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。