
Cloudflare Zero Trustのシステム開発は、対象範囲を整理し、小さく検証してから段階的に広げ、運用まで設計することで、安全なアクセス基盤につながります。各テーマの詳細は関連記事もご覧ください。
▼関連記事一覧
・Cloudflare Zero Trustのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
・Cloudflare Zero Trustのシステム開発でおすすめの開発会社/ベンダー6選と選び方
・Cloudflare Zero Trustのシステム開発の見積相場や費用/コスト/値段について
・Cloudflare Zero Trustのシステム開発の発注/外注/依頼/委託方法について
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
Cloudflare Zero Trustのシステムの全体像
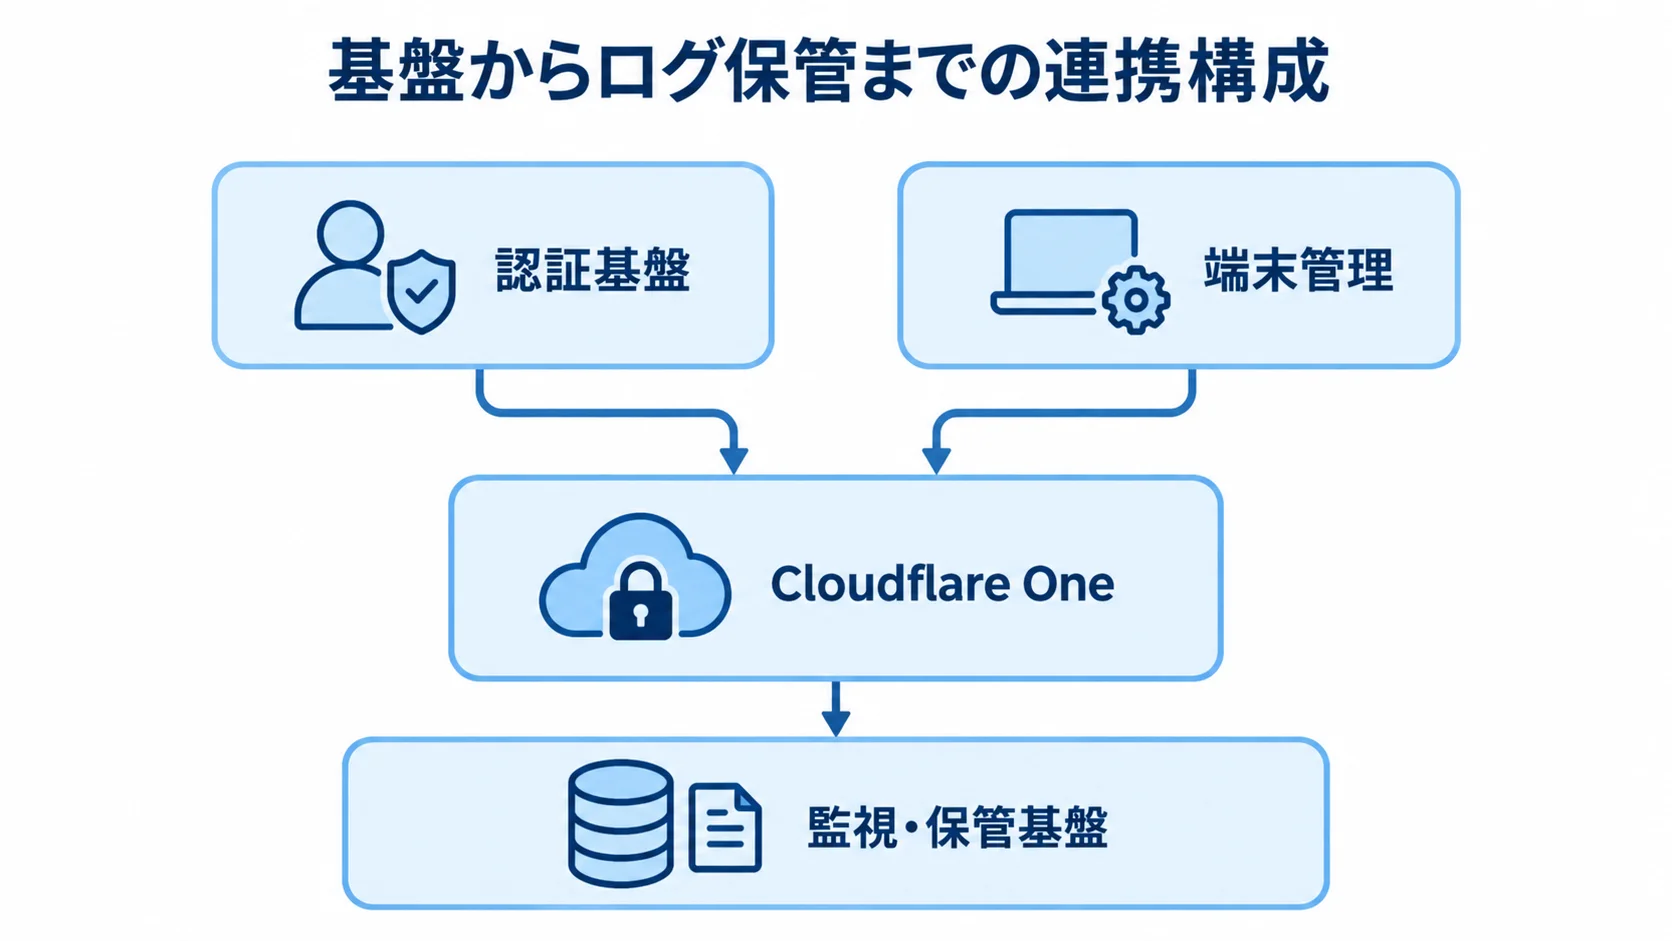
Cloudflare Zero Trustは、社内ネットワークを一律に信頼しない、クラウド型の基盤です。利用者と端末、アプリ、接続条件を、細かく判定します。
そのため、認証や端末状態、通信制御を組み合わせて設計します。さらに、アプリ接続とログ分析も加えます。
境界型VPNからリクエスト単位の認証への移行
従来のVPNは、社内ネットワークへ入った利用者の通信を広く許可しやすい構成です。一方で、ゼロトラストでは、リクエストごとに利用者や端末の条件を確かめて安全性を判断します。
- 利用者:認証情報と所属の判定
- 端末:暗号化の有無と管理状態の判定
- 接続条件:接続元、時間帯、アクセス先の組み合わせ
認証を通過した利用者でも、別のアプリへ自動的に入れるとは限りません。アプリごとに許可と拒否を判定する仕組みだからです。
Cloudflare Oneの役割:認証・接続・通信制御を一つにまとめる基盤
Cloudflare Oneは、用途に応じて複数の機能を組み合わせて使います。たとえば、Accessは社内Webアプリや管理画面へのアクセスを制御します。
- Cloudflare Tunnel:受信ポートを開けずに社内サーバーへ接続する仕組み
- Cloudflare One Client:端末の通信をCloudflareへ送る役割
- Gateway:DNS・HTTP・ネットワーク通信の検査
DLP、CASB、Remote Browser Isolationは追加機能です。さらに、Email SecurityとDEXも追加機能で、情報持ち出し対策やユーザー体験の把握に用います。
認証基盤と端末管理を先に通す形にし、各機能はアクセス経路に合わせて配置します。ログは、監視・保管基盤へ渡します。
Accessの認証ログとGatewayのアクティビティログ、SCIMや端末姿勢のログは、別々に扱われます。そのため、導入前に保存対象と担当者、保存日数、検知内容を決めておく必要があります(出典: Cloudflare One公式ドキュメント、2026年)。
Cloudflare Zero Trustの定義とVPNとの違い
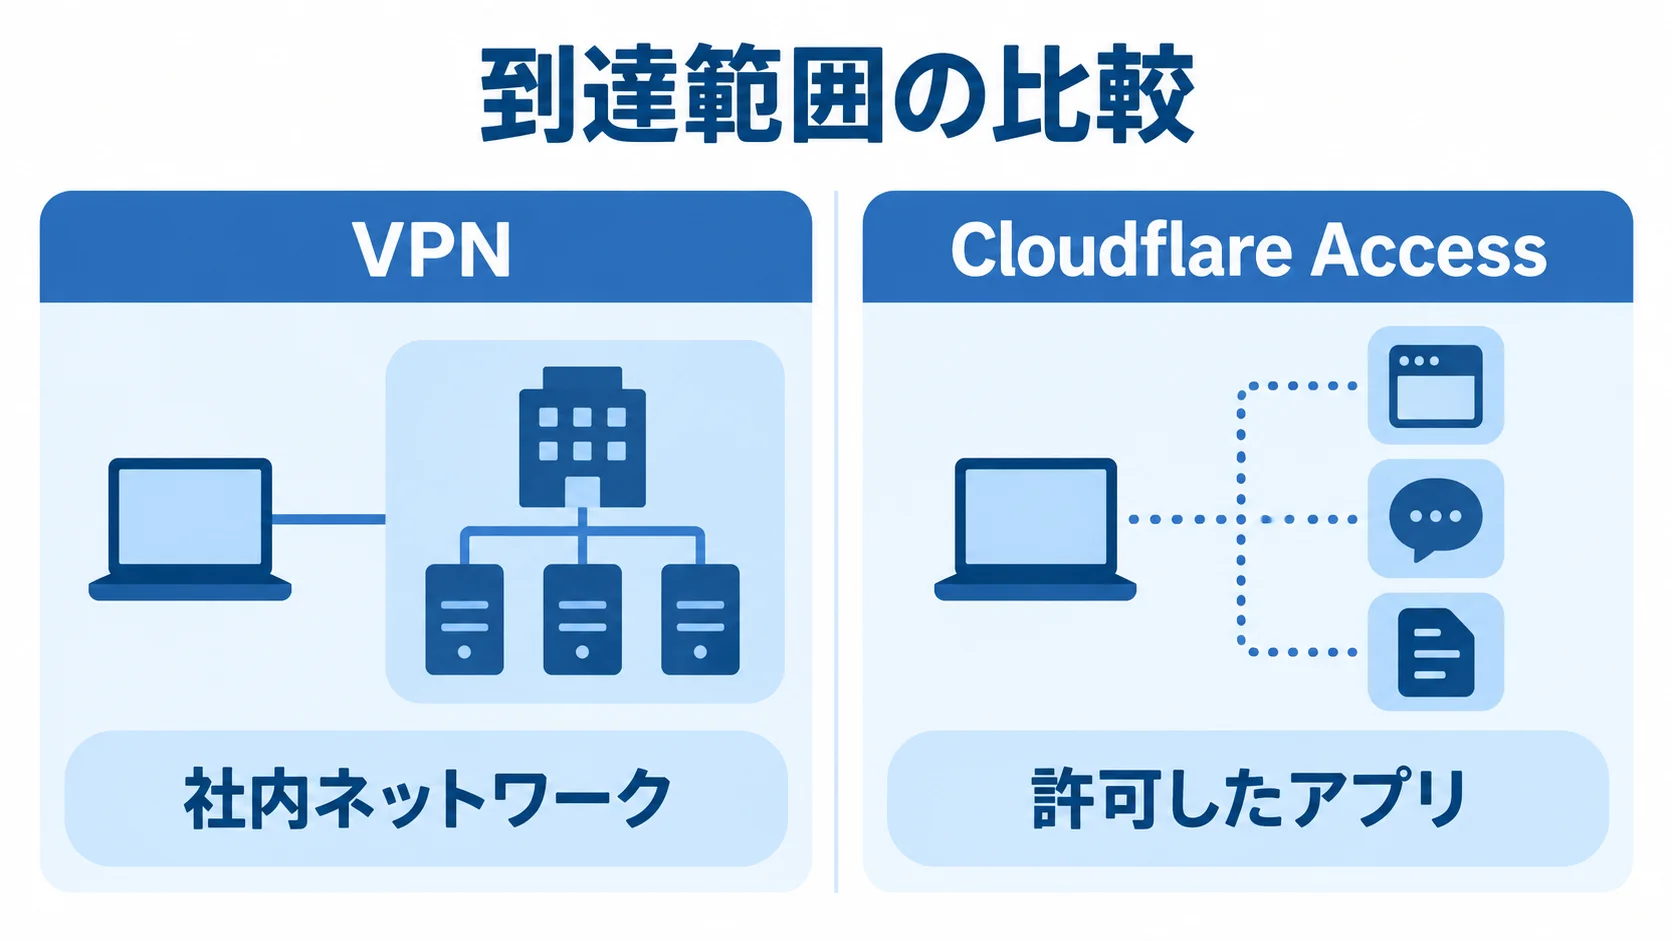
Cloudflare Zero Trustは、ユーザー、端末、アプリの関係を定義し、安全な接続を提供する考え方と基盤です。VPNを同じ方法で置き換える製品とは、性格が異なります。
VPNはネットワーク接続、Zero Trustは条件付きのアプリ接続
VPNは、利用者の端末と社内ネットワークの間に、暗号化された経路をつくります。一方、Cloudflare Accessは、条件に基づいてアプリ単位で許可や拒否を判定します。
- 判定条件:ユーザーとグループ、認証方法、端末姿勢で判定できる
- 接続元:国やネットワークによる条件指定
- 到達範囲:ネットワーク全体ではなく、アプリ単位で制限する
社内アプリを不用意に外部公開せず、認証後に必要なアプリだけへ到達させられます。VPNは、ネットワーク単位で接続を許可しやすい方式です。そのため、アプリ単位の許可は、ネットワーク全体へ広がる横展開のリスクを抑えることにつながります。
リモートワークと拠点分散の運用見直し
利用場所が社内外のさまざまな場所に分散すると、社内にいるかどうかだけで判断することが難しくなります。拠点や在宅のほか、出張先や委託先なども該当します。そこで、Clientは端末からCloudflareへ暗号化接続をつくります。
- Web通信:Gatewayでフィルタリングできる
- 端末姿勢:利用中の端末が条件を満たすかの確認
たとえば、端末のOS、ディスク暗号化、特定アプリの有無をポリシー条件に使えます。IDだけでなく端末状態も判定できます(出典: Cloudflare One Client公式ドキュメント、2026年)。
Zero Trustへ変えても、通信遅延や認証トラブルは自動的には解消しません。そのため、DNS、Split Tunnel、既存VPNの影響を検証します。加えて、EDRや端末管理、証明書、レガシー認証も検証の対象になります。
Cloudflare Zero Trustのシステム構成の種類
構成は、全機能を一度に導入するかどうかより、守りたい対象と通信経路から選ぶのが基本です。
まずAccessとTunnelで社内Webアプリを保護し、そのうえでClientとGatewayへ、さらにデータ保護やログ分析へと広げる方法があります。
アプリ中心型:AccessとTunnelから始める構成
社内ポータルや申請システム、管理画面など、ブラウザで使うアプリが主な対象なら、AccessとTunnelを使います。
- 接続方式:TunnelからCloudflareへのアウトバウンド接続
- 公開範囲:公開IPや受信ポートを持たない接続
- 初期検証:1アプリで認証と認可、監査ログ、切り戻しを確かめる
検証が済んだら、対象アプリを増やしていきます。
端末・通信制御型:ClientとGatewayの組み合わせ
危険サイトやマルウェア通信を統制するなら、ClientとGatewayを使います。SaaS利用や社外からの通信も、同じ構成で統制できます。
- 通信制御:DNS、Web、プライベートネットワークの通信をCloudflareへ送る
- ポリシー条件:ユーザー、端末、宛先などを条件に含める
HTTPS検査では、管理端末への証明書配布が必要です。そのうえで、業務上必要な例外も決めておきます。
ハイブリッド・拡張型:既存基盤とAPI・IaCによる連携
複数拠点や工場・店舗、SSHやRDPなどの非Webアプリが対象になると、アプリ公開の設定に加えて、設計の範囲が広がります。そのため、認証と端末管理、ネットワーク、ログ基盤を組み合わせて設計します。
- 設定管理:必要に応じて、APIやTerraformなどのIaCを使う
- 独自開発:申請・承認、端末自動登録、監査レポートなど、不足する部分に絞る
Cloudflare One自体は、スクラッチ開発せずに使うことが原則です。
Cloudflare Zero Trustのシステム開発・導入の進め方
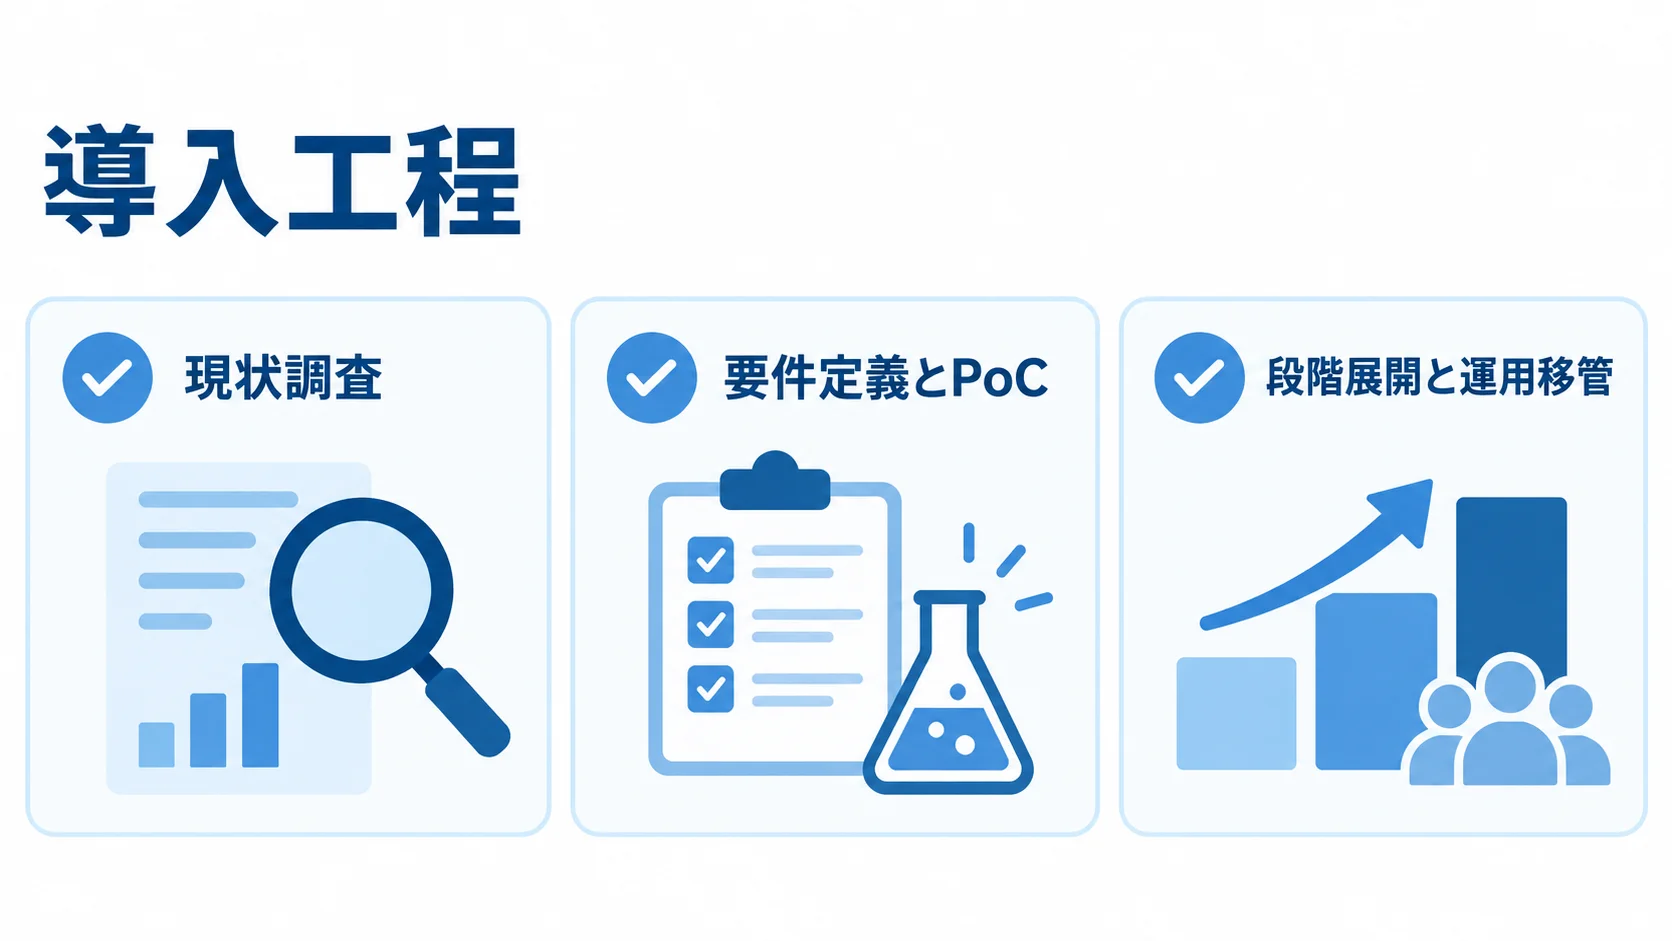
導入前に、守る対象や利用者、端末、業務への影響を洗い出し、小さく検証します。
VPN切り替えでは、認証失敗やDNSの不整合が業務停止につながります。そのため、旧経路を一定期間残し、切り戻せる状態にしておきます。
▶ 詳細はこちら:Cloudflare Zero Trustのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
現状調査:アクセス経路と担当範囲の洗い出し
現状調査では、業務アプリや利用者と権限、端末を洗い出します。続けて、拠点と既存VPN、公開ポートを把握します。さらに、社内DNSと認証方法、重要データを確かめ、障害時の代替手段も押さえます。
- アプリ:所有者の特定
- 認証とポリシー:管理部署と変更担当の決定
- ログ:監視担当の割り当て
担当範囲が曖昧なままだと、導入後のポリシー変更や退職者対応が滞ります。
要件定義とPoC:例外と失敗条件の決定
要件定義では、誰がどの条件で、どの操作まで許可されるかを表にまとめます。整理するときは、ユーザーと端末、アプリ、データを基準にします。
- 認証・端末:MFA、端末姿勢、証明書の取り決め
- サービス・ログ:サービス間認証、監査ログ、保存期間
- 運用:復旧時間とサポート時間を要件に含める
PoCでは、管理端末や在宅・海外回線を代表ケースにします。私物端末や委託先も、代表ケースに含めます。さらに、SSHやRDP、レガシー認証など、失敗しやすい経路も選びます。
段階展開と運用移管による現場定着
本番展開は、まず1アプリや1部門から始めます。問い合わせとログを確認してから、拠点や全社へ広げます。
- 端末対応:配布、再登録、認証失敗時の問い合わせ手順
- 障害対応:旧VPNへの切り戻しと緊急時の変更手順の整備
- 運用移管:設定だけで終えず、ポリシー一覧、構成図、テスト記録、APIトークン管理、ログ転送先、担当者向け教育資料を渡す
導入効果は、VPNを何台減らしたかだけでなく、ほかの指標でも測れます。たとえば、認証失敗率や接続時間、特権アクセス監査率をKPIにできます。さらに、危険通信検知数や問い合わせ件数、退職者の無効化時間も、KPIとして使えます。
Cloudflare Zero Trustの費用相場とコストの内訳
費用は、ライセンスだけでなく、設計や連携、端末展開まで含めて見積もります。移行、監視、保守も、別の項目として分けて扱います。
2026年の公式料金ページでは、SASEパッケージは構成に応じて問い合わせとなります。一方で、無料プランからPoCを始められます。
導入総額を知るには、固定の月額単価に加えて、構成ごとの見積が必要です(出典: Cloudflare公式料金ページ、2026年)。
▶ 詳細はこちら:Cloudflare Zero Trustのシステム開発の見積相場や費用/コスト/値段について
規模別の導入・連携費の計画用推定
下の金額と期間は、計画用の推定です。前提にしたのは、ユーザー数やアプリ数、拠点数です。既存製品との連携とログ保管、運用時間も、前提に含めています。
正式見積ではないため、予算の初期検討に使い、発注時は構成別に再見積もりしてください。
- PoC・小規模:50ユーザー以下、1〜3アプリ、AccessとTunnel中心で、30万〜150万円、2〜6週間が目安
- 中小企業:50〜300ユーザー、認証・端末管理との連携、一部VPNの移行を含む場合は100万〜500万円、1〜3か月が目安
- 中堅・複数拠点:300〜1,000ユーザーで、Gateway、端末展開、ログ連携、冗長化を行う場合は500万〜1,500万円、3〜6か月程度
- 大規模・グローバル:1,000ユーザー超の場合は1,000万〜3,000万円超、6〜12か月以上になる可能性
大規模・グローバルの想定には、DLPとCASBを含めています。加えて、SIEM連携や24時間監視、複数地域の切替も対象です。
無料プランでも、設計やテスト、手順化の費用は発生します。記載の金額の幅は、業務システム開発の人月単価と導入規模を、Cloudflare案件に当てはめた推定です。
ライセンス以外にかかる端末・ログ・保守の費用
見積書は、まずライセンスと認証・端末管理・EDRを分けて書きます。ライセンス以外の費用は、次の2つのまとまりに分けて並べます。
- 導入の作業:設計・設定、端末配布、移行
- テストと運用:テスト・教育、ログ保存・SIEM、保守・SLA
監視やポリシー変更、端末再展開やインシデント対応には、計画値を置く方法があります。その計画値は、月額10万〜100万円超、または初期導入費の年15〜25%程度です。監視時間とログ量で大きく変動します。
古い公開資料の単価を、2026年の契約価格として扱わないようにします。比較では、ユーザー数やアプリ数、端末登録数に加えて、通信量やDLP・ログ管理の前提もそろえます。サポートと契約期間も、同じ条件で比べます。
既存システムとCloudflare Zero Trustの連携方法
Cloudflare Zero Trustは、既存の認証基盤や端末管理を残したまま、それらの情報をアクセス制御に活用します。
連携の成否は、ログインが通るかに加えて、一貫して動くかで判断します。たとえば、入社・異動・退職や端末交換まで含めて確かめます。さらに、権限変更や障害時の運用も対象になります。
認証基盤との連携:ユーザーのライフサイクル管理
SAMLやOIDCのログイン方式に加えて、グループ情報とMFAを確認します。さらに、SCIMによる作成・停止と、セッション有効期限も確かめます。
- アカウント:退職者の停止後に、ローカルの利用者登録が残っていないか
- トークン:不要になったAPI認証情報の残存
- 評価:人事イベントから権限削除までの時間をKPIとし、定期テストで確かめる
端末管理・EDRとの連携:例外端末の一覧化
端末姿勢の判定では、まず管理対象かどうかを見ます。そのうえで、OSやパッチの基準、ディスク暗号化の有無、EDRの稼働を組み込みます。
- 私物・一時端末:一律には扱わず、業務リスクに応じてブラウザのみ、読み取り専用、追加認証、利用禁止を使い分ける
- 情報取得不能時:端末姿勢が取れない場合に、許可か拒否かを事前に決めておく
ネットワーク・業務アプリ・ログ基盤の役割分担
まず、Tunnelと既存ファイアウォールの関係を図にします。さらに、社内DNSとCloudflareの名前解決、Split Tunnel、非Web通信の経路も描き出します。
- アプリ認可:Cloudflareの入場許可とは別に、操作権限を業務アプリ側で決める
- ログ調査:Access、Gateway、端末姿勢、アプリ監査ログの突き合わせ
異常を調べるには、時刻とユーザーをたどれる状態が必要です。端末と宛先も、あわせてたどれるようにしておきます。
Cloudflare Zero Trustの開発会社・ベンダーの選び方
依頼先は、ライセンス販売だけでなく、要件整理やネットワーク移行まで扱えるかで選びます。さらに、認証・端末連携やポリシー設計に加えて、テストや運用の範囲も確かめます。
「開発会社」に絞らず、課題に合う支援範囲を比べます。候補には、SIやセキュリティ運用、ネットワーク・マネージドサービスの会社も含まれます。
実績の製品名だけでなく案件の対象範囲
導入実績では、対象ユーザー数と拠点数、アプリ数を把握します。設定範囲も、あわせて聞いておきます。AccessとTunnelから、GatewayとClientまで、どこまで扱ったかを確かめます。
- 連携:認証基盤や端末管理と組み合わせた実績
- 移行・運用:VPN切り戻し、ログ監視、運用移管の完了範囲
公開事例の数値は参考になります。ただし、規模やネットワーク条件が異なるため、自社での再現は保証されません。
RFPの質問で見る技術力と運用体制
提案依頼書には、設計や設定、アプリ改修の担当を明記します。端末展開や問い合わせ、監視の担当も、あわせて明記します。インシデント対応の担当も含めます。
- 構成引き渡し:APIトークンの保管者と、IaCで渡せるかどうか
- 契約終了時:構成情報やログの返却方法
- 24時間監視:対応時間、一次切り分け、エスカレーション、復旧目標、再委託先を具体的に示す
同じ前提での見積比較
複数社には、同じ条件をそろえて渡します。条件には、ユーザーや端末、アプリが入ります。
さらに、拠点や通信量、保護対象を加えます。ログ保存期間と移行期限、サポート時間も、統一して渡します。
- 追加費用:端末配布、証明書、テスト、問い合わせ、ログの別料金
- 移行判断:提案のPoC成功条件と本番移行の判断基準の比較
▶ 詳細はこちら:Cloudflare Zero Trustのシステム開発でおすすめの開発会社/ベンダー6選と選び方
▶ 詳細はこちら:Cloudflare Zero Trustのシステム開発の発注/外注/依頼/委託方法について
セキュリティ・個人情報・失敗例の管理
ゼロトラストは、認証・ポリシーだけでなく、運用、契約、監査を含む管理体系です。
個人情報を扱う場合は、技術的なアクセス制御に加えて、責任者と教育を設計します。さらに、委託先管理や漏えい時の連絡体制、定期点検まで含めます。
Bypassと過剰許可を標準設定にしない方針
認証トラブルを理由に、BypassやIPの広い許可を恒久化すると、ゼロトラストの前提が崩れます。例外として扱うときは、対象アプリや理由、期限を記録します。あわせて、責任者と代替策も書き残します。
- 例外の見直し:記録した例外の定期確認
- 権限管理:退職・異動時の削除と、特権操作の追加認証
- APIトークン:最小権限と短い有効期限の設定
個人情報の安全管理:機能と契約の切り分け
個人情報保護委員会のガイドラインは、組織的・人的・物理的・技術的措置を、事業規模や取扱状況に応じて講じる考え方を示します。
責任者や漏えい時の調査・報告体制、定期点検や監査が例に挙げられています(出典: 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」、2026年確認)。
Cloudflareのアクセス制御は、法令対応の一部です。そのため、保存場所や委託・再委託、外国での取扱いを確かめます。さらに、監査権限や契約終了時の削除も確認の対象です。
失敗例:一括移行、例外放置、運用不足
失敗を避けるには、移行と例外対応、運用体制で、それぞれ対策を準備します。
- 一括移行:1部門で試し、業務シナリオごとに成功条件を確かめ、切り戻し期間を設ける
- 例外放置:認証できない端末の例外を残したままにせず、対象と期限を確かめる
- 運用不足:導入後のポリシー変更と監視の担当者を決めておく
要件定義を急ぐと範囲が膨らみ、工数と費用が当初の1.3〜1.5倍になる可能性があります。そのため、追加要件の承認ルールを前もって準備しておきます。
公開事例では、リモート接続費用を75%削減し、準備・PoC後の移行を7か月で終えたケースがあります。これは特定の組織の結果で、自社で同じ削減率や期間が再現できるとは限りません。
効果は、現在のVPN費用、運用工数、障害対応を自社データで計算します。拠点数と利用者数も、同じデータで押さえておきます(出典: Cloudflare公式導入事例、2026年確認)。
Cloudflare Zero Trustのシステムに関するよくある質問
導入前によく寄せられる疑問に、簡潔に答えます。
料金や対応可否は、ユーザー数やアプリ、端末によって変わります。さらに、通信方式やログ、サポート条件でも変わります。最終判断は、自社の要件に基づいて行います。
Cloudflare Zero Trustを導入すればVPNはすぐ廃止できますか?
すぐに廃止するより、アプリと利用者を段階的に移行し、一定期間は切り戻せる状態を保つことをおすすめします。非Web通信や古い認証が残る場合は、別の方式も検証します。拠点間接続や特殊端末が残るときは、その経路を個別に検証します。
小規模企業でもCloudflare Zero Trustを導入できますか?
導入できます。公式料金ページには、無料プランでPoCを始められる案内があります。
本番運用には、認証や端末管理、ログの設計が必要です。さらに、問い合わせや障害対応の設計も欠かせません。
1アプリ・1部門で目的と成功条件を決め、必要な機能を段階的に足していけば、初期投資と運用負荷を小さく保てます。
Cloudflare Zero Trustで業務アプリそのものも開発できますか?
Cloudflare Zero Trustは、既存アプリへのアクセスを制御する基盤です。業務アプリを一からつくる仕組みではないため、不足する部分はAPIやIaC、周辺アプリで補います。
対象は、申請・承認や端末自動登録です。さらに、監査レポートや社内ポータル連携も含まれます。業務アプリ側の認可やデータ保護は、別途設計する必要があります。
Cloudflare Zero Trustのシステム完全ガイドまとめ
導入では機能の数より先に、対象範囲と順序、費用、運用責任を決めます。自社で検討するときの要点は、次のとおりです。
導入判断で先に決めること:対象範囲と段階展開
Cloudflare Zero Trustの導入は、VPNの単純な置き換えというより、ユーザーや端末、アプリを見直すプロジェクトです。通信、データ、ログも、見直しの対象になります。
Access、Tunnel、Cloudflare One Clientを必要な順に組み合わせ、Gatewayも必要に応じて加えます。そのうえで、認証や端末管理との間で、どこまでを誰が受け持つかも決めます。業務アプリや監視基盤との間も、担当の範囲を明らかにします。
費用・運用・担当範囲の契約前確認
契約前に費用や依頼先、運用条件を確認し、段階展開で現場の使いやすさも検証します。
- 費用内訳:ライセンス、設計、連携、端末展開などに分け、移行から保守までを項目ごとに見積もる
- 見積条件:2026年時点のSASEは、構成やサポート条件によって個別見積になる
- 総額試算:無料プランでPoCを行ったうえで、VPN費用、工数、障害対応、ユーザー・アプリ・拠点数から計算する
- 依頼先:資格だけでなく、要件定義や認証・端末連携、移行、運用移管などへの対応力
- 契約と運用:Bypassや例外の恒久化を避け、個人情報の委託・再委託や監査を契約に含める
▼関連記事一覧
・Cloudflare Zero Trustのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
・Cloudflare Zero Trustのシステム開発でおすすめの開発会社/ベンダー6選と選び方
・Cloudflare Zero Trustのシステム開発の見積相場や費用/コスト/値段について
・Cloudflare Zero Trustのシステム開発の発注/外注/依頼/委託方法について
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。