
コンプライアンス管理システムの開発パートナーは、得意領域、既存システムとの連携、運用体制の3点で比べると、自社に合う統制基盤かを見極めやすくなります。
6社の得意領域、選ぶ前に確認したいこと、費用の考え方を順に説明します。全体像は完全ガイドもあわせてご覧ください。
▼全体ガイドの記事
・コンプライアンス管理システム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
コンプライアンス管理システムの開発パートナー選びが重要な理由
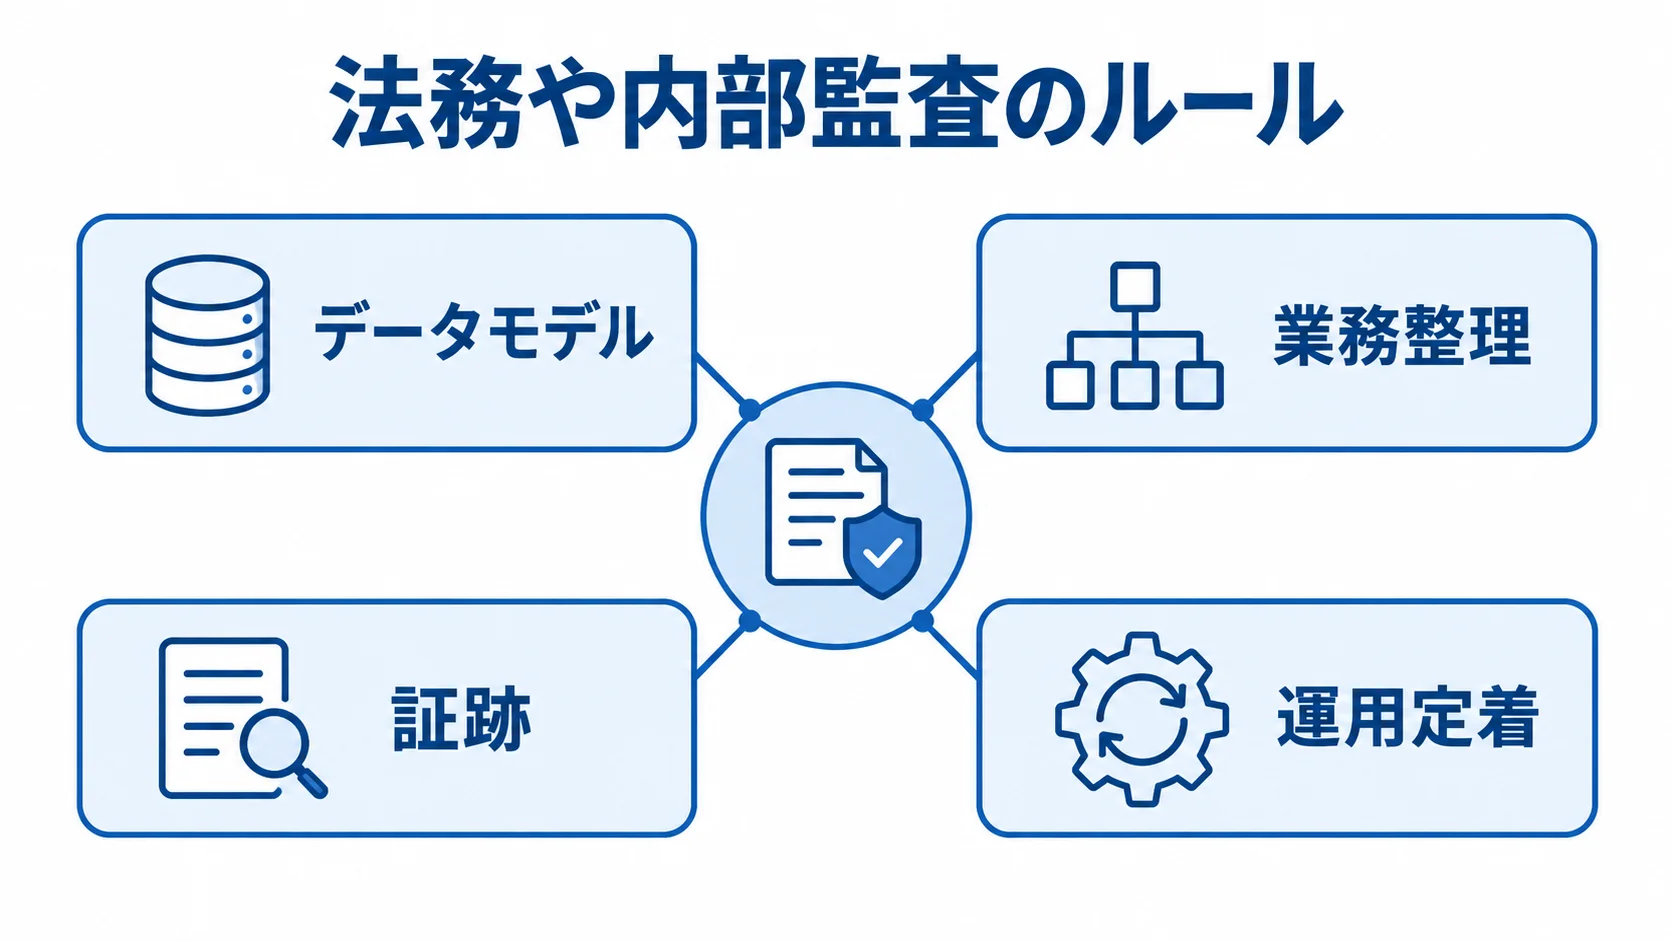
開発パートナーは、法務や内部監査のルールをデータモデルに変換する役割を担います。そのうえで、誰が何を確認し、どの証跡をいつ残すかまで設計します。そのため、機能の多さよりも、業務整理から運用定着まで、セキュリティや連携も含めて一体で任せられるかを見極めます。
開発会社と製品ベンダーの役割の違い
開発会社、SaaSベンダー、プラットフォーム提供会社、導入パートナーは役割が違うため、同じ基準で比べると判断を誤りやすくなります。
製品ベンダーは標準機能や法令対応の更新に強い傾向があります。一方で、SI会社は既存のERP、Microsoft 365、電子契約、IdPなどとの連携や個別承認に対応しやすい傾向があります。
- 製品ベンダー:標準機能と法令対応の更新の範囲
- SI会社:既存システム連携と個別承認ルールへの対応力
- プラットフォーム導入:ライセンス提供会社と、要件定義から保守までを担う会社を分けて確認します。
発注前の管理対象と責任分界の決定
対象業務は、内部通報、規程・教育、リスク・内部統制から定めます。取引先チェック、契約管理、個人情報管理も、対象業務の候補になります。
たとえば、匿名通報とグループ会社の統制評価では、必要な権限設計や連携先が異なります。
MUSTとWANTを分けたうえで、最初の3〜6か月で効果を測るMVPを決めます。そのため、過剰なスクラッチ開発を避けやすくなります。
株式会社ripla|コンサルから開発までの一気通貫支援
riplaは、コンサルティングから開発までを一気通貫で支援します。そのうえで、IT事業会社として社内DXを推進した経験を活かし、成果創出とシステムの定着を後押しします。
営業・顧客・生産・販売管理など、幅広い基幹システムの構築・導入実績があります。また、企業の業務要件に合わせて柔軟に対応できる体制です。
特徴と強み
現場で入力しやすいことと、監査時に証跡を取り出せることを両立させる必要があります。そこでriplaは、業務フローを整理したうえで、企業ごとの運用に合わせて機能を設計します。
- 業務機能:申請・承認、期限通知、検索の仕組みを設計します。
- 管理機能:権限とログを運用に合わせた設計。
- 既存連携:基幹システムやクラウドサービスとのデータのやり取り。
riplaは、導入後に担当者が自走できる設計へ落とし込みます。
得意領域・実績
独自の承認経路や部門ごとの責任分界が残っている企業は、業務に合わせた開発を相談できます。
- 支援範囲:法務・コンプライアンス部門へのヒアリングから運用改善まで、ひとつのプロジェクトとして進められます。
- データ移行:現行のExcelや共有フォルダを洗い出し、中身を移し替えます。
- 操作教育:利用者への説明や研修も対応範囲に含みます。
- 段階的な拡張:小さく始めて、将来のリスク台帳、内部通報、取引先チェックへ広げる計画も立てられます。
SCSK株式会社|金融・証券のチェック業務を標準化
SCSK株式会社は、証券コンプライアンスシステム「Cf-i for Compliance」を提供しています。公式ページでは、金融商品取引業者等検査マニュアルに沿ったチェックテンプレート群が案内されており、証券会社の内部管理体制を支援するサービスです。
特徴と強み
金融・証券業界で専門的なチェックを標準化したい企業にとって、比較しやすい候補です。さらに、業態に応じたテンプレートが案内されています。
- 取引チェック:一律集中取引、インサイダー取引、注意顧客を扱います。
- 顧客・売買確認:適合性や短期売買、空売り、乗り換えを扱います。
- 業態別テンプレート:有店舗リテール、ネット、ホールセール証券向けがあります。
提案時には、取引データの取込形式と判定結果・根拠の保存範囲を確認します。
得意領域・実績
証券会社や金融機関の業界規制に沿った点検と結果管理に向いています。また、公式ページは多数の証券会社への採用を説明しています。
さらに、自社と同じ業態・規模での導入範囲や基幹連携を個別に確認します。内部通報や規程教育を同一製品で担うのか、別システムとAPIやファイルで連携するのかも比べます。
日本電気株式会社(NEC)|全社統合とAIガバナンスを重視
日本電気株式会社(NEC)は、企業向けシステムSIやセキュリティを手がけます。公式ガバナンス情報では、リスク・コンプライアンス委員会とCRCOを中心に、事業に関わる社内外のリスクを全社横断で把握し、対応する体制を示しています。
特徴と強み
セキュリティや個人情報の管理からAI利用、グループ会社管理までを一緒に考えたい企業にとって、候補になります。AI利用では、入力データや判断根拠、承認者を含め、誤判定時の責任まで内部統制へ組み込みます。
- 全社リスク:部門やグループ会社をまたいだ把握
- AIガバナンス:内部統制の枠組みづくりを相談できます。
相談の際は、AIを含む全社的なガバナンス設計が着眼点になります。
得意領域・実績
複数部門・拠点・グループ会社を含む基盤や、認証・基幹連携を重視する大企業に向いています。提案では、コンサルティングやアプリ開発、セキュリティ運用のうち、どこまでを誰が受け持つかを明確にします。
全社共通の権限モデルや、データ保管場所、海外拠点の規制差分を確認します。そのうえで、導入後に運用部門へどう引き継ぐかも決めます。
株式会社NTTデータ|大規模なリスク評価とセキュリティSI
株式会社NTTデータは、金融・公共・法人などでシステム開発と運用を支援します。公式情報では、リスク管理とコンプライアンスのコンサルティング、セキュリティガバナンスが紹介されています。また、リスクアセスメント、コンプライアンスアセスメント、成熟度評価も案内されています。
特徴と強み
UnifiedMDRでは、組織のセキュリティ診断・評価として、TLPTやリスクアセスメントを挙げています。さらに、コンプライアンスアセスメントと成熟度評価も含まれています。
- 評価後の支援:ポリシー策定、システム導入、運用を検討できます。
- セキュリティ運用:インシデント対応までを含めた体制も、検討の対象になります。
- システム設計:監査ログやアクセス権限を、運用と結びつけた設計。
得意領域・実績
大規模案件を検討する際は、対象となる事業領域と会社全体のセキュリティ体制に関する公式情報が判断材料になります。
- 対象案件:グループ会社や海外拠点を含む大規模案件、金融・交通・通信など可用性と統制が厳しい案件。
- 公式情報:セキュリティ人材、デリバリセンター、サービス経験の規模
公式ページには、グローバルで7,500人以上のセキュリティスペシャリストと、80以上のデリバリセンターが掲載されています。さらに、30年以上のセキュリティサービス経験も示されています(出典: NTTデータ「サイバーセキュリティ」、2026年確認)。
これらは会社全体の情報であり、個別案件の参加体制を保証するものではありません。そのため、担当チームの専門領域と稼働体制を提案時に確認します。
株式会社日立ソリューションズ|権限管理とSaaS利用リスクに対応
株式会社日立ソリューションズは、企業向けITソリューションとシステム導入を支援します。公式情報では、SailPoint Identity Security Cloudによるアイデンティティ・権限管理の導入が案内されています。コンプライアンス管理では、アクセス権限を管理し、異動・退職・委託先変更に応じて見直せることが欠かせません。
特徴と強み
通報案件や監査証跡には、通常の社内システムより細かなアクセス制御が必要です。たとえば、担当者と調査責任者、法務、経営層それぞれの閲覧範囲を分けます。
- 権限管理:案件単位での閲覧範囲の設定
- 権限記録:付与の申請と承認、洗い出しの結果を記録します。
- SaaSリスク:ID管理とコンプライアンス監視の連携
SaaSが増えた企業では、サービス設定の不備や過剰権限もリスクになります。
得意領域・実績
Microsoft 365やクラウド、業務アプリが増え、アカウントと権限の洗い出しを仕組み化したい企業に向いています。
内部通報、規程管理、リスク台帳を権限管理基盤で担うか、別のGRCやワークフローと連携するかを分けて確認します。
RFPには、SSO(SAMLまたはOIDC)やMFA、SCIMのほか、APIと監査ログの保持期間も記載します。
ServiceNow Japan|GRCワークフローと継続監視を統合
ServiceNow Japanは、プラットフォーム上で統合リスク管理(IRM)を提供します。
公式情報では、リスクやポリシーとコンプライアンスを連携するとしています。さらに、監査やオペレーショナルレジリエンスも連携の対象とされています。また、コントロールテストと監査証跡をひとつにまとめる支援をうたっています。
特徴と強み
ServiceNow IRMは、リスクや統制の担当者へタスクを割り当てたうえで、期限や証拠を追い、評価結果と是正状況まで追跡したい企業に向いています。
- 既存利用との接続:ITサービス管理やセキュリティ運用のデータや申請を、どう結びつけるかを検討できます。
- 掲載事例:コンプライアンス違反リスクの20%低減や、リスク管理での年間700時間以上の削減などの事例指標が示されています。
掲載指標は、ServiceNow「Integrated Risk Management」の2026年確認情報です。事例の条件は自社と異なります。そのため、効果をそのまま見込まず、監査準備時間や期限遵守率などの自社KPIに置き換えて考えます。
得意領域・実績
統制評価と監査依頼、リスク受容と是正措置を同じ基盤で追いたい企業が比較しやすい候補です。
AI機能を使う場合は、リスクの優先順位付けや証拠整理を補助させます。ただし、最終的な評価と承認は責任者が行うルールを設けます。
見積もりには、ライセンスのほか、導入パートナーの設定費やデータ移行費が含まれます。さらに、追加アプリ開発や、アップグレード時の影響調査も見積もります。
コンプライアンス管理システムのパートナー選びで確認するポイント
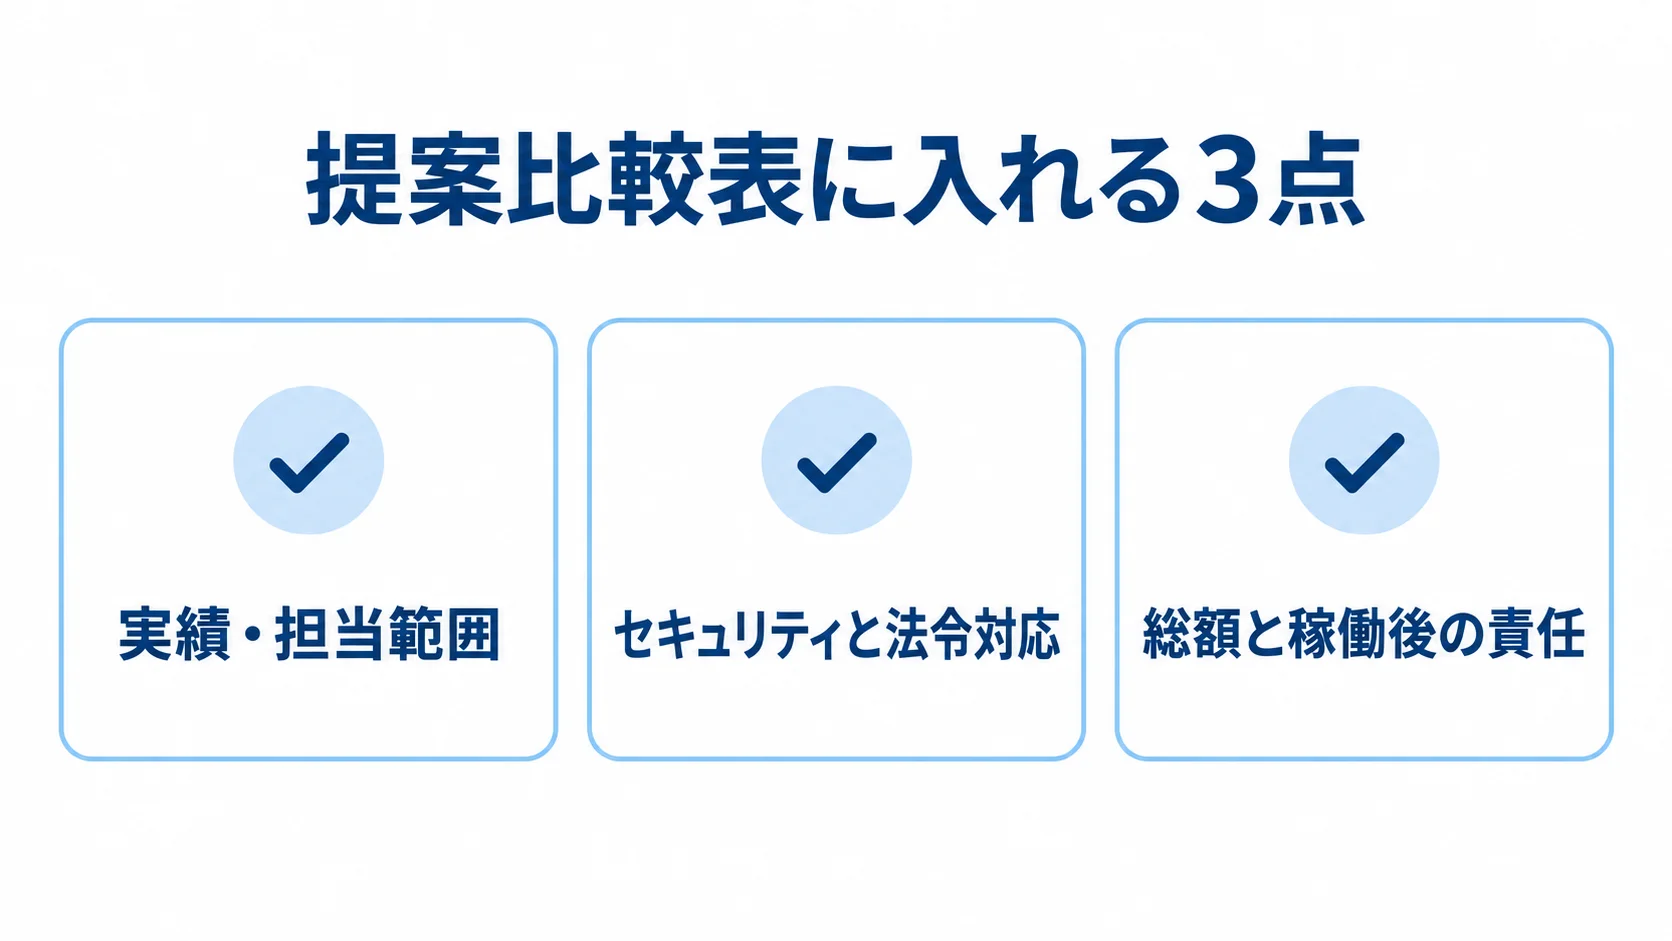
6社は得意領域と導入の前提が異なります。そのため、業務をデータやワークフローへどう置き換えるか、誰が運用するかを確認しておきます。
RFPや提案比較表に観点を入れておくと、価格だけでは見えない差がつかみやすくなります。
実績の担当範囲の確認
「金融で実績がある」「大企業に導入されている」という説明のみで判断せず、どの業務をどの範囲で担当したかを確認します。そのうえで、自社が必要とする機能に近い事例を示してもらいます。
- 対象業務:規程の版管理、内部通報、取引先チェックから統制評価、監査証跡まで、どこを担当したかを確認します。
- 担当体制:提案書で、要件定義から稼働後の保守窓口までの役割分担を示してもらいます。
セキュリティと法令対応の受入条件
必要なセキュリティと法令対応を、受入条件としてRFPに記載します。
- 認証・権限:SAMLまたはOIDCのSSO、MFA、SCIM、RBACやABACの対応状況
- 運用・データ:暗号化やテナント分離、バックアップ、脆弱性対応などの基本対策から、監査ログ、API、エクスポートと削除までの対応状況
- 内部通報:扱う場合は、通報者情報への案件単位の閲覧制限と、利害関係者を調査担当から除外できるかをテストします。
- 電子帳簿保存法:関係する証憑を扱う場合は、訂正削除履歴や検索性、見読可能性、ダウンロード対応を受入条件にします。
総額と稼働後の責任の比較
費用は初期開発費だけでなく、工程と稼働後の費用を分けて比べます。そのため、見積もりでは次の内訳を確認します。
- 導入工程:要件定義・設計・開発から、テスト、データクレンジング、移行、教育、並行運用まで。
- 稼働後:ライセンス、クラウド利用料、保守、法改正対応、追加開発。
公開されている価格を見ると、日経リスク&コンプライアンスは月25,000円からです。Microsoft Privaは年払いで749円/ユーザー/月相当です(出典: 各社公式料金ページ、2026年8月確認)。ただし、これらは特定範囲のSaaS利用料であり、要件定義や連携開発を含む総額ではありません。
一方で、部分刷新や設定・移行は数百万円から1,500万円程度が目安です。複数領域の導入は1,500万円から4,000万円程度です。自社固有の統制や基幹連携を含むスクラッチ開発も、1,500万円から4,000万円程度が検討レンジです。
このレンジは、専用の横断統計ではなく、類似システムの工数と公開価格からの推定です。参考になるのは、SEが月額80万〜120万円、保守は初期費用の年5〜15%程度です。
契約方式や体制によって金額は変わるため、根拠となる工数表を受け取っておきます。
よくある質問
最適な構成は、対象業務や企業規模によって変わります。そこで、開発会社へ相談する前に知っておきたい判断基準を、質問ごとに紹介します。
コンプライアンス管理システムはSaaSとスクラッチ開発のどちらがよいですか?
法令改定への追随や短期導入を優先するなら、既製SaaSやパッケージを起点にします。独自承認やグループ会社ごとの規制差、複雑な基幹連携、データ主権を重視する場合は、拡張や個別開発を検討します。
全面スクラッチに頼らず、通報受付や規程教育など小さなMVPで要件を検証し、必要な部分を拡張する方法もあります。
Excelや共有フォルダのデータは移行できますか?
移行できます。
- 移行前の整理:項目の意味や重複、版、適用期間、所有者・承認者・期限を洗い出します。
- データの関連づけ:リスク、対策、担当者、証拠ファイルが一つのExcelに混在する場合は、リスクIDと統制IDを付けてひも付けます。
- サンプル検証:移行率と不備件数を確認します。
- 旧ファイル:参照専用にする時期と、原本の保存期間を計画します。
内部通報を本当に匿名で管理できますか?
システム上の匿名性は、入力画面の作りだけでなく、運用全体で決まります。
- 情報管理:権限、ログ、通知文面、バックアップ、委託先の運用まで含めて設計します。
- 閲覧権限:調査担当者が通報者情報を見られないようにし、必要な場合だけ限定された責任者がアクセスできる仕組みを検討します。
- 法令に基づく体制:公益通報者保護法を踏まえ、独立性・中立性、利害関係者の排除、不利益な取扱いや情報漏えいの防止、記録保管を定めます。
- 受入テスト:法務担当者と開発会社が一緒に検証します。
コンプライアンス管理システムの開発費用はいくらですか?
小規模なSaaS利用や設定だけなら初期費用を抑えられます。複数部門の業務整理やデータ移行、SSOや基幹連携、細かな権限設計を含むと、数百万円以上になることがあります。
類似する文書・法務系システムでは、複数領域の導入・開発が1,500万円から4,000万円程度です。また、グループ会社や海外拠点を含む大規模GRC基盤は、3,000万円から1億円超となる場合があります。
公開価格と推定費用は分けて考え、機能別・工程別の見積もりを比較してください。
まとめ
得意領域による6社の比較
コンプライアンス管理システムは、文書を保管するだけでなく、リスクや統制、証跡、是正措置を担当者と期限でつなぐ業務基盤です。そのため、監査や問題発生時に、誰がいつ何を確認し、どの判断をしたかを説明できます。
対象業務とRFPの整理
6社は得意領域が異なるため、自社の対象業務や既存システムに照らして候補を選びます。
- ripla・SCSK:riplaは一気通貫の業務システム開発、SCSKは金融・証券チェック。
- NEC:全社リスク・AIガバナンス。
- NTTデータ:リスク評価・セキュリティSI。
- 日立ソリューションズ:権限管理・SaaSリスク。
- ServiceNow Japan:GRCワークフロー。
相談前に対象業務と既存システムを洗い出し、MVP、必要な連携、運用責任、法改正対応をRFPにまとめます。こうした準備により、納期と費用のぶれを抑えやすくなります。
▼全体ガイドの記事
・コンプライアンス管理システム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。