
コンプライアンス管理システムは、規程・法令・教育、リスク・監査を管理する仕組みです。内部通報や取引先・契約・データもつなぎ、判断の根拠を説明できる状態をつくります。
管理対象は4領域にまたがるため、必要に応じて組み合わせて導入します。
▼関連記事一覧
・コンプライアンス管理システム開発の進め方/やり方/流れや方法/手法/工程/手順
・コンプライアンス管理システム開発でおすすめの開発会社/ベンダー6選と選び方
・コンプライアンス管理システム開発の見積相場や費用/コスト/値段について
・コンプライアンス管理システム開発の発注/外注/依頼/委託方法について
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
コンプライアンス管理システムの全体像
コンプライアンス管理システムは、一つの専用業務だけでなく、複数の業務をまとめて扱う仕組みを指します。管理対象は、規程・法令・教育、リスク・内部統制・監査の領域と、内部通報・インシデント、取引先・契約・データの領域です。
このシステムの中心は、法令などの要求事項を日々の業務と証跡に結び付けることです。法令や規程を登録し、適用部門を定めて点検と承認を行います。問題が見つかれば是正し、その経緯を後から確認できるように残します。
管理対象をつなぐ記録の流れ
法令や規程から問題の是正まで、関連する記録を一つにつなげて扱います。
- 管理対象:法令・規制、社内規程、リスク、統制、点検、監査証跡、インシデント、是正措置
- 業務の流れ:規制要件の規程への結び付け、対象部門への周知、担当者による点検
- 証跡と承認:証拠ファイルの添付と、責任者が承認した記録の保存
記録が一つにつながっていれば、担当者が代わっても、判断の理由や確認の時期をたどれます。
仕組み化が必要になる背景
導入前の困りごとと、導入後に実現したい状態を並べると、仕組み化の必要性が見えてきます。
- 情報分散:管理先がExcel、共有フォルダ、メール、紙に分かれている
- 承認と監査:承認の経路が不明確で、資料の集め直しに時間がかかる
- 業務成果:証跡を数分で出し、期限の遵守率や案件の状況を把握できる
- リスク対応:重要なリスクを早く上申し、判断の根拠を説明できる状態
仕組み化で目指すのは、不祥事の抽象的なゼロではなく、業務成果を作ることです。
コンプライアンス管理システムの管理対象4領域
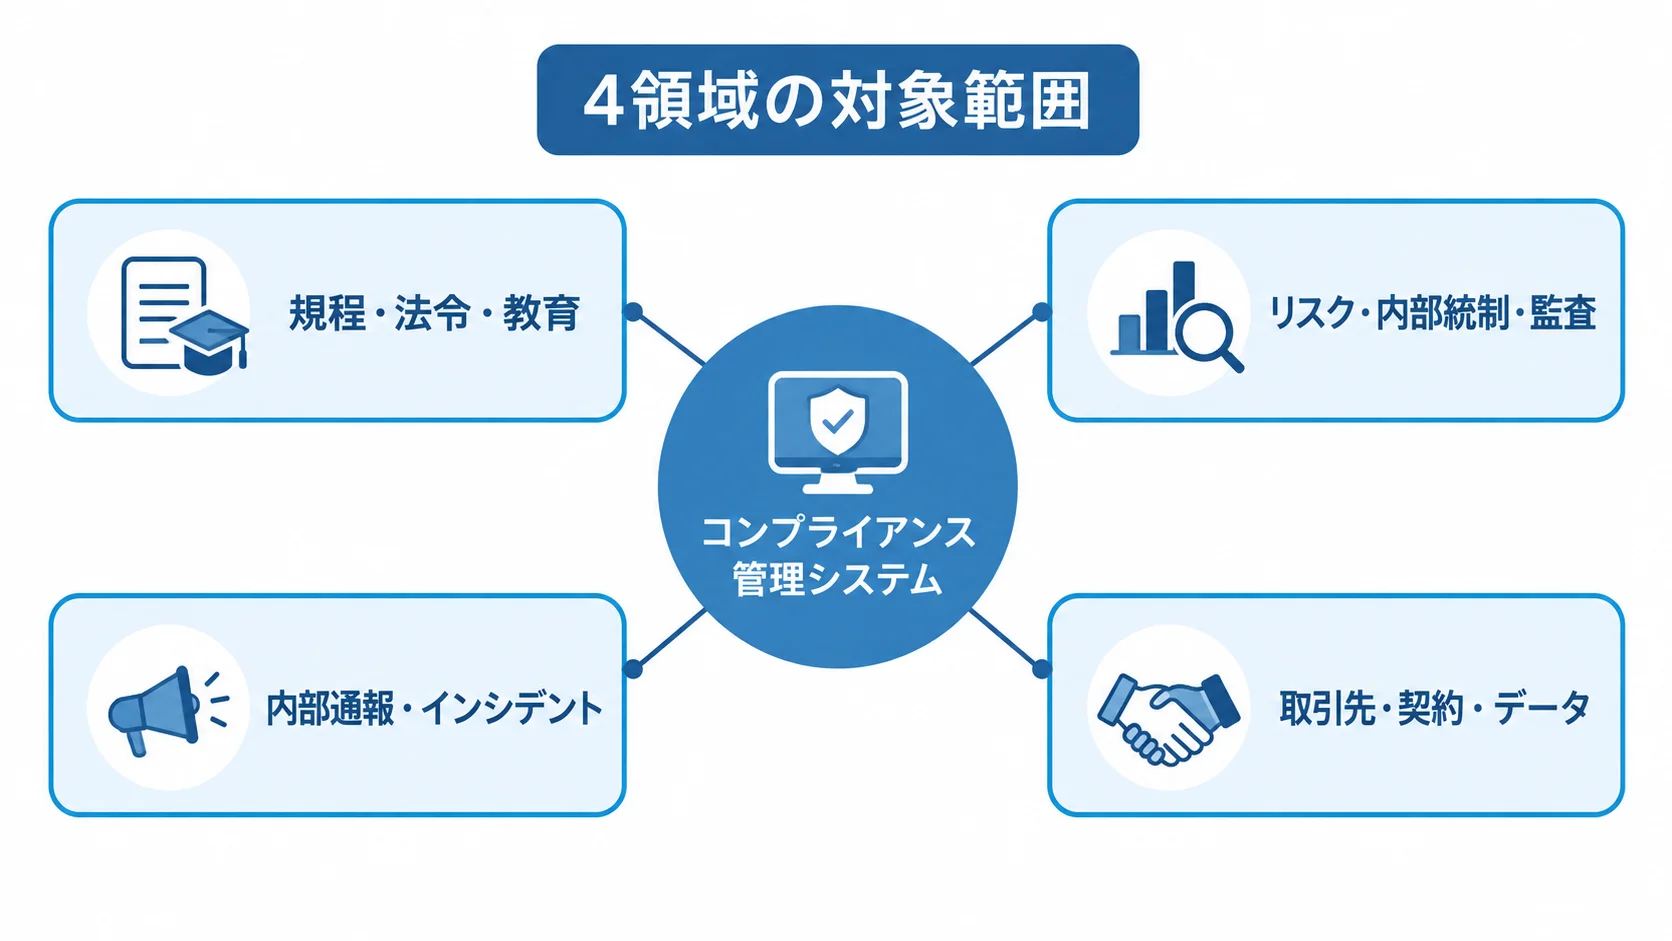
コンプライアンス管理システムは、複数の業務領域をまたいで扱う仕組みです。管理対象は4領域に分かれ、業務の実態に合わせて必要な領域を組み合わせて扱います。最初に範囲を決めておけば、過剰な投資と機能不足の両方を防げます。
規程・法令・教育を管理する領域
規程の領域では、文書管理と教育記録の両面から運用を組み立てます。
- 規程台帳:適用部門、承認者、施行日、改定履歴を一覧で持つ
- 周知・教育:通知、研修、受講状況、誓約の記録
- 未受講者対応:再通知まで行い、周知の実効性を高める
- 版の保存:改定前の版を削除せず、適用期間を付けて残す
リスク・内部統制・監査を管理する領域
この領域では、点検の結果を経営判断や監査対応に結び付けることが欠かせません。
- 台帳と点検:リスク台帳、規制要件と統制の対応表、自己点検
- 監査と是正:監査計画、指摘事項、是正期限の記録
- リスク評価:重要度、発生可能性、影響範囲、担当部門、残存リスクを備える
- 監査証跡:対象、実施者、承認者、証拠、指摘、再確認を示せる状態
内部通報・インシデントを管理する領域
通報者の保護と調査の実効性を両立させる運用設計が求められます。
- 受付・調査:匿名性、案件番号、担当の割り当て、証拠保全の扱い
- 是正と連絡:エスカレーション、再発防止、通報者への連絡の記録
- 情報保護:通報者の氏名・連絡先は、必要な担当者だけが見られる別権限で扱う
- 情報表示:利害関係者は調査から外し、検索結果や通知本文に通報者情報を出さない
- 操作記録:情報の閲覧や出力をログに残す
公益通報者保護制度では、内部通報への対応体制の整備などが事業者に求められています(出典:消費者庁「公益通報者保護制度」、2026年)。このため、制度への対応は画面やワークフローだけでなく、権限、教育、記録保管まで設計することになります。
取引先・契約・データを確認する領域
この領域は、取引の判断だけでなく、契約やデータの管理責任まで整理する領域です。
- 取引先確認:反社会的勢力・制裁・ネガティブ情報を調べ、定期的に監視する
- 契約・データ:承認、締結、更新期限、所在、共有範囲の管理
- 判断根拠:いつ、誰が、どの情報を根拠に取引可としたかの記録
- 範囲確認:内部通報、契約管理、GRCの重複と不足を業務一覧で把握する
コンプライアンス管理システムの主な機能
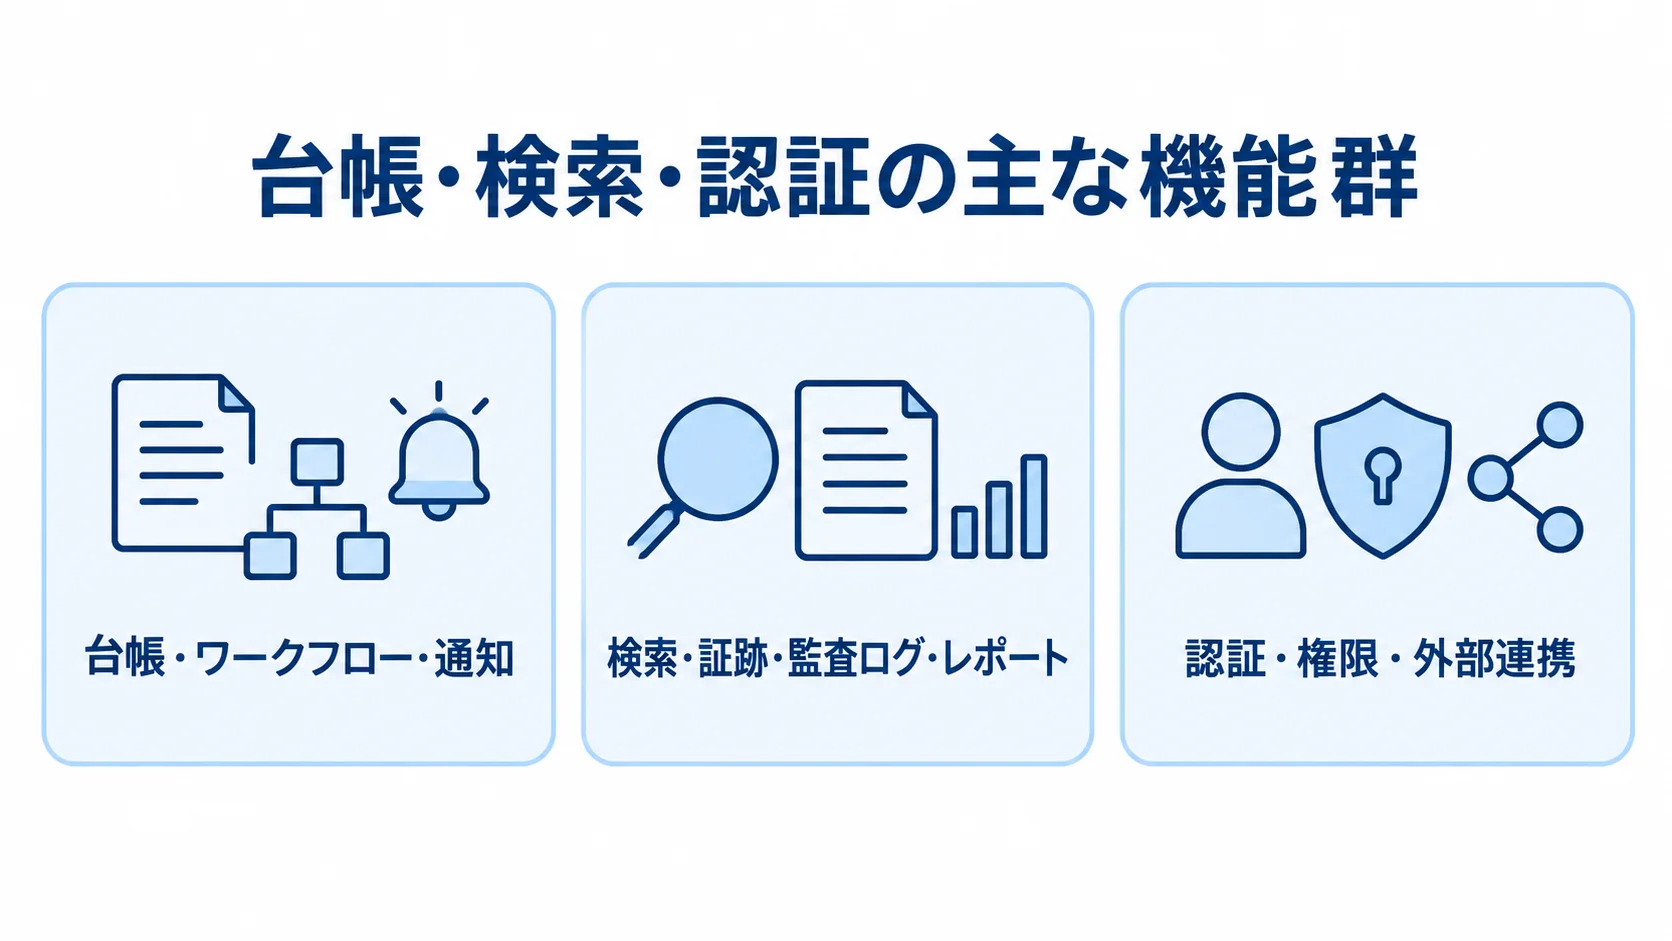
機能の数よりも、業務の責任分界と証跡の要件に合うかで評価します。また、検索や保管に加えて、期限、承認、通知、再確認までを一つの流れで扱います。そこで、各機能をMUSTとWANTに分けて、初回の導入範囲を決めます。
台帳・ワークフロー・通知の機能
担当者が次に取るべき対応で迷わないよう、業務の流れをはっきりさせます。
- 台帳:法令、規程、リスク、統制、契約、案件、是正措置の登録
- ワークフロー:申請、承認、差し戻し、再確認の処理
- 必須項目:担当者、期限、重要度、部門、承認者、関連文書の設定
- 通知:期限前と超過後の連絡、重要案件の上申経路の設定
通知先が多すぎると形骸化しがちです。そのため、通常案件と重大案件で通知の経路を分けます。
検索・証跡・監査ログ・レポートの機能
監査や経営報告で必要になる記録は、後から説明できる形に整えておきます。
- 条件検索:部門、施行日、担当者、重要度、状態、期限、案件番号で絞り込む
- 監査ログ:登録、閲覧、変更、承認、出力の日時と実行者の記録
- ログ保護:監査ログ自体の改ざんや削除を制限する
- 状況表示:経営層向けダッシュボードに、未完了の是正措置、期限超過、重大リスクを示す
- 業務指標:部門別の点検率と研修受講率を示し、意思決定に生かす
特に、条件検索を使えば監査対応が速まり、記録を意思決定にも生かせます。
認証・権限・外部連携の機能
複数のシステムをまたぐ運用では、データがどう流れ、誰が責任を持つかを明確にしておきます。
- 認証:SSO、MFA、退職・異動時の停止、権限の定期的な見直し
- 権限:部門、機密度、通報者情報、地域、職務分掌ごとに分ける
- 連携先:認証基盤、販売・会計・人事、電子契約、メール、チャットを検討する
- 連携運用:所有者、同期の頻度、再送、重複、削除、返却の取り決め
コンプライアンス管理システムの導入・開発の進め方
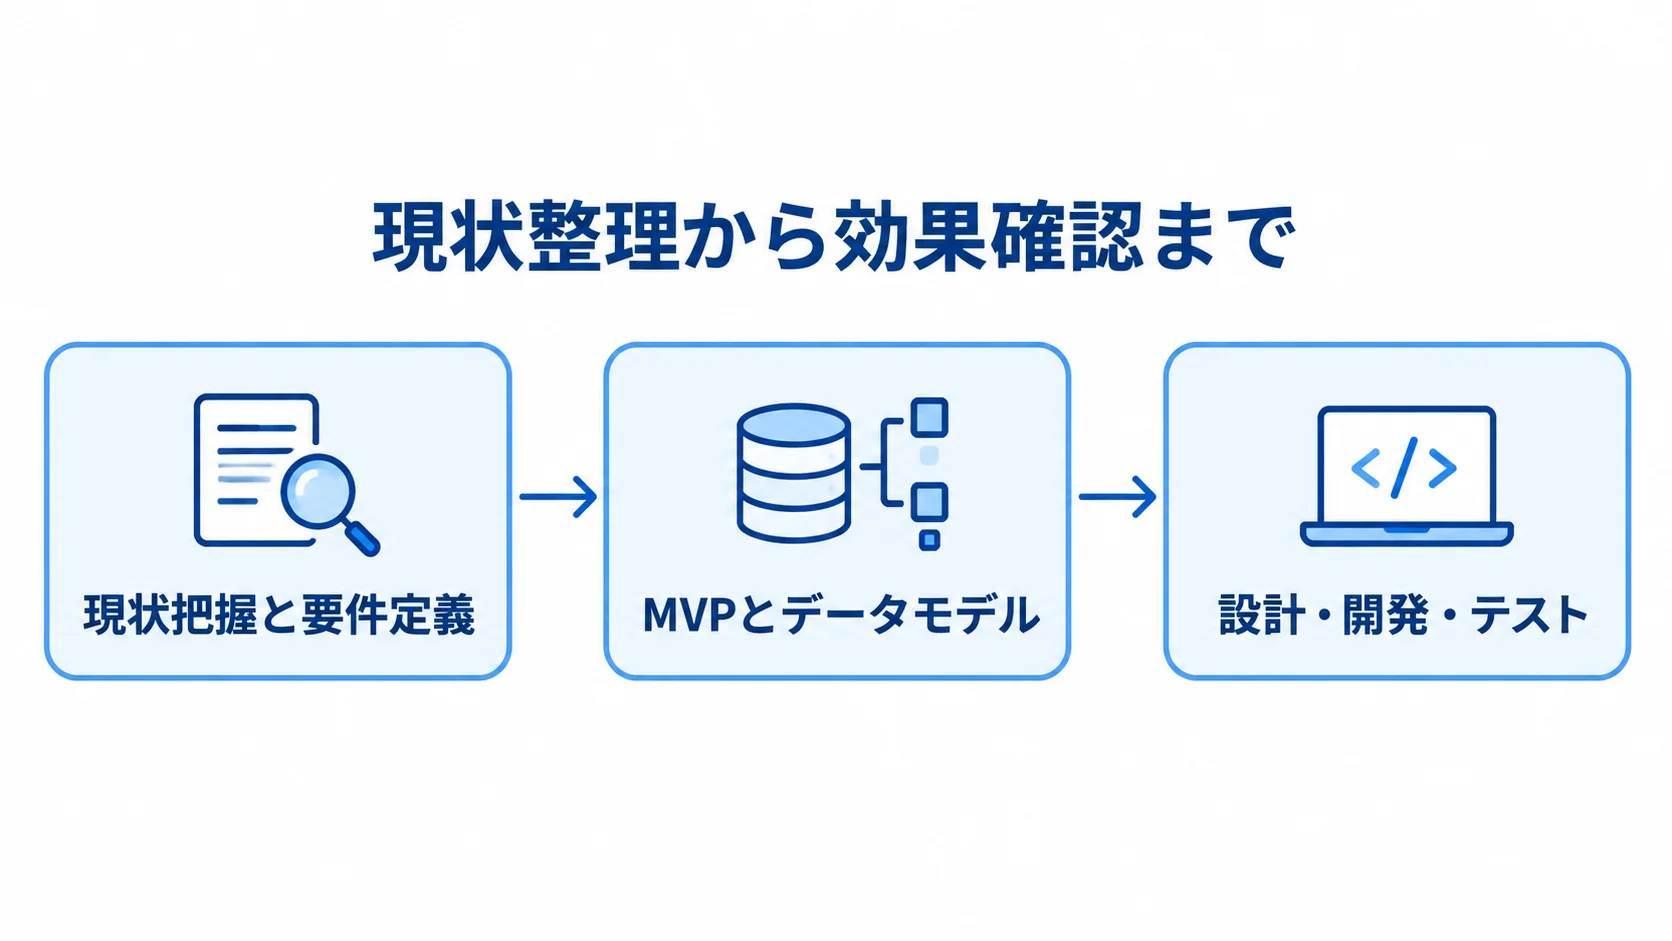
まず現状と目標を整理し、そのうえで、SaaSやパッケージなど導入方式の候補を比べます。
全社を一度に対象にすると、部門間の調整やデータ移行で長期化しやすくなります。そこで、3〜6か月で効果を確認できるMVP(Minimum Viable Product)を設定し、段階的に広げます。
▶ 詳細はこちら:コンプライアンス管理システム開発の進め方/やり方/流れや方法/手法/工程/手順
1. 現状把握と要件定義
導入の手戻りを抑えるため、関係者の間で現状の認識をそろえます。
- 関係者:法務、コンプライアンス、内部監査、情報システム、人事、購買
- 現状資料:Excel、共有フォルダ、メール、紙、個別ツールを洗い出す
- 業務の流れ:開始条件、判断者、期限、証拠、問題時の報告先の書き出し
- 要件と役割:必須、できれば欲しい、将来拡張に分けたうえで、RACIで責任者と実行者を決める
2. MVPとデータモデルの決定
初回導入の範囲を絞っておくと、効果と必要なデータ設計を確かめられます。
- 対象業務:通報受付から是正、規程改定と教育、取引先確認などの中から選ぶ
- 関連付け:規制要件、規程、リスク、統制、テスト、証拠、是正をIDで結ぶ
- 管理項目:版、適用期間、所有者、重要度、期限、承認者、変更履歴の保持
文書をフォルダに移すだけでは関連性をたどれないため、関係を先に設計しておきます。
3. 設計・開発・テスト・定着化
設計では、権限マトリクスや通知条件、承認経路を定義します。画面やAPIも、あわせて設計の対象にします。ログの保持、バックアップ、障害時の復旧方法も設計しておきます。
テストでは、匿名通報や緊急連絡、期限超過の場面を確かめます。利害関係者が関わる案件も対象にします。さらに、退職者アカウントの扱いや誤通知、復旧、監査時の証跡出力も確かめます。
稼働後は、点検完了率、期限超過件数、是正完了日数をKPIにします。研修受講率と監査資料の準備時間もKPIに含め、四半期ごとに業務を見直します。
- 現状把握と要件定義:業務と、どこまでを誰が受け持つかを洗い出す
- MVPとデータモデル:優先業務と記録の関係の決定
- 設計・開発・テスト:権限や運用の検証と定着
コンプライアンス管理システムの費用相場とコストの内訳
費用は、ユーザー数、対象部門、拠点数で変わります。さらに、データ移行や外部連携の範囲、権限の細かさ、法務レビューや運用保守の有無も影響します。
SaaSの公開利用料と、要件定義・設定・移行・追加開発にかかる導入費は、分けて考えます。
ここに示す金額は、文書・契約・法務系業務システムの見積傾向と公開価格をもとにしたもので、2026年8月時点の目安です。
▶ 詳細はこちら:コンプライアンス管理システム開発の見積相場や費用/コスト/値段について
導入パターン別の費用目安
対象範囲と導入方式によって、初期費用、月額、導入期間の目安が変わります。
- SaaS:初期0〜100万円、月額2.5万〜30万円、2週間〜2か月
- 既製サービス+設定等:初期100万〜800万円、月額5万〜50万円、1〜4か月
- 標準パッケージ:複数部門・連携で初期300万〜1,500万円、月額10万〜100万円、3〜8か月
- スクラッチ:自社固有の統制・承認・監査・基幹連携を含み1,500万〜4,000万円、期間6〜18か月
- 大規模基盤:グループ・海外拠点で3,000万円〜1億円超、12〜24か月以上の場合もある
金額は確定価格ではなく、対象範囲に基づく推定です(出典:指定Q&Aおよび2025〜2026年の公開価格調査、2026年)。
見落としやすい初期費用以外のコスト
初期費用と継続費用を分けておくと、契約前に総額を把握しやすくなります。
- 導入作業:要件定義、データ整備・移行、権限設計、SSO連携
- 運用準備:教育、マニュアル、並行運用、監査対応、保守窓口を見ておく
- 保守費:初期費用の年5〜15%程度が目安になる場合もあるが、対応範囲によって変わる
- 追加課金:利用料が安くても、ユーザー、保存容量、検索件数、API、監査ログの保持期間、追加環境が別料金になる場合がある
- 契約条件:準委任と請負の責任分界、変更管理、成果物の取り決め
法改正への対応や追加開発の有無でも、費用は変わります。たとえば、要件が固まる前に請負範囲を固定すると、仕様変更のたびに追加費用が発生します。
要件が未確定なら、初期調査やMVPを準委任とし、確定後の開発を請負に分けるという方法もあります。
コンプライアンス管理システムの開発会社・ベンダーの選び方
ベンダーの提案は、製品提供から個別開発、法務・監査支援まで性格が違います。まず、標準機能の導入、既存システムをつなぐSI、固有業務の開発のどれが必要かを決めます。
提案の範囲と責任分界をそろえてから、各社を比べます。
自社の業界・規模・対象範囲との適合
提案の前提をそろえておくと、自社に合う仕組みかを見極めやすくなります。
- 業界要件:対象規制、証跡の保持期間、拠点構成、監査頻度
- 規模:従業員、通報対象者、取引先、契約件数、海外拠点を伝える
- 運用量:グループ会社、同時利用者、年間の監査回数の共有
- 適合確認:テンプレートに頼らず、デモで自社の業務を再現する
特に業界テンプレートは、自社の規程や承認経路に合うとは限りません。
要件定義・移行・運用までの対応力
導入後も業務が回るかを見極めるには、支援の体制と成果物を確認しておく必要があります。
- 責任範囲:要件定義、移行品質の保証、導入後の業務部門支援を、それぞれ誰が担うか
- 成果物:現状分析、要件一覧、画面・権限設計、テスト計画の提出を求める
- 運用支援:教育計画、マニュアル、障害時の連絡経路
- 引き継ぎ:開発と保守が別担当なら、引き継ぎ方法と問い合わせの一次窓口を見ておく
セキュリティ・契約・将来の変更への強さ
長く使うシステムでは、導入時の要件と将来の変更条件をあわせて見ておきます。
- 基本対策:SSO・MFA、細かな権限、暗号化、テナント分離の指定
- 運用対策:バックアップ、脆弱性対応、ログ、API、保管場所、委託先を見ておく
- 障害対応:障害時の通知、復旧目標、データの返却と削除の取り決め
- 変更・終了:法令や組織の変更時の設定変更費、追加開発の単価、バージョンアップの責任、終了時の移行支援を比べる
クラウドを選ぶ場合はISMAPも参照し、自社の情報分類と契約条件に照らして判断します。
▶ 詳細はこちら:コンプライアンス管理システム開発でおすすめの開発会社/ベンダー6選と選び方
▶ 詳細はこちら:コンプライアンス管理システム開発の発注/外注/依頼/委託方法について
法令・セキュリティ要件のシステムへの落とし込み
法令対応は、要求をデータ項目や権限、承認、保存期間などに変換し、システムに組み込んで初めて成り立ちます。
運用上の責任者を明確にし、法改正のときに設定を更新する主体も決めておきます。そのうえで、法務部門が最終判断する範囲を、契約と運用手順に記載します。
公益通報者保護法の通報フローへの反映
通報対応の各段階で、秘密を守りながら説明責任を果たせるように設計します。
- 受付・調査:受付窓口、通報者への受付通知、調査担当者、利害関係者の除外の取り決め
- 対応手順:秘密保持、調査期限、結果連絡、是正後のフォローの決定
- 情報閲覧:通報者を特定する情報は別権限にして、必要な担当者だけが閲覧できるようにする。検索結果や通知本文には表示しない
- 監査:不利益な取扱いを防ぐため、アクセスと案件変更を記録する
電子帳簿保存法と証跡管理の確認
要件の解釈違いを防ぐため、保存義務と実際の業務手順を突き合わせて確認します。
- 対象範囲:契約書、取引記録、請求資料など、対象となり得るデータを扱う場合は、法務・税務担当者とどこまでを対象にするかを確定する
- 訂正履歴:訂正・削除の経緯を保存できること
- 検索要件:年月日、金額、取引先による検索と、必要に応じた範囲指定や複合検索への対応
- 出力・検証:ダウンロード要求への対応を、実データと権限を使った受入テストで確かめる
検索要件を確かめる際の対象は、国税庁「優良な電子帳簿の要件」です(出典:国税庁、2026年)。
認証・バックアップ・委託先の評価
クラウドの認証取得だけで安全性を判断せず、自社に必要な水準を見極めます。
- 認証と権限:MFA、SSO、職務分掌、管理者権限の分離
- データ保護:通信・保存時の暗号化、保管場所、監査ログ
- 継続性:脆弱性対応、バックアップ、復旧訓練を見ておく
- 委託先:再委託の把握と、インシデント通知の扱い
IPAの第4.0版は、バックアップなどの基本対策とサプライチェーン対策を示しています(出典:IPA「中小企業の情報セキュリティ対策ガイドライン第4.0版」、2026年)。
発注側は、自社の情報分類とリスクに合うかを判断します。
AI活用と2026年時点の最新動向
2026年時点では、規程や契約条項の要約、期限や義務の抽出といった用途が、AIの補助利用の候補になります。また、通報内容の分類や、関連するリスク・統制の候補を示す用途にも使えます。
AIだけで違反の有無や通報の真偽を確定する運用は危険です。そのため、根拠の表示と人の承認を要件にし、誤判定の訂正や、入力データの学習利用と保存期間も要件に含めます。
AIに任せる業務と人が判断する業務の区分
機密性の高い業務でAIを使う前に、利用範囲と責任分担を決めておきます。
- AIの補助:長い規程の要約、契約書からの更新期限候補、類似案件検索、未入力項目の指摘、リスク情報の一次分類
- 人の判断:取引可否、処分、通報者対応、規程改定の決定
- 根拠と履歴:提案に根拠文書を添えたうえで、採用・修正・却下を保存する
このため、判断の履歴を残しておけば、後から責任の範囲を説明できます。
法改正・脅威・組織変更に追随する運用
導入後の変化を拾えるよう、継続的に業務を見直す場を設けます。
- 更新契機:法令、組織、委託先、連携、脅威の変化を取り込む
- 更新対象:台帳、権限、通知、テストの継続的な見直し
- 月次・四半期:期限と重大案件、権限と運用KPIを点検する
- 年次:リスク評価と災害復旧の見直し
システムの更新主体と承認者は、定例会議の運用の中で決めておきます。
よくある質問(FAQ)
回答は、自社の規模や法令上の責任範囲によって変わります。そのまま仕様にはせず、要件定義の際の確認事項として使ってください。
Excelで管理している情報はどのように移行しますか?
移行では、データの整備と、業務担当者による受入確認を組み合わせます。
- データ整理:所有者、最新版、重複、欠損、廃止データの確認
- 移行範囲:移行対象と、参照のみで保存する対象を分ける
- 形式統一:項目名、日付、部門、状態、証拠ファイル名の表記をそろえる
- 試験移行:少量で試し、件数、承認履歴、文書、権限、検索を確かめる
従業員全員にライセンスが必要ですか?
契約するライセンス数を決める前に、利用者の範囲と課金方式を把握しておきます。
- 利用目的:案件登録・承認、研修受講、閲覧によって必要数が変わる
- 利用者区分:通報者、調査・監査担当、従業員、外部委託先の区分
- 課金条件:同時利用者、対象者数、従量単位、ゲスト、通知、容量、APIの課金の有無
匿名通報を本当に匿名にできますか?
匿名性を確かめるときは、画面に表示される情報以外に残るものも考慮します。
- 技術情報:アクセス権限、管理者ログ、IPアドレス
- 間接的な特定:案件内容、通知文面、調査担当の範囲から推測されないか
- 動作確認:閲覧者を限定したうえで、テスト環境で推測の可能性を確かめる
クラウドとオンプレミスはどちらを選ぶべきですか?
方式を比べるときは、導入と運用で優先したい事項を先に整理しておきます。
- クラウド:法改正・脅威への追随、短期導入、負担軽減を重視する場合
- 個別要件:データ主権、独自網、特殊承認、基幹連携が必要なら、拡張やオンプレも検討する
- 共通確認:バックアップ、復旧、脆弱性、ログ、データ返却、委託先の確認
開発会社へ見積もりを依頼するときは何を準備しますか?
同じ前提で提案を受けられるよう、依頼の資料を準備します。
- 対象情報:業務、部門・拠点、利用者数、現行資料、連携の整理
- 制約・条件:セキュリティ、法令、希望時期、予算上限を明示する
- 開始範囲:通報、規程、監査、取引先確認のうち、優先する領域
要件が未確定なら、現状分析とMVP設計の見積もりを先に依頼する方法もあります。
まとめ
コンプライアンス管理システムは、文書を保管するだけの仕組みではなく、法令・規程・リスク・統制・証跡・是正措置を業務の中でつなぐものです。
4つの領域には、内部通報や規程・教育が含まれ、残りは前の節で示したとおりです。その中から優先する順番を決め、導入の範囲を絞ります。
この記事の要点
導入と運用を一続きで考え、具体的な確認項目に落とし込みます。
- 導入:業務と責任分界を洗い出し、3〜6か月で効果を測るMVPを決める
- 費用:利用料、設定・移行、連携、開発、教育、保守の区分
- 選定:要件定義、移行、権限、監査ログ、法改正対応、運用支援の比較
- 要件確認:通報、電子帳簿、個人情報、クラウド、AIの人手承認のテスト
抽象的な「対応」で止めず、具体的なテスト項目に変えることが成功につながります。
次に行うこと
小さな対象範囲から検討を始め、候補の各社に同じ条件を示します。
- 課題確認:台帳を一覧にして、担当者、期限、証跡、承認、是正の課題を見る
- 要件整理:優先業務を選び、データ項目と権限マトリクスを作る
- 会社比較:同じRFPで機能、費用、期間、契約、セキュリティ、運用支援を比べる
同じ条件で比べれば、導入後の認識違いを抑えられます。
▼関連記事一覧
・コンプライアンス管理システム開発の進め方/やり方/流れや方法/手法/工程/手順
・コンプライアンス管理システム開発でおすすめの開発会社/ベンダー6選と選び方
・コンプライアンス管理システム開発の見積相場や費用/コスト/値段について
・コンプライアンス管理システム開発の発注/外注/依頼/委託方法について
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。