
コンプライアンス管理システムの発注は、管理する対象と成果を決め、RFPで要件を各社に同じ条件で示したうえで、契約・見積・委託先を比べる順に進めます。
発注形態の選び方、要件の整理と契約、費用の目安、委託先の選び方について、それぞれの判断材料を順に取り上げます。
▼全体ガイドの記事
・コンプライアンス管理システム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
コンプライアンス管理システムの発注・外注の意味
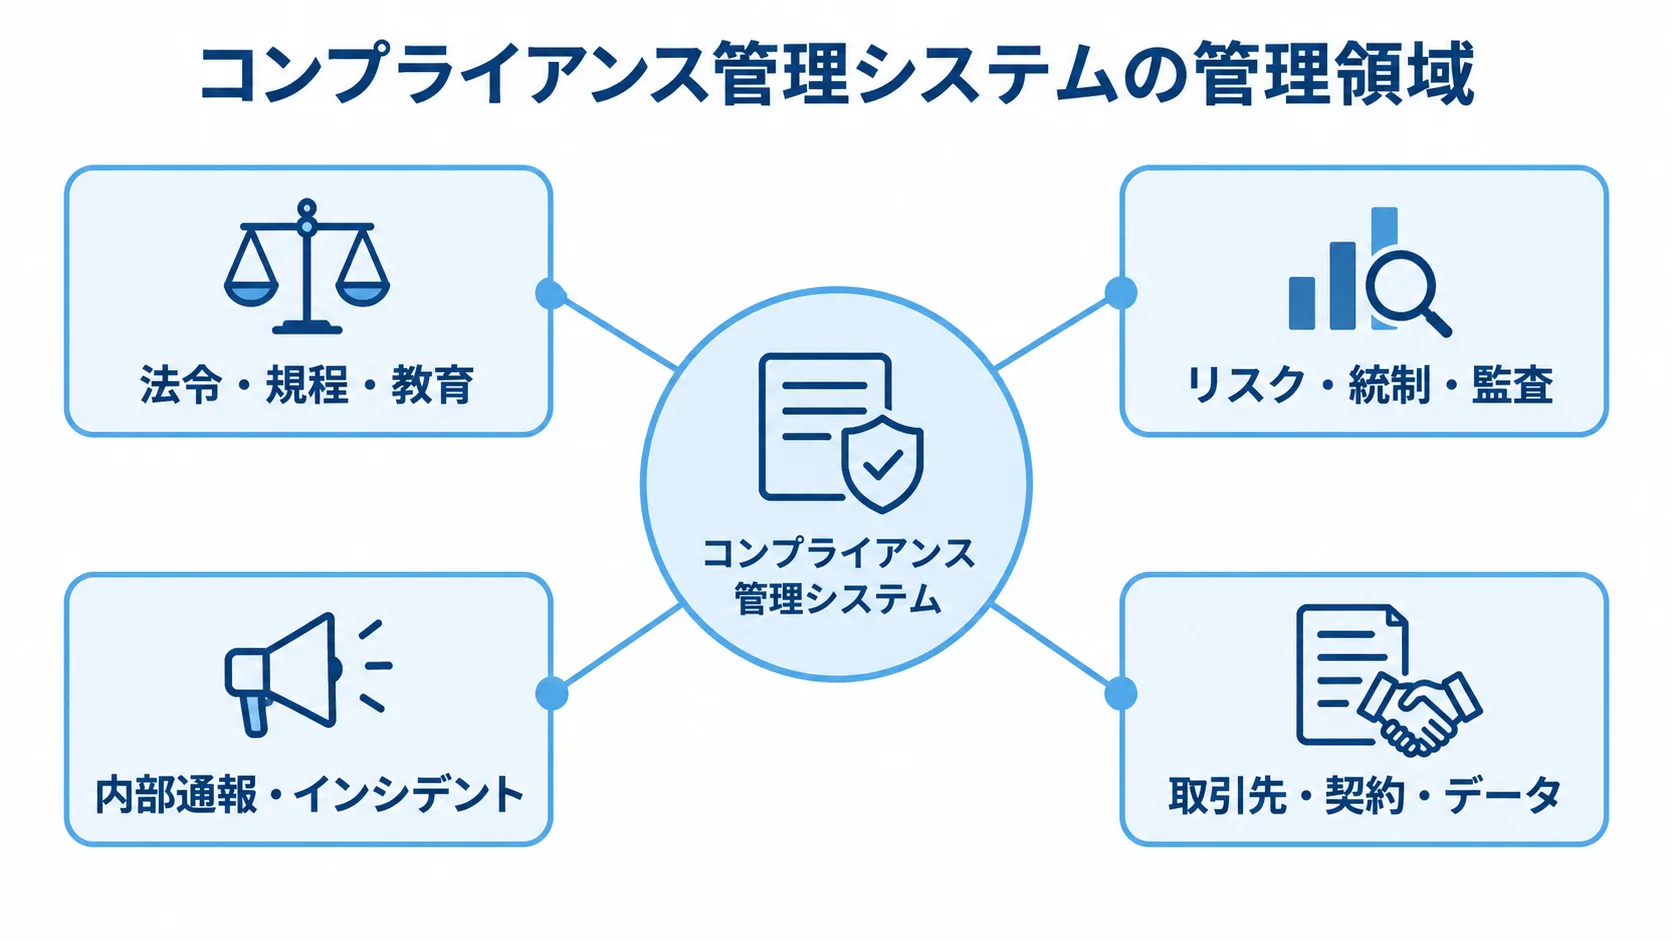
発注・外注とは、法令、社内規程、リスク、統制、証跡、是正措置を継続的に管理する仕組みを、社内と外部の製品会社や開発会社で分担して設計・構築することです。なお、確認期限や承認履歴まで追跡できる業務基盤として考えておくと、必要な機能を絞り込めます。
4つの管理領域の切り分け
「コンプライアンス管理システム」と一口にいっても、そこには複数の領域が含まれます。そのため、扱う情報と業務の違いから、次の4つの領域に分けて整理できます。
- 法令・規程・教育:規程の版、改定通知、対象者、研修受講や誓約を記録する仕組みです。
- リスク・統制・監査:規制要件と統制、自己点検、指摘、是正期限を関連づけます。
- 内部通報・インシデント:受付、調査、エスカレーション、再発防止の流れを扱います。
- 取引先・契約・データ:反社、制裁、PEPsの確認、契約更新、個人情報の所在を押さえます。
外注の目的と測れる成果
目的を「コンプライアンスを強化する」とだけ書くと、会社ごとに提案範囲が変わり、見積もりを比べられません。そこで、成果は「監査証跡を数分で出す」「規程改定の周知漏れを減らす」など、測れる形で書きます。
担当が替わっても通報案件を追えることや、高リスク案件を一定時間以内に経営へ上申することも、成果の例です。成果が決まれば、必要な機能と不要なカスタマイズを見分けられます。
法務・監査・情シスの責任分界
法務はルールを決め、内部監査は独立して評価し、情シスは認証や運用を担うなど、役割は部門ごとに分かれます。そのうえで、法解釈を外注先に任せきりにせず、社内が承認する項目、委託先が実装する項目、導入後に現場が更新する項目を、RACIで分けておきます。特に内部通報では、調査担当者の独立性、利害関係者の除外、通報者情報へのアクセス範囲を、社内責任者が明確にしておきます。
SaaS・パッケージ・スクラッチの選び方
発注形態は、機能の数だけでなく、法改正への追随や既存システムとの連携を見て選びます。加えて、データ主権の考え方と、独自業務がどれだけ多いかも判断材料になります。また、全社向けの大規模開発を前提にせず、緊急度の高い領域をSaaSで始めて、運用実績を見ながら連携や個別機能を広げる進め方もあります。
短期間で始める場合の既製SaaS
業務が標準化されている領域では、既製SaaSが導入候補になります。選ぶ際は、運用開始の速さとデータの扱いを見ておきます。
- 対象業務:内部通報の受付、取引先スクリーニング、規程配布、簡単な点検など。
- サービス側の更新:法改正や脅威情報の更新を、サービス側が担う可能性があります。
- 移行条件:月額ライセンスの単位、保管場所、API制限、エクスポート、退会時の返却を確認します。
初期開発を抑えやすい一方、移行条件を見落とすと、後から移行コストがかかります。
既存基盤に合わせるパッケージ+SI
複数部門の承認や監査証跡、グループ会社の管理が必要な場合は、GRCやワークフローのパッケージが候補になります。Microsoft 365やERPとの連携が必要な場合は、導入会社が設定や拡張を行います。標準機能と追加開発の範囲を分けやすく、スクラッチに比べて法改正対応や保守を見通しやすい点が利点です。
製品名だけで決めず、国内の導入パートナーが運用設計とデータ移行をどこまで担うかを確かめます。
固有の統制や連携が中核の場合のスクラッチ
標準機能では自社の業務を収められない場合、次のような要件であればスクラッチ開発を検討します。
- 独自業務:自社独自のリスク評価や複雑な承認経路。
- 固有の規制:海外拠点ごとの規制への対応。
- 厳密な連携:基幹データとの厳密な照合。
自由度が高い分、法令改定や組織変更への対応、脆弱性対応は自社で続けることになります。ブラウザ更新や担当者交代後の保守も、自社予算で賄う前提です。そのため、開発時の自由度だけでなく、10年程度の運用責任まで含めて判断します。
段階導入とハイブリッドによるリスクの抑え方
段階導入は、稼働後の実績を測りながら対象領域を広げる進め方です。
- 内部通報や取引先チェックをSaaSで始め、認証や従業員マスタを既存基盤と連携させます。
- 最初のMVP(Minimum Viable Product)を3〜6か月で稼働させます。
- 証跡の検索時間や期限遵守率を測り、全社のリスク・統制管理へ広げます。
ただし、小さく始める場合も、将来のデータモデル、ID設計、権限体系、API方針は先に決めておきます。先に設計しておけば、後の開発でデータを捨てずに済みます。
発注・外注の進め方
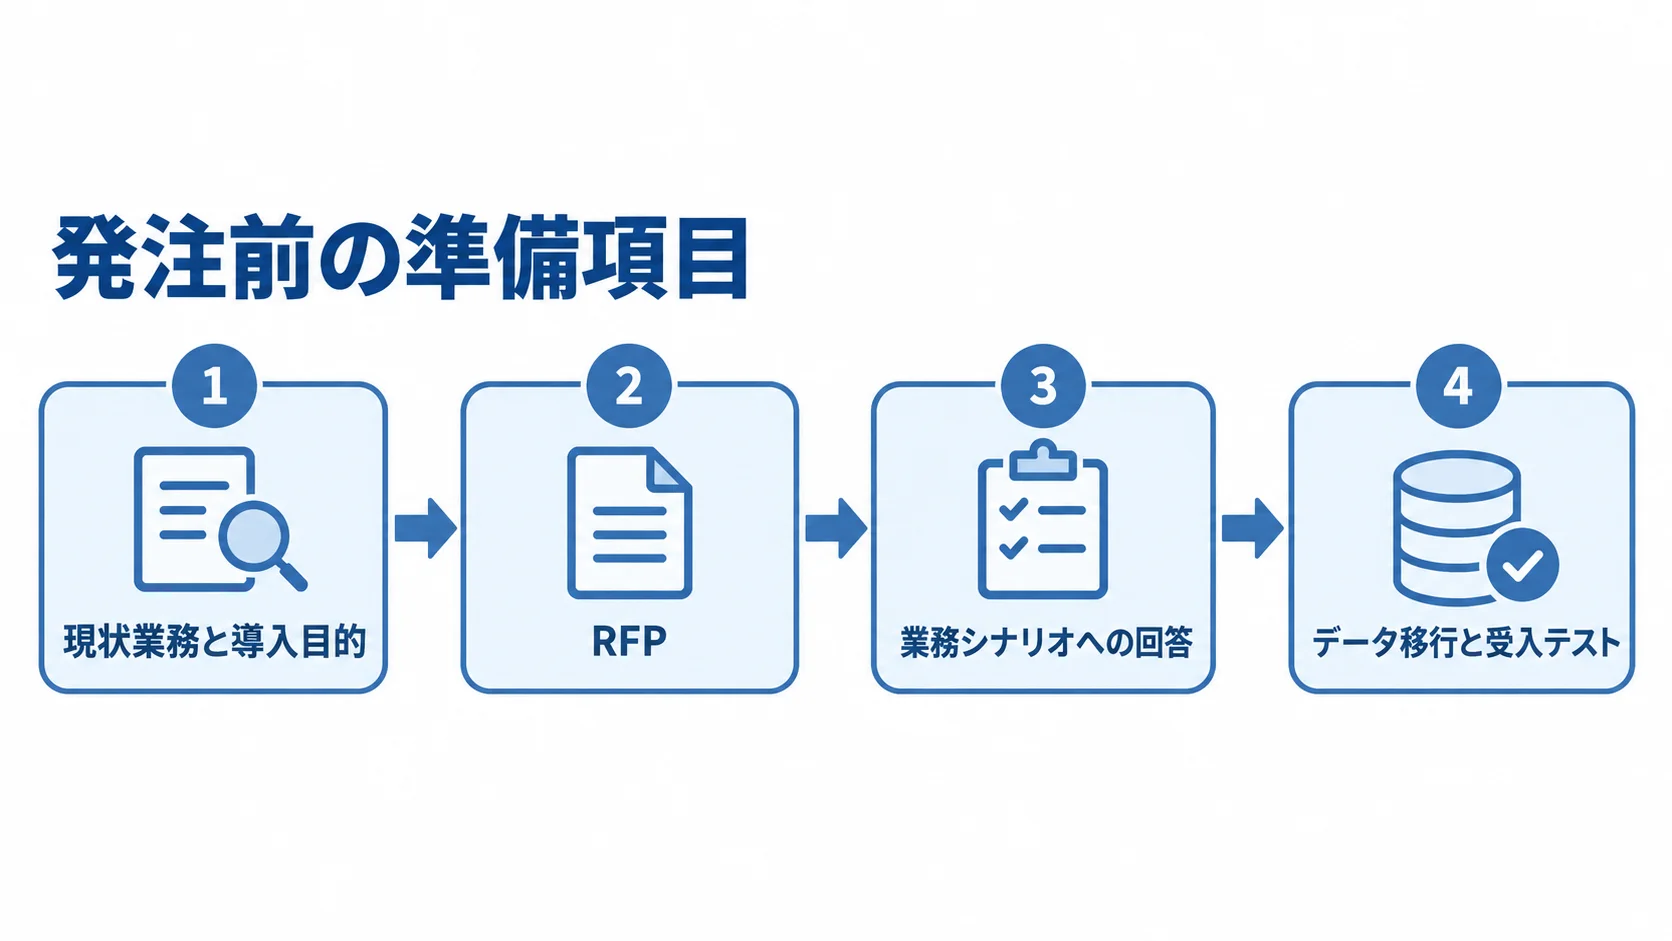
製品デモから始めると、製品の機能に業務を合わせる形になりがちです。そのため、先に現状と目指す成果を整理してから、同じ条件を複数社に渡します。
そのうえで、提案、見積、体制、契約条件を同じ基準で比べます。発注前にこの準備をしておくと、開発中の仕様変更や追加費用を減らしやすくなります。
現状業務と導入目的の洗い出し
現状と導入目的は、情報の所在、管理状況、要件の優先度の三つに分けて洗い出します。
- 情報の所在:Excel、共有フォルダ、メール、紙、既存の通報窓口にある情報を一覧にします。
- 管理状況:項目名、責任者、更新頻度、保存期間を記録します。閲覧者や証跡提出先、重複・欠損も、あわせて記録します。
- 優先度:MUST・WANT・将来検討に分けます。たとえば、担当者だけの通報閲覧はMUST、AI類似案件表示はWANTの例です。
RFPに載せる業務・データ・非機能要件
RFPでは、業務シナリオと安全要件を揃えておき、各社が同じ条件で提案できるようにします。
- 対象範囲:利用部門、ユーザー数、拠点、既存システム、希望時期、予算の考え方。
- 業務シナリオ:匿名受付、利害関係者の担当除外、期限超過時の指定責任者への通知、調査・是正・再発防止の履歴を案件IDに紐づけます。
- 認証・保護:SAMLまたはOIDCのSSO、MFA、SCIM、RBACやABAC、暗号化、テナント分離。
- 運用・連携:バックアップ、復旧目標、操作ログ、脆弱性対応を決めます。API、エクスポート、データ削除・返却も含めます。
- 機微情報:案件単位のアクセス制御、閲覧ログ、印刷・ダウンロード制御、退職者アカウントの無効化。
提案で見る業務シナリオへの回答
提案を比べるときは、会社説明や画面の見栄えだけで判断せず、自社で起こる業務シナリオを提案会社に示して、その回答を見ます。たとえば、匿名通報、規程改定、監査証跡の出力、期限超過、ERPとのデータ不整合などを示します。
各社には、標準機能、設定、追加開発、運用での回避策のどれで対応するかを答えてもらいます。回答が抽象的な場合は、受入テストで確認できる条件に直します。
データ移行と受入テストの発注範囲
移行と受入テストでは、データが正確かどうかと、実際の業務や運用で使えるかを確かめます。
- 移行前の整理:ExcelやPDFの件数だけでなく、重複、表記ゆれ、古い規程、担当者不明の案件、保存期限切れを確認します。
- 移行の責任:件数と重要項目の一致を確かめ、移行ツールやクレンジング、誤移行時の修正担当を見積書で分けてもらいます。
- 業務テスト:正常登録、匿名通報、利害関係者案件、緊急通知、期限超過、誤通知を試します。
- 運用テスト:退職者アカウント、権限変更、障害復旧、監査証跡の出力を見ます。
- 初期発注範囲:現場教育、操作マニュアル、並行運用、稼働後の問い合わせ窓口も含めます。
この範囲を初期発注で決めておくと、リリース直前の追加請求を抑えられます。
請負・準委任の選び方
契約形態は、要件がどこまで確定しているかと、成果物を受け入れられるかで選びます。なお、法務・監査の業務は稼働後に変わりやすい特性があります。
要件定義から本番稼働までを一つの請負契約に固定すると、変更のたびに費用と納期を調整し直す必要があります。そこで、フェーズごとに分けて、責任分界を明記します。
要件定義の準委任契約
準委任契約は、専門家の作業や支援を受ける契約です。要件定義、現状分析、業務整理、RFP作成の支援に向いています。
社内担当者と委託先がヒアリングやワークショップを重ね、管理対象や優先順位を決めていけます。また、作業時間だけで終わらないよう、会議体、成果物の形式、レビュー期限を契約書や個別発注書に書きます。課題管理表や報告頻度も、あわせて記載します。
仕様が固まった開発の請負契約
請負契約は、合意したシステムや成果物を完成させ、検査と引渡しまで行う部分に向いています。
成果物の範囲は、画面一覧と機能仕様、API仕様で示します。さらに、移行仕様やテスト計画、納品物も書面にします。そのうえで、検収条件と瑕疵対応、遅延時の扱いを決めておきます。
「法令に対応する」といった表現は、検収の場で確かめにくいため、「特定の権限者だけが通報案件を閲覧でき、閲覧履歴を出力できる」のように、確認可能な条件で書きます。
要件定義・開発・保守のフェーズ分割
要件定義は準委任、仕様確定後の開発は請負、稼働後の改善や法改正対応は準委任または保守契約とする方法が扱いやすいです。また、変更管理の基準を決め、無償で吸収する軽微な変更と、再見積もりが必要な変更を分けておきます。
準委任より請負の見積もりが高くなる一般的な傾向もありますが、その差はリスクの織り込み方や契約条件で変わります。そのため、価格だけで契約を選ばないことが大切です。
コンプライアンス管理システムの費用相場
専用システムの公開見積データは少ないため、類似する文書・契約・法務系システムの相場や公開SaaS価格から、幅を持って見積もります。
費用は2026年時点の目安で、対象領域やユーザー数、拠点によって変わります。さらに、データ品質や連携数、法務レビューの範囲でも変動します。そのため、公開価格と個別開発を含む推定費用は分けて考えます。
公開SaaS価格の月額数万円からの目安
取引先コンプライアンスチェック向けSaaSの例として、日経リスク&コンプライアンスは月額25,000円からです(出典: 日経リスク&コンプライアンス公式サービスページ、2026年確認)。また、Microsoft Privaのプライバシー・リスク管理は、年払いで749円/ユーザー/月相当と掲載されています(出典: Microsoft Security公式ページ、2026年確認)。
ただし、いずれも製品利用料の例です。規程整理や初期設定は、別費用になる場合があります。さらに、データ移行やSSO連携、教育も別費用になることがあり、個別開発や運用保守も別に見積もられる場合があります。
設定・移行・連携を含む初期費用の段階別目安
初期費用は、導入範囲と連携規模に応じて、次の推定レンジで比べます。
- 一領域のSaaS:初期設定やデータ移行を加え、100万円未満から数百万円程度。
- 既製業務パッケージ:GRC、内部通報、契約管理に教育や連携を含め、100万〜800万円程度。
- 複数部門の標準導入:複数システムと連携する場合、300万〜1,500万円程度。
上の金額は、対象範囲が近い業務システムからの推定であり、公開見積の断定ではありません。
スクラッチ開発の1,500万〜4,000万円程度からの検討
スクラッチ開発は、統合範囲と要件に応じて費用と期間の幅を見る必要があります。
- 固有の承認・監査・連携:類似業務システムの推定で1,500万〜4,000万円程度。
- 広域な統合:グループ会社、海外拠点、複数基幹システムを含むと3,000万円〜1億円超の可能性。
- 期間の目安:部分導入は数週間〜4か月程度、スクラッチは6〜18か月程度。
個別要件による幅が非常に大きいため、金額は断定できず、目安として扱います。期間は提案会社の工程表で確かめます。
ランニング費用と保守費用(TCO)の扱い
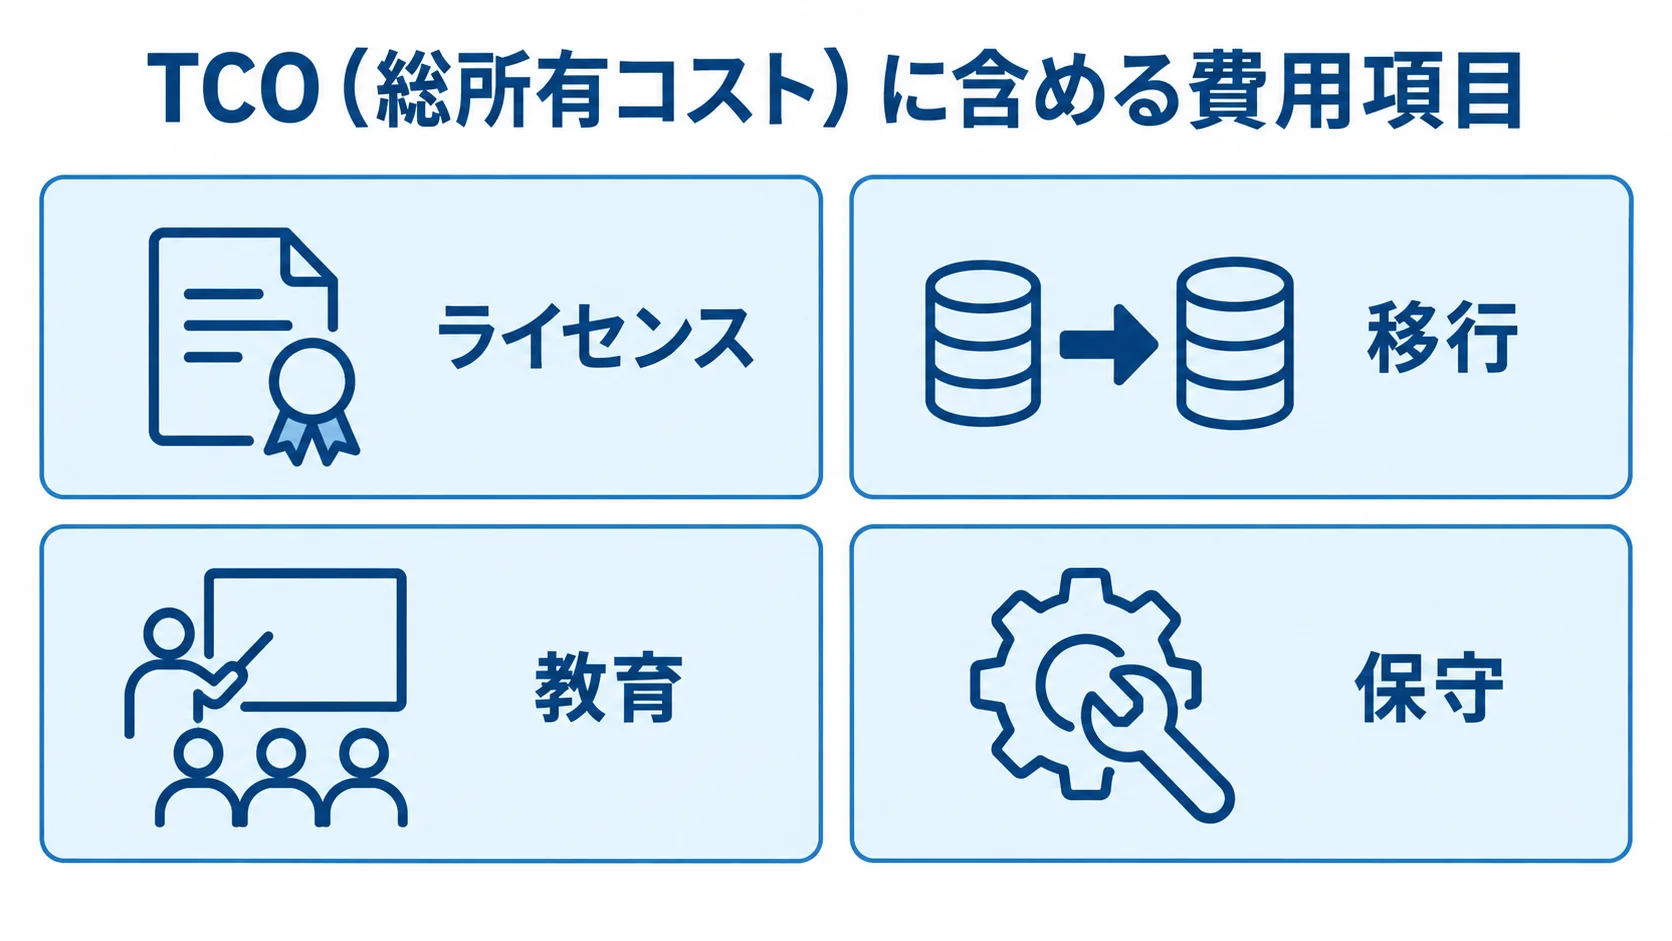
総額は、ライセンスだけでなく、要件定義や設計、開発の作業費も含めて見ます。さらに、テストやデータクレンジング、移行の作業費も加えます。
教育や並行運用、問い合わせや監査対応の費用は、別に分けて見ておきます。導入後に続く保守費や、製品ごとの料金の違いも、合わせて押さえておきます。
- 開発費の保守:初期費用の年5〜15%程度が一般的な目安です。
- SaaSの料金:月額やユーザー追加の料金は、サービスごとに異なります。
- 機能ごとの料金:ログ保存期間、API利用、法改正対応の料金も、サービスごとに違います。
TCO(総所有コスト)では、5年分の利用料と契約終了時のデータ返却・移行費まで含めて比べます。
委託先の選定と見積比較の確認事項
委託先には、製品会社や、導入設定を行うSI会社があります。個別開発会社や法務・監査の専門家が入る場合もあります。
知名度やデモより、担当範囲を見ることが大切です。要件定義やデータ移行の担当範囲を確かめます。稼働後の法改正・障害対応や運用引き継ぎも、同じ確認に含めます。
RFPへの回答と見積書を同じ単位で出してもらうと、価格差の理由を説明しやすくなります。
類似業務を担当する体制
「コンプライアンスに詳しい」という説明に加えて、どの領域を担当したかを聞きます。内部通報やGRCを担当したかを聞き、契約や取引先チェックの経験も、あわせて確認します。
たとえば、金融、製造、医療、ITでは規制や証跡の要件が異なります。そのため、自社に近い業界・規模・拠点数の事例を確認します。
営業担当に加えて、責任者も紹介してもらいます。要件定義や移行の担当、セキュリティと開発、運用の責任者などが対象です。さらに、稼働後も同じ担当者が続くかを確認します。
見積書の作業内訳と前提条件
見積もりは、作業項目と前提条件を揃えてから、各社の金額差を判断します。
- 作業内訳:ライセンス、要件定義、設計、開発を分けます。設定、連携、移行、テストも分けます。教育、保守、交通費は別に書いてもらいます。
- 見積前提:「機能一式」の場合は、画面、ワークフロー、連携、データ件数を確かめます。あわせて、テストケース、ブラウザ、ユーザー数も確認します。
- 条件の補正:移行や教育が別料金かを確認し、各社を同じ条件に揃えます。
- 価格差の理由:安い見積もりでも悪いとは限らず、業務変更や追加開発の先送りがないかを確認します。高い場合は、厚い要件定義やリスク対応の有無を確認します。
- 追加条件:対象外作業、追加単価、再見積もり・納期延長の条件を各社に質問します。
こうして前提を揃えておけば、価格差をリスクの差として説明できます。
法令・セキュリティ要件の評価軸
法令・セキュリティ要件は、内部通報、電子取引データ、クラウドの観点で確認します。
- 内部通報:探索防止、守秘、調査の独立性、利害関係者の除外、アクセスログ、記録保管。
- 法改正対応:更新情報の提供・設定・運用を担う主体と契約条件を決めます。
- 電子取引データ:契約証跡を含めて保管する場合は、訂正・削除履歴、日付・金額・取引先検索、見読可能性、税務調査時の出力を確かめます。
- クラウド:政府情報システム向けのISMAPも参照材料にし、保管場所、委託先、監査報告、インシデント通知、復旧目標を確認します。
公益通報者保護制度では、事業者に内部公益通報へ適切に対応する体制整備などが求められます(出典: 消費者庁「公益通報者保護制度」、2026年確認)。2026年6月30日公表のハンドブックは、2026年12月1日施行予定の改正内容を案内しています。そのため、設定と運用更新の担当を契約条件に含めておきます。
国税庁の電子帳簿保存法の情報をもとに、訂正・削除履歴や検索、見読可能性、税務調査時のダウンロード対応を、機能と受入テストに組み込みます(出典: 国税庁「電子帳簿・電子書類関係」、2026年確認)。
AI機能の根拠表示と人の承認
規程や契約、通報内容のAI要約・分類は、確認作業を支援する役割です。ただし、自動判定だけで法的・懲戒上の結論を出す仕組みにはしません。
RFPには、入力データの学習利用や保存期間、モデル更新による挙動の変化を記載します。さらに、回答根拠の表示と、人による承認・修正の可否も書き込みます。高リスク案件では、AIの候補を人が確認したうえで、承認者と根拠を監査ログに残す設計が必要です。
よくある質問(FAQ)
発注・外注でよくある疑問に答えます。自社の規模や対象範囲に合わせて、RFP作成時の確認事項として使えます。
Excelで管理している情報をシステムへ移行できますか?
移行はできますが、ファイルをそのまま取り込まず、重複や表記ゆれ、古い規程を確認してから移行します。担当者不明の案件や保存期限も、同じように確かめておきます。
移行対象とクレンジング担当、テスト移行の回数を、発注条件に記載します。移行後の照合方法と原本の保存期間も含めます。また、件数だけでなく、重要な証跡や更新履歴が欠けていないかも確認します。
従業員全員にライセンスが必要ですか?
必要数は製品の料金体系によって異なります。全員が入力や承認をするのか、閲覧だけなのかによっても変わります。
通報者がアカウントを持たない場合もあります。また、Microsoft Privaのように、対象ユーザー単位で価格を示すサービスもあります。
そのうえで、利用者、承認者、管理者の区分に加えて、外部通報者や監査閲覧者も分けて考えます。組織が広がったときの追加単価まで確認します。
匿名通報を本当に匿名で管理できますか?
匿名設定を入れるだけで、完全な匿名性が保たれるとは限りません。そのため、通報者情報と案件情報を分離し、アクセス担当者を限定しておく必要があります。
また、閲覧やダウンロード、管理者操作のログを残すことも必要です。さらに、利害関係者を担当から外す運用も欠かせません。
データベース上の分離やバックアップへのアクセスは、委託先に確認します。サポート担当者の権限と、障害調査時の閲覧手順も、あわせて確かめます。
法改正があったときは開発会社が対応してくれますか?
責任は、製品の標準機能、導入設定、社内の法務判断で分かれます。そのため、SaaSに規制情報の更新があっても、社内の対応まで終わるとは限りません。
自社規程の改定や対象部門への周知は、別途必要になる場合があります。ワークフローの変更や受入テストも、必要になることがあります。
契約書やSLAには、法改正情報の提供主体と更新通知の期限を明記します。さらに、追加設定の費用や緊急対応、社内承認者も書いておきます。
開発会社へ見積もりを依頼するとき何を渡せばよいですか?
対象業務と現状の課題、MUST・WANTを渡します。あわせて、利用者と拠点、既存システムの情報を示します。移行データや希望時期、セキュリティ要件も伝えます。
法務・監査上の制約や予算の考え方も伝えます。なお、完成した要件定義書がなくても、業務フローやExcelのサンプルを共有できます。
監査で求められた帳票や、実際の通報・是正シナリオも、提案会社の確認に役立ちます。ただし、機密情報を渡す前に、秘密保持契約とデータの扱いを整えておきます。
まとめ
発注前に、管理する領域を決めておきます。候補は、内部通報と規程・教育のほか、次の2つです。
- リスク・監査
- 取引先・契約・データ
SaaS、パッケージ+SI、スクラッチ、ハイブリッドを比べるときは、法改正への追随や既存連携を見ます。独自業務や長期保守も、観点に加えます。
発注前のRFPと責任分界
RFPには、業務シナリオとデータ項目を書きます。権限やログも含めます。さらに、バックアップやAPI、移行も書き込みます。
教育、受入テスト、法改正対応もRFPに含めます。そのうえで、要件定義は準委任、仕様確定後の開発は請負、稼働後の改善は保守や準委任とするフェーズ分割を検討し、社内が承認する範囲と委託先が実装する範囲を明確にします。
運用成果と5年後のTCOによる選び方
価格だけでなく、5年後のTCOと段階導入で測る運用成果を基準に選びます。
- 総費用:ライセンスや設定、開発、連携、移行を含めます。教育、保守、法改正対応、終了時のデータ返却も対象です。
- 導入手順:全社統合を急がず、3〜6か月で効果を測れるMVPから始めます。
- 運用成果:証跡を探す時間、期限遵守率、是正完了までの日数を見て拡張します。
成果を確かめながら広げていくと、コンプライアンスを業務に定着させやすくなります。
▼全体ガイドの記事
・コンプライアンス管理システム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。