
コンテナ管理基盤開発は、要件整理から定着まで、6つのフェーズを順に進めます。各段階で成果物と判断基準を置き、次へ進む条件を合意しておくと、安全なリリースや復旧、継続運用につながります。
基盤の全体像は、完全ガイドもあわせてご覧ください。
▼全体ガイドの記事
・コンテナ管理基盤開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
コンテナ管理基盤開発の全体像
コンテナ管理基盤は、コンテナランタイムとオーケストレーターを中核に、イメージレジストリやネットワーク、ストレージで構成されます。CI/CDや監視、セキュリティも組み合わせると、アプリの開発と基盤の運用をつなぐ共通環境になります。そのため、技術の選定だけでなく、障害復旧や更新を含む運用ルールまで設計することが欠かせません。
コンテナ管理基盤の定義
コンテナ管理基盤は、アプリをコンテナイメージとして標準化し、複数のサーバーやクラウドで配置・起動・更新・監視する共通基盤です。Dockerはイメージを作る段階を担いますが、負荷に応じた増減や障害時の再起動、権限管理や監査ログは、別途仕組みで自動化する必要があります。
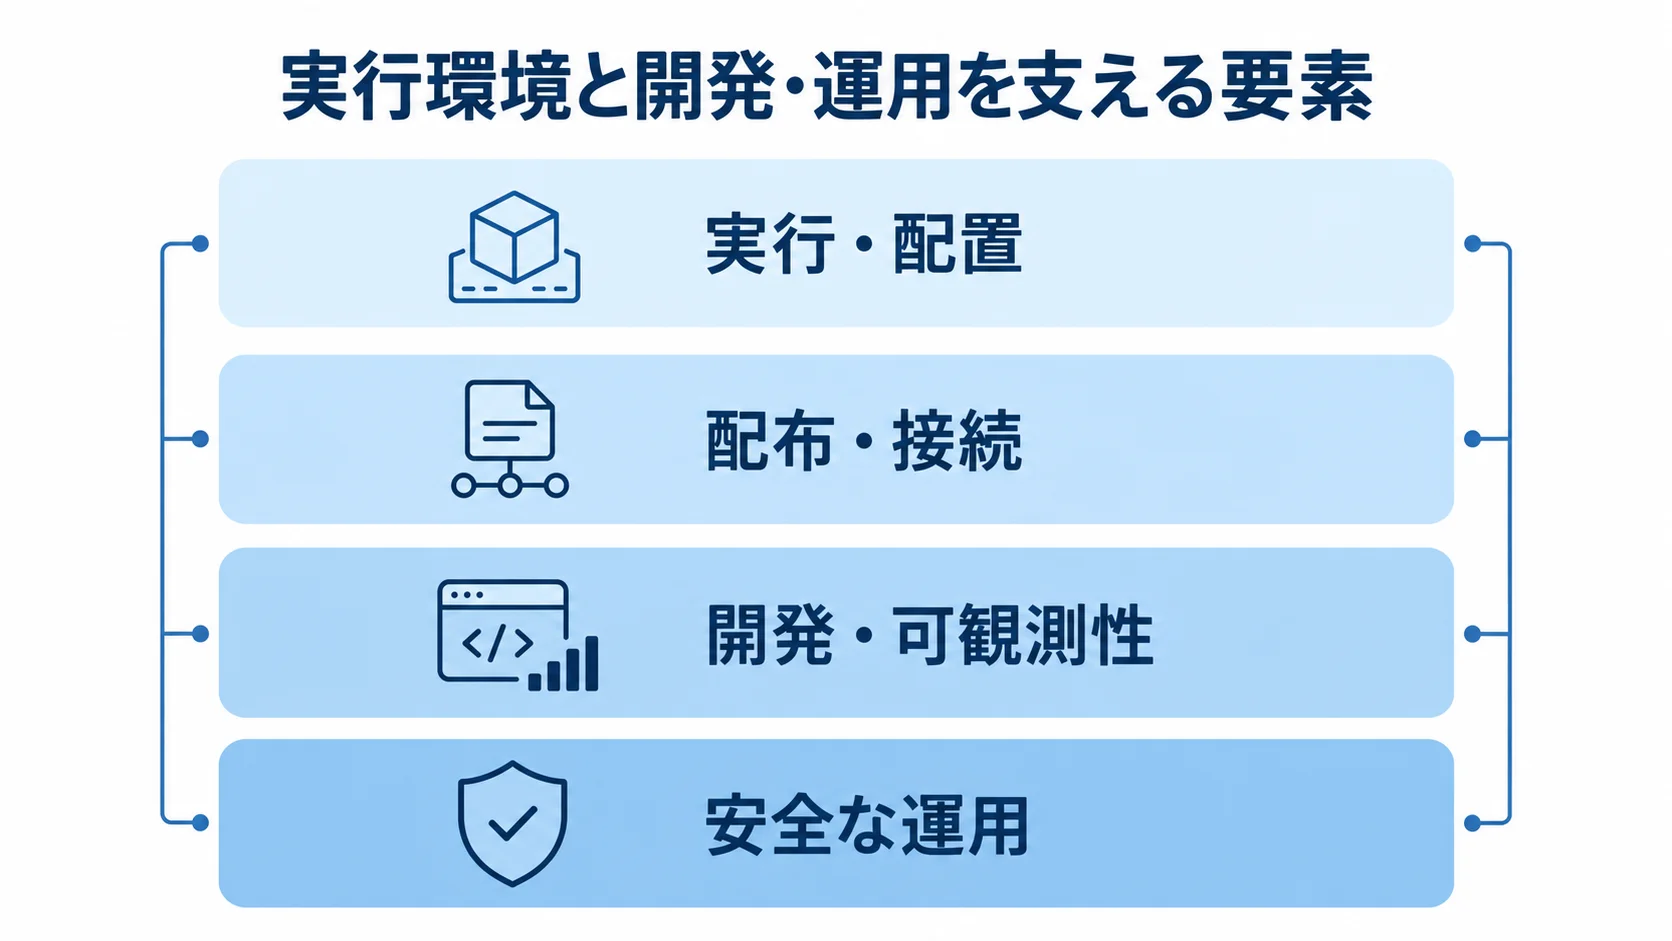
そのため、リリースの切り戻しを含めて一連の仕組みとして管理することが、基盤開発の目的になります。共通基盤は、実行環境と、開発・運用を支える次の要素を組み合わせて作ります。
- 実行・配置:containerdやCRI-Oなどのランタイム、Kubernetesなどのオーケストレーター。
- 配布・接続:ECRやArtifact Registryなどのレジストリ、IngressまたはGateway API、永続ストレージ。
- 開発・可観測性:GitHub ActionsなどのCI/CD、ログ・メトリクス・トレースの基盤。
- 安全な運用:Secret管理、RBAC、ネットワーク制御、バックアップ、クラスタ更新。
Docker・Kubernetes・仮想マシンの違い
Dockerはイメージを作成し、コンテナを動かす代表的なツールです。一方、Kubernetesは複数のコンテナを宣言的に配置し、Pod、Deployment、Service、Jobなどを使って、台数変更や再起動、サービス公開を管理します。
仮想マシンは、ゲストOS単位で隔離するため、既存ミドルウェアや特殊なOS要件があるシステムに適する場合があります。採用の判断では、サービス規模と必要な配置制御を確認します。小規模なら、管理型実行環境も候補になります。
- 小規模なWebサービス:Cloud Run、Azure Container Apps、Amazon ECSが比較の候補です。
- 複雑な配置要件:サービス数やデプロイ頻度が増える場合に、Kubernetesの検討対象になります。
- 複数チームでの利用:ジョブ、GPU、監査要件が重なる場合も、Kubernetesが候補になります。
導入効果と運用負荷を並べて評価し、すべての業務システムにKubernetesを適用しないことが大切です。
方式選定で先に決めること
製品名を選ぶより先に、誰が何をどの水準で運用するかを決めます。日々の作業を誰が担い、責任者は誰になるかも、この段階で明確にしておきます。
- 更新と障害対応:クラスタを毎月回せるか、夜間の障害に動けるか。
- データと復旧:保存先からの持ち出しの可否と、RTO・RPOへの適合。
- 保守の分担:制御プレーンの管理を減らすならEKS、GKE、AKSが候補です。
オンプレミスや複数クラウドで標準化する場合は、OpenShiftなどのエンタープライズ製品も比較対象に入ります。自前構築は自由度が高い一方、etcdや証明書、アップグレードを自社で担います。バックアップ、監視、障害対応も、自社の役割になります。
方式ごとに効果、追加作業、撤退時に持ち出せる成果物を比べておけば、流行だけで選ぶ失敗を防げます。
コンテナ管理基盤開発の進め方
全体は6つのフェーズで進みます。まず要件整理と方式選定を行い、次に設計・開発とテストを経て、稼働と定着へ進みます。各フェーズで成果物と判断基準を置き、次へ進む条件を関係者で合意していきます。「クラスタが作れた」時点では、まだ完了ではありません。
対象サービスを安全にリリースし、障害から復旧でき、担当者が手順書で運用できる状態を目指します。
フェーズ1:要件整理・企画
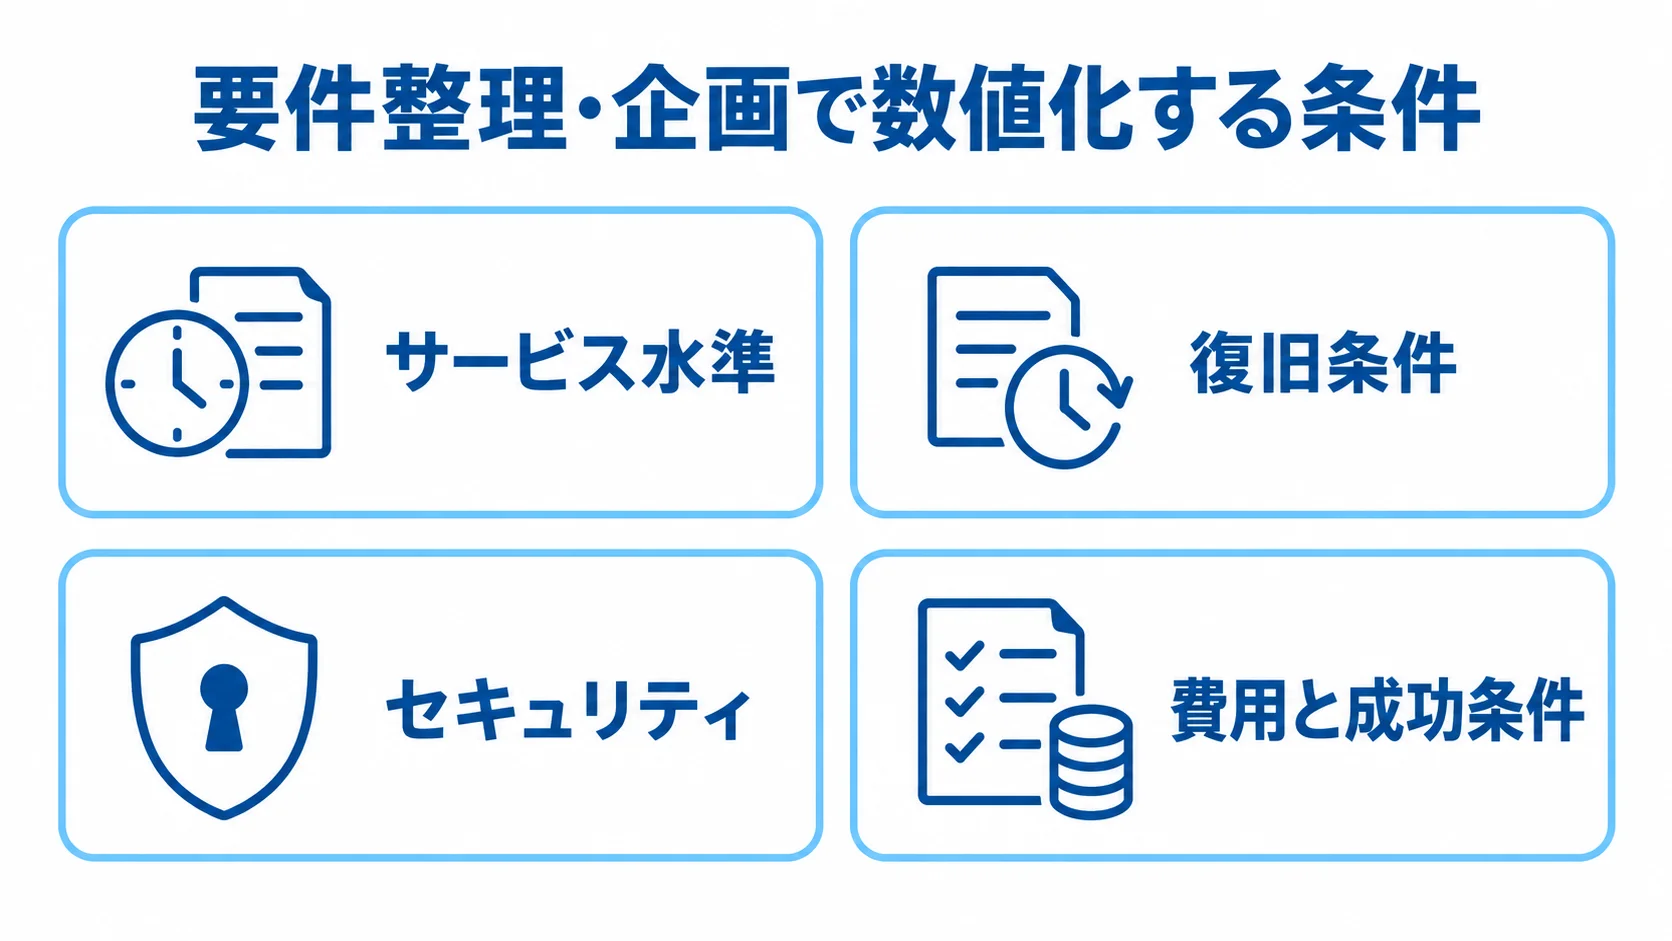
まず、対象アプリ、利用者数、ピーク時間、依存するデータベースや外部APIを洗い出します。次に、現行のリリース手順も確認し、可用性や性能、セキュリティなどを数値で示します。
- サービス水準:月間稼働率、最大応答時間、許容停止時間。
- 復旧条件:RTO、RPO、災害時の対応要件。
- セキュリティ:ログ保存期間、脆弱性の修正期限。
- 費用と成功条件:概算TCO、デプロイ・切り戻し時間、運用工数、月額上限。
最初は、コンテナ化しやすいステートレスなWebやAPIから始めます。一方、データベースや古いミドルウェアは、無理に移さないのが実務的です。
この段階の成果物は、対象サービス一覧と依存関係図、非機能要件です。加えて、現状課題や優先順位、PoCの成功条件、概算TCOも、まとめておきます。
フェーズ2:方式・サービスの選定
要件をもとに、実行環境やオーケストレーション方式を同じ基準で比べます。
- 候補方式:サーバーレス、ECS型、EKS・GKE・AKS、OpenShift、自前Kubernetes。
- 利用条件:サービス数、デプロイ頻度、オートスケール、GPUやバッチの有無。
- 運用条件:マルチクラウド、ネットワーク、データ保存場所、チームの運用能力。
候補を3つ程度に絞り、同じアプリで小規模なPoCを実施します。脆弱性スキャンや承認を含むイメージ作成からデプロイまでの流れと、負荷時の増設を試します。
さらに、ノード障害時の再配置、ログ確認、ロールバックまで通します。そのうえで、開発者が使いやすいか、障害時に誰が復旧できるか、5年TCOが予算内かを確認します。
フェーズ3:設計・開発と標準化
クラスタ構成、ノードプール、名前空間を設計し、リソース要求と上限も決めます。ネットワークでは、IngressまたはGateway APIを選びます。ストレージやバックアップ、監視、ログ、権限も、同じ段階で決めておきます。
開発、検証、本番の環境差分を抑えるため、マニフェストやHelmチャートをGitで管理します。独自の書き方が増えると、サービスが増えたときに基盤チームのレビューが滞ります。
- イメージ管理:命名規則、タグと世代管理、ベースイメージの更新。
- リリース標準:CI/CD、環境変数とSecret、ヘルスチェック、リソース設定。
- 運用標準:アラート、ロールバック手順、レビューと自動検査。
個人情報や機密情報はイメージに埋め込まず、データもコンテナの一時領域に保存しないよう検査します。
Kubernetesでは、名前空間ごとにPod Security Standardsの適用水準を決めます。水準は、Privileged、Baseline、Restrictedから選びます。
特に、本番の一般ワークロードでは、非root実行、特権コンテナ禁止、hostPath制限などをAdmissionで検査します(出典: Pod Security Standards、Kubernetesプロジェクト、2026年8月確認)。
フェーズ4:テストでの壊れ方の確認
正常系のデプロイに加えて、機能テストと障害時の動作も確認します。
- 性能と可用性:負荷試験、オートスケール、ノード障害、Pod再起動。
- 依存サービス:レジストリ障害、データベース接続断、証明書更新。
- 運用とデータ:ログ欠損、権限エラー、バックアップ復元。
障害の対応は、検知、一次切り分け、エスカレーション、復旧、事後報告の流れで検証します。その際は、障害を起こした人を責めない前提で進めます。
本番へ移す前に、ブルーグリーンまたはカナリアリリースを実施し、切り戻し条件を決めます。データ移行がある場合は、移行時間や整合性、旧環境との同期、失敗時の復旧方法をリハーサルします。
テスト結果には、期待値、実測値、未解決リスク、受け入れ責任者を記録します。未解決の事項を「運用で見る」といった曖昧な言葉で残さないことが大切です。
フェーズ5:稼働とフェーズ6:定着の分け方
稼働時の監視と定着後の改善は分けて考え、次の項目を運用計画に含めます。
- 切り替え準備:変更凍結、切り替え時間、監視体制、連絡網、切り戻し判断者。
- 稼働直後の監視:エラーレート、レイテンシ、Pod再起動、ノード使用率、デプロイ失敗率、請求額。
- 委託時の分担:一次・二次対応、クラウド障害時の責任、顧客への報告時間。
- 継続運用:Runbook、開発者用テンプレート、教育、月次レビューと定期点検。
- 毎月の確認:脆弱性、サポート期限、パッチ、SLO、障害、コスト、未使用リソース。
四半期ごとに復旧訓練を行い、権限も見直します。利用チームが自走できる状態を、定着の完了条件にします。また、基盤を作って終わりにせず、特定の担当者に依存するリスクを抑えます。
コンテナ管理基盤の費用相場とコストの内訳
費用は、基盤の初期開発、アプリのコンテナ化・改修、クラウドや機器の実費に分けて考えます。さらに、監視・運用・教育費も加えます。一律の公開価格はなく、サービス数や可用性などで金額が変わります。
移行対象、データ量、運用時間帯も、金額を左右します。ここに示す金額は、企画段階の推定レンジで正式な見積もりではありません。そのため、前提をそろえて確認してください。
初期開発・導入費の規模別見積もり
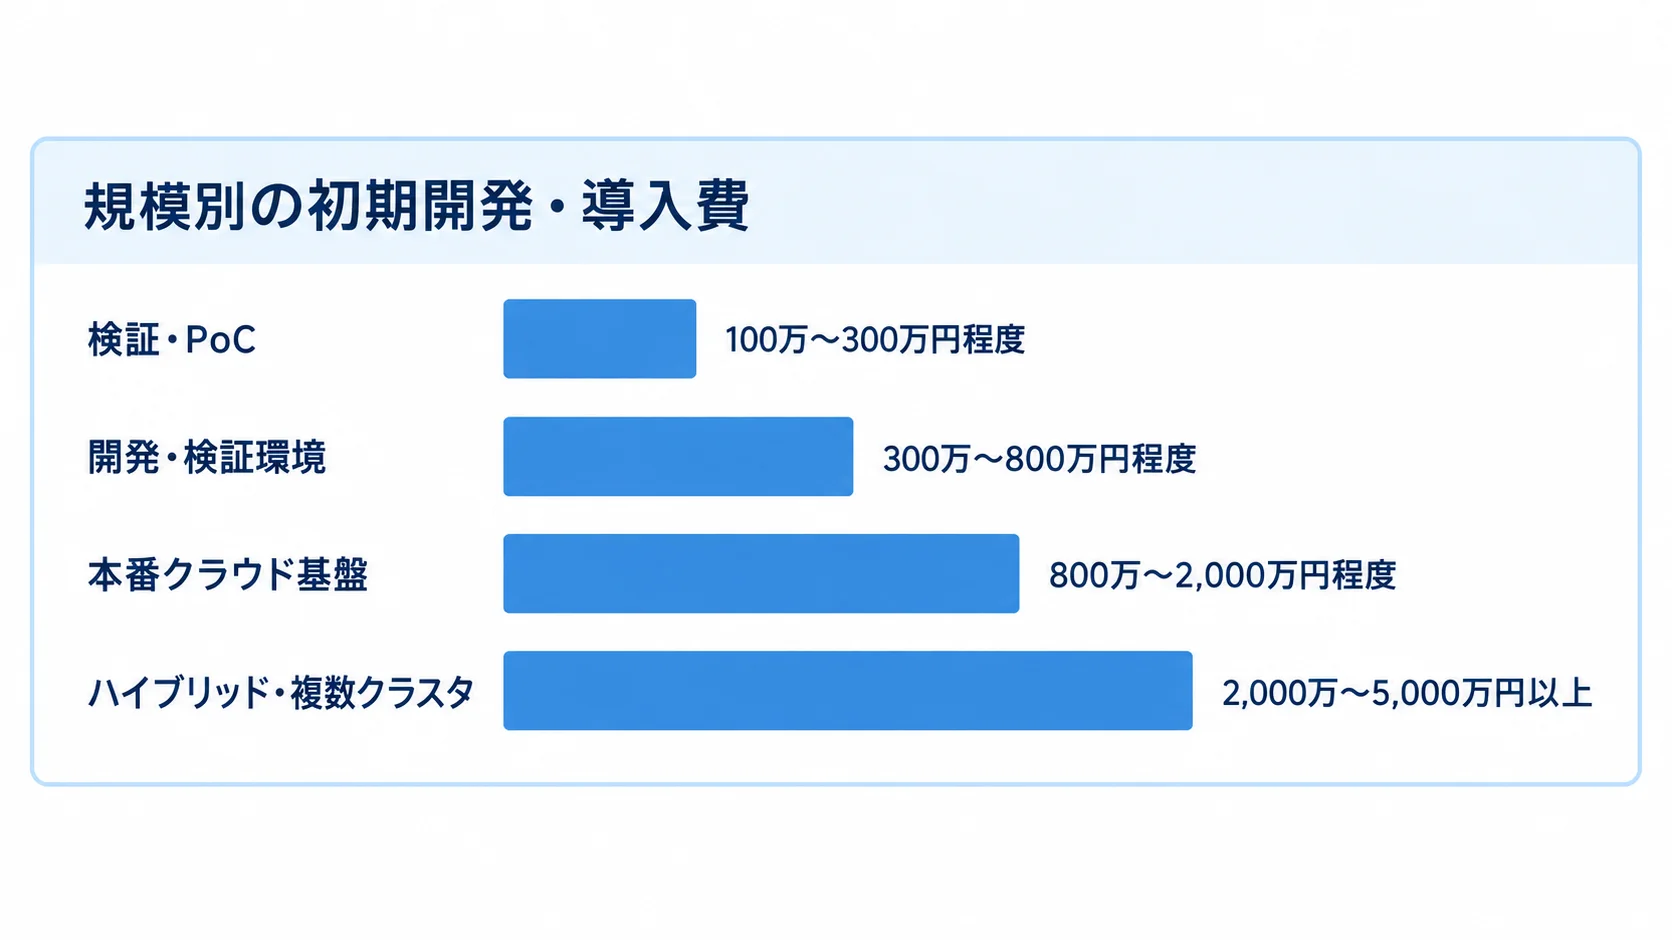
企画用の初期費用は、規模によって次の幅を目安にします。
- 検証・PoC:100万〜300万円程度。
- 開発・検証環境:300万〜800万円程度。
- 本番クラウド基盤:800万〜2,000万円程度。
- ハイブリッド・複数クラスタ:2,000万〜5,000万円以上。
想定期間はPoCが1〜2か月、開発・検証環境が2〜4か月、本番クラウド基盤が4〜8か月です。複数拠点や移行を含む場合は、6〜12か月以上かかることがあります。
費用幅は、インフラ構築からCI/CD、認証、監視、バックアップ、運用手順までを含む類似案件からの推定です。
既存アプリをマイクロサービス化する場合は、API分割、データベース分割、非同期処理が追加されます。さらに、性能試験やテスト自動化も必要になるため、アプリ改修だけで1,000万〜5,000万円以上になる場合があります。
基盤費とアプリ改修費は、まとめずに内訳を分けて提示してもらいます。
クラウド実費と運用費の分け方
クラウドでは、クラスタ管理料に加えて、ノード、ディスク、ロードバランサー、パブリックIPv4の料金を支払います。通信、ログ、バックアップ、監視の利用料もかかります。EKSの管理料は、サポート段階によって異なります。
- 標準サポート中のEKS:1時間あたり0.10米ドル。
- 拡張サポート中のEKS:1時間あたり0.60米ドル。
- サポート期間:標準はリリース後14か月、拡張はその後12か月。
更新を先送りすると、管理料が上がります(出典: Amazon EKS Pricing、AWS、2026年8月確認)。
GKEのクラスタ管理料も1時間あたり0.10米ドルで、請求アカウント単位では月74.40米ドル分の無料枠があります。いずれも、ノードやストレージの料金は別です(出典: Google Kubernetes Engine pricing、Google Cloud、2026年8月確認)。
ノード3〜6台と、ロードバランサー、ストレージ、ログ、バックアップの実費は、月10万〜50万円程度の推定です。ただし、冗長化や複数環境、大量ログ、外向き通信がある場合は、月50万〜200万円以上も想定します。
24時間365日の監視や障害・脆弱性対応、クラスタ更新、月次報告を外部に委託すると、月50万〜200万円以上の運用費を見込む場合があります。為替やリージョン、インスタンスタイプ、契約割引で金額が変わるため、前提と料金計算ツールの結果を添えて比べます。
5年TCOによる費用対効果の判断
費用対効果は、初期費用だけでなく5年TCO(総保有コスト)で判断します。TCOと導入効果は、費用と工数の両面から次の要素を積み上げます。
- 継続費用:クラウド・機器、運用委託、社内要員、教育、資格、監査。
- 将来費用:障害対応、バージョンアップ、データ転送、解約や移行。
- 期待効果:リリース・復旧の短縮、環境構築の標準化、開発者の待ち時間削減。
効果は、現状の工数や目標値をもとに試算します。AWSのCAFU事例では、EKSのマイクロサービス化によって、生産性が100%以上向上し、インフラコストは50%以上削減されたと説明されています。
これは、対象企業の移行範囲や運用方法、比較時点に基づく事例です。そのため、同じ数値がすべての企業で再現するとは限りません(出典: AWS CAFU導入事例、AWS)。
導入の前後で比べられるよう、自社のリリース回数や障害件数、運用工数を基準に、測定方法も決めます。
コンテナ管理基盤の見積もりを取る際のポイント
総額の安さよりも先に、各社が同じ範囲を見積もっているかを確認します。
RFPには、対象アプリや環境・クラスタ数、可用性、RTO・RPOを記載します。加えて、ログ保存期間と監視時間も書きます。セキュリティ基準や移行方式を示し、教育、運用移管、成果物、保守期間も入れます。
提案側には、前提や除外事項、追加単価、再見積もりの条件も明示してもらいます。
要件と成果物の具体化
「Kubernetesを構築する」という書き方では、会社ごとに見積もりの範囲が変わります。
- 基盤機能:ネットワーク、レジストリ、CI/CD、監視、バックアップ。
- セキュリティ:脆弱性スキャン、Secret管理。
- 移行と運用:Dockerfileの作成、既存アプリの載せ替え、運用手順、教育。
成果物では、基本・詳細設計書と構成図、マニフェスト、パイプライン定義を指定します。さらに、試験成績書、Runbook、障害連絡網、責任分界表も含めます。
非機能要件では、ピーク時の同時リクエスト、目標レイテンシ、稼働率、復旧時間を示します。バックアップ世代数、ログ保管期間、脆弱性修正期限、更新可能時間も、数値で渡します。
公共、金融、医療などの分野では、データ保存場所や監査証跡、委託先の管理、インシデント報告も確認します。なお、デジタル庁の資料では、技術要件が305項目示され、公共案件では一般構成を使えない場合があります(出典: デジタル庁「ガバメントクラウド」)。
複数社の同条件での比較
クラウド製品ベンダーと国内SIerは、支援する範囲が異なるため、分けて比較します。AWS、Google Cloud、日本マイクロソフト、Red Hatは、製品やクラウドサービスの選択肢です。
一方、NTTデータやSCSKなどのSIerは、要件整理や既存接続、移行、運用設計も支援します。比べる基準は、必要な作業の責任者が明確かどうかです。
- 実績:同規模クラスタやJava・.NET・PHP移行の経験。
- 運用:CI/CD・GitOps、24時間365日対応、クラスタ更新の範囲。
- 体制:障害時の指揮系統と運用移管の方法。
公開事例では、移行前の課題や削減工数、残った課題、導入後の体制を確認します。採用実績だけでなく、自社で再現できるかを判断することが大切です。
責任分界とリスク対策
見積もりでは、責任分担と将来の移行に関する次の条件を、契約前に確認します。
- 運用リスク:脆弱性、誤設定、容量不足、ログ確認、アドオン更新の担当。
- 責任分界:事業者・開発会社・運用会社・自社の障害検知、切り分け、復旧、顧客説明。
- 移行用成果物:イメージ、マニフェスト、Helm、CI/CD、監視設定、ログ、バックアップ。
- 解約と移管:暗号鍵、データ返却、別環境へ移す成果物、追加料金の有無。
総額が安くても、運用手順や移行成果物が別料金なら、将来の移管費用が膨らむ可能性があります。
コンテナ管理基盤開発でよくある質問(FAQ)
検討の初期によくある質問に、判断の起点になる答えを示します。最終的な方式は、既存アプリ、非機能要件、運用体制、予算と期間を合わせて決めます。
小規模な会社でもKubernetesは必要ですか?
小規模で、サービス数やデプロイ要件が単純であれば、Kubernetesは必須ではありません。管理型環境やECSが候補になります。一方、複数チームでの共用や高度な配置制御、監査、サービス増加を見込むなら、導入を検討できます。
PoCで月額費用と運用時間を測り、技術者の学習や当番体制も含めて判断します。
既存のJava・.NET・PHPアプリも移行できますか?
依存するOSやミドルウェア次第で、既存アプリを移行できる可能性があります。Dockerfileだけでなく、移行に関わる項目も確認します。
- 事前確認:Java・.NET・PHPアプリのOSやミドルウェア依存。
- 改修範囲:ファイル保存、セッション、バッチ、外部接続、ログ、設定、DB接続。
- 段階検証:ステートレスなWebやAPIから性能、障害復旧、データ整合性を比較。
- 構成判断:古いOS依存や状態を持つ処理はVMやマネージドDBに残す方法も検討。
移行しないという判断も含めてロードマップを作ると、無理な再設計を防げます。
クラウドとオンプレミスはどちらを選ぶべきですか?
運用負荷を下げて短期間で始めたい場合は、クラウドが候補です。一方、データ保存場所や既存設備、低遅延、接続・規制上の制約がある場合や、特定のクラウドを使えない調達条件がある場合は、オンプレミスやハイブリッドを比較します。
- クラウド:運用負荷を下げて早く始めやすい一方、ノード、通信、ログ、バックアップ、監視、人件費が残ります。
- オンプレミス:設備を保有できる一方、更新、予備機、電源、ネットワーク、障害対応の責任が増えます。
初期費用だけでなく、5年TCO、復旧訓練、撤退時の移行性を比べてください。
コンテナ管理基盤の開発期間はどれくらいですか?
企画段階では、環境の規模と移行・運用要件に応じて期間を見積もります。
- PoC:1〜2か月。
- 開発・検証環境:2〜4か月。
- 本番クラウド基盤:4〜8か月。
- 追加要件がある場合:アプリ改修、データ移行、複数クラスタ、DR、監査、24時間運用を含むと6〜12か月以上。
代表的な1サービスでPoCを行い、標準テンプレートと受け入れ条件を固めると期間を短縮できます。一方、要件が曖昧だと、ネットワークや権限、ログ、移行方式の見直しが後から重なり、後工程が延びます。
まとめ
コンテナ管理基盤開発では、成果物と判断条件を先に確認し、DockerやKubernetesの採用はその後に決めます。進め方の基本は、フェーズを一つずつ順に進めることです。要件整理と方式選定の後に設計・開発とテストを行い、稼働と定着へ進みます。
小さなPoCでデプロイや障害復旧、ロールバックを試し、運用工数と月額費用を測ってから本番へ広げます。
進め方で押さえる要点
方式を選ぶ際は、採用製品だけでなく、運用条件と継続管理も確認します。
- 選定基準:対象サービス、可用性、運用要員、セキュリティ、ロックイン、サポート期限。
- 採用判断:Kubernetesを選ぶこと自体を成功条件にしません。
- 継続管理:導入後もバージョン更新とアドオン管理が続きます。
Kubernetes v1.34では機能が改善され、対象は認証・認可、リソース管理、Dynamic Resource Allocationです(出典: Kubernetes v1.34リリース、Kubernetesプロジェクト、2025年8月)。
発注前の最終チェック
発注前には、費用の内訳と契約後の運用条件をそろえて確認します。
- 費用:初期費用、クラウド実費、運用費、アプリ改修費を分け、5年TCOで比較。
- 契約範囲:成果物、責任分界、24時間対応、クラスタ更新、脆弱性対応、バックアップ復元。
- 移管・解約:運用の引き継ぎと、解約時のデータ返却を確認し、自社で判断を続けられる設計か見極める。
▼全体ガイドの記事
・コンテナ管理基盤開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。